











DNS逆引き・IPアドレス逆引き — PTRレコード検索
IPアドレスを逆引きして、あらゆるIPv4・IPv6アドレスのホスト名を調べられます:逆引きゾーン自身のネームサーバーから直接取得したすべてのPTRレコード、各名前が元のアドレスに戻るか(FCrDNS)、ゾーンを誰が運用しているか、そしてメールサーバーに対するGmail、Yahoo、Microsoftのルールを満たすかを表示します。
IPv4・IPv6はどの表記でも入力できます。ホスト名(先にアドレスを解決)やin-addr.arpa名も使えます。
逆引きDNS(rDNS)とは?
逆引きDNSは、IPアドレスをホスト名に戻す仕組みです:名前をアドレスに変換する通常の検索(正引き)とは逆の方向です。答えはPTRレコードで、アドレスの保有者が、DNSの中のアドレス用の領域に公開します。
DNSの名前は右から左へ読むため、アドレスは逆順に書いてから検索します:8.8.8.8は8.8.8.8.in-addr.arpaに、203.0.113.7は7.113.0.203.in-addr.arpaになります。ネットワーク部分が右側に来るため、アドレスの各ブロックをその保有者に委任できます(RFC 1035 §3.5)。
IPv6ではip6.arpaと、アドレスの32桁の16進数(ニブル)すべてを最後の桁から順に使います:::を展開してから桁を逆順にするため、2001:4860:4860::8888は32ラベルの名前になります(RFC 3596 §2.5)。ツールは入力中に、問い合わせる名前を欄の下に表示し、結果の横の逆引きの経路に32ニブルすべてを書き出します。
IPv4アドレスOpenDNS


PTRを問い合わせる逆引き名resolver1.opendns.com +3


IPv6アドレス(省略なしで表記)Google
2001:
32ニブル、最後の桁から
末尾の8888が先頭に来て、Googleの2001:4860 /32が最後に来ます。そして::が隠していた16個のゼロが書き出されます。
::を省略したまま:別の名前になり、NXDOMAIN逆引きDNSの調べ方(nslookup・digでの逆引き)
上の欄にアドレスを入力してPTRを検索を押します。ツールはルートサーバーから逆引きゾーン自身のネームサーバーまでたどって直接問い合わせ、GoogleとCloudflareのキャッシュのコピーと比較します。ターミナルからは、macOSやLinuxのdig -x 8.8.8.8、Windowsのnslookup 8.8.8.8、またはhost 8.8.8.8で同じことができます。
dig -xはin-addr.arpaやip6.arpaの名前を自動で組み立てます。@とゾーンのネームサーバーを+norecurseとともに加えると(dig -x 8.8.8.8 @ns1.google.com +norecurse)、キャッシュではなく、ゾーン自身の応答と完全なTTLを読めます。PowerShellでは、Microsoftが公式に示す書式で逆引き名を指定します:Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR。
dig -x 8.8.8.8 +noall +answerdigが8.8.8.8.in-addr.arpaを自動で組み立てます。INの前の数値は、リゾルバーに残っているTTLです。
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- ステータス: NOERRORで応答が1件。NXDOMAINならPTRが設定されていないこと、SERVFAILなら逆引きゾーンが壊れていることを意味します。
- 問い合わせ: digがアドレスから8.8.8.8.in-addr.arpaを組み立て、そのPTRを問い合わせました。
- TTL: Googleのキャッシュに残り14,003秒。ゾーン自身のサーバーは完全な86,400、つまり1日を返します。
- ホスト名: PTRの値です。末尾のドットで名前が終わります。
- 応答したサーバー: 8.8.8.8はキャッシュです。2つ目の応答では、
aaフラグがゾーン自身のサーバーであることを示します。
+norecurseで問い合わせたns1.google.comは、ゾーンとして完全なTTLを返します。結果の見方
冒頭の1文で、アドレスの逆引き先と、その名前が元のアドレスに戻るかを、ゾーンのTTLと応答したサーバーとともに示します。その下の色付きの注記では、誰が名前を変更できるか、何が普通と違うかを説明します。
「PTR」表示ではすべての名前をTTLと正引きの確認とともに一覧にし、「メール」では受信側のルールに照らして評価し、「委任」では問い合わせた各サーバーを示し、「コピー」ではGoogleとCloudflareのキャッシュの応答を比較し、「コマンド」ではターミナル用の同じ検索を示します。右側の逆引きの経路は、たどった道筋全体を図示します。
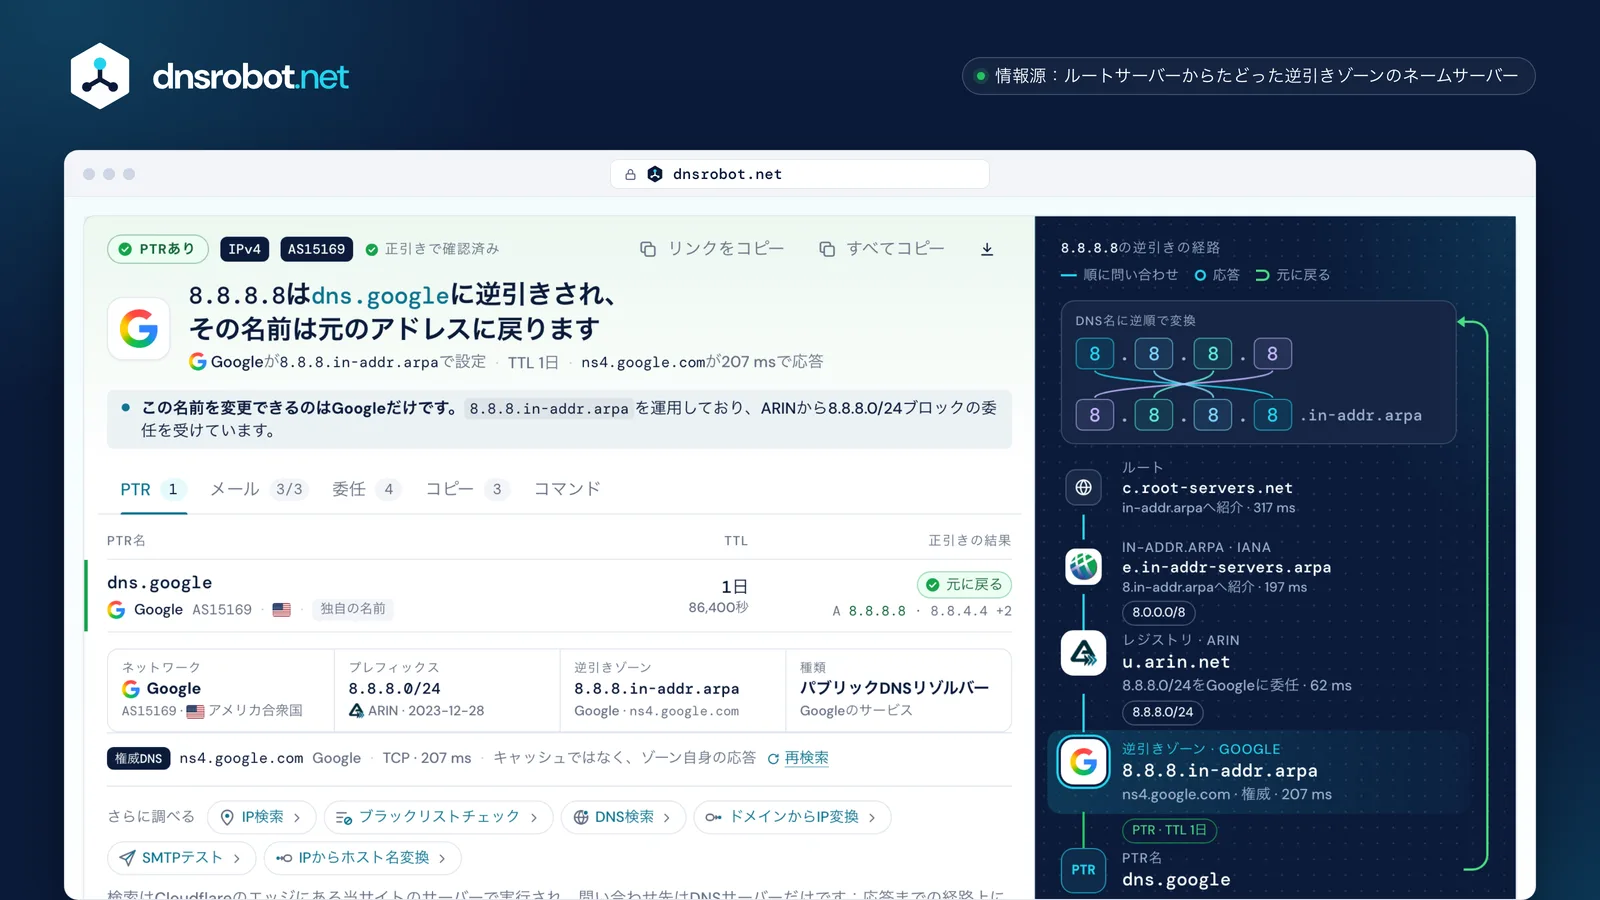
 判定アドレスの逆引き先、その名前が元のアドレスに戻るか、誰が設定したかを、TTLと応答したサーバーとともに表示します。PTRレコードゾーンがそのアドレスに持つすべての名前と、そのTTL、正引きで返されるアドレス。表示の切り替えメールのルール、委任の各段階、カウントダウン付きのキャッシュのコピー、コマンド。逆引きの経路DNS名に逆順で変換したアドレスと、ルート、IANA、レジストリ、応答したゾーン。
PTRレコードとは?
PTR(ポインター)レコードはDNSのタイプ12で、その下に置かれたアドレスに対するホスト名を1つ保持します:8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. これは単なるデータで、CNAMEとは違い、ほかの場所へ誘導することはありません(RFC 1035 §3.3.12)。
PTRを書くのはアドレスの保有者で、中に書かれた名前の所有者ではありません:Googleの逆引きゾーンは8.8.8.8がdns.googleであると示し、その逆を示すのはdns.googleゾーンのAレコードだけです。1つのアドレスに複数のPTRレコードを設定できます(RFC 2181 §10.2):208.67.222.222には4つあります。名前は実在のホスト名でなければならず、別名であってはなりません。
PTRが保持するのは名前だけで、所有者、国、都市の情報はありません。検索結果の横に表示される場所は、運用者が名前に入れた語か、別のデータベースによるものです。
dns.googleの保有者のために、ns1.zdns.googleが提供
ARINがGoogleに委任し、ns1.google.comが提供

正引きで確認された逆引きDNS(FCrDNS)とは?
正引きで確認された逆引きDNSとは、PTRの名前が同じアドレスに解決されることです:8.8.8.8 → dns.google → 8.8.8.8。メールサーバーはこのチェックをiprevと呼びます(RFC 8601 §3):アドレスのPTR名を検索し、各名前のAまたはAAAAレコードを検索して、その中にアドレスがあれば合格です。
2つ目の手順が重要なのは、アドレスの保有者はPTRにどんな名前でも、google.comでさえ書き込めるからです。名前が意味を持つのは、ドメインの所有者がその名前をアドレスに向け返している場合だけです。ツールは最大10件まですべてのPTR名を確認し、右側にループを描きます:閉じれば緑、名前が別の場所を指せば琥珀色です。
PTRレコードが複数ある場合は、1つが元のアドレスに戻れば十分です。名前のAレコードにほかのアドレスも含まれていても、このアドレスがその中にあれば合格です。

メールサーバーの逆引きDNSチェック:Gmail、Yahoo、Outlook.comの要件
3社とも、送信に使うすべてのIPにPTRレコードを求めています。Gmailはさらに名前が同じIPに解決されることを必須とし、Yahooは「有効な正引きと逆引きのDNSレコード」を必須としています。どちらも2024年2月からすべての送信者が対象です。Outlook.comのポリシーは有効な逆引きDNSを求めていますが、正引きの手順については何も述べていません。
ec2-3-80-0-1.compute-1.amazonaws.comのような汎用的な名前は、どのルールにも違反しません:Yahooは、ドメインを反映した意味のある、汎用的でない名前を推奨しているだけです。Outlook.comは動的IP空間からの接続を受け付けない場合があると警告していますが、これが当てはまるのはISPのプール名で、クラウドサーバーの静的な既定の名前ではありません。「メール」表示では、これらを警告として、要件を合格か不合格として示します。完了しなかったチェックは、そのどちらでもありません。
決して不合格にならないものが2つあります:RFC 2181が認める複数のPTRレコードと、サーバーのHELO名と異なるPTRです。RFC 5321 §4.1.4は、それを理由にメールを拒否してはならないと定めています。Gmailは、PTRがない場合や元のアドレスに戻らない場合、421 4.7.0や451 4.7.23で送信を制限し、550 5.7.25でブロックします。
| チェック | Gmail送信者ガイドライン | Yahoo Mail送信者のベストプラクティス | Outlook.comポストマスターポリシー |
|---|---|---|---|
| PTRレコードがある | 必須 | 必須 | 必須 |
| 名前が元のアドレスに戻る | 必須 | 必須 | 記載なし |
| 汎用的・動的な名前ではない | 記載なし | 推奨 | 動的IPを拒否する場合あり |
| 実在する4つの送信元をライブで確認 | |||
| mail-sor-f41.google.com209.85.220.41 · Gmail自身の送信サーバー | 合格 | 合格 | 合格 |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · AWSの既定の名前 | 合格 | 合格警告 | 合格警告 |
| dns.adguard-dns.com94.140.14.14 · 185.113.30.30を指す | 不合格 | 不合格 | 合格 |
| PTRなし104.18.0.1 · NXDOMAIN | 不合格 | 不合格 | 不合格 |


Gmailの応答
逆引きDNSを管理するのは誰か、PTRレコードの設定方法
管理するのはアドレスブロックの保有者で、ドメインの所有者ではありません。IANAが各ブロックの逆引きゾーンを地域インターネットレジストリに委任し、レジストリはアドレスを保有するネットワークに委任します。そのネットワークがゾーンを運用するか、さらに委任します(RFC 3172)。example.comを所有していても、アドレスに名前を付けることはできません:名前を付けられるのは、ホスティング会社かISPです。
クラウドでは利用者が自分で設定でき、それぞれ独自のルールがあります:AWSは先に正引きのAレコードを求め、AzureはIPv4のみでポータルからは設定できず、DigitalOceanはDropletの名前からPTRを作り、Google Cloudはドメインの所有権の確認を求めます。家庭の回線で独自のPTRを設定できるのは、通常、固定IPのビジネス向けプランだけです:ISPに問い合わせてください。/24より小さいブロックはCNAMEで委任されることがよくあり(RFC 2317)、ツールはその参照先がどこであってもたどります。
変更がすべての人に届くのは、キャッシュが古い応答を捨てたときです:それを決めるのは古いレコードのTTL、レコードがなかった場合はキャッシュされた「PTRなし」の時間で(RFC 2308)、決まった24〜48時間ではありません。Vultrは、自社での変更に6〜12時間かかるとしています。
- in-addr.arpaIANAが管理し、a〜f.in-addr-servers.arpaが提供
- 8.in-addr.arpa · 208.in-addr.arpaブロックの地域レジストリ:8.0.0.0/8と208.0.0.0/8はARINARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpa8.8.8.0/24の保有者:GoogleがPTRを書き、ns1〜ns4.google.comで提供


| プロバイダー | 設定方法 | 制限 |
|---|---|---|
| AWSドキュメント | Elastic IPのみ対象です。自分の名前のAレコードをElastic IPに向けて公開してから、EC2 console › Elastic IPs › 対象のアドレス › Actions › Update reverse DNSを開くか、aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.comを実行します。 | 先に正引きのAレコードが存在している必要があります。逆引きレコードがある間、そのElastic IPはアカウントに固定されます。GovCloud(US)では、設定できるのはAWS Supportだけです。ポート25の制限は、別途申請して解除します。 |
| Microsoft Azureドキュメント | パブリックIPのReverseFqdnを設定します:az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com.(名前は末尾にドットを付けます)、またはPowerShellのSet-AzPublicIpAddressを使います。 | IPv4のみ:Azureが所有するIPv6アドレスにはPTRを設定できません。Azure portalでは設定できません。名前はそのIPに解決されるか、自分のサブスクリプションに属している必要があります。PTRはアドレスごとに1つで、既定では設定されておらず、App ServiceやApplication Gatewayには設定できません。 |
| Google Cloudドキュメント | まずドメインを確認します(Search Console、またはVMの外部IPを指すAレコード)。次にVM instances › 対象のインスタンス › Edit › プライマリネットワークインターフェース › Public DNS PTR recordで設定するか、gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.comを実行します。 | プライマリネットワークインターフェースのみ対象で、ロードバランサーやCloud NATにはPTRを設定できません。IPv6のPTRには、外部IPv6を持つデュアルスタックまたはIPv6専用のサブネットが必要です。既定の名前は<reversed-ip>.bc.googleusercontent.comです。 |
| Hetznerドキュメント | Cloud:Hetzner Console › 対象のサーバー(またはPrimary IP、Floating IP) › Networking › IPの横のrDNSを編集します。IPv6では::1のようにインターフェース部分だけを入力します。Dedicated:Robot › 対象のサーバー › IPs、各IPの横の入力欄です。 | 逆引きゾーンはHetznerが運用しています。rDNSエントリーは、双方向に解決される(FCrDNS)場合にのみ有効と見なされます。既定はstatic.<reversed-ip>.clients.your-server.deです。 |
| DigitalOceanドキュメント | PTRの編集画面はありません:Dropletにmail.example.comのような希望する完全な名前を付ける(または名前を変更する)と、DigitalOceanがその名前からPTRを作成します。 | 名前は有効なFQDNである必要があります(my-dropletではPTRは作られません)。PTRが付くのはDropletの最初のIPv6アドレスだけです。PTRを手動で作成することはできません。 |
| OVHcloudドキュメント | まずAまたはAAAAレコードをIPに向けます。次にControl Panel › Network › Public IP Addresses › IPの行の操作ボタン › Configure the reverse DNSを開きます(Public Cloud:対象のプロジェクト › Public IPs)。 | OVHcloudは名前が同じIPに戻るかをその場で確認するため、レコードがすでに有効になっている必要があります。名前は小文字で、末尾にドットを付ける必要があります。 |
| Vultrドキュメント | Products › Compute › 対象のインスタンス › Settings › IPv4またはIPv6 › Public Network:Reverse DNS列の名前をクリックし、完全な名前を入力して保存します。 | Vultrは名前が同じIPに解決されることを求めており、変更の反映には6〜12時間かかるとしています。既定は<ip>.vultrusercontent.comです。 |
| Akamai Cloud (Linode)ドキュメント | まずA(およびAAAA)レコードを追加します。次にCloud Manager › Linodes › 対象のLinode › Network › IPの省略記号メニュー › Edit RDNSで完全な名前を入力します。空欄にすると既定に戻ります。 | AレコードがIPと一致するまでは、エラーで失敗します。IPv6の範囲:範囲でEdit rDNSを開き、次に各アドレスを設定します。既定:<ip-with-dashes>.ip.linodeusercontent.com、古いものはli<n>-<n>.members.linode.com。 |
| Oracle Cloudドキュメント | まずAまたはAAAAレコードを作成し、IP、PTRに設定したい名前、正引きレコードの名前を記載してサービスリクエストを開きます。Oracleが確認してPTRを作成します。 | PTRはIPごとに1つで、サポートへのリクエストでのみ設定できます。正引きレコードがそのIPに解決される必要があります。 |
| ご利用のインターネットプロバイダーRFC 8501 | インターネットプロバイダーに依頼してください:アドレスを保有しているプロバイダーだけがPTRを設定できます。実際には、ビジネス向けプランの固定IPが必要です。 | 家庭の回線にはプロバイダーのプール名が付いたままで、Comcastなどの受信側はこうした名前を動的なものとして扱い、そこから直接送られたメールを拒否します。 |



ほとんどのIPv6アドレスにPTRレコードがない理由
1つずつ名前を付けるには、数が多すぎるからです。ISPは割り当てるすべてのIPv4アドレスにPTRを事前に設定できますが、/48ひとつに2⁸⁰個のアドレスがあり、機器はアドレスを自分で選び、しかも短期間で変わることが多いのです(RFC 8501)。
RFC 8501はISPの選択肢を挙げています:NXDOMAINを返す(PTRなし、最も正確)、顧客のプレフィックスごとのワイルドカードPTR、ダイナミックDNS、ゾーンの顧客への委任、対応するPTRとAAAAレコードをその場で生成する、のいずれかです。正引きの確認を壊すのはワイルドカードだけです。家庭のユーザーにはきれいなNXDOMAINで問題ありませんが、タイムアウトは問題です。
IPv6でメールを送るサーバーには、それでも正引きで確認されたPTRが必要です:GmailはPTRのないIPv6のメールを550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authenticationで拒否します。Azureは自社のIPv6アドレスにPTRを一切設定しません。
棒の長さ:アドレス空間のビット数。1ビットごとに数が2倍になります。
1秒に1,000件のPTRレコードを作っても、/48は38兆年後でも終わりません(RFC 8501)。
RFC 8501が挙げるISPの選択肢
メールサーバーには、それでも正引きで確認された独自のPTRが必要です:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Googlebotなどのクローラーを逆引きで確認する方法
訪問者のアドレスを逆引きし、PTR名がクローラーの公式ドメインで終わることを確認してから、その名前を正引きして同じアドレスが返ることを確かめます:66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1。または、アドレスを運営者の公開リストと照合します(Googleの方法)。
公式のドメインは、Googleがgooglebot.comとgoogle.com、Bingbotがsearch.msn.com、Applebotがapplebot.apple.com、Yandexがyandex.ru、yandex.net、yandex.comです。DuckDuckBotはアドレスのリストだけを公開しています。
googleusercontent.comだけでは何も証明しません:Google Compute EngineのすべてのVMには既定でこの下の名前が付くため、ツールはアドレスがGoogleの公開リストにある場合にのみGoogleと見なします。正しい末尾を持つ名前でも元のアドレスに戻らなければ偽物で、ツールはそう表示します。
- 逆引き訪問元アドレスのPTR。66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Googleのドメイン?googlebot.comで終わっています。googleusercontent.comの名前なら、アドレスがGoogleのリストにあることも必要です。
- 正引きcrawl-66-249-66-1.googlebot.com → 66.249.66.1同じアドレス:本物のGooglebotです。
| クローラー | PTR名の末尾 | 公開IPリスト |
|---|---|---|
| GooglebotPTRと正引き、またはリスト | googlebot.com | common-crawlers.json |
| Googleの特殊なクローラーPTRと正引き、またはリスト | rate-limited-proxy-….google.com | special-crawlers.json |
| GoogleのユーザートリガーフェッチャーPTRと正引き、またはリスト | google-proxy-….google.com….gae.googleusercontent.comリストとあわせた場合のみ | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTRと正引き、またはリスト | search.msn.com | bingbot.json |
| ApplebotPTRと正引き、またはリスト | applebot.apple.com | applebot.json |
| YandexBotPTRと正引き | yandex.ruyandex.netyandex.com | なし |
| DuckDuckBotIPリストのみ | なし | duckduckbot.json |

現在稼働中で、それぞれ元のアドレスに戻るもの:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
逆引きDNSのエラーの意味
NXDOMAINは逆引き名が存在しないこと、つまり誰もそのアドレスにPTRを設定していないことを意味します。応答のないNOERROR(NODATA)は、名前は存在するもののPTRがないことを意味します。リゾルバーはどちらの応答も、ゾーンのSOAに記載されたネガティブキャッシュの時間だけ保持するため(RFC 2308)、新しいPTRが表示されるまでそれだけかかることがあります。
SERVFAILはゾーンが壊れていることを意味し、多くの場合はlame delegation(不完全な委任)です:ゾーンのサーバーとして指定されたサーバーがゾーンを提供しておらず、すべてのリゾルバーが解決を諦めます。REFUSEDは、そのゾーンへの応答を一切拒否するサーバーからの応答です。プライベートアドレスやドキュメント用アドレスに公開のPTRが付くことはありません:ツールは誰にも問い合わせず、IANAのレジストリから回答します。
逆引きDNS:よくある質問
逆引きDNS検索とは何ですか?
nslookupやdigでIPアドレスを逆引きするにはどうすればよいですか?
自分のIPアドレスに逆引きDNSがないのはなぜですか?
PTRレコードを設定・変更するにはどうすればよいですか?
PTRレコードの変更が反映されるまでどのくらいかかりますか?
1つのIPアドレスに複数のPTRレコードを設定できますか?
FCrDNSとは何ですか?
メールを送るのに逆引きDNSは必要ですか?
「reverse DNS is not a valid hostname」とはどういう意味ですか?
逆引きDNSとリバースIPルックアップは同じですか?
逆引きDNSはIPv6でも使えますか?
プライベートIPアドレスにPTRがないのはなぜですか?
足りないものはありますか?機能や新しいツールを提案する
その他のDNS・IP・メールツール
IPからホスト名変換
逆引きDNSでIPアドレスをホスト名に変換
DNS検索
ドメイン自身のネームサーバーから全DNSレコードを取得し、GoogleとCloudflareのキャッシュと比較
IP検索
IPアドレスの位置情報、ISP、ネットワーク詳細を即座に検索
MX検索
メール交換レコードとメールサーバーの詳細を検索
IPブラックリストチェック
IPアドレスがスパムまたはマルウェアブラックリストに登録されていないか確認
SPFレコードチェッカー
SPFレコードの検証とRFC 7208に基づくDNSルックアップ数を確認
SMTPテストツール
メールサーバーをテスト:STARTTLS、証明書、AUTH、オープンリレー
ドメインからIP変換
ドメイン名をIPアドレスに変換(位置情報・CDN検出付き)