










E-Mail-Header-Analyzer
Der Email Header Analyzer zeigt, welchen Weg eine E-Mail genommen hat, wie lange jeder Hop gedauert hat und was die SPF-, DKIM- und DMARC-Prüfungen Ihres Providers gemeldet haben. Fügen Sie dazu einfach die Header ein.
Was ist ein E-Mail-Header?
Ein E-Mail-Header ist der Block von Zeilen über dem Nachrichtentext: wer sie gesendet hat und an wen, wann, und ein Protokoll jedes Servers, der sie bearbeitet hat. Mail-Apps verstecken das meiste davon; „Original anzeigen“ oder „Quelltext anzeigen“ zeigt alles.
Jede Zeile besteht aus einem Namen, einem Doppelpunkt und einem Wert; ein langer Wert setzt sich in Zeilen fort, die mit einem Leerzeichen beginnen (RFC 5322). Die Header enden an der ersten Leerzeile. Alles danach ist der Nachrichtentext, den dieses Tool nie liest.
Drei Arten von Autoren schreiben sie: die App des Absenders (From, To, Subject, Date), jeder Server auf dem Weg (je eine Received-Zeile) und Ihr Provider (Authentication-Results, Spam-Urteile). Nur Letztere werden von jemandem geprüft, dem Sie vertrauen.
Hinzugefügt von Ihrem Provider (Google)11 Felder

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Hinzugefügt von Servern unterwegs (SendGrid, example.org)5 Felder

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Von der App des Absenders geschrieben14 Felder
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
Leerzeile: Hier beginnt der Nachrichtentext, den dieses Tool nie liest
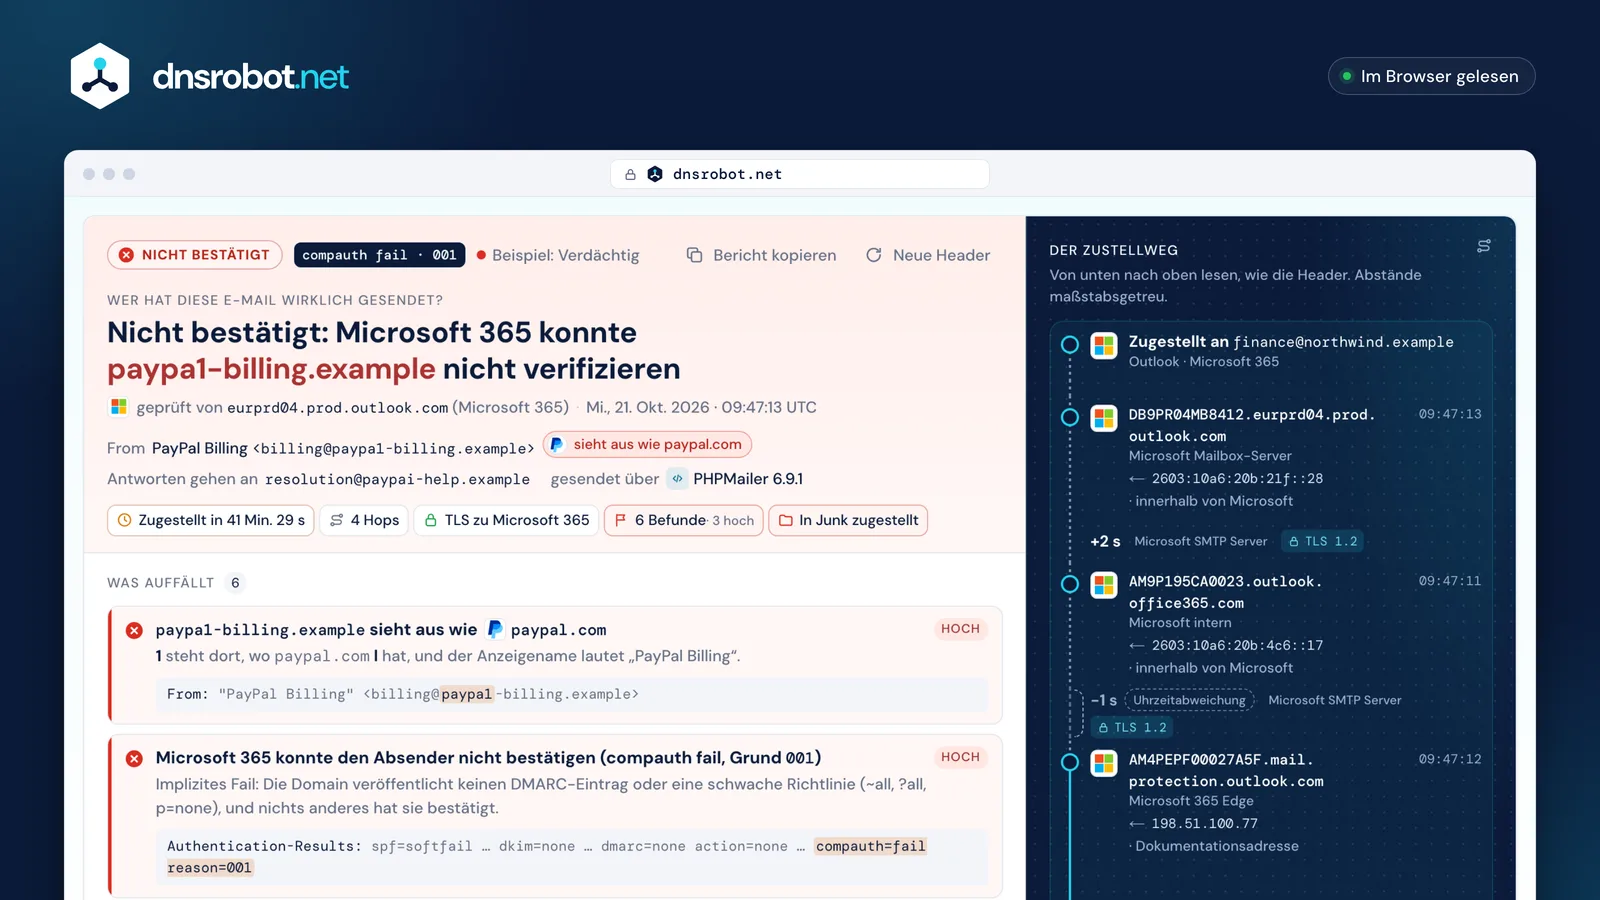
 Das UrteilWer gesendet hat, beurteilt allein nach den Authentication-Results Ihres Providers, mit dem Server, der geprüft hat.Was auffälltJeder Befund mit Schweregrad, Begründung und der genauen Header-Zeile, aus der er stammt.Der ZustellwegJeder Server vom Date-Header bis zum Posteingang, die Abstände maßstabsgetreu und die Vertrauensgrenze darüber.Die FaktenWie lange die Zustellung gedauert hat, wie viele Hops es waren, ob jeder externe Hop TLS nutzte und welchen Ordner Microsoft gewählt hat.
E-Mail-Header auslesen: von unten nach oben lesen
Um E-Mail-Header zu analysieren, lesen Sie die Received-Zeilen von unten nach oben. Jeder Server setzt seine Zeile über die bereits vorhandenen, die unterste ist also der erste Hop, und die oberste ist Ihr Provider, der die Nachricht an das Postfach übergibt (RFC 5321 §4.4).
Eine Zeile nennt, wer empfangen hat (by), von welchem Server und welcher Adresse (from, die auf der Verbindung gesehene Adresse), wie (with: ESMTPS bedeutet STARTTLS, ESMTPSA STARTTLS plus Anmeldung) und wann. Server stempeln ihre eigene Ortszeit, rechnen Sie also jede in UTC um, bevor Sie subtrahieren: 07:02:47 -0700 ist 14:02:47 UTC.
Sicher sind nur die Zeilen, die Ihr Provider geschrieben hat. Alles unter seiner ersten Zeile stammt von Servern, die Sie nicht prüfen können, und ein Absender kann eigene Zeilen hinzufügen.
Im Header · oben ist am neuesten
Die Reise · Hop 1 zuerst
Vertrauensgrenze
Nach oben lesen: Jeder Server fügt seine Zeile oben hinzu
SPF, DKIM und DMARC im E-Mail-Header prüfen
SPF fragt, ob der sendende Server für die Envelope-Domain (den Return-Path) senden darf. DKIM fragt, ob eine Domain die Nachricht signiert hat und die Signatur noch passt. DMARC fragt, ob eine Domain mit bestandenem SPF oder DKIM zur From-Adresse passt, die Sie sehen.
Ihr Provider schreibt die Antworten in Authentication-Results. Vertrauen Sie dem Block, den Ihr Provider neben seiner eigenen Received-Zeile geschrieben hat. Andere Kopien, ARC-Kopien und alle, die zwischen den Zeilen des Absenders stehen, kann jeder hinzugefügt haben (RFC 8601).
Ein Pass belegt die Domain, nicht ihre Absichten: examp1e.com kann alle drei für sich selbst bestehen.
Authentication-Results: mx.google.com;1Wer geprüft hatdie authserv-id: der eigene Server Ihres Providers
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: example.org hat signiertsein Schlüssel liegt bei s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Eine zweite Signaturdie des sendenden Dienstes; sie kann nicht zu example.org passen
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: darf für sendgrid.net sendendie Envelope-Domain (Return-Path), nicht From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: Die From-Domain passt zu ②p=quarantine ist, was example.org Empfänger bei Fehlschlägen tun lässt
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001ZähltMicrosoft 365 hat es geschrieben, über der ersten Received-Zeile, die es hinzugefügt hat.
Vertrauensgrenze
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100IgnoriertEs nennt Microsoft, steht aber unter jeder Received-Zeile: Es kam mit der Nachricht. Ein Empfänger schreibt dort nie.Ist diese E-Mail echt oder gefälscht?
Header können nicht sagen, ob ein Angebot ehrlich ist, aber sie zeigen, ob die From-Domain die Nachricht wirklich gesendet hat und ob sie eine fremde nachahmt. Beginnen Sie mit dem Urteil, das Ihr Provider geschrieben hat, und suchen Sie dann diese Anzeichen.
Keines davon beweist für sich allein Phishing, und mehrere häufige Abweichungen sind normal. Microsoft weist darauf hin, dass eine Lookalike-Domain SPF, DKIM und DMARC bestehen kann, wenn ihr Inhaber sie eingerichtet hat (Microsoft).
Eine From-Domain als LookalikeHoch
paypa1-billing.examplestattpaypal.com
Eine Ziffer oder ein ähnlicher Buchstabe wurde getauscht. Sie kann SPF, DKIM und DMARC für sich selbst bestehen.
Buchstaben aus einer anderen SchriftHoch
xn--pypal-4ve.exampleerscheint alspаypal.example
Das а ist kyrillisch. Header behalten die xn--Form (Punycode), die es verrät.
Ihr Provider meldet failHoch
compauth=fail reason=001 · spf=softfail
Der Empfänger konnte die From-Domain nicht dem Server zuordnen, der gesendet hat.
Ein Name, der eine andere Adresse enthältMittel
"accounts@example.com" <notice@mailer.example>
Apps zeigen den Namen, nicht die Adresse. Der wahre Absender steht in den Klammern.
Das eigene Urteil des FiltersMittel
CAT:PHSH · dest:J · SFTY:9.25
Microsoft hat es als Phishing eingestuft und in Junk abgelegt; 9.25 ist der Hinweis zum Erstkontakt.
Pass-Ergebnisse unter der LinieMittel
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Unter jeder Received-Zeile geschrieben, also hat der Absender es geschrieben. Nur die Ihres Providers zählen.

Normal, für sich genommen keine Warnzeichen
Return-Path weicht von From ab
sendgrid.netstattexample.org
E-Mail-Dienste senden für Sie; DKIM trägt die Übereinstimmung.
Reply-To weicht von From ab
Reply-To: support@example.org
Antworten gehen an einen Helpdesk. Nur dann einen Blick wert, wenn diese Domain eine andere nachahmt.
Eine Zeit, die rückwärts läuft
09:47:12 → 09:47:11 (−1 s)
Jeder Server stempelt seine eigene Uhr, und Uhren können um eine Sekunde oder mehr abweichen.
Ein Server in einem anderen Land
CTRY:US · 209.85.208.54
Dort steht der Server, nicht die Person. Große Provider senden von überall.
Warum kam meine E-Mail verspätet an?
Ziehen Sie jede Received-Zeit von der darüberliegenden ab, in UTC. Der größte Abstand zeigt, wo die Nachricht gewartet hat. Ein Abstand von 30 Minuten oder mehr passt zu einem Wiederholungsversuch (RFC 5321 empfiehlt, mindestens 30 Minuten zu warten).
Der Date-Header stammt vom Gerät des Absenders, die Zeit vom Date bis zum ersten Server enthält also eine nachgehende Uhr oder einen Entwurf, der lange vor dem Senden geschrieben wurde. Zeiten können auch um eine Sekunde zurückspringen, wenn die Uhren zweier Server abweichen.
Kein Standard legt fest, wie lang zu lang ist.
Microsoft 365
- 09:47:12Edge, erste Zeile
- 09:47:11intern · −1 s
- 09:47:13Mailbox-Server
- 09:05:44Date-Headerdie Uhr des Absenders
- +7 s
- 09:05:51mail.paypa1-billing.exampleerster Server
- 41 Min. 21 s≥ 30 Min.: passt zu einem Wiederholungsversuch
- 09:47:12Microsoft 365 Edgeerste Zeile, die Microsoft geschrieben hat
- −1 sUhren weichen ab
- 09:47:11Microsoft intern
- +2 s
- 09:47:13Microsoft Mailbox-Server
- ab dem Date-Header
- 41 Min. 29 s
- ab dem ersten Server
- 41 Min. 22 s
- Date → erster Server 6 s
- in SendGrid 2,9 s
- SendGrid-Filter 0,6 s
- SendGrid → Google, der größte Abstand 33 s
- innerhalb von Google 1 s
Spam-Header von Microsoft 365 und Gmail, entschlüsselt
Microsoft 365 schreibt das Urteil seines Filters in X-Forefront-Antispam-Report: CAT ist das Urteil, SFV wie die Spam-Filterung entschieden hat, und X-Microsoft-Antispam-Mailbox-Delivery nennt den Ordner, in den die Nachricht ging.
SCL wird weiterhin geschrieben, aber laut Microsoft entscheidet er in Microsoft 365 nichts mehr: Lesen Sie stattdessen CAT (Microsoft). BCL bewertet Massenmail nach Beschwerden von 0 bis 9, und der Schwellenwert Ihrer Richtlinie (standardmäßig 7) entscheidet.
Gmail schreibt kein dokumentiertes Spam-Urteil. Server mit SpamAssassin fügen X-Spam-Status mit Score, Schwellenwert und den ausgelösten Regeln hinzu.
- 1CAT:PHSH das Urteil: Phishing (SPM Spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM die Spam-Filterung hat es als Spam markiert (NSPM: kein Spam)
- 3SCL:5 eine Eingangsgröße der Filterung, in Microsoft 365 nicht die Entscheidung
- 4SFTY:9.25 der Sicherheitshinweis zum Erstkontakt wurde angezeigt
- 5IPV:NLI die IP steht auf keiner Reputationsliste
- 6DIR:INB eingehend; SFS und ARA sind interne Diagnosedaten von Microsoft
Bulk Complaint LevelBCL:0
Schwellenwerte 5 strict, 6 standard, 7 Standard: ab diesem Wert ist es Massenmail.
Wohin es gingdest:J
dest:I ist der Posteingang. ucf, jmr und ENG sind intern.
Gmail und SpamAssassin


Gmail schreibt kein dokumentiertes Spam-Urteil: X-Received, X-Google-Smtp-Source und X-Gm-* sind intern.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: Spam erst ab dem erforderlichen Score.
E-Mail-Header in Gmail, Outlook, Apple Mail und anderen finden
Kopieren Sie die vollständigen Header oder die ganze Originalnachricht an einem Computer oder in einem Webbrowser. Fügen Sie sie dann oben ein oder speichern Sie die Nachricht als .eml-Datei und laden Sie sie hoch.
Jede App versteckt sie in einem anderen Menü. Wählen Sie Ihre: Die Schritte folgen der jeweiligen Hilfeseite des Providers.
- 1Nachricht öffnen
- 2Mehr ⋮
- 3Original anzeigen
- 4In die Zwischenablage kopieren
Quelle: support.google.com/mail/answer/29436
- 1Nachricht auswählen
- 2Darstellung
- 3E-Mail
- 4Alle Header

Quelle: support.apple.com · Mail-Benutzerhandbuch (macOS Sequoia)
- 1Nachricht öffnen
- 2Weitere Aktionen ···
- 3Anzeigen
- 4Nachrichtendetails anzeigen

Quelle: support.microsoft.com · Internet-Nachrichtenheader anzeigen
- 1Doppelklick auf die Nachricht
- 2Datei
- 3Eigenschaften
- 4Internetkopfzeilen
Quelle: support.microsoft.com · Internet-Nachrichtenheader anzeigen
- 1Nachricht öffnen
- 2Mehr
- 3Alle Header einblenden

Quelle: support.apple.com · iCloud-Benutzerhandbuch
- 1Nachricht auswählen
- 2View Message Source
- 3Strg+U · ⌘U

Quelle: support.mozilla.org · Tastenkürzel
- 1Nachricht öffnen
- 2More options ···
- 3View Raw Message

Quelle: help.yahoo.com · Artikel SLN36735
- 1Nachricht öffnen
- 2More ⋯
- 3View headers
Quelle: Proton-Hilfe: proton.me/support/check-email-headers
- 1Nachricht öffnen
- 2More Actions
- 3Show Original

Quelle: Zoho-Hilfe: zoho.com/mail/help
- 1メールを開く
- 2その他
- 3メールのソースを表示

Quelle: support.yahoo-net.jp · Artikel H000007254
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Quelle: Yandex-Hilfe: yandex.ru/support · Yandex 360
Auf dem Handy? Die Apps von Gmail, Outlook und Apple Mail zeigen keine vollständigen Header. Öffnen Sie die Nachricht in einem Browser (Gmail, Outlook im Web) oder einer Desktop-App oder leiten Sie sie als Anhang weiter und laden Sie die .eml hier hoch.
E-Mail zurückverfolgen: was eine IP verrät und was nicht
Um eine E-Mail zurückzuverfolgen, nehmen Sie die from-Adresse in der ersten Received-Zeile, die Ihr Provider geschrieben hat: den Server, der die Nachricht übergeben hat. Schlagen Sie nach, wem er gehört, und Sie wissen, wessen Server das war, was ein Weiterleiter statt des ursprünglichen Absenders sein kann.
Die Header zeigen Mailserver und nur manchmal das eigene Netzwerk des Absenders, in X-Originating-IP.
Selbst diese Adresse verweist auf ein Netzwerk und grob ein Land, nie auf eine Person oder eine Straße.
Was 209.85.208.54 Ihnen sagt
- Inhaber
- Google LLC · 209.85.128.0/17 (ARIN)
- Land
 Vereinigte Staaten, wo der Server steht
- Rolle
- ein sendender Gmail-Server, der, den SPF geprüft hat
Was sie Ihnen nicht sagen kann
- Wer
- Ana oder jemand anderes bei example.net
- Wo
- ihre Stadt oder Straße
- Gerät
- ihr Computer oder Handy
E-Mail-Header: Fragen und Antworten
Wie kann ich einen Header analysieren?
Ist es unbedenklich, E-Mail-Header hier einzufügen?
Lassen sich E-Mail-Header fälschen?
Woran erkenne ich, ob eine E-Mail gefälscht ist?
Kann ich die IP-Adresse des Absenders aus einer E-Mail herausfinden?
Warum zeigt Gmail die IP-Adresse des Absenders nicht an?
SPF hat bestanden, warum ist DMARC trotzdem fehlgeschlagen?
Was bedeutet eine negative Verzögerung zwischen Hops?
Was bedeuten SCL und BCL?
Zeigen E-Mail-Header BCC-Empfänger?
Ist das dasselbe wie der Message Header Analyzer von Microsoft?
Warum gibt es mehrere Authentication-Results-Header?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere E-Mail-Tools
SPF-Eintrag-Checker
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
DKIM-Check
DKIM-Einträge mit automatischer Selektor-Erkennung verifizieren
DMARC-Check
DMARC-Richtlinie und Alignment-Einstellungen für jede Domain prüfen
IP-Abfrage
IP-Adress-Geolokalisierung, ISP und Netzwerkdetails sofort nachschlagen
IP-Blacklist-Check
Prüfen, ob eine IP-Adresse auf Spam- oder Malware-Blacklists steht
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden