










Analyseur d'en-têtes e-mail
Collez les en-têtes d'un e-mail pour tracer un mail de bout en bout : cette analyse d'en-tête mail montre le chemin parcouru, la durée de chaque saut et ce que disent les contrôles SPF, DKIM et DMARC de votre fournisseur.
Qu'est-ce qu'un en-tête d'e-mail ?
Un en-tête d'e-mail est le bloc de lignes situé au-dessus du texte du message : qui l'a envoyé et à qui, quand, et la trace de chaque serveur qui l'a traité. Les applications de messagerie en cachent la plus grande partie ; « Afficher l'original » ou « Afficher la source » montre tout.
Chaque ligne est un nom, deux-points et une valeur ; une longue valeur continue sur des lignes qui commencent par une espace (RFC 5322). Les en-têtes s'arrêtent à la première ligne vide. Tout ce qui suit est le corps, que cet outil ne lit jamais.
Trois sortes d'auteurs les écrivent : l'application de l'expéditeur (From, To, Subject, Date), chaque serveur en chemin (une ligne Received chacun) et votre fournisseur (Authentication-Results, verdicts anti-spam). Seuls ces derniers sont vérifiés par quelqu'un en qui vous avez confiance.
Ajouté par votre fournisseur (Google)11 champs

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Ajouté par les serveurs en chemin (SendGrid et example.org)5 champs

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Écrit par l'application de l'expéditeur14 champs
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
ligne vide : le corps commence ici, et cet outil ne le lit jamais
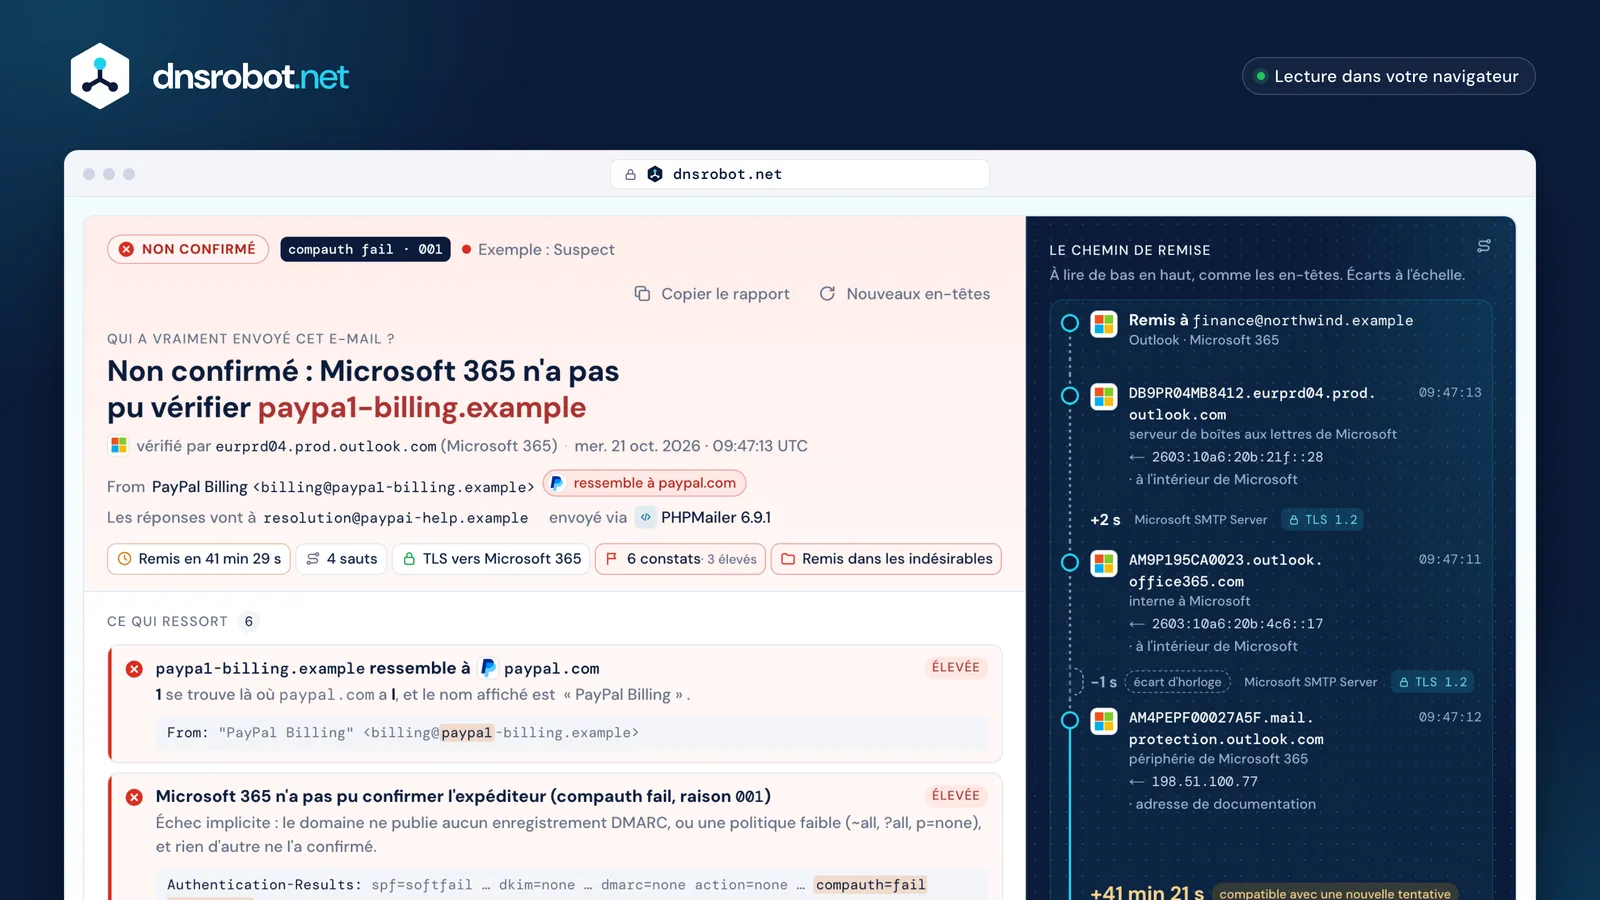
 Le verdictQui l'a envoyé, jugé uniquement d'après les Authentication-Results écrits par votre fournisseur, avec le serveur qui a fait la vérification.Ce qui ressortChaque constat avec sa gravité, la raison et la ligne d'en-tête exacte dont il provient.Le chemin de remiseChaque serveur, de l'en-tête Date jusqu'à la boîte de réception, les écarts à l'échelle et la limite de confiance qui les traverse.Les faitsLe temps de remise, le nombre de sauts, si chaque saut externe a utilisé TLS et quel dossier Microsoft a choisi.
Analyse d'en-tête mail : comment le lire, de bas en haut
Pour analyser un en-tête mail, lisez les lignes Received de bas en haut. Chaque serveur ajoute sa ligne au-dessus de celles déjà présentes : la plus basse est donc le premier saut, et celle du haut est votre fournisseur qui remet le message à la boîte aux lettres (RFC 5321 §4.4).
Une ligne indique qui a reçu le message (by), depuis quel serveur et quelle adresse (from, l'adresse vue sur la connexion), comment (with : ESMTPS signifie STARTTLS, ESMTPSA STARTTLS plus une authentification) et quand. Les serveurs marquent leur heure locale : convertissez chacune en UTC avant de soustraire : 07:02:47 -0700 donne 14:02:47 UTC.
Seules les lignes écrites par votre fournisseur sont certaines. Tout ce qui se trouve sous sa première ligne vient de serveurs que vous ne pouvez pas vérifier, et un expéditeur peut ajouter ses propres lignes.
Dans l'en-tête · le haut est le plus récent
Le trajet · saut 1 en premier
Limite de confiance
Lisez vers le haut : chaque serveur ajoute sa ligne au-dessus
SPF, DKIM et DMARC dans les en-têtes e-mail
SPF demande si le serveur d'envoi a le droit d'envoyer pour le domaine d'enveloppe (le Return-Path). DKIM demande si un domaine a signé le message et si la signature correspond toujours. DMARC demande si un domaine SPF ou DKIM qui a réussi correspond à l'adresse From que vous voyez.
Votre fournisseur écrit les réponses dans Authentication-Results. Fiez-vous au bloc écrit par votre fournisseur à côté de sa propre ligne Received. Les autres copies, les copies ARC et celles qui se trouvent parmi les lignes de l'expéditeur peuvent avoir été ajoutées par n'importe qui (RFC 8601).
Une réussite prouve le domaine, pas ses intentions : examp1e.com peut réussir les trois contrôles pour lui-même.
Authentication-Results: mx.google.com;1Qui a vérifiél'authserv-id : le propre serveur de votre fournisseur
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM : example.org l'a signésa clé se trouve à s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Une deuxième signaturecelle du service d'envoi ; elle ne peut pas s'aligner sur example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF : autorisé à envoyer pour sendgrid.netle domaine d'enveloppe (Return-Path), pas celui de From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC : le domaine de From correspond à ②p=quarantine est ce que example.org demande aux récepteurs de faire des échecs
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001RetenuMicrosoft 365 l'a écrit, au-dessus de la première ligne Received qu'il a ajoutée.
Limite de confiance
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100IgnoréIl nomme Microsoft mais se trouve sous toutes les lignes Received : il est venu dans le message. Un récepteur n'écrit jamais à cet endroit.Cet e-mail est-il authentique ou usurpé ?
Les en-têtes ne peuvent pas dire si une offre est honnête, mais ils montrent si le domaine de From a vraiment envoyé le message et s'il en imite un autre. Commencez par le verdict écrit par votre fournisseur, puis cherchez ces indices.
Aucun ne prouve un hameçonnage à lui seul, et plusieurs différences courantes sont normales. Microsoft note qu'un domaine sosie peut réussir SPF, DKIM et DMARC si son propriétaire les a configurés (Microsoft).
Un domaine From sosieÉlevée
paypa1-billing.examplecontrepaypal.com
Un chiffre ou une lettre voisine a été substitué. Il peut réussir SPF, DKIM et DMARC pour lui-même.
Des lettres d'un autre alphabetÉlevée
xn--pypal-4ve.examples'affiche commepаypal.example
Le а est cyrillique. Les en-têtes gardent la forme xn-- (punycode), qui le trahit.
Votre fournisseur indique failÉlevée
compauth=fail reason=001 · spf=softfail
Le récepteur n'a pas pu relier le domaine de From au serveur qui l'a envoyé.
Un nom qui porte une autre adresseMoyenne
"accounts@example.com" <notice@mailer.example>
Les applications affichent le nom, pas l'adresse. Le vrai expéditeur est entre les chevrons.
Le verdict du filtre lui-mêmeMoyenne
CAT:PHSH · dest:J · SFTY:9.25
Microsoft l'a classé comme hameçonnage et rangé dans les indésirables ; 9.25 est l'astuce de premier contact.
Des réussites sous la ligneMoyenne
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Écrites sous toutes les lignes Received : c'est donc l'expéditeur qui les a écrites. Seules celles de votre fournisseur comptent.

Normal, pas un signal d'alerte en soi
Le Return-Path diffère de From
sendgrid.netcontreexample.org
Les services d'e-mail envoient pour vous ; DKIM porte la correspondance.
Le Reply-To diffère de From
Reply-To: support@example.org
Les réponses vont à un service d'assistance. Ne mérite un coup d'œil que si ce domaine en imite un autre.
Une heure qui recule
09:47:12 → 09:47:11 (−1 s)
Chaque serveur marque sa propre horloge, et les horloges peuvent différer d'une seconde ou plus.
Un serveur dans un autre pays
CTRY:US · 209.85.208.54
C'est là où se trouve le serveur, pas la personne. Les grands fournisseurs envoient de partout.
Pourquoi mon e-mail a-t-il été retardé ?
Soustrayez chaque heure Received de celle qui est au-dessus, en UTC. Le plus grand écart montre où le message a attendu. Un écart de 30 minutes ou plus est compatible avec une nouvelle tentative (la RFC 5321 suggère d'attendre au moins 30 minutes).
L'en-tête Date vient de l'appareil de l'expéditeur : le temps entre Date et le premier serveur inclut donc une horloge en retard ou un brouillon écrit longtemps avant l'envoi. Les heures peuvent aussi reculer d'une seconde quand les horloges de deux serveurs diffèrent.
Aucune norme ne dit à partir de quand c'est trop long.
Microsoft 365
- 09:47:12périphérie, première ligne
- 09:47:11interne · −1 s
- 09:47:13serveur de boîtes aux lettres
- 09:05:44En-tête Datel'horloge de l'expéditeur
- +7 s
- 09:05:51mail.paypa1-billing.examplepremier serveur
- 41 min 21 s≥ 30 min : compatible avec une nouvelle tentative
- 09:47:12périphérie de Microsoft 365première ligne écrite par Microsoft
- −1 shorloges différentes
- 09:47:11interne à Microsoft
- +2 s
- 09:47:13serveur de boîtes aux lettres de Microsoft
- d'après l'en-tête Date
- 41 min 29 s
- d'après le premier serveur
- 41 min 22 s
- Date → premier serveur 6 s
- vers SendGrid 2,9 s
- filtre SendGrid 0,6 s
- SendGrid → Google, le plus grand écart 33 s
- à l'intérieur de Google 1 s
En-têtes anti-spam de Microsoft 365 et Gmail, décodés
Microsoft 365 écrit le verdict de son filtre dans X-Forefront-Antispam-Report : CAT est le verdict, SFV la décision du filtrage anti-spam, et X-Microsoft-Antispam-Mailbox-Delivery indique le dossier où il est allé.
SCL est toujours écrit, mais Microsoft dit qu'il ne décide plus rien dans Microsoft 365 : lisez plutôt CAT (Microsoft). BCL note le courrier en masse d'après les plaintes, de 0 à 9, et le seuil de votre politique (7 par défaut) tranche.
Gmail n'écrit aucun verdict anti-spam documenté. Les serveurs qui exécutent SpamAssassin ajoutent X-Spam-Status avec le score, le seuil et les règles déclenchées.
- 1CAT:PHSH le verdict : hameçonnage (SPM spam, SPOOF, BULK, HPHSH…)
- 2SFV:SPM le filtrage anti-spam l'a marqué comme spam (NSPM : pas du spam)
- 3SCL:5 une entrée du filtrage, pas la décision dans Microsoft 365
- 4SFTY:9.25 l'astuce de sécurité de premier contact a été affichée
- 5IPV:NLI l'IP ne figure dans aucune liste de réputation
- 6DIR:INB entrant ; SFS et ARA sont des diagnostics internes de Microsoft
Niveau de plaintes pour courrier en masseBCL:0
Seuils 5 strict, 6 standard, 7 par défaut : à partir du seuil, c'est du courrier en masse.
Où il est allédest:J
dest:I est la boîte de réception. ucf, jmr et ENG sont internes.
Gmail et SpamAssassin


Gmail n'écrit aucun verdict anti-spam documenté : X-Received, X-Google-Smtp-Source et X-Gm-* sont internes.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin : du spam seulement à partir du score requis.
Où trouver l'en-tête d'un mail Gmail, Outlook, Apple Mail et ailleurs
Copiez les en-têtes complets, ou le message d'origine en entier, depuis un ordinateur ou un navigateur web. Collez-les ensuite plus haut, ou enregistrez le message en fichier .eml et importez-le.
Chaque application les cache dans un menu différent. Choisissez la vôtre : les étapes suivent la page d'aide de chaque fournisseur.
- 1Ouvrez le message
- 2Plus ⋮
- 3Afficher l'original
- 4Copier dans le presse-papiers
Source : support.google.com/mail/answer/29436
- 1Ouvrez le message
- 2Plus d’actions ···
- 3Afficher
- 4View message details

Source : support.microsoft.com · Afficher les en-têtes de message Internet
- 1Double-cliquez sur le message
- 2Fichier
- 3Propriétés
- 4En-têtes Internet
Source : support.microsoft.com · Afficher les en-têtes de message Internet
- 1Sélectionnez le message
- 2Présentation
- 3Message
- 4Tous les en-têtes

Source : support.apple.com · Guide de l'utilisateur de Mail (macOS Sequoia)
- 1Ouvrez le message
- 2Plus
- 3Afficher tous les en-têtes

Source : support.apple.com · Guide de l'utilisateur d'iCloud
- 1Sélectionnez le message
- 2View Message Source
- 3Ctrl+U ou ⌘U

Source : support.mozilla.org · raccourcis clavier
- 1Ouvrez le message
- 2Autres options ···
- 3Afficher le message en texte brut

Source : help.yahoo.com · article SLN36735
- 1Ouvrez le message
- 2More ⋯
- 3View headers
Source : Aide Proton · proton.me/support/check-email-headers
- 1Ouvrez le message
- 2More Actions
- 3Show Original

Source : Aide Zoho Mail · zoho.com/mail/help
- 1メールを開く
- 2その他
- 3メールのソースを表示

Source : Aide Yahoo! JAPAN · support.yahoo-net.jp, H000007254
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Source : Aide Yandex 360 · yandex.ru/support
Sur un téléphone ? Les applications Gmail, Outlook et Apple Mail n'affichent pas les en-têtes complets. Ouvrez le message dans un navigateur (Gmail, Outlook sur le web) ou une application de bureau, ou transférez-le en pièce jointe et importez ici le .eml.
Comment tracer l'origine d'un mail, et ce qu'une IP peut ou non révéler
Pour tracer un mail, prenez l'adresse from de la première ligne Received écrite par votre fournisseur : le serveur qui lui a remis le message. Cherchez à qui il appartient et vous saurez de quel serveur il s'agit, ce qui peut être un relais plutôt que l'expéditeur d'origine. C'est ainsi que l'on peut tracer l'origine d'un mail.
Les en-têtes montrent des serveurs de messagerie, et seulement parfois le propre réseau de l'expéditeur, dans X-Originating-IP.
Même cette adresse désigne un réseau et à peu près un pays, jamais une personne ni une rue.
Ce que 209.85.208.54 vous apprend
- Propriétaire
- Google LLC · 209.85.128.0/17 (ARIN)
- Pays
 États-Unis, là où se trouve le serveur
- Rôle
- un serveur d'envoi de Gmail, celui que SPF a vérifié
Ce qu'elle ne peut pas vous apprendre
- Qui
- Ana, ou n'importe qui d'autre chez example.net
- Où
- sa ville ou sa rue
- Appareil
- son ordinateur ou son téléphone
En-têtes e-mail : questions et réponses
Comment analyser l'en-tête d'un mail (Gmail, Outlook…) avec cet email header analyzer ?
Peut-on coller des en-têtes d'e-mail ici sans risque ?
Les en-têtes d'un e-mail peuvent-ils être falsifiés ?
Comment savoir si un e-mail est faux ?
Comment tracer l'origine d'un mail et retrouver l'adresse IP de l'expéditeur ?
Pourquoi Gmail n'affiche-t-il pas l'adresse IP de l'expéditeur ?
SPF a réussi, alors pourquoi DMARC a-t-il échoué ?
Que signifie un délai négatif entre deux sauts ?
Que signifient SCL et BCL ?
Les en-têtes d'un e-mail montrent-ils les destinataires en Cci ?
Est-ce la même chose que le Message Header Analyzer de Microsoft ?
Pourquoi y a-t-il plusieurs en-têtes Authentication-Results ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Plus d'outils e-mail
Vérificateur d'Enregistrement SPF
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Vérifier DKIM
Vérifiez les enregistrements DKIM avec détection automatique de sélecteur
Vérification DMARC
Vérifiez la politique DMARC et les paramètres d'alignement de n'importe quel domaine
Recherche IP
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Vérification de Liste Noire IP
Vérifiez si une adresse IP est sur des listes noires de spam ou de malware
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie