











MX Lookup — Vérifier les Enregistrements MX
MX Lookup pour n'importe quel domaine : ce MX checker affiche ses serveurs de messagerie dans l'ordre de distribution, qui les gère, leurs adresses IPv4 et IPv6, et s'ils répondent avec STARTTLS. Directement depuis les serveurs de noms du domaine, à côté des copies en cache de Google et de Cloudflare.
Exactement le nom saisi : un www. ou un sous-domaine est recherché tel quel, jamais réécrit.
Qu'est-ce qu'un enregistrement MX ?
Un enregistrement MX (mail exchange) désigne les serveurs qui reçoivent les e-mails d'un domaine, chacun avec un numéro de priorité : les expéditeurs essaient d'abord le numéro le plus bas.
Quand quelqu'un écrit à name@airbnb.com, son serveur de messagerie demande au DNS les enregistrements MX d'airbnb.com, choisit le serveur au numéro le plus bas et livre en SMTP sur le port 25. L'enregistrement contient un nom d'hôte, jamais une adresse IP, et ce nom doit avoir son propre enregistrement A ou AAAA : il ne peut pas être un alias (un CNAME, RFC 2181 §10.3).
Un MX lookup lit ces enregistrements et suit chaque serveur jusqu'à ses adresses, son réseau et le fournisseur qui le gère. Le MX ne régit que le courrier entrant : qui peut envoyer au nom du domaine relève de SPF, DKIM et DMARC.
Check MX : comment vérifier les enregistrements MX
Saisissez le domaine ci-dessus et cliquez sur Rechercher les MX, ou interrogez le DNS depuis un terminal : dig example.com MX sous macOS et Linux, nslookup -type=mx example.com sur tout système, ou Resolve-DnsName example.com -Type MX dans Windows PowerShell.
Chaque ligne de réponse correspond à un serveur : la priorité, puis le nom d'hôte. Le nombre avant IN est le TTL, le nombre de secondes pendant lesquelles un résolveur peut encore servir cette copie. Ajoutez @ et un serveur de noms (dig @dns1.p08.nsone.net airbnb.com MX) pour lire la réponse de la zone elle-même plutôt qu'un cache.
dig example.com MX +shortChaque ligne : la priorité, puis le serveur de messagerie. Ajoutez @ et un serveur de noms pour contourner les caches.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Statut. NOERROR avec des réponses. NXDOMAIN signifie que le nom n'existe pas ; NOERROR sans réponse signifie aucun MX.
- TTL. Les secondes pendant lesquelles cette copie peut encore être servie : 300 à la source, en décompte dans les caches.
- Priorité. L'ordre dans lequel les expéditeurs essaient, le plus bas d'abord.
- Serveur de messagerie. L'hôte auquel se connecter sur le port 25 ; le point final termine le nom.
- Qui a répondu. 8.8.8.8 est un cache.
@dns1.p08.nsone.netinterroge la zone elle-même.
Comment lire le résultat
L'en-tête indique en une phrase qui reçoit le courrier du domaine et combien de serveurs le prennent en charge, avec le logo du fournisseur ; les lignes colorées en dessous sont les constats qui comptent.
La vue Serveurs liste chaque hôte MX par priorité avec ses adresses, son réseau et son DNS inverse ; le premier serveur est testé automatiquement sur le port 25, les autres à la demande. À droite, le chemin de livraison montre ce qu'un expéditeur fait de ces réponses.
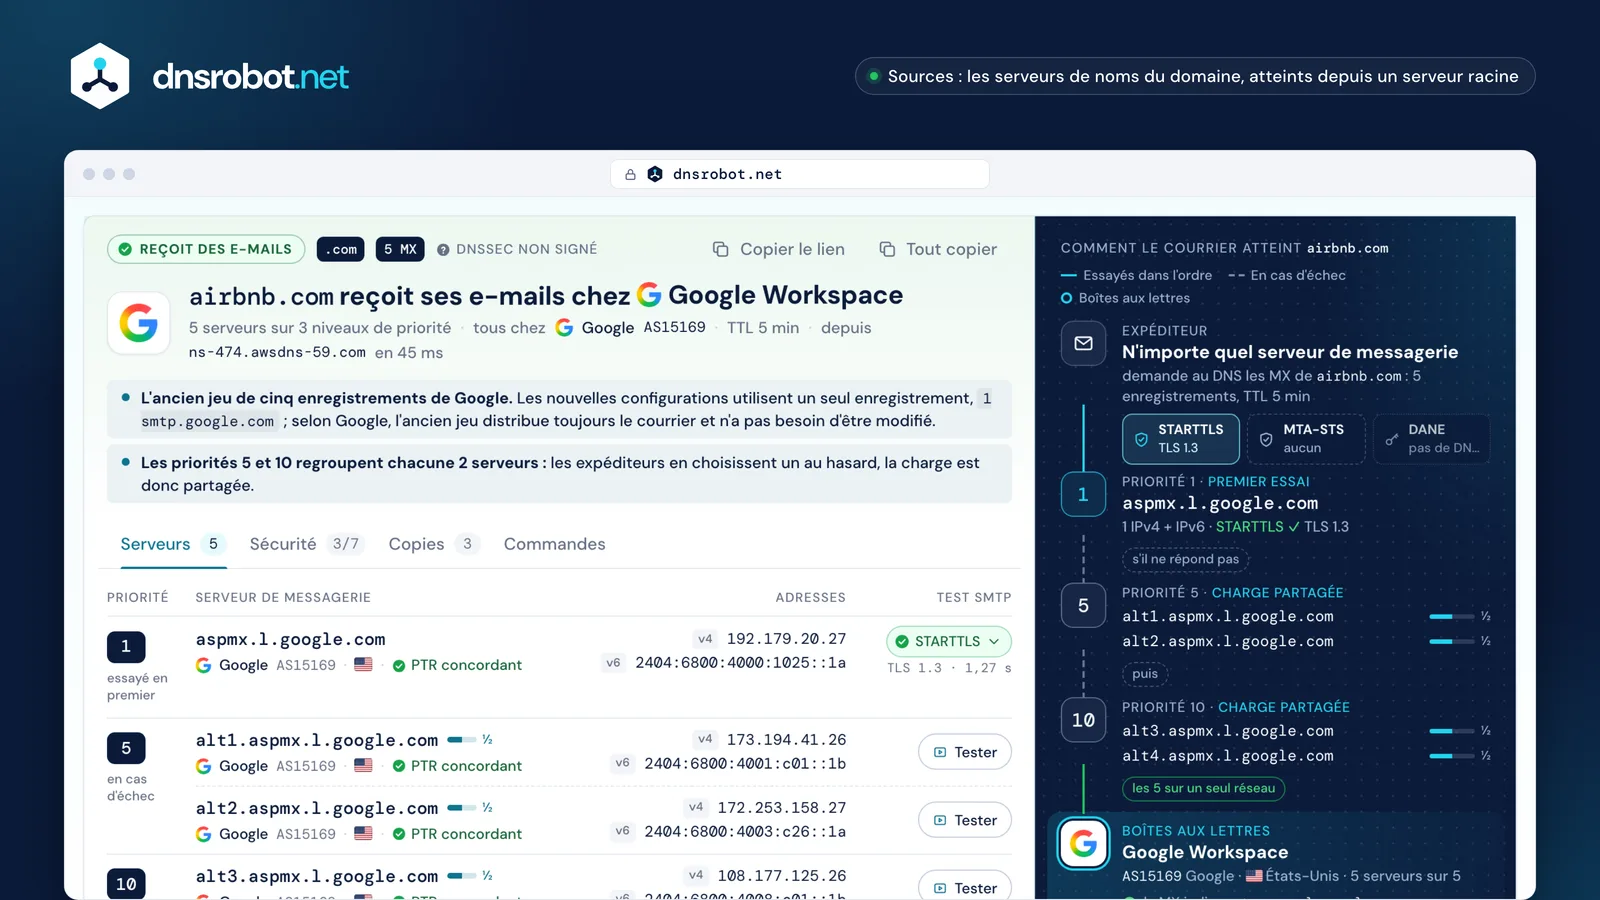
 Le verdictQui reçoit le courrier, les serveurs et les niveaux, le réseau, le TTL et le serveur de noms qui a répondu.Les serveursChaque hôte MX par priorité avec ses adresses IPv4 et IPv6, son numéro d'AS et son PTR confirmé par résolution directe.Le test SMTPSTARTTLS et la version de TLS depuis notre serveur sur le port 25 ; ouvrez une ligne pour voir tout l'échange.Le chemin de livraisonL'expéditeur, les protections du premier tronçon, chaque niveau de priorité, puis les boîtes aux lettres et leurs indices.
Que signifie la priorité MX ?
La priorité (la RFC 5321 l'appelle préférence) fixe l'ordre : un expéditeur essaie d'abord le numéro le plus bas et ne passe au suivant que si ce serveur ne répond pas ou diffère le message avec une réponse temporaire 4xx.
Les serveurs de même numéro se partagent la charge : l'expéditeur en choisit un au hasard. Seul l'ordre compte, pas les écarts, et 0 est un numéro valide. Un seul enregistrement MX suffit quand le nom qu'il désigne se répartit sur de nombreux serveurs, comme chez Microsoft 365 et Mimecast.
Notre conseil sur le MX de secours : un serveur de secours chez une autre entreprise qui filtre moins que votre serveur principal est une voie connue pour le spam, et les fournisseurs hébergés font déjà tourner des serveurs redondants derrière un seul nom MX. Si vous en gardez un, il doit appliquer les mêmes contrôles SPF et antispam que le principal (RFC 7208, annexe F).
seulement s'il ne répond pas ou répond 4xx
puis
Enregistrements MX de Google Workspace
Les nouveaux domaines Google Workspace n'ont besoin que d'un seul enregistrement MX : smtp.google.com avec la priorité 1. Les domaines configurés avant 2023 publient souvent encore le jeu de cinq enregistrements qui commence par aspmx.l.google.com ; selon Google, les deux fonctionnent, et une configuration qui marche n'a pas besoin d'être modifiée.
L'outil indique Google Workspace pour l'un comme l'autre et marque l'ancien jeu comme hérité, jamais comme une erreur. Associez le MX au SPF include:_spf.google.com et à DKIM depuis la console d'administration ; Google prévoit jusqu'à 72 heures pour que les nouveaux enregistrements MX soient visibles partout.

Enregistrements MX de Microsoft 365
Microsoft 365 attribue à chaque domaine un enregistrement MX sous mail.protection.outlook.com, par exemple microsoft-com.mail.protection.outlook.com, généralement en priorité 0. La première partie est un jeton que vous copiez depuis le centre d'administration Microsoft 365 : il ressemble souvent au domaine avec des tirets, mais pas toujours.
Les domaines qui activent SMTP DANE en entrée reçoivent à la place un hôte sous mx.microsoft, par exemple siemens-com.h-v1.mx.microsoft : cette zone est signée avec DNSSEC, les expéditeurs peuvent donc vérifier le certificat du serveur avec DANE. Pendant la migration, les deux enregistrements sont actifs, le nouveau d'abord derrière l'ancien, puis devant lui, jusqu'à la suppression de l'ancien. Microsoft ne prévoit pas de signer mail.protection.outlook.com : l'hôte historique n'est donc pas obsolète.

Pas d'enregistrement MX ou MX nul : que se passe-t-il ?
Un domaine sans enregistrement MX peut quand même recevoir du courrier : les expéditeurs se rabattent sur l'adresse A ou AAAA du domaine lui-même (RFC 5321 §5.1). Seul un MX nul, l'enregistrement unique 0 ., indique à tous les expéditeurs que le domaine n'accepte aucun courrier (RFC 7505).
C'est donc le bon enregistrement pour un domaine qui ne reçoit jamais d'e-mails : les expéditeurs rejettent immédiatement le message, avec 556 5.1.10, au lieu de réessayer pendant des jours. Ajoutez v=spf1 -all et DMARC p=reject pour que personne ne puisse non plus envoyer en son nom, comme le fait example.com. Les enregistrements MX appartiennent à un seul nom : www.example.com n'hérite pas de ceux d'example.com.
.cmo, donc rien n'existe en dessous.rejeté5.1.2Un domaine qui n'envoie ni ne reçoit d'e-mails :MX 0 .v=spf1 -all_dmarc p=reject
Courrier non reçu ? La place du MX dans le dépannage
Lisez d'abord le message de rebond : son code d'état indique quelle étape a échoué. Les problèmes de MX se traduisent par « host not found » ou par de longs délais ; une boîte aux lettres inexistante, c'est 5.1.1 ; les échecs d'authentification sont des rejets 5.7.x.
Parcourez la liste dans l'ordre : le domaine doit exister, son MX doit désigner le fournisseur que vous utilisez, chaque hôte MX doit se résoudre et répondre sur le port 25, et ce n'est qu'ensuite que SPF, DKIM, DMARC et les listes noires décident où atterrit un message.
MTA-STS, DANE et TLS pour les serveurs de messagerie
Les serveurs de messagerie ne chiffrent avec STARTTLS que si les deux côtés le proposent : quelqu'un sur le trajet peut donc supprimer l'offre et lire le message. MTA-STS et DANE permettent à un domaine d'exiger TLS des expéditeurs.
MTA-STS publie une politique via HTTPS (https://mta-sts.<domain>/.well-known/mta-sts.txt) qui liste les hôtes MX autorisés et un mode ; avec enforce, les expéditeurs ne livrent à ces hôtes que via un TLS valide (RFC 8461). DANE place la clé du serveur dans un enregistrement TLSA sous _25._tcp.<mx host>, qui ne compte que si DNSSEC signe cette zone (RFC 7672). TLS-RPT demande aux expéditeurs de signaler les échecs (RFC 8460). L'outil vérifie que chaque MX actuel correspond à une ligne mx: de la politique.
250-STARTTLS disparaît tout simplement de la réponse.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. L'outil teste STARTTLS depuis notre serveur ; MTA-STS et DANE proviennent du DNS et du fichier de politique.Hôtes MX des fournisseurs courants
La plupart des domaines font pointer leur MX vers l'un de quelques dizaines de fournisseurs, et chacun publie des noms d'hôte reconnaissables. C'est ainsi que l'outil identifie le fournisseur de messagerie d'un domaine, et que vous pouvez comparer une configuration aux valeurs du fournisseur.
Des passerelles comme Mimecast, Proofpoint et Barracuda se placent devant l'hôte des boîtes aux lettres ; l'outil lit alors le SPF et l'Autodiscover pour nommer les boîtes aux lettres probables qui se trouvent derrière.
| Fournisseur | MX (priorité hôte) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comou 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comou <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailrégion dans le TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingredirection | route1/2/3.mx.cloudflare.netpriorités définies par domaine | include: |
| Amazon SESpartagé avec WorkMail | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastpasserelle | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointpasserelle | mx0a-<id>.pphosted.com · mx0b-<id>ou mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudapasserelle | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSCorée | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




MX Lookup : questions fréquentes
À quoi sert un MX lookup ?
Comment faire un check MX avec nslookup ?
Un domaine peut-il avoir plusieurs enregistrements MX ?
Un enregistrement MX peut-il pointer vers une adresse IP ou un CNAME ?
Combien de temps prennent les modifications d'enregistrements MX ?
Qu'est-ce qu'un enregistrement MX nul ?
Que se passe-t-il si un domaine n'a pas d'enregistrement MX ?
Un seul enregistrement MX, est-ce un problème ?
Pourquoi le MX indique-t-il un autre fournisseur que celui attendu ?
Les enregistrements MX sont-ils publics ?
Les enregistrements MX ont-ils un effet sur l'envoi d'e-mails ?
Pourquoi ne puis-je pas me connecter au port 25 depuis mon ordinateur ?
Plus d'outils DNS et e-mail
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Vérificateur d'Enregistrement SPF
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Vérification DMARC
Vérifiez la politique DMARC et les paramètres d'alignement de n'importe quel domaine
Vérification de Liste Noire IP
Vérifiez si une adresse IP est sur des listes noires de spam ou de malware
Outil de Test SMTP
Testez n'importe quel serveur de messagerie : STARTTLS, certificat, AUTH et relais ouvert
Vérificateur d'email
Vérifiez une adresse mail auprès de son serveur sans rien envoyer, ou envoyez-nous un e-mail de test pour un rapport spam et délivrabilité
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR