











Générateur d'enregistrement DKIM
Créez une paire de clés DKIM dans votre navigateur et obtenez l'enregistrement à publier. Vous êtes sur Google Workspace ou Microsoft 365 ? Ils créent la clé : nous montrons où.
Cherche les clés que votre domaine publie déjà et qui les a créées. Ou choisissez ci-dessous qui signe vos e-mails.
Créé dans votre navigateur. Seules les requêtes DNS en sortent, en HTTPS vers le résolveur de Cloudflare (celui de Google en second avis).
Générer une clé pour example.com
Créée dans votre navigateur avec Web Crypto. La clé privée ne quitte jamais cet onglet.
Ce que demande la RFC 8301. Le choix habituel.
Avancé
Votre clé
Fonctionne hors ligne : coupez votre Wi-Fi et générez à nouveau.
Configurer OpenDKIM
# Key file: only the opendkim user may read it
$ sudo mkdir -p /etc/opendkim/keys/example.com
$ sudo nano /etc/opendkim/keys/example.com/s.private
$ sudo chown -R opendkim:opendkim /etc/opendkim/keys
$ sudo chmod 600 /etc/opendkim/keys/example.com/s.private
Plan de rotation
- Aujourd'huiPubliez , puis commencez à signer avec.
- Dans six moisCréez …, publiez-la à côté de .
- BasculeSignez avec ….
- 7 à 30 jours plus tardGardez publiée pour les e-mails encore en transit.
- RévocationPubliez une clé vide à , ne la supprimez pas.
v=DKIM1; k=rsa; p=
Après la publication
Comment générer une clé et un enregistrement DKIM ?
Créez une paire de clés RSA 2048, gardez la clé privée sur le serveur qui signe vos e-mails, et publiez la clé publique sous forme d'enregistrement TXT à selector._domainkey.votredomaine (RFC 6376).
Choisissez un nouveau nom de sélecteur pour chaque clé, comme le mois de sa création, pour que l'ancienne clé reste publiée tant que des e-mails signés avec elle sont encore en route.
Installez ensuite la clé privée dans votre signataire et envoyez un message de test : l'en-tête DKIM-Signature nomme le domaine (d=) et le sélecteur (s=) que les destinataires vont consulter.
DKIM-Signature: v=1; a=rsa-sha256; d=example.com; s=s202610; …s202610._domainkey.example.comles destinataires vérifient avec elle ✓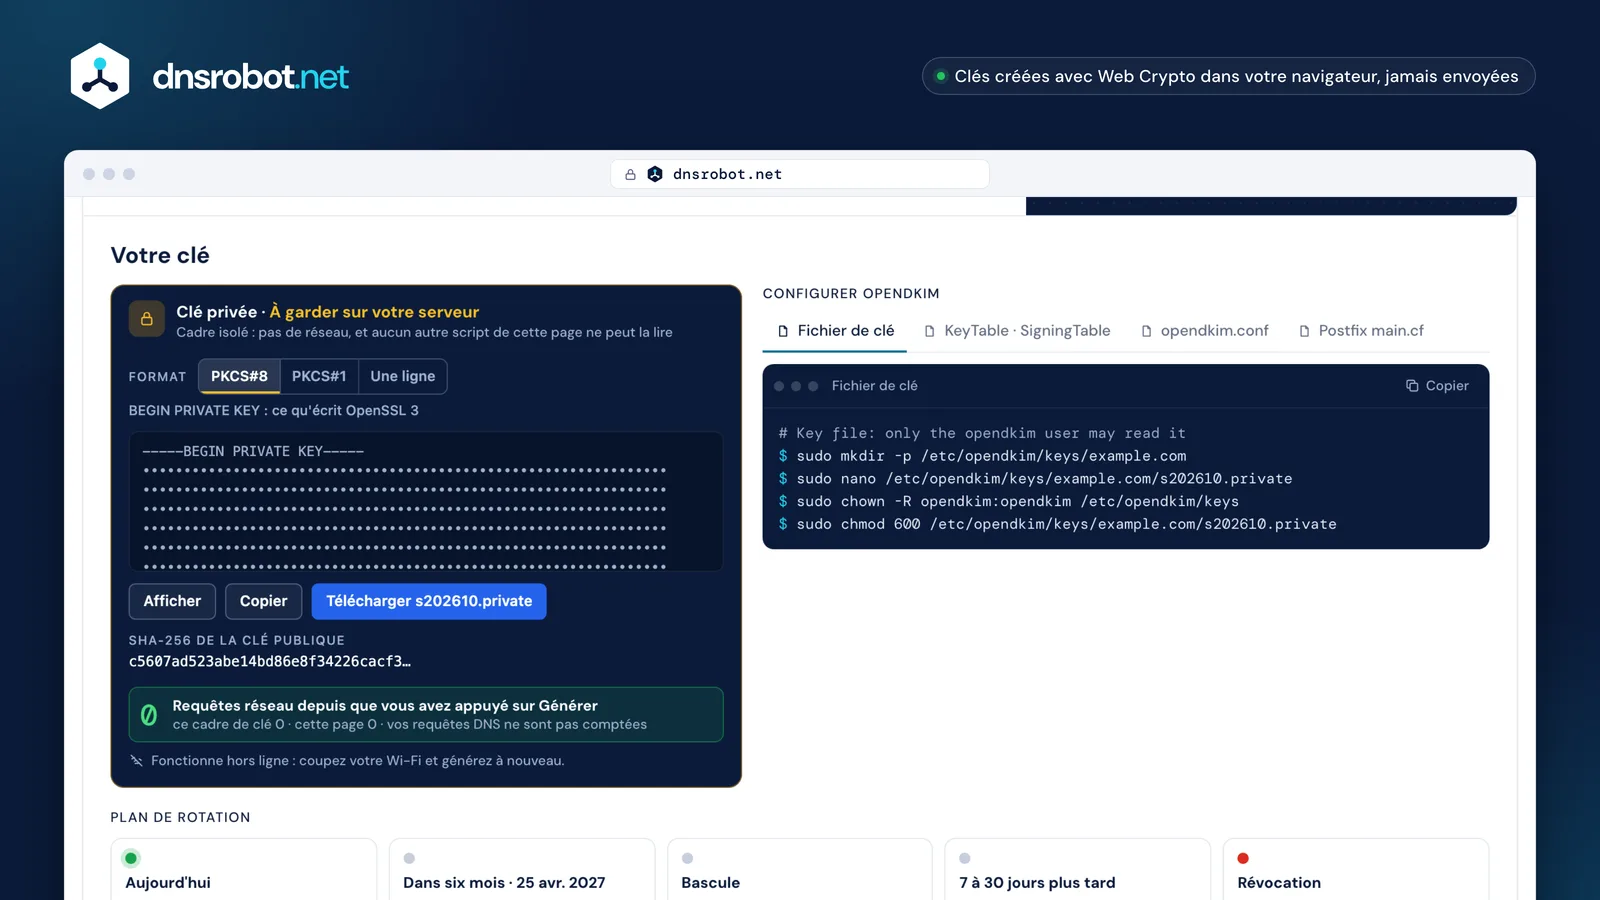
 Une clé privée qu'aucun autre script ne peut lireCréée et gardée dans un cadre isolé qui ne peut pas joindre le réseau.Le format que lit votre signatairePKCS#8, PKCS#1 ou une ligne de base64, choisi pour votre signataire.Zéro requête, et cela fonctionne hors ligneUn compteur en direct des requêtes réseau depuis que vous avez appuyé sur Générer.Les fichiers de votre signataireOpenDKIM, rspamd, Exim, Postfix ou Amazon SES, avec votre domaine et votre sélecteur renseignés.Un sélecteur datéSon nom dit quand la clé a été créée ; le plan de rotation ci-dessous date la prochaine clé et la révocation.
Dois-je générer ma propre clé DKIM ?
Seulement si votre propre serveur signe vos e-mails : Google Workspace, Microsoft 365 et la plupart des services e-mail créent eux-mêmes la clé et vous montrent l'enregistrement à publier, donc une clé issue d'un générateur ne serait jamais utilisée.
Votre propre clé compte pour Postfix avec OpenDKIM, rspamd, Exim, Haraka, votre propre application, et les services qui en acceptent une, comme Amazon SES (BYODKIM) et Mailgun.
| Expéditeur | Clé créée par | Vous publiez | Sélecteurs |
|---|---|---|---|
| Google Workspace | le fournisseur | TXT (leur clé) | |
| Microsoft 365 | le fournisseur | CNAME vers leurs clés | selector1, selector2 |
| SendGrid | le fournisseur | CNAME vers leurs clés | s1, s2 |
| Mailchimp | le fournisseur | CNAME vers leurs clés | k2, k3 |
| Postmark | le fournisseur | TXT (leur clé) | <date>pm |
| Brevo | le fournisseur | CNAME vers leurs clés | brevo1, brevo2 |
| Zoho Mail | le fournisseur | TXT (leur clé) | zoho |
| Amazon SES | l'un ou l'autre | TXT (votre clé) | tous |
| Mailgun | l'un ou l'autre | TXT (votre clé) | tous |
| OpenDKIM | vous | TXT (votre clé) | tous |
| rspamd | vous | TXT (votre clé) | tous |
| Exim | vous | TXT (votre clé) | tous |








RSA 1024, 2048, 4096 ou Ed25519 ?
Utilisez RSA 2048 : 1024 est le minimum que les destinataires acceptent, 4096 met le DNS à rude épreuve, et Ed25519 est courte mais des tests indépendants ont constaté que les grands fournisseurs de messagerie ne la vérifient pas : elle n'aide qu'à côté d'une signature RSA.
Beaucoup d'outils utilisent encore 1024 par défaut : opendkim-genkey, dkim_keygen de rspamd et Microsoft 365. La RFC 8301 demande 2048.
Si vous ajoutez Ed25519, signez aussi en RSA, sous un second sélecteur ; Yahoo peut ne pas valider DMARC quand l'une de plusieurs signatures alignées échoue.
Comment configurer OpenDKIM, rspamd ou Exim ?
Stockez la clé privée là où seul le signataire peut la lire, associez votre domaine et votre sélecteur à elle dans la configuration du signataire, puis redémarrez ; les onglets montrent les fichiers de chaque signataire avec vos noms renseignés.
Vérifiez le résultat en vous envoyant un message et en lisant son résultat DKIM dans les en-têtes, ou avec notre vérificateur DKIM.
# /etc/opendkim/KeyTable
s202610._domainkey.example.com example.com:s202610:/etc/opendkim/keys/example.com/s202610.private

# /etc/opendkim/SigningTable
*@example.com s202610._domainkey.example.com

# /etc/opendkim/TrustedHosts
127.0.0.1
localhost
# /etc/rspamd/local.d/dkim_signing.conf
domain {
  example.com {
    selector = "s202610";
    path = "/var/lib/rspamd/dkim/example.com.s202610.key";
  }
}
# only if example.com is a subdomain: use_esld = false;
# only if users log in without @example.com: allow_username_mismatch = true;

$ sudo rspamadm configtest && sudo systemctl restart rspamd
Pourquoi mon enregistrement DKIM est-il découpé en plusieurs chaînes ?
Un enregistrement de clé de 2048 bits fait environ 410 caractères, plus qu'une chaîne TXT de 255 octets : le DNS le stocke donc en deux chaînes que les vérificateurs joignent sans rien entre elles.
Cloudflare, Azure et les panneaux de type cPanel acceptent toute la valeur et la découpent ; Route 53 et Google Cloud DNS veulent que vous colliez les chaînes entre guillemets. GoDaddy plafonne une valeur à 1 024 caractères.
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIaM9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQABs202610._domainkey.example.com. 3600 IN TXT ( "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAtw0DwsqwlKexAE5H5WDgWwJlEz/C+7FIeL9/Y1TahjkvMvvX+lUQofjxhVmt/yMXVjvgrYb9jZIxtG96iO9qggOWi0vAeClBst4m3rj3O7GjkC/dfbG2BhQBpwJYt6ec76B8y6cyHBZ0+hMWGfAxuLQt/kkiVsaqwRxRQvEuMfnL4L9S8I7evV8GHFihlEgIa" "M9W8ag4zzL0ZxiEeznDaHYmJDbmgzarExXIY1IuMdpPu1/GmSrq9RCHEifKVvKsOPcmbv2u6xMbW63/EZmPIY78eZRqkioT8TangIPKsP7HEFZRKQwnQJy/OybqexdiFmt29BXBo7A745shhzueGQIDAQAB" )
Comment faire tourner les clés DKIM ?
Publiez une nouvelle clé sous un nouveau sélecteur, basculez la signature dessus, gardez l'ancien enregistrement 7 à 30 jours pour les e-mails encore en transit, puis révoquez-le avec un p= vide ; le M3AAWG dit de faire tourner au moins tous les six mois.
Révoquez au lieu de supprimer, pour que les vérificateurs signalent l'ancien sélecteur comme révoqué. Ne réutilisez jamais un nom de sélecteur pour une nouvelle clé.
s202611signeconservée 7 à 30 joursp= (révoquée)s202705signeEst-il sûr de générer une clé DKIM en ligne ?
Seulement si la clé est créée dans votre navigateur et jamais envoyée : cette page la crée avec Web Crypto dans un cadre isolé qui ne peut pas joindre le réseau, ce que vous pouvez confirmer dans les outils de développement de votre navigateur.
Certains générateurs en ligne créent la clé sur leur serveur et vous la renvoient dans la réponse, où elle pourrait être journalisée ou conservée. Une clé créée dans votre navigateur n'existe que dans votre onglet jusqu'à ce que vous l'enregistriez.
Aucun autre script de cette page ne peut lire le cadre qui contient la clé, et la page fonctionne hors ligne : coupez votre Wi-Fi et générez à nouveau.
GET /generate?key_size=2048200 {"private_key": "-----BEGIN…"}peut être journaliséeFAQ du générateur d'enregistrement DKIM
Qu'est-ce qu'un enregistrement DKIM ?
Est-il sûr de générer des clés DKIM ici ?
Quelle taille de clé utiliser ?
Ai-je besoin d'une clé DKIM pour Google Workspace ou Microsoft 365 ?
Qu'est-ce qu'un sélecteur DKIM ?
Quel est le format de la clé privée ?
Un domaine peut-il avoir plusieurs enregistrements DKIM ?
Pourquoi mon enregistrement DKIM dépasse-t-il 255 caractères ?
Que signifie t=y dans un enregistrement DKIM ?
À quelle fréquence faire tourner les clés DKIM ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils associés
Générateur d'enregistrement DMARC
Créez votre enregistrement DMARC pour la RFC 9989, en partant de celui que vous publiez aujourd'hui, et voyez ce que les destinataires feront des e-mails qui échouent.
Générateur d'enregistrement SPF
Créez un enregistrement SPF TXT valide pour vos services email et vos serveurs, avec un contrôle en direct de la limite de 10 requêtes DNS
Vérifier DKIM
Vérifiez les enregistrements DKIM avec détection automatique de sélecteur
Vérification DMARC
Vérifiez la politique DMARC et les paramètres d'alignement de n'importe quel domaine
Vérificateur d'Enregistrement SPF
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Analyseur d'En-têtes E-mail
Analysez les en-têtes bruts d'e-mail et tracez le parcours de l'e-mail
Vérificateur d'enregistrement BIMI
Enregistrements BIMI, logos SVG Tiny PS, certificats VMC et messageries qui les affichent