











Recherche de Sous-domaines
Trouvez les sous-domaines d'un domaine dans les journaux de certificats, dans une liste de noms courants, sur sa page d'accueil et dans ses enregistrements DNS, puis voyez lesquels se résolvent, où chacun est hébergé et quand son certificat expire.
Un sous-domaine ou une URL fonctionne aussi : docs.python.org cherche dans tout python.org.
- Cert Spotter · Non expirés seulement · notre serveur
- crt.sh · Depuis 2013 · votre navigateur
- Noms courants · 1 000 labels · notre serveur
- Page d'accueil · Liens, en-têtes · notre serveur
- Enregistrements DNS · NS, MX, SPF… · notre serveur
- Transfert de zone · Chaque serveur de noms · notre serveur



Comment fonctionne une recherche de sous-domaines ?
Elle rassemble des noms tirés de sources publiques et du DNS du domaine lui-même, puis interroge le DNS sur chacun.
Chaque certificat HTTPS émis par une autorité de confiance est inscrit dans les journaux Certificate Transparency avec chaque nom qu'il couvre. Cet outil lit deux services de recherche dans ces journaux : Cert Spotter pour les certificats actuels et crt.sh pour tous les certificats depuis 2013. En parallèle, il interroge le DNS sur 1 000 noms courants, lit les liens de la page d'accueil et les enregistrements du domaine, et tente un transfert de zone.
Le DNS transforme ensuite la liste en carte. Un nom qui se résout obtient ses adresses et le réseau qui les annonce, ce qui désigne l'hébergeur ou le CDN. Un nom tiré d'un certificat ou d'un enregistrement DNS qui ne se résout pas aujourd'hui a bien existé : c'est un nom retiré du service. Un lien de la page d'accueil peut, lui, pointer vers un nom qui n'a jamais existé.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Noms courants242,6 s
- Page d'accueil141,9 s
- Enregistrements DNS10,4 s
- Transfert de zoneRefusé ×42,3 s







- Journaux de certificats : chaque nom figurant sur un certificat public ; Cert Spotter est à jour, crt.sh remonte à 2013.
- Noms courants, page d'accueil, enregistrements : des noms actifs qu'aucun certificat ne liste.
- DNS : une requête par nom et par type à Google Public DNS.
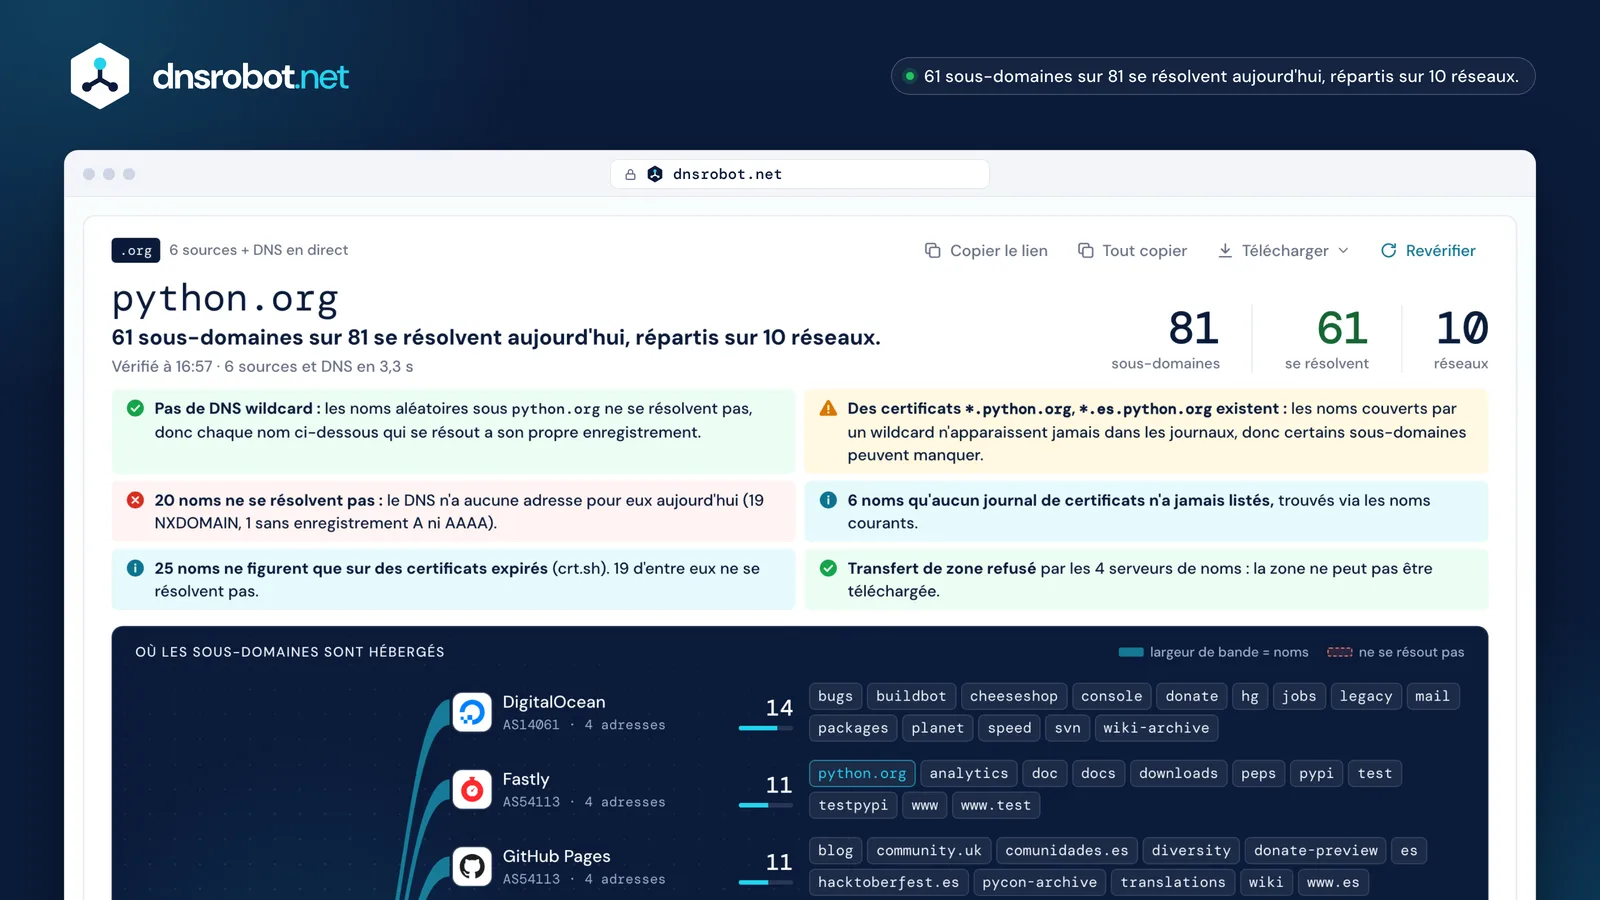
 La réponse d'abordCombien de noms ont été trouvés, combien se résolvent aujourd'hui, et sur combien de réseaux.Des faits DNS, pas des verdictsDNS wildcard, certificats wildcard, noms qui ne se résolvent pas, noms qu'aucun journal de certificats ne liste et transfert de zone, chacun avec sa preuve.Où chaque nom est hébergéUne bande par hébergeur ou CDN, aussi large que son nombre de noms, avec les plateformes que révèlent ses CNAME.Chaque nom à un clicChaque étiquette est un lien vers sa ligne : statut, adresses, chaîne CNAME, hébergeur et dates du certificat.
Comment trouver tous les sous-domaines d'un domaine ?
Combinez des sources passives et quelques requêtes DNS : aucune méthode ne trouve à elle seule tous les noms.
Les journaux de certificats listent chaque nom qui a eu un certificat public, mais rien sous un wildcard, ni rien qui n'a jamais servi en HTTPS. Interroger le DNS sur des noms courants trouve des hôtes actifs que les journaux n'ont jamais vus. La page d'accueil et les enregistrements du domaine en nomment quelques autres, et un transfert de zone, quand un serveur l'autorise, liste toute la zone.
Cet outil les lance tous en même temps. Les méthodes qui exigent un jeu de données payant (DNS passif) ou qui copient les données d'autres sites contre leurs conditions (scraping des moteurs de recherche, certaines API publiques) ne sont pas utilisées.
| Méthode | Trouve | Manque | Ici |
|---|---|---|---|
| Journaux de certificats | Chaque nom sur un certificat public depuis 2013 | Noms sous un wildcard ; noms jamais servis en HTTPS | Les deux recherches |
| Noms courants | Hôtes actifs aux labels faciles à deviner | Labels inhabituels | 1 000 + 4 000 |
| Page d'accueil | Hôtes que le site lie ou charge | Noms sans lien | Oui |
| Enregistrements DNS | Hôtes de messagerie, de serveurs de noms et SPF | Tout le reste | Oui |
| Transfert de zone | Toute la zone, là où c'est autorisé | Refusé presque partout | Chaque serveur de noms |
| Parcours NSEC | Chaque nom d'une zone en NSEC simple | Zones en NSEC3 et zones non signées | Pas encore |
| DNS passif | Noms vus dans le trafic des résolveurs | Exige un jeu de données payant | Non |
| Moteurs de recherche | Hôtes des pages indexées | Noms non indexés ; le scraping enfreint leurs conditions | Non |
Comment trouver les sous-domaines qui n'ont pas de certificat ?
Interrogez le DNS sur des noms probables : chaque domaine que nous avons mesuré avait des noms actifs qu'aucun journal de certificats n'a jamais listés.
Nous avons interrogé 1 000 labels courants (www, mail, vpn, dev…) sous 13 domaines connus et comparé les résultats à l'historique complet de crt.sh. Chaque domaine avait de 3 à 71 noms actifs qu'aucun journal n'avait jamais montrés ; uber.com (71), kompas.com (37) et github.com (32) en ont gagné le plus. Les liens de la page d'accueil en ont ajouté jusqu'à 65 de plus (kompas.com) ; les 160 sites linguistiques liés par wordpress.org ne peuvent pas être confirmés dans le DNS, car son wildcard répond à tous les noms.
L'outil interroge par défaut les 1 000 premiers labels de la liste SecLists, et 4 000 de plus à la demande, ce qui, au total, a trouvé environ 60 % de résultats en plus pour cinq fois plus de requêtes. Le DNS wildcard est testé en premier : un nom deviné ne compte que s'il a son propre enregistrement.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- jamais dans CT
- dans les journaux CT
- wordpress.org: DNS wildcard : se résoudre ne prouve rien
Qu'est-ce que la Certificate Transparency, et comment révèle-t-elle les sous-domaines ?
La Certificate Transparency (CT) est un ensemble de journaux publics, en ajout seul (append-only), de chaque certificat émis par les autorités de confiance.
Les navigateurs l'imposent : Chrome rejette un certificat émis après le 30 avril 2018 s'il ne porte pas d'horodatages signés par des journaux CT. Chaque journal est un arbre de Merkle que tout le monde peut lire et que personne ne peut modifier : une fois un certificat journalisé, chacun de ses noms est public, souvent avant même que le site commence à l'utiliser.
C'est pourquoi un nouveau sous-domaine apparaît ici dès qu'il passe en HTTPS, et qu'un ancien reste trouvable une fois éteint. Une recherche certificate transparency comme crt.sh ou Cert Spotter lit ces journaux pour vous ; cet outil interroge les deux.

- Émetteur
- Let's Encrypt
- Émis le
- 20 oct. 2026
- Expire le
- 18 janv. 2027


- Let's Encrypt 52,35%
- Google Trust Services 22,21%
- Toutes les autres autorités 25,44%
Pourquoi un sous-domaine ne se résout-il pas ?
Parce que le DNS n'a plus d'adresse pour lui : le nom a été supprimé, n'a jamais eu d'adresse, ou pointe vers quelque chose qui a disparu.
NXDOMAIN signifie que le nom n'existe plus. Sans adresse (NOERROR sans enregistrement A ni AAAA) signifie qu'il existe, mais seulement pour d'autres enregistrements, comme la messagerie. Orphelin signifie que son CNAME pointe vers une cible qui n'existe pas.
Les anciens noms sont la norme : sur 2 036 noms tirés des journaux de certificats de 11 domaines que nous avons vérifiés, la moitié n'existait plus. Un nom qui ne se résout pas n'est pas une erreur de cette page : c'est un nom retiré que vous voudrez peut-être nettoyer.
- 922 se résolvent (45%)
- 1 008 NXDOMAIN (50%)
- 106 sans adresse (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Ne se résout pasLe nom n'existe pas. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Sans adresseIl existe, mais seulement pour d'autres enregistrements, comme la messagerie. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
OrphelinIl pointe vers un nom qui a disparu.
Qu'est-ce qu'un CNAME orphelin (dangling) ?
Un CNAME orphelin (dangling CNAME) est un enregistrement DNS qui pointe encore vers un nom qui n'existe plus, comme un répartiteur de charge supprimé ou un service hébergé résilié.
C'est d'abord un point de nettoyage : le sous-domaine affiche une erreur et l'enregistrement ne sert à rien. Sur 2 036 noms de certificats de 11 domaines, nous avons trouvé 25 CNAME orphelins, sur 8 des 11 domaines, surtout des répartiteurs de charge cloud supprimés.
Cela peut aussi être un risque. Si la cible est un service où n'importe qui peut revendiquer le nom libéré, comme un bucket de stockage ou un site sur certaines plateformes, un inconnu pourrait servir des pages sur votre sous-domaine : c'est la prise de contrôle de sous-domaine (subdomain takeover). Cet outil affiche le fait DNS pour chaque nom, et n'indique « prise de contrôle possible » que si le CNAME et la page correspondent tous deux à la signature publiée de ressource non revendiquée d'un service.
25 CNAME orphelins sur 2 036 noms (1,2 %), sur 8 des 11 domaines
- Répartiteurs de charge cloud supprimés
- Points de terminaison Skype for Business Online retirés
- Un forum hébergé résilié
- OrphelinLa cible du CNAME n'existe pasUn fait DNS, affiché pour chaque nom : supprimez l'enregistrement s'il ne sert plus.
- Prise de contrôle possibleLe CNAME et la page correspondent à la signature de ressource non revendiquée d'un serviceAffiché avec la preuve. Des indices, pas une preuve.
- Pas exposé à la prise de contrôleLe service vérifie à qui appartient un domaineFastly, CloudFront, Zendesk, Statuspage et d'autres : jamais signalés.
Le transfert de zone de votre DNS est-il ouvert ?
Presque certainement pas : tous les serveurs de noms des 12 domaines réels que nous avons testés ont refusé un transfert de zone DNS.
Un transfert de zone (AXFR) sert à copier une zone vers ses serveurs secondaires. Demandé par n'importe qui d'autre, un serveur ouvert envoie chaque nom de la zone. Le RFC 5936 dit que les serveurs devraient le restreindre et ne pas être ouverts à tous par défaut.
L'outil envoie une requête AXFR à chacun des serveurs de noms du domaine et indique chaque réponse. Seul le domaine de test zonetransfer.me, créé pour illustrer le problème, a répondu, avec ses 52 enregistrements.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.me52 enregistrements envoyés
12 domaines réels sur 12 ont refusé sur tous leurs serveurs de noms
Pourquoi tous les sous-domaines ne peuvent-ils pas être trouvés ?
Parce que certains noms ne sont jamais publics : aucun certificat ne les nomme, aucun lien n'y mène et aucun label courant ne correspond.
Trois sortes de noms n'atteignent que rarement, voire jamais, les journaux, et le DNS ne les trouve que si leur label est facile à deviner. Environ 36 % des entrées de certificats journalisées dans les 28 jours précédant le 22 octobre 2026 portaient un nom wildcard, et chacune cache les noms qu'elle sert.
Les noms sous un wildcard
Un certificat
*.python.orgcouvre chaque nom situé un niveau en dessous sans en lister aucun. Le journal enregistre le wildcard, pas les noms qu'il sert.Dans les journauxSeulement*.python.orgLes noms d'un réseau privé
Les noms qui n'existent que dans le DNS interne d'une entreprise obtiennent rarement un certificat public. Sans certificat, ils n'atteignent jamais un journal.
Dans les journauxRienLes noms sans HTTPS
Un hôte SSH, un relais de messagerie ou un vieux serveur FTP n'a pas besoin de certificat public : son nom n'atteint donc souvent jamais un journal.
Dans les journauxRien
Où chaque sous-domaine est-il hébergé ?
Les adresses de chaque nom appartiennent à un réseau, et ce réseau désigne l'hébergeur ou le CDN qui le fait tourner.
L'outil demande à Team Cymru quel réseau annonce chaque adresse, puis compare le réseau et la chaîne CNAME aux plus de 200 fournisseurs du Vérificateur d'hébergement. Un CNAME révèle souvent la plateforme derrière un CDN : Read the Docs derrière Cloudflare, ou Heroku et Netlify sur le réseau d'Amazon.
Derrière un CDN, les adresses sont celles de l'edge du CDN, les mêmes pour de nombreux sites ; le serveur qui se trouve derrière reste privé. L'outil ne devine jamais une adresse d'origine.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· via9
- HetznerAS249406
- CloudflareAS13335· via5
- Google CloudAS396982· via2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· via1
- University of OregonAS37011







- Edge du CDN : adresses partagées, l'origine reste privée
- le propre réseau de l'hébergeur
Qu'est-ce que l'énumération de sous-domaines ?
L'énumération de sous-domaines consiste à lister les sous-domaines d'un domaine, passivement à partir de sources publiques ou activement en interrogeant le DNS et en envoyant des requêtes.
Les sources passives lisent ce qui est déjà public, comme les journaux de certificats, et n'envoient rien aux serveurs du domaine. Les vérifications actives posent au DNS une question par nom, ici via Google Public DNS, récupèrent la page d'accueil ou demandent un transfert de zone aux serveurs de noms du domaine. Les équipes de sécurité énumèrent les sous-domaines pour trouver les hôtes oubliés avant quelqu'un d'autre, souvent avec un subdomain scanner ; ici, un scan de sous-domaines ne lance que les vérifications légères et standard : noms courants, enregistrements, page d'accueil et transfert de zone.
Passive
Lit des sources publiques ; n'envoie rien au domaine
- Cert Spotter51 noms
- crt.sh74 noms
Active
Interroge Google Public DNS sur chaque nom, récupère la page d'accueil et demande la zone à chaque serveur de noms
- Noms courants24 noms
- La page d'accueil14 noms
- Enregistrements DNS1 nom
- Transfert de zoneRefusé ×4
Comment NSEC et NSEC3 cachent-ils ou révèlent-ils les noms d'une zone ?
Dans une zone signée avec DNSSEC, les enregistrements NSEC enchaînent chaque nom au suivant, si bien que n'importe qui peut parcourir la chaîne ; NSEC3 hache les noms pour l'empêcher.
Demander un nom absent dans une zone en NSEC simple renvoie les deux vrais noms qui l'entourent ; en répétant l'opération, on parcourt toute la zone. NSEC3 renvoie plutôt des empreintes, qu'un dictionnaire peut encore casser. Une méthode plus récente, le déni compact (RFC 9824), ne révèle aucun voisin.
La plupart des domaines que nous avons vérifiés utilisent NSEC3 ou pas de DNSSEC ; quelques-uns, comme isc.org, utilisent encore le NSEC simple.
NSECle vrai nom suivant, dans l'ordre
NSEC3l'empreinte du nom suivant
Déni compactun nom suivant inventé : rien à parcourir
Sans DNSSECNXDOMAIN
Que faire de la liste ?
Tenir un inventaire, nettoyer les anciens enregistrements et vérifier ce que sert chaque sous-domaine.
Exportez la liste en CSV, supprimez les enregistrements des noms qui ne se résolvent plus, et vérifiez le certificat, l'hébergeur et les enregistrements DNS de ceux qui se résolvent.
Tenir un inventaire
Téléchargez chaque nom avec son statut, ses adresses, son hébergeur et les dates de son certificat en CSV ou JSON.
Nettoyer les anciens enregistrements
Supprimez les noms qui ne se résolvent plus et les CNAME qui ne mènent nulle part.
Vérifier chaque certificat
Voyez la chaîne, la date d'expiration et ce que couvre le certificat.
Trouver qui l'héberge
L'hébergeur, le CDN et le fournisseur de messagerie derrière n'importe quel nom.
Lire ses enregistrements DNS
Tous les types d'enregistrement, le chemin depuis la racine et DNSSEC.
Voir son âge
Date d'enregistrement, premier certificat et première copie archivée.
Données et crédits
- Données de certificats de Cert Spotter (SSLMate) et de crt.sh (Sectigo).
- Noms courants : les 1 000 (et 5 000) premiers labels de
subdomains-top1million-5000.txtde SecLists, © Daniel Miessler, licence MIT. - Signatures de prise de contrôle adaptées de can-i-take-over-xyz par EdOverflow et ses contributeurs, CC BY 4.0, modifiées par DNS Robot.
- Réseaux issus du service IP to ASN de Team Cymru ; réponses DNS de Google Public DNS.
FAQ de la recherche de sous-domaines
Qu'est-ce qu'un outil de recherche de sous-domaines ?
Cette recherche de sous-domaines est-elle gratuite, et quelles sont ses limites ?
Combien de sous-domaines un domaine peut-il avoir ?
Pourquoi certains sous-domaines manquent-ils ?
Qu'est-ce que crt.sh ?
Est-il légal de rechercher les sous-domaines d'un domaine ?
Comment vérifier si un sous-domaine est actif ?
Qu'est-ce qu'un certificat wildcard ?
Qu'est-ce qu'un transfert de zone DNS ?
Qu'est-ce qu'une prise de contrôle de sous-domaine (subdomain takeover) ?
Puis-je cacher mes sous-domaines ?
Existe-t-il une API ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Plus d'outils de domaine et DNS
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Vérification du Certificat SSL
Vérifiez la validité et les détails de sécurité du certificat SSL
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL
Domaine vers IP
Convertissez n'importe quel domaine en adresse IP avec géolocalisation et détection de CDN
Recherche WHOIS
Consultez l'enregistrement de domaine, le registrar et les détails du propriétaire via RDAP
Vérificateur d'Âge de Domaine
Vérifiez la date d'enregistrement, l'âge, l'expiration et le registrar du domaine via WHOIS