











CNAME Lookup
Suivez la chaîne CNAME de n'importe quel nom saut par saut, interrogée sur les propres serveurs de noms de chaque zone : chaque alias avec son TTL et le serveur qui l'a servi, la plateforme derrière la cible et les adresses finales. Les cibles orphelines, les boucles et les chaînes trop longues sont signalées, avec la correction.
Recherché exactement tel que saisi : www. et les sous-domaines restent tels quels, et un IDN est envoyé en punycode.
Qu'est-ce qu'un enregistrement CNAME ?
Un enregistrement CNAME (canonical name, nom canonique) fait d'un nom l'alias d'un autre. Demandez l'alias et le DNS répond : cherchez plutôt cet autre nom. La valeur est toujours un nom, jamais une adresse IP (RFC 1034 §3.6.2).
Les résolveurs suivent l'alias pour vous et renvoient les adresses de la cible dans la même réponse : un navigateur ne s'en aperçoit jamais. C'est pourquoi les plateformes en demandent un : vous faites pointer www vers leur nom une fois pour toutes, et elles peuvent déplacer leurs serveurs sans que vous touchiez à votre DNS.
À strictement parler, le nom canonique est la cible ; appeler l'alias « un CNAME » est un raccourci courant. Un nom doté d'un CNAME ne peut rien contenir d'autre, et un seul CNAME (RFC 2181 §10.1) : le sommet d'une zone, qui doit contenir ses enregistrements SOA et NS, ne peut donc pas en avoir (RFC 1034 §4.2.1).

- Vous recherchezwww.github.com
- CNAME · 1 h
- Le nom canoniquegithub.com
- A · 1 min
- L'adresse · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comle même domaine
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 de pluspas d'alias : ses propres adresses





Check CNAME : comment vérifier un enregistrement CNAME
Saisissez le nom ci-dessus et cliquez sur Rechercher le CNAME : l'outil interroge le propre serveur de noms de chaque zone, saut par saut, et dessine la chaîne. Sur un ordinateur, dig le fait en une ligne : demandez le type A, et la réponse liste d'abord chaque alias, puis les adresses.
Demandez le type CNAME pour ne voir que le premier alias. Windows a nslookup -type=cname, PowerShell Resolve-DnsName -Type CNAME, et host -t cname affiche une seule phrase.
Deux pièges : un résolveur affiche le TTL restant dans son cache, pas le TTL que fixe la zone, et dig +short supprime les TTL et les noms de propriétaire, si bien qu'une chaîne s'affiche comme une simple liste.
dig www.example.com A +noall +answerChaque alias avec son TTL, puis les adresses. +short n'affiche que les cibles, sans les TTL.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # ni TTL, ni noms de propriétaire
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- Le nom que vous avez demandé. La première colonne de chaque ligne est le propriétaire de l'enregistrement.
- Secondes restantes dans le cache de Google : 290 s sur les 600 s de la zone. Le propre serveur de la zone affiche le TTL complet.
- CNAME → le nom suivant. 3 alias ici, donc 3 lignes de ce type.
- Les adresses appartiennent au dernier nom de la chaîne : celles de Fastly, TTL 1 min dans la zone.
+shortmasque le TTL et les noms de propriétaire : il ne reste que les cibles et les adresses.


La même question dans d'autres outils


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# une ligne par enregistrement : le nom, son type, son TTL et la cible

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
nslookup tel que l'affiche macOS ; Windows présente la même réponse un peu différemment.

Comment lire le résultat
L'en-tête dit en une phrase où aboutit le nom et par combien d'alias, avec le logo de la plateforme ; les notes en dessous sont les constats qui comptent. Le décompte porte sur les enregistrements CNAME : www.github.com → github.com en compte 1, pas 2.
La vue Chaîne liste chaque enregistrement tel que l'a servi le serveur de sa propre zone, avec la zone, le serveur, le flag AA et le TTL, puis les vérifications : boucle, longueur, cibles manquantes, autres données à côté d'un CNAME. La vue Copies place la copie en cache de Google et de Cloudflare de chaque enregistrement à côté de celle de la zone. À droite, la colonne bleu marine dessine la chaîne : une boucle sous forme d'anneau, une cible manquante coupée net.
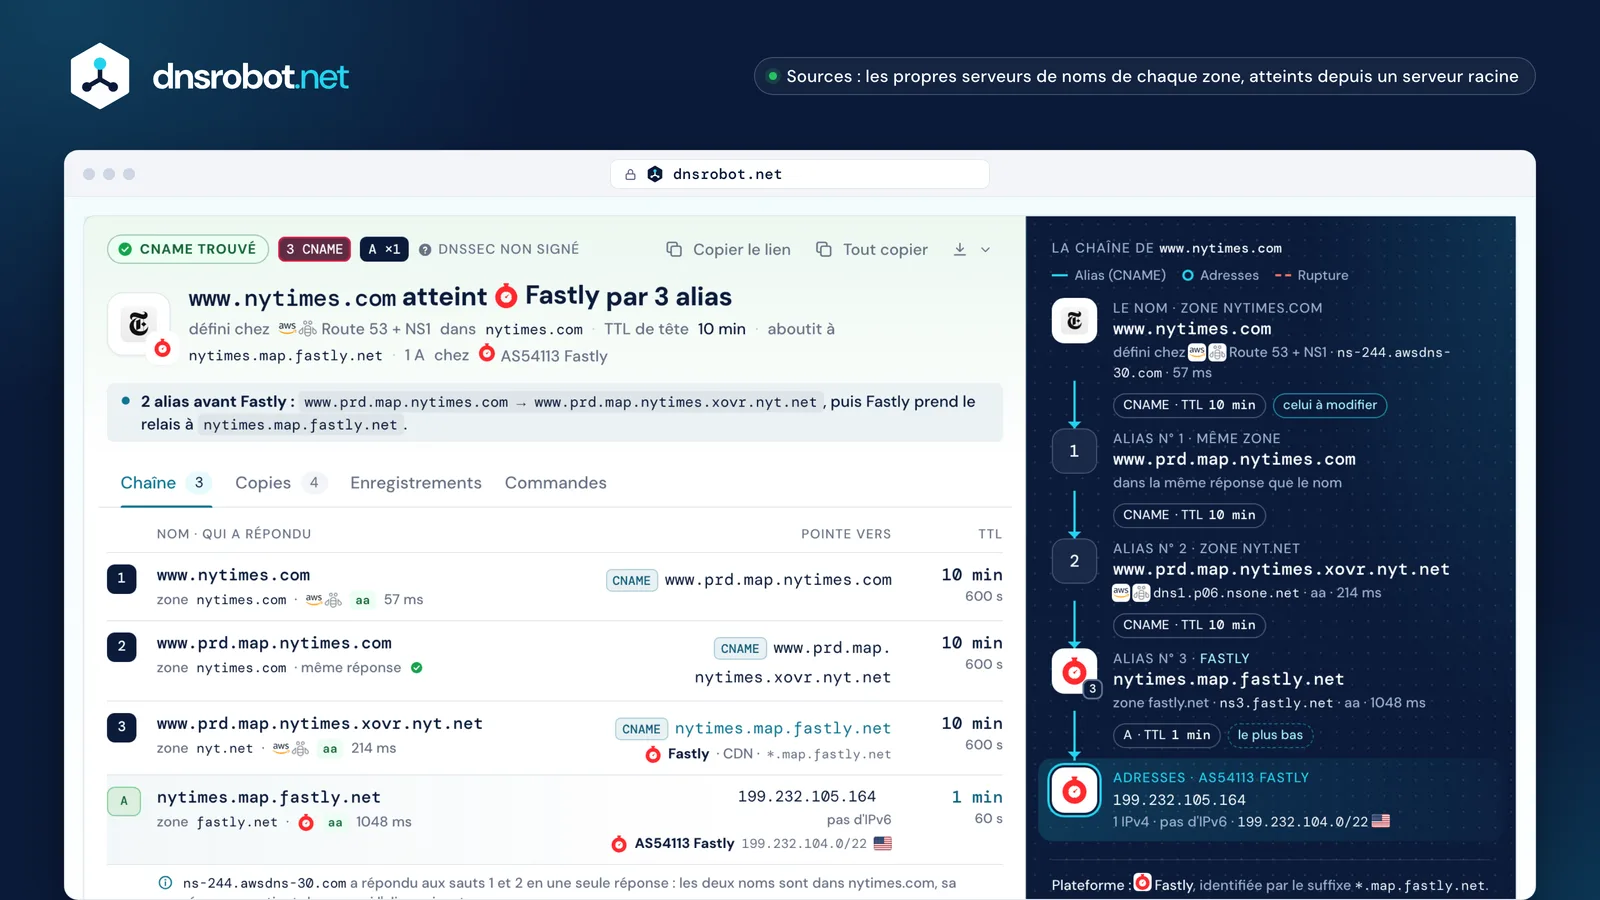
 Le verdictOù aboutit le nom, par combien d'alias, la plateforme et le réseau des adresses.Les copies en cacheLa copie de Google et de Cloudflare de chaque enregistrement, le temps qu'il reste à chacune et quand une modification du premier apparaît.Chaque enregistrement, saut par sautLa cible et le TTL tels que la zone les détient, le serveur qui a répondu, le flag AA et le temps de réponse.La chaîneLe nom, chaque alias avec sa zone et son TTL, puis les adresses finales et leur réseau.
CNAME vs enregistrement A
Un enregistrement A contient une adresse : docs.github.com → 185.199.108.154. Un CNAME contient un nom : www.github.com → github.com, et l'adresse vient du propre enregistrement A de ce nom.
Utilisez un enregistrement A pour votre propre serveur et pour le domaine racine. Utilisez un CNAME quand une plateforme vous donne un nom vers lequel pointer (Vercel, GitHub Pages, un CDN, la clé DKIM d'un service d'e-mail) : quand elle déménage, votre enregistrement suit tout seul.
Le prix à payer, c'est une recherche de plus par alias et des règles strictes : rien d'autre sur ce nom, et jamais au sommet de la zone.
github.comune adresse IPv4 : 185.199.108.154CNAME à la racine du domaine : ALIAS, ANAME et CNAME flattening
La racine d'un domaine (github.com) est le sommet de sa zone, et ce sommet doit contenir les enregistrements SOA et NS de la zone. Un CNAME n'admet rien à côté de lui et ne peut donc pas s'y trouver : les deux règles se contredisent (RFC 1034 §4.2.1, RFC 2181 §10.1).
Les hébergeurs DNS contournent le problème dans leurs propres serveurs : ils suivent eux-mêmes la cible et répondent avec ses adresses. Cloudflare appelle cela CNAME flattening (aplatissement du CNAME), Route 53 un enregistrement d'alias, DNSimple et NS1 ALIAS, DNS Made Easy ANAME. Les résolveurs ne voient jamais que des A et des AAAA : aucune recherche ne peut donc montrer l'alias qui se cache derrière.
Il n'existe pas d'ANAME standard : l'Internet-Draft de l'IETF a expiré en 2019. La voie standard est l'enregistrement HTTPS en AliasMode (RFC 9460), que seuls les clients qui le demandent utilisent : la racine a donc toujours besoin de ses enregistrements A.
github.com.sommet de la zone
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 serveurs : NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




Un CNAME doit rester seul, et ces enregistrements doivent être là : donc pas de CNAME à la racine.
Ce que proposent les hébergeurs DNS à la placeLes résolveurs voient
- Cloudflare · CNAME flatteningactivé par défaut à la racine, sur toutes les offresA · AAAA
- Amazon Route 53 · enregistrement d'aliasvers des ressources AWS ou un enregistrement de la même zoneA · AAAA
- DNSimple · ALIASrecherche la cible au moment où on l'interrogeA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · jeu d'enregistrements d'aliasA · AAAA
- enregistrement HTTPS en AliasMode · RFC 9460le seul standard : par service, pour les clients qui le demandentHTTPS



Chaînes CNAME, TTL et délai d'une modification
Un alias peut pointer vers un autre alias : www.microsoft.com passe par deux, www.nytimes.com par trois. Chaque enregistrement de la chaîne a son propre TTL et est mis en cache séparément : les copies expirent donc à des moments différents (RFC 1034 §5.3.3).
C'est pourquoi le TTL le plus bas n'est pas le délai d'attente. L'adresse finale de Microsoft vit 20 secondes, mais une modification du premier enregistrement, celui de la propre zone de microsoft.com, attend l'expiration des copies de cet enregistrement : celle de Google avait encore 37 minutes devant elle lors de notre vérification, celle de Cloudflare presque l'heure entière, et n'importe quel résolveur peut la garder jusqu'à cette heure.
Gardez des chaînes courtes. La RFC 9460 recommande au plus 8 alias à la suite ; BIND et Unbound abandonnent après 11, PowerDNS après 10, Knot après 13. Google et Cloudflare ne publient aucune limite.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netl'enregistrement que modifie son propriétaire1 hTTL dans la zone
- Googlereste 36:37 · jusqu'à 07:59:03
- Cloudflarereste 59:48 · jusqu'à 08:22:14
Une modification de cet enregistrement apparaît chez Google au plus tard à 07:59:03 et chez Cloudflare à 08:22:14 UTC, et sur n'importe quel résolveur dans un délai de 1 h.
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 minTTL dans la zone
- Googlereste 6:58 · jusqu'à 07:29:24
- Cloudflarereste 14:48 · jusqu'à 07:37:14
- e13678.dscb.akamaiedge.netA 23.2.78.94TTL le plus bas20 sTTL dans la zone
- Googlereste 0:20 · jusqu'à 07:22:46
- Cloudflarereste 0:08 · jusqu'à 07:22:34
Limites publiées, et vraies chaînes
- 8 RFC 9460 : plus de 8 déconseillé
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: aucune limite publiée
CNAME orphelins (dangling) et prise de contrôle de sous-domaine
Un CNAME devient orphelin quand sa cible a disparu : une application cloud supprimée, un bucket vidé, un domaine expiré. Si quelqu'un d'autre peut créer une ressource portant ce nom, il sert votre sous-domaine et peut même obtenir un certificat valide pour lui.
Le DNS le montre par une réponse NXDOMAIN qui contient encore votre CNAME : c'est la cible qui manque, pas votre nom (RFC 6604 §3). Cela ne fonctionne que sur les plateformes qui donnent à chaque ressource son propre nom DNS. D'autres répondent pour n'importe quel nom : un site supprimé chez elles se résout toujours. Là, vérifiez le site lui-même.
La solution tient à l'ordre : supprimez l'enregistrement DNS avant la ressource, et validez votre domaine sur les plateformes qui le proposent. Une cible corrigée peut encore sembler absente un moment : les résolveurs gardent la réponse négative pendant la plus petite de deux valeurs, le TTL du SOA de la zone cible et son champ minimum (RFC 2308 §5).
Une cible absente répond NXDOMAIN
Le nom d'une ressource supprimée cesse de se résoudre : notre verdict est CNAME orphelin.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.netnom d'hôte edge
- *.map.fastly.netnom de map


La plateforme répond pour n'importe quel nom
Un site supprimé se résout toujours : notre verdict est pointe vers la plateforme : vérifiez que le site vous appartient toujours.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.netnom d'hôte TLS






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # votre enregistrement est là
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # cible inexistante ; les résolveurs peuvent garder la réponse négative pendant 5 min
example.net.         300  IN  SOA    ns1.example.net. …
Les contrôles de propriété qui empêchent une prise de contrôle
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
validation du nom d'hôte, par TXT ou HTTP - Netlify
verrouillage du domaine, via le support
Comment configurer un enregistrement CNAME (GoDaddy, Cloudflare, Namecheap, Squarespace)
Chaque interface DNS demande les trois mêmes choses : le type (CNAME), l'hôte et la cible que vous a donnée votre plateforme. Dans le champ de l'hôte, saisissez uniquement le label, www ou shop : l'interface ajoute elle-même votre domaine.
Saisir le nom complet donne www.example.com.example.com, la raison la plus fréquente pour laquelle un nouveau CNAME « ne fonctionne pas ». Il se passe la même chose dans un fichier de zone, où un nom sans point final est relatif. Chez Cloudflare, un enregistrement Proxied masque le CNAME aux recherches : passez-le en DNS only quand une plateforme doit le vérifier.
Vérifiez-le ensuite ici. Les hébergeurs annoncent d'une minute à 72 heures ; le vrai délai pour un enregistrement modifié est le TTL de l'ancien enregistrement, et un nom tout neuf apparaît généralement tout de suite.
GoDaddyCible fournie par Shopify

Name : le préfixe seul, sans le nom de domaine (par exemple blog ou shop) ; jamais @.
CloudflareCible fournie par Webflow
Name : votre sous-domaine seul. DNS only laisse le CNAME visible aux recherches ; Proxied le masque.
NamecheapCible fournie par Google

Host : mysubdomain seul, et non mysubdomain.domain.tld.
SquarespaceCible fournie par Framer



Name : impossible d'ajouter un CNAME avec @ dans le champ Name.
Ce qu'annoncent les hébergeurs face au TTL
- Route 53en 1 min, vers ses propres serveurs
- Namecheap30 min
- GoDaddy1 h, jusqu'à 48 hTTL par défaut 1 h
- Hostingerjusqu'à 24 hTTL par défaut 4 h
- Squarespacede 24 h à 48 hTTL par défaut 4 h
- Gandijusqu'à 72 h
- OVHcloudjusqu'à 24 h


ce qu'annonce l'hébergeurson TTL par défaut : combien de temps les résolveurs peuvent garder l'ancien enregistrement
Erreur Cloudflare 1014 : CNAME Cross-User Banned
L'erreur 1014 apparaît quand un nom chez Cloudflare pointe, par un CNAME, vers un nom d'un autre compte Cloudflare. Cloudflare le bloque pour qu'un client ne puisse pas faire passer du trafic par les réglages d'un autre.
C'est autorisé au sein d'une même zone, entre les zones d'un même compte, et via Cloudflare for SaaS, où le propriétaire de la cible ajoute votre nom comme nom d'hôte personnalisé (custom hostname). C'est la solution quand vous faites pointer un domaine vers un SaaS qui tourne sur Cloudflare. Autres causes : un domaine personnalisé R2 dont la zone est suspendue, ou une zone bannie.
Une recherche ne peut que le laisser supposer : quand les deux zones utilisent les serveurs de noms de Cloudflare, une erreur 1014 est possible si elles sont dans des comptes différents. Le DNS montre des zones, jamais des comptes, et un enregistrement proxied masque le CNAME lui-même : seul un enregistrement DNS only apparaît donc ici.
Compte A
shop.example.comCNAME → shops.example.net
1014bloqué (Cross-User Banned)
Compte B
shops.example.netproxied · la propre zone du fournisseur SaaS
- Même zonewww → example.com
- Même compteune zone → sa zone sœur
- Cloudflare for SaaSle propriétaire de la cible ajoute votre nom d'hôte
Autres causes : un domaine personnalisé R2 dont la zone est suspendue, ou une zone bannie.
Ce que cet outil peut dire : quand les deux zones répondent depuis *.ns.cloudflare.com, une erreur 1014 est possible si les comptes diffèrent. Le DNS montre des zones, jamais des comptes. Une cible *.cdn.cloudflare.net relève du CNAME setup (configuration partielle) de Cloudflare, pas de SaaS.
CNAME vs redirection
Un CNAME n'est pas une redirection. Il indique seulement au DNS où trouver l'adresse ; le navigateur garde dans la barre d'adresse le nom que vous avez saisi, l'envoie au serveur et attend un certificat pour ce nom.
C'est pourquoi les plateformes vous demandent d'ajouter aussi votre domaine de leur côté : leur serveur doit reconnaître www.example.com et servir un certificat pour lui. Un CNAME vers un serveur qui ne connaît pas votre nom affiche sa page par défaut ou une erreur de certificat.
Pour envoyer les visiteurs d'une URL vers une autre, utilisez une redirection HTTP (301 ou 308) sur un serveur web, ou la fonction de redirection de votre hébergeur DNS, qui fait tourner un tel serveur pour vous. Le Vérificateur de redirections montre chaque étape d'une redirection.
CNAMEle nom reste
- DNS :
www.example.com→ CNAMEsites.example.net→ son adresse - TLS : le certificat doit nommer
www.example.com - HTTP :
Host: www.example.com; le serveur doit le connaître
301l'URL change
- DNS :
example.com→ l'enregistrement A d'un serveur web - HTTP :
301 Location: https://www.example.net/ - Navigateur : charge la nouvelle URL, qui fait l'objet de sa propre recherche DNS
CNAME Lookup : questions fréquentes
Qu'est-ce qu'un enregistrement CNAME ?
Comment vérifier un enregistrement CNAME ?
dig www.example.com CNAME sous macOS ou Linux, nslookup -type=cname www.example.com sous Windows, ou Resolve-DnsName www.example.com -Type CNAME dans PowerShell.Quelle différence entre un CNAME et un enregistrement A ?
Peut-on configurer un enregistrement CNAME sur le domaine racine ?
Pourquoi mon CNAME n'apparaît-il pas ?
Combien de temps prend une modification de CNAME ?
Qu'est-ce qu'un CNAME orphelin (dangling CNAME) ?
Combien de CNAME peut-on enchaîner ?
Un CNAME peut-il pointer vers une adresse IP ?
Un CNAME est-il la même chose qu'une redirection ?
Que signifie l'erreur Cloudflare 1014 ?
Pourquoi les sélecteurs DKIM utilisent-ils des CNAME ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Autres outils DNS
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Recherche NS
Découvrez les nameservers de n'importe quel domaine avec détection de fournisseur
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Recherche de Sous-domaines
Découvrez tous les sous-domaines de n'importe quel domaine
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL
Domaine vers IP
Convertissez n'importe quel domaine en adresse IP avec géolocalisation et détection de CDN
Vérificateur de Redirections
Vérifiez les redirections d'URL, les chaînes de redirection et les codes de statut HTTP pour le SEO
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR