











Test SMTP : vérifiez n'importe quel serveur
Un testeur SMTP gratuit : lancez un test de serveur mail en direct sur le port 25, 587, 465 ou 2525. Voyez son accueil, TLS et son certificat, et s'il relaie pour des inconnus. Pas de mot de passe, aucun e-mail envoyé.
Port 25 : celui où les serveurs se livrent le courrier entre eux. Un domaine ou une adresse e-mail teste ses serveurs MX.



- Connexion
- Accueil
- EHLO
- STARTTLS
- Certificat
- EHLO après TLS
- Connexion par mot de passe
- Vérification du relais
Une session SMTP depuis notre serveur de test : pas de mot de passe, pas de DATA, aucun e-mail envoyé. Les réponses sont gardées 2 minutes pour que les tests répétés soient rapides ; nous ne conservons aucun journal de ce que vous testez.
Que vérifie un test SMTP ?
Un test SMTP ouvre la même conversation qu'un serveur expéditeur : il se connecte, attend l'accueil 220, se présente avec EHLO, passe en TLS avec STARTTLS, vérifie le certificat, redemande EHLO et, sur le port 25, demande au serveur de livrer au domaine d'un inconnu. Chaque étape répond par un code à trois chiffres, et les réponses disent ce qui fonctionne.
Nous nous arrêtons avant que quoi que ce soit ne parte : pas de mot de passe, pas de DATA, donc aucun e-mail n'est jamais envoyé. Chaque étape échoue à sa manière, et la manière dont elle échoue dit qui doit la corriger.
- 1Connexion3 msfiltré · fermé
- 2Accueil220 · 236 ms421 · 554 · mutisme
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · non offert
- 5TLS1.3 · 6 msvieux TLS · aucun chiffrement commun
- 6Certificatvalide · 58 jexpiré · auto-signé · mauvais nom
- 7EHLO de nouveau250 · 237 msAUTH avant TLS
- 8Vérif. du relais550 · 475 ms250 = relais ouvert
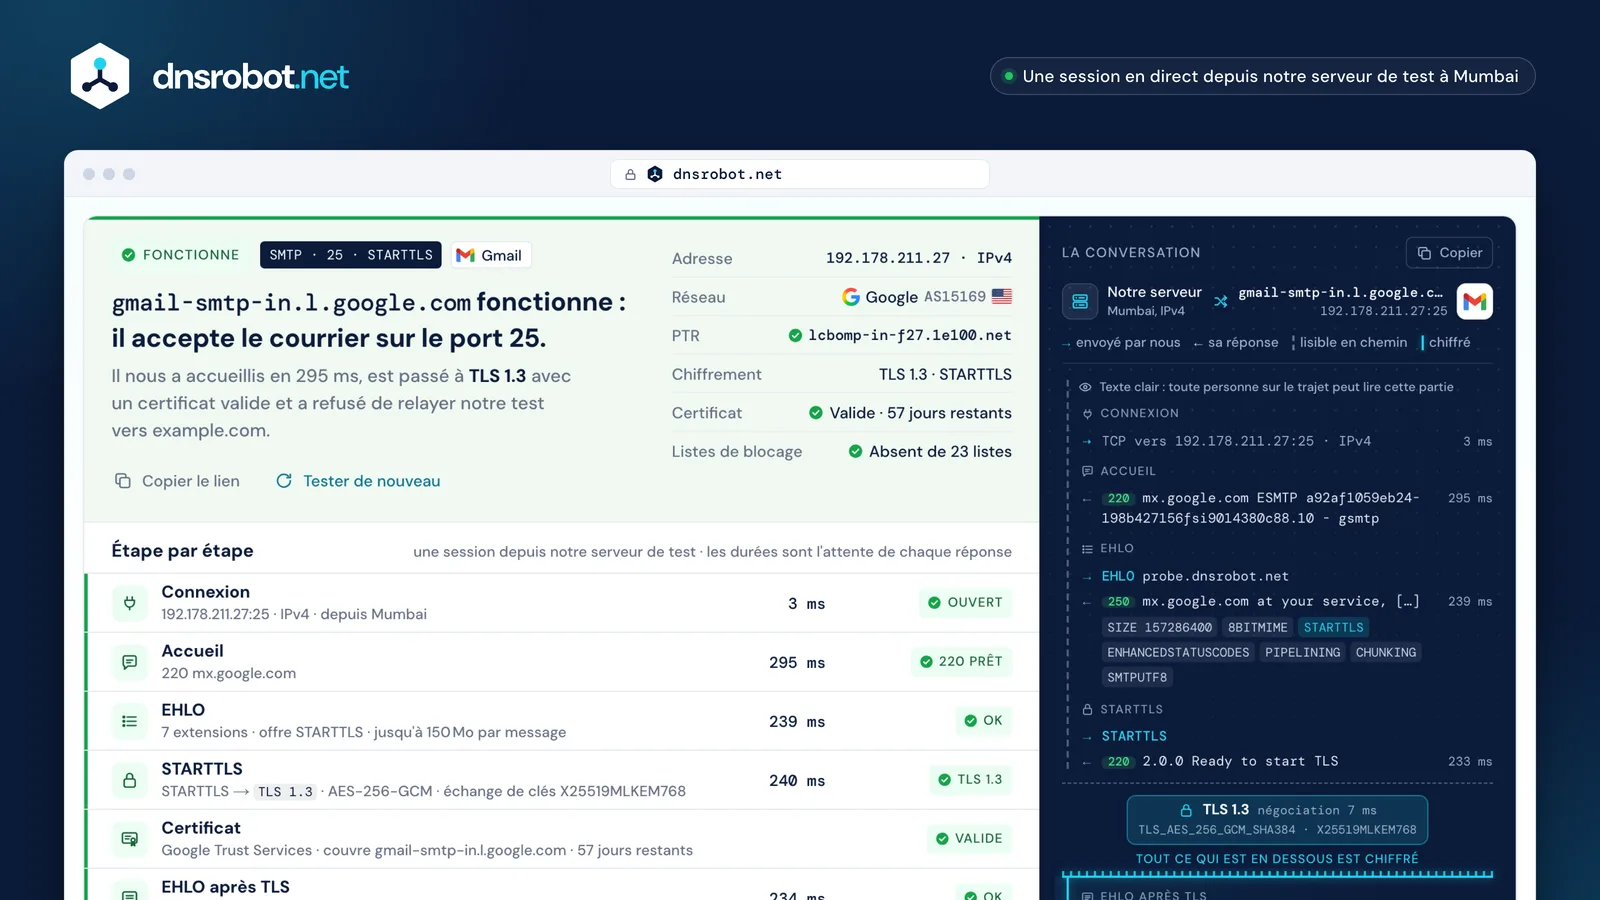
 Un verdictFonctionne, fonctionne avec des problèmes, relais ouvert, refusé, injoignable : la réponse en une phrase, avec ce sur quoi elle repose.Les faitsL'adresse, son réseau, son nom DNS inverse, le chiffrement, le certificat et les listes de blocage, d'un coup d'œil.Étape par étapeChaque étape de la session avec l'attente du serveur : connexion, accueil, EHLO, STARTTLS, certificat, EHLO de nouveau, connexion et vérification du relais.Où TLS commenceToute la conversation, ligne par ligne. Au-dessus de la couture, elle est lisible en chemin ; en dessous, chiffrée.
Quel port SMTP utiliser : 25, 587, 465 ou 2525 ?
Le port 25 est celui des serveurs qui se livrent entre eux : c'est là qu'écoutent les serveurs MX d'un domaine, et personne ne s'y connecte. Le port 587 est celui où votre application de messagerie remet un message à votre fournisseur, après STARTTLS et un mot de passe (RFC 6409). Le port 465 fait de même avec TLS dès le premier octet.
Le port 2525 n'est pas du tout un port de messagerie dans le registre de l'IANA : il appartient à « ms-v-worlds ». SendGrid, Mailgun et Postmark l'ouvrent parce que certains réseaux bloquent le 587. Et comme le spam sortait autrefois d'ordinateurs domestiques infectés, la plupart des clouds et beaucoup de fournisseurs grand public bloquent par défaut le port 25 sortant.
- 587STARTTLS, puis connexion
- 465TLS d'abord, puis connexion
- 2525là où le 587 est bloqué
- 25serveur à serveur, sans connexion
| Fournisseur | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | idéal✓ | non✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | idéal✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Port 25 sortant bloqué par défaut : AWS · Google Cloud · Azure · Comcast. Le port 587 doit rester ouvert (RFC 5068).




Codes de réponse SMTP : ce que signifient 220, 250, 421, 550 et 554
Chaque réponse SMTP commence par trois chiffres. Le premier dit quoi faire : 2 fait, 3 envoyez la suite, 4 réessayez plus tard, 5 ne réessayez pas. Le deuxième classe le sujet (0 syntaxe, 2 connexion, 5 le système de messagerie), et le troisième est le détail.
La plupart des serveurs ajoutent un code étendu comme 5.1.1 (quand ils listent ENHANCEDSTATUSCODES) : classe, sujet (1 adressage, 7 sécurité ou politique), détail. Le texte après les codes s'adresse aux humains et diffère d'un serveur à l'autre : lisez d'abord les chiffres.
- 5définitif : ne pas réessayer
- 5sur le système de messagerie
- 0détail
- 5.définitif
- .1.adressage
- .1boîte invalide
5505.1.1 The email account that you tried to reach does not exist. Gmail, à notre vérification du relais
- 220Service prêtl'accueil · après STARTTLS
- 221Fermeture de la connexionaprès QUIT
- 250OK, c'est faitEHLO · MAIL · RCPT · RSET
- 354Commencez à envoyer le messageaprès DATA : nous n'y arrivons jamais
- 421Indisponible pour l'instant, fermeturel'accueil : occupé ou limites
- 451Réessayez plus tardRCPT : greylisting
- 454TLS indisponible pour l'instantSTARTTLS
- 530Connectez-vous d'abordMAIL sur le port 587
- 535Nom d'utilisateur ou mot de passe erronéAUTH : nous n'en envoyons jamais
- 550Boîte indisponible ou non autoriséeRCPT : la vérification du relais
- 554Pas de service SMTP icil'accueil : refusé
STARTTLS ou TLS implicite : port 587 ou 465 ?
Avec STARTTLS (port 587, et port 25 entre serveurs), la conversation commence en texte clair et passe en TLS en cours de route. Jusqu'au changement, toute personne sur le trajet peut la lire, et supprimer discrètement STARTTLS de la liste du serveur : un expéditeur sans MTA-STS ni DANE continue alors sans chiffrement.
Avec le TLS implicite (port 465), la négociation TLS vient en premier, avant que le serveur ne dise un mot. La RFC 8314 (2018) demande aux applications de messagerie de le préférer ; bien fait, les deux sont aussi sûrs. Entre serveurs sur le port 25, seul STARTTLS existe.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (votre application)
Les cinq premières lignes circulent lisibles : un attaquant peut ici supprimer STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (votre application)
Rien ne circule lisible : il n'y a pas de STARTTLS à supprimer.
EHLO : ce que signifie la liste d'extensions du serveur
Un client ouvre avec EHLO et son nom ; le serveur répond 250 avec une ligne par extension prise en charge. Cette liste est le menu du serveur : le plus gros message, s'il peut passer en TLS, quelles méthodes de connexion il accepte.
Après STARTTLS, le client doit oublier la liste et redemander (RFC 3207). Un serveur bien réglé retire alors STARTTLS et ajoute souvent AUTH, de sorte que les mots de passe ne sont offerts qu'à l'intérieur de TLS. AUTH PLAIN ou LOGIN dans la liste avant TLS est un constat : une application pourrait envoyer le mot de passe en clair.
- SIZE 35882577Plus gros message : 34,2 MoSIZE 35882577
- 8BITMIMELes accents et les écritures non latines passent inchangés8BITMIME
- STARTTLSPeut passer en TLS : offert seulement avantdisparu
- pas encoreConnexion par mot de passe ou OAuth : offerte seulement dans TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESLes réponses portent des codes comme 5.1.1ENHANCEDSTATUSCODES
- PIPELININGPlusieurs commandes d'un coupPIPELINING
- CHUNKINGLe message par blocs de taille donnée (BDAT)CHUNKING
- SMTPUTF8Adresses comme ü@example.comSMTPUTF8
Vus aussi : DSN accusés de livraison · VRFY « cet utilisateur existe-t-il ? » (souvent désactivé) · REQUIRETLS TLS à chaque saut · BINARYMIME binaire brut avec CHUNKING · ETRN les serveurs de secours récupèrent le courrier en attente.
Test de relais SMTP : votre serveur de messagerie est-il un relais ouvert ?
Un relais ouvert livre le courrier de n'importe qui vers n'importe où, donc les spammeurs les cherchent et les listes de blocage les recensent. La RFC 2505 demande depuis 1999 aux serveurs de messagerie de le refuser, et les serveurs de soumission ne doivent jamais relayer sans connexion (RFC 5068).
Sur le port 25, nous demandons au serveur, en inconnus, de livrer au domaine de quelqu'un d'autre : MAIL FROM notre adresse de test, puis RCPT TO:<relay-test@example.com>. Un 4xx ou 5xx refuse : bien. Un 250 accepte : un fort indice de relais ouvert, même si quelques serveurs ne refusent que plus tard, après DATA. Nous n'envoyons jamais DATA, donc rien n'est livré dans les deux cas.
- MAIL FROM
- RCPT TO ?
- RSET
DATAjamais- QUIT
que ce serveur ne relaiera pas pour cet inconnu vers ce domaine. Gmail a répondu 550 5.1.1 : il n'accepte aucun courrier pour example.com.
qu'il refuse tout le monde (il fait peut-être confiance à certains réseaux), et un 250 ne prouve pas que le courrier partirait : quelques serveurs refusent après DATA.
Certificats des serveurs de messagerie : MTA-STS et DANE
Entre serveurs de messagerie, un certificat n'est vérifié que si le domaine destinataire le demande. Sans politique, un expéditeur prend n'importe quel certificat, même expiré, et retombe sur le texte clair si STARTTLS échoue.
MTA-STS publie une politique en HTTPS : livrer uniquement en TLS, à ces noms MX, avec un certificat valide. DANE épingle la clé du serveur dans le DNS (un enregistrement TLSA), ce qui exige DNSSEC. Notre test vérifie le certificat à la manière de MTA-STS, contre le nom propre du serveur, et affiche à côté la politique du domaine.
| Le nom doit correspondre au MX | Non expiré | Autorité approuvée | Exige DNSSEC | Pas de rétrogradation | |
|---|---|---|---|---|---|
| STARTTLS opportunisteaucune politique | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, zone signée | clé identique | clé identique | inutile |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
valide jusqu'au 21 déc. 2026 · Google Trust Services WE2
Comment tester un serveur SMTP depuis votre propre ordinateur
Notre test s'exécute depuis notre serveur, il montre donc ce que voit Internet. Savoir si votre réseau vous laisse sortir sur le port 25 ou 587 est une autre question, à laquelle une page web ne peut pas répondre : les navigateurs refusent d'ouvrir les ports 25, 465 et 587 (les « bad ports » de la norme Fetch).
Lancez l'une de ces commandes sur votre propre ordinateur. Sous Windows, Test-NetConnection répond en une seconde. Sous macOS et Linux, openssl s_client fait le passage STARTTLS pour vous et affiche le certificat ; tapez ensuite EHLO test et vous parlez SMTP. swaks scripte toute une session.


Pourquoi un serveur de messagerie refuse un test SMTP
Un refus ne signifie pas toujours un serveur en panne. Les serveurs de messagerie se défendent : ils écartent les adresses figurant sur des listes de blocage, ralentissent ou retardent les inconnus, et limitent le nombre de connexions qu'un expéditeur ouvre. Notre test est un inconnu pour chaque serveur qu'il appelle, il rencontre donc ces défenses en premier.
Lisez la première réponse. Un 4xx est temporaire, et les vrais expéditeurs réessaient. Un 554 à l'accueil ou un 5xx à RCPT est une décision de politique sur l'expéditeur, qui ne s'applique peut-être pas au vôtre. Aucune réponse du tout est une question de réseau, pas de SMTP.
- Notre adresse est bloquée par politique
5545.7.1 Service unavailable; client host blockedIl écarte notre serveur de test, et peut-être le vôtre. Vérifiez ses listes de blocage et la liste d'autorisation du serveur.
- Trop occupé, ou une limite de débit
4214.7.0 Too many concurrent SMTP connectionsTemporaire : les expéditeurs réessaient le 421 pendant des heures. Testez de nouveau dans quelques minutes.
- Greylisting
4514.7.1 Greylisted, please try again laterLes expéditeurs inconnus sont priés de revenir plus tard. Les vrais serveurs le font, le courrier arrive donc en retard, mais il n'est pas perdu.
- Un accueil lent (tarpit)
… 18 s de silence … 220mail.example.netLa RFC 5321 permet aux expéditeurs d'attendre 5 minutes. Notre test attend 15 secondes et le dit.
- Pas de DNS inverse pour l'expéditeur
5505.7.25 The IP address sending this message does not have a PTR recordLa réponse de Gmail à un expéditeur sans enregistrement PTR. Notre serveur de test en a un.
- Un pare-feu bloque la connexion
aucune réponse en 10 s (filtré)Le port ne laisse entrer que des expéditeurs connus, ou un réseau en chemin le bloque.
Authentification SMTP : pourquoi ce testeur SMTP ne demande jamais votre mot de passe
Beaucoup de testeurs SMTP demandent votre nom d'utilisateur et votre mot de passe, et envoient un vrai e-mail. Pas nous : un mot de passe saisi sur le site de quelqu'un d'autre est un mot de passe à changer. Le test montre ce qu'il vous faut sans cela : si le serveur offre la connexion, par quelles méthodes, et seulement dans TLS.
Les mots de passe sont de toute façon en voie de disparition. Google ne laisse plus les applications se connecter à Gmail avec votre seul mot de passe, et Microsoft désactive par défaut l'authentification Basic pour SMTP AUTH sur les tenants existants fin décembre 2026. Si votre application se connecte encore avec un mot de passe, testez-la dans l'application, avec un mot de passe d'application.
PLAINcouranteOAUTHBEARERcouranteSCRAM-SHA-256couranteCRAM-MD5limitéeLOGINobsolèteXOAUTH2obsolèteDIGEST-MD5obsolète
XOAUTH2 est marqué obsolète, mais c'est ce qu'utilisent aujourd'hui les applications de Gmail et de Microsoft 365.
Microsoft annoncera la date finale de suppression au second semestre 2027. Les pages de Google donnent deux dates pour Workspace.
Test SMTP : questions fréquentes
Qu'est-ce qu'un test SMTP, et que montre un testeur SMTP ?
Comment tester un serveur SMTP ?
Quel port utiliser : 25, 587, 465 ou 2525 ?
Mon FAI bloque-t-il le port 25 ou 587 ?
Que signifient 220, 421 et 554 dans un test SMTP ?
Qu'est-ce que STARTTLS, et est-il obligatoire ?
Pourquoi mon test SMTP expire-t-il ?
Pouvez-vous tester l'authentification SMTP avec mon nom d'utilisateur et mon mot de passe ?
Comment fonctionne le test de relais ouvert ?
Quelle est la différence entre EHLO et HELO ?
Le test SMTP envoie-t-il un e-mail ?
Quels sont les paramètres SMTP de Gmail et d'Outlook ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Plus d'outils e-mail et DNS
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Vérification du Certificat SSL
Vérifiez la validité et les détails de sécurité du certificat SSL
Vérification de Liste Noire IP
Vérifiez si une adresse IP est sur des listes noires de spam ou de malware
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR
Vérificateur de Ports
Testez la connectivité des ports et la disponibilité des services
Vérificateur d'email
Vérifiez une adresse mail auprès de son serveur sans rien envoyer, ou envoyez-nous un e-mail de test pour un rapport spam et délivrabilité