











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Listée SpamCop
La liste contient l'adresse. Le code dit pourquoi, et la note TXT de la liste renvoie souvent vers sa propre page à ce sujet.
Thème
Blacklist IP : vérifiez une adresse IP, un serveur de messagerie ou un domaine sur 28 listes noires interrogées en direct. Voyez quelle liste a refusé notre requête, pourquoi vous êtes listé et comment être retiré de la liste.
IPv4 ou IPv6. Un domaine ou une adresse e-mail vérifie ses serveurs de messagerie et son adresse web.
Envoyée aux listes de blocage ci-dessous sous forme de requêtes DNS, via Google et Cloudflare DNS. Conservée 10 minutes, puis supprimée.
Une liste noire IP, ou DNSBL (liste de blocage basée sur le DNS), est une liste d'adresses qui ont envoyé du spam, attaqué des serveurs ou ne devraient pas envoyer d'e-mails directement. Elle est publiée sous forme de zone DNS, pour que n'importe quel serveur de messagerie puisse rechercher une adresse en quelques millisecondes. Les serveurs destinataires interrogent une ou plusieurs listes à chaque connexion, puis rejettent le message ou augmentent son score de spam si l'adresse est listée.
La requête est l'adresse écrite à l'envers devant la zone de la liste : pour vérifier 198.51.100.77 sur SpamCop, un serveur demande 77.100.51.198.bl.spamcop.net. Un nom inexistant (NXDOMAIN) signifie non listée ; une adresse dans 127.0.0.0/8 signifie listée, et son dernier nombre indique pourquoi. Les adresses IPv6 sont demandées sous forme de 32 chiffres hexadécimaux inversés (RFC 5782).
Les listes ne bloquent rien elles-mêmes : l'administrateur de chaque serveur destinataire décide à quelles listes se fier et ce qu'une inscription coûte à un message. Chaque liste doit lister 127.0.0.2 et jamais 127.0.0.1, son test intégré, que ce vérificateur interroge à chaque vérification.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Deux réponses possibles
127.0.0.2Le code de SpamCop : signalée comme spam au cours des dernières 24 heures
NXDOMAINLe nom n'existe pas : l'adresse n'est pas sur la liste
Le test de chaque liste : 2.0.0.127.bl.spamcop.net doit répondre 127.0.0.2
Saisissez l'adresse dans le champ ci-dessus, ou utilisez Votre IP. Chaque liste répond de l'une de six façons, et seules deux disent quelque chose sur l'adresse : listée et non listée. Une liste qui refuse ou se tait ne vous apprend rien : elle ne compte donc jamais comme propre.
Le verdict cite d'abord les listes majeures. Le graphique en dessous montre chaque liste comme une case aussi large que son poids : une inscription sur SpamCop pèse ainsi d'un coup d'œil plus que trois petites, et le score compare le poids listé au poids qui a répondu.
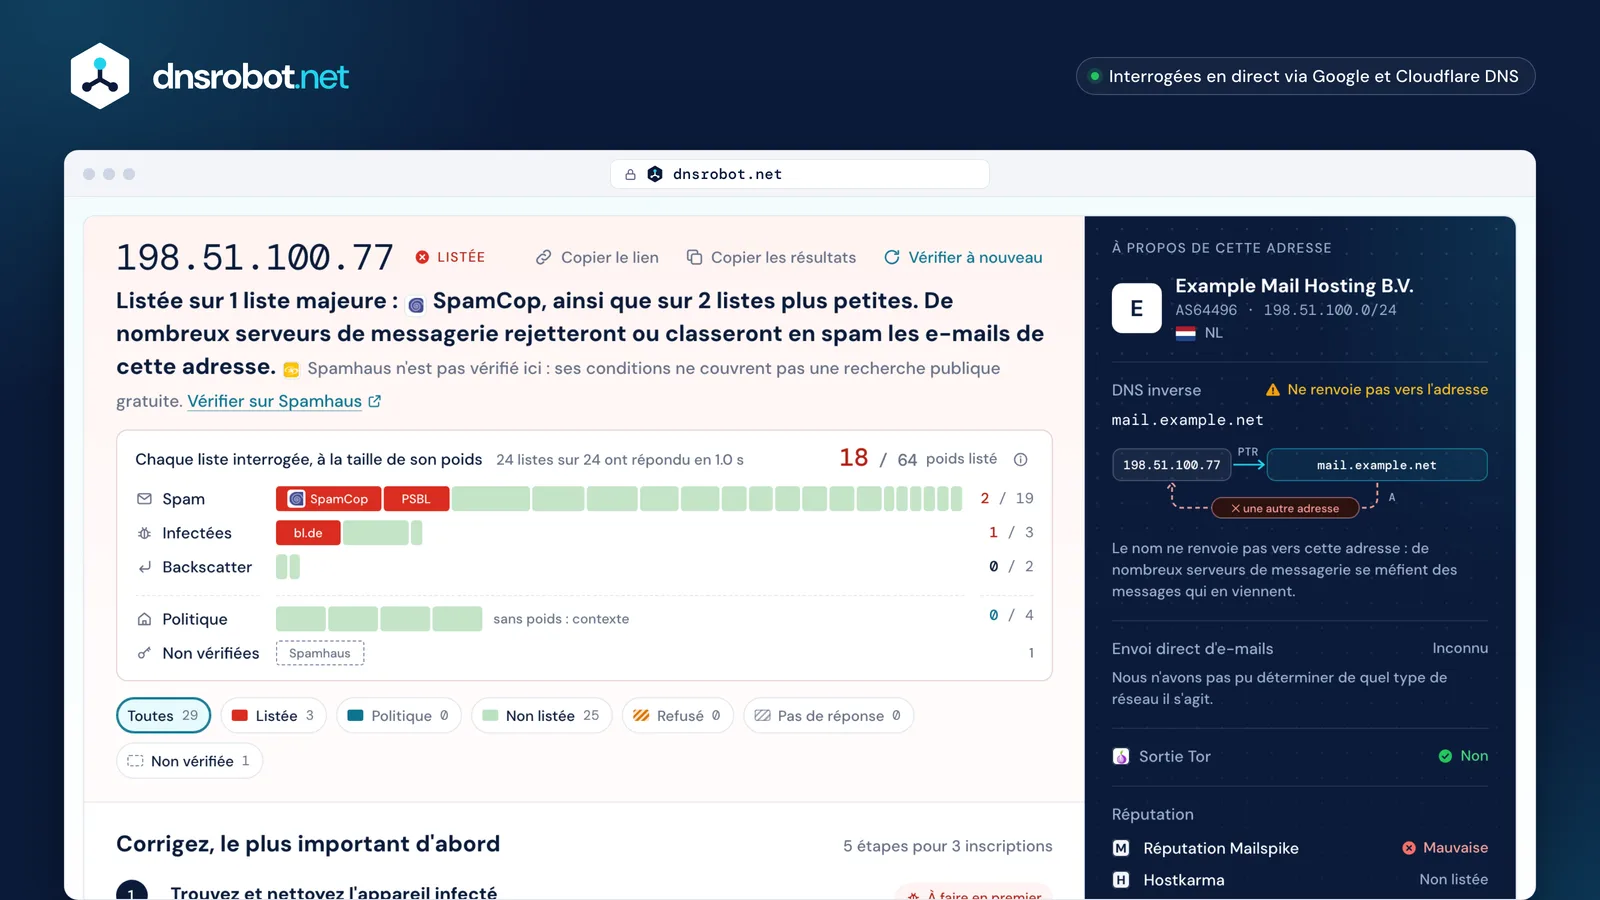
 Le verdictLes listes majeures d'abord, avec leurs logos, puis les plus petites, puis les notes de politique et le lien vers le vérificateur de Spamhaus.Le graphique des poidsChaque liste en case proportionnelle à son poids : rouge listée, vert non listée, bleu politique, hachurée quand elle a refusé ou n'a pas répondu.Le plan de correctionConstruit à partir des inscriptions : la cause d'abord, puis l'étape de retrait de chaque liste et sa durée.À propos de cette adresseLe réseau, le nom DNS inverse et s'il renvoie vers l'adresse, la plage résidentielle, Tor, et le SPF et le DMARC du domaine de messagerie.SpamCop
La liste contient l'adresse. Le code dit pourquoi, et la note TXT de la liste renvoie souvent vers sa propre page à ce sujet.
 PSBL
La liste a répondu et ne contient pas l'adresse. Comptée seulement si l'entrée de test de la liste a répondu elle aussi.
Un fait sur l'adresse, pas une accusation : une plage résidentielle, tout son réseau, une sortie Tor. Jamais comptée comme spam.
 Spamhaus
La liste a refusé la requête. Spamhaus répond ainsi aux grands résolveurs publics ; les vérificateurs qui l'affichent comme « non listée » se trompent.
Rien n'est revenu à temps, ni via Google ni via Cloudflare. Inconnu, jamais propre : vérifiez à nouveau dans une minute.
SpamhausUne liste que nous citons sans l'interroger : ses conditions n'autorisent pas une recherche publique gratuite, ou elle n'a pas de zone pour l'IPv6.
Spamhaus refuse les résolveurs publics avec 127.255.255.254, et ceux de Google sans aucune réponse, et précise clairement que ce code ne doit pas être lu comme une inscription. Les vérificateurs qui interrogent via Google ou Cloudflare et l'affichent comme « non listée » donnent un faux feu vert pour la liste qui compte le plus.
Celles que les serveurs destinataires utilisent réellement. Les règles par défaut de SpamAssassin interrogent Spamhaus ZEN, SpamCop, PSBL et Mailspike ; celles de Rspamd interrogent Spamhaus ZEN, Mailspike, Spam Eating Monkey et blocklist.de. Outlook.com et Yahoo citent tous deux Spamhaus dans leurs rejets. Une inscription sur l'une de ces listes coûte des e-mails ; une inscription sur une petite liste personnelle, rarement.
Chaque liste reçoit ici un poids qui en découle : qui filtre avec elle par défaut, ce que citent les fournisseurs de messagerie, et la portée propre de la liste. Les listes de poids 6 ou plus sont majeures. Les listes de politique ne pèsent rien : elles décrivent l'adresse, elles ne l'accusent pas.
SpamhausSpamhaus ZEN : la liste qu'utilisent la plupart des serveurs. Non vérifiée ici (conditions) ; vérifiez-la sur Spamhaus.Non vérifiéeSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deAttaques · blocklist.de5–
 DroneBLAttaques · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererRebonds · UCEPROTECT-Network1––UCEPROTECT Level 2Politique · UCEPROTECT-NetworkSans poids : contexte uniquement––UCEPROTECT Level 3Politique · UCEPROTECT-NetworkSans poids : contexte uniquement––
 Tor exits (dan.me.uk)Politique · dan.me.ukSans poids : contexte uniquement––
Parce que quelque chose à cette adresse a fait ce qu'une liste surveille. La cause décide de la correction : une demande de retrait sans corriger la cause ne fait que relister l'adresse.
Un logiciel malveillant sur un PC, un téléphone ou un routeur derrière l'adresse envoie du spam ou attaque d'autres serveurs ; un mot de passe de messagerie piraté envoie par votre propre serveur.
blocklist.deDroneBLDes listes d'adresses anciennes, aspirées ou achetées touchent des adresses qui ne se sont jamais inscrites à rien : les pièges que les listes gèrent elles-mêmes.
PSBLUCEPROTECT Level 1ZapBLSpamCop liste les adresses que ses utilisateurs signalent ; Mailspike et GBUdb notent ce qu'ils voient sur de nombreuses boîtes de réception.
SpamCopUn serveur qui accepte du spam puis le renvoie plus tard, ou y répond automatiquement, envoie des e-mails à des personnes qui n'ont jamais écrit : c'est le backscatter.
BackscattererLes serveurs de messagerie attendent que les plages résidentielles et mobiles envoient par le serveur du fournisseur. Les listes de politique marquent ces plages ; ce n'est pas une inscription pour spam.
SPFBLTout un bloc réseau ou tout un fournisseur est listé quand trop de ses adresses envoient du spam, y compris l'adresse que vous avez vérifiée.
UCEPROTECT Level 2UCEPROTECT Level 3Les sorties partagées transportent le trafic d'autres personnes : les sorties Tor sont listées pour ce qu'elles sont, les VPN détournés et les proxys ouverts pour ce qui y est passé.
Tor exits (dan.me.uk)DroneBLCorrigez d'abord la cause, puis laissez chaque liste faire ce qu'elle indique. La plupart des inscriptions expirent d'elles-mêmes en quelques jours une fois la cause arrêtée ; les autres ont un formulaire.
Corrigez la cause
Nettoyez l'appareil infecté, changez le mot de passe volé, fermez le relais ouvert, arrêtez les rebonds.
Vérifiez à nouveau ici
Les inscriptions qui expirent d'elles-mêmes disparaissent du résultat à mesure que chaque liste les retire.
Demandez le retrait là où la liste le demande
Utilisez le lien de retrait sur la ligne de la liste : son propre formulaire ou sa page de recherche.
Laissez faire le temps
Le délai de chaque liste figure sur la frise. Une demande faite avant la correction ne fait que relister l'adresse.
PSBLEnviron 30 minEnviron 30 minTor exits (dan.me.uk)Dans l'heure qui suit la mise hors ligne du relais TorDans l'heure qui suit la mise hors ligne du relais TorNordSpam1–48 h1–48 hSpamCop24 h après le dernier signalement24 h après le dernier signalementblocklist.de48 h sans attaque48 h sans attaqueInterServer RBL5 jours5 joursUCEPROTECT Level 17 jours après le dernier spam7 jours après le dernier spamBackscatterer4 semaines4 semainesNe payez jamais un tiers pour un retrait : Spamhaus affirme qu'aucun retrait ne coûte d'argent et que toute offre de retrait payant est une arnaque. UCEPROTECT vend un retrait express, mais ses inscriptions de niveau 1 expirent gratuitement 7 jours après le dernier spam : corriger la cause et attendre ne coûte rien.
Vérifier la liste noire d'un e-mail, c'est faire la même vérification sur l'adresse d'où partent vos messages : son IP, pas votre adresse e-mail. Saisissez le domaine ou une adresse e-mail, et le vérificateur trouve ses serveurs de messagerie (MX) et les vérifie, avec l'adresse web du domaine.
Ne pas être listé n'est que la moitié du travail. Gmail exige que l'IP d'envoi ait un nom PTR qui renvoie vers elle (DNS inverse confirmé par résolution directe, FCrDNS), et Yahoo demande un nom explicite, non générique. La colonne de droite du résultat vérifie les deux et, quand le nom porte un domaine, si son SPF autorise l'adresse et s'il publie un DMARC.
Confirmé par résolution directe
Pas de DNS inverse
Tous trois jugent d'abord les expéditeurs selon leurs propres données de réputation. Les listes publiques comptent quand même : Google demande aux expéditeurs de ne pas y figurer, et Outlook.com et Yahoo citent Spamhaus quand ils rejettent des e-mails.
C'est la réputation IP propre à Gmail qui décide, et une réputation très basse fait rejeter les e-mails. Les consignes de Google pour les expéditeurs demandent tout de même de s'assurer qu'une IP partagée ne figure sur aucune liste de blocage d'internet, et exigent un DNS direct et inverse concordants.
Microsoft tient sa propre liste d'expéditeurs bloqués : le rebond indique 550 5.7.606–649, et la solution est le portail de retrait sender.office.com. Le blocage OU-001 d'Outlook.com renvoie vers Spamhaus pour le retrait.

Yahoo cite une inscription chez Spamhaus comme cause de rejets 5xx définitifs, diffère les e-mails venant d'adresses ou de plages à mauvaise réputation, et demande des noms DNS inverses explicites, non génériques.
Deux des trois citent Spamhaus, que cette page ne peut pas interroger : vérifiez l'adresse sur la page de Spamhaus, depuis sa ligne dans le résultat.
Saisissez un domaine ou une adresse e-mail, et le vérificateur trouve ses serveurs de messagerie (enregistrements MX), les résout en adresses, ajoute l'adresse web du domaine et vérifie jusqu'à quatre adresses sur chaque liste.
Les listes de domaines (Spamhaus DBL, SURBL, URIBL) listent des noms de domaine vus dans du spam, pas des adresses. Aucune n'autorise aujourd'hui une recherche publique via les résolveurs de Google ou de Cloudflare : DBL relève des conditions de Spamhaus, SURBL exige un accord et demande à ne pas être utilisée pour les adresses d'expéditeurs, URIBL refuse les résolveurs publics. Le résultat indique donc qu'elles ne sont pas vérifiées au lieu de déclarer le domaine propre.
Les plages ip4: du SPF peuvent contenir des milliers d'adresses, trop pour les vérifier une par une : vérifiez les serveurs qui envoient réellement.
Spamhaus DBL URIBL
Chaque adresse sur chaque liste
Interrogez la zone de la liste avec l'adresse écrite à l'envers : une réponse dans 127.0.0.0/8 signifie listée, NXDOMAIN signifie non listée. Essayez avec l'entrée de test, que chaque liste doit lister :
Votre résolveur compte : via Google ou Cloudflare, Spamhaus répond 127.255.255.254 ou rien du tout. Interrogez Spamhaus via un résolveur de votre propre réseau, ou sur sa propre page.
dig +short 2.0.0.127.bl.spamcop.net AmacOS et Linux. Mettez TXT à la place de A pour lire la note de la liste.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Nous préférons citer une liste plutôt qu'afficher un résultat que nous ne pouvons pas garantir. Voici les listes que d'autres vérificateurs affichent encore, et pourquoi celui-ci ne le fait pas.
| Liste | Statut | Pourquoi |
|---|---|---|
| Spamhaus ZEN et DBL | Conditions | Gratuite pour un usage non commercial uniquement ; refuse les résolveurs de Google et de Cloudflare. Le résultat renvoie vers le vérificateur de Spamhaus. |
 Barracuda BRBL | Inscription | Ne répond qu'aux serveurs DNS enregistrés auprès de Barracuda ; les résolveurs publics ne peuvent pas être enregistrés. |
 Abusix Mail Intelligence | Clé requise | Exige une clé d'API dans chaque requête ; refuse tous les autres. |
 SpamRATS | Conditions | Usage non commercial uniquement, une clé d'API, et « ne pas utiliser de service DNS gratuit ». |
 Validity Sender Score | Inscription | Ne répond qu'aux utilisateurs enregistrés ; 127.255.255.255 pour tous les autres. |
 DNSWL | Conditions | Pas de redistribution sans accord écrit ; les résolveurs publics reçoivent 127.0.0.255. |
 V4BL | Conditions | Interdit de transmettre la moindre partie de ses listes à qui que ce soit. |
| SURBL et URIBL | Liste de domaines | Listes de domaines : SURBL exige un accord et n'est pas faite pour les adresses d'expéditeurs ; URIBL refuse les résolveurs publics. |
 SORBS | Fermée2024-06-05 | Fermée par Proofpoint ; chaque requête répond désormais NXDOMAIN. |
| NNiX Spam | Fermée2025-01-16 | Arrêtée ; ses serveurs de noms pointent vers des adresses de documentation. |
| CBL | Fermée2021 | Fusionnée dans Spamhaus XBL ; interroger les deux compte deux fois la même inscription. |
| WWPBL | Fermée2024 | Fermée ; d'anciens serveurs de messagerie lui envoient encore des millions de requêtes par jour. |
| KKISA-RBL | Fermée2024-01-31 | La liste nationale de la Corée du Sud a pris fin. |
| IINPS | Fermée2020 | Fermée ; sa délégation l'indique. |
| AAHBL et emailbasura | Peu fiable | Répondent « listée » pour toutes les adresses depuis leur fermeture. |
| FFabelsources | Fermée | Son domaine n'est plus enregistré : n'importe qui pourrait l'acheter et lui faire lister toutes les adresses. |
| JJustSpam | Peu fiable | Liste le résolveur 1.1.1.1 de Cloudflare. |
| BBrukalai black | Peu fiable | Liste le résolveur 8.8.8.8 de Google. |
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Vérifiez la politique DMARC et les paramètres d'alignement de n'importe quel domaine
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR
Analysez les en-têtes bruts d'e-mail et tracez le parcours de l'e-mail
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Testez n'importe quel serveur de messagerie : STARTTLS, certificat, AUTH et relais ouvert

