











Reverse DNS Lookup — Résolution Inverse DNS
Reverse DNS lookup pour toute adresse IPv4 ou IPv6 : trouvez le nom d'hôte qui se cache derrière, avec chaque enregistrement PTR lu directement sur les serveurs de noms de la zone inverse, si chaque nom renvoie vers l'adresse (FCrDNS), qui gère la zone, et si l'adresse respecte les règles de Gmail, de Yahoo et de Microsoft pour les serveurs de messagerie.
IPv4 ou IPv6 dans toute notation, un nom d'hôte (résolu d'abord) ou un nom in-addr.arpa.
Qu'est-ce que le DNS inverse (reverse DNS, rDNS) ?
Le DNS inverse transforme une adresse IP en nom d'hôte : c'est l'inverse de la recherche habituelle (directe), qui transforme un nom en adresse. La réponse est un enregistrement PTR que le détenteur de l'adresse publie dans une partie du DNS réservée aux adresses.
Les noms DNS se lisent de droite à gauche : une adresse s'écrit donc à l'envers pour être recherchée. 8.8.8.8 devient 8.8.8.8.in-addr.arpa et 203.0.113.7 devient 7.113.0.203.in-addr.arpa. Avec la partie réseau à droite, chaque bloc d'adresses peut être confié à celui qui le détient (RFC 1035 §3.5).
L'IPv6 utilise ip6.arpa et les 32 chiffres hexadécimaux (quartets, ou nibbles) de l'adresse, en commençant par le dernier chiffre : :: est développé avant l'inversion des chiffres, si bien que 2001:4860:4860::8888 a un nom de 32 labels (RFC 3596 §2.5). Pendant la saisie, l'outil affiche sous le champ le nom qu'il va interroger, et il écrit les 32 quartets en entier dans le chemin inverse, à côté du résultat.
Adresse IPv4OpenDNS


Son nom inverse, interrogé pour le PTRresolver1.opendns.com +3


Adresse IPv6, écrite en entierGoogle
2001:
32 quartets, le dernier chiffre d'abord
Le 8888 final vient en premier, le /32 2001:4860 de Google en dernier, et les 16 zéros que :: cachait sont écrits en entier.
:: laissé compressé : un autre nom, et NXDOMAINComment faire un reverse DNS lookup
Saisissez une adresse ci-dessus et cliquez sur Rechercher le PTR. L'outil descend depuis un serveur racine jusqu'au serveur de noms de la zone inverse et l'interroge directement, puis compare les copies en cache de Google et de Cloudflare. Depuis un terminal, dig -x 8.8.8.8 sous macOS et Linux, nslookup 8.8.8.8 sous Windows ou host 8.8.8.8 font la même chose.
dig -x construit le nom in-addr.arpa ou ip6.arpa pour vous ; ajoutez @ et le serveur de noms de la zone avec +norecurse (dig -x 8.8.8.8 @ns1.google.com +norecurse) pour lire la réponse de la zone elle-même et son TTL complet plutôt qu'un cache. Dans PowerShell, la forme documentée par Microsoft passe le nom inversé : Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig construit lui-même 8.8.8.8.in-addr.arpa. Le nombre avant IN est le TTL qui reste à votre résolveur.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Statut. NOERROR avec une réponse. NXDOMAIN signifierait qu'aucun PTR n'est défini ; SERVFAIL, une zone inverse défaillante.
- La question. dig a construit 8.8.8.8.in-addr.arpa à partir de l'adresse et a demandé son PTR.
- TTL. 14 003 secondes restantes dans le cache de Google. Le propre serveur de la zone donne le TTL complet, 86 400, soit un jour.
- Le nom d'hôte. La valeur du PTR. Le point final termine le nom.
- Qui a répondu. 8.8.8.8, un cache. Dans la seconde réponse, l'indicateur
aasignale le propre serveur de la zone.
+norecurse, répond pour la zone avec le TTL complet.Comment lire le résultat
L'en-tête dit en une phrase quel nom porte l'adresse en inverse et si ce nom renvoie vers elle, avec le TTL de la zone et le serveur qui a répondu. Les notes colorées en dessous indiquent qui peut modifier le nom et ce qu'il a d'inhabituel.
La vue PTR liste chaque nom avec son TTL et sa vérification directe ; E-mail l'évalue selon les règles des serveurs de réception ; Délégation montre chaque serveur interrogé ; Copies compare les réponses en cache de Google et de Cloudflare ; Commandes donne la même recherche pour un terminal. À droite, le chemin inverse dessine tout le parcours.
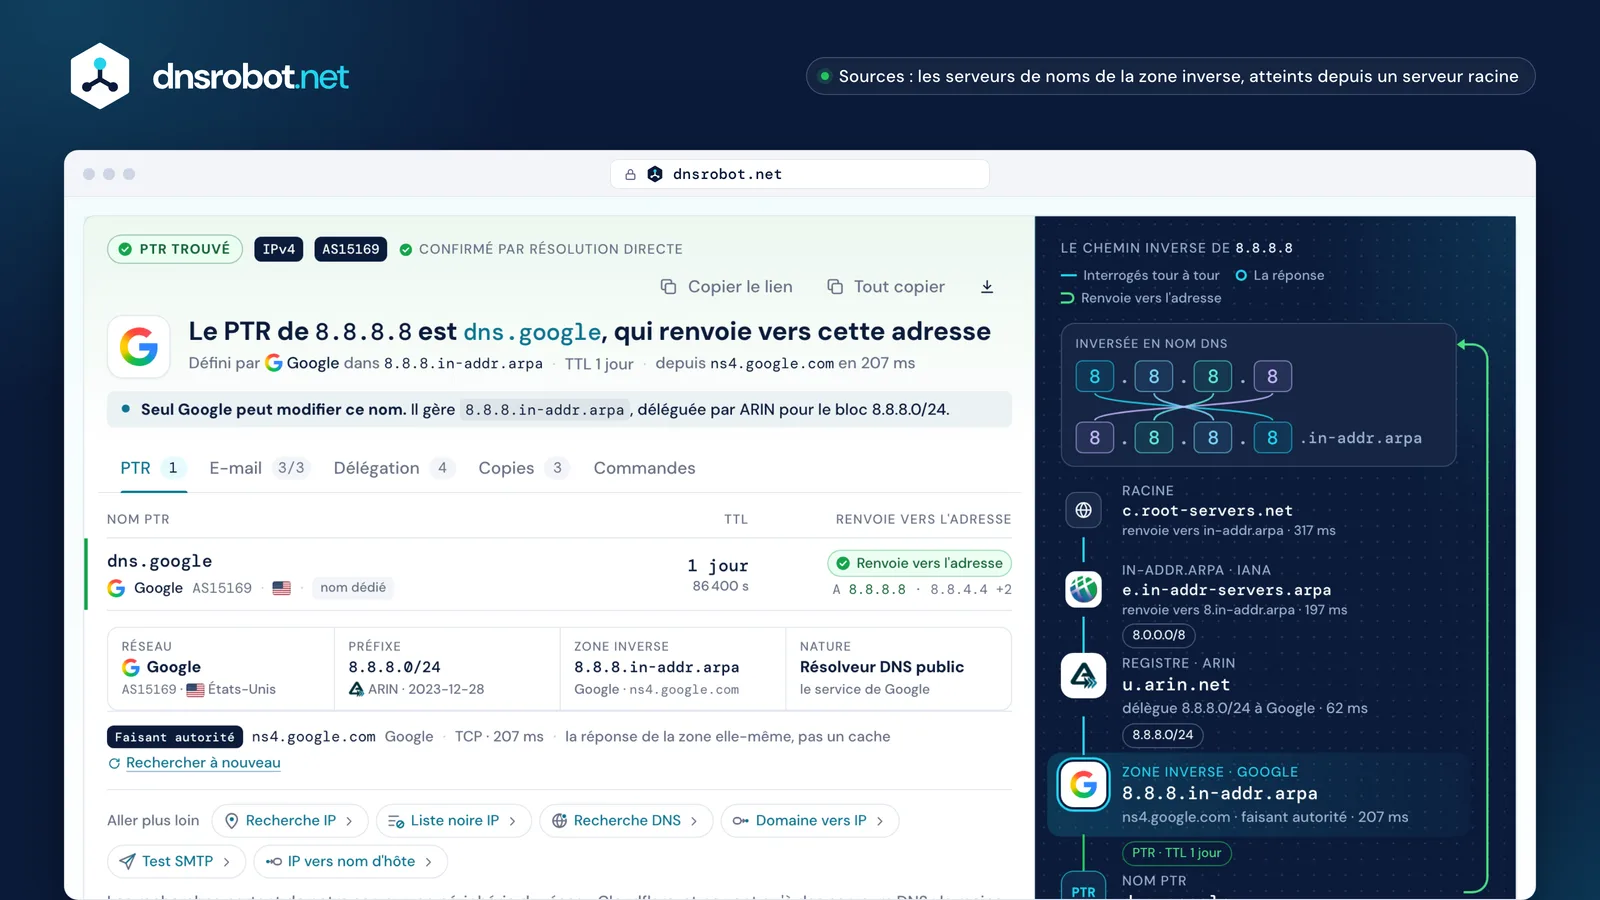
 Le verdictLe nom de l'adresse en inverse, si ce nom renvoie vers elle et qui l'a défini, avec le TTL et le serveur qui a répondu.Les enregistrements PTRChaque nom que la zone contient pour l'adresse, avec son TTL et les adresses que donne sa résolution directe.Les vuesLes règles mail, la délégation étape par étape, les copies en cache avec leur décompte, et les commandes.Le chemin inverseL'adresse inversée en nom DNS, puis la racine, l'IANA, le registre et la zone qui a répondu.
Qu'est-ce qu'un enregistrement PTR ?
Un enregistrement PTR (pointer, pointeur), type DNS 12, contient un nom d'hôte pour l'adresse sous laquelle il se trouve : 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. C'est une simple donnée : contrairement à un CNAME, il ne redirige vers rien d'autre (RFC 1035 §3.3.12).
C'est le détenteur de l'adresse qui l'écrit, pas le propriétaire du nom qu'il contient : la zone inverse de Google dit que 8.8.8.8 est dns.google, et seul l'enregistrement A de la zone dns.google dit l'inverse. Une adresse peut porter plusieurs enregistrements PTR (RFC 2181 §10.2) : 208.67.222.222 en a quatre. Le nom doit être un vrai nom d'hôte, jamais un alias.
Un PTR contient un nom et rien d'autre : ni propriétaire, ni pays, ni ville. Un lieu affiché à côté d'une recherche vient de mots que l'opérateur a mis dans le nom, ou d'une base de données distincte.
Servie par ns1.zdns.google pour le détenteur de dns.google
Déléguée par l'ARIN à Google, servie par ns1.google.com

Qu'est-ce que le DNS inverse confirmé par résolution directe (FCrDNS) ?
Le DNS inverse confirmé par résolution directe signifie que le nom du PTR se résout vers la même adresse : 8.8.8.8 → dns.google → 8.8.8.8. Les serveurs de messagerie appellent ce contrôle iprev (RFC 8601 §3) : rechercher les noms PTR de l'adresse, rechercher les enregistrements A ou AAAA de chaque nom, et réussir si l'adresse en fait partie.
La seconde étape compte, car le détenteur d'une adresse peut écrire n'importe quel nom dans son PTR, google.com compris. Le nom ne prouve quelque chose que si le propriétaire du domaine le fait pointer en retour vers l'adresse. L'outil vérifie chaque nom PTR, jusqu'à dix, et dessine la boucle à droite : verte quand elle se referme, orange quand le nom pointe ailleurs.
Avec plusieurs enregistrements PTR, un seul qui renvoie vers l'adresse suffit. Un nom dont l'enregistrement A liste aussi d'autres adresses réussit quand même, tant que cette adresse en fait partie.

Vérifier le DNS inverse d'un serveur de messagerie : ce qu'exigent Gmail, Yahoo et Outlook.com
Tous trois veulent un enregistrement PTR sur chaque IP d'envoi. Gmail exige en outre que le nom se résolve vers la même IP, et Yahoo exige « un enregistrement DNS direct et inverse valide », l'un et l'autre pour tous les expéditeurs depuis février 2024. La politique d'Outlook.com demande un DNS inverse valide et ne dit rien de l'étape directe.
Un nom générique comme ec2-3-80-0-1.compute-1.amazonaws.com n'enfreint aucune règle : Yahoo se contente de recommander un nom explicite, non générique, qui reflète votre domaine. Outlook.com prévient que les connexions depuis un espace d'IP dynamiques peuvent ne pas être acceptées, ce qui touche les noms de pool des FAI, pas le nom statique par défaut d'un serveur cloud. La vue E-mail affiche ces cas comme des avertissements, et les exigences comme réussies ou échouées ; un contrôle qui n'a pas pu aboutir n'est ni l'un ni l'autre.
Deux choses ne sont jamais des échecs : plusieurs enregistrements PTR, que la RFC 2181 autorise, et un PTR différent du nom HELO du serveur, car la RFC 5321 §4.1.4 dit qu'un serveur ne doit pas refuser le courrier pour cette raison. Gmail limite le débit avec 421 4.7.0 ou 451 4.7.23 et bloque avec 550 5.7.25 quand le PTR est absent ou ne renvoie pas vers l'IP.
| Contrôle | Gmailconsignes aux expéditeurs | Yahoo Mailbonnes pratiques pour les expéditeurs | Outlook.compolitique postmaster |
|---|---|---|---|
| A un enregistrement PTR | exigé | exigé | exigé |
| Le nom renvoie vers l'adresse | exigé | exigé | non précisé |
| Ni générique ni dynamique | non précisé | recommandé | peut refuser les IP dynamiques |
| Quatre expéditeurs réels, vérifiés en direct | |||
| mail-sor-f41.google.com209.85.220.41 · le propre serveur sortant de Gmail | réussi | réussi | réussi |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · le nom par défaut d'AWS | réussi | réussiavertissement | réussiavertissement |
| dns.adguard-dns.com94.140.14.14 · pointe vers 185.113.30.30 | échec | échec | réussi |
| Pas de PTR104.18.0.1 · NXDOMAIN | échec | échec | échec |


Les réponses de Gmail
Qui contrôle le DNS inverse, et comment définir un enregistrement PTR
Le détenteur du bloc d'adresses, jamais le propriétaire d'un domaine. L'IANA délègue la zone inverse de chaque bloc à son registre Internet régional, et le registre la délègue au réseau qui détient les adresses, qui gère la zone ou la délègue à son tour (RFC 3172). Posséder example.com ne vous permet pas de nommer une adresse : c'est à votre hébergeur ou à votre FAI de le faire.
Les clouds laissent leurs clients le définir, chacun avec sa règle : AWS veut d'abord l'enregistrement A direct, Azure ne le permet qu'en IPv4 et pas dans son portail, DigitalOcean construit le PTR à partir du nom du Droplet, Google Cloud vous demande de prouver que le domaine vous appartient. Sur une ligne domestique, en général, seule une offre professionnelle avec IP fixe obtient un PTR personnalisé : demandez à votre FAI. Les blocs plus petits qu'un /24 sont souvent délégués par des CNAME (RFC 2317), que l'outil suit où qu'ils mènent.
Une modification atteint tout le monde une fois que les caches abandonnent l'ancienne réponse : c'est le TTL de l'ancien enregistrement qui décide, ou la durée de cache du « pas de PTR » s'il n'y en avait pas (RFC 2308), et non un délai fixe de 24 à 48 heures. Vultr indique que ses propres modifications prennent 6 à 12 heures.
- in-addr.arpaAdministrée par l'IANA, servie par a à f.in-addr-servers.arpa
- 8.in-addr.arpa · 208.in-addr.arpaLe registre régional du bloc : l'ARIN pour 8.0.0.0/8 et 208.0.0.0/8ARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpaLe détenteur de 8.8.8.0/24 : Google écrit le PTR, sur ns1 à ns4.google.com


| Fournisseur | Comment le définir | Limites |
|---|---|---|
| AWSDocumentation | Elastic IP uniquement. Publiez pour votre nom un enregistrement A qui pointe vers l'Elastic IP, puis EC2 console › Elastic IPs › l'adresse › Actions › Update reverse DNS, ou aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com. | L'enregistrement A direct doit exister d'abord. Tant qu'elle a un enregistrement inverse, l'Elastic IP reste verrouillée sur votre compte. Dans GovCloud (US), seul le support AWS peut en définir un. Les limites du port 25 se lèvent par une demande séparée. |
| Microsoft AzureDocumentation | Définissez le ReverseFqdn de l'IP publique : az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (le nom se termine par un point), ou Set-AzPublicIpAddress dans PowerShell. | IPv4 uniquement : les adresses IPv6 appartenant à Azure n'ont pas de PTR. Impossible dans le portail Azure. Le nom doit se résoudre vers cette IP ou appartenir à votre abonnement. Un PTR par adresse, aucun par défaut, et aucun pour App Service ou Application Gateway. |
| Google CloudDocumentation | Vérifiez d'abord le domaine (Search Console, ou un enregistrement A vers l'IP externe de la VM). Puis VM instances › l'instance › Edit › l'interface réseau principale › Public DNS PTR record, ou gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com. | Interface réseau principale uniquement ; pas de PTR pour les équilibreurs de charge ni pour Cloud NAT. Les PTR IPv6 nécessitent un sous-réseau double pile ou IPv6 uniquement, avec IPv6 externe. Le nom par défaut est <reversed-ip>.bc.googleusercontent.com. |
| HetznerDocumentation | Cloud : Hetzner Console › le serveur (ou Primary IP, Floating IP) › Networking › modifiez le rDNS à côté de l'IP ; pour l'IPv6, saisissez seulement la partie interface, par exemple ::1. Dédié : Robot › le serveur › IPs, le champ à côté de chaque IP. | Hetzner gère la zone inverse. Il ne considère une entrée rDNS comme valide que si elle se résout dans les deux sens (FCrDNS). Le nom par défaut est static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanDocumentation | Il n'y a pas d'éditeur de PTR : nommez ou renommez le Droplet avec le nom complet voulu, par exemple mail.example.com, et DigitalOcean crée le PTR à partir de celui-ci. | Le nom doit être un FQDN valide (my-droplet ne donne aucun PTR). Seule la première adresse IPv6 du Droplet reçoit un PTR. Les PTR ne peuvent pas être créés à la main. |
| OVHcloudDocumentation | Faites d'abord pointer un enregistrement A ou AAAA vers l'IP. Puis Control Panel › Network › Public IP Addresses › le bouton d'actions sur la ligne de l'IP › Configure the reverse DNS (Public Cloud : votre projet › Public IPs). | OVHcloud vérifie immédiatement que le nom renvoie vers la même IP : l'enregistrement doit donc déjà être en ligne. Le nom doit être en minuscules et se terminer par un point. |
| VultrDocumentation | Products › Compute › l'instance › Settings › IPv4 ou IPv6 › Public Network : cliquez sur le nom dans la colonne Reverse DNS, saisissez le nom complet et enregistrez. | Vultr demande que le nom se résolve vers la même IP, et indique que les modifications mettent 6 à 12 heures à apparaître. Le nom par défaut est <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Documentation | Ajoutez d'abord l'enregistrement A (et AAAA). Puis Cloud Manager › Linodes › le Linode › Network › le menu à trois points de l'IP › Edit RDNS, et saisissez le nom complet ; un champ vide rétablit le nom par défaut. | Échoue avec une erreur tant que l'enregistrement A ne correspond pas à l'IP. Plages IPv6 : Edit rDNS sur la plage, puis sur chaque adresse. Noms par défaut : <ip-with-dashes>.ip.linodeusercontent.com, plus anciennement li<n>-<n>.members.linode.com. |
| Oracle CloudDocumentation | Créez d'abord l'enregistrement A ou AAAA, puis ouvrez une demande de service avec l'IP, le nom voulu dans le PTR et le nom de l'enregistrement direct ; Oracle le vérifie et crée le PTR. | Un PTR par IP, sur demande au support uniquement ; l'enregistrement direct doit se résoudre vers cette IP. |
| Votre fournisseur d'accèsRFC 8501 | Adressez-vous à votre fournisseur d'accès : seul le fournisseur, qui détient l'adresse, peut définir son PTR. En pratique, il faut une IP fixe avec une offre professionnelle. | Les lignes domestiques gardent le nom de pool du fournisseur, et des destinataires comme Comcast traitent ces noms comme dynamiques et refusent le courrier envoyé directement depuis ceux-ci. |



Pourquoi la plupart des adresses IPv6 n'ont pas d'enregistrement PTR
Parce qu'il y en a trop pour les nommer une à une. Un FAI peut pré-remplir un PTR pour chaque adresse IPv4 qu'il attribue, mais un seul /48 contient 2⁸⁰ adresses, et les appareils choisissent les leurs, souvent pour peu de temps (RFC 8501).
La RFC 8501 liste les options du FAI : répondre NXDOMAIN (pas de PTR, la plus exacte), un PTR générique (wildcard) pour le préfixe de chaque client, le DNS dynamique, la délégation de la zone au client, ou la génération à la volée de PTR et d'AAAA concordants. Seul le wildcard casse la vérification directe ; pour les particuliers, un NXDOMAIN net convient, un délai d'attente dépassé non.
Les serveurs qui envoient du courrier en IPv6 ont tout de même besoin d'un PTR confirmé par résolution directe : Gmail rejette le courrier IPv6 qui n'en a pas avec 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication. Azure ne donne aucun PTR à ses propres adresses IPv6.
Longueur des barres : bits d'espace d'adressage. Chaque bit double le nombre d'adresses.
À 1 000 enregistrements PTR par seconde, un /48 ne serait toujours pas complet au bout de 38 000 milliards d'années (RFC 8501).
Les options de la RFC 8501 pour un FAI
Un serveur de messagerie a tout de même besoin du sien, confirmé par résolution directe :2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Comment vérifier Googlebot et d'autres robots d'exploration
Recherchez l'adresse du visiteur, vérifiez que le nom PTR se termine par le domaine documenté du robot, puis recherchez ce nom en sens direct et confirmez qu'il donne la même adresse : 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Ou comparez l'adresse à la liste publiée par l'opérateur (la méthode de Google).
Les domaines documentés : googlebot.com et google.com pour Google, search.msn.com pour Bingbot, applebot.apple.com pour Applebot, yandex.ru, yandex.net et yandex.com pour Yandex. DuckDuckBot ne publie qu'une liste d'adresses.
googleusercontent.com ne prouve rien à lui seul : chaque VM Google Compute Engine reçoit par défaut un nom sous ce domaine, l'outil ne le compte donc comme Google que si l'adresse figure sur les listes publiées de Google. Un nom à la bonne terminaison qui ne renvoie pas vers l'adresse est un faux, et l'outil le signale.
- Recherche inverseLe PTR de l'adresse qui visite le site.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Domaine de Google ?Il se termine par googlebot.com. Un nom googleusercontent.com exigerait en plus que l'adresse figure sur les listes de Google.
- Recherche directecrawl-66-249-66-1.googlebot.com → 66.249.66.1Même adresse : un vrai Googlebot.
| Robot | Le nom PTR se termine par | Liste d'IP publiée |
|---|---|---|
| GooglebotPTR et recherche directe, ou la liste | googlebot.com | common-crawlers.json |
| Robots d'exploration spéciaux de GooglePTR et recherche directe, ou la liste | rate-limited-proxy-….google.com | special-crawlers.json |
| Extracteurs de Google déclenchés par l'utilisateurPTR et recherche directe, ou la liste | google-proxy-….google.com….gae.googleusercontent.comuniquement avec la liste | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR et recherche directe, ou la liste | search.msn.com | bingbot.json |
| ApplebotPTR et recherche directe, ou la liste | applebot.apple.com | applebot.json |
| YandexBotPTR et recherche directe | yandex.ruyandex.netyandex.com | aucune |
| DuckDuckBotListe d'IP uniquement | aucune | duckduckbot.json |

En direct aujourd'hui, chacun renvoyant vers son adresse :crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Les erreurs de DNS inverse expliquées
NXDOMAIN signifie que le nom inverse n'existe pas : personne n'a défini de PTR pour l'adresse. NOERROR sans réponse (NODATA) signifie que le nom existe mais ne contient aucun PTR. Les résolveurs conservent l'une ou l'autre réponse pendant la durée de cache négatif indiquée dans le SOA de la zone (RFC 2308) : un nouveau PTR peut donc mettre autant de temps à apparaître.
SERVFAIL signifie que la zone est défaillante, le plus souvent à cause d'une délégation boiteuse (lame delegation) : les serveurs désignés pour la zone ne la servent pas, et chaque résolveur abandonne. REFUSED vient d'un serveur qui refuse tout simplement de répondre pour la zone. Les adresses privées et de documentation n'ont jamais de PTR public : l'outil y répond à partir du registre de l'IANA, sans interroger personne.
Reverse DNS lookup : questions fréquentes
Qu'est-ce qu'un reverse DNS lookup ?
Comment vérifier un enregistrement PTR avec dig ou nslookup ?
Pourquoi mon adresse IP n'a-t-elle pas de DNS inverse ?
Comment configurer ou modifier un enregistrement PTR ?
Combien de temps prend la modification d'un enregistrement PTR ?
Une adresse IP peut-elle avoir plusieurs enregistrements PTR ?
Qu'est-ce que le FCrDNS ?
Faut-il un DNS inverse pour envoyer des e-mails ?
Que signifie « reverse DNS is not a valid hostname » ?
Le DNS inverse est-il la même chose qu'un reverse IP lookup ?
Le DNS inverse fonctionne-t-il avec l'IPv6 ?
Pourquoi une adresse IP privée n'a-t-elle pas de PTR ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Plus d'outils DNS, IP et e-mail
IP vers Hostname
Convertissez des adresses IP en hostnames via DNS inversé
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Recherche IP
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Recherche MX
Trouvez les enregistrements MX et les détails du serveur de messagerie
Vérification de Liste Noire IP
Vérifiez si une adresse IP est sur des listes noires de spam ou de malware
Vérificateur d'Enregistrement SPF
Validez les enregistrements SPF et vérifiez le nombre de requêtes DNS selon RFC 7208
Outil de Test SMTP
Testez n'importe quel serveur de messagerie : STARTTLS, certificat, AUTH et relais ouvert
Domaine vers IP
Convertissez n'importe quel domaine en adresse IP avec géolocalisation et détection de CDN