











Vérificateur de certificat SSL
Vérifiez en ligne le certificat SSL de n'importe quel site : valide ou non, sa date d'expiration, la chaîne de confiance dans chaque navigateur, la révocation, les versions de TLS et les suites de chiffrement. Un test SSL noté de A+ à F en quelques secondes, pour les sites web comme pour les serveurs de messagerie.
Ce que teste ce vérificateur SSL
Un vérificateur SSL se connecte à un serveur comme le ferait un navigateur et lit le certificat qu'il présente. Celui-ci parle TLS lui-même : il voit donc exactement ce que le serveur envoie, le certificat et sa chaîne, la version du protocole, la suite de chiffrement et l'échange de clés. Les sites derrière Cloudflare refusent notre connexion : pour eux, le certificat provient du journal CT, et l'analyse des protocoles et la note sont omises ; les serveurs uniquement IPv6 ne sont pas encore joignables. Le vérificateur contrôle ensuite la chaîne dans les quatre magasins racines qu'utilisent les navigateurs et les systèmes d'exploitation, demande à l'autorité de certification (AC) si le certificat a été révoqué et repère les anciens protocoles et les chiffrements faibles que le serveur accepte encore.
Le résultat sert à la fois de test SSL (check SSL) et de vérificateur TLS : un verdict en mots simples, une note de A+ à F avec ses raisons, et le détail qui la justifie. Il contrôle aussi ce qui entoure le certificat : l'en-tête HSTS, la redirection de HTTP vers HTTPS, les enregistrements CAA et le journal Certificate Transparency.
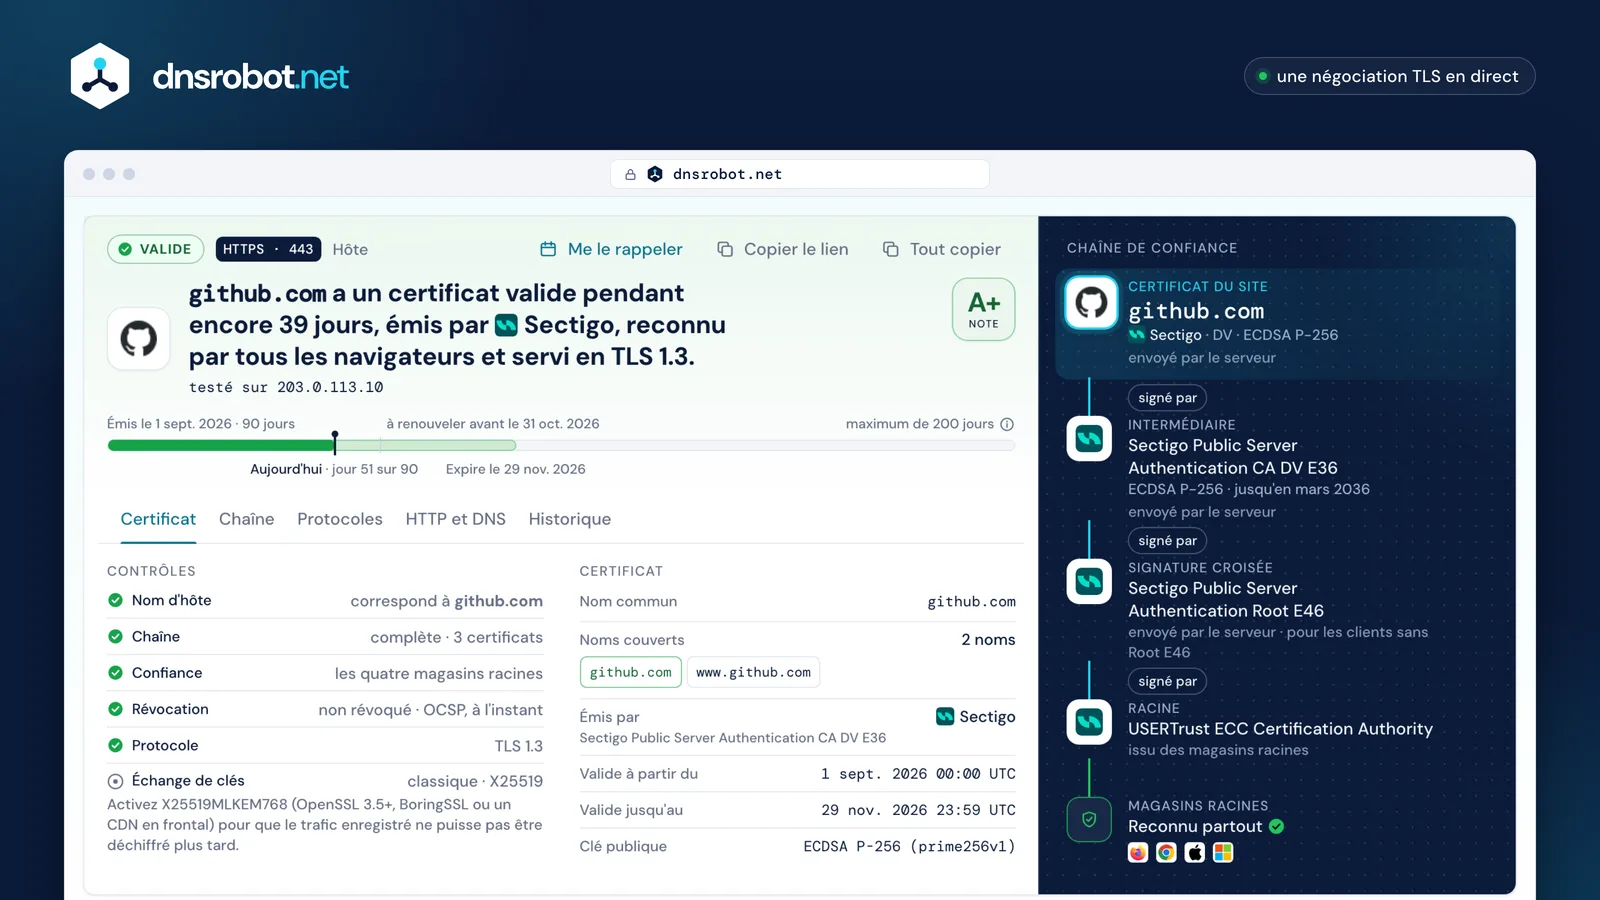
 Le verdictValide ou non en une phrase, les jours restants, l'émetteur, et la note avec ses raisons.La durée de vieOù en est le certificat dans sa vie : émission, aujourd'hui, expiration, face au maximum autorisé pour sa date d'émission.La chaîne de confianceChaque certificat du site jusqu'à la racine, comment nous avons obtenu chacun, et le verdict des quatre magasins racines.Les contrôlesNom d'hôte, chaîne, confiance, révocation, protocoles, échange de clés, HSTS et CAA, chacun avec un correctif en cas d'échec.
Comment tester un certificat SSL
Trois méthodes, de la plus rapide à la plus détaillée :
- 1
Avec ce vérificateur de certificat SSL
Saisissez le domaine (ou une URL, ou hôte:port pour un autre service) et sélectionnez Vérifier le SSL. Le certificat et sa chaîne arrivent en premier, puis la révocation, l'analyse des protocoles et HSTS s'ajoutent, et le verdict et la note arrivent en dernier.
- 2
Dans le navigateur
Sélectionnez l'icône à gauche de l'adresse, puis La connexion est sécurisée et Le certificat est valide (Chrome) ou Plus d'informations (Firefox). Vous voyez les noms, l'émetteur et les dates, mais pas la chaîne telle que le serveur l'a envoyée, ni les protocoles qu'il autorise, ni s'il a été révoqué : Chrome ne vérifie pas en ligne la plupart des révocations.
- 3
Avec openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullaffiche la chaîne que le serveur envoie ; redirigez la sortie versopenssl x509 -noout -datespour obtenir la date d'expiration. Les commandes se trouvent plus bas et dans la vue Chaîne du résultat.
Comment vérifier la date d'expiration d'un certificat SSL
Vérifiez le domaine ci-dessus : le résultat indique le nombre de jours restants et montre toute la durée de vie du certificat, du jour de son émission à celui de son expiration. La date Valide jusqu'au correspond au champ notAfter du certificat ; passé ce moment, tous les navigateurs affichent un avertissement en pleine page (NET::ERR_CERT_DATE_INVALID dans Chrome).
Depuis un terminal, echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate affiche la même date, et -checkend 2592000 indique à un script s'il expire dans les 30 jours. La vue Historique permet de télécharger un rappel d'agenda pour n'importe quelle date avant l'expiration, sans compte.
Let's Encrypt a cessé d'envoyer des e-mails d'expiration en juin 2025, et les certificats raccourcissent : les renouvellements doivent donc être automatiques. Renouvelez aux deux tiers environ de la durée de vie (60 jours après l'émission d'un certificat de 90 jours), ou laissez l'AC indiquer le moment via ACME Renewal Information (RFC 9773).
Durée de vie du certificat · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Pourquoi les certificats SSL sont-ils de plus en plus courts ?
Parce que les navigateurs et les AC l'ont voté. Le vote SC-081 du CA/Browser Forum (avril 2025) réduit en trois étapes la durée de validité maximale d'un certificat TLS public, pour qu'une clé divulguée ou une identité périmée cesse de fonctionner plus tôt :
Les validations raccourcissent avec eux : une AC peut réutiliser une validation de domaine déjà effectuée pendant 200 jours aujourd'hui, 100 jours à partir de 2027 et 10 jours seulement à partir de mars 2029, si bien que le domaine est prouvé de nouveau presque à chaque fois.
Let's Encrypt va plus loin, à son propre rythme : ses certificats de 90 jours passent à 64 jours le 10 février 2027 et à 45 jours le 16 février 2028, et des certificats de six jours sont déjà disponibles. Un certificat que ce vérificateur affiche comme plus long que le maximum en vigueur à sa date d'émission enfreint les règles (Chrome le rejette).
- Depuis 2020398 jours
- 15 mars 2026200 jours
- 15 mars 2027100 jours
- 15 mars 202947 jours
Le renouvellement manuel une fois par an a cessé de fonctionner le 15 mars 2026. Utilisez un client ACME (Certbot, Caddy, l'AutoSSL de votre hébergeur) et vérifiez que les renouvellements ont bien lieu.
Vérificateur de chaîne SSL : feuille, intermédiaire et racine
Un navigateur fait confiance au certificat d'un site parce qu'une chaîne de signatures mène de celui-ci à un certificat racine de son magasin racine. Le serveur doit envoyer son propre certificat et les intermédiaires ; la racine se trouve déjà sur l'appareil. Ce vérificateur de chaîne montre la chaîne deux fois : telle que le serveur l'a envoyée, et telle que les navigateurs la construisent, avec la racine à laquelle se fie chaque magasin.
L'erreur la plus courante est un intermédiaire manquant : le serveur n'envoie que son propre certificat. Chrome peut généralement récupérer celui qui manque à l'adresse indiquée dans le certificat (AIA), et Firefox précharge les intermédiaires que les AC déclarent à la CCADB : le site semble donc fonctionner dans un navigateur. Les applications, les clients d'API, curl et d'autres outils n'en font souvent rien et échouent avec des erreurs comme unable to get local issuer certificate.
- Feuille (le certificat du site)
- Nomme le site dans ses Subject Alternative Names et contient la clé publique du serveur. Valable 200 jours au plus s'il a été émis depuis le 15 mars 2026.
- Intermédiaire
- Signé par la racine, il signe le certificat du site, ce qui permet de garder la clé de la racine hors ligne. Le serveur doit l'envoyer.
- Racine
- Auto-signée, elle est reconnue parce que le navigateur ou le système d'exploitation l'intègre à son magasin racine. L'envoyer est permis, mais inutile.
Réparer une chaîne incomplète
- 1
Installez le fichier de chaîne complète fourni par votre AC (souvent nommé fullchain.pem ou ca-bundle), et non le certificat seul. La vue Chaîne du résultat permet de télécharger le bon fichier.
- 2
nginx :
ssl_certificatedoit pointer vers un seul fichier contenant le certificat suivi des intermédiaires. - 3
Apache 2.4.8+ : placez les intermédiaires dans le
SSLCertificateFile, après le certificat (les versions plus anciennes utilisentSSLCertificateChainFile). - 4
Vérifiez de nouveau : la chaîne doit aboutir à une racine présente dans les quatre magasins, sans aucun certificat marqué récupéré par nous.
Chaîne de confiance
- Certificat du siteexample-shop.comLet's Encrypt · DV · RSA 2048envoyé par le serveur
- IntermédiaireR13RSA 2048 · jusqu'en mars 2027envoyé par le serveur
- RacineISRG Root X1jusqu'en juin 2035issu des magasins racines
- Magasins racinesReconnu partout


Erreurs de certificat SSL courantes et comment les corriger
Ce que signifie l'avertissement du navigateur, et ce que le vérificateur affiche dans ce cas :
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Le certificat a expiré (ou n'est pas encore valide), ou l'horloge de l'appareil est fausse.
Renouvelez-le et installez le nouveau certificat, puis automatisez le renouvellement. La frise de durée de vie du vérificateur montre les dates.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
La chaîne ne mène pas à une racine de confiance : un certificat auto-signé ou émis par une AC privée, ou un intermédiaire manquant.
Installez un certificat d'une AC publique avec sa chaîne complète. La chaîne de confiance montre où elle se rompt.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
Le certificat ne nomme pas le site que vous avez ouvert. Un certificat wildcard ne couvre qu'un seul niveau : *.example.com ne couvre ni example.com ni a.b.example.com.
Faites émettre un certificat qui liste chaque nom sur lequel le site répond, www compris.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
Le navigateur et le serveur n'ont aucune version de protocole ni suite de chiffrement en commun, généralement parce que le serveur ne propose que TLS 1.0 ou d'anciens chiffrements.
Activez TLS 1.2 et TLS 1.3 avec des chiffrements AEAD. La vue Protocoles liste ce que le serveur accepte.
Quelles versions de TLS un serveur doit-il prendre en charge ?
TLS 1.3 et TLS 1.2, rien de plus ancien. TLS 1.0 et 1.1 sont officiellement dépréciés depuis mars 2021 (RFC 8996) et tous les navigateurs actuels les refusent ; SSL 3.0 est cassé. TLS 1.3, désormais RFC 9846, est plus rapide (un seul aller-retour) et ne conserve que des chiffrements AEAD avec confidentialité persistante.
L'échange de clés est le point suivant à surveiller. Chrome, Firefox et les systèmes d'Apple proposent désormais X25519MLKEM768, un hybride de X25519 et de l'algorithme post-quantique ML-KEM (FIPS 203), normalisé pour TLS dans la RFC 10024 : le trafic enregistré aujourd'hui ne pourra pas être déchiffré par un futur ordinateur quantique. Plus de la moitié du trafic humain passant par Cloudflare l'utilisait fin 2025, mais peu de serveurs d'origine l'acceptent encore. La vue Protocoles indique si le vôtre l'accepte.
Comment fonctionne la note SSL
La note s'inspire du guide de notation de Qualys SSL Labs : un problème qu'un navigateur affiche comme une erreur détermine d'abord la lettre, puis chaque réglage plus faible plafonne la meilleure lettre possible.
| Note | Ce qu'il faut |
|---|---|
| A+ | Un A sans réserve, TLS 1.3 et un HSTS maintenu au moins six mois. |
| A | Certificat de confiance, TLS 1.2 et 1.3 uniquement, confidentialité persistante et chiffrements AEAD. Les serveurs de messagerie plafonnent à cette note (HSTS concerne les sites web). |
| A- | Pas de TLS 1.3, ou un site web sans en-tête HSTS valide. |
| B | TLS 1.0, TLS 1.1 ou RC4 encore accepté, une clé de moins de 2048 bits, pas de confidentialité persistante ni de chiffrement AEAD, ou une chaîne incomplète. |
| C | SSL 3.0 actif, 3DES ou RC4 encore choisi pour les clients récents, ou ni TLS 1.2 ni TLS 1.3. |
| F | Certificat expiré ou révoqué, chiffrements de niveau export, RC4 seul, ou SSL 3.0 comme meilleur protocole. |
| T / M | Non reconnu (T) ou émis pour un autre nom (M) : les navigateurs affichent un avertissement quelle que soit la configuration. La lettre que le serveur obtiendrait une fois le problème corrigé est aussi indiquée. |
HSTS, CAA, OCSP et le reste de la configuration
HSTS
L'en-tête
Strict-Transport-Securityindique aux navigateurs de n'utiliser que HTTPS pendant max-age secondes. Avec un an ou plus, includeSubDomains et preload, un site peut rejoindre la liste de préchargement HSTS intégrée aux navigateurs. Le résultat lit l'en-tête et la liste.De HTTP à HTTPS
http:// doit rediriger vers https:// sur le même nom avant toute autre chose, sinon la première visite reste non chiffrée.
Enregistrements CAA
Un enregistrement CAA dans le DNS nomme les AC autorisées à émettre des certificats pour le domaine ; toute AC publique doit le vérifier. Le résultat affiche l'enregistrement et indique s'il autorise l'AC qui a émis le certificat actuel, pour qu'un renouvellement n'échoue pas.
Révocation
Depuis 2024, les CRL sont obligatoires et OCSP facultatif, et Let's Encrypt a fermé son service OCSP en août 2025. Un certificat sans adresse OCSP est normal : le vérificateur lit alors la CRL.
Vérifier un certificat SSL avec OpenSSL
Les commandes openssl pour les mêmes contrôles, sous macOS, Linux et Windows (avec OpenSSL installé). Remplacez example.com par votre hôte :
| Pour vérifier | Commande |
|---|---|
| La chaîne envoyée par le serveur | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| La date d'expiration | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Expire dans les 30 jours ? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Noms, émetteur et clé | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| TLS 1.3 accepté ? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Un serveur de messagerie (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API du vérificateur SSL
Un point de terminaison gratuit, avec CORS : envoyez {"domain": "example.com"} en POST à /api/ssl-certificate pour obtenir les champs de notre ancienne API, désormais avec de vraies valeurs de confiance, de signature et de version, plus la note, les verdicts des magasins racines et la révocation. 30 vérifications par minute et par réseau ; une même vérification répétée dans les dix minutes est servie depuis le cache.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
FAQ du vérificateur SSL
Comment vérifier si le certificat SSL d'un site est valide ?
Comment savoir quand un certificat SSL expire ?
openssl x509 -noout -enddate appliqué au certificat du serveur affiche la date. Les certificats publics émis depuis le 15 mars 2026 durent 200 jours au plus : le renouvellement doit donc être automatique ; la vue Historique permet aussi de télécharger un rappel d'agenda.Que vérifie un test SSL ?
Qu'est-ce qu'un certificat intermédiaire, et pourquoi ma chaîne est-elle incomplète ?
Pourquoi mon site fonctionne-t-il dans Chrome mais pas dans des applications ou d'autres navigateurs ?
Quelle est la durée de validité d'un certificat SSL en 2026 ?
Que signifient les notes SSL A+, A, B, T et M ?
Puis-je vérifier le certificat SSL d'un serveur de messagerie ou d'un autre port ?
Comment savoir si un certificat SSL a été révoqué ?
Mon site est-il protégé contre les ordinateurs quantiques ?
Quelle est la différence entre SSL et TLS ?
Ce vérificateur SSL est-il gratuit, et gardez-vous ce que je vérifie ?
Autres outils de sécurité et DNS
Décodeur CSR et certificat
Décodez un CSR ou un certificat SSL : sujet, SAN, taille de clé, validité, émetteur, empreinte, contrôle de signature et correspondance CSR-certificat
Générateur de CSR
Créez une demande de signature de certificat et sa clé privée dans votre navigateur : RSA ou ECDSA, avec SAN et la commande OpenSSL correspondante
Vérificateur d'en-têtes HTTP
Analysez les en-têtes de réponse HTTP et la notation des en-têtes de sécurité
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Outil de Test SMTP
Testez n'importe quel serveur de messagerie : STARTTLS, certificat, AUTH et relais ouvert
Vérificateur de Ports
Testez la connectivité des ports et la disponibilité des services