











Calculateur de sous-réseau
Saisissez une adresse IP avec son préfixe ou son masque de sous-réseau pour obtenir l'adresse réseau, l'adresse de diffusion, la plage d'hôtes utilisables et le masque générique, bit par bit. Ce calculateur de sous-réseau et de masque IPv4 et IPv6 découpe aussi les réseaux, planifie le VLSM et applique les règles des clouds.
Saisissez-le tel que vous l'avez : en CIDR, avec un masque ou un masque générique Cisco après l'adresse, en plage avec un tiret, ou en IPv6. Faites glisser la ligne entre les bits pour changer le préfixe. Rien ne quitte votre navigateur.
254 hôtes utilisables · 192.168.1.1 – 192.168.1.254
- 1
Le masque
/24, c'est 24 uns puis 8 zéros
masque11111111.11111111.11111111.00000000255.255.255.0 - 2
Réseau = adresse AND masque
On garde les bits là où le masque a un 1
adresse11000000.10101000.00000001.00000000192.168.1.0ANDmasque11111111.11111111.11111111.00000000255.255.255.0réseau11000000.10101000.00000001.00000000192.168.1.0 - 3
Diffusion = réseau OR masque générique
On met chaque bit hôte à 1
réseau11000000.10101000.00000001.00000000192.168.1.0ORgénérique00000000.00000000.00000000.111111110.0.0.255diffusion11000000.10101000.00000001.11111111192.168.1.255 - 4
Hôtes = 232 − 24 − 2 = 256 − 2 = 254
Les adresses réseau et de diffusion ne peuvent pas être attribuées à un appareil
premier hôte : 192.168.1.1dernier hôte : 192.168.1.254
Raccourci. Le préfixe se termine sur une limite d'octet : le réseau garde 3 octets entiers (192.168.1), et le reste correspond aux bits hôte.
Qu'est-ce qu'un sous-réseau et un masque de sous-réseau ?
Un sous-réseau est un bloc d'adresses IP qui partagent les mêmes premiers bits, et le masque de sous-réseau indique combien de bits cela représente : dans 192.168.1.10 avec le masque 255.255.255.0, les 24 premiers bits (192.168.1) désignent le réseau et les 8 derniers (10) désignent un appareil de ce réseau.
Toute adresse IPv4 fait 32 bits. Le masque aussi : une suite de uns sur la partie réseau et de zéros sur la partie hôte, jamais mélangés (RFC 1812). Les appareils dont les adresses partagent les bits réseau communiquent directement ; tout le reste passe par un routeur.
Dans un sous-réseau, l'adresse dont tous les bits hôte sont à zéro désigne le réseau lui-même, et celle dont tous les bits hôte sont à un est son adresse de diffusion : un sous-réseau ordinaire offre donc aux appareils deux adresses de moins que sa taille (RFC 1122). Un /24 contient 256 adresses et 254 hôtes.
Ce sous-réseau192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Un autre sous-réseau192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
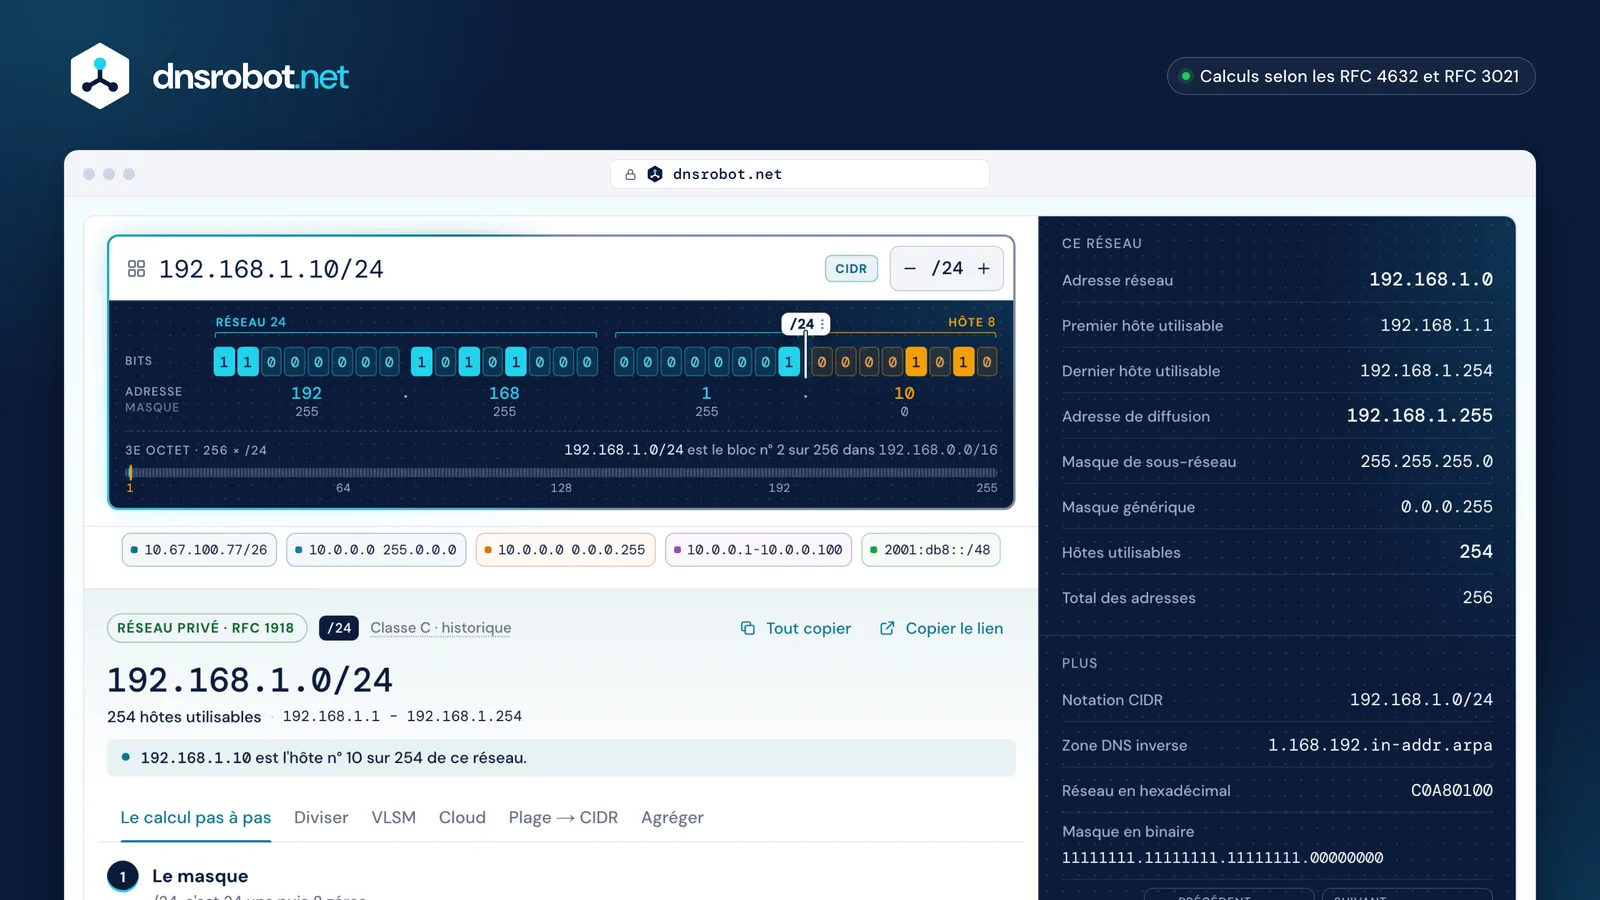
 Toute notationCIDR, masque de sous-réseau, masque générique, plage ou IPv6 : saisissez-le tel que vous l'avez.Les bitsBits réseau et bits hôte côte à côte ; faites glisser la limite pour essayer un autre préfixe.La réponseLe réseau, la diffusion, le premier et le dernier hôte utilisable, et leur nombre.PlanifierDécoupez le réseau, placez des sous-réseaux de tailles différentes ou appliquez les règles d'un cloud.
Calcul de sous-réseau : découper un réseau en 4 étapes
Déterminez combien de sous-réseaux ou d'hôtes il vous faut, empruntez les bits nécessaires à la partie hôte, puis parcourez le réseau par blocs de la nouvelle taille : 192.168.1.0/24 découpé en quatre sous-réseaux donne quatre blocs /26 de 64 adresses, avec 62 hôtes chacun.
1. Compter : quatre sous-réseaux demandent 2 bits réseau de plus (2² = 4) : /24 devient donc /26. Pour un nombre d'hôtes, prenez le plus petit bloc qui le contient : 50 hôtes demandent 64 adresses, soit un /26.
2. Taille de bloc : 2^(32 − 26) = 64 adresses par sous-réseau, ce qui donne le masque 255.255.255.192.
3. Parcourir : les réseaux commencent toutes les 64 adresses : 192.168.1.0, .64, .128 et .192.
4. Bornes : dans chaque bloc, la première adresse est le réseau, la dernière l'adresse de diffusion, et les hôtes se trouvent entre les deux. Pour 10.67.100.77/26, le réseau est donc 10.67.100.64, les hôtes vont de .65 à .126 et l'adresse de diffusion est .127.
Sous-réseauPremier hôte – Dernier hôteDiffusion
La même méthode sur deux questions d'examen
10.67.100.77/264e octet · blocs de 64- Réseau
- 10.67.100.64
- Premier utilisable
- 10.67.100.65
- Dernier utilisable
- 10.67.100.126
- Diffusion
- 10.67.100.127
10.67.100.0/173e octet · blocs de 128- Réseau
- 10.67.0.0
- Premier utilisable
- 10.67.0.1
- Dernier utilisable
- 10.67.127.254
- Diffusion
- 10.67.127.255
Pas l'adresse réseau : 10.67.100.0/17 → 10.67.0.0/17
Notation CIDR : ce que signifie /24
La notation CIDR écrit un réseau sous la forme d'une adresse, d'une barre oblique et du nombre de bits réseau : 192.168.1.0/24 signifie que les 24 premiers bits forment le réseau, comme avec le masque 255.255.255.0 (RFC 4632).
Chaque bit de moins double le bloc et chaque bit de plus le divise par deux : un /23 vaut deux /24 (512 adresses), un /25 la moitié d'un /24 (128). Un /16 contient 256 /24, et un /8 en contient 65 536.
Le CIDR a remplacé les anciennes classes A, B et C en 1993 (RFC 1519, aujourd'hui RFC 4632). Depuis, le masque ne se déduit plus du premier octet : on l'écrit donc toujours, et le calculateur n'affiche l'ancienne classe qu'à titre historique.
- /221 024255.255.252.04 /24
- /23512255.255.254.02 /24
- /24256255.255.255.01 /24
- /25128255.255.255.128½ d'un /24
- /2664255.255.255.192¼ d'un /24
Tableau des masques de sous-réseau : de /0 à /32
Chaque préfixe IPv4 avec son masque de sous-réseau, son masque générique, ses adresses et ses hôtes utilisables. Sélectionnez une ligne pour la détailler dans le calculateur.
Les hôtes utilisables sont les adresses moins le réseau et la diffusion, sauf en /31, où les deux adresses sont des hôtes d'une liaison point à point (RFC 3021), et en /32, un hôte unique.
| Préfixe | Masque de sous-réseau | Masque générique | Adresses | Hôtes utilisables | Par rapport à un /24 |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4 294 967 296 | 4 294 967 294Toutes les adresses IPv4 | 16 777 216 /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2 147 483 648 | 2 147 483 646 | 8 388 608 /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1 073 741 824 | 1 073 741 822 | 4 194 304 /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536 870 912 | 536 870 910 | 2 097 152 /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268 435 456 | 268 435 454 | 1 048 576 /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134 217 728 | 134 217 726 | 524 288 /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67 108 864 | 67 108 862 | 262 144 /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33 554 432 | 33 554 430 | 131 072 /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16 777 216 | 16 777 214Taille de l'ancienne classe A | 65 536 /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8 388 608 | 8 388 606 | 32 768 /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4 194 304 | 4 194 302 | 16 384 /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2 097 152 | 2 097 150 | 8 192 /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1 048 576 | 1 048 574 | 4 096 /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524 288 | 524 286 | 2 048 /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262 144 | 262 142 | 1 024 /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131 072 | 131 070 | 512 /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65 536 | 65 534Taille de l'ancienne classe B | 256 /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32 768 | 32 766 | 128 /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16 384 | 16 382 | 64 /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8 192 | 8 190 | 32 /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4 096 | 4 094 | 16 /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2 048 | 2 046 | 8 /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1 024 | 1 022 | 4 /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Taille de l'ancienne classe C | 1 /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | 2 par /24 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | 4 par /24 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | 8 par /24 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | 16 par /24 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | 32 par /24 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | 64 par /24 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Liaison point à point | 128 par /24 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Hôte unique | 256 par /24 |
Préfixes IPv6 courants
| Préfixe | Usage typique | Adresses | Sous-réseaux /64 |
|---|---|---|---|
| /32 | Allocation d'un FAI | 79 228 162 514 264 337 593 543 950 336296 | 4 294 967 296 |
| /48 | Un site (entreprise) | 1 208 925 819 614 629 174 706 176280 | 65 536 |
| /56 | Un site (domicile) | 4 722 366 482 869 645 213 696272 | 256 |
| /64 | Un sous-réseau (SLAAC) | 18 446 744 073 709 551 616264 | 1 |
| /127 | Liaison entre routeurs | 221 | – |
| /128 | Une adresse | 120 | – |
Combien d'hôtes utilisables ? /30, /31 et /32
Un /30 compte 4 adresses et 2 hôtes utilisables, un /31 compte 2 adresses, toutes deux utilisables sur une liaison point à point, et un /32 n'est qu'une adresse : un hôte unique.
La règle 2^n − 2 vaut de /0 à /30. Pour les liaisons entre deux routeurs, la RFC 3021 autorise un /31 sans adresse réseau ni adresse de diffusion, ce qui consomme moitié moins d'adresses qu'un /30. Cisco le prend en charge sur les liaisons point à point (Cisco).
Un /32 est une route d'hôte : une seule adresse, utilisée pour les interfaces de bouclage (loopback) et les routes vers une adresse unique. Les clouds retirent plus de deux adresses dans chaque sous-réseau : leurs décomptes diffèrent donc ; voyez la section sur le cloud ci-dessous.
198.51.100.4/302 utilisables
198.51.100.4/312 utilisablespoint à point (RFC 3021)
198.51.100.4/321 utilisableun hôte
Masque générique (wildcard) : l'inverse du masque de sous-réseau
Un masque générique est le masque de sous-réseau dont chaque bit est inversé : 255.255.255.0 devient 0.0.0.255. Un bit à 0 doit correspondre et un bit à 1 est ignoré. Les listes d'accès Cisco et les instructions network d'OSPF utilisent des masques génériques.
Pour un masque normal, le masque générique vaut 255.255.255.255 moins le masque : le 255.255.240.0 d'un /20 donne 0.0.15.255. Dans une liste d'accès, permit 10.1.0.0 0.0.255.255 correspond à toutes les adresses de 10.1.0.0 à 10.1.255.255 (Cisco).
Saisissez un masque générique après une adresse (10.1.0.0 0.0.255.255) et le calculateur le lit comme le préfixe correspondant, /16.
- Doit correspondre
- Valeur libre
Correspond de 10.1.0.0 à 10.1.255.255
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM : des sous-réseaux de tailles différentes dans un même réseau
Le masque de sous-réseau à longueur variable (VLSM) donne à chaque sous-réseau la taille dont il a besoin, sans plus : dans un même /24, un réseau Wi-Fi de 100 hôtes reçoit un /25, un bureau de 50 un /26, les serveurs un /27 et une liaison entre routeurs un /30, et il reste des adresses libres.
Le planificateur place d'abord le plus grand sous-réseau, puis chacun des suivants à l'adresse libre suivante : chaque bloc commence ainsi sur une limite de sa propre taille, et rien ne se chevauche. Les routeurs doivent accepter des masques de longueurs différentes dans un même réseau depuis la RFC 1812 (1995).
Il indique combien d'adresses le plan utilise et combien d'hôtes il dessert, liste les blocs libres restants et désigne le sous-réseau qui ne tient pas quand le réseau est trop petit.
- Wi-Fi100 hôtes
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Bureau50 hôtes
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Serveurs20 hôtes
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Liaison routeur2 hôtes
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Libre
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
228 adresses utilisées sur 256, 28 libres
Calcul de sous-réseaux IPv6 : /48, /56 et /64
En IPv6, un sous-réseau est normalement un /64, et les sites reçoivent un /48 (65 536 sous-réseaux) ou un /56 (256 sous-réseaux) à découper. Il n'y a pas d'adresse de diffusion : seuls l'adresse anycast Subnet-Router et les 128 ID d'interface les plus élevés, réservés à l'anycast, sont mis de côté.
Un /64 est la taille dont l'adressage automatique (SLAAC) a besoin : les 64 derniers bits sont l'ID d'interface de l'appareil (RFC 4291, RFC 7421). Les préfixes plus longs sont valides (RFC 7608), et un /127 est l'équivalent IPv6 d'un /31 pour les liaisons entre routeurs (RFC 6164).
Selon les bonnes pratiques du RIPE pour les FAI, une entreprise reçoit un /48 et un foyer un /48 ou un /56, et le RIPE déconseille vivement tout préfixe plus long qu'un /56 (RIPE-690). Découpez sur des limites de 4 bits (/52, /56, /60) : chaque sous-réseau correspond alors à des chiffres hexadécimaux entiers, et le DNS inverse se délègue proprement.
| Préfixe | Bits jusqu'au /64 | /64 contenus | Adresses |
|---|---|---|---|
| /32 | 32 | 4 294 967 296 | 79 228 162 514 264 337 593 543 950 336296 |
| /48 | 16 | 65 536 | 1 208 925 819 614 629 174 706 176280 |
| /56 | 8 | 256 | 4 722 366 482 869 645 213 696272 |
| /64 | 0 | 1 | 18 446 744 073 709 551 616264 |
Sous-réseaux cloud : pourquoi un /24 compte 251 adresses utilisables dans AWS
AWS et Azure réservent 5 adresses dans chaque sous-réseau, Google Cloud 4 et Oracle Cloud 3 : un /24 compte donc 251 adresses utilisables dans AWS ou Azure, 252 dans Google Cloud et 253 dans Oracle Cloud.
AWS réserve l'adresse réseau, +1 pour le routeur du VPC, +2 pour le DNS, +3 pour un usage futur et la dernière adresse, et autorise des sous-réseaux de /16 à /28 (AWS). Azure réserve le réseau, la passerelle, deux adresses pour Azure DNS et la dernière, de /2 à /29 (Azure).
Google Cloud réserve les deux premières et les deux dernières adresses d'une plage principale, de /4 à /29, et aucune dans les plages secondaires (Google Cloud). Oracle Cloud réserve le réseau, la passerelle et la dernière adresse, de /16 à /30 (Oracle). Choisissez un cloud dans le calculateur pour appliquer ses règles à un découpage ou à un plan VLSM.
 AWS251 utilisables.0réseau.1routeur.2DNS.3futur250 de plus.254.255dernière
 Azure251 utilisables.0réseau.1passerelle.2DNS.3DNS250 de plus.254.255dernière
 Google Cloud252 utilisables.0réseau.1passerelle.2.3250 de plus.254futur.255dernière
 Oracle Cloud253 utilisables.0réseau.1passerelle.2.3250 de plus.254.255dernière
- Adresse réseau
- Routeur ou passerelle
- DNS
- Usage futur
- Dernière adresse
Plages d'adresses IP privées et spéciales
Les réseaux privés utilisent 10.0.0.0/8, 172.16.0.0/12 et 192.168.0.0/16 (RFC 1918) ; le NAT opérateur (CGNAT) des fournisseurs d'accès utilise 100.64.0.0/10, et d'autres blocs sont réservés au bouclage (loopback), au lien-local, à la documentation, aux tests de performance et à la multidiffusion (multicast).
Le calculateur compare le bloc entier aux registres à usage spécial de l'IANA (IPv4, IPv6), pas seulement sa première adresse. 10.0.0.0/7 est à moitié privé et à moitié public, et 172.0.0.0/11 contient le bloc privé 172.16.0.0/12 : le calculateur indique donc ce que contient chacun d'eux.
172.16.0.0/12 va jusqu'à 172.31.255.255, pas seulement 172.16.x.x. 100.64.0.0/10 n'est pas une plage privée comme les autres : elle est réservée à la liaison entre le NAT d'un fournisseur et ses clients (RFC 6598).
- Privé
- NAT opérateur
- Bouclage et lien-local
- Documentation et tests de performance
- Multidiffusion
- Réservé
0.0.0.0/8Ce réseau16 777 216 adresses10.0.0.0/8Privé16 777 216 adresses100.64.0.0/10NAT opérateur4 194 304 adresses127.0.0.0/8Bouclage16 777 216 adresses169.254.0.0/16Lien-local65 536 adresses172.16.0.0/12Privé1 048 576 adresses192.0.2.0/24Documentation256 adresses192.168.0.0/16Privé65 536 adresses198.18.0.0/15Tests de performance131 072 adresses198.51.100.0/24Documentation256 adresses203.0.113.0/24Documentation256 adresses224.0.0.0/4Multidiffusion268 435 456 adresses240.0.0.0/4Réservé268 435 456 adresses
Calculateur de sous-réseau : questions et réponses
Combien d'hôtes utilisables dans un /24 ?
Quel est le masque de sous-réseau d'un /27 ?
Calcul CIDR : comment trouver la longueur de préfixe à partir d'un masque de sous-réseau ?
Comment calculer l'adresse réseau à partir d'une adresse IP et d'un masque ?
Pourquoi un /31 a-t-il deux hôtes utilisables ?
Peut-on utiliser le sous-réseau zéro et le sous-réseau « tout à un » ?
Quelle est la différence entre un masque de sous-réseau et un masque générique ?
Combien de sous-réseaux /24 dans un /16 ?
Qu'est-ce qu'un /64 en IPv6, et combien un /48 en contient-il ?
Ce que je saisis est-il envoyé quelque part ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils associés
Recherche IP
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Quelle Est Mon IP
Votre IP publique IPv4 et IPv6 en un coup d'œil, avec le réseau, la localisation et un test VPN
Vérificateur de Ports
Testez la connectivité des ports et la disponibilité des services
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR