

Vérificateur de propagation DNS Vérifiez la propagation DNS dans le monde entier
Interrogez 34 résolveurs publics sur six continents en même temps et voyez lesquels renvoient déjà vos nouveaux enregistrements.
- 34 résolveurs dans 28 pays
- Sélectionnez un point pour voir les détails
Votre connexion
Détails de l'IPRésultats dans le monde
34 résolveursGoogle DNS
Depuis votre navigateur

États-Unis
Google
États-Unis
Cloudflare
États-Unis
OpenDNS
États-Unis
Hurricane Electric
Canada
CIRA Canadian Shield
Mexique
Alestra

Brésil
Claro
Irlande
Namecheap
Royaume-Uni
IONOS

France
OVH
Pays-Bas
Odido

Allemagne
Telekom Deutschland
Suisse
Swisscom
Suisse
Quad9

Espagne
Priority Telecom
Italie
UltraDNS
Chypre
AdGuard

Turquie
Teknet
Turquie
Netlen

Russie
SafeDNS
Russie
Yandex
Koweït
Gulfnet
Afrique du Sud
Liquid Telecom
Pakistan
CMPak
Inde
Bharat Public DNS
Philippines
PLDT
Malaisie
Exabytes
Singapour
Azure-hosted

Indonésie
IDNIC
Chine
114DNS

Corée du Sud
LG Uplus
Taïwan
HiNet

Japon
IIJ
Australie
Telstra


Un vérificateur DNS qui interroge le monde entier en même temps
Quand vous modifiez un enregistrement DNS, la nouvelle valeur n'atteint pas tout le monde au même moment. Les résolveurs du monde entier gardent l'ancienne réponse en cache jusqu'à son expiration. Ce vérificateur de propagation DNS interroge en même temps 34 résolveurs publics (des services mondiaux comme Google, Cloudflare, Quad9 et OpenDNS, et les résolveurs de fournisseurs d'accès, d'hébergeurs et de services DNS publics dans plus de 20 pays), et interroge aussi Google Public DNS depuis votre propre navigateur : vous voyez ainsi exactement qui renvoie déjà votre nouvel enregistrement.
Lancez ce test de propagation DNS après avoir fait pointer un domaine vers un nouveau serveur, migré vos e-mails vers un nouveau fournisseur de messagerie, ajouté un enregistrement TXT de vérification ou changé de serveurs de noms. Pour la réponse complète d'un seul résolveur, utilisez l'outil Recherche DNS.
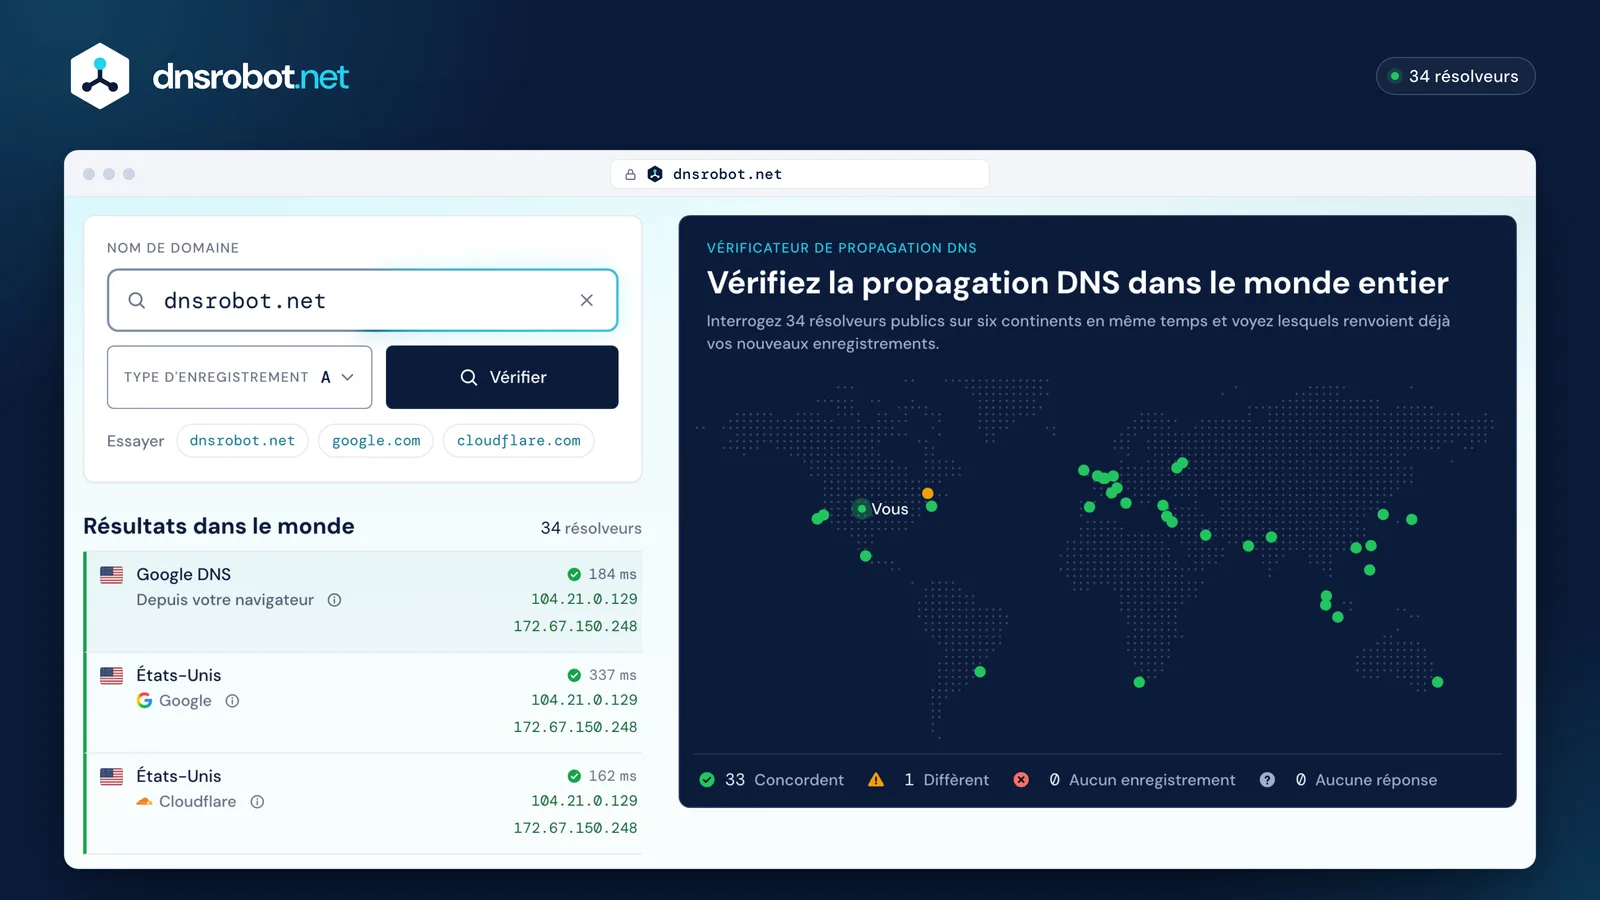
 Domaine et type d'enregistrementTapez un domaine ou collez une URL, choisissez l'enregistrement que vous avez modifié et cliquez sur Vérifier. Avec une adresse IP, c'est son enregistrement PTR qui est vérifié.La carte du mondeUn point par résolveur. Le résolveur d'un fournisseur d'accès est placé là d'où il répond ; les services mondiaux comme Google, Cloudflare et Quad9 répondent depuis leur site le plus proche de notre serveur, leur point indique donc l'entreprise. En vert, il concorde avec la plupart des autres ; en orange, il diffère ; en rouge, il n'a renvoyé aucun enregistrement ou une erreur. Survolez ou touchez un point pour voir sa réponse.Google DNS depuis votre navigateurLa même recherche, envoyée par votre propre navigateur à Google Public DNS : Google répond ainsi pour votre emplacement. Le résolveur de votre fournisseur d'accès, qu'utilisent la plupart des appareils, peut encore garder une réponse plus ancienne.Le décompteCombien de résolveurs concordent, diffèrent, n'ont pas d'enregistrement ou n'ont pas répondu. La propagation est terminée lorsque tous les résolveurs renvoient votre nouvelle valeur.
Comment vérifier la propagation DNS
- 1
Saisissez un domaine
Tapez un domaine ou collez une URL. Saisissez une adresse IP pour vérifier plutôt son enregistrement DNS inverse (PTR).
- 2
Choisissez le type d'enregistrement
A pour l'adresse IPv4 d'un site, AAAA pour l'IPv6, MX pour l'e-mail, TXT pour SPF, DKIM et les codes de vérification, NS pour les serveurs de noms, et sept autres.
- 3
Lisez la carte et la liste
Les résolveurs en vert renvoient la même réponse que la plupart des autres, ceux en orange diffèrent, ceux en rouge n'ont renvoyé aucun enregistrement ou une erreur. Google DNS depuis votre navigateur montre ce que Google répond pour votre emplacement ; le résolveur de votre fournisseur d'accès peut différer.
Qu'est-ce que la propagation DNS ?
La propagation DNS est le temps nécessaire pour qu'une modification de vos enregistrements DNS remplace l'ancienne version dans le cache de chaque résolveur. Rien n'est diffusé activement : votre hébergeur DNS a le nouvel enregistrement dès que vous le sauvegardez, et chaque résolveur ne le récupère qu'à l'expiration de sa copie en cache.
La durée pendant laquelle un résolveur peut garder un enregistrement est fixée par son TTL (time to live, ou durée de vie), en secondes, comme le définit la RFC 1035. Avec un TTL de 3600, un résolveur qui a récupéré l'ancien enregistrement une minute avant votre modification peut le servir pendant près d'une heure. C'est pourquoi deux personnes dans la même ville peuvent voir, pendant un moment, des versions différentes d'un site.
- Votre hébergeur DNS
- A le nouvel enregistrement dès que vous le sauvegardez
- Résolveurs du monde entier
- Gardent leur copie en cache jusqu'à l'expiration de son TTL
- Visiteurs
- Reçoivent ce que leur résolveur a en cache
Combien de temps dure la propagation DNS ?
La plupart des modifications d'enregistrement atteignent tous les résolveurs en quelques minutes à quelques heures. Un changement de serveurs de noms peut prendre jusqu'à 48 heures.
Le TTL de l'ancien enregistrement fixe le rythme : un résolveur qui l'a mis en cache continue de le servir jusqu'à l'expiration du TTL. Un enregistrement avec un TTL de 3600 secondes disparaît de tous les caches qui respectent la règle en moins d'une heure. Les durées ci-dessous supposent des TTL courants, de 300 secondes à 24 heures ; les changements de serveurs de noms et les nouveaux domaines dépendent aussi du registre.
Une modification en préparation ? Abaissez le TTL à 300 la veille, attendez l'expiration de l'ancien TTL, puis faites la modification.
- Enregistrement TXT (SPF, DKIM, DMARC): 5 minutes – 24 heures
- Enregistrement A ou AAAA: 5 minutes – 24 heures
- Enregistrement CNAME: 5 minutes – 24 heures
- Enregistrement MX: 5 minutes – 24 heures
- Nouveau domaine en .com ou .net: 5 minutes – 15 minutes
- Changement de serveurs de noms: 5 minutes – 48 heures
- A
Enregistrements A et AAAA
5 min – 24 hQuand vous déplacez un site vers un nouveau serveur, l'ancienne adresse reste dans les caches pendant la durée de l'ancien TTL. Laissez l'ancien serveur en marche jusqu'à ce que tous les résolveurs affichent la nouvelle IP.
Domaine vers IP - MX
Enregistrements MX
5 min – 24 hPendant qu'une modification MX se propage, certains expéditeurs livrent encore à l'ancien serveur de messagerie. Laissez-le accepter les e-mails jusqu'à ce que tous les résolveurs affichent le nouveau MX.
Recherche MX - TXT
Enregistrements TXT (SPF, DKIM, DMARC)
5 min – 24 hUn enregistrement TXT modifié, ou ajouté à côté d'autres sous le même nom, suit le TTL des enregistrements déjà présents. Un enregistrement placé sous un nom qui n'avait aucun enregistrement TXT, comme un nouveau sélecteur DKIM, dépend plutôt du cache négatif : voyez « Aucun enregistrement » pour un nom tout juste ajouté, plus bas.
Vérificateur d'Enregistrement SPF - CNAME
Enregistrements CNAME
5 min – 24 hLes alias suivent la même règle de TTL. Un CNAME ne peut pas se trouver à la racine d'un domaine (
Recherche CNAMEexample.com) : utilisez-y un enregistrement A, ou l'aplatissement CNAME (CNAME flattening) de votre hébergeur DNS. - NS
Serveurs de noms
minutes – 48 hChanger de serveurs de noms déplace toute la zone vers un nouvel hébergeur DNS. Tant que la copie de l'ancienne délégation d'un résolveur n'a pas expiré, il continue d'interroger l'ancien hébergeur : laissez donc l'ancienne zone active, avec les mêmes enregistrements, en attendant.
Recherche NS - .com
Un nouveau domaine en .com ou .net
jusqu'à 15 minUn nouveau domaine n'a aucun ancien enregistrement à remplacer. Un résolveur qui l'a demandé avant que le registre le publie retient « ce nom n'existe pas » pendant
Recherche WHOIS900secondes au maximum, la durée de cache négatif que fixent les enregistrements SOA de .com et .net. Les autres registres fixent la leur.
Durée de propagation DNS par fournisseur
Une modification d'enregistrement atteint tous les résolveurs en un TTL environ : le TTL par défaut de votre hébergeur DNS est donc le chiffre à connaître. Voici les valeurs par défaut que chaque fournisseur documente pour les nouveaux enregistrements (pour Porkbun, son minimum) ; vous pouvez abaisser la plupart d'entre elles.
Chaque valeur provient de la documentation du fournisseur lui-même : Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions et Hostinger.
| Hébergeur DNS | TTL par défaut | Une modification d'enregistrement atteint tous les résolveurs en environ |
|---|---|---|
| Cloudflare | 300 s (Auto) | 5 minutes |
| Amazon Route 53 | 300 s | 5 minutes |
| Porkbun | 600 s (minimum) | 10 minutes |
| Namecheap | 1 800 s (Automatic) | 30 minutes |
| GoDaddy | 3 600 s | 1 heure |
| Network Solutions | 7 200 s | 2 heures |
| Hostinger | 14 400 s | 4 heures |


Comment accélérer la propagation DNS
Personne ne peut forcer tous les résolveurs du monde à abandonner plus tôt une réponse en cache. Vous pouvez en revanche planifier la modification pour que les caches expirent vite, et faire actualiser les résolveurs qui servent le plus de monde.
- 1
Abaissez d'abord le TTL
Un ou deux jours avant la modification, réglez le TTL de l'enregistrement sur
300secondes. Les résolveurs garderont alors l'enregistrement cinq minutes au maximum. - 2
Attendez l'expiration de l'ancien TTL
Les résolveurs qui ont mis l'enregistrement en cache avant que vous abaissiez le TTL le gardent pendant l'ancien TTL : une journée entière s'il était de
86400. - 3
Faites la modification au bon endroit
Modifiez l'enregistrement chez l'hébergeur DNS vers lequel pointent vos serveurs de noms. Vous ne savez pas lequel c'est ? Vérifiez-le avec l'outil Recherche NS.
- 4
Demandez à Google et à Cloudflare d'actualiser
Tous deux permettent à n'importe qui de supprimer un enregistrement en cache : Google Public DNS Flush Cache et Cloudflare 1.1.1.1 Purge Cache.
- 5
Videz vos propres caches
Votre ordinateur, votre navigateur et votre routeur gardent leurs propres copies. Les commandes se trouvent juste en dessous.
- 6
Vérifiez, puis remontez le TTL
Quand tous les résolveurs ci-dessus affichent la nouvelle valeur, remettez le TTL à
3600ou plus pour que votre hébergeur DNS réponde à moins de requêtes.
Vous voyez encore l'ancien site ?
Si tous les résolveurs ci-dessus renvoient déjà le nouvel enregistrement mais pas votre navigateur, l'ancienne réponse est en cache chez vous. Videz-la là où elle se trouve :
ipconfig /flushdnsExécutez-la dans l'Invite de commandes en tant qu'administrateur. Elle confirme alors que le cache du résolveur DNS a été vidé.
Où une ancienne réponse peut se cacher
Votre navigateur
Garde son propre cache DNS et l'ancienne page. Une actualisation forcée (
Ctrl+Shift+R, ouCmd+Shift+Rsur Mac) recharge la page mais ne vide pas ce cache DNS : les étapes pour Chrome et Firefox ci-dessus le font.Votre ordinateur
Le cache DNS du système répond à toutes les applications. Videz-le avec la commande correspondant à votre système.
Votre routeur
Met en cache les réponses pour tous les appareils de votre réseau. Le redémarrer les efface.
Le résolveur de votre fournisseur d'accès
Vous ne pouvez pas le vider. Attendez l'expiration du TTL, ou configurez temporairement votre appareil sur 1.1.1.1 ou 8.8.8.8.
Un CDN ou un cache de pages
Si le DNS est correct partout mais que la page reste ancienne, purgez votre CDN ou le plugin de cache de votre site.
Pourquoi mon DNS ne se propage-t-il pas ?
Si les résolveurs affichent encore l'ancien enregistrement longtemps après l'expiration du TTL, la cause est généralement l'une des suivantes :
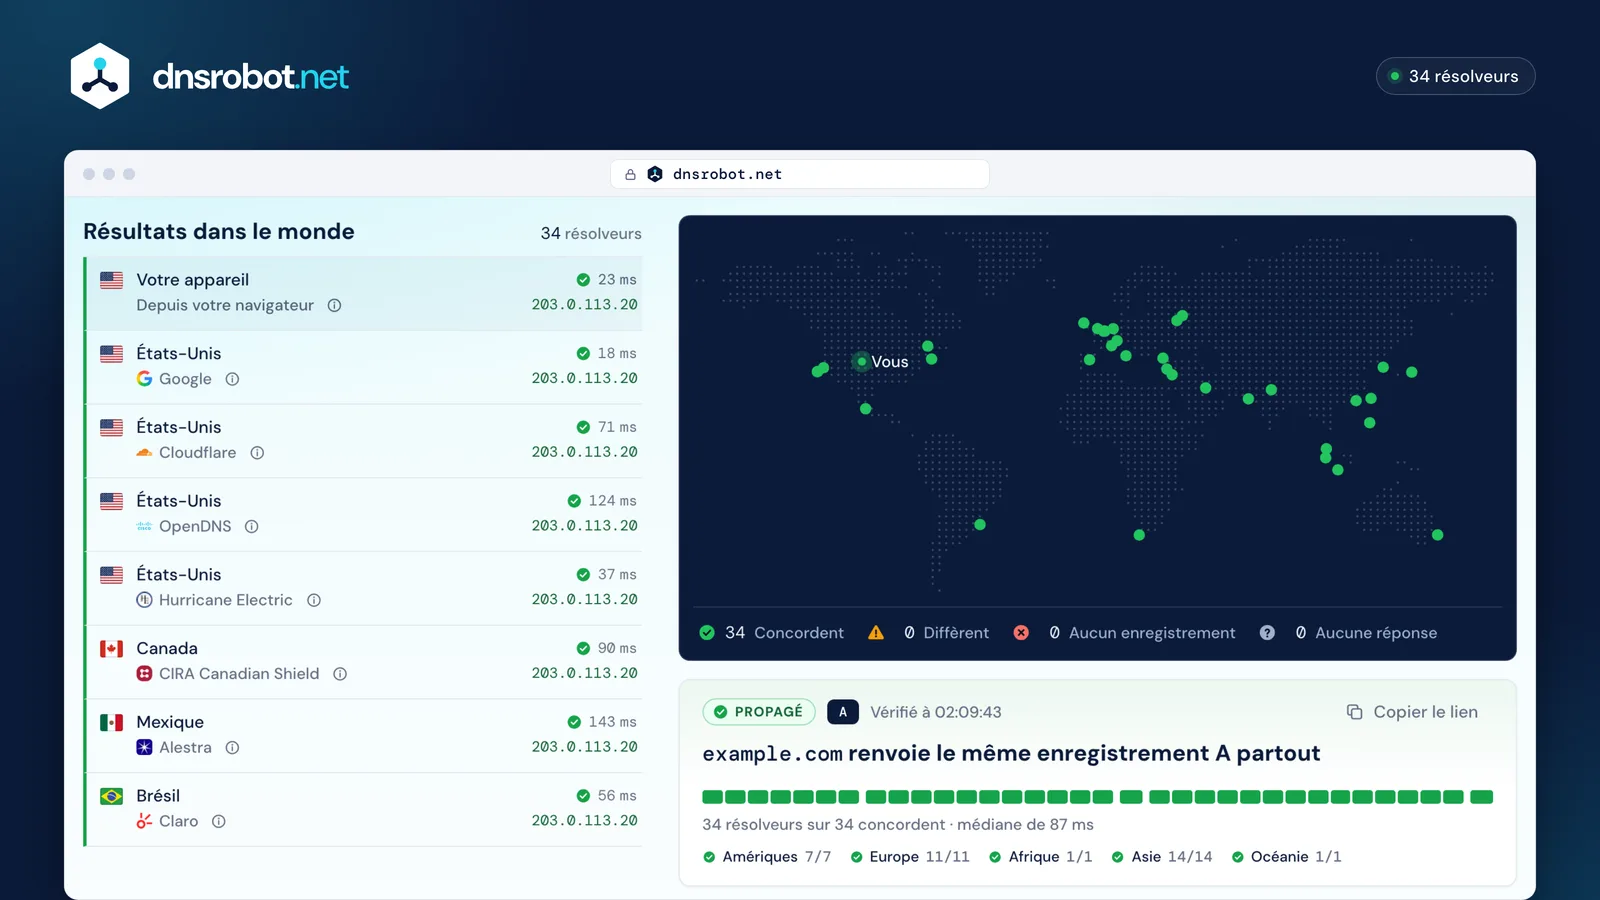
À quoi ressemble une vérification en pleine propagation, puis une fois terminée
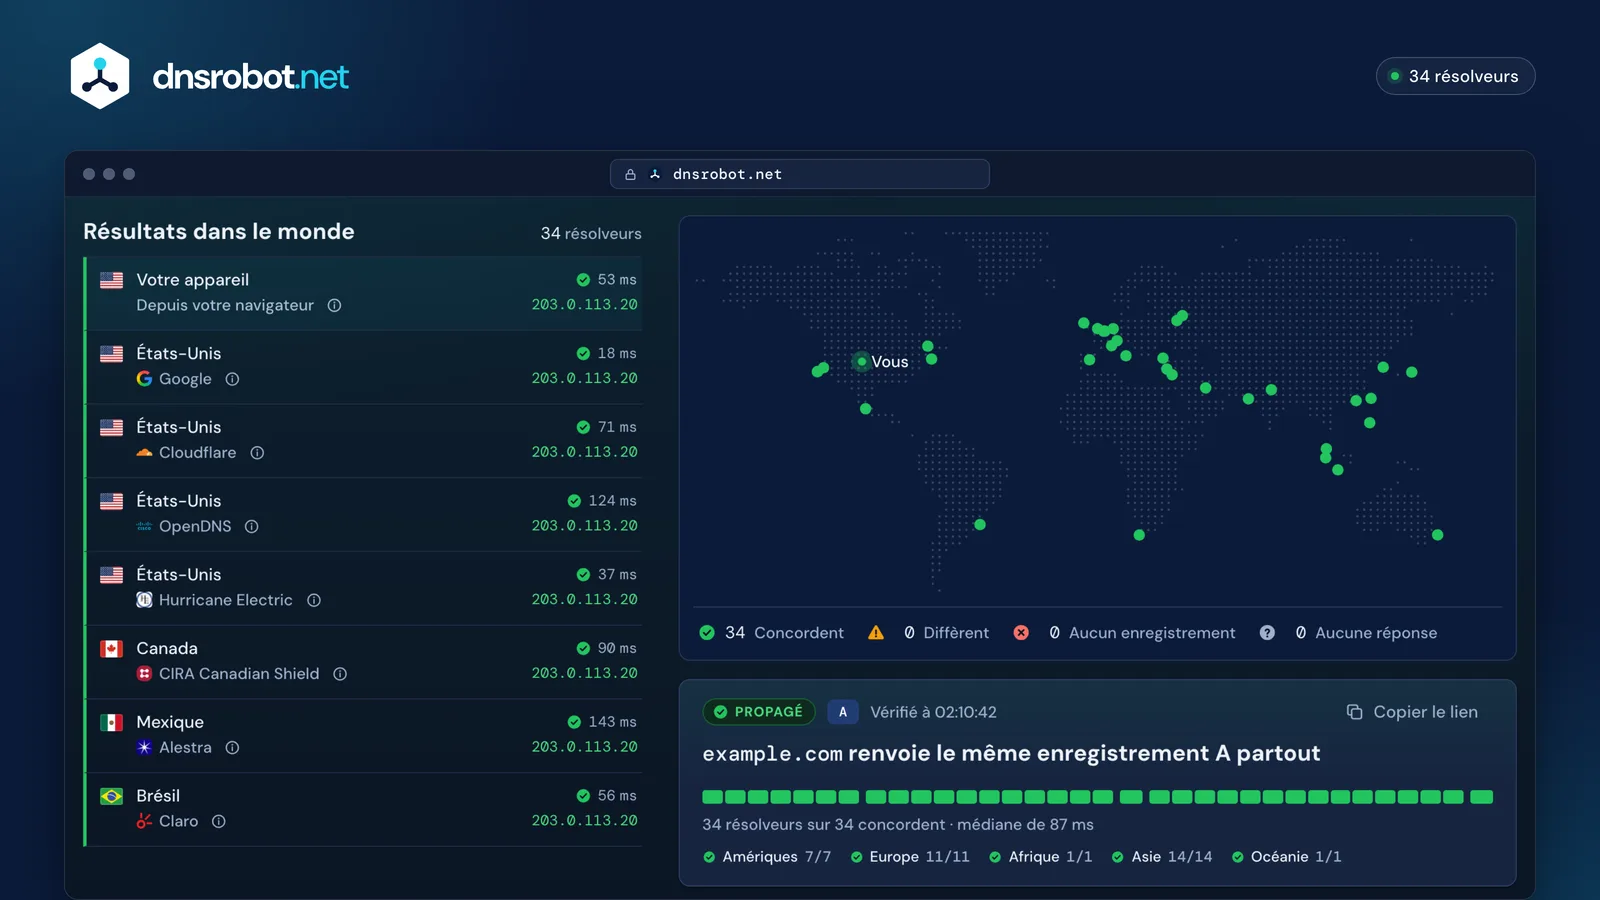
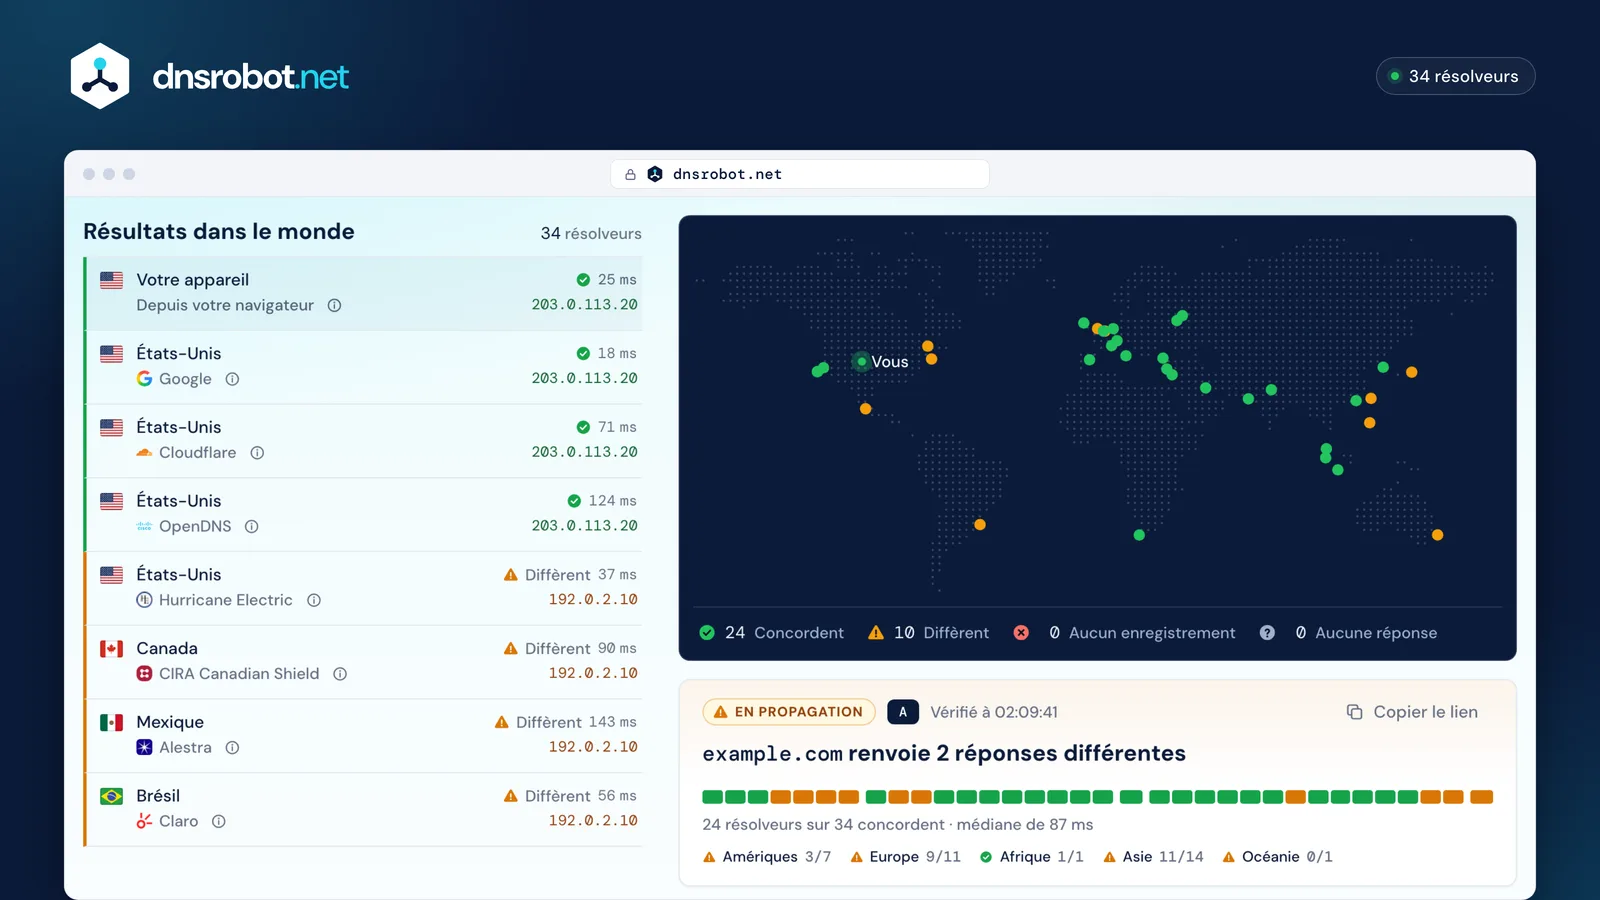
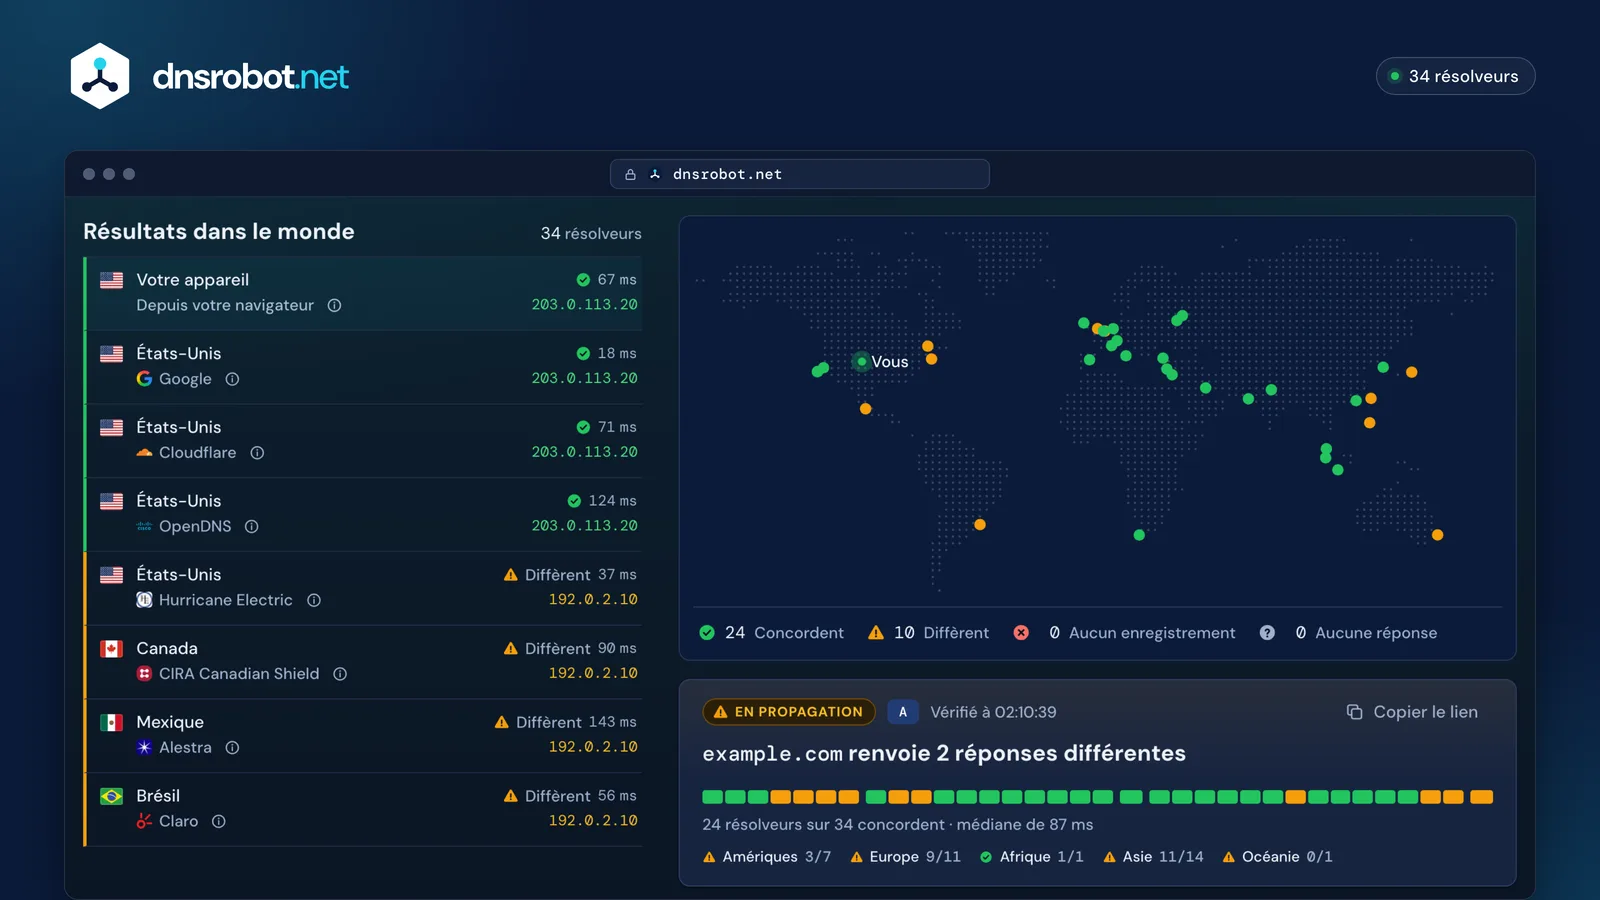
Que voyez-vous ?
Rien ne change, même après une longue attente
Cause probable
La modification a été faite chez le mauvais hébergeur DNS
Seuls comptent les enregistrements de l'hébergeur DNS vers lequel pointent vos serveurs de noms. Si votre domaine utilise les serveurs de noms de Cloudflare, les modifications faites chez votre registrar ne changent rien.
Vérifier vos serveurs de nomsCertains résolveurs renvoient encore l'ancienne valeur
Cause probable
L'ancien TTL n'a pas encore expiré
Les résolveurs peuvent garder l'ancienne réponse pendant le TTL qu'elle avait avant votre modification. Le « TTL le plus bas » du résultat est le temps restant le plus court parmi toutes les réponses, pas l'attente la plus longue. Pour un résolveur qui renvoie encore l'ancienne valeur, interrogez-le directement avec l'adresse indiquée dans ses détails, par exemple dig @8.8.8.8 example.com A : le nombre avant IN indique combien de secondes il reste à sa copie.
Les résolveurs affichent « Aucun enregistrement » pour un nom tout juste ajouté
Cause probable
Les résolveurs disent encore que le nom n'existe pas
Un résolveur qui a posé la question avant que l'enregistrement existe retient « ce nom n'existe pas » pendant la durée de cache négatif de la zone, souvent de 5 minutes à une heure. La RFC 2308 la fixe : la plus petite valeur entre le TTL de l'enregistrement SOA et son champ minimum.
Lancer une recherche DNSCertains résolveurs échouent avec SERVFAIL depuis votre changement d'hébergeur DNS
Cause probable
Les résolveurs qui valident échouent après un changement de serveurs de noms
C'est généralement DNSSEC : un enregistrement DS chez votre registrar pointe encore vers les clés de l'ancien hébergeur DNS, si bien que les résolveurs qui valident (Google, Cloudflare, Quad9) renvoient SERVFAIL alors que les autres répondent encore. Supprimez-le ou remplacez-le par celui du nouvel hébergeur. Vérifiez le type d'enregistrement DS ci-dessus ou lancez le Test de santé DNS.
Vérifier le registrarDes adresses différentes selon la région, qui ne se stabilisent jamais
Cause probable
Les réponses varient selon la région et ne concordent jamais
Les sites derrière un CDN ou un DNS géographique répondent à chaque région avec un serveur proche. C'est normal : avec au moins trois réponses différentes, dont aucune n'est renvoyée par la majorité des résolveurs, le vérificateur les compte toutes comme résolues ; avec deux seulement, le plus petit groupe apparaît sous « Diffèrent » alors que rien ne change.
Trouver le CDN ou l'hébergeurLes e-mails reviennent en erreur ou arrivent encore sur l'ancien serveur
Cause probable
Les e-mails reviennent en erreur après une modification MX
Certains expéditeurs utilisent encore l'ancien MX jusqu'à son expiration. Laissez l'ancien serveur de messagerie en marche, et vérifiez SPF, DKIM et DMARC pour le nouveau fournisseur.
Vérifier les enregistrements MXPlus de 50 outils gratuits : DNS, réseau, sécurité et utilitaires
Chaque outil s'exécute dans votre navigateur ou sur nos serveurs, sans compte.
Outils DNS10
Outils DNS
Outils E-mail10
Outils E-mail
Outils Web15
Outils Web
- Test de vitesse de site web
- Vérificateur de site en panne
- Recherche WHOIS
- Vérificateur d'hébergement
- Vérificateur de domaine
- Recherche de Sous-domaines
- Détecteur de CMS
- Analyseur de Liens
- Vérificateur de Redirections
- Générateur de Robots.txt
- Testeur de Robots.txt
- Vérificateur de Balises Meta
- Générateur de Sitemap
- Vérificateur de Sitemap
- Vérificateur de Nom d'Utilisateur
Outils Réseau11
Outils Réseau
Outils IP14
Outils IP
Outils Utilitaires16
Outils Utilitaires
- Scanner de QR Code
- Générateur de QR code
- Traducteur de Code Morse
- Convertisseur et Traducteur Binaire
- Décoder et encoder en Base64
- Générateur UUID
- Calculateur chmod
- Convertisseur timestamp Unix
- Générateur de Petit Texte
- Caractère invisible
- Générateur de Mots de Passe
- Test de Force de Mot de Passe
- Quel Est Mon User Agent
- CMYK vers Pantone
- HEX vers Pantone
- RGB vers Pantone
Questions sur la propagation DNS
À quoi sert un vérificateur de propagation DNS ?
Pourquoi un site se charge-t-il en données mobiles mais pas en Wi-Fi ?
Pourquoi mon hébergeur DNS affiche-t-il le nouvel enregistrement alors que les résolveurs ne le renvoient pas ?
Puis-je vérifier mes enregistrements chez un nouvel hébergeur DNS avant de changer de serveurs de noms ?
dig @ns1.newhost.example example.com A, avec le serveur de noms de votre nouvel hébergeur et votre domaine, renvoie la réponse de la zone elle-même, sans aucun cache intermédiaire : elle est donc juste dès que vous sauvegardez. L'outil Recherche DNS d'hébergeur le fait pour 14 hébergeurs. Une fois que chaque enregistrement concorde, le changement n'attend plus que la délégation du registre.À quelle vitesse le DNS de Cloudflare se propage-t-il ?
Pourquoi le vérificateur ne peut-il pas interroger le résolveur de mon propre fournisseur d'accès ?
nslookup example.com sur votre ordinateur : la commande interroge le serveur DNS que votre système est configuré pour utiliser. Le Test de fuite DNS identifie les résolveurs derrière votre connexion.Pourquoi certains résolveurs affichent-ils « Aucune réponse » ?
Y a-t-il une limite, et puis-je partager ou automatiser une vérification ?
GET /api/v2/dns/propagation de l'API v2 renvoie la réponse et le TTL de chaque résolveur en JSON, avec sa propre limite de 20 appels par minute ; consultez la documentation de l'API.Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil