











IP vers Nom d'Hôte
Convertissez une adresse IP en nom d'hôte et en nom de domaine (IP to DNS). Nous lisons l'enregistrement PTR de l'adresse sur les serveurs de noms de son détenteur, vérifions que le nom ramène à la même IP et affichons les noms de sites web avec lesquels l'adresse répond.
IPv4 ou IPv6. Un nom d'hôte fonctionne aussi : sa première adresse est recherchée en détail, jusqu'à 7 autres sont listées.
Comment trouver le nom d'hôte d'une adresse IP
Saisissez l'adresse ci-dessus et cliquez sur Trouver le nom d'hôte. L'outil lit l'enregistrement PTR de l'adresse sur les serveurs de noms de son détenteur, puis recherche de nouveau le nom pour confirmer qu'il ramène à la même IP : 1.1.1.1 est one.one.one.one, 8.8.8.8 est dns.google.
Le nom d'hôte est le nom choisi par le détenteur de l'adresse. Le serveur d'une entreprise porte en général le nom de l'entreprise ; un serveur cloud, une connexion domestique ou un téléphone porte en général le modèle par défaut du fournisseur, avec les chiffres de l'adresse écrits dedans.
Ne vous fiez à un nom d'hôte que s'il renvoie vers l'adresse. Si l'enregistrement A ou AAAA du nom ne donne pas la même IP, quelqu'un a écrit un nom qu'il ne contrôle pas ; l'outil le marque comme pointant ailleurs.
- L'adresse8.8.8.8IPv4 · réseau de Google, AS15169
- Son nom inverse8.8.8.8.in-addr.arpales quatre nombres inversés, sous in-addr.arpa
- Le serveur de noms du détenteurns1.google.comtrouvé depuis la racine : l'IANA, l'ARIN, puis Google
- Le nom d'hôtedns.googlerenvoie vers 8.8.8.8


Ce que montre le résultat
L'en-tête donne le nom d'hôte en une phrase, avec le réseau derrière l'adresse et si le nom renvoie vers elle. En dessous, une carte en pointillés liste les noms de sites tirés du propre certificat de l'adresse : des indices, pas la liste de tous les sites.
Nom d'hôte montre chaque nom PTR avec son TTL et sa vérification directe, Domaines les réponses du certificat et du port 80, Réseau le bloc, le numéro d'AS et le registre, et Commandes la même recherche pour un terminal. La colonne de droite retrace l'origine du nom.
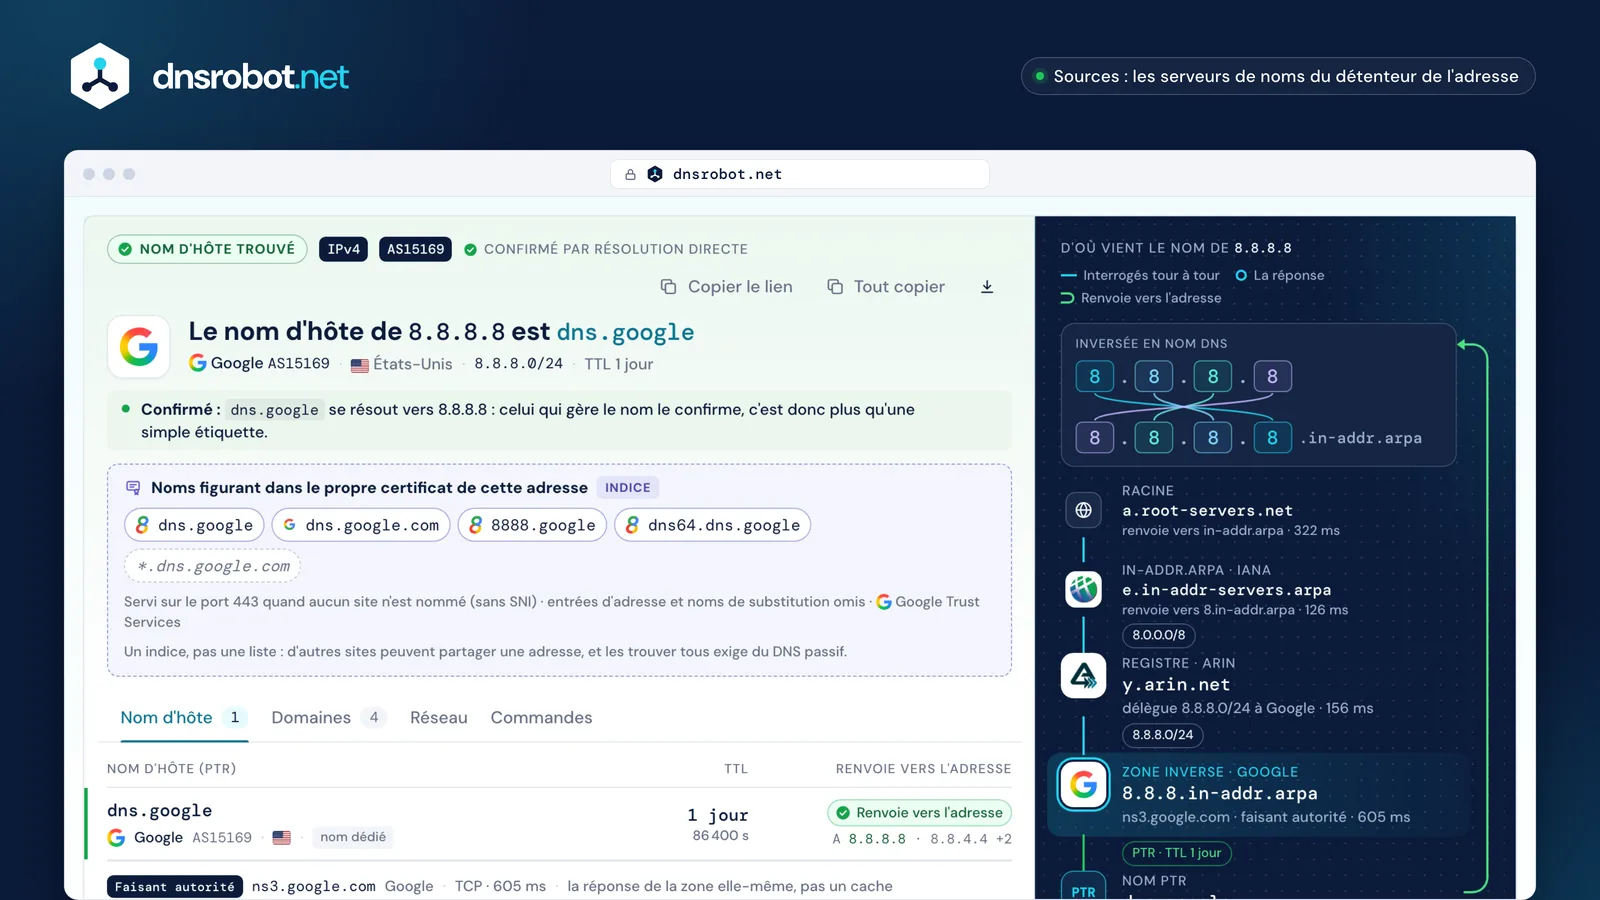
 Le nom d'hôteLe nom inscrit dans l'enregistrement PTR de l'adresse, et s'il se résout vers la même IP.L'indice du certificatLes noms de sites du certificat que l'adresse sert sur le port 443 quand aucun site n'est nommé.Les vuesChaque nom PTR, les domaines avec lesquels l'adresse répond, le réseau derrière elle, les commandes.D'où vient le nomLe chemin de la zone inverse depuis la racine, et ce que l'adresse elle-même a répondu sur les ports 443 et 80.
Peut-on trouver tous les domaines d'une adresse IP ?
Pas avec le DNS. Une adresse n'a qu'un seul emplacement pour des noms, son enregistrement PTR, et celui-ci contient ce qu'a choisi le détenteur de l'adresse, souvent le nom par défaut du fournisseur plutôt qu'un site web.
Deux autres indices viennent de l'adresse elle-même. Le certificat qu'elle sert sur le port 443 quand aucun nom de site n'est envoyé nomme son site par défaut (la RFC 6066 §3 interdit une adresse IP comme nom de site), et une redirection sur le port 80 peut nommer un hôte. L'outil montre les deux comme des indices, jamais comme une liste complète.
Lister tous les domaines qui pointent vers une adresse exige du DNS passif : des réponses collectées pendant des mois auprès de nombreux résolveurs et lors d'explorations du web, vendues par quelques entreprises. Nous n'achetons pas ces données et ne transmettons vos recherches à personne : la page dit donc clairement ce qu'elle ne peut pas voir.

IP vers domaine sur l'hébergement mutualisé et les CDN
Une adresse d'hébergement mutualisé ou de CDN sert de nombreux sites : elle n'a donc pas de domaine unique à trouver. Les adresses de Cloudflare sont partagées par tous les noms d'hôte proxifiés, et une négociation TLS qui ne nomme aucun site est refusée (alerte TLS 40) : même un site par défaut n'apparaît pas.
Une adresse dédiée répond avec son propre certificat : 9.9.9.9 sert dns.quad9.net et les autres noms de service de Quad9. Derrière un CDN, le PTR nomme le CDN ou rien du tout, et le nom du site ne circule que dans la requête de chaque visiteur. Pour aller dans l'autre sens, d'un site vers ses adresses, utilisez Domaine vers IP.

- PTR
- aucun · NXDOMAIN
- Certificat
- www.python.org · *.python.org · python.orgGlobalSign
- Port 80
- 500
- Aussi ici
- d'autres sites que Fastly sert, jamais listés

- PTR
- aucun · NXDOMAIN
- Certificat
- refusé : alerte TLS 40, un nom de site est nécessaire
- Port 80
- 403
- Aussi ici
- chaque nom d'hôte que Cloudflare proxifie
Une adresse dédiée répond pour elle-même : 9.9.9.9 envoie le propre certificat de Quad9, dns.quad9.net et 21 autres noms Quad9.DigiCert


Trouver un nom d'hôte à partir d'une IP sous Windows, macOS et Linux
Sous Windows, nslookup 1.1.1.1 affiche le nom d'hôte sur sa ligne Name:. Sous macOS et Linux, host 1.1.1.1 l'affiche après « domain name pointer », et dig -x 1.1.1.1 +short n'affiche que le nom. Dans PowerShell, Microsoft documente le nom inversé : Resolve-DnsName -Name 1.1.1.1.in-addr.arpa -Type PTR.
Chaque commande interroge votre propre résolveur : elle montre donc la copie en cache de ce résolveur et vous laisse la vérification directe. L'outil interroge le propre serveur de noms de la zone et confirme le nom dans la même étape.
nslookup 1.1.1.1Le nom d'hôte figure sur la ligne « Name: ».
macOS
% host 1.1.1.1
1.1.1.1.in-addr.arpa domain name pointer one.one.one.one.le nom d'hôte
Linux
$ dig -x 1.1.1.1 +short
one.one.one.one.le nom d'hôte
Windows
C:\> nslookup 1.1.1.1
PS> Resolve-DnsName -Name 1.1.1.1.in-addr.arpa -Type PTR
Microsoft documente que nslookup renvoie le nom de l'ordinateur pour une adresse IP, et documente Resolve-DnsName avec le nom inversé.
Ce que le nom d'hôte révèle d'une adresse IP
Qui répond pour l'adresse, et souvent ce qu'elle est : crawl-66-249-66-1.googlebot.com est Googlebot, ec2-3-80-0-1.compute-1.amazonaws.com est un serveur AWS dans us-east-1, et les noms mail-…google.com sont les serveurs sortants de Gmail.
Les FAI écrivent l'adresse et des mots comme dsl, dyn, pool ou cable dans les noms des lignes domestiques ; l'exemple donné par la RFC 8501 elle-même est 1.string.region.example.com. Une ville ou un code d'aéroport dans un nom est un indice choisi par l'opérateur, jamais une donnée de localisation.
Un nom ne prouve rien à lui seul : vérifiez qu'il renvoie vers l'adresse avant de vous y fier, comme le fait l'outil pour chaque nom qu'il trouve.
1.
- 1un numéro d'hôte
- stringun mot choisi par le FAI
- regionune région
- example.comle domaine du FAI
ec2-
- ec2EC2
- 3-80-0-1l'adresse
- compute-1us-east-1
- amazonaws.comle domaine d'Amazon


lb-
- lbprobablement un répartiteur de charge
- 140-82-112-3l'adresse
- iadle code d'aéroport de Washington Dulles
- github.comle domaine de GitHub


crawl-
- crawlrobot d'exploration
- 66-249-66-1l'adresse
- googlebot.comle domaine des robots de Google
mail-am6eur05on2052.
- mail-am6eur05on2052un serveur d'envoi ; Microsoft ne documente pas les parties
- outbound.protection.outlook.comle domaine du courrier sortant de Microsoft 365
<reversed-ip>.
- <reversed-ip>l'adresse, inversée
- bc.googleusercontent.comle domaine par défaut de Google Cloud

IP vers nom d'hôte : questions fréquentes
Comment trouver le nom d'hôte d'une adresse IP ?
Comment convertir une adresse IP en nom de domaine ?
Pourquoi le nom d'hôte diffère-t-il du site web que j'ai visité ?
Pourquoi une adresse IP n'a-t-elle pas de nom d'hôte ?
Peut-on trouver tous les sites web hébergés sur une adresse IP ?
Quelle est la différence entre un nom d'hôte et un nom de domaine ?
Un nom d'hôte peut-il indiquer où se trouve une adresse IP ?
Pourquoi les adresses IP de Cloudflare n'affichent-elles aucun site web ?
Est-il légal de rechercher le nom d'hôte d'une adresse IP ?
Pourquoi deux outils affichent-ils des noms d'hôte différents pour une même IP ?
Plus d'outils IP et DNS
DNS Inversé
Trouvez les hostnames associés à n'importe quelle adresse IP via les enregistrements PTR
Recherche IP
Consultez la géolocalisation, le FAI et les détails réseau de n'importe quelle adresse IP instantanément
Domaine vers IP
Convertissez n'importe quel domaine en adresse IP avec géolocalisation et détection de CDN
Quelle Est Mon IP
Votre IP publique IPv4 et IPv6 en un coup d'œil, avec le réseau, la localisation et un test VPN
Recherche WHOIS
Consultez l'enregistrement de domaine, le registrar et les détails du propriétaire via RDAP
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Vérification du Certificat SSL
Vérifiez la validité et les détails de sécurité du certificat SSL
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL