











Vérificateur d'en-têtes HTTP
Vérifier les en-têtes HTTP de n'importe quelle URL, exactement comme le serveur les envoie, dans l'ordre et avec chaque doublon, avec une note de sécurité calculée par les tests du Mozilla HTTP Observatory et la correction pour nginx, Apache, IIS, Cloudflare, Vercel, Netlify ou Express. Cache, cookies et détails du serveur aussi.
Nous suivons les redirections jusqu'à la page finale et notons cette page. Les en-têtes de chaque saut sont sous Redirects.
Que sont les en-têtes HTTP ?
Les en-têtes HTTP sont les lignes qu'un serveur envoie avant la page elle-même : une ligne de statut, puis un champ name: value par ligne, puis une ligne vide et le corps (RFC 9110). Les noms ne sont pas sensibles à la casse ; les valeurs sont celles du serveur.
Les en-têtes de réponse indiquent au navigateur la nature du contenu, combien de temps il peut en garder une copie, quels cookies stocker et quelles règles de sécurité appliquer. Ce vérificateur les montre exactement tels qu'envoyés, dans l'ordre et avec chaque doublon, et teinte chaque ligne selon son rôle.
Comment vérifier les en-têtes HTTP d'un site ?
Saisissez l'URL ci-dessus et sélectionnez Vérifier les en-têtes : le vérificateur la demande depuis notre serveur, suit les redirections jusqu'à la page finale et montre l'en-tête de réponse de cette page ligne par ligne, avec la note de sécurité à côté. Choisissez HEAD dans la liste des méthodes pour ne demander que l'en-tête.
Sélectionnez une ligne pour voir son rôle et la signification de sa valeur. Les vues ci-dessous trient les constats : Sécurité avec la correction par serveur, Cache, Cookies, Serveur et protocole et Redirections.
Vérificateur d'en-têtes : la réponse exactement telle qu'envoyée
Casse et ordre d'origine, doublons conservés, lus en HTTP/1.1 ; les valeurs longues sont repliées, les valeurs des cookies jamais affichées. Un site derrière Cloudflare est lu via le réseau de Cloudflare, et le résultat l'indique.
Vérifier les en-têtes de sécurité avec les tests du Mozilla Observatory
Les mêmes 12 tests et les mêmes points que le code de l'Observatory, les deux tours calculés dans la colonne des scores, et un lien vers le scan de l'hôte par Mozilla lui-même.
Vérificateur de l'en-tête Server : logiciel, CDN et protocole
Server et X-Powered-By avec chaque version qu'ils divulguent, le CDN et son état de cache, la version de TLS, HTTP/2 et HTTP/3.
Vérificateur HSTS et préparation au preload
max-age, includeSubDomains et preload lus selon les règles de hstspreload.org, à titre d'information : le preload est facultatif.
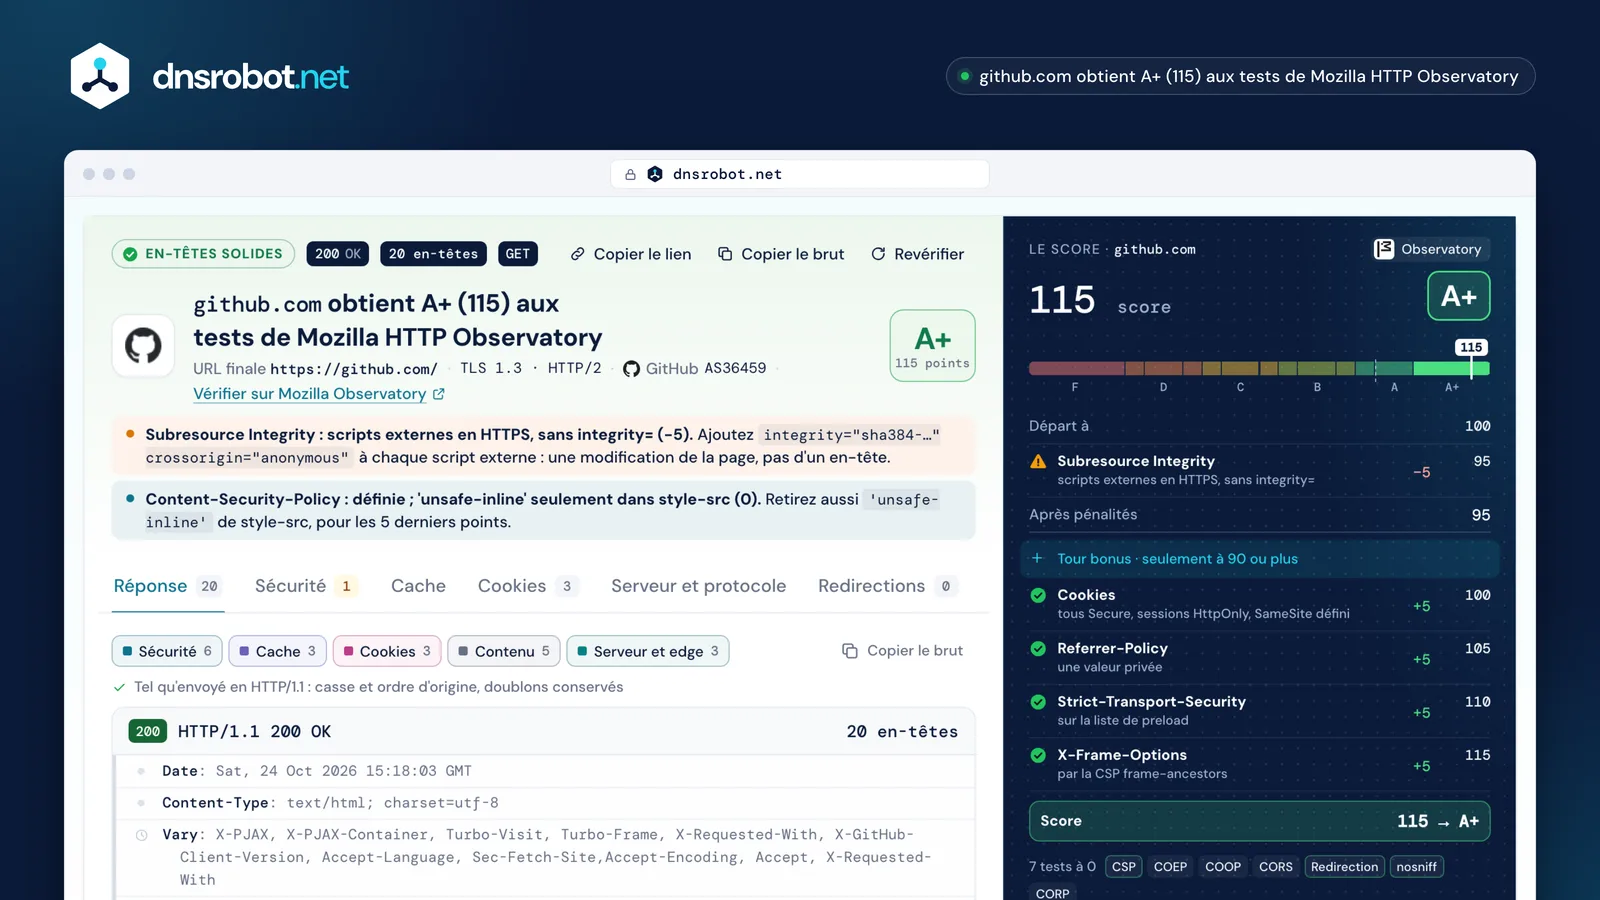
 La note et le verdictLa note et les points de l'Observatory pour la page finale, avec les corrections les plus rentables en premier.Une ligne d'en-tête, telle qu'envoyéeChaque ligne dans la casse et l'ordre du serveur ; la marque en marge est le résultat du test de cet en-tête.Le tour de bonusLes bonus ne comptent que si le score reste d'au moins 90 après toutes les pénalités : les deux tours de l'Observatory.Les vuesSécurité avec la correction par serveur, puis cache, cookies, serveur et protocole, et les redirections.
Quels en-têtes de sécurité tout site devrait-il envoyer ?
Commencez par quatre : Content-Security-Policy, Strict-Transport-Security, une protection contre l'intégration en cadre (X-Frame-Options ou CSP frame-ancestors) et X-Content-Type-Options: nosniff. Leur absence coûte le plus de points dans la note du Mozilla HTTP Observatory.
Referrer-Policy et les politiques cross-origin (COOP, COEP et CORP) rapportent des points de bonus une fois les bases en place. Permissions-Policy mérite d'être définie, mais seuls les navigateurs Chromium la lisent, et l'Observatory ne la note pas.
| En-tête | Bloque | Absent | Bien réglé | Fonctionne dans |
|---|---|---|---|---|
| Content-Security-Policy | les scripts injectés | −25 | +5 / +10 | |
| Strict-Transport-Security | un retour vers http:// | −20 | +5 preloaded | |
| X-Frame-Options · frame-ancestors | le clickjacking dans un cadre caché | −20 | +5 | |
| X-Content-Type-Options | des fichiers exécutés avec le mauvais type | −5 | 0 | |
| Referrer-Policy | des URL complètes divulguées à d'autres sites | 0 | +5 | |
| Cross-Origin-Opener-Policy | d'autres fenêtres qui interviennent | 0 | +10 | |
| Cross-Origin-Embedder-Policy | le chargement de ce qui n'a pas donné son accord | 0 | +10 | |
| Cross-Origin-Resource-Policy | d'autres sites qui intègrent vos fichiers | 0 | +10 | |
| Permissions-Policy | des intégrations qui utilisent caméra, micro, position | — | non noté | seulement |

Comment la note de sécurité est-elle calculée ?
Nous suivons la méthode du Mozilla HTTP Observatory test par test : départ à 100, on retranche chaque pénalité, et seulement si le résultat reste d'au moins 90, on ajoute les bonus. Le score correspond ensuite à une note de F à A+ (documentation de notation de l'Observatory).
Ce second tour surprend : un site avec une seule erreur coûteuse ne garde aucun de ses bonus. Avec COOP et COEP ajoutés en 2026, le code de l'Observatory autorise jusqu'à 165 points, alors que sa documentation indiquait encore 145 le 24 octobre 2026 ; nous suivons le code. Chaque résultat renvoie vers le scan de l'hôte par Mozilla lui-même, pour que vous puissiez comparer.
github.comA+

- Départ100
- Pas de SRI sur les scripts externes−595
- 90 ou plus : le tour de bonus compte
- Cookies : Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS preloaded+5
- Cadres bloqués via la CSP+5
- Score115
www.mozilla.orgB+


- Départ100
- La CSP autorise 'unsafe-inline'−2080
- moins de 90 : le tour de bonus est ignoré
- COOP same-origin+10
- Referrer-Policy+5
- Cadres bloqués via la CSP+5
- Score80
Qu'est-ce que HSTS, et faut-il le précharger ?
Strict-Transport-Security indique aux navigateurs de n'utiliser que https:// pour un hôte pendant max-age secondes, et includeSubDomains l'étend à chaque sous-domaine (RFC 6797). Les navigateurs l'ignorent en http:// simple, et seul le premier en-tête de ce type compte. L'Observatory retire 20 points quand il manque et 10 quand max-age est inférieur à six mois.
Le preload est facultatif : hstspreload.org dit désormais que HSTS est recommandé mais pas le preload, parce que Chrome et Safari passent déjà les navigations en HTTPS et que sortir de la liste prend des mois. Pour l'inscrire malgré tout, il faut un max-age d'au moins un an, includeSubDomains, preload et HTTPS sur chaque sous-domaine ; augmentez d'abord max-age par paliers.
github.comsur la liste de preload
- Certificat valide
- http:// vers https:// sur le même hôte d'abordhttp://github.com → https://github.com/
- www aussi en HTTPS
- max-age de 31536000 ou plusmax-age=31536000
- includeSubDomains
- preload
- HSTS aussi sur sa redirection https://
mozilla.orgpas sur la liste
- Certificat valide
- http:// vers https:// sur le même hôte d'abord302 → https://mozilla.org:443/
- www aussi en HTTPS
- max-age de 31536000 ou plusmax-age=60
- includeSubDomains
- preload · non envoyé
- HSTS aussi sur sa redirection https://
Augmenter max-age, comme le suggère hstspreload.org
- 3005 min · pour tester
- 6048007 jours
- 259200030 jours
- 31536000365 jours · le minimum du preload
Aucun des deux résultats n'est une faute : hstspreload.org dit que le preload n'est pas recommandé pour la plupart des sites, et HSTS sans preload protège chaque visiteur après sa première visite.
À quoi sert une Content-Security-Policy ?
Une Content-Security-Policy liste les origines depuis lesquelles une page peut charger scripts, styles, images et cadres : un script qu'un attaquant injecte depuis ailleurs ne s'exécute donc pas. Sa directive frame-ancestors indique aussi qui peut intégrer la page en cadre, et remplace X-Frame-Options (CSP Level 3).
'unsafe-inline' dans script-src annule l'essentiel de cette protection, ce qui explique les 20 points que l'Observatory retire ; utilisez plutôt des nonces ou des hashs (avec l'un d'eux dans la liste, les navigateurs ignorent 'unsafe-inline'). Un en-tête Content-Security-Policy-Report-Only ne bloque rien, il ne fait que signaler : c'est la façon sûre d'essayer d'abord une nouvelle politique.
github.com
default-srctout ce qui n'est pas listé ci-dessous'none'base-urile <base href> de la page'self'script-srcd'où les scripts peuvent être chargésgithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srcles feuilles de style'unsafe-inline' github.githubassets.comimg-srcles images'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorsqui peut intégrer cette page en cadre'none'form-actionoù les formulaires peuvent envoyer'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src sur www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' et autorise chaque source par son nom. Avec un nonce ou un hash dans la liste, les navigateurs ignorent 'unsafe-inline' ; l'Observatory ne le compte alors pas non plus.Cache-Control expliqué : combien de temps une copie peut-elle être réutilisée ?
Autant de secondes que l'indique son max-age : Cache-Control dit aux navigateurs et aux CDN combien de temps ils peuvent réutiliser une réponse sans redemander au serveur, et s-maxage fixe une durée distincte pour les caches partagés comme les CDN (RFC 9111).
no-cache ne veut pas dire « ne pas mettre en cache » : il veut dire stocker, mais vérifier auprès du serveur avant chaque réutilisation ; no-store garde la réponse hors de tout cache. L'en-tête Age indique l'ancienneté de la copie d'un CDN, et sans aucun Cache-Control un navigateur peut estimer une durée d'environ 10 % du temps écoulé depuis Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Caches partagés (CDN)s-maxage=86400 · 24 h21 h et 39 min restant
Navigateursmax-age=3600 · 1 hpérimée
| no-store | ne jamais l'écrire dans aucun cache |
|---|---|
| no-cache | la stocker, mais interroger le serveur avant chaque réutilisation |
| max-age=N | fraîche pendant N secondes (Expires est alors ignoré) |
| s-maxage=N | pareil, pour les caches partagés seulement |
| private | navigateurs seulement, jamais un CDN |
| immutable | ne pas revalider au rechargement (Chrome l'ignore) |
Les attributs de cookie expliqués : Secure, HttpOnly et SameSite
Secure n'envoie un cookie qu'en HTTPS, HttpOnly le cache aux scripts, et SameSite décide si les requêtes venant d'autres sites le transportent : Strict jamais, Lax seulement sur les liens de premier niveau, None toujours, et il doit alors être Secure.
Les cookies de session et de connexion ont besoin des trois. Seuls Chrome et Edge traitent un cookie sans SameSite comme Lax ; Firefox et Safari l'envoient encore sur les requêtes inter-sites : définissez-le donc vous-même. Le vérificateur liste le nom, la longueur et les attributs de chaque cookie : les valeurs ne sont jamais affichées ni conservées.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Durée de vie |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 jours | |||
| GPS | — | — | 30 minutes | ||
| YSC | None | jusqu'à la fermeture du navigateur | |||
| __Secure-YEC | Lax | — | le supprime | ||
| VISITOR_INFO1_LIVE | None | 180 jours | |||
| VISITOR_PRIVACY_METADATA | None | 180 jours | |||
| __Secure-ROLLOUT_TOKEN | None | 180 jours |
__Secure-YEC est effacé, pas conservé.Quels en-têtes HTTP sont obsolètes ?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy et P3P ne servent plus à rien d'utile dans les navigateurs actuels. X-XSS-Protection doit valoir 0 ou être absent, car l'ancien filtre pouvait lui-même ouvrir des failles (OWASP).
Les numéros de version dans Server et tout en-tête X-Powered-By ne sont pas obsolètes, mais la RFC 9110 comme OWASP les déconseillent : ils disent aux attaquants quelles failles connues essayer (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockenvoyer 0, ou rien
Chrome 78 et Safari 15.4 ont retiré leurs filtres XSS ; Firefox n'en a jamais eu. github.com et www.google.com envoient 0.
Expect-CTle supprimer
Obsolète depuis Chrome 107 : la Certificate Transparency est appliquée de toute façon.
ChromePublic-Key-Pinsle supprimer
Retiré dans Chrome 72 ; aucun navigateur actuel ne le prend en charge.
ChromeFeature-Policyutiliser Permissions-Policy
Renommé : l'ancien en-tête est obsolète.
ChromeP3Ple supprimer
Une norme de confidentialité morte qu'aucun navigateur actuel ne lit ; www.youtube.com en envoie encore un.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12retirer la version
Un exemple fictif : la RFC 9110 et OWASP disent que ce détail n'aide que les attaquants.
Apache
Comment voir les en-têtes HTTP dans Chrome ou avec curl ?
Dans Chrome, ouvrez DevTools (F12), choisissez Réseau, rechargez, cliquez sur la première ligne et ouvrez En-têtes. Avec curl, curl -sI https://example.com affiche l'en-tête de réponse ; ajoutez --http1.1 pour voir l'orthographe propre au serveur.
En HTTP/2 et HTTP/3, chaque nom d'en-tête est en minuscules par règle (RFC 9113 §8.2.1) : DevTools affiche donc strict-transport-security là où le serveur a peut-être écrit Strict-Transport-Security. Ce vérificateur lit en HTTP/1.1 et garde l'en-tête exactement tel qu'envoyé.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Réseau › la ligne du document › En-têtes. Cochez Brut pour voir les lignes telles que reçues. En HTTP/2, chaque nom arrive en minuscules ; --http1.1 montre l'orthographe du serveur.
Vérificateur d'en-têtes HTTP : questions fréquentes
Quelle est une bonne note pour les en-têtes de sécurité ?
Pourquoi ma note diffère-t-elle de securityheaders.com ?
Les en-têtes de sécurité peuvent-ils casser mon site ?
Puis-je vérifier les en-têtes HTTP avec une requête HEAD ?
X-XSS-Protection est-il encore nécessaire ?
À quoi sert X-Content-Type-Options: nosniff ?
Pourquoi les noms d'en-têtes sont-ils en minuscules dans Chrome DevTools ?
Comment ajouter des en-têtes de sécurité dans nginx ou Cloudflare ?
Qu'est-ce que l'en-tête Server, et faut-il le masquer ?
Le vérificateur stocke-t-il les en-têtes ou les cookies ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Autres outils pour votre site
Vérificateur de Redirections
Vérifiez les redirections d'URL, les chaînes de redirection et les codes de statut HTTP pour le SEO
Vérification du Certificat SSL
Vérifiez la validité et les détails de sécurité du certificat SSL
Vérificateur de site en panne
En panne pour tout le monde ou juste chez vous ? Vérifiez un site depuis 11 lieux et votre propre connexion, avec une capture en direct
Détecteur de CMS
Quel CMS, thème, plugins et technologies un site utilise, avec la preuve de chacun
Analyseur de Liens
Analysez tous les liens d'une page avec détection dofollow/nofollow et vérification de statut HTTP
Vérificateur d'hébergement
Découvrez qui héberge n'importe quel site : hébergeur, CDN, CMS, fournisseur e-mail, registrar et émetteur SSL
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Recherche de Sous-domaines
Découvrez tous les sous-domaines de n'importe quel domaine