

Проверка распространения DNS Проверьте распространение DNS по всему миру
Опросите сразу 34 публичных резолвера на шести континентах и узнайте, какие из них уже возвращают ваши новые записи.
- 34 резолверов в 28 странах
- Выберите точку, чтобы увидеть подробности
Ваше подключение
Подробнее об IPРезультаты по всему миру
34 резолвераGoogle DNS
Из вашего браузера

Соединенные Штаты
Google
Соединенные Штаты
Cloudflare
Соединенные Штаты
OpenDNS
Соединенные Штаты
Hurricane Electric
Канада
CIRA Canadian Shield
Мексика
Alestra

Бразилия
Claro
Ирландия
Namecheap
Великобритания
IONOS

Франция
OVH
Нидерланды
Odido

Германия
Telekom Deutschland
Швейцария
Swisscom
Швейцария
Quad9

Испания
Priority Telecom
Италия
UltraDNS
Кипр
AdGuard

Турция
Teknet
Турция
Netlen

Россия
SafeDNS
Россия
Yandex
Кувейт
Gulfnet
Южно-Африканская Республика
Liquid Telecom
Пакистан
CMPak
Индия
Bharat Public DNS
Филиппины
PLDT
Малайзия
Exabytes
Сингапур
Azure-hosted

Индонезия
IDNIC
Китай
114DNS

Республика Корея
LG Uplus
Тайвань
HiNet

Япония
IIJ
Австралия
Telstra


Проверка DNS, которая опрашивает сразу весь мир
Когда вы меняете DNS-запись, новое значение доходит до всех не одновременно. Резолверы по всему миру хранят старый ответ в кэше, пока его срок не истечёт. Эта проверка распространения DNS опрашивает сразу 34 публичных резолвера (глобальные сервисы, такие как Google, Cloudflare, Quad9 и OpenDNS, и резолверы провайдеров, хостинговых компаний и публичных DNS-сервисов в более чем 20 странах), а также запрашивает Google Public DNS из вашего собственного браузера, так что вы точно видите, кто уже возвращает вашу новую запись.
Запускайте этот тест распространения DNS после того, как направили домен на новый сервер, перенесли почту к новому почтовому сервису, добавили TXT-запись для верификации или сменили серверы имён. Полный ответ одного резолвера покажет DNS Поиск.
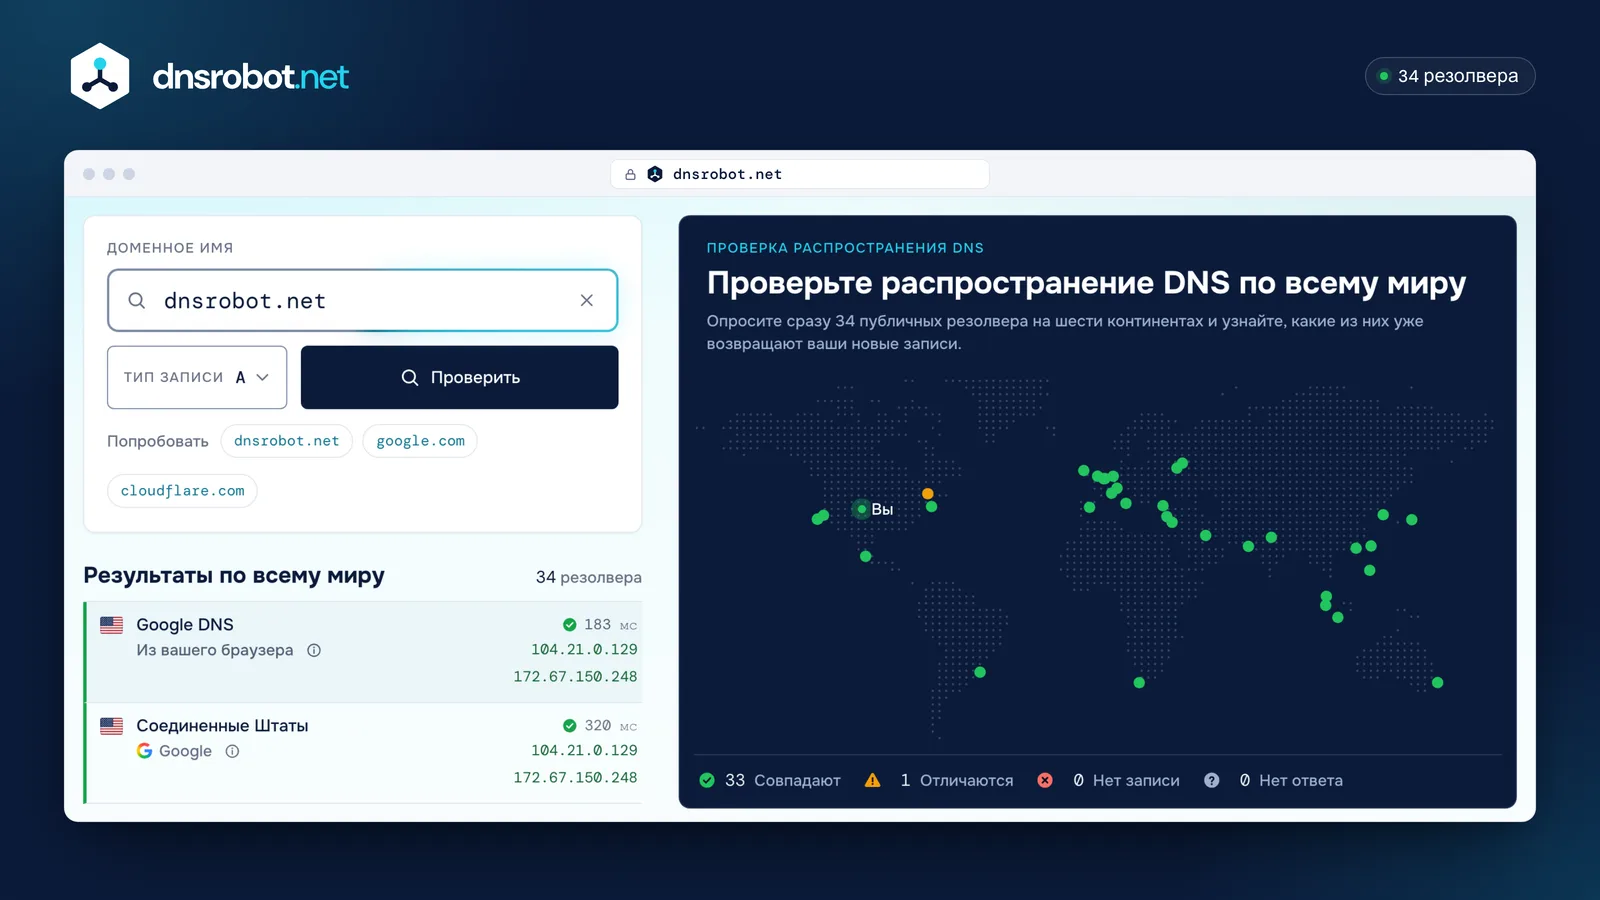
 Домен и тип записиВведите домен или вставьте URL, выберите изменённую запись и нажмите «Проверить». Если ввести IP-адрес, проверка переключится на его PTR-запись.Карта мираОдна точка на каждый резолвер. Резолвер провайдера стоит там, откуда он отвечает; глобальные сервисы, такие как Google, Cloudflare и Quad9, отвечают со своей площадки, ближайшей к нашему серверу, поэтому их точка обозначает компанию. Зелёная совпадает с большинством остальных, жёлтая отличается, красная не вернула запись или вернула ошибку. Наведите курсор на точку или коснитесь её, чтобы увидеть ответ.Google DNS из вашего браузераТот же запрос, отправленный вашим собственным браузером в Google Public DNS, поэтому Google отвечает для вашего местоположения. Резолвер вашего провайдера, которым пользуется большинство устройств, всё ещё может хранить более старый ответ.СводкаСколько резолверов совпадают, отличаются, не имеют записи или не ответили. Распространение завершено, когда все резолверы единогласно возвращают ваше новое значение.
Как проверить распространение DNS
- 1
Введите домен
Введите домен или вставьте URL. Если ввести IP-адрес, будет проверена его PTR-запись (обратный DNS).
- 2
Выберите тип записи
A для IPv4-адреса сайта, AAAA для IPv6, MX для почты, TXT для SPF, DKIM и кодов верификации, NS для серверов имён и ещё семь типов.
- 3
Изучите карту и список
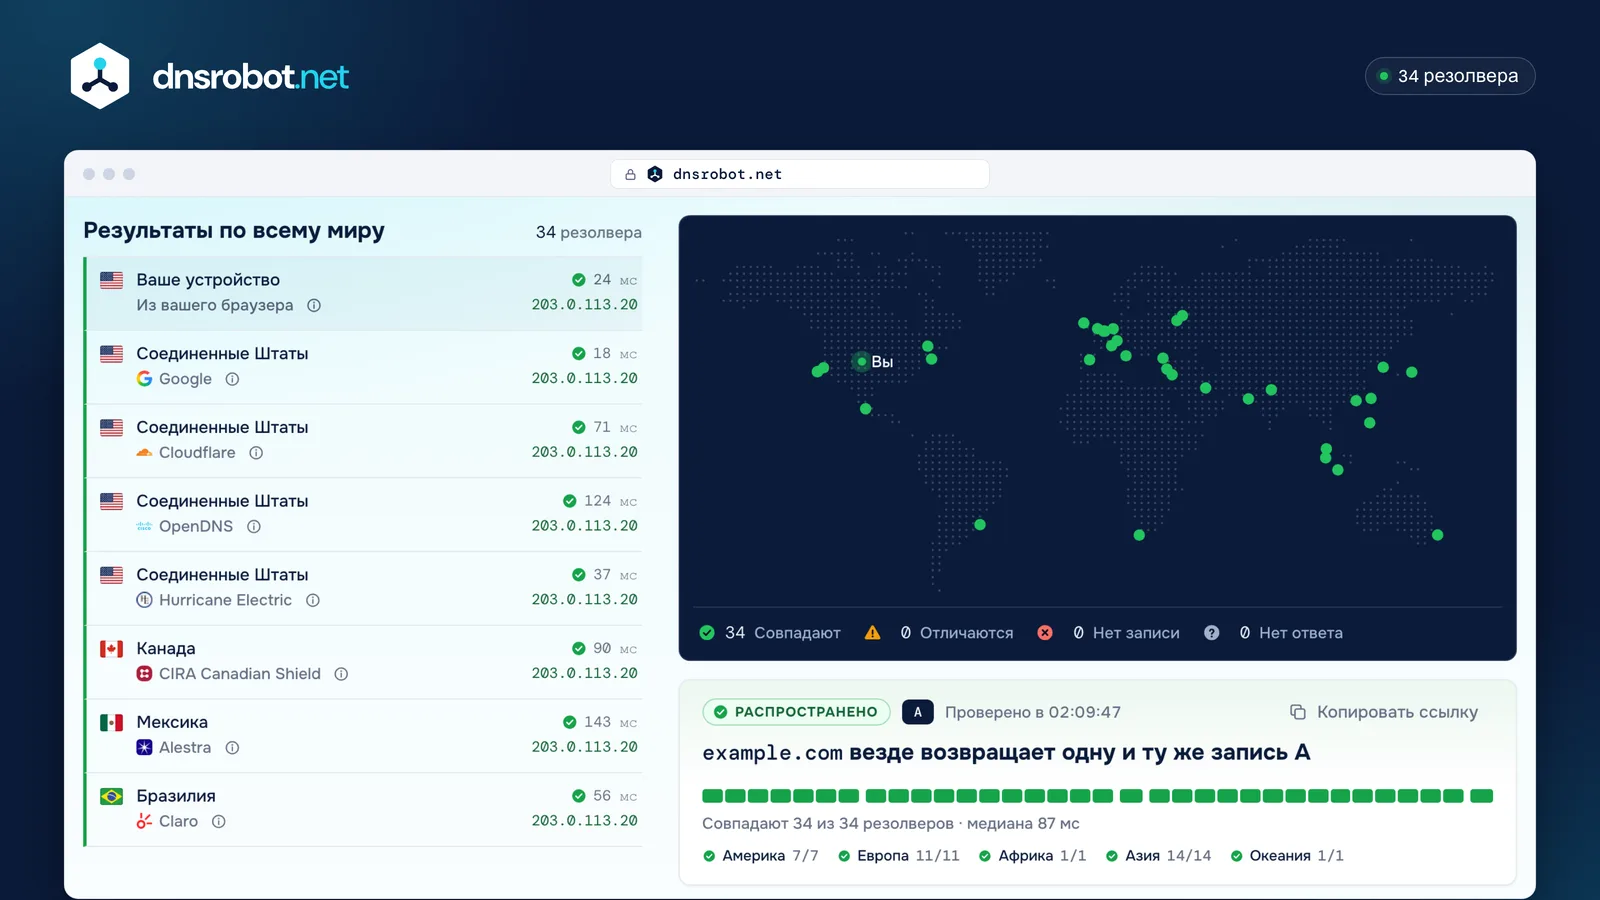
Зелёные резолверы возвращают тот же ответ, что и большинство остальных, жёлтые отличаются, красные не вернули запись или вернули ошибку. Google DNS из вашего браузера показывает, что Google отвечает для вашего местоположения; резолвер вашего провайдера может отвечать иначе.
Что такое распространение DNS?
Распространение DNS — это время, за которое изменение ваших DNS-записей заменяет старую версию в кэше каждого резолвера. Изменения никуда не рассылаются: у вашего DNS-хостинга новая запись есть с момента сохранения, а каждый резолвер получает её, только когда истекает срок его закэшированной копии.
Сколько резолвер может хранить запись, определяет её TTL (time to live, время жизни) в секундах, как описано в RFC 1035. При TTL 3600 резолвер, получивший старую запись за минуту до вашего изменения, может отдавать её почти час. Поэтому два человека в одном городе какое-то время могут видеть разные версии сайта.
- Ваш DNS-хостинг
- Новая запись есть сразу после сохранения
- Резолверы по всему миру
- Хранят закэшированную копию, пока не истечёт её TTL
- Посетители
- Получают то, что закэшировал их резолвер
Сколько времени занимает распространение DNS?
Большинство изменений записей доходит до всех резолверов за время от нескольких минут до нескольких часов. Смена серверов имён может занять до 48 часов.
Темп задаёт TTL старой записи: резолвер, закэшировавший её, отдаёт её, пока TTL не истечёт. Запись с TTL в 3600 секунд исчезает из всех кэшей, работающих по правилам, в течение часа. Диапазоны ниже рассчитаны на обычные TTL, от 300 секунд до 24 часов; смена серверов имён и новые домены зависят ещё и от реестра.
Планируете изменение? За день до него снизьте TTL до 300, дождитесь, пока истечёт старый TTL, и только потом вносите изменение.
- TXT-запись (SPF, DKIM, DMARC): 5 минут – 24 часа
- A- или AAAA-запись: 5 минут – 24 часа
- CNAME-запись: 5 минут – 24 часа
- MX-запись: 5 минут – 24 часа
- Новый домен .com или .net: 5 минут – 15 минут
- Смена серверов имён: 5 минут – 48 часов
- A
A- и AAAA-записи
5 мин – 24 чКогда вы переносите сайт на новый сервер, старый адрес остаётся в кэшах на время старого TTL. Не отключайте старый сервер, пока все резолверы не покажут новый IP.
Домен в IP - MX
MX-записи
5 мин – 24 чПока изменение MX распространяется, некоторые отправители ещё доставляют почту на старый почтовый сервер. Пусть он принимает почту, пока все резолверы не покажут новую MX-запись.
MX Поиск - TXT
TXT-записи (SPF, DKIM, DMARC)
5 мин – 24 чИзменённая TXT-запись или новая, добавленная к другим с тем же именем, подчиняется TTL уже существующих записей. Запись для имени, у которого не было TXT-записей, например новый селектор DKIM, вместо этого зависит от негативного кэширования: см. ниже «Нет записи» для только что добавленного имени.
Проверка SPF записи - CNAME
CNAME-записи
5 мин – 24 чПсевдонимы подчиняются тому же правилу TTL. CNAME нельзя разместить в корне домена (
CNAME Поискexample.com): используйте там A-запись или функцию CNAME flattening вашего DNS-хостинга. - NS
Серверы имён
минуты – 48 чСмена серверов имён переносит всю зону к новому DNS-хостингу. Пока у резолвера не истечёт срок копии старого делегирования, он продолжает обращаться к старому хостингу, поэтому на это время оставьте старую зону работать с теми же записями.
NS Поиск - .com
Новый домен .com или .net
до 15 минУ нового домена нет старой записи, которую нужно заменить. Резолвер, запросивший его до того, как реестр его опубликовал, запоминает ответ «такого имени нет» на срок до
WHOIS Поиск900секунд — это время негативного кэширования, заданное в записях SOA зон .com и .net. Другие реестры задают своё.
Время распространения DNS у разных провайдеров
Изменение записи доходит до всех резолверов примерно за один TTL, поэтому важно знать TTL по умолчанию у вашего DNS-хостинга. Ниже указаны значения по умолчанию для новых записей из документации каждого провайдера (для Porkbun — его минимум); большинство из них можно уменьшить.
Каждое значение взято из документации самого провайдера: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions и Hostinger.
| DNS-хостинг | TTL по умолчанию | Изменение записи доходит до всех резолверов примерно за |
|---|---|---|
| Cloudflare | 300 с (Auto) | 5 минут |
| Amazon Route 53 | 300 с | 5 минут |
| Porkbun | 600 с (минимум) | 10 минут |
| Namecheap | 1800 с (Automatic) | 30 минут |
| GoDaddy | 3600 с | 1 час |
| Network Solutions | 7200 с | 2 часа |
| Hostinger | 14 400 с | 4 часа |


Как ускорить распространение DNS
Никто не может заставить все резолверы мира досрочно отбросить закэшированный ответ. Но можно спланировать изменение так, чтобы кэши быстро истекали, и обновить резолверы, которые обслуживают больше всего людей.
- 1
Сначала снизьте TTL
За день-два до изменения установите для записи TTL
300секунд. Тогда резолверы будут хранить её не дольше пяти минут. - 2
Дождитесь истечения старого TTL
Резолверы, закэшировавшие запись до снижения TTL, хранят её в течение старого TTL: целые сутки, если он был
86400. - 3
Вносите изменение там, где оно действует
Измените запись у того DNS-хостинга, на который указывают ваши серверы имён. Не знаете, какой это? Проверьте через NS Поиск.
- 4
Попросите Google и Cloudflare обновить кэш
Оба сервиса позволяют любому сбросить закэшированную запись: Google Public DNS Flush Cache и Cloudflare 1.1.1.1 Purge Cache.
- 5
Очистите собственные кэши
Ваш компьютер, браузер и роутер хранят собственные копии. Команды приведены чуть ниже.
- 6
Проверьте, затем повысьте TTL
Когда все резолверы выше покажут новое значение, снова установите TTL
3600или выше, чтобы вашему DNS-хостингу приходилось отвечать на меньшее число запросов.
Всё ещё видите старый сайт?
Если все резолверы выше уже возвращают новую запись, а ваш браузер нет, старый ответ закэширован у вас. Очистите кэш там, где он хранится:
ipconfig /flushdnsВыполните команду в командной строке от имени администратора. Она ответит «Кэш сопоставителя DNS успешно очищен.»
Где может прятаться старый ответ
Ваш браузер
Хранит собственный DNS-кэш и старую страницу. Жёсткая перезагрузка (
Ctrl+Shift+RилиCmd+Shift+Rна Mac) загрузит страницу заново, но не очистит этот DNS-кэш: это делают шаги для Chrome и Firefox выше.Ваш компьютер
Системный DNS-кэш отвечает всем приложениям. Очистите его командой для вашей системы.
Ваш роутер
Кэширует ответы для всех устройств в вашей сети. Перезагрузка роутера очищает их.
Резолвер вашего провайдера
Его очистить нельзя. Дождитесь истечения TTL или на время переключите устройство на 1.1.1.1 или 8.8.8.8.
CDN или кэш страниц
Если DNS везде правильный, а страница старая, очистите кэш CDN или плагина кэширования вашего сайта.
Почему мой DNS не распространяется?
Если резолверы показывают старую запись спустя долгое время после истечения TTL, обычно причина в одном из этих случаев:
Как выглядит проверка в процессе изменения и после его завершения
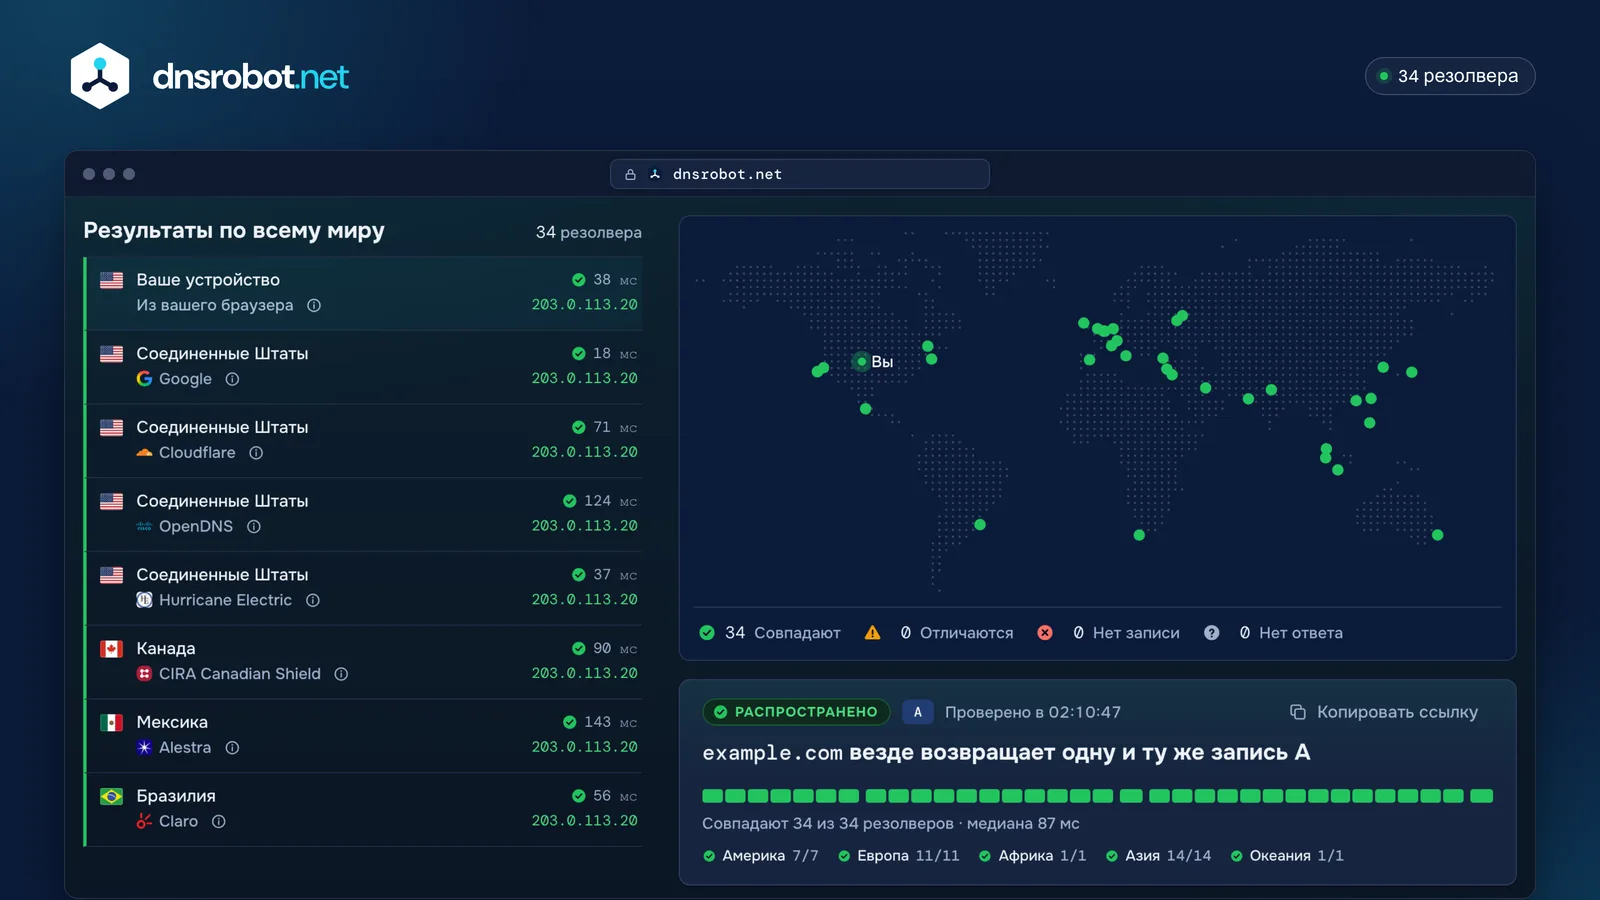
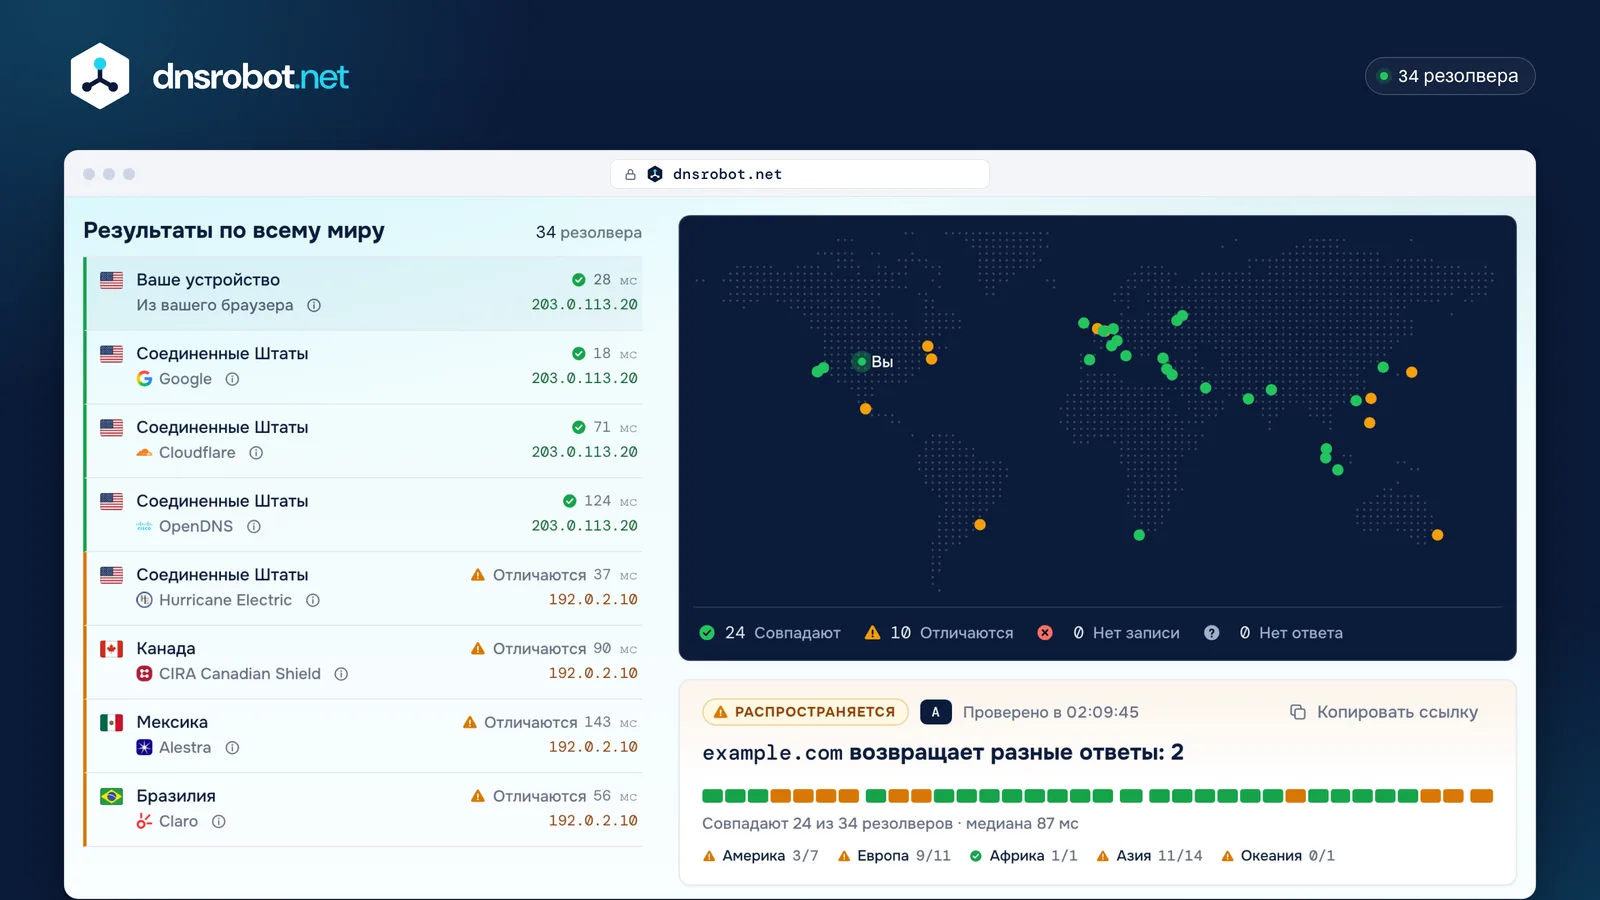
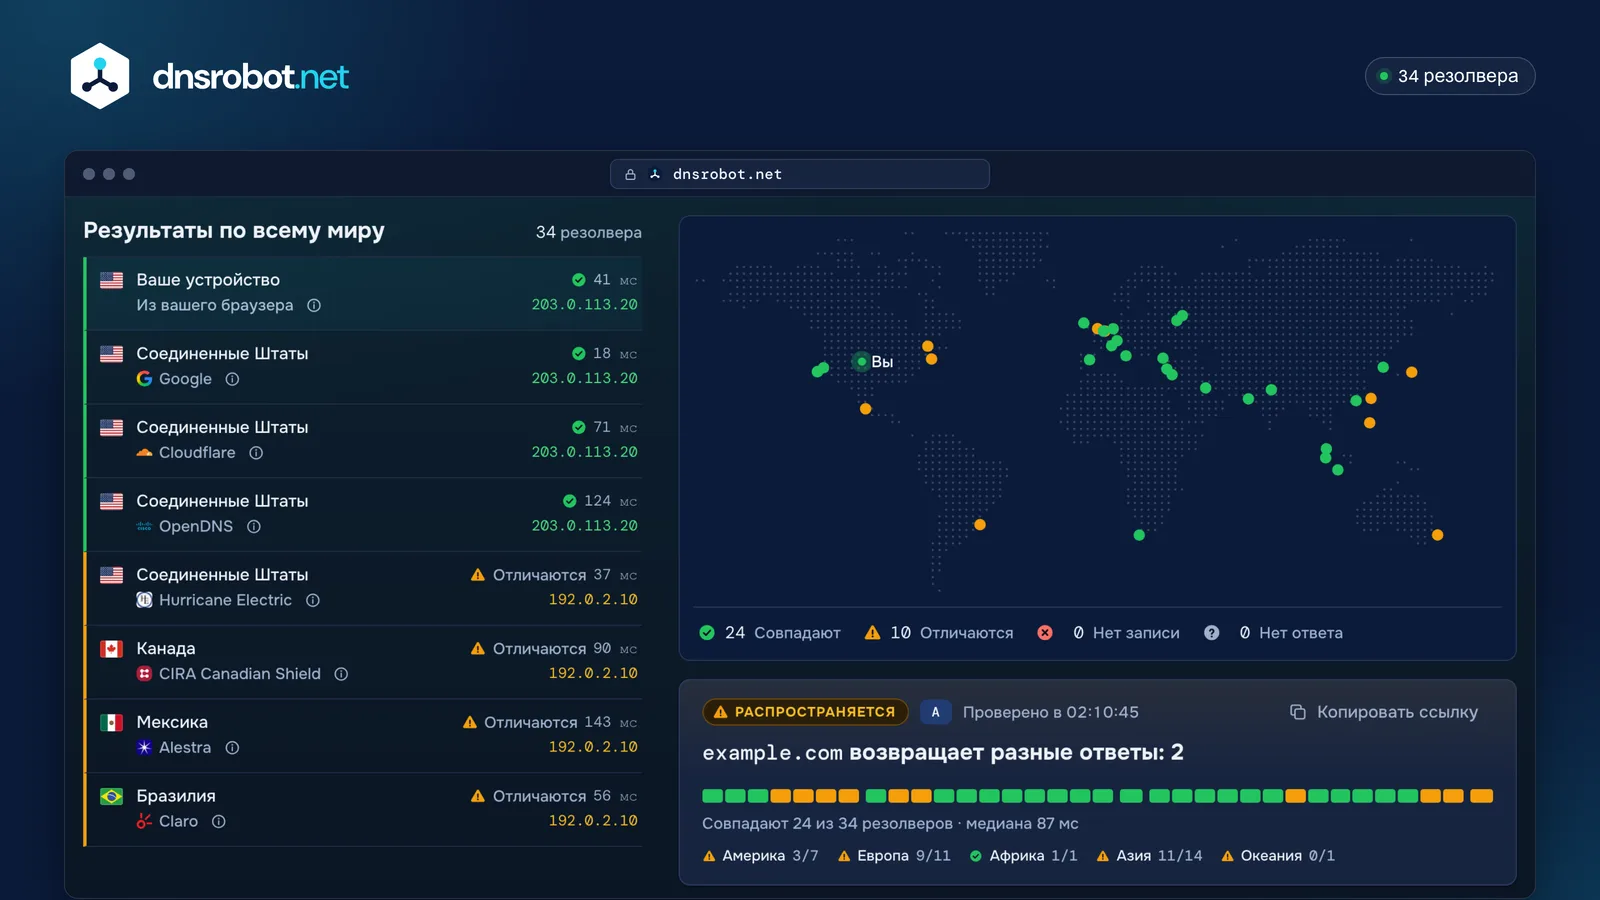
Что вы видите?
Ничего не меняется, сколько бы вы ни ждали
Вероятная причина
Изменение внесено не у того DNS-хостинга
Записи действуют только у того DNS-хостинга, на который указывают ваши серверы имён. Если домен использует серверы имён Cloudflare, правки у регистратора ничего не меняют.
Проверить серверы имёнЧасть резолверов всё ещё возвращает старое значение
Вероятная причина
Старый TTL ещё не истёк
Резолверы могут хранить старый ответ в течение TTL, который был у записи до вашего изменения. «Минимальный TTL» в результате — это самое короткое время, оставшееся у какого-либо ответа, а не самое долгое ожидание. Резолвер, который ещё возвращает старое значение, опросите напрямую по адресу из его подробностей, например dig @8.8.8.8 example.com A: число перед IN показывает, сколько секунд осталось его копии.
Резолверы отвечают «Нет записи» для только что добавленного имени
Вероятная причина
Резолверы всё ещё сообщают, что имя не существует
Резолвер, который сделал запрос до появления записи, запоминает ответ «такого имени нет» на время негативного кэширования зоны, часто от 5 минут до часа. Это время задаёт RFC 2308: меньшее из TTL записи SOA и значения её поля minimum.
Выполнить DNS-запросПосле переезда на новый DNS-хостинг часть резолверов возвращает SERVFAIL
Вероятная причина
После переноса серверов имён валидирующие резолверы выдают ошибку
Обычно дело в DNSSEC: DS-запись у регистратора всё ещё указывает на ключи старого DNS-хостинга, поэтому валидирующие резолверы (Google, Cloudflare, Quad9) возвращают SERVFAIL, а остальные продолжают отвечать. Удалите её или замените записью нового хостинга. Проверьте запись типа DS в форме выше или запустите Аудит DNS домена.
Проверить регистратораРазные адреса по регионам, и они так и не сходятся
Вероятная причина
Ответы различаются по регионам и никогда не совпадают
Сайты на CDN или с гео-DNS отвечают каждому региону адресом ближайшего сервера. Это ожидаемо: если разных ответов три или больше и ни один из них не возвращается большинством резолверов, инструмент считает их все разрешёнными; если их только два, меньшая группа помечается как «Отличаются», хотя ничего не меняется.
Определить CDN или хостингПисьма возвращаются или всё ещё приходят на старый сервер
Вероятная причина
Письма возвращаются после изменения MX
Некоторые отправители используют старую MX-запись, пока её срок не истечёт. Не отключайте старый почтовый сервер и проверьте SPF, DKIM и DMARC для нового почтового сервиса.
Проверить MX-записиБолее 50 бесплатных инструментов для DNS, сети и безопасности, а также утилит
Каждый инструмент работает в вашем браузере или на наших серверах, без аккаунта.
DNS Инструменты10
DNS Инструменты
Инструменты Email10
Инструменты Email
Инструменты для сайтов15
Инструменты для сайтов
Сетевые инструменты11
Сетевые инструменты
IP Инструменты14
IP Инструменты
Утилиты16
Утилиты
Вопросы о распространении DNS
Что делает инструмент проверки распространения DNS?
Почему сайт открывается через мобильный интернет, но не через Wi-Fi?
Почему мой DNS-хостинг показывает новую запись, а резолверы нет?
Можно ли проверить записи у нового DNS-хостинга до смены серверов имён?
dig @ns1.newhost.example example.com A, где указаны сервер имён нового хостинга и ваш домен, возвращает ответ самой зоны без промежуточного кэша, поэтому он верен сразу после сохранения. Поиск DNS хостинга делает это для 14 хостингов. Когда все записи совпадут, переход будет зависеть только от делегирования в реестре.Как быстро распространяется DNS в Cloudflare?
Почему проверка не может опросить резолвер моего провайдера?
nslookup example.com: эта команда опрашивает DNS-сервер, заданный в настройках вашей системы. Проверка утечки DNS покажет, какие резолверы стоят за вашим подключением.Почему некоторые резолверы показывают «Нет ответа»?
Есть ли ограничение и можно ли поделиться проверкой или автоматизировать её?
GET /api/v2/dns/propagation из API v2 возвращает ответ и TTL каждого резолвера в формате JSON, с собственным лимитом 20 запросов в минуту; подробнее в документации API.Чего-то не хватает?Предложите функцию или новый инструмент