











Генератор паролей
Создайте надёжный случайный пароль, парольную фразу из случайных слов или PIN-код: с точной энтропией в битах и временем, которое понадобится на взлом. Этот генератор паролей работает целиком в вашем браузере: ничего из созданного никуда не отправляется.
Создаётся в вашем браузере через crypto.getRandomValues. Ничего не отправляется и не сохраняется.
Какой длины должен быть надёжный пароль?
Не менее 15 символов, если пароль — единственная защита аккаунта (это минимум NIST с июля 2025 года), и не менее 8, если он лишь часть двухэтапного входа. Этот генератор по умолчанию создаёт 16 символов, как рекомендует CISA.
Это правила NIST SP 800-63B-4 и CISA. Каждый случайный символ из всех 94 букв, цифр и знаков добавляет 6,55 бита, а каждый бит вдвое увеличивает число попыток злоумышленника (EFF): 16 символов с каждым типом хотя бы раз дают 104,6 бита, это около 10¹² лет для одной видеокарты даже против хешей NTLM из Windows, самых быстрых для взлома.
16 подходит и большинству сайтов: среди сайтов с известным максимумом в данных Apple о правилах паролей три из четырёх принимают 16 символов, и 16 — самый частый предел. Отказ от похожих символов при такой длине стоит 2,7 бита; только буквы и цифры — 9,4 бита.
Эти числа верны только для символов, выбранных случайно. Чтобы увидеть, как выглядит придуманный вами пароль, воспользуйтесь проверкой надёжности пароля.
| Длина | Все 94 символа | Без похожих (84) | Буквы и цифры (62) |
|---|---|---|---|
| 8 | 51,3 бит | 49,9 бит | 47,2 бит |
| 12 | 78,1 бит | 76,1 бит | 71,3 бит |
| 15Минимум NIST | 98,0 бит | 95,5 бит | 89,2 бит |
| 16По умолчанию · CISA | 104,6 бит | 101,9 бит | 95,2 бит |
| 20 | 130,9 бит | 127,6 бит | 119,0 бит |
| 24 | 157,2 бит | 153,3 бит | 142,9 бит |
| 32 | 209,7 бит | 204,5 бит | 190,5 бит |
- Средний
- Надёжный
- Очень надёжный
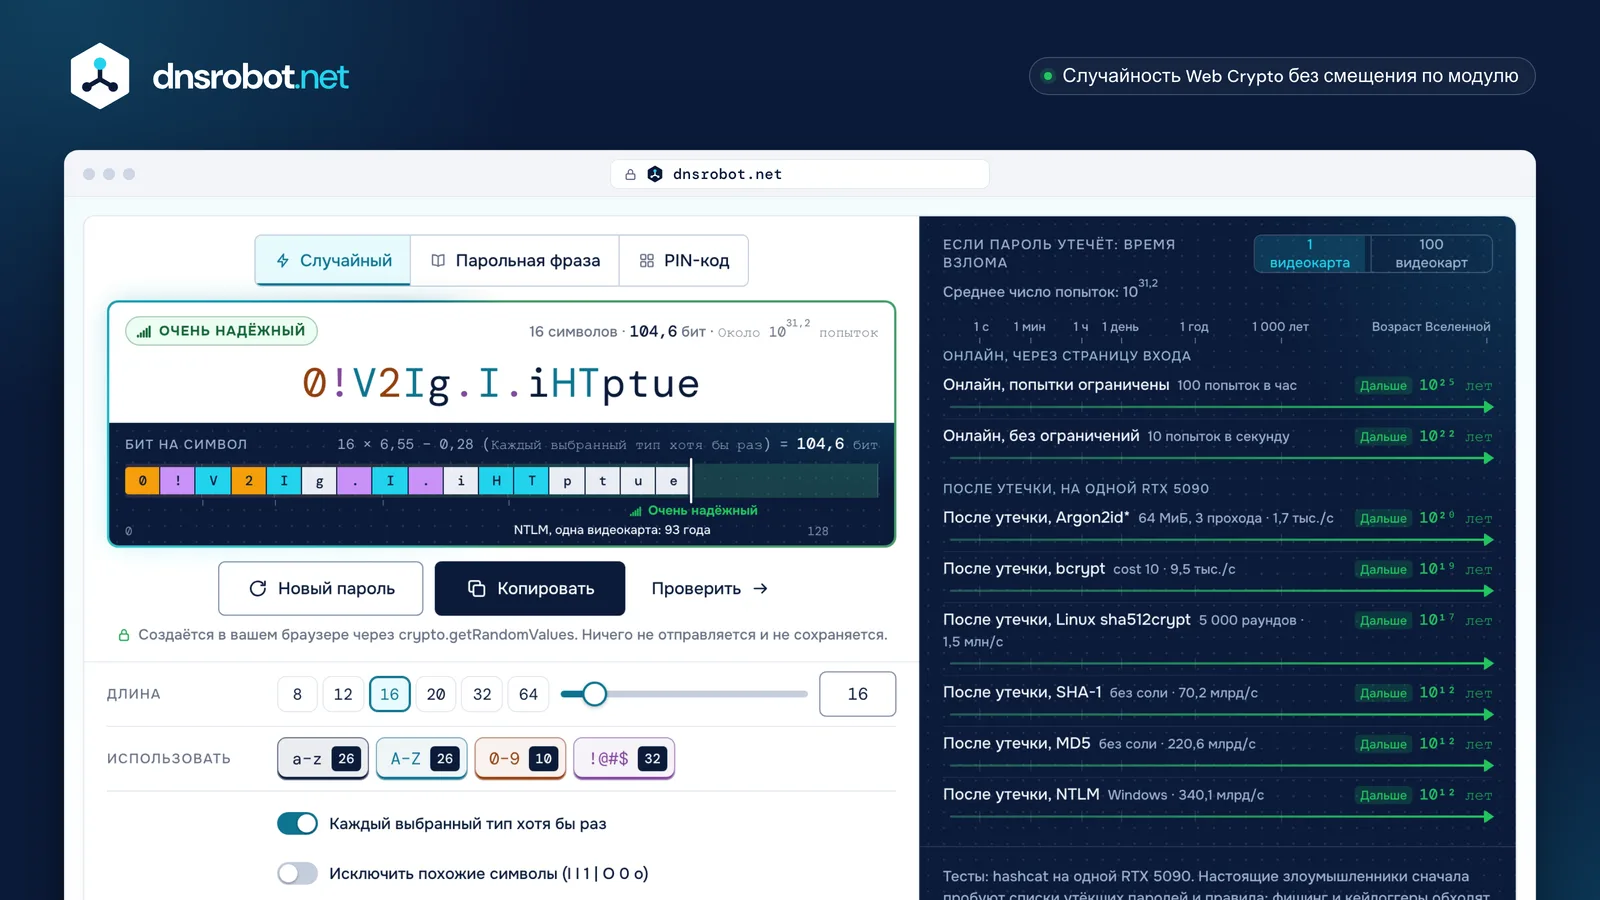
 ПарольРаскрашен по типам символов, готов к копированию, проверке или новой генерации.Его надёжностьОценка, точные биты для этих настроек и время, которое понадобится атаке.Три режимаСлучайные символы, парольная фраза из случайных слов или PIN-код.НастройкиДлина, типы символов, похожие символы, свои символы и сколько паролей создать сразу.
Случайный пароль, парольная фраза или PIN-код: что выбрать?
Случайные символы подойдут для любого пароля, который подставляет менеджер паролей, парольная фраза — для немногих, что вы вводите или помните, а PIN-код — только там, где телефон или карта блокируются после нескольких неверных попыток.
При одинаковой надёжности они выглядят очень по-разному: 12 случайных символов и шесть случайных слов дают около 78 бит. Случайные символы — самый короткий путь к нужной надёжности, что удобно для сайтов с ограничением длины; слова гораздо проще вводить на телефоне или телевизоре и запоминать. Пароль от Wi-Fi — хорошее место для парольной фразы, которой можно поделиться с гостями в виде QR-кода Wi-Fi.
PIN-код слаб по своей природе: 6-значный — это один вариант из миллиона, 19,9 бита. Он работает только потому, что устройство останавливается после нескольких неверных попыток, поэтому NIST допускает PIN-коды из 6 цифр (не менее 4) только для разблокировки устройства вроде телефона или ключа безопасности и не более 10 неудачных попыток подряд (NIST SP 800-63B-4).
Британский NCSC советует три случайных слова для паролей, которые нужно помнить, и говорит, что случайные пароли из менеджера паролей ещё надёжнее (NCSC).
Случайные символы
dhLB#crZj}4FОчень надёжныйПароли, которые подставляет менеджер паролей
Парольная фраза
thrill-suitable-exponent-overlaid-duplicate-undercookОчень надёжныйТе немногие, что вы вводите или помните: компьютер, почта, менеджер паролей
PIN-код
637727СлабыйТелефоны и карты, которые блокируются после нескольких неверных попыток
Генератор парольных фраз: сколько случайных слов нужно?
Шесть слов, как советует сама EFF: каждое слово, выбранное случайно из её списка в 7 776 слов, добавляет 12,9 бита, так что шесть дают 77,5 бита, примерно как 12 случайных символов. CISA принимает от четырёх до семи несвязанных слов.
Надёжность даёт случайный выбор, а не сами слова: в длинном списке EFF ровно 7 776 записей, по одной на каждый бросок пяти кубиков, так что каждое слово — один из 7 776 равновероятных вариантов (EFF). Генератор парольных фраз выбирает их с той же случайностью, что и пароли.
Разделители и заглавные буквы добавляют 0 бит, потому что злоумышленник учитывает такую схему. Случайная цифра между словами добавляет по 3,3 бита на каждый промежуток, а ещё одно слово — 12,9 бита, так что седьмое слово — самый дешёвый способ усилить фразу.
Слова, выбранные вами самостоятельно, — другое дело, как и известные примеры: «correct horse battery staple» из xkcd, набранное как correcthorsebatterystaple, встречается в данных об утечках Have I Been Pwned 4 173 раза, а «сложный» Tr0ub4dor&3 из того же комикса — 3 196 раз. Никогда не используйте парольную фразу, которую где-то прочитали, включая пример на этой странице.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Разделитель+0 бит
- Заглавные буквы+0 бит
- Случайная цифра между словами+3,3 бита за каждую
- Ещё одно слово+12,9 бита
Безопасно ли генерировать пароль онлайн?
Безопасно, если пароль создаётся на вашем устройстве и никуда не отправляется. Так работает этот генератор: каждый символ выбирает ваш браузер, и ни один пароль не попадает ни на наш сервер, ни в адрес страницы, ни в аналитику.
Безопасность генератора паролей определяется источником его случайности. Этот использует crypto.getRandomValues браузера, криптографически стойкий генератор стандарта Web Crypto (W3C), и никогда не Math.random, который для секретов не предназначен.
Превращение случайного числа в символ — вторая ловушка. Если брать число по модулю 94, первые символы окажутся чуть вероятнее; этот генератор отбрасывает 42 лишних числа, которых не хватает на полный набор из 94, и выбирает заново, то есть применяет метод «простого отбрасывания» из NIST SP 800-90A, так что каждый символ ровно так же вероятен, как любой другой.
Если каждый выбранный тип должен встретиться хотя бы раз, пароль создаётся заново целиком, пока это не выполнится, вместо того чтобы вставить по одному символу каждого типа и перемешать. Все допустимые пароли остаются равновероятными, поэтому показанные биты точны.
- 1
crypto.getRandomValuesвыдаёт случайное 32-битное число - 2Меньше 4 294 967 254 (наибольшего кратного 94)? Оставляем, иначе берём новое
- 3Остаток от деления на 94 выбирает символ
- 4Так для каждого символа; если нет нужного типа, весь пароль создаётся заново
Каждый из 94 символов: ровно 1 шанс из 94
Почему сайт отклоняет созданный пароль?
Потому что многие сайты до сих пор ограничивают длину или набор символов. Уменьшите длину до максимума сайта, отключите символы или впишите разрешённые в поле своих символов и создайте пароль заново.
NIST просит сайты принимать не менее 64 символов, любые печатные символы и пробелы и отказаться от правил вроде «должен содержать символ» (NIST SP 800-63B-4). Многие ещё не подтянулись.
Из 436 сайтов в данных Apple о правилах паролей, списке, которым делятся менеджеры паролей, чтобы пароли подходили каждому сайту, 337 задают максимальную длину, 83 из них — меньше 16, и примерно четыре из пяти требуют цифру.
Для таких сайтов оставьте каждый тип обязательным, чтобы нужная цифра или символ всегда были, и делайте пароль как можно длиннее: 20 букв и цифр (119 бит) надёжнее 12 символов всех типов (78 бит).
16: наш выбор по умолчанию · Сайтов: 68NIST: принимать не менее 64
Где хранить созданный пароль?
В менеджере паролей: он хранит свой случайный пароль для каждого аккаунта и подставляет его, так что вам не приходится ни вводить, ни повторять пароли. NIST требует от сайтов разрешать менеджерам паролей подставлять пароли и просит разрешить вставку.
NIST ссылается на данные о том, что люди, которые пользуются менеджером паролей с генератором, получают более надёжные пароли (NIST SP 800-63B-4). Подойдёт и встроенный менеджер браузера, и отдельное приложение; важен один пароль на один аккаунт.
Повтор паролей превращает одну утечку во многие: злоумышленники пробуют утёкшие пары «почта и пароль» на других сайтах, такая атака называется credential stuffing. В ноябре 2025 года Have I Been Pwned загрузил из таких списков 1,3 млрд уникальных паролей, 625 млн из них раньше не встречались (Troy Hunt).
Меняйте пароль, когда он мог утечь, а не по расписанию: NIST велит сайтам не требовать периодической смены. Парольные фразы оставьте для немногих паролей, которые вы вводите: компьютер, почта и сам менеджер паролей.
Тот же адрес почты и пароль, проверенные на других сайтах
Один и тот же
- ПочтаОткрыт
- БанкОткрыт
- МагазинОткрыт
- СоцсетьОткрыт
Разные
- ПочтаВсё ещё закрыт
- БанкВсё ещё закрыт
- МагазинВсё ещё закрыт
- СоцсетьВсё ещё закрыт
Генератор паролей: вопросы и ответы
Бесплатный ли этот генератор паролей и сохраняются ли пароли?
Генератор паролей с энтропией: хватит ли 12 символов?
Можно ли создать много паролей сразу?
Можно ли создать пароль на основе слов или моего имени?
Как создать запоминающийся пароль?
Стоит ли добавлять цифры или символы в парольную фразу?
Во сколько обходится отказ от похожих символов?
Какой длины должен быть PIN-код?
Как часто нужно менять пароли?
Что делает pwgen -s 40 1?
-y добавляет хотя бы один символ, а -B исключает похожие символы вроде l и 1. Чтобы получить то же самое здесь, выберите случайные символы, задайте длину 40 и отключите символы.Лучше ли пароль из рандомайзера, чем придуманный самим?
Содержит ли пароль каждый выбранный мной тип символов?
Чего-то не хватает?Предложите функцию или новый инструмент
Похожие инструменты
Тест надёжности пароля
За сколько 8 атак взломают пароль, какие шаблоны его ослабляют, и приватная проверка на утечки
Генератор QR-кода для Wi-Fi
QR-код для Wi-Fi: гости подключаются одним сканированием камерой iPhone или в настройках Wi-Fi на Android. WPA2, WPA3 и карточка для печати
Вход в роутер
Откройте настройки роутера, исправьте опечатки в адресе и узнайте стандартные логины по брендам
Проверка юзернейма
Проверка имени пользователя сразу на 50+ платформах