











Проверка MX записей
Проверка MX записей любого домена: его почтовые серверы в порядке доставки, кто их обслуживает, их адреса IPv4 и IPv6 и отвечают ли они по STARTTLS. Прямо с собственных DNS-серверов домена, а рядом — копии в кэше Google и Cloudflare.
Проверяется ровно то имя, которое вы ввели: www. или поддомен проверяются как есть и никогда не заменяются.
Что такое MX-запись?
MX-запись (mail exchange, почтовый обмен) указывает серверы, которые принимают почту для домена, и у каждого есть номер приоритета: отправители сначала пробуют наименьшее число.
Когда кто-то пишет на name@airbnb.com, его почтовый сервер запрашивает в DNS MX-записи airbnb.com, выбирает сервер с наименьшим числом и доставляет письмо по SMTP на порт 25. Запись содержит имя хоста, а не IP-адрес, и у этого имени должна быть собственная запись A или AAAA: оно не может быть псевдонимом (CNAME, RFC 2181 §10.3).
Проверка MX записей читает эти записи и прослеживает каждый сервер до его адресов, сети и провайдера. MX управляет только входящей почтой: кто вправе отправлять письма от имени домена, решают SPF, DKIM и DMARC.
Как проверить MX-записи домена
Введите домен выше и нажмите Проверить MX или спросите DNS из терминала: dig example.com MX в macOS и Linux, nslookup -type=mx example.com в любой системе или Resolve-DnsName example.com -Type MX в Windows PowerShell.
Каждая строка ответа — один сервер: приоритет, затем имя хоста. Число перед IN — это TTL: сколько секунд резолвер ещё может отдавать эту копию. Добавьте @ и DNS-сервер (dig @dns1.p08.nsone.net airbnb.com MX), чтобы прочитать ответ самой зоны, а не кэша.
dig example.com MX +shortКаждая строка: приоритет, затем почтовый сервер. Добавьте @ и DNS-сервер, чтобы обойти кэши.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Статус. NOERROR с ответами. NXDOMAIN — имени не существует; NOERROR без ответа — MX нет.
- TTL. Сколько секунд эту копию ещё можно отдавать: 300 у источника, в кэшах — обратный отсчёт.
- Приоритет. Порядок, в котором пробуют отправители: наименьший первым.
- Почтовый сервер. Хост, к которому подключаются на порт 25; точка в конце завершает имя.
- Кто ответил. 8.8.8.8 — это кэш.
@dns1.p08.nsone.netспрашивает саму зону.
Как читать результат
Заголовок одной фразой говорит, кто принимает почту домена и сколько серверов за этим стоит, с логотипом провайдера; цветные строки под ним — важные находки.
Раздел «Серверы» перечисляет каждый MX-хост по приоритету с адресами, сетью и обратным DNS; первый сервер проверяется на порту 25 автоматически, остальные — по запросу. Справа путь доставки показывает, что отправитель делает с этими ответами.
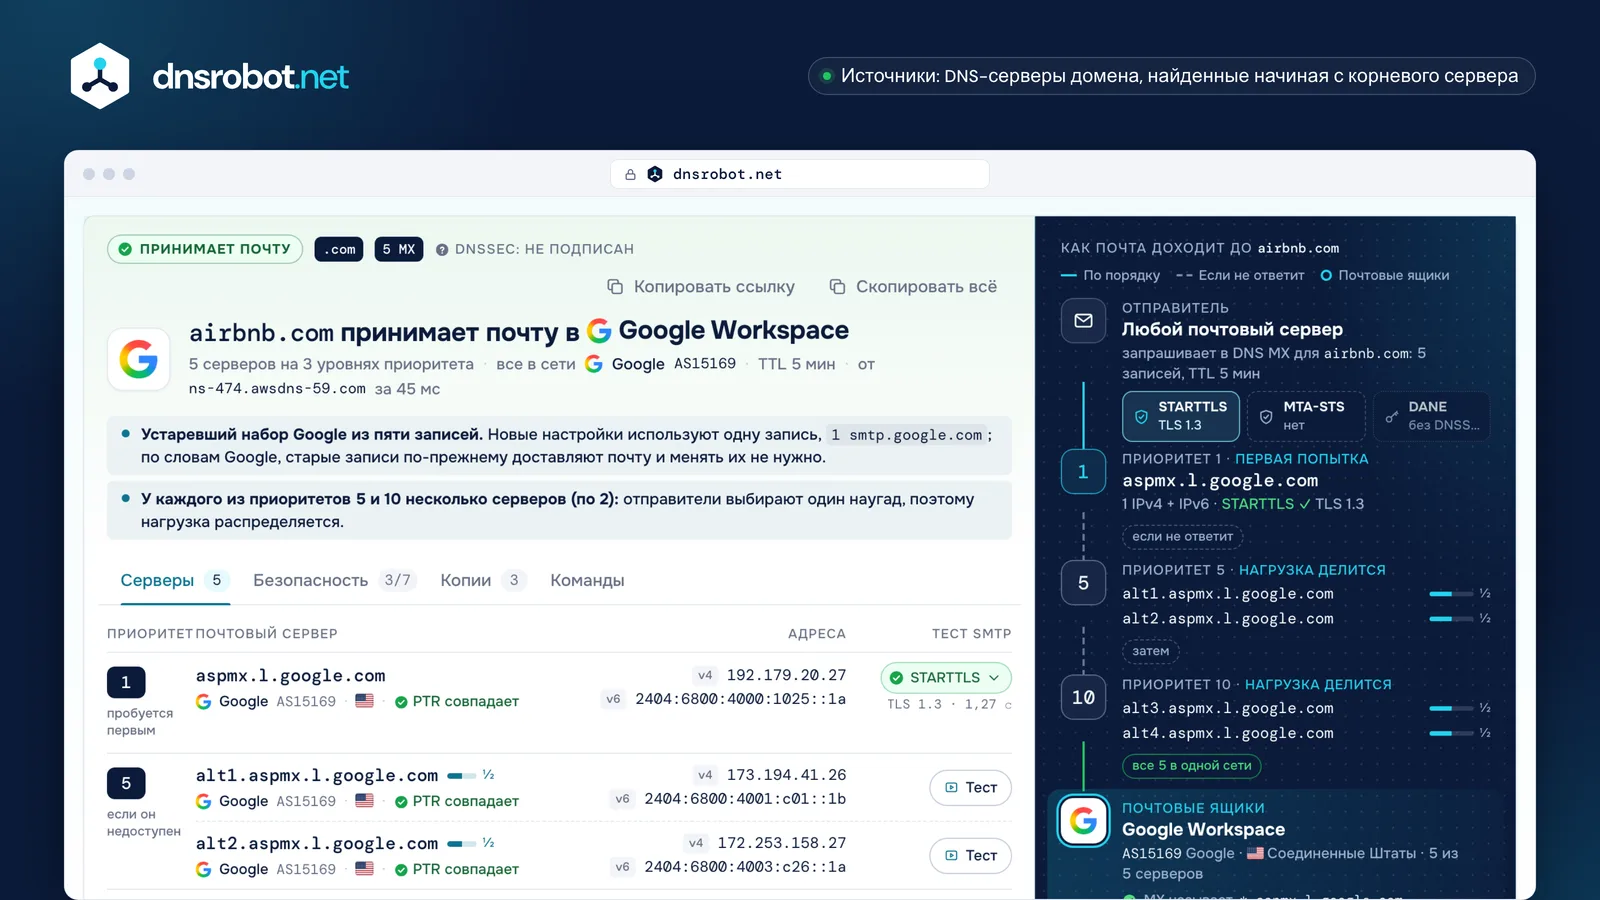
 ВердиктКто принимает почту, серверы и уровни приоритета, сеть, TTL и какой DNS-сервер ответил.СерверыКаждый MX-хост по приоритету с адресами IPv4 и IPv6, номером AS и PTR с прямым подтверждением.Тест SMTPSTARTTLS и версия TLS с нашего сервера на порту 25; откройте строку, чтобы увидеть весь диалог.Путь доставкиОтправитель, защита на первом участке, каждый уровень приоритета, затем почтовые ящики и признаки, по которым они определены.
Что означает приоритет MX?
Приоритет (в RFC 5321 он называется preference) задаёт порядок: отправитель сначала пробует наименьшее число и переходит дальше, только если этот сервер не отвечает или откладывает письмо временным ответом 4xx.
Серверы с одинаковым числом делят нагрузку: отправитель выбирает один из них наугад. Значение имеет только порядок, а не разрывы между числами, и 0 — допустимое число. Одной MX-записи достаточно, если за именем стоит много серверов, как у Microsoft 365 и Mimecast.
Наш совет о резервном MX: резервный сервер у другой компании, который фильтрует слабее основного, — известная лазейка для спама, а хостинг-провайдеры и так держат резервные серверы за одним MX-именем. Если вы его оставляете, он должен применять те же проверки SPF и спама, что и основной (RFC 7208, приложение F).
только если не ответит или ответит 4xx
затем
MX-записи Google Workspace
Новым доменам Google Workspace нужна одна MX-запись: smtp.google.com с приоритетом 1. Домены, настроенные до 2023 года, часто всё ещё публикуют набор из пяти записей, начинающийся с aspmx.l.google.com; по словам Google, работают оба варианта, и рабочую настройку менять не нужно.
Инструмент распознаёт Google Workspace в любом из наборов и помечает старый как устаревший, но никогда не как ошибку. Дополните MX записью SPF с include:_spf.google.com и DKIM из консоли администратора Google; Google закладывает до 72 часов на то, чтобы новые MX-записи стали видны везде.

MX-записи Microsoft 365
Microsoft 365 выдаёт каждому домену одну MX-запись в mail.protection.outlook.com, например microsoft-com.mail.protection.outlook.com, обычно с приоритетом 0. Первая часть — токен, который вы копируете из Центра администрирования Microsoft 365: часто он похож на домен с дефисами, но не всегда.
Домены, включившие входящий SMTP DANE, получают вместо этого хост в mx.microsoft, например siemens-com.h-v1.mx.microsoft: эта зона подписана DNSSEC, поэтому отправители могут проверить сертификат сервера через DANE. Во время перехода действуют обе записи: новая сначала стоит после старой, затем перед ней, пока старую не удалят. Microsoft не планирует подписывать mail.protection.outlook.com, так что прежний хост не устарел.

Нет MX-записи или null MX: что происходит?
Домен без MX-записей всё равно может принимать почту: отправители переходят на собственный адрес A или AAAA домена (RFC 5321 §5.1). Только null MX (нулевая MX-запись) — единственная запись 0 . — сообщает всем отправителям, что домен не принимает почту (RFC 7505).
Поэтому null MX — правильная запись для домена, который никогда не получает почту: отправители сразу возвращают письмо с кодом 556 5.1.10, а не пытаются доставить его днями. Добавьте v=spf1 -all и DMARC p=reject, чтобы никто не мог и отправлять почту от его имени, как это сделано у example.com. MX-записи принадлежат одному имени: www.example.com не наследует записи example.com.
.cmo, поэтому ничего под ним не существует.возвращено5.1.2Домен, который не отправляет и не принимает почту:MX 0 .v=spf1 -all_dmarc p=reject
Почта не приходит? Где MX в поиске причины
Сначала прочитайте сообщение о недоставке: его код статуса говорит, какой шаг не удался. Проблемы с MX выглядят как «host not found» или долгие задержки; несуществующий ящик — это 5.1.1; ошибки аутентификации — отказы 5.7.x.
Идите по списку сверху вниз: домен должен существовать, его MX должен указывать на провайдера, которым вы пользуетесь, каждый MX-хост должен разрешаться и отвечать на порту 25, и только после этого SPF, DKIM, DMARC и чёрные списки решают, куда попадёт письмо.
MTA-STS, DANE и TLS для почтовых серверов
Почтовые серверы шифруют соединение через STARTTLS, только если обе стороны это предлагают, поэтому кто-то на пути может вырезать предложение и прочитать письмо. MTA-STS и DANE позволяют домену требовать TLS от отправителей.
MTA-STS публикует политику по HTTPS (https://mta-sts.<domain>/.well-known/mta-sts.txt) со списком разрешённых MX-хостов и режимом; в режиме enforce отправители доставляют почту на эти хосты только по действительному TLS (RFC 8461). DANE помещает ключ сервера в запись TLSA на _25._tcp.<mx host>, которая учитывается только там, где зона подписана DNSSEC (RFC 7672). TLS-RPT просит отправителей сообщать о сбоях (RFC 8460). Инструмент проверяет, что каждый действующий MX совпадает со строкой mx: политики.
250-STARTTLS просто исчезает из ответа.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. Инструмент проверяет STARTTLS с нашего сервера; MTA-STS и DANE берутся из DNS и файла политики.MX-хосты популярных почтовых провайдеров
Большинство доменов направляют MX на одного из нескольких десятков провайдеров, и у каждого узнаваемые имена хостов. Так инструмент определяет почтового провайдера домена, и так же вы можете сверить настройку со значениями самого провайдера.
Шлюзы вроде Mimecast, Proofpoint и Barracuda стоят перед хостом почтовых ящиков; тогда инструмент читает SPF и Autodiscover, чтобы назвать вероятные почтовые ящики за ними.
| Провайдер | MX (приоритет хост) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comили 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comили <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailрегион в TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingпересылка | route1/2/3.mx.cloudflare.netприоритеты задаются для каждого домена | include: |
| Amazon SESобщий с WorkMail | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastшлюз | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointшлюз | mx0a-<id>.pphosted.com · mx0b-<id>или mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudaшлюз | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSКорея | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




Проверка MX записей: частые вопросы
Для чего нужна проверка MX записей?
Как проверить MX-записи через nslookup?
Может ли у домена быть несколько MX-записей?
Может ли MX-запись указывать на IP-адрес или CNAME?
Сколько времени применяются изменения MX-записи?
Что такое null MX?
Что будет, если у домена нет MX-записи?
Одна MX-запись — это проблема?
Почему MX показывает не того провайдера, которого я ожидал?
MX-записи публичны?
Влияют ли MX-записи на отправку почты?
Почему я не могу подключиться к порту 25 со своего компьютера?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты для DNS и почты
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare
Проверка SPF записи
Проверка записей SPF и подсчёт DNS запросов по RFC 7208
Проверка DMARC
Проверка политики DMARC и настроек выравнивания для любого домена
Проверка IP в чёрных списках
Проверка IP адреса в списках спама и вредоносного ПО
Тест SMTP
Проверка любого почтового сервера: STARTTLS, сертификат, AUTH и open relay
Проверка email
Проверка email-адреса через его почтовый сервер без отправки письма или тестовое письмо с отчётом о спаме и доставляемости
Проверка хостинга
Узнайте, кто хостит любой сайт: хостинг, CDN, CMS, почтовый провайдер, регистратор и издатель SSL
Обратный DNS
Поиск имён хостов по IP адресу через записи PTR