











Поиск поддоменов
Поиск субдоменов по журналам сертификатов, списку популярных имён, главной странице и DNS-записям домена: найдите все поддомены сайта, а затем узнайте, какие из них разрешаются, где размещён каждый и когда истекает его сертификат.
Можно ввести и субдомен или URL: docs.python.org — это поиск по всему python.org.
- Cert Spotter · Только действующие · наш сервер
- crt.sh · Вся история · ваш браузер
- Популярные имена · Меток: 1 000 · наш сервер
- Главная страница · Ссылки, заголовки · наш сервер
- DNS-записи · NS, MX, SPF… · наш сервер
- Передача зоны · До 6 DNS-серверов · наш сервер


Как работает поиск поддоменов?
Он собирает имена из публичных записей и собственного DNS домена, а затем спрашивает DNS о каждом из них.
Каждый HTTPS-сертификат, выпущенный доверенным удостоверяющим центром, записывается в журналы Certificate Transparency со всеми именами, которые он покрывает. Этот инструмент читает два сервиса поиска по журналам: Cert Spotter для действующих сертификатов и crt.sh для полной истории, включая истёкшие сертификаты, если он отвечает вовремя (крупные и загруженные домены часто не укладываются во время). Параллельно он спрашивает DNS о 1000 популярных имён, читает ссылки главной страницы и собственные записи домена и пробует передачу зоны.
Затем DNS превращает список в карту. Имя, которое разрешается, получает свои адреса и сеть, которая их анонсирует, а сеть указывает на хостинг или CDN. Имя из сертификата или DNS-записи, которое сегодня не разрешается, когда-то было настоящим: это имя, выведенное из работы, или имя, которое разрешается только внутри частной сети. А ссылка с главной страницы может вести на имя, которого никогда не было.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Популярные имена242,6 s
- Главная страница141,9 s
- DNS-записи10,4 s
- Передача зоныОтказ ×42,3 s





- Журналы сертификатов: все имена из публичных сертификатов; Cert Spotter — действующие, crt.sh добавляет истёкшие, если его полная история ответила вовремя.
- Популярные имена, главная страница, записи: живые имена, которых нет ни в одном сертификате.
- DNS: один запрос на имя и тип к Google Public DNS.
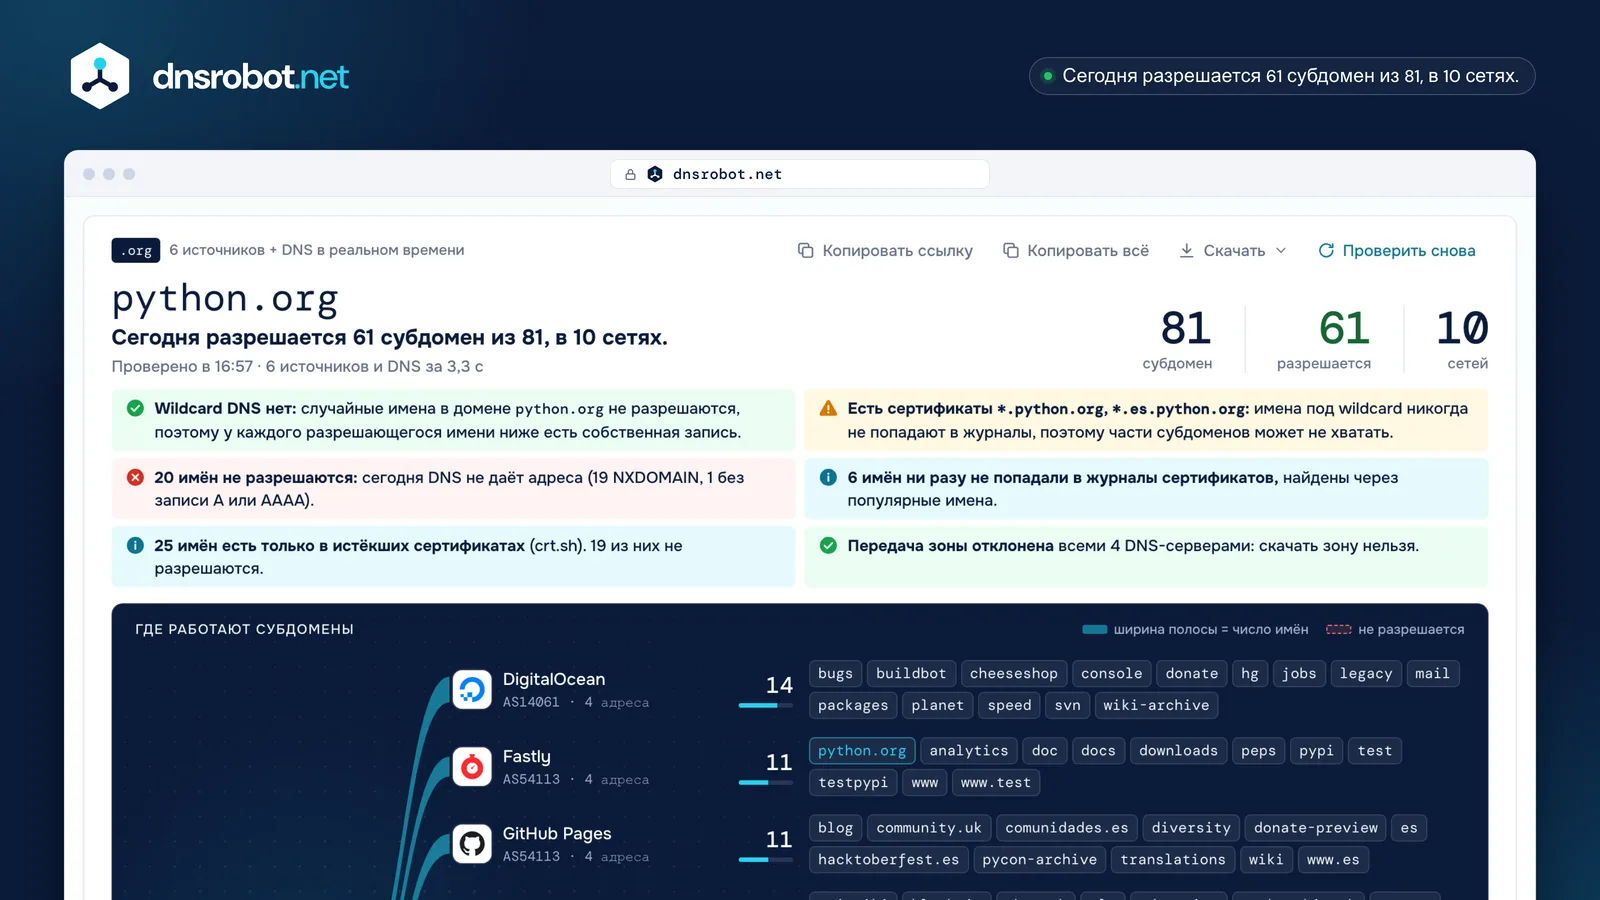
 Сначала ответСколько имён найдено, сколько из них разрешается сегодня и в скольких сетях.Факты DNS, а не вердиктыWildcard DNS, wildcard-сертификаты, имена, которые не разрешаются, имена, которых нет ни в одном журнале сертификатов, и передача зоны — каждый пункт с доказательством.Где работает каждое имяОдна полоса на каждый хостинг или CDN, шириной по числу имён, с платформами, которые выдают их CNAME.Каждое имя в один кликКаждая подпись ведёт к своей строке: статус, адреса, цепочка CNAME, хостинг и даты сертификата.
Как найти все поддомены сайта?
Сочетайте пассивные источники с несколькими DNS-запросами: ни один метод сам по себе не находит все имена.
Журналы сертификатов содержат каждое имя, у которого когда-либо был публичный сертификат, но ничего под wildcard и ничего, что никогда не работало по HTTPS. Запросы к DNS по популярным именам находят живые хосты, которых журналы не видели. Главная страница и записи домена добавляют ещё несколько, а передача зоны, если сервер её разрешает, выдаёт всю зону.
Этот инструмент запускает все методы сразу. Методы, которым нужен платный набор данных (пассивный DNS) или которые копируют данные других сайтов вопреки их условиям (парсинг поисковых систем, некоторые публичные API), не используются.
| Метод | Находит | Пропускает | Здесь |
|---|---|---|---|
| Журналы сертификатов | Каждое имя из публичного сертификата, в том числе истёкшего (crt.sh) | Имена под wildcard; имена, у которых никогда не было HTTPS | Оба поиска |
| Популярные имена | Живые хосты с угадываемыми метками | Необычные метки | 1000 + 4000 |
| Главная страница | Хосты, на которые сайт ссылается или с которых что-то загружает | Имена без ссылок | Да |
| DNS-записи | Хосты почты, DNS-серверов и SPF | Всё остальное | Да |
| Передача зоны | Всю зону, если разрешено | Почти везде запрещена | До 6 DNS-серверов |
| Обход NSEC | Каждое имя в зоне с обычным NSEC | Зоны с NSEC3 и неподписанные | Пока нет |
| Пассивный DNS | Имена из трафика резолверов | Нужен платный набор данных | Нет |
| Поисковые системы | Хосты проиндексированных страниц | Непроиндексированные имена; парсинг нарушает их условия | Нет |
Как узнать поддомены сайта, у которых нет сертификата?
Спросите DNS о вероятных именах: у каждого домена, который мы измерили, нашлись живые имена, которых никогда не было ни в одном журнале сертификатов.
Мы запросили 1000 популярных меток (www, mail, vpn, dev…) у 13 известных доменов и сравнили совпадения с полной историей crt.sh. У каждого домена нашлось от 3 до 71 живого имени, которых не показывал ни один журнал; больше всего добавилось у uber.com (71), kompas.com (37) и github.com (32). Ссылки главной страницы добавили ещё до 65 (kompas.com); 160 языковых сайтов, на которые ссылается wordpress.org, нельзя подтвердить в DNS, потому что его wildcard отвечает на любое имя.
По умолчанию инструмент запрашивает первые 1000 меток из списка SecLists, а по запросу — ещё 4000: это дало примерно на 60% больше совпадений при впятеро большем общем числе запросов. Сначала проверяется wildcard DNS, поэтому подобранное имя учитывается, только если у него есть собственная запись.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- никогда не было в CT
- в журналах CT
- wordpress.org: wildcard DNS: разрешение имени ничего не доказывает
Что такое Certificate Transparency и как она раскрывает субдомены?
Certificate Transparency (CT, прозрачность сертификатов) — это набор публичных журналов, куда можно только добавлять записи, со всеми сертификатами, которые выпускают доверенные удостоверяющие центры.
Браузеры требуют этого: Chrome отклоняет сертификат, выпущенный после 30 апреля 2018 года, если в нём нет подписанных меток времени из журналов CT. Каждый журнал — это дерево Меркла, которое может читать любой и не может изменить никто, поэтому, как только сертификат попал в журнал, каждое имя в нём становится публичным, часто ещё до того, как сайт начнёт его использовать.
Поэтому новый субдомен появляется здесь, в течение нескольких часов после получения HTTPS («Проверить снова» пропускает нашу копию на 6 часов), а старый можно найти и после отключения. Поиск по Certificate Transparency, например crt.sh или Cert Spotter, читает эти журналы за вас; этот инструмент обращается к обоим.

- Издатель
- Let's Encrypt
- Выпущен
- 20 окт. 2026 г.
- Истекает
- 18 янв. 2027 г.


Почему субдомен не разрешается?
Потому что в DNS для него больше нет адреса: имя удалили, у него никогда не было адреса или оно указывает на то, чего уже нет.
NXDOMAIN означает, что имени больше не существует. Нет адреса (NOERROR без записи A или AAAA) означает, что оно существует, но только для других записей, например для почты. Висячий означает, что его CNAME указывает на несуществующую цель.
Старые имена — это норма: из 2036 имён в журналах сертификатов 11 проверенных доменов половины уже не существовало. Имя, которое не разрешается, — не ошибка этой страницы: это выведенное из работы имя или имя, которое разрешается только внутри частной сети. Убрать стоит оставшиеся записи: висячие CNAME и имена без адреса.
- 922 разрешаются (45%)
- 1 008 NXDOMAIN (50%)
- 106 без адреса (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Не разрешаетсяИмени не существует. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Нет адресаОно существует, но только для других записей, например для почты. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
ВисячийОно указывает на имя, которого больше нет.
Что такое висячий CNAME (dangling CNAME)?
Висячий CNAME — это DNS-запись, которая всё ещё указывает на имя, которого больше нет, например на удалённый балансировщик нагрузки или отменённый хостинговый сервис.
Прежде всего это повод навести порядок: субдомен показывает ошибку, а запись ничего не делает. Среди 2036 имён из сертификатов 11 доменов мы нашли 25 висячих CNAME у 8 из 11 доменов, в основном удалённые облачные балансировщики нагрузки.
Но это может быть и риском. Если цель — сервис, где освободившееся имя может занять кто угодно, например бакет хранилища или сайт на некоторых платформах, посторонний сможет отдавать страницы с вашего субдомена: это захват субдомена (subdomain takeover). Этот инструмент показывает факт DNS для каждого имени и пишет «возможен захват», только если CNAME и страница совпадают с опубликованной сигнатурой незанятого ресурса какого-либо сервиса.
25 висячих CNAME среди 2036 имён (1,2%), у 8 из 11 доменов
- Удалённые облачные балансировщики нагрузки
- Выведенные из работы конечные точки Skype for Business Online
- Отменённый хостинговый форум
- ВисячийЦели CNAME не существуетФакт DNS, показывается для каждого имени: удалите запись, если она не используется.
- Возможен захватCNAME и страница совпадают с сигнатурой незанятого ресурса сервисаПоказывается с доказательствами. Признаки, а не доказательство.
- Не подвержен захватуСервис проверяет, кому принадлежит доменFastly, CloudFront, Zendesk, Statuspage и другие: никогда не помечаются.
Открыта ли передача вашей DNS-зоны?
Скорее всего нет: все DNS-серверы 12 реальных доменов, которые мы проверили, отклонили передачу зоны DNS, но серверы, которые администрируют сами, бывают открыты, так что проверьте свой здесь.
Передача зоны (AXFR) нужна, чтобы копировать зону на её вторичные серверы. Если запрос приходит от кого-то другого, открытый сервер отправит каждое имя в зоне. RFC 5936 говорит, что серверам следует её ограничивать и по умолчанию не открывать для всех.
Инструмент отправляет один запрос AXFR не более чем шести DNS-серверам домена (по IPv4) и показывает каждый ответ. Ответил только тестовый домен zonetransfer.me, созданный, чтобы показать эту проблему: он прислал свои 52 записи.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.meОтправлено 52 записи
12 из 12 реальных доменов: отказ на каждом DNS-сервере
Почему нельзя найти все субдомены?
Потому что некоторые имена никогда не становятся публичными: их не называет ни один сертификат, на них не ведёт ни одна ссылка и им не соответствует ни одна популярная метка.
Три вида имён редко или никогда не попадают в журналы, и DNS находит их, только если их метку можно угадать. Сам Chrome называет wildcard-сертификаты способом ограничить то, что раскрывает Certificate Transparency: wildcard попадает в журнал, а имена, которые он обслуживает, — нет.
Имена под wildcard
Сертификат
*.python.orgпокрывает каждое имя на один уровень глубже, не перечисляя ни одного из них. В журнал попадает wildcard, а не имена, которые он обслуживает.В журналахТолько*.python.orgИмена в частной сети
Имена, которые существуют только во внутреннем DNS компании, редко получают публичный сертификат. Без него они никогда не попадают в журнал.
В журналахНичегоИмена без HTTPS
SSH-хосту, почтовому релею или старому FTP-серверу публичный сертификат не нужен, поэтому их имена часто никогда не попадают в журнал.
В журналахНичего
Где размещён каждый субдомен?
Адреса каждого имени принадлежат какой-то сети, а сеть указывает на хостинг или CDN, где это имя работает.
Инструмент спрашивает Team Cymru, какая сеть анонсирует каждый адрес, а затем сверяет сеть и цепочку CNAME с более чем 200 провайдерами из Проверки хостинга. CNAME часто называет платформу за CDN: Read the Docs за Cloudflare или Heroku и Netlify в сети Amazon.
За CDN адреса принадлежат пограничным серверам CDN и одинаковы для многих сайтов; сервер за ними остаётся скрытым. Инструмент никогда не угадывает адрес исходного сервера.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· через9
- HetznerAS249406
- CloudflareAS13335· через5
- Google CloudAS396982· через2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· через1
- University of OregonAS37011





- граница CDN: общие адреса, исходный сервер скрыт
- собственная сеть хостинга
Что такое перечисление (энумерация) субдоменов?
Перечисление субдоменов — это составление списка субдоменов домена: пассивно, по публичным записям, или активно, с помощью DNS-запросов и обращений к серверам.
Пассивные источники читают то, что уже публично, например журналы сертификатов, и ничего не отправляют на серверы домена. Активные проверки задают DNS по одному вопросу на имя (здесь через Google Public DNS), загружают главную страницу или запрашивают у собственных DNS-серверов домена передачу зоны. Команды безопасности перечисляют субдомены, чтобы найти забытые хосты раньше других, часто с помощью сканера субдоменов; сканирование субдоменов здесь выполняет только лёгкие стандартные проверки: популярные имена, записи, главную страницу и передачу зоны.
Пассивно
Читает публичные записи; ничего не отправляет домену
- Cert Spotter51 имя
- crt.sh74 имени
Активно
Спрашивает Google Public DNS о каждом имени, загружает главную страницу и запрашивает зону у каждого DNS-сервера
- Популярные имена24 имени
- Главная страница14 имён
- DNS-записи1 имя
- Передача зоныОтказ ×4
Как NSEC и NSEC3 скрывают или раскрывают имена зоны?
В зоне, подписанной DNSSEC, записи NSEC связывают каждое имя со следующим, поэтому любой может пройти по цепочке; NSEC3 хеширует имена, чтобы этому помешать.
Запрос несуществующего имени в зоне с обычным NSEC возвращает два реальных имени вокруг него; повторяя это, можно обойти всю зону. NSEC3 вместо этого возвращает хеши, которые всё равно можно взломать по словарю. Более новый метод, compact denial (RFC 9824), не раскрывает соседей вовсе.
Большинство проверенных нами доменов используют NSEC3 или не используют DNSSEC; некоторые, например isc.org, используют обычный NSEC, который рекомендует RFC 9276, поэтому их имена можно обойти.
NSECследующее реальное имя по порядку
NSEC3хеш следующего имени
Compact Denialвымышленное следующее имя: обходить нечего
Без DNSSECNXDOMAIN
Что можно сделать со списком?
Вести инвентаризацию, удалять старые записи и проверять, что отдаёт каждый субдомен.
Экспортируйте список в CSV, удалите оставшиеся записи (висячие CNAME, имена без адреса) и проверьте сертификат, хостинг и DNS-записи имён, которые разрешаются.
Вести инвентаризацию
Скачайте все имена со статусом, адресами, хостингом и датами сертификатов в CSV или JSON.
Удалить старые записи
Удалите оставшиеся записи: CNAME, которые ведут в никуда, и имена без адреса.
Проверить каждый сертификат
Посмотрите цепочку, дату окончания и то, что покрывает сертификат.
Узнать, кто хостит
Хостинг, CDN и почтовый провайдер за любым именем.
Прочитать DNS-записи
Все типы записей, путь от корня и DNSSEC.
Узнать возраст
Дата регистрации, первый сертификат и первая копия в архиве.
Данные и благодарности
- Данные о сертификатах — Cert Spotter (SSLMate) и crt.sh (Sectigo).
- Популярные имена: первые 1000 (и 5000) меток из
subdomains-top1million-5000.txtв SecLists, © Daniel Miessler, лицензия MIT. - Сигнатуры захвата адаптированы из can-i-take-over-xyz (EdOverflow и соавторы), CC BY 4.0, изменены DNS Robot.
- Сети — из сервиса IP to ASN от Team Cymru; ответы DNS — от Google Public DNS.
Поиск субдоменов: частые вопросы
Что такое поиск субдоменов?
Бесплатен ли этот поиск субдоменов и какие у него ограничения?
Сколько субдоменов может быть у домена?
Почему при поиске субдоменов меньше, чем в прошлый раз?
Что такое crt.sh?
Законно ли узнавать поддомены чужого сайта?
Как проверить, работает ли субдомен?
Что такое wildcard-сертификат?
Что такое передача зоны DNS?
dig AXFR example.com @ns1.example.com для каждого DNS-сервера: безопасный сервер откажет. Чтобы закрыть передачу, разрешите её только адресам своих вторичных серверов (allow-transfer в BIND или настройка вашего DNS-хостинга).Что такое захват субдомена (subdomain takeover)?
Можно ли скрыть свои субдомены?
Есть ли API?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты для доменов и DNS
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare
Проверка SSL сертификата
Проверка действительности SSL сертификата и деталей безопасности
Проверка хостинга
Узнайте, кто хостит любой сайт: хостинг, CDN, CMS, почтовый провайдер, регистратор и издатель SSL
Домен в IP
Преобразование любого доменного имени в IP адрес с геолокацией и определением CDN
WHOIS Поиск
Поиск данных о регистрации домена, регистраторе и владельце через RDAP
Возраст домена
Проверка даты регистрации домена, возраста, срока действия и данных регистратора через WHOIS