










Анализ заголовков письма
Анализ заголовков письма: вставьте заголовки письма, и вы увидите, каким путём оно шло, сколько длился каждый хоп и что показали проверки SPF, DKIM и DMARC вашего почтового провайдера. Как посмотреть заголовки письма в вашем клиенте, подсказано ниже.
Что такое заголовки письма?
Заголовки письма — это блок строк над текстом сообщения: кто и кому его отправил, когда, и запись от каждого сервера, через который оно прошло. Почтовые клиенты скрывают большую часть; «Показать оригинал» или «Исходный код» показывает всё.
Каждая строка — это имя, двоеточие и значение; длинное значение продолжается на строках, которые начинаются с пробела (RFC 5322). Заголовки заканчиваются на первой пустой строке. Всё после неё — тело письма, которое этот инструмент не читает.
Их пишут авторы трёх видов: приложение отправителя (From, To, Subject, Date), каждый сервер на пути (по одной строке Received) и ваш провайдер (Authentication-Results, спам-вердикты). Проверяет кто-то, кому вы доверяете, только последних.
Добавлено вашим провайдером (Google)11 полей

- 1Delivered-To: reader@example.com
- 2Received: by 2002:a05:6214:5a0b:… with SMTP id kq11csp1342871qvb; Wed, 21 Oct 2026 07:02:48 -0700
- 3–7 X-Google-Smtp-Source, X-Received, ARC-Seal, ARC-Message-Signature, ARC-Authentication-Results
- 8Return-Path: <bounces+48213-9f1c-reader=example.com@sendgrid.net>
- 9Received: from o1.ptr1234.example.org ([167.89.118.37]) by mx.google.com with ESMTPS id …; Wed, 21 Oct 2026 07:02:47 -0700
- 10Received-SPF: pass (google.com: domain of …@sendgrid.net designates 167.89.118.37 as permitted sender) client-ip=167.89.118.37;
- 11Authentication-Results: mx.google.com; dkim=pass …; dkim=pass …; spf=pass …; dmarc=pass …
Добавлено серверами по пути (SendGrid example.org)5 полей

- 12DKIM-Signature: v=1; a=rsa-sha256; d=example.org; s=s1; h=content-type:from:…
- 13DKIM-Signature: v=1; a=rsa-sha256; d=sendgrid.info; s=smtpapi; h=content-type:from:…
- 14Received: by filterdrecv-7d9c8b5f6-2kqzr with SMTP id … 2026-10-21 14:02:13.517 +0000 UTC
- 15Received: from app-01.example.org ([198.51.100.24]) by geopod-ismtpd-3 (SG) with ESMTPSA id …; Wed, 21 Oct 2026 14:02:12.902 +0000
- 16Received: from localhost ([127.0.0.1]) by app-01.example.org (Postfix) with ESMTP id 4Xc9Fq2Lb1z9vKs; Wed, 21 Oct 2026 14:02:10 +0000
Записано приложением отправителя14 полей
- 17Content-Type: multipart/alternative; boundary=8a1f4c2e9b7d3a6c5e0f
- 18Date: Wed, 21 Oct 2026 14:02:04 +0000 (UTC)
- 19From: Example Weekly <news@example.org>
- 20Mime-Version: 1.0
- 21Message-ID: <3qX0b1wZTcO2pN9sKd4ZfA@geopod-ismtpd-3>
- 22Subject: This week at Example: five things worth reading
- 23List-Unsubscribe: <https://u48213.ct.sendgrid.net/lu/unsubscribe?…>, <mailto:unsubscribe@example.org?…>
- 24List-Unsubscribe-Post: List-Unsubscribe=One-Click
- 25–29 List-Id, Feedback-ID, X-SG-EID, X-SG-ID, X-Entity-ID
- 30To: reader@example.com
пустая строка: здесь начинается тело письма, и этот инструмент его не читает
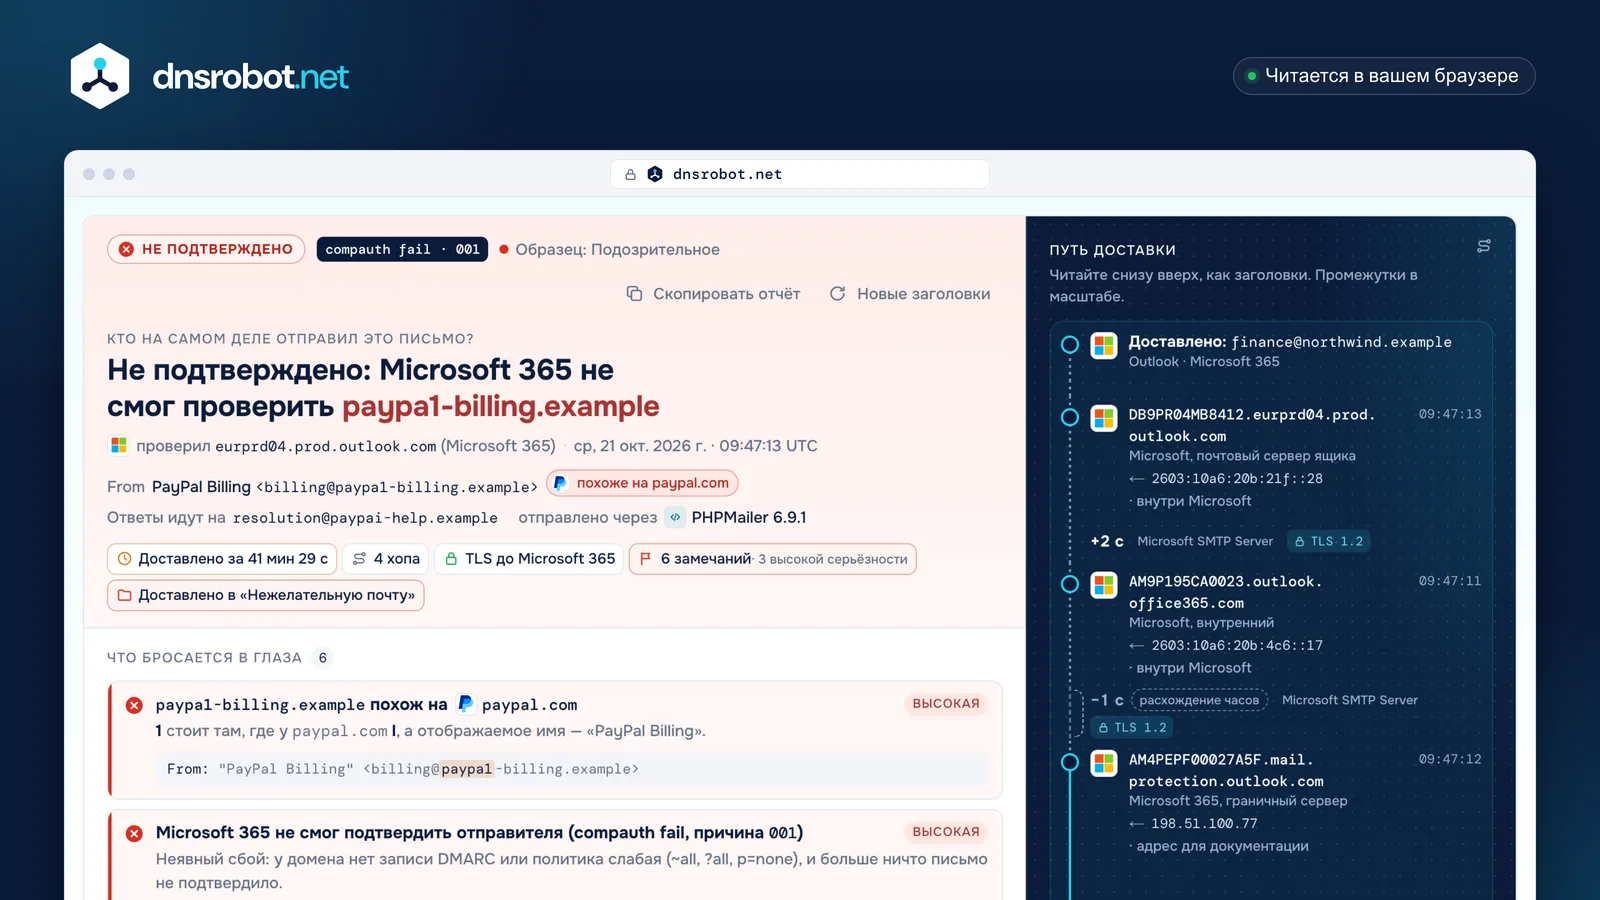
 ВердиктКто отправил письмо — судя только по Authentication-Results, которые записал ваш провайдер, и сервер, который их проверил.Что бросается в глазаКаждое замечание с уровнем, причиной и точной строкой заголовка, из которой оно взято.Путь доставкиКаждый сервер от заголовка Date до ящика, промежутки в масштабе и граница доверия поперёк пути.ФактыСколько шла доставка, сколько было хопов, использовал ли каждый внешний хоп TLS и какую папку выбрал Microsoft.
Как читать заголовки письма: снизу вверх
Чтобы выполнить анализ заголовков письма, читайте строки Received снизу вверх. Каждый сервер добавляет свою строку над уже имеющимися, поэтому нижняя — это первый хоп, а верхняя — ваш провайдер, передающий письмо в ящик (RFC 5321 §4.4).
Строка говорит, кто получил письмо (by), с какого сервера и адреса (from, адрес, замеченный при подключении), как (with: ESMTPS — это STARTTLS, ESMTPSA — STARTTLS плюс вход по логину) и когда. Серверы ставят своё местное время, поэтому перед вычитанием переведите каждое в UTC: 07:02:47 -0700 — это 14:02:47 UTC.
Достоверны только строки, которые записал ваш провайдер. Всё, что ниже его первой строки, пришло от серверов, которые вы проверить не можете, а отправитель может добавить свои строки.
В заголовке · сверху новейшее
Путь · сначала хоп 1
Граница доверия
Читайте вверх: каждый сервер добавляет свою строку сверху
SPF, DKIM и DMARC в заголовках письма
SPF спрашивает, имел ли отправляющий сервер право отправлять письма от имени домена конверта (Return-Path). DKIM спрашивает, подписал ли письмо домен и совпадает ли подпись до сих пор. DMARC спрашивает, совпадает ли домен пройденной проверки SPF или DKIM с адресом From, который вы видите.
Ответы ваш провайдер записывает в Authentication-Results. Доверяйте блоку, который ваш провайдер записал рядом со своей строкой Received. Другие копии, копии ARC и любые блоки среди строк отправителя мог добавить кто угодно (RFC 8601).
Pass подтверждает домен, но не его намерения: examp1e.com может пройти все три проверки для себя.
Authentication-Results: mx.google.com;1Кто проверялauthserv-id: собственный сервер вашего провайдера
dkim=pass header.i=@example.org header.s=s1 header.b=Xk3Pq9aZ;2DKIM: подписал example.orgего ключ лежит в s1._domainkey.example.org
dkim=pass header.i=@sendgrid.info header.s=smtpapi …;3Вторая подписьсобственная подпись отправляющего сервиса; она не может согласоваться с example.org
spf=pass (google.com: … designates 167.89.118.37 as permitted sender) smtp.mailfrom=…@sendgrid.net;4SPF: разрешено отправлять от имени sendgrid.netдомен конверта (Return-Path), а не From
dmarc=pass (p=QUARANTINE sp=QUARANTINE dis=NONE) header.from=example.org5DMARC: домен From совпадает с ②p=quarantine — то, что example.org просит получателей делать с письмами, не прошедшими проверку
#3 Authentication-Results: spf=softfail (sender IP is 198.51.100.77) … dkim=none … dmarc=none action=none … compauth=fail reason=001УчитываетсяЕго записал Microsoft 365, выше первой добавленной им строки Received.
Граница доверия
#7 Authentication-Results: protection.outlook.com; spf=pass … dkim=pass … dmarc=pass action=none … compauth=pass reason=100ИгнорируетсяОн называет Microsoft, но стоит ниже всех строк Received: пришёл внутри письма. Получатель никогда не пишет в этом месте.Настоящее письмо или поддельное?
Заголовки не скажут, честно ли предложение, но покажут, действительно ли домен From отправил письмо и не подражает ли он чужому. Начните с вердикта, который записал ваш провайдер, а затем поищите эти признаки.
Ни один из них сам по себе не доказывает фишинг, а несколько частых отличий — нормальны. Microsoft отмечает, что похожий домен может пройти SPF, DKIM и DMARC, если его владелец их настроил (Microsoft).
Похожий домен в FromВысокая
paypa1-billing.exampleпротивpaypal.com
Подставлена цифра или похожая буква. Такой домен может сам по себе проходить SPF, DKIM и DMARC.
Буквы другого алфавитаВысокая
xn--pypal-4ve.exampleвыглядит какpаypal.example
Буква а — кириллическая. В заголовках остаётся форма xn-- (punycode), которая выдаёт подмену.
Ваш провайдер сообщает failВысокая
compauth=fail reason=001 · spf=softfail
Получатель не смог связать домен From с сервером, который отправил письмо.
Имя, в котором спрятан другой адресСредняя
"accounts@example.com" <notice@mailer.example>
Клиенты показывают имя, а не адрес. Настоящий отправитель — в угловых скобках.
Собственный вердикт фильтраСредняя
CAT:PHSH · dest:J · SFTY:9.25
Microsoft отнёс письмо к фишингу и положил в «Нежелательную почту»; 9.25 — подсказка о первом контакте.
Pass-результаты ниже чертыСредняя
#7 Authentication-Results: protection.outlook.com; spf=pass dmarc=pass
Записаны ниже всех строк Received, значит, их написал отправитель. Учитываются только результаты вашего провайдера.

Нормально, само по себе не тревожный признак
Return-Path отличается от From
sendgrid.netпротивexample.org
Письма за вас отправляют почтовые сервисы; совпадение обеспечивает DKIM.
Reply-To отличается от From
Reply-To: support@example.org
Ответы идут в службу поддержки. Присмотреться стоит, только если этот домен подражает другому.
Время идёт назад
09:47:12 → 09:47:11 (−1 с)
Каждый сервер ставит время по своим часам, а часы могут расходиться на секунду и больше.
Сервер в другой стране
CTRY:US · 209.85.208.54
Это место сервера, а не человека. Крупные провайдеры отправляют отовсюду.
Почему письмо задержалось?
Вычтите каждое время Received из времени строки выше, в UTC. Наибольший промежуток показывает, где письмо ждало. Промежуток в 30 минут и больше соответствует повторной попытке (RFC 5321 советует ждать не менее 30 минут).
Заголовок Date берётся из устройства отправителя, поэтому время от Date до первого сервера включает отстающие часы или черновик, написанный задолго до отправки. Время также может откатиться на секунду, если часы двух серверов расходятся.
Ни один стандарт не говорит, сколько — это слишком долго.
Microsoft 365
- 09:47:12граничный сервер, первая строка
- 09:47:11внутренний · −1 с
- 09:47:13почтовый сервер ящика
- 09:05:44Заголовок Dateчасы отправителя
- +7 с
- 09:05:51mail.paypa1-billing.exampleпервый сервер
- 41 мин 21 с≥ 30 мин: соответствует повторной попытке
- 09:47:12Microsoft 365, граничный серверпервая строка, записанная Microsoft
- −1 счасы расходятся
- 09:47:11Microsoft, внутренний
- +2 с
- 09:47:13Microsoft, почтовый сервер ящика
- от заголовка Date
- 41 мин 29 с
- от первого сервера
- 41 мин 22 с
- Date → первый сервер 6 с
- в SendGrid 2,9 с
- фильтр SendGrid 0,6 с
- SendGrid → Google, наибольший промежуток 33 с
- внутри Google 1 с
Спам-заголовки Microsoft 365 и Gmail: расшифровка
Microsoft 365 записывает вердикт своего фильтра в X-Forefront-Antispam-Report: CAT — это вердикт, SFV — решение спам-фильтрации, а X-Microsoft-Antispam-Mailbox-Delivery сообщает, в какую папку попало письмо.
SCL всё ещё записывается, но Microsoft говорит, что в Microsoft 365 он больше ничего не решает: читайте CAT (Microsoft). BCL оценивает массовую рассылку по жалобам от 0 до 9, а решает порог вашей политики (по умолчанию 7).
Gmail не записывает документированный вердикт по спаму. Серверы с SpamAssassin добавляют X-Spam-Status с оценкой, порогом и сработавшими правилами.
- 1CAT:PHSH вердикт: фишинг (SPM — спам, SPOOF, BULK, HPHSH…)
- 2SFV:SPM спам-фильтрация пометила письмо как спам (NSPM — не спам)
- 3SCL:5 входной параметр фильтрации, а не решение в Microsoft 365
- 4SFTY:9.25 показана подсказка о первом контакте
- 5IPV:NLI IP нет ни в одном списке репутации
- 6DIR:INB входящее; SFS и ARA — внутренняя диагностика Microsoft
Уровень жалоб на массовую рассылкуBCL:0
Пороги: 5 строгий, 6 стандартный, 7 по умолчанию; при значении не ниже порога письмо считается массовым.
Куда попалоdest:J
dest:I — «Входящие». ucf, jmr и ENG — внутренние.
Gmail и SpamAssassin

Gmail не записывает документированный вердикт по спаму: X-Received, X-Google-Smtp-Source и X-Gm-* — внутренние.
X-Spam-Status: No, score=2.307 required=6.31
SpamAssassin: спам только при оценке не ниже требуемой.
Как посмотреть заголовки письма в Gmail, Outlook, Apple Mail и других клиентах
Скопируйте полные заголовки или всё исходное письмо с компьютера или из веб-браузера. Затем вставьте их выше либо сохраните письмо как файл .eml и загрузите его.
В каждом клиенте они спрятаны в своём меню. Выберите свой: шаги взяты из справки каждого провайдера.
- 1Откройте письмо
- 2⋯
- 3Свойства письма

Источник: справка Яндекса: yandex.ru/support · Yandex 360
- 1Откройте письмо
- 2Ещё ⋮
- 3Показать оригинал
- 4Копировать в буфер обмена
Источник: support.google.com/mail/answer/29436
- 1Откройте письмо
- 2Дополнительные действия ···
- 3Просмотреть
- 4Сведения о сообщении

Источник: support.microsoft.com · просмотр заголовков интернет-сообщений
- 1Дважды щёлкните письмо
- 2File
- 3Properties
- 4Заголовки Интернета
Источник: support.microsoft.com · просмотр заголовков интернет-сообщений
- 1Выберите письмо
- 2View
- 3Message
- 4All Headers

Источник: support.apple.com · руководство пользователя Почты (macOS Sequoia)
- 1Откройте письмо
- 2Еще
- 3Показать все заголовки

Источник: support.apple.com · руководство пользователя iCloud
- 1Выберите письмо
- 2View Message Source
- 3Ctrl+U · ⌘U

Источник: support.mozilla.org · сочетания клавиш
- 1Откройте письмо
- 2More ⋯
- 3View headers
Источник: справка Proton: proton.me/support/check-email-headers
- 1Откройте письмо
- 2More options ···
- 3View Raw Message

Источник: help.yahoo.com · статья SLN36735
- 1Откройте письмо
- 2More Actions
- 3Show Original

Источник: справка Zoho: zoho.com/mail/help
- 1メールを開く
- 2その他
- 3メールのソースを表示

Источник: support.yahoo-net.jp · статья H000007254
С телефона? Приложения Gmail, Outlook и Apple Mail не показывают полные заголовки. Откройте письмо в браузере (Gmail, Outlook в вебе) или в программе на компьютере либо перешлите его вложением и загрузите .eml сюда.
Как отследить письмо и что может и чего не может показать IP
Чтобы отследить письмо, возьмите адрес from в первой строке Received, которую записал ваш провайдер: это сервер, передавший письмо. Узнайте, кому он принадлежит, и вы поймёте, чей это был сервер — им может оказаться пересылающий сервер, а не исходный отправитель.
Заголовки показывают почтовые серверы и лишь иногда собственную сеть отправителя — в X-Originating-IP.
Даже этот адрес указывает на сеть и примерно на страну, но никогда на человека или улицу.
Что говорит 209.85.208.54
- Владелец
- Google LLC · 209.85.128.0/17 (ARIN)
- Страна
 Соединенные Штаты, где находится сервер
- Роль
- отправляющий сервер Gmail, тот, который проверял SPF
Чего он не говорит
- Кто
- Ana или любой другой человек на example.net
- Где
- её город или улица
- Устройство
- её компьютер или телефон
Заголовки письма: вопросы и ответы
Как посмотреть заголовки письма и сделать их анализ?
Безопасно ли вставлять сюда заголовки письма?
Можно ли подделать заголовки письма?
Как понять, что письмо поддельное?
Можно ли узнать IP-адрес отправителя по письму?
Почему Gmail не показывает IP-адрес отправителя?
SPF пройден, почему же DMARC не пройден?
Что значит отрицательная задержка между хопами?
Что означают SCL и BCL?
Показывают ли заголовки письма получателей скрытой копии (BCC)?
Это то же самое, что Message Header Analyzer от Microsoft?
Почему Authentication-Results несколько?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие почтовые инструменты
Проверка SPF записи
Проверка записей SPF и подсчёт DNS запросов по RFC 7208
Проверка DKIM
Проверка записей DKIM с автоматическим определением селектора
Проверка DMARC
Проверка политики DMARC и настроек выравнивания для любого домена
IP Поиск
Мгновенный поиск геолокации IP адреса, провайдера и данных сети
Проверка IP в чёрных списках
Проверка IP адреса в списках спама и вредоносного ПО
MX Поиск
Поиск записей mail exchange и данных почтового сервера