











Проверка SMTP-сервера: тест любого почтового сервера
Бесплатная SMTP-проверка: проверьте SMTP-сервер вживую на порту 25, 587, 465 или 2525. Вы увидите его приветствие, TLS и сертификат и узнаете, пересылает ли он почту для посторонних. Это проверка почтового сервера без пароля и без отправки писем.
Порт 25: на нём серверы доставляют почту друг другу. Для домена или адреса e-mail проверяются его MX-серверы.

- Подключение
- Приветствие
- EHLO
- STARTTLS
- Сертификат
- EHLO после TLS
- Вход по паролю
- Проверка ретрансляции
Один сеанс SMTP с нашего тестового сервера: без пароля, без DATA, письма не отправляются. Ответы хранятся 2 минуты, чтобы повторные проверки шли быстро; журнал ваших проверок мы не ведём.
Что проверяет проверка SMTP-сервера?
Проверка SMTP открывает тот же разговор, что и отправляющий сервер: подключается, ждёт приветствия 220, представляется командой EHLO, переходит на TLS командой STARTTLS, проверяет сертификат, снова спрашивает EHLO, а на порту 25 просит сервер доставить письмо в домен постороннего. Каждый шаг получает трёхзначный код, и по ответам видно, что работает.
Мы останавливаемся до того, как что-либо уходит: без пароля, без DATA, так что письма не отправляются. Каждый шаг ломается по-своему, и по тому, как именно, видно, кому это чинить.
- 1Подключение3 msфильтруется · закрыт
- 2Приветствие220 · 236 ms421 · 554 · тишина
- 3EHLO250 · 245 ms500 → HELO
- 4STARTTLS220 · 233 ms454 · не предлагается
- 5TLS1.3 · 6 msстарый TLS · нет общего шифра
- 6Сертификатдействителен · 58 дн.истёк · самоподписанный · не то имя
- 7EHLO снова250 · 237 msAUTH до TLS
- 8Ретрансляция550 · 475 ms250 = открытый relay
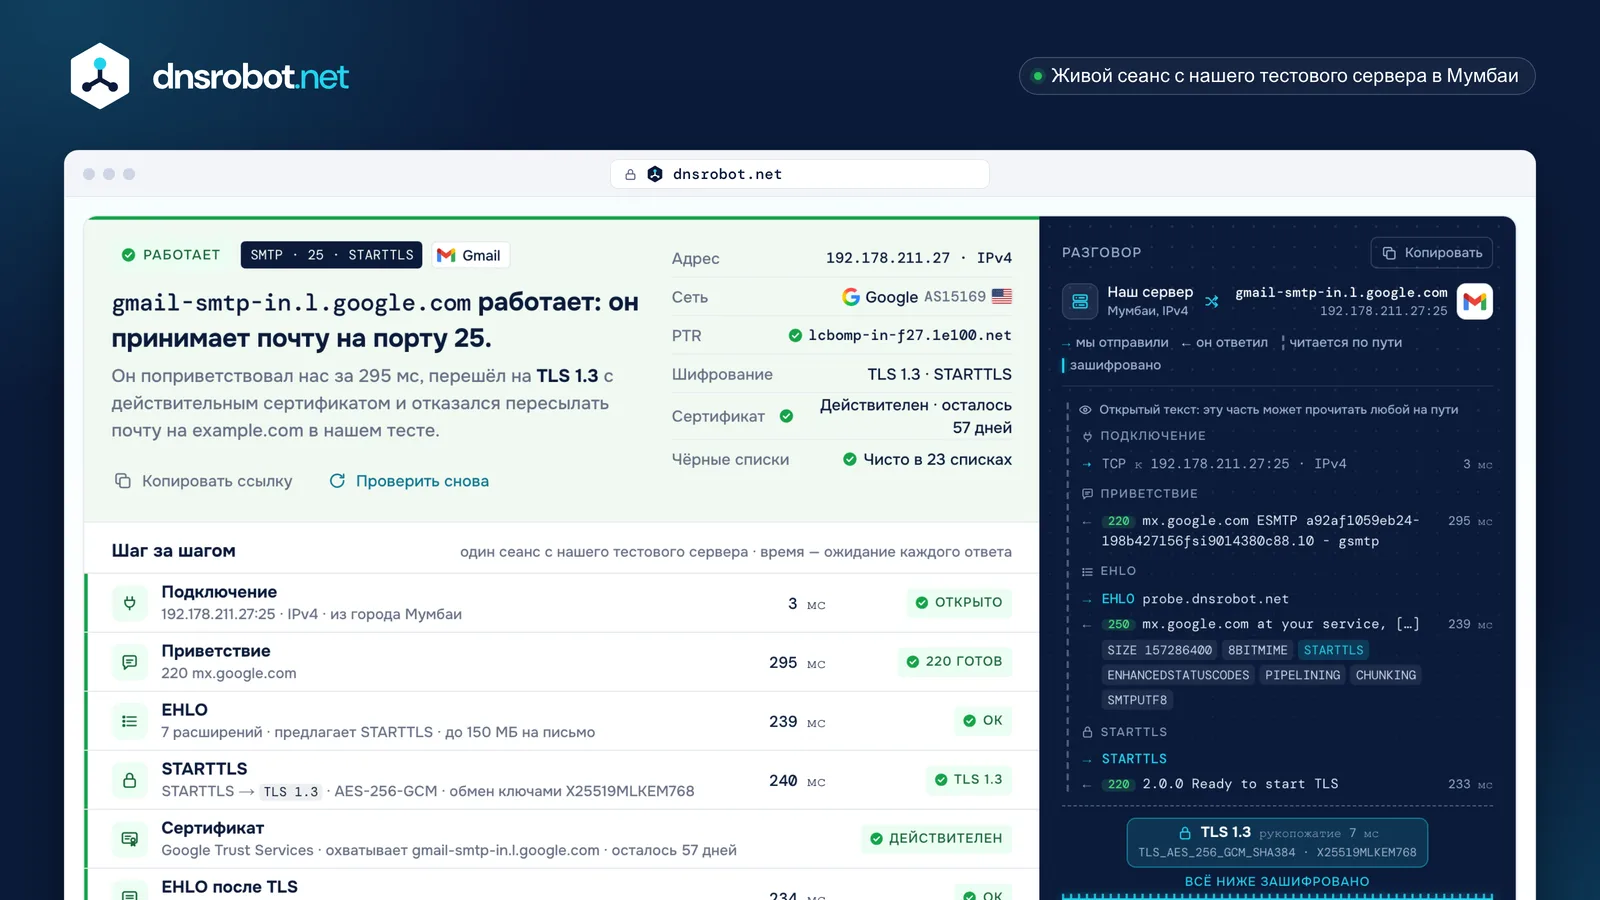
 Один вердиктРаботает, работает с проблемами, open relay, отказ, недоступен: ответ одним предложением, с указанием, на чём он основан.ФактыАдрес, его сеть, имя обратного DNS, шифрование, сертификат и чёрные списки — всё сразу.Шаг за шагомКаждый шаг сеанса с ожиданием сервера: подключение, приветствие, EHLO, STARTTLS, сертификат, повторный EHLO, вход и проверка ретрансляции.Где начинается TLSВесь разговор строка за строкой. Выше шва он читается по пути; ниже — зашифрован.
Какой порт SMTP выбрать: 25, 587, 465 или 2525?
Порт 25 нужен серверам, которые доставляют почту друг другу: на нём слушают MX-серверы домена, и никто не входит с паролем. Порт 587 — это место, где ваша почтовая программа передаёт письмо провайдеру, после STARTTLS и пароля (RFC 6409). Порт 465 делает то же самое с TLS с первого байта.
Порт 2525 вообще не почтовый в реестре IANA: он числится за «ms-v-worlds». SendGrid, Mailgun и Postmark открывают его, потому что некоторые сети блокируют 587. А поскольку спам когда-то лился из заражённых домашних компьютеров, большинство облаков и многие домашние провайдеры по умолчанию блокируют исходящий порт 25.
- 587STARTTLS, затем вход
- 465сначала TLS, затем вход
- 2525где 587 заблокирован
- 25сервер — серверу, без входа
| Провайдер | 25 | 587 | 465 | 2525 |
|---|---|---|---|---|
| Gmail / Google Workspacesmtp.gmail.com | –– | ✓ | ✓ | –– |
| Microsoft 365smtp.office365.com | ✓ | лучше✓ | нет✕ | –– |
| SendGridsmtp.sendgrid.net | ✓ | лучше✓ | ✓ | ✓ |
| Mailgunsmtp.mailgun.org | ✓ | ✓ | ✓ | ✓ |
| Postmarksmtp.postmarkapp.com | ✓ | ✓ | –– | ✓ |


Исходящий порт 25 по умолчанию заблокирован: AWS · Google Cloud · Azure · Comcast. Порт 587 должен оставаться открытым (RFC 5068).



Коды ответов SMTP: что значат 220, 250, 421, 550 и 554
Каждый ответ SMTP начинается с трёх цифр. Первая говорит, что делать: 2 — готово, 3 — присылайте дальше, 4 — повторите позже, 5 — не повторяйте. Вторая задаёт тему (0 — синтаксис, 2 — соединение, 5 — почтовая система), а третья — подробность.
Большинство серверов добавляют после неё расширенный код вроде 5.1.1 (если в списке есть ENHANCEDSTATUSCODES): класс, тема (1 — адресация, 7 — безопасность или политика), подробность. Текст после кодов предназначен людям и у разных серверов различается: читайте сначала цифры.
- 5постоянная ошибка: не повторять
- 5о почтовой системе
- 0подробность
- 5.постоянная
- .1.адресация
- .1плохой ящик
5505.1.1 The email account that you tried to reach does not exist. Gmail, на нашу проверку ретрансляции
- 220Служба готоваприветствие · после STARTTLS
- 221Закрываю соединениепосле QUIT
- 250OK, выполненоEHLO · MAIL · RCPT · RSET
- 354Начинайте передачу письмапосле DATA: до этого мы не доходим
- 421Сейчас недоступно, закрываюприветствие: занят или лимиты
- 451Повторите позжеRCPT: серые списки
- 454TLS сейчас недоступенSTARTTLS
- 530Сначала войдитеMAIL на порту 587
- 535Неверное имя или парольAUTH: пароль мы не отправляем
- 550Ящик недоступен или не разрешёнRCPT: проверка ретрансляции
- 554Здесь нет службы SMTPприветствие: отказ
STARTTLS и неявный TLS (implicit TLS): порт 587 или 465?
При STARTTLS (порт 587 и порт 25 между серверами) разговор начинается открытым текстом и на середине переходит на TLS. До перехода его может прочитать любой на пути и тихо вычеркнуть STARTTLS из списка сервера: отправитель без MTA-STS или DANE тогда продолжит без шифрования.
При неявном TLS (порт 465) рукопожатие TLS идёт первым, до того как сервер скажет хоть слово. RFC 8314 (2018) просит почтовые программы предпочитать его; если всё сделано правильно, оба способа одинаково безопасны. Между серверами на порту 25 существует только STARTTLS.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · 8BITMIME · STARTTLS · …
- →STARTTLS
- ←2202.0.0 Ready to start TLS
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (ваша программа)
Первые пять строк идут открытым текстом: злоумышленник может убрать STARTTLS здесь.
- ←220smtp.gmail.com ESMTP
- →EHLO probe.dnsrobot.net
- ←250SIZE · AUTH LOGIN PLAIN XOAUTH2 …
- →AUTH … (ваша программа)
Ничего не идёт открытым текстом: убирать нечего, STARTTLS нет.
EHLO: что означает список расширений сервера
Клиент начинает с EHLO и своего имени; сервер отвечает 250 и по строке на каждое поддерживаемое расширение. Этот список — меню сервера: наибольшее письмо, умеет ли он переходить на TLS, какие способы входа принимает.
После STARTTLS клиент обязан забыть список и спросить заново (RFC 3207). Хорошо настроенный сервер тогда убирает STARTTLS и часто добавляет AUTH, так что пароли предлагаются только внутри TLS. AUTH PLAIN или LOGIN в списке до TLS — это замечание: программа может отправить пароль открытым текстом.
- SIZE 35882577Наибольшее письмо: 34,2 МБSIZE 35882577
- 8BITMIMEБуквы с диакритикой и нелатинский текст проходят без изменений8BITMIME
- STARTTLSМожет перейти на TLS: предлагается только до негоисчез
- ещё нетВход по паролю или OAuth: предлагается только внутри TLSAUTH LOGIN PLAIN XOAUTH2 …
- ENHANCEDSTATUSCODESОтветы несут коды вроде 5.1.1ENHANCEDSTATUSCODES
- PIPELININGНесколько команд за разPIPELINING
- CHUNKINGПисьмо порциями заданного размера (BDAT)CHUNKING
- SMTPUTF8Адреса вроде ü@example.comSMTPUTF8
Ещё встречаются: DSN отчёты о доставке · VRFY «есть ли такой пользователь?» (часто отключён) · REQUIRETLS TLS на каждом участке · BINARYMIME «сырые» двоичные данные вместе с CHUNKING · ETRN резервные серверы забирают очередь писем.
Проверка почтового сервера на open relay: не открыт ли ваш сервер для всех?
Open relay (открытый ретранслятор) доставляет почту для кого угодно и куда угодно, поэтому спамеры их ищут, а чёрные списки их включают. RFC 2505 с 1999 года просит почтовые серверы от этого отказываться, а серверы submission никогда не должны пересылать почту без входа (RFC 5068).
На порту 25 мы просим сервер как посторонний доставить письмо в чужой домен: MAIL FROM с нашим тестовым адресом, затем RCPT TO:<relay-test@example.com>. 4xx или 5xx — отказ: это хорошо. 250 — согласие: серьёзный признак open relay, хотя некоторые серверы отказывают только позже, после DATA. DATA мы не отправляем, поэтому в любом случае ничего не доставляется.
- MAIL FROM
- RCPT TO ?
- RSET
DATAникогда- QUIT
что этот сервер не станет пересылать почту для этого постороннего на этот домен. Gmail ответил 550 5.1.1: он вообще не принимает почту для example.com.
что сервер отказывает всем (он может доверять некоторым сетям), а 250 не доказывает, что письмо ушло бы: некоторые серверы отказывают уже после DATA.
Сертификаты на почтовых серверах: MTA-STS и DANE
Между почтовыми серверами сертификат проверяется только тогда, когда этого требует домен получателя. Без политики отправитель принимает любой сертификат, даже истёкший, а при сбое STARTTLS переходит на открытый текст.
MTA-STS публикует по HTTPS политику: доставлять только по TLS, на эти имена MX, с действительным сертификатом. DANE закрепляет ключ сервера в DNS (запись TLSA), для чего нужен DNSSEC. Наша проверка проверяет сертификат по правилам MTA-STS, по собственному имени сервера, и показывает рядом политику домена.
| Имя должно совпадать с MX | Не истёк | Доверенный УЦ | Нужен DNSSEC | Нельзя понизить защиту | |
|---|---|---|---|---|---|
| Оппортунистический STARTTLSнет политики | – | – | – | – | – |
| MTA-STSmta-sts.<domain>/.well-known/mta-sts.txt | – | ||||
| DANE_25._tcp.<mx> TLSA, подписанная зона | ключ совпадает | ключ совпадает | не нужно |
version: STSv1
mode: enforce
mx: smtp.google.com
mx: gmail-smtp-in.l.google.com
mx: *.gmail-smtp-in.l.google.com
max_age: 86400

mx.google.com
smtp.google.com
aspmx.l.google.com
gmail-smtp-in.l.google.com
alt1.gmail-smtp-in.l.google.com
… alt4, gmr-smtp-in, mx1.smtp.goog
действителен до 21 дек. 2026 г. · Google Trust Services WE2
Как проверить SMTP-сервер со своего компьютера
Наша проверка идёт с нашего сервера, поэтому она показывает то, что видит интернет. Выпускает ли ваша сеть на порт 25 или 587 — это другой вопрос, и веб-страница на него не ответит: браузеры вообще отказываются открывать порты 25, 465 и 587 («плохие порты» стандарта Fetch).
Выполните одну из этих команд на своём компьютере. В Windows Test-NetConnection отвечает за секунду. В macOS и Linux openssl s_client сам переходит на STARTTLS и показывает сертификат; затем введите EHLO test, и вы уже говорите по SMTP. swaks выполняет по сценарию целый сеанс.


Почему почтовый сервер отказывает в проверке SMTP
Отказ — не всегда признак неисправного сервера. Почтовые серверы защищаются: отбрасывают адреса из чёрных списков, замедляют или задерживают посторонних и ограничивают число соединений от одного отправителя. Для каждого сервера, к которому мы обращаемся, наша проверка — посторонний, поэтому первой сталкивается с этой защитой.
Читайте первый ответ. 4xx — временный, настоящие отправители повторяют попытку. 554 на приветствии или 5xx на RCPT — решение политики об отправителе, которое к вашему может не относиться. Отсутствие ответа вообще — вопрос сети, а не SMTP.
- Наш адрес заблокирован правилами
5545.7.1 Service unavailable; client host blockedОн не пускает наш тестовый сервер, а возможно, и ваш. Проверьте его чёрные списки и список разрешённых адресов сервера.
- Слишком занят или лимит
4214.7.0 Too many concurrent SMTP connectionsВременно: отправители повторяют 421 несколько часов. Повторите проверку через несколько минут.
- Серые списки
4514.7.1 Greylisted, please try again laterНезнакомых отправителей просят зайти позже. Настоящие серверы так и делают, поэтому почта приходит с опозданием, а не теряется.
- Медленное приветствие (tarpit)
… 18 с тишины … 220mail.example.netRFC 5321 разрешает отправителям ждать 5 минут. Наша проверка ждёт 15 секунд и говорит об этом.
- Нет обратного DNS у отправителя
5505.7.25 The IP address sending this message does not have a PTR recordТак Gmail отвечает отправителю без записи PTR. У нашего тестового сервера она есть.
- Файрвол отбрасывает соединение
нет ответа за 10 с (фильтруется)Порт пускает только знакомых отправителей, либо его блокирует сеть по пути.
Аутентификация SMTP: почему эта SMTP-проверка не спрашивает ваш пароль
Многие проверки SMTP просят имя и пароль и отправляют настоящее письмо. Мы нет: пароль, введённый на чужом сайте, придётся менять. Проверка показывает нужное и без него: предлагает ли сервер вход, какими способами и только ли внутри TLS.
Пароли и так уходят в прошлое. Google больше не позволяет приложениям входить в Gmail только по паролю, а Microsoft по умолчанию отключает Basic authentication для SMTP AUTH у существующих арендаторов в конце декабря 2026 года. Если ваше приложение всё ещё входит с паролем, проверьте его в самом приложении, с паролем приложения.
PLAINраспространёнOAUTHBEARERраспространёнSCRAM-SHA-256распространёнCRAM-MD5ограниченLOGINустарелXOAUTH2устарелDIGEST-MD5устарел
XOAUTH2 помечен как устаревший, но именно его сегодня используют приложения Gmail и Microsoft 365.
Окончательную дату отключения Microsoft объявит во второй половине 2027 года. На страницах самого Google для Workspace указаны две даты.
Проверка SMTP: частые вопросы
Что такое проверка SMTP-сервера и что показывает SMTP-проверка?
Как проверить SMTP сервер?
Какой порт использовать: 25, 587, 465 или 2525?
Блокирует ли мой провайдер порт 25 или 587?
Что значат 220, 421 и 554 в проверке SMTP?
Что такое STARTTLS и обязателен ли он?
Почему проверка SMTP заканчивается тайм-аутом?
Можно ли проверить аутентификацию SMTP с моим именем и паролем?
Как работает проверка почтового сервера на open relay?
В чём разница между EHLO и HELO?
Отправляет ли проверка SMTP письмо?
Какие настройки SMTP у Gmail и Outlook?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты для почты и DNS
MX Поиск
Поиск записей mail exchange и данных почтового сервера
Проверка SSL сертификата
Проверка действительности SSL сертификата и деталей безопасности
Проверка IP в чёрных списках
Проверка IP адреса в списках спама и вредоносного ПО
Обратный DNS
Поиск имён хостов по IP адресу через записи PTR
Проверка портов
Тест доступности порта и определение работающих сервисов
Проверка email
Проверка email-адреса через его почтовый сервер без отправки письма или тестовое письмо с отчётом о спаме и доставляемости