











Генератор DMARC-записи
Создайте DMARC-запись по RFC 9989, начав с той, что вы публикуете сейчас, и увидьте, что получатели сделают с письмами, не прошедшими проверку.
Загружает запись у _dmarc вашего домена в форму. Или соберите её ниже: она обновляется при любом изменении.
Всё собирается в вашем браузере. Наружу уходят только DNS-запросы по HTTPS к резолверу Cloudflare (Google — для второго мнения).
Пример записи для example.com
Введите домен выше, чтобы начать с того, что он публикует сейчас, или измените что угодно ниже. Запись справа обновляется по ходу.
Отчёты о сбоях и прочее
psd= только для операторов публичных суффиксов, поэтому здесь не предлагается.
Что будет с письмами, не прошедшими DMARC
Письма, прошедшие проверку, это не затрагивает. Для не прошедших получатели читают вашу запись так:
Политика — это просьба: окончательное решение за получателем. При включённом Honor DMARC record policy, как рекомендует Microsoft, Microsoft 365 отклоняет письма, не прошедшие проверку при reject, с ответом 550 5.7.1, а при quarantine отправляет их в «Нежелательную почту».
Внедрение
- 1Мониторинг
p=nonep=none с отчётами, не меньше месяцасейчасВы здесь - 2Тест
p=quarantine; t=yquarantine с t=y: по желанию - 3Карантин
p=quarantineне меньше, чем длился мониторинг - 4Отклонять
p=rejectесли ваши пользователи не пишут в рассылки
Перед публикацией
Одна запись, в которой нет ничего, что получатели пропустят или поймут неверно.
Куда идут ваши отчёты
Получатели присылают отчёты на адрес другой организации, только если она публикует запись-разрешение.
Сервисы отчётов публикуют одну запись, которая охватывает все домены, поэтому их адреса обычно сразу показывают «Разрешено».
Куда это вставить?
Выберите свой DNS-хостинг: поля ниже написаны так, как их ждёт его форма.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
После публикации
Как создать DMARC-запись?
Опубликуйте у домена одну TXT-запись с именем _dmarc, начинающуюся с v=DMARC1, с политикой и адресом для отчётов: генератор выше её напишет, и она заработает, как только её начнёт отдавать ваш DNS-хостинг.
Убедитесь, что ваша почта уже проходит SPF или DKIM, затем начните с p=none и адреса rua, который вы читаете: получатели доставляют письма как раньше и присылают вам ежедневные отчёты о том, кто отправляет почту от имени вашего домена.
Читайте отчёты не меньше месяца, исправьте каждого законного отправителя, который не проходит проверку, затем переходите к карантину и reject. Одна запись у основного домена организации охватывает и его поддомены.
- 1Публикация у _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Получатели ищут еёзапрос TXT
_dmarc.example.com - 3Применяют вашу политикуp=none → доставлено
- 4Отчёты приходят каждый деньагрегированный отчёт (XML, раз в сутки)dmarc@example.com


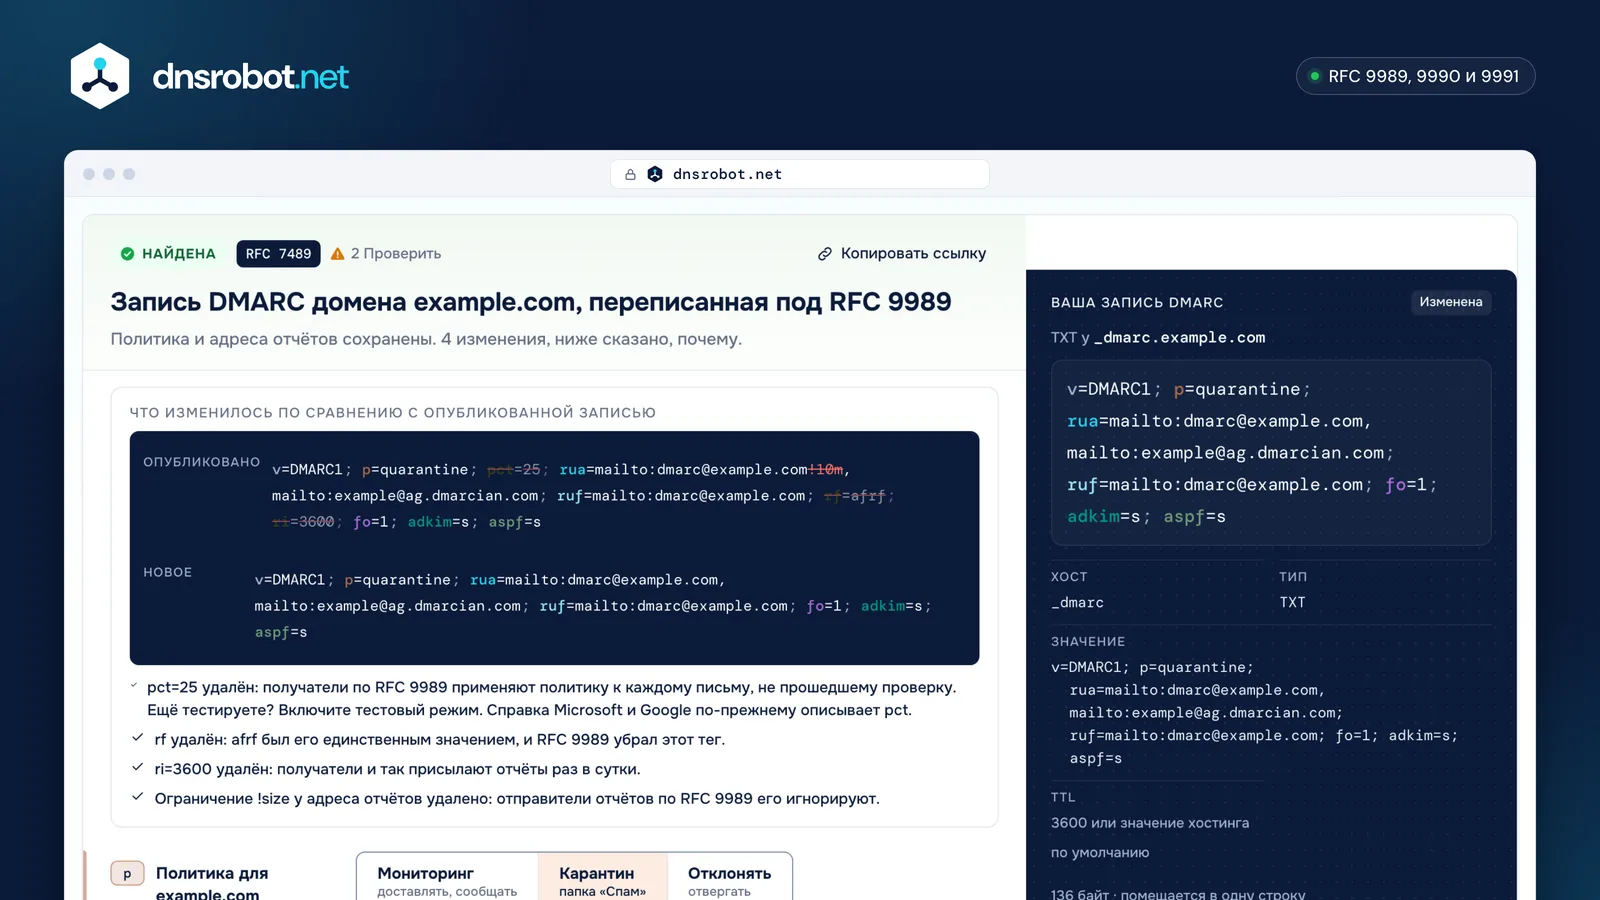
 Начните с того, что публикуете«Загрузить» читает _dmarc из вашего браузера и заполняет форму; через наш сервер ничего не идёт.Каждый тег окрашенКаждая часть записи совпадает цветом со своей настройкой: наведите на одну, чтобы найти другую.Что изменилось и почемуТеги, которые RFC 9989 удалил, убираются, каждый с причиной.Копируйте так, как нужно вашему хостингуХост, тип и значение, у каждого кнопка копирования, переписано под ваш DNS-хостинг.Адреса отчётов провереныАдрес в другой организации отмечен, а его запись-разрешение проверяется вживую.
Какую политику DMARC выбрать: none, quarantine или reject?
Начните с none и отчётов, перейдите на quarantine, когда каждый законный отправитель проходит проверку, и на reject, когда будете уверены: RFC 9989 просит не меньше месяца на none и столько же на quarantine.
none ничего не меняет в доставке; quarantine отправляет письма, не прошедшие проверку, в спам; reject их отклоняет. Политика — это просьба: окончательное решение за получателем.
Доменам, пользователи которых пишут в рассылки, НЕ СЛЕДУЕТ использовать reject, потому что рассылки, меняющие письма, ломают для них DMARC. Google предлагает более быстрый путь (неделя на none, затем небольшая доля на quarantine).
- 1Мониторинг
p=none; rua=…не меньше месяцасейчасДоставлено и отражено в отчёте - 2Тест
p=quarantine; t=yпо желаниюНа уровень мягче - 3Карантин
p=quarantineне меньше, чем длился мониторингне раньше 27 нояб. 2026 г.Папка «Спам» - 4Отклонять
p=rejectесли ваши пользователи не пишут в рассылкине раньше 27 дек. 2026 г.Отклонено

Что изменилось в DMARC с RFC 9989?
RFC 9989 (май 2026) заменил RFC 7489: он удалил pct, rf и ri, добавил np, t и psd, а основной домен организации находит, поднимаясь по дереву DNS, а не читая Public Suffix List.
pct=0 теперь читается как t=y; любой другой pct отбрасывается, потому что получатели применяли его непоследовательно. Суффикс размера отчёта (!10m) игнорируется.
Обход дерева спрашивает _dmarc у имени и у каждого родителя, не больше восьми запросов, поэтому у очень глубокого имени должна быть собственная запись. Справка Google и Microsoft по-прежнему описывает pct.
- pct=0 стал t=y
- rf удалён
- ri удалён
- !10m удалён
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓побеждает первая найденная запись; не больше 8 запросовКак отправлять отчёты DMARC другому сервису?
Укажите адрес сервиса в rua; если его домен не ваш, он должен опубликовать запись-разрешение с именем вида example.com._report._dmarc.reports.example.net (сначала ваш домен, затем их) — сервисы отчётов делают это один раз для всех доменов через wildcard.
Без этой записи получатели не пришлют отчёты никуда, и ничто вас об этом не предупредит. Генератор проверяет каждый внешний адрес вживую и показывает запись, которую должен опубликовать его владелец.
Используйте ящик или сервис, рассчитанный на объём: крупные отправители получают сотни отчётов в день. Отчёты о сбоях (ruf) могут содержать содержимое писем, а Gmail и Microsoft их не присылают.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netСервисы отчётов, которые публикуют универсальное разрешение







DMARC для отправителей в Gmail, Yahoo и Outlook.com
Gmail, Yahoo и Outlook.com требуют от массовых отправителей публиковать DMARC, и p=none достаточно; кроме того, домен в From должен совпадать с SPF или DKIM.
Gmail и Outlook.com считают отправителей, у которых больше 5000 писем в день; Yahoo порог не называет. Outlook.com требует, чтобы SPF и DKIM проходили оба, и отклоняет письма, не прошедшие проверку, с кодом 550 5.7.515.
Для логотипов BIMI нужно больше: quarantine или reject для основного домена и домена в From, без политики none у поддоменов.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| С | февраля 2024 | февраля 2024 | 5 мая 2025 |
| Кого касается | больше 5000 в день | порог не назван | больше 5000 в день |
| DMARC | достаточно p=none | p=none, и он должен проходить | p=none, с выравниванием |
| SPF и DKIM | оба | оба | оба должны проходить |
| Выравнивание | SPF или DKIM | мягкого достаточно | SPF или DKIM |
DMARC для домена, который не отправляет почту
Опубликуйте DMARC p=reject, SPF v=spf1 -all и null MX, с wildcard SPF и MX для поддоменов и совсем без записи DKIM: набор M3AAWG 2022 года для неиспользуемых доменов.
Когда отправлять нечему, reject не может повредить настоящей почте, а получатели сразу отклоняют подделки. M3AAWG больше не советует пустой ключ DKIM (совет 2015 года): не публикуйте запись DKIM вообще.
Много неиспользуемых доменов? Направьте _dmarc каждого на одну общую запись через CNAME, чтобы позже менять её один раз.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Куда добавить DMARC-запись?
У вашего DNS-хостинга, как TXT-запись с именем _dmarc: большинство хостингов сами добавляют ваш домен, поэтому вводите только _dmarc, а не _dmarc.example.com.
Если ввести полное имя там, где хостинг добавляет домен сам, получится _dmarc.example.com.example.com — запись, которую никто не читает. Выберите свой хостинг в генераторе, чтобы увидеть его точные поля.
Одно имя хранит одну DMARC-запись: замените старую, а не добавляйте вторую, иначе получатели проигнорируют обе.
| DNS-хостинг | Поле имени | Длинное значение |
|---|---|---|
| Cloudflare | _dmarc | одно поле: оно разбивается |
| GoDaddy | _dmarc | одно поле: оно разбивается |
| Namecheap | _dmarc | одно поле: оно разбивается |
| Squarespace | _dmarc | не описано |
| Amazon Route 53 | _dmarc | строки в кавычках |
| Google Cloud DNS | _dmarc | строки в кавычках |
| Azure DNS | _dmarc | одно поле: оно разбивается |
| DigitalOcean | _dmarc | не описано |
| Hostinger | _dmarc | не описано |
| IONOS | _dmarc | не описано |
| OVHcloud | _dmarc | не описано |
| Porkbun | _dmarc | не описано |
| cPanel | _dmarc | одно поле: оно разбивается |
| Plesk | _dmarc | не описано |
| Hetzner | _dmarc | строки в кавычках |
| STRATO | _dmarc | не описано |
| Bluehost | _dmarc | не описано |






Генератор DMARC: частые вопросы
Что такое DMARC-запись?
Какой должна быть моя первая DMARC-запись?
Почему нет настройки pct?
Можно ли присылать отчёты DMARC в Gmail или Outlook?
Нужны ли SPF и DKIM до DMARC?
Чем rua отличается от ruf?
Нужно ли строгое выравнивание?
Что делают sp и np?
Через какое время DMARC-запись начинает работать?
Бесплатен ли генератор DMARC и сохраняется ли мой домен?
Связанные инструменты
Генератор SPF-записи
Создание корректной TXT-записи SPF для ваших почтовых сервисов и серверов с проверкой лимита в 10 DNS-запросов в реальном времени
Генератор DKIM-записи
Создание пары ключей DKIM прямо в браузере и TXT-записи selector._domainkey для публикации
Проверка DMARC
Проверка политики DMARC и настроек выравнивания для любого домена
Проверка SPF записи
Проверка записей SPF и подсчёт DNS запросов по RFC 7208
Проверка DKIM
Проверка записей DKIM с автоматическим определением селектора
MX Поиск
Поиск записей mail exchange и данных почтового сервера
Анализ заголовков Email
Разбор необработанных заголовков email и отслеживание пути письма
Проверка BIMI-записи
Проверка записей BIMI, логотипов SVG Tiny PS и сертификатов VMC, и где виден логотип