











Проверка HTTP-заголовков
Проверка заголовков сайта: HTTP-заголовки любого URL ровно в том виде, как их отправляет сервер, по порядку и со всеми дубликатами, с оценкой безопасности по собственным тестам Mozilla HTTP Observatory и исправлением для nginx, Apache, IIS, Cloudflare, Vercel, Netlify или Express. Заодно кэширование, cookie и сведения о сервере.
Мы идём по редиректам до конечной страницы и оцениваем её. Заголовки каждого перехода лежат в разделе «Редиректы».
Что такое HTTP-заголовки?
HTTP-заголовки это строки, которые сервер отправляет перед самой страницей: строка статуса, затем по одному полю name: value на строку, затем пустая строка и тело (RFC 9110). Имена не зависят от регистра; значения определяет сам сервер.
Заголовки ответа сообщают браузеру, что за содержимое, как долго можно хранить копию, какие cookie сохранять и какие правила безопасности применять. Эта проверка показывает их ровно в том виде, как они отправлены, по порядку и со всеми дубликатами, и окрашивает каждую строку по назначению.
Как проверить HTTP-заголовки сайта?
Введите URL выше и нажмите Проверить заголовки: сервис запросит его с нашего сервера, пройдёт все редиректы до конечной страницы и покажет заголовки ответа этой страницы построчно, а рядом оценку безопасности. Выберите HEAD в поле метода, чтобы запросить только заголовки.
Выберите любую строку, чтобы увидеть, что она делает и что значит её значение. Виды ниже сортируют находки: Безопасность с исправлением для каждого сервера, Кэширование, Cookie, Сервер и протокол и Редиректы.
Проверка заголовков: ответ ровно как отправлен
Исходный регистр и порядок, дубликаты сохранены, чтение по HTTP/1.1; длинные значения переносятся, значения cookie не показываются. Сайт за Cloudflare читается через сеть Cloudflare, и результат сообщает об этом.
Проверка security headers по тестам Mozilla Observatory
Те же 12 тестов и баллы, что в коде Observatory, оба раунда рассчитаны в колонке баллов, и ссылка на собственное сканирование хоста у Mozilla.
Проверка заголовка Server: ПО, CDN и протокол
Server и X-Powered-By с любыми версиями, которые они выдают, CDN и его статус кэша, версия TLS, HTTP/2 и HTTP/3.
Проверка HSTS и готовность к preload
max-age, includeSubDomains и preload читаются по правилам hstspreload.org как справочная информация: preload необязателен.
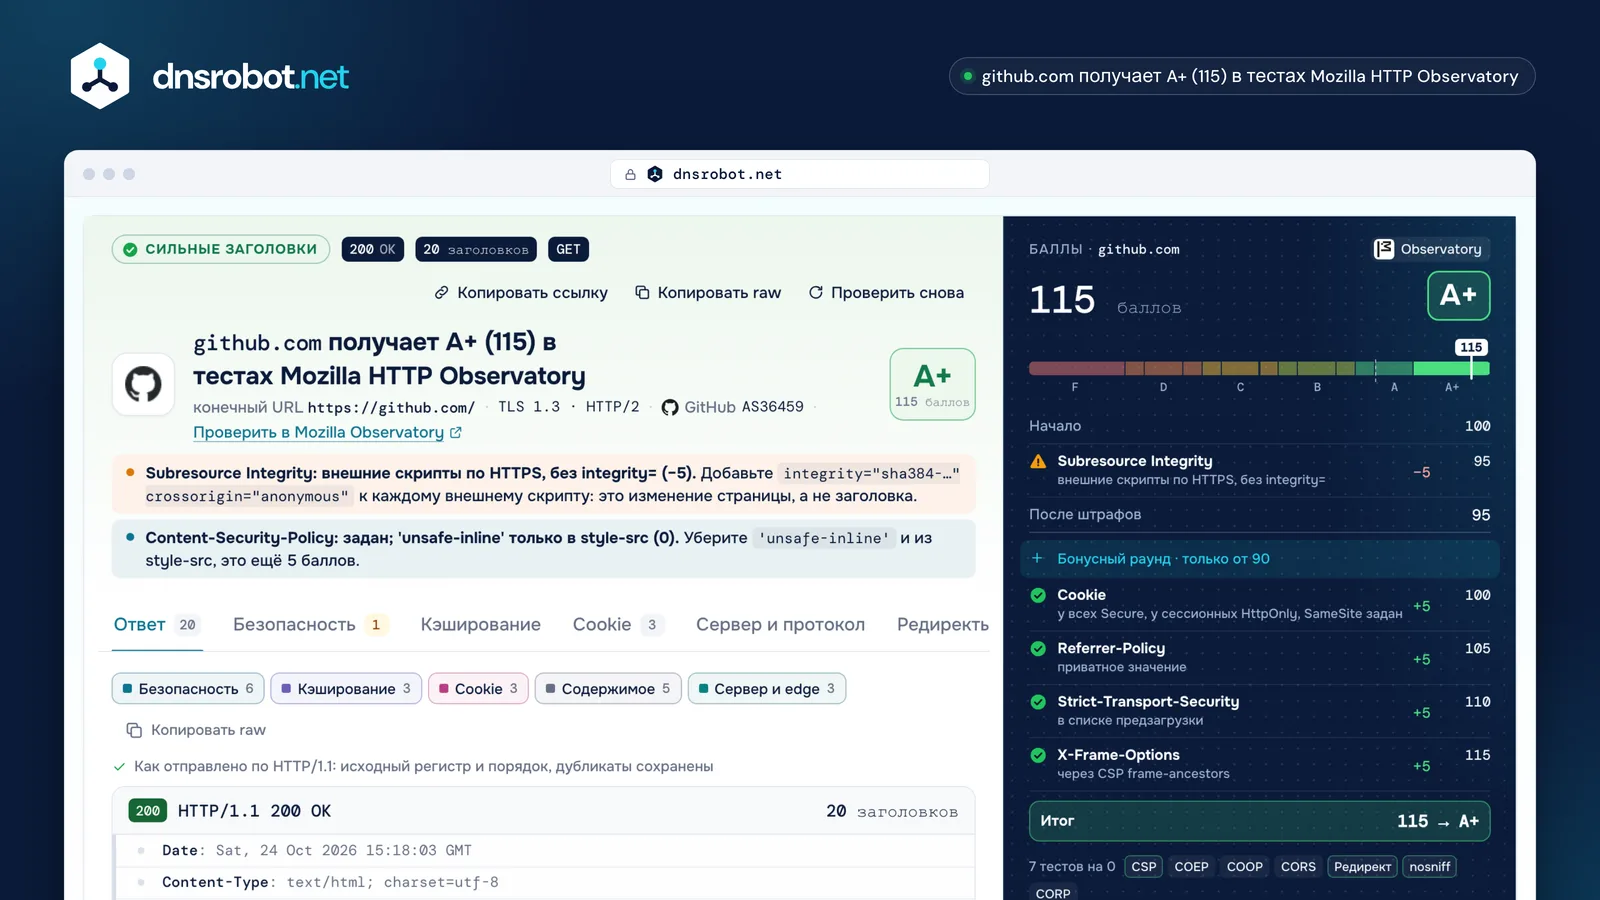
 Оценка и вердиктОценка и баллы Observatory для конечной страницы, сначала исправления, которые дают больше всего.Строка заголовка как отправленаКаждая строка в регистре и порядке сервера; отметка на полях это результат теста этого заголовка.Бонусный раундБонусы учитываются, только если после всех штрафов остаётся 90 баллов или больше: два раунда Observatory.ВидыБезопасность с исправлением для каждого сервера, затем кэширование, cookie, сервер и протокол и редиректы.
Какие security headers должен отправлять каждый сайт?
Начните с четырёх: Content-Security-Policy, Strict-Transport-Security, защита от встраивания во фрейм (X-Frame-Options или CSP frame-ancestors) и X-Content-Type-Options: nosniff. Их отсутствие стоит больше всего баллов в оценке Mozilla HTTP Observatory.
Referrer-Policy и кросс-доменные политики (COOP, COEP и CORP) приносят бонусные баллы, когда основа в порядке. Permissions-Policy стоит задать, но её читают только браузеры на Chromium, а Observatory её не оценивает.
| Заголовок | Защищает от | Нет | Хорошо | Работает в |
|---|---|---|---|---|
| Content-Security-Policy | внедрённых скриптов | −25 | +5 / +10 | |
| Strict-Transport-Security | понижения до http:// | −20 | +5 в preload | |
| X-Frame-Options · frame-ancestors | кликджекинга в скрытом фрейме | −20 | +5 | |
| X-Content-Type-Options | запуска файлов не того типа | −5 | 0 | |
| Referrer-Policy | утечки полных URL на другие сайты | 0 | +5 | |
| Cross-Origin-Opener-Policy | доступа других окон | 0 | +10 | |
| Cross-Origin-Embedder-Policy | загрузки того, что не дало согласия | 0 | +10 | |
| Cross-Origin-Resource-Policy | встраивания ваших файлов другими сайтами | 0 | +10 | |
| Permissions-Policy | доступа встроенного контента к камере, микрофону, геолокации | — | не оценивается | только |

Как рассчитывается оценка безопасности?
Мы повторяем метод Mozilla HTTP Observatory тест за тестом: начинаем со 100, вычитаем каждый штраф и только если результат всё ещё 90 или больше, добавляем бонусы. Затем балл превращается в оценку от F до A+ (документация Observatory по оценке).
Этот второй раунд многих удивляет: сайт с одной дорогой ошибкой не сохраняет ни одного бонуса. С добавлением COOP и COEP в 2026 году код Observatory допускает до 165 баллов, тогда как его документация 24 октября 2026 года всё ещё называла 145; мы следуем коду. Каждый результат ссылается на собственное сканирование хоста у Mozilla, так что можно сравнить.
github.comA+

- Старт100
- Нет SRI у внешних скриптов−595
- 90 или больше: бонусный раунд учитывается
- Cookie: Secure, HttpOnly, SameSite+5
- Referrer-Policy+5
- HSTS в preload+5
- Фреймы через CSP+5
- Итог115
www.mozilla.orgB+


- Старт100
- CSP разрешает 'unsafe-inline'−2080
- меньше 90: бонусный раунд пропускается
- COOP same-origin+10
- Referrer-Policy+5
- Фреймы через CSP+5
- Итог80
Что такое HSTS и нужно ли его в preload?
Strict-Transport-Security сообщает браузерам использовать для хоста только https:// в течение max-age секунд, а includeSubDomains распространяет это на все поддомены (RFC 6797). По обычному http:// браузеры его игнорируют, а учитывается только первый такой заголовок. Observatory снимает 20 баллов, если его нет, и 10, если max-age меньше шести месяцев.
Preload необязателен: hstspreload.org теперь пишет, что HSTS рекомендуется, а preload нет, потому что Chrome и Safari и так переводят переходы на HTTPS, а выход из списка занимает месяцы. Если всё же хотите подать заявку, нужны max-age не меньше года, includeSubDomains, preload и HTTPS на каждом поддомене; сначала повышайте max-age ступенями.
github.comв списке preload
- Действующий сертификат
- сначала http:// на https:// на том же хостеhttp://github.com → https://github.com/
- www тоже по HTTPS
- max-age 31536000 или большеmax-age=31536000
- includeSubDomains
- preload
- HSTS и на редиректе https://
mozilla.orgне в списке
- Действующий сертификат
- сначала http:// на https:// на том же хосте302 → https://mozilla.org:443/
- www тоже по HTTPS
- max-age 31536000 или большеmax-age=60
- includeSubDomains
- preload · не отправлен
- HSTS и на редиректе https://
Повышение max-age, как советует hstspreload.org
- 3005 мин · для теста
- 6048007 дней
- 259200030 дней
- 31536000365 дней · минимум для preload
Ни один из результатов не ошибка: hstspreload.org пишет, что preload не рекомендуется большинству сайтов, а HSTS без него защищает каждого посетителя после первого визита.
Что делает Content-Security-Policy?
Content-Security-Policy перечисляет, откуда страница может загружать скрипты, стили, изображения и фреймы, поэтому скрипт, внедрённый злоумышленником из любого другого места, не выполняется. Её директива frame-ancestors ещё и определяет, кто может встраивать страницу во фрейм, и заменяет X-Frame-Options (CSP Level 3).
'unsafe-inline' в script-src сводит на нет большую часть этой защиты, поэтому Observatory снимает за него 20 баллов; используйте вместо него nonce или хеши (если в списке есть что-то из них, браузеры игнорируют 'unsafe-inline'). Заголовок Content-Security-Policy-Report-Only ничего не блокирует, а только сообщает, поэтому это безопасный способ сначала опробовать новую политику.
github.com
default-srcвсё, чего нет ниже'none'base-uri<base href> страницы'self'script-srcоткуда можно загружать скриптыgithub.githubassets.com 'sha256-6AKuI+cDd1MoUL1u4eqrA9PXmnPAkOB4h7421hPUUm0='style-srcстили'unsafe-inline' github.githubassets.comimg-srcизображения'self' data: blob: github.githubassets.com media.githubusercontent.com camo.githubusercontent.com …frame-ancestorsкто может встраивать эту страницу'none'form-actionкуда формы могут отправлять данные'self' github.com gist.github.com copilot-workspace.githubnext.com …script-src на www.mozilla.org'self' 'unsafe-eval' 'unsafe-inline' *.google-analytics.com *.googletagmanager.com google-analytics.com …default-src 'none' и разрешает каждый источник по имени. Если в списке есть nonce или хеш, браузеры игнорируют 'unsafe-inline'; тогда Observatory его тоже не учитывает.Cache-Control: как долго можно использовать копию?
Столько секунд, сколько указывает её max-age: Cache-Control сообщает браузерам и CDN, как долго они могут использовать ответ без повторного обращения к серверу, а s-maxage задаёт отдельный срок для общих кэшей, таких как CDN (RFC 9111).
no-cache не значит «не кэшировать»: он значит хранить, но сверяться с сервером перед каждым использованием; no-store не пускает ответ ни в один кэш. Заголовок Age показывает, сколько лет копии в CDN уже, а при полном отсутствии Cache-Control браузер может сам выбрать срок около 10% времени с Last-Modified.
Cache-Control: s-maxage=86400, must-revalidate, max-age=3600


Общие кэши (CDN)s-maxage=86400 · 24 чосталось 21 ч 39 мин
Браузерыmax-age=3600 · 1 чустарела
| no-store | не записывать ни в один кэш |
|---|---|
| no-cache | хранить, но спрашивать сервер перед каждым использованием |
| max-age=N | свежая N секунд (Expires тогда игнорируется) |
| s-maxage=N | то же, только для общих кэшей |
| private | только браузеры, никогда CDN |
| immutable | не перепроверять при перезагрузке (Chrome игнорирует) |
Флаги cookie: Secure, HttpOnly и SameSite
Secure отправляет cookie только по HTTPS, HttpOnly прячет её от скриптов, а SameSite решает, передаётся ли она в запросах с других сайтов: Strict никогда, Lax только при переходе по ссылкам верхнего уровня, None всегда, и тогда она обязана быть Secure.
Сессионным cookie и cookie входа нужны все три. Только Chrome и Edge считают cookie без SameSite значением Lax; Firefox и Safari по-прежнему отправляют её в межсайтовых запросах, поэтому задавайте флаг сами. Проверка перечисляет имя, длину и флаги каждой cookie: значения никогда не показываются и не сохраняются.
| Cookie | Secure | HttpOnly | SameSite | Partitioned | Срок |
|---|---|---|---|---|---|
| __Secure-YNID | None | 180 дней | |||
| GPS | — | — | 30 минут | ||
| YSC | None | до закрытия браузера | |||
| __Secure-YEC | Lax | — | удаляет | ||
| VISITOR_INFO1_LIVE | None | 180 дней | |||
| VISITOR_PRIVACY_METADATA | None | 180 дней | |||
| __Secure-ROLLOUT_TOKEN | None | 180 дней |
__Secure-YEC удаляется, а не сохраняется.Какие HTTP-заголовки устарели?
X-XSS-Protection, Expect-CT, Public-Key-Pins, Feature-Policy и P3P в современных браузерах больше ничего полезного не делают. X-XSS-Protection должен быть 0 или отсутствовать, потому что старый фильтр сам мог открывать уязвимости (OWASP).
Номера версий в Server и любой заголовок X-Powered-By не устарели, но RFC 9110 и OWASP советуют их не отправлять: они подсказывают злоумышленникам, какие известные ошибки пробовать (RFC 9110 §10.2.4).
X-XSS-Protection: 1; mode=blockотправляйте 0 или ничего
Chrome 78 и Safari 15.4 убрали свои XSS-фильтры; в Firefox его не было никогда. github.com и www.google.com отправляют 0.
Expect-CTудалите его
Устарел с Chrome 107: Certificate Transparency и так обязателен.
ChromePublic-Key-Pinsудалите его
Удалён в Chrome 72; ни один современный браузер его не поддерживает.
ChromeFeature-Policyиспользуйте Permissions-Policy
Переименован: старый заголовок устарел.
ChromeP3Pудалите его
Мёртвый стандарт приватности, который не читает ни один современный браузер; www.youtube.com всё ещё его отправляет.
YouTubeServer: Apache/2.4.62 (Ubuntu)
X-Powered-By: PHP/8.3.12уберите версию
Вымышленный пример: RFC 9110 и OWASP считают, что эта деталь помогает только злоумышленникам.
Apache
Как посмотреть HTTP-заголовки в Chrome или через curl?
В Chrome откройте DevTools (F12), выберите Сеть, перезагрузите страницу, щёлкните первую строку и откройте Заголовки. В curl команда curl -sI https://example.com выводит заголовки ответа; добавьте --http1.1, чтобы увидеть написание самого сервера.
По HTTP/2 и HTTP/3 каждое имя заголовка по правилам пишется строчными буквами (RFC 9113 §8.2.1), поэтому DevTools показывает strict-transport-security, хотя сервер мог написать Strict-Transport-Security. Эта проверка читает по HTTP/1.1 и сохраняет заголовки ровно в том виде, как они отправлены.
$ curl -sI --http1.1 https://github.com
HTTP/1.1 200 OK
Date: Sat, 24 Oct 2026 08:19:43 GMT
Content-Type: text/html; charset=utf-8
Vary: X-PJAX, X-PJAX-Container, Turbo-Visit, Turbo-Frame, X-Reques…
content-language: en-US
ETag: W/"6995be88733b84f6fb0c35e84ad1df53"
Cache-Control: max-age=0, private, must-revalidate
Strict-Transport-Security: max-age=31536000; includeSubdomains; preload
X-Frame-Options: deny
X-Content-Type-Options: nosniff
…
DevTools › Сеть › строка документа › Заголовки. Включите Исходные заголовки, чтобы увидеть строки как получены. По HTTP/2 каждое имя приходит строчными буквами; --http1.1 показывает написание самого сервера.
Проверка HTTP-заголовков: частые вопросы
Какая оценка security headers считается хорошей?
Почему моя оценка отличается от securityheaders.com?
Могут ли security headers сломать мой сайт?
Можно ли проверить HTTP-заголовки запросом HEAD?
Нужен ли ещё X-XSS-Protection?
Что делает X-Content-Type-Options: nosniff?
Почему имена заголовков в Chrome DevTools строчными буквами?
Как добавить security headers в nginx или Cloudflare?
Что такое заголовок Server и нужно ли его скрывать?
Сохраняет ли проверка заголовки или cookie?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты для сайтов
Проверка редиректов
Проверка редиректов URL, цепочек перенаправлений и кодов HTTP статуса для SEO
Проверка SSL сертификата
Проверка действительности SSL сертификата и деталей безопасности
Проверка доступности сайта
Сайт не работает у всех или только у вас? Проверьте доступность сайта из 11 точек и с вашего подключения, со скриншотом в реальном времени
Определить CMS сайта
Какая CMS, тема, плагины и технологии у сайта, с доказательством для каждого
Анализ ссылок
Анализ всех ссылок на странице с определением dofollow/nofollow и проверкой HTTP статуса
Проверка хостинга
Узнайте, кто хостит любой сайт: хостинг, CDN, CMS, почтовый провайдер, регистратор и издатель SSL
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare
Поиск поддоменов
Поиск всех поддоменов любого домена