











Проверка SSL сертификата
Проверьте SSL-сертификат любого сайта онлайн: действителен ли он, когда истекает, цепочка доверия в каждом браузере, отзыв, версии TLS и наборы шифров. Этот SSL checker ставит оценку от A+ до F за секунды — для сайтов и почтовых серверов.
Что проверяет этот SSL checker
SSL checker подключается к серверу так же, как браузер, и читает сертификат, который тот предъявляет. Этот инструмент сам устанавливает TLS-соединение, поэтому видит ровно то, что отправляет сервер: сертификат и его цепочку, версию протокола, набор шифров и обмен ключами. Сайты за Cloudflare отклоняют наше подключение, поэтому для них сертификат берётся из журнала CT, а сканирование протоколов и оценка пропускаются; серверы только с IPv6 пока недоступны. Затем инструмент сверяет цепочку с четырьмя корневыми хранилищами, которыми пользуются браузеры и операционные системы, спрашивает центр сертификации, не отозван ли сертификат, и выясняет, какие старые протоколы и слабые шифры сервер всё ещё принимает.
Результат — это проверка сертификата сайта, SSL-тест и проверка TLS в одном: вердикт простыми словами, оценка от A+ до F с причинами и подробности, на которых она основана. Проверяется и то, что окружает сертификат: заголовок HSTS, перенаправление с HTTP на HTTPS, записи CAA и журнал Certificate Transparency.
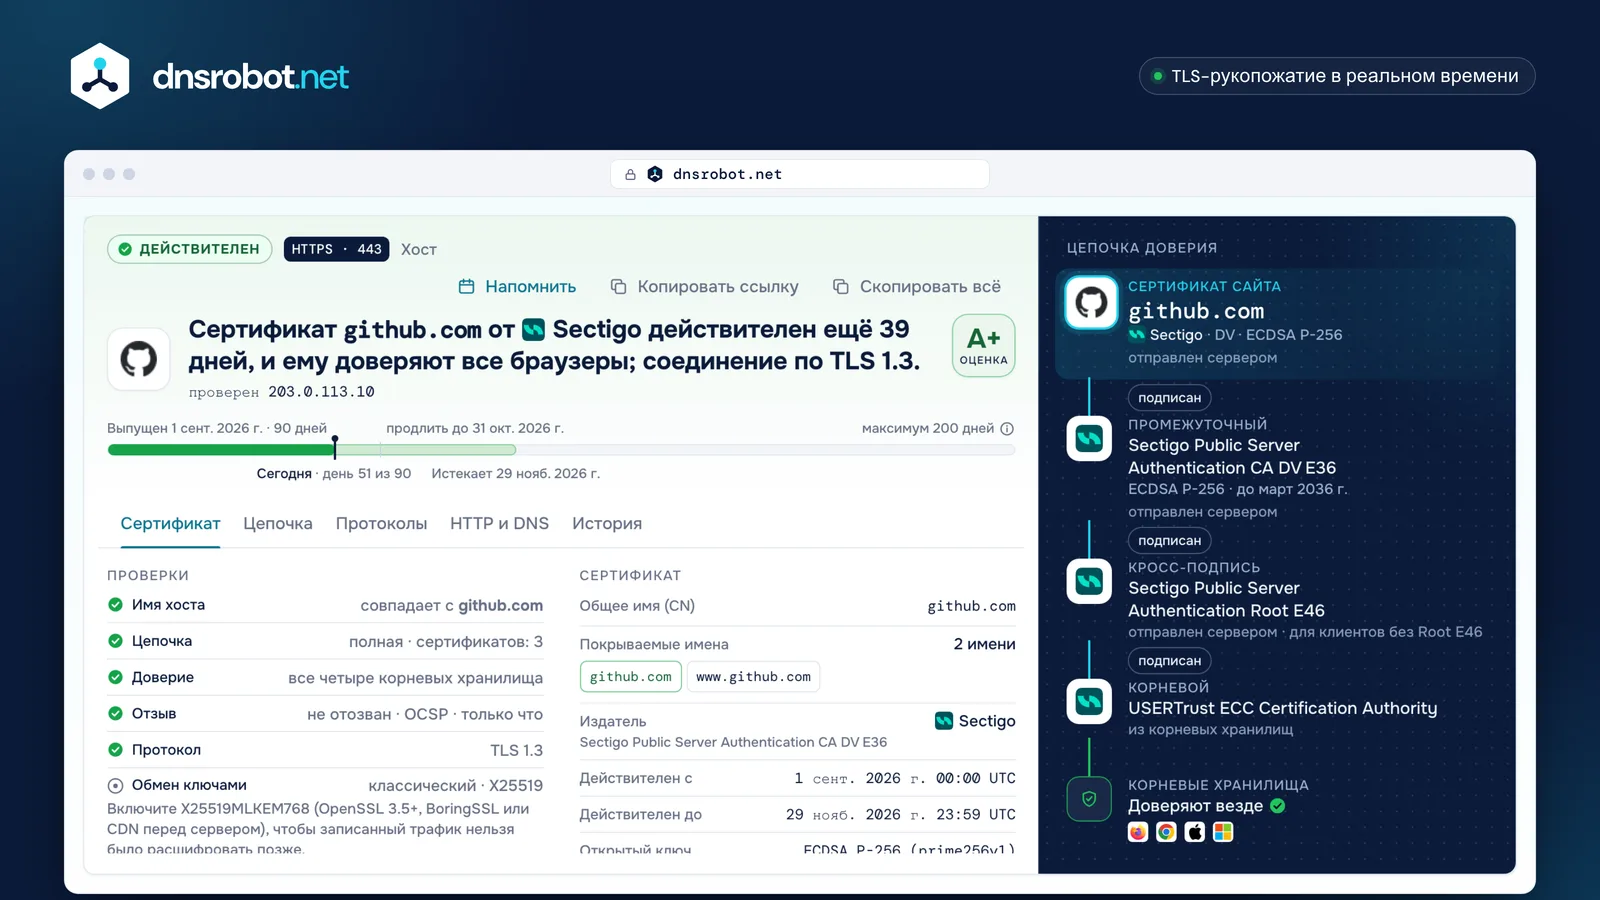
 ВердиктДействителен или нет — одним предложением, сколько дней осталось, издатель и оценка с причинами.Срок действияНа каком этапе своего срока находится сертификат: выпуск, сегодня, истечение — в сравнении с максимумом для даты его выпуска.Цепочка доверияКаждый сертификат от сайта до корневого, откуда мы получили каждый из них, и вердикты четырёх корневых хранилищ.ПроверкиИмя хоста, цепочка, доверие, отзыв, протоколы, обмен ключами, HSTS и CAA — у каждой есть способ исправления, если она не пройдена.
Как проверить SSL-сертификат сайта
Три способа — от самого быстрого до самого подробного:
- 1
С помощью этой проверки SSL-сертификата
Введите домен (или URL, или host:port для другого сервиса) и нажмите Проверить SSL. Сначала приходят сертификат и его цепочка, затем появляются отзыв, сканирование протоколов и HSTS, а вердикт и оценка — последними.
- 2
В браузере
Нажмите на значок слева от адреса, затем откройте сведения о защищённом подключении и о сертификате (Chrome) или подробные сведения о соединении (Firefox). Вы увидите имена, издателя и даты, но не цепочку в том виде, в каком её отправил сервер, не разрешённые протоколы и не то, отозван ли сертификат: Chrome не проверяет онлайн большинство отзывов.
- 3
С помощью openssl
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/nullвыводит цепочку, которую отправляет сервер; передайте её вopenssl x509 -noout -dates, чтобы узнать дату истечения. Команды приведены ниже и в разделе «Цепочка» результата.
Как проверить срок действия SSL-сертификата
Проверьте домен выше: результат покажет, сколько дней осталось, и весь срок действия сертификата — от дня выпуска до дня истечения. Дата Действителен до — это поле notAfter сертификата; после этого момента любой браузер показывает предупреждение на всю страницу (NET::ERR_CERT_DATE_INVALID в Chrome).
В терминале echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate выводит ту же дату, а -checkend 2592000 сообщает скрипту, истекает ли сертификат в ближайшие 30 дней. В разделе «История» можно скачать напоминание в календарь на любую дату до истечения, без регистрации.
Let's Encrypt перестал рассылать письма об истечении срока в июне 2025 года, а сертификаты становятся всё короче, поэтому продление должно быть автоматическим: продлевайте, когда пройдёт примерно две трети срока (на 60-й день 90-дневного сертификата) или позвольте центру сертификации самому назначить время через ACME Renewal Information (RFC 9773).
Срок действия сертификата · example-shop.com
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -enddate
notAfter=Nov 30 07:11:59 2026 GMT
$ echo | openssl s_client -connect example-shop.com:443 -servername example-shop.com 2>/dev/null | openssl x509 -noout -checkend 2592000
Certificate will not expire
Почему срок действия SSL-сертификатов сокращается?
Потому что за это проголосовали браузеры и центры сертификации. Бюллетень SC-081 CA/Browser Forum (апрель 2025 года) в три этапа сокращает максимальный срок действия публичного TLS-сертификата, чтобы утёкший ключ или устаревшие сведения о владельце быстрее переставали работать:
Вместе с ними сокращаются и сроки проверок: сейчас центр сертификации может повторно использовать завершённую проверку домена 200 дней, с 2027 года — 100 дней, а с марта 2029 года — всего 10 дней, так что домен приходится подтверждать почти каждый раз.
Let's Encrypt идёт дальше по собственному графику: его 90-дневные сертификаты станут 64-дневными 10 февраля 2027 года и 45-дневными 16 февраля 2028 года, а шестидневные сертификаты доступны уже сегодня. Если этот инструмент показывает сертификат со сроком больше максимума для даты его выпуска, такой сертификат нарушает правила (Chrome его отклоняет).
- С 2020 года398 дней
- 15 марта 2026200 дней
- 15 марта 2027100 дней
- 15 марта 202947 дней
Ручное продление раз в год перестало работать 15 марта 2026 года. Используйте ACME-клиент (Certbot, Caddy, AutoSSL вашего хостинга) и проверяйте, что продление действительно происходит.
Проверка цепочки сертификатов онлайн: конечный, промежуточный и корневой
Браузер доверяет сертификату сайта, потому что от него к корневому сертификату в хранилище браузера ведёт цепочка подписей. Сервер должен отправить свой сертификат и промежуточные; корневой уже есть на устройстве. Эта проверка цепочки показывает её дважды: в том виде, в каком её отправил сервер, и в том виде, в каком её строят браузеры, — с корневым сертификатом, которому доверяет каждое хранилище.
Самая частая ошибка — недостающий промежуточный сертификат: сервер отправляет только свой. Chrome обычно может загрузить недостающий по адресу из сертификата (AIA), а Firefox заранее загружает промежуточные сертификаты, которые центры сертификации раскрывают в CCADB, поэтому в браузере сайт выглядит нормально. Приложения, API-клиенты, curl и другие инструменты часто так не умеют и выдают ошибки вроде unable to get local issuer certificate.
- Конечный (сертификат сайта)
- Называет сайт в поле Subject Alternative Names и содержит открытый ключ сервера. Действует не более 200 дней, если выпущен 15 марта 2026 года или позже.
- Промежуточный
- Подписан корневым и подписывает сертификат сайта, поэтому ключ корневого может храниться офлайн. Сервер должен его отправлять.
- Корневой
- Самоподписанный; ему доверяют, потому что браузер или операционная система поставляет его в своём хранилище. Отправлять его можно, но бесполезно.
Как исправить неполную цепочку
- 1
Установите файл с полной цепочкой, который выдал ваш центр сертификации (часто он называется fullchain.pem или ca-bundle), а не один сертификат. В разделе «Цепочка» результата можно скачать нужный бандл.
- 2
nginx:
ssl_certificateдолжен указывать на один файл, в котором за сертификатом следуют промежуточные. - 3
Apache 2.4.8+: поместите промежуточные сертификаты в
SSLCertificateFileпосле сертификата (в старых версиях используетсяSSLCertificateChainFile). - 4
Проверьте снова: цепочка должна заканчиваться корневым сертификатом во всех четырёх хранилищах, и ни один сертификат не должен быть помечен как загружен нами.
Цепочка доверия
- Сертификат сайтаexample-shop.comLet's Encrypt · DV · RSA 2048отправлен сервером
- ПромежуточныйR13RSA 2048 · до март 2027 г.отправлен сервером
- КорневойISRG Root X1до июнь 2035 г.из корневых хранилищ
- Корневые хранилищаДоверяют везде


Частые ошибки SSL-сертификата и как их исправить
Что означает предупреждение браузера и что показывает для него проверка:
NET::ERR_CERT_DATE_INVALID
SEC_ERROR_EXPIRED_CERTIFICATE / MOZILLA_PKIX_ERROR_NOT_YET_VALID_CERTIFICATE
Срок действия сертификата истёк (или ещё не начался), либо на устройстве неправильно выставлены часы.
Продлите сертификат и установите новый, затем настройте автоматическое продление. Шкала срока действия в результате показывает даты.
NET::ERR_CERT_AUTHORITY_INVALID
SEC_ERROR_UNKNOWN_ISSUER / MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
Цепочка не ведёт к доверенному корневому сертификату: самоподписанный сертификат, сертификат частного центра сертификации или недостающий промежуточный.
Установите сертификат от публичного центра сертификации с полной цепочкой. Цепочка доверия покажет, где она обрывается.
NET::ERR_CERT_COMMON_NAME_INVALID
SSL_ERROR_BAD_CERT_DOMAIN
В сертификате нет имени сайта, который вы открыли. Wildcard-сертификат покрывает только один уровень: *.example.com не подходит ни для example.com, ни для a.b.example.com.
Выпустите сертификат, в котором перечислены все имена, на которых отвечает сайт, включая www.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
SSL_ERROR_NO_CYPHER_OVERLAP / SSL_ERROR_UNSUPPORTED_VERSION
У браузера и сервера нет общей версии протокола или набора шифров — обычно сервер предлагает только TLS 1.0 или старые шифры.
Включите TLS 1.2 и TLS 1.3 с шифрами AEAD. В разделе «Протоколы» видно, что принимает сервер.
Какие версии TLS должен поддерживать сервер?
TLS 1.3 и TLS 1.2, ничего старше. TLS 1.0 и 1.1 официально признаны устаревшими с марта 2021 года (RFC 8996), и все современные браузеры их отвергают; SSL 3.0 взломан. TLS 1.3, теперь RFC 9846, быстрее (одно обращение туда и обратно) и оставляет только шифры AEAD с прямой секретностью (forward secrecy).
Следующее, за чем стоит следить, — обмен ключами. Chrome, Firefox и системы Apple теперь предлагают X25519MLKEM768 — гибрид X25519 и постквантового ML-KEM (FIPS 203), стандартизированный для TLS в RFC 10024, поэтому трафик, записанный сегодня, не сможет расшифровать будущий квантовый компьютер. К концу 2025 года его использовали более половины трафика реальных пользователей через Cloudflare, но пока его принимают немногие серверы-источники. Раздел «Протоколы» показывает, принимает ли его ваш.
Как работает оценка SSL
Оценка построена по образцу руководства по рейтингу Qualys SSL Labs: проблема, которую браузер показывает как ошибку, в первую очередь определяет букву, а затем каждая более слабая настройка ограничивает лучшую возможную оценку.
| Оценка | Что для неё нужно |
|---|---|
| A+ | Чистая A, TLS 1.3 и HSTS не менее чем на шесть месяцев. |
| A | Доверенный сертификат, только TLS 1.2 и 1.3, прямая секретность и шифры AEAD. Для почтовых серверов это потолок (HSTS — для сайтов). |
| A- | Нет TLS 1.3 или сайт без действительного заголовка HSTS. |
| B | Всё ещё принимаются TLS 1.0, TLS 1.1 или RC4, ключ короче 2048 бит, нет прямой секретности или AEAD либо цепочка неполная. |
| C | Включён SSL 3.0, 3DES или RC4 всё ещё выбираются для современных клиентов или нет ни TLS 1.2, ни TLS 1.3. |
| F | Сертификат истёк или отозван, экспортные шифры, только RC4 или SSL 3.0 как лучший протокол. |
| T / M | Нет доверия (T) или сертификат выпущен для другого имени (M): браузеры показывают предупреждение при любой настройке. Показывается и оценка, которую сервер получит после исправления. |
HSTS, CAA, OCSP и остальная настройка
HSTS
Заголовок
Strict-Transport-Securityпредписывает браузерам использовать только HTTPS в течение max-age секунд. При сроке от года, с includeSubDomains и preload сайт может попасть во встроенный в браузеры preload-список HSTS. Результат читает и заголовок, и список.С HTTP на HTTPS
http:// должен перенаправлять на https:// на том же имени прежде всего остального, иначе первый визит останется незашифрованным.
Записи CAA
Запись CAA в DNS называет центры сертификации, которым разрешено выпускать сертификаты для домена; каждый публичный центр сертификации обязан её проверять. Результат показывает запись и то, разрешает ли она центр, выпустивший текущий сертификат, чтобы продление не сорвалось.
Отзыв
С 2024 года CRL обязательны, а OCSP — по желанию, и Let's Encrypt отключил свой сервис OCSP в августе 2025 года. Сертификат без адреса OCSP — это нормально: проверка читает CRL.
Проверка SSL-сертификата через OpenSSL
Команды openssl для тех же проверок в macOS, Linux и Windows (с установленным OpenSSL). Подставьте свой хост вместо example.com:
| Что проверить | Команда |
|---|---|
| Цепочка, которую отправляет сервер | openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null |
| Дата истечения | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -dates |
| Истекает в ближайшие 30 дней? | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -checkend 2592000 |
| Имена, издатель и ключ | echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -text |
| Принимается ли TLS 1.3? | openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null |
| Почтовый сервер (STARTTLS) | openssl s_client -connect mail.example.com:587 -starttls smtp -servername mail.example.com </dev/null |
API проверки SSL
Бесплатный эндпоинт с CORS: отправьте {"domain": "example.com"} методом POST на /api/ssl-certificate и получите поля нашего прежнего API, теперь с реальными значениями доверия, подписи и версии, а также оценку, вердикты хранилищ и статус отзыва. 30 проверок в минуту с одной сети; повторная проверка в течение десяти минут берётся из кэша.
$ curl -X POST https://dnsrobot.net/api/ssl-certificate \
    -H "Content-Type: application/json" -d '{"domain": "github.com"}'
{
  "success": true, "domain": "github.com",
  "leafCertificate": { "daysToExpire": 39, "isValid": true, … },
  "trustStatus": { "isTrusted": true, "hasValidChain": true, … },
  "v2": { "state": "valid", "grade": "A+",
          "stores": { "mozilla": true, "chrome": true, … }, … }
}
Вопросы о проверке SSL-сертификата
Как проверить, действителен ли SSL-сертификат сайта?
Как узнать, когда истекает срок действия SSL-сертификата?
openssl x509 -noout -enddate для сертификата сервера выводит дату. Публичные сертификаты, выпущенные 15 марта 2026 года или позже, действуют не более 200 дней, поэтому продление должно быть автоматическим; в разделе «История» также можно скачать напоминание в календарь.Что проверяет SSL-тест?
Что такое промежуточный сертификат и почему моя цепочка неполная?
Почему сайт работает в Chrome, но не открывается в приложениях или других браузерах?
Сколько действует SSL-сертификат в 2026 году?
Что означают оценки SSL A+, A, B, T и M?
Можно ли проверить SSL-сертификат почтового сервера или другого порта?
Как узнать, отозван ли SSL-сертификат?
Защищён ли мой сайт от квантовых компьютеров?
Чем SSL отличается от TLS?
Эта проверка SSL бесплатна? Вы храните то, что я проверяю?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты безопасности и DNS
Декодер CSR и сертификатов
Расшифровка CSR или SSL сертификата: субъект, SAN, размер ключа, срок действия, издатель, отпечаток, проверка подписи и соответствия CSR
Генератор CSR
Создание запроса на подпись сертификата и закрытого ключа в браузере: RSA или ECDSA, с SAN и соответствующей командой OpenSSL
Проверка HTTP-заголовков
Анализ HTTP заголовков ответа и оценка заголовков безопасности
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare
Тест SMTP
Проверка любого почтового сервера: STARTTLS, сертификат, AUTH и open relay
Проверка портов
Тест доступности порта и определение работающих сервисов