











Проверка DNS
Бесплатная проверка DNS-записей для любого домена, хоста или IP: все записи прямо с DNS-серверов домена, а рядом — то, что хранится в кэше Google и Cloudflare, чтобы вы видели, когда изменение дошло до всех.
Домен, хост, URL, адрес почты или IP. Каждая проверка заново опрашивает серверы: ничего не берётся из нашего кэша.
Как мы проверяем 4 шага · около 1 с
- Корень13 корневых серверов
- TLDсерверы реестра
- DNS-серверсерверы самого домена
- Ответвсе типы записей
- Google8.8.8.8
- Cloudflare1.1.1.1
Каждая проверка проходит весь путь сама: от корневого сервера к реестру TLD, затем к собственным DNS-серверам домена за актуальными записями, и спрашивает Google и Cloudflare, что у них ещё в кэше.
Что показывает проверка DNS
Проверка DNS (DNS lookup) запрашивает у системы доменных имён всё, что в ней хранится для имени: IP-адреса сайта (A и AAAA), его почтовые серверы (MX), DNS-серверы (NS), текстовые записи (TXT) и не только. Эта проверка обращается сразу к трём источникам: к собственным авторитативным DNS-серверам домена, где хранятся актуальные данные, и к двум самым загруженным публичным резолверам в мире — Google Public DNS и Cloudflare 1.1.1.1, — которые отдают копии из кэша миллионам людей.
Если ответы расходятся, вы нашли обычную причину, по которой изменение в DNS «не работает»: у резолвера осталась старая запись, и он будет отдавать её, пока не истечёт TTL записи. Результат покажет, у какого именно резолвера, что он ещё отдаёт и сколько осталось до обновления.
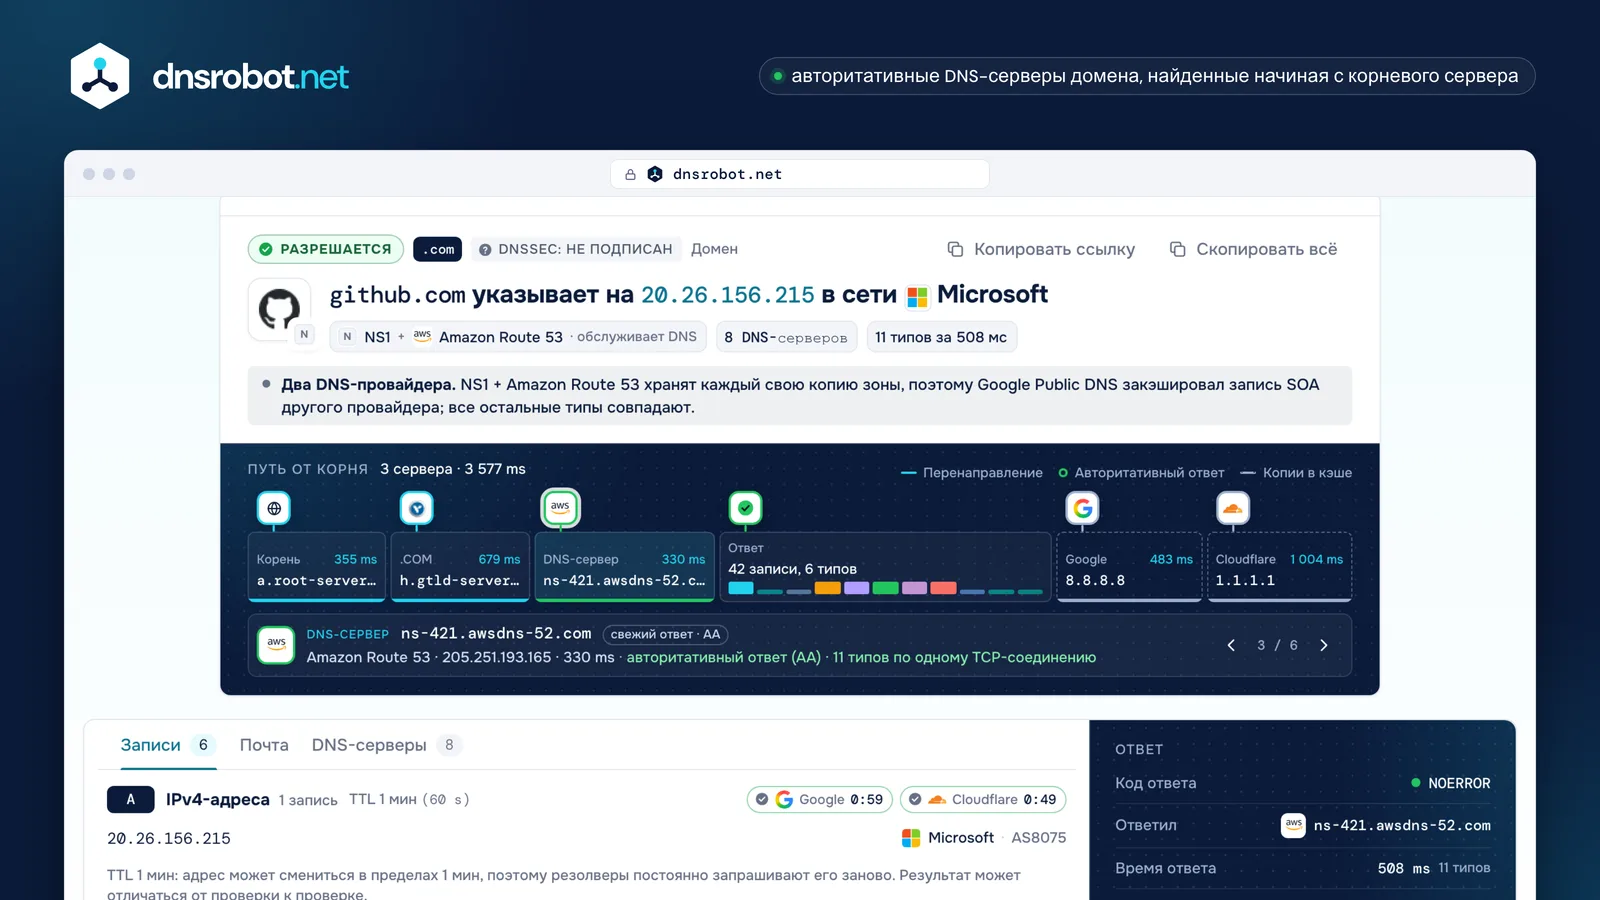
 ПутьОт корневого сервера к TLD домена и его собственным DNS-серверам: что ответил каждый и как быстро.Свежее и из кэшаКаждый тип записи с DNS-серверов домена рядом с копией Google и Cloudflare и временем, которое ей осталось.Каждая запись с пояснениемЧто значит значение, простыми словами: приоритет почты, таймеры SOA, правила CAA, сервис за токеном TXT.DNSSEC и почтаПодписаны ли ответы и прошли ли они проверку, а также настройки MX, SPF и DMARC домена.
Типы DNS-записей с пояснениями
Зона домена содержит записи разных типов, и у каждой есть имя, TTL и значение. Вот те, что показывает проверка DNS-записей:
| Тип | Что содержит | Пример значения |
|---|---|---|
| A | IPv4-адрес имени: куда подключаются браузеры. | 203.0.113.20 |
| AAAA | IPv6-адрес имени. | 2001:db8::20 |
| CNAME | Псевдоним: это имя на самом деле другое имя, и проверять нужно его. Не может соседствовать с другими записями, поэтому её нельзя создать на корне домена. | www.example.com → example.com |
| MX | Почтовый сервер домена с приоритетом: первым пробуется наименьшее число. Единственная MX-запись с 0 и «.» означает, что домен не принимает почту. | 10 mail.example.com |
| NS | DNS-серверы, на которых хранятся записи домена. | ns1.example.net |
| TXT | Произвольный текст: SPF, DMARC и DKIM для почты, а также токены, которые подтверждают домен для Google, Microsoft и других. | v=spf1 include:_spf.example.net -all |
| SOA | Начальная запись зоны (start of authority): её основной сервер, контакт, серийный номер и таймеры обновления, повтора, истечения и негативного кэширования. | ns1.example.com hostmaster.example.com 2026102001 7200 3600 1209600 300 |
| CAA | Какие центры сертификации могут выпускать сертификаты для домена. | 0 issue "letsencrypt.org" |
| HTTPS | Как подключаться ещё до первого запроса: поддержка HTTP/3, порты и подсказки адресов. Её запрашивают Chrome, Firefox и системы Apple. | 1 . alpn=h3,h2 |
| SRV | Где работает сервис (приоритет, вес, порт, хост), под именами вроде _sip._tcp. | 10 5 5060 sip.example.com |
| PTR | Имя за IP-адресом: обратный DNS. | 20.113.0.203.in-addr.arpa → host.example.com |
| DSDNSKEY | DNSSEC: открытые ключи зоны (DNSKEY) и их отпечаток в родительской зоне (DS), которые связывают подписи в цепочку до корня. | 2371 13 2 3299… |
Как работает DNS-запрос?
Ваше устройство не ищет по всему интернету. Оно спрашивает один резолвер — обычно вашего провайдера или публичный, например Google или Cloudflare, — а резолвер идёт по перенаправлениям вниз по имени, пока не ответит сервер, у которого есть ответ:
- 1
Запрос к корневому серверу
Если в кэше ничего нет, резолвер начинает с одного из 13 корневых серверов, от a до m, которыми управляют 12 организаций. Корень не знает example.com, но знает, кто обслуживает .com. Загруженный резолвер это уже знает и пропускает этот шаг.
- 2
Перенаправление к TLD
Серверы .com тоже не хранят записи example.com. Они направляют резолвер к собственным DNS-серверам домена — тем, что указаны в его NS-записях.
- 3
Авторитативный ответ
DNS-серверы домена отвечают с установленным флагом AA (authoritative answer): это запись в том виде, в каком её опубликовал владелец.
- 4
Кэширование на время TTL
Резолвер хранит ответ столько, сколько указано в TTL, и отдаёт ту же копию с уменьшающимся TTL всем, кто спрашивает, пока это время не истечёт.
Этот инструмент сам проходит этот путь из сети Cloudflare, поэтому вы видите каждый шаг. Затем он спрашивает Google и Cloudflare, что хранится у них в кэше.
Путь от корня
- Кореньa.root-servers.net16 ms · перенаправление: серверы .com (13)
- .COMa.gtld-servers.netVerisign · 150 ms · перенаправление: ns1–ns2.example.com
- DNS-серверns1.example.comexample.com · 203.0.113.53 · 20 msавторитативный ответ (AA) · 11 типов по одному TCP-соединению
- Ответ8 записей, 7 типовNOERROR · 31 мс · пустых: 4 (CNAME, HTTPS, DNSKEY, DS)
- Google Public DNS8.8.8.8те же записи · самая старая копия обновится через 2:58
- Cloudflare DNS1.1.1.1те же записи · самая старая копия обновится через 4:04


Почему я всё ещё вижу старую DNS-запись?
Потому что её закэшировал резолвер. У каждой записи есть TTL (time to live, время жизни) в секундах, и резолвер, получивший запись, отдаёт свою копию, пока это время не истечёт, а потом спрашивает снова. Изменение записи у вашего DNS-хостинга сразу меняет авторитативный ответ; резолверы, у которых уже есть старая запись, хранят её до истечения срока.
Поэтому изменение занимает столько, сколько TTL старой записи, а не фиксированные 24–48 часов, и часто меньше: TTL — это максимум, а Google Public DNS хранит записи не дольше примерно шести часов. Отсутствующая запись тоже кэшируется: ответ «такого имени нет» или «нет записи этого типа» хранится в течение меньшего из двух значений — TTL записи SOA и её последнего поля, MINIMUM. Кэшируется даже сбой — на срок до 5 минут.
Что можно сделать
- Проверьте авторитативный ответ здесь. Если собственные DNS-серверы домена показывают новое значение, изменение внесено; отстают только кэши.
- Снизьте TTL перед запланированным изменением — как минимум за один старый TTL, чтобы кэши быстро избавились от старого значения. Потом поднимите его обратно.
- Попросите Google и Cloudflare сбросить копию: у обоих есть публичная страница, которая обновляет имя в их кэше (Google, Cloudflare).
- Очистите кэш компьютера: в Windows выполните
ipconfig /flushdns.
- Авторитативныйns1.example.com · флаг AA
Собственный DNS-сервер домена. Его ответ — это текущая запись: измените её здесь, и остальные подтянутся.
- Из кэша8.8.8.8 · TTL уменьшается
Копия резолвера, которую он отдаёт, пока не истечёт TTL. Именно её видит большая часть мира, и поэтому кажется, что изменение «не работает».
- Ваш собственный кэшваш компьютер · ваш роутер
Ваш компьютер и роутер тоже хранят копии. Очистка сбрасывает первую; копия роутера истечёт сама.
nslookup и dig: команды для проверки DNS
Те же проверки из терминала: nslookup есть в Windows, macOS и Linux, dig — в macOS и большинстве систем Linux, а Resolve-DnsName — в PowerShell в Windows. Результат выше даёт команды именно для вашей проверки.
| Что проверить | nslookup | dig |
|---|---|---|
| A-записи | nslookup example.com | dig example.com |
| Почтовые серверы | nslookup -type=MX example.com | dig example.com MX |
| Текстовые записи | nslookup -type=TXT example.com | dig example.com TXT |
| Запрос к одному резолверу | nslookup example.com 8.8.8.8 | dig @8.8.8.8 example.com |
| Обратный DNS | nslookup 8.8.8.8 | dig -x 8.8.8.8 |
| Только значения | — | dig +short example.com |
| Путь от корня | — | dig +trace example.com |
«Non-authoritative answer» (в русской Windows — «Не заслуживающий доверия ответ») в выводе nslookup означает, что ответ пришёл от резолвера, а не от собственных DNS-серверов домена. Чтобы получить авторитативный ответ, укажите в качестве сервера один из DNS-серверов домена: nslookup example.com ns1.example.net.
ANY не означает «все записи»: сервер может ответить одним типом или заглушкой с текстом «RFC8482», а 1.1.1.1 такие запросы отклоняет. Этот инструмент запрашивает каждый тип отдельно. dig, который поставляется с macOS, не знает записей HTTPS: запрашивайте вместо них TYPE65.
Ошибки DNS: NXDOMAIN, SERVFAIL и REFUSED
Каждый ответ DNS содержит код ответа. Пустой результат — не всегда ошибка, а код подсказывает, где искать:
| Ответ | Что значит | Что проверить |
|---|---|---|
| NOERROR | Имя существует, и записи этого типа получены. | Ничего; сравните значения. |
| NODATA | Имя существует, но записи этого типа у него нет: это NOERROR с пустым ответом, а не отдельный код. | Добавьте запись у DNS-хостинга, если она должна быть. |
| NXDOMAIN | Имени не существует вовсе, как и любых имён под ним. | Написание; что домен зарегистрирован и не истёк, а для поддомена — что его создали. |
| SERVFAIL | Резолвер не смог получить корректный ответ: отказали DNS-серверы или не прошла проверка DNSSEC. | Вердикт DNSSEC и то, что DNS-серверы домена отвечают. |
| REFUSED | Сервер не отвечает на этот вопрос: он не авторитативен для домена и не выполняет для вас рекурсию. | Что NS-записи указывают на серверы, где размещена зона. |
| Timeout | Ответа нет вовсе. | Не упали ли DNS-серверы, не заблокированы ли они и верен ли их адрес. |
DNSSEC: защищён, не подписан или неисправен?
DNSSEC подписывает записи зоны, чтобы резолвер мог доказать, что они не подделаны. Родительская зона публикует запись DS — отпечаток ключа домена, а домен публикует свои ключи в записях DNSKEY, так что подписи выстраиваются в цепочку до корня. И Google Public DNS, и Cloudflare 1.1.1.1 проверяют DNSSEC.
- DNSSEC: защищён
Защищён
Зона подписана, и валидирующий резолвер Google проверил подписи: его ответ содержал бит AD (authenticated data) — его подтверждение того, что ответ прошёл проверку.
- DNSSEC: не подписан
Не подписан
В родительской зоне нет записи DS: зона не подписана. Она разрешается как обычно; просто её ответы нельзя доказать подлинными.
- DNSSEC: неисправен
Неисправен
Проверка не проходит, поэтому валидирующие резолверы отвечают SERVFAIL и домен недоступен для их пользователей, хотя с отключённой проверкой данные на месте. Типичная причина — DS в родительской зоне, не совпадающий ни с одним ключом зоны, после переезда к новому DNS-хостингу.
Почта в DNS: проверка MX- и TXT-записей
Почта для домена идёт на его серверы MX, а получатели проверяют TXT-записи, прежде чем ей доверять: SPF перечисляет серверы, которым разрешено отправлять почту от имени домена, в одной записи, которая может вызвать не более 10 DNS-запросов; DMARC в _dmarc говорит, что делать с письмами, не прошедшими проверку, и если у поддомена его нет, он ищется выше по имени (RFC 9989, с мая 2026 года); MTA-STS в _mta-sts просит отправителей доставлять почту по TLS. Результат читает их все и называет почтового провайдера, стоящего за MX-хостами.
Для более глубокой проверки отдельной записи используйте проверку MX, проверку SPF и проверку DMARC.
API для проверки DNS
Два бесплатных эндпоинта с CORS для браузеров. /api/dns-query запрашивает один тип у одного резолвера и сохраняет поля нашего прежнего API; /api/dns-lookup отдаёт полную проверку этой страницы потоком строк JSON.
$ curl -X POST https://dnsrobot.net/api/dns-query \
    -H "Content-Type: application/json" \
    -d '{"domain": "google.com", "recordType": "MX", "dnsServer": "8.8.8.8"}'
{
  "status": "success", "responseTime": 4,
  "resolvedIPs": ["10 smtp.google.com"],
  "dnsServer": "8.8.8.8", "recordType": "MX", "domain": "google.com", …
}$ curl "https://dnsrobot.net/api/dns-lookup?domain=google.com"
{"t":"start","name":"google.com","kind":"name","types":["A","AAAA","CNAME","MX",…]}
{"t":"hop","hop":{"zone":".","server":"a.root-servers.net","ms":16,"outcome":"referral",…}}
{"t":"answers","source":"google","server":"dns.google","sets":[{"type":"A",…}]}
{"t":"answers","source":"auth","server":"ns1.google.com","sets":[…]}
{"t":"dnssec","verdict":"unsigned",…}
{"t":"done","ms":57}Вопросы о проверке DNS
Что такое проверка DNS?
Как проверить DNS-записи домена?
Можно ли выполнить nslookup онлайн?
Сколько времени обновляются DNS-записи после изменения?
Что значит «Non-authoritative answer» (не заслуживающий доверия ответ)?
Что означает NXDOMAIN?
Что означает SERVFAIL?
Что такое TTL в DNS?
Как сделать обратный DNS-запрос по IP?
Как узнать DNS-серверы домена?
Как проверить TXT-запись домена?
Проверка DNS бесплатна? Вы сохраняете то, что я проверяю?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие DNS-инструменты
WHOIS Поиск
Поиск данных о регистрации домена, регистраторе и владельце через RDAP
MX Поиск
Поиск записей mail exchange и данных почтового сервера
NS Поиск
Поиск nameserver-ов для любого домена с определением провайдера
Обратный DNS
Поиск имён хостов по IP адресу через записи PTR
Проверка SPF записи
Проверка записей SPF и подсчёт DNS запросов по RFC 7208
Проверка DMARC
Проверка политики DMARC и настроек выравнивания для любого домена