










DNS Leak Test
Узнайте, какие DNS-серверы на самом деле отвечают на ваши запросы и нет ли утечки DNS через VPN к вашему интернет-провайдеру. Эта проверка утечки DNS запускается сразу при открытии страницы, называет каждый сервер и даёт понятный вердикт.
Здесь появятся DNS-серверы, которые обращаются к нашему серверу имён: по строке на каждый, по мере поступления.
Проверка из командной строки
1DNS вашей системы
DNS-сервер, который используют ваши приложения. Сравните его со строками выше.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net- Ответ — это адрес DNS-сервера, который обратился к нам.
- Другой ответ означает, что браузер и приложения идут разными путями, например через безопасный DNS-сервер браузера.
- Запускаете собственный резолвер (Pi-hole с Unbound)? Тогда ответ — ваш домашний адрес: не публикуйте его.
2Проверка на перехват
Спрашивает Cloudflare (1.1.1.1) напрямую.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1- Адрес Cloudflare (AS13335): ваш запрос дошёл до Cloudflare, как и задумано.
- Адрес любой другой сети: веский признак того, что что-то перенаправляет ваш DNS: приложение VPN (некоторые делают это намеренно), защитная программа, роутер или провайдер.
Текст остаётся на этой странице; на нашем сервере проверяется только адрес, чтобы назвать его сеть.
Наш сервер имён хранит обращения каждой проверки 10 минут в памяти, а затем забывает их. Ваш последний результат остаётся только в этом браузере, для сравнения «до и после».
Что означает результат проверки утечки DNS?
Это зависит от двух вещей: какие DNS-серверы обратились к нашему серверу имён и подключены ли вы через VPN. DNS вашего интернет-провайдера без VPN — это нормально, а при VPN — утечка; публичный DNS, например Cloudflare или Google, сам по себе никогда не бывает утечкой.
Утечка DNS (DNS leak) означает, что на ваши запросы отвечали DNS-серверы вашего провайдера, пока вы были подключены через VPN, поэтому провайдер видит сайты, которые вы запрашиваете, несмотря на туннель. Партнёрские или хостинговые компании, которые обслуживают DNS вашего VPN, — не утечка: Proton VPN проводит ту же границу.
Проверка относит каждый сервер к своему виду (DNS вашего VPN, публичный DNS, DNS вашего провайдера, сеть хостинга или ваш собственный резолвер) и пишет вердикт по их сочетанию, называя бренд. DNS вашего VPN вместе с DNS провайдера — это частичная утечка: часть запросов время от времени уходит мимо туннеля.
Ничего не пришло — это никогда не успешный результат: что-то остановило запросы проверки до того, как они попали в интернет. И DNS-сервер в другой стране — тоже не утечка.
Кто обратился к нашему серверу имён × подключены ли вы через VPN?шесть вердиктов
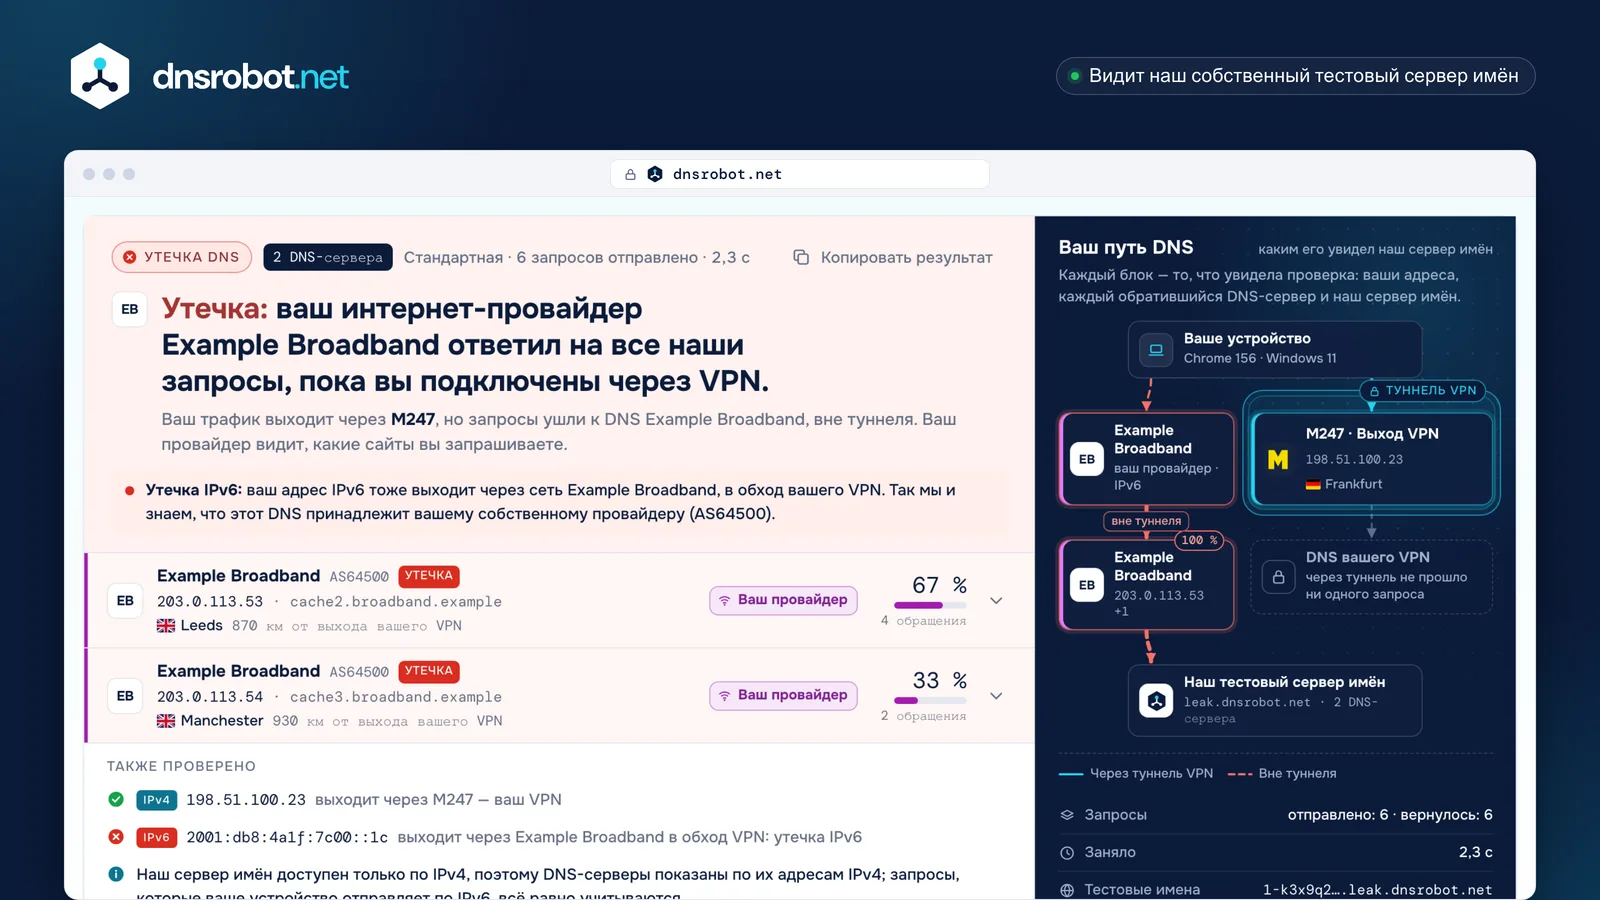
 ВердиктОдно предложение: кто отвечает на ваши запросы, утечка ли это и что делать дальше.DNS-серверКаждый сервер, обратившийся к нашему серверу имён: его бренд или сеть, адрес IPv4, местоположение, вид и доля обращений.Также провереноОткуда выходит ваш адрес IPv6, а также примечание, если ваш трафик идёт через iCloud Private Relay или Tor.Ваш путь DNSВаше устройство, туннель VPN и обратившиеся DNS-серверы; утечка нарисована как запрос вне туннеля.
Как работает DNS leak test?
Эта проверка утечки DNS заставляет ваш браузер запрашивать имена, которых никогда не существовало, например 1-k3x9q2mfp7c1vn4a.leak.dnsrobot.net. Ни у одного DNS-сервера их нет в кэше, поэтому сервер, который обрабатывает ваши запросы, должен спросить наш сервер имён, а тот записывает его адрес и отвечает «такого имени нет».
Затем страница спрашивает наш сервер имён, какие DNS-серверы запрашивали имена этой проверки. Это и есть серверы, которыми на самом деле пользуется ваш браузер, что бы ни было указано в настройках; домашний роутер обычно просто передаёт запросы дальше, поэтому виден сервер, которому он их пересылает. Каждое имя используется один раз, а наш сервер имён забывает проверку через 10 минут.
Стандартная проверка делает 6 запросов — обычно этого достаточно, чтобы заметить утечку. Расширенная делает 36 сериями по 6, чтобы поймать DNS-сервер, который отвечает лишь время от времени, например когда Windows опрашивает все адаптеры, потому что DNS вашего VPN медленно отвечает.
Если DNS-сервер передаёт часть вашего адреса (EDNS Client Subnet), его строка показывает эту подсеть только вам. Она никогда не записывается в журналы.
Один запрос шаг за шагомзапуск проверки, адреса заменены
Почему в результате видны Google, Cloudflare или другая страна?
Потому что адрес, который вы указали, — не тот адрес, с которого приходит запрос. Публичные DNS-сервисы отвечают на 1.1.1.1 или 8.8.8.8 сразу с множества площадок (anycast), и каждая площадка спрашивает другие серверы имён из своего пула адресов, иногда в сети партнёра.
С одного проверенного нами подключения только Cloudflare, Google и OpenDNS обращались к нашему серверу имён из собственных сетей; Quad9 пришёл через Equinix, AdGuard — через Datacamp, а NextDNS — через Vultr. Ничто из этого не утечка. Публичный DNS в результате означает, что ваш браузер, устройство или VPN отправляет запросы туда, а при VPN они приходят с адреса VPN, а не с вашего.
Поэтому проверка не полагается на таблицу: она спрашивает каждый публичный DNS-сервис из вашего браузера, какой адрес он для вас использует, а Google сверяет с диапазонами, которые публикует Google. Сервер, который подтвердить не удалось, показывается как вероятно этот сервис или как сервер в сети хостинга, но никогда как утечка.
Страны тоже вводят в заблуждение: данные реестров указывают страну, где зарегистрирована сеть, а не где стоит сервер (сам 1.1.1.1 зарегистрирован в Австралии). Утечка — это вопрос о том, кто видит ваши запросы, а не о том, где они находятся.
Что вы указали · кто обратился к нам · его сетьодин записанный прогон, адреса заменены
 Записано на оптоволоконной линии: Индия, 24 окт. 2026 г.
- Cloudflare
1.1.1.1192.0.2.10собственная сеть, AS13335 страна по реестру: Соединенные ШтатыНе утечка
- Google
8.8.8.8192.0.2.12,192.0.2.13собственная сеть, AS15169страна по реестру: Соединенные Штатыдва адреса для двух запросовНе утечка - Quad9
9.9.9.9192.0.2.11через Equinix, AS15830 страна по реестру: Нидерландысеть партнёраНе утечка
- AdGuard
94.140.14.14192.0.2.30через Datacamp (CDN77), AS60068хостинг-партнёр (через него идёт и DNS4EU)Не утечка - NextDNSваша конфигурация
192.0.2.41через Vultr, AS20473хостинг-партнёр (через него идёт и CleanBrowsing)Не утечка


Из-за чего возникает утечка DNS?
Обычно из-за того, что устройство отправляет запросы не туда, куда VPN: приложение VPN не задаёт собственный DNS, Windows опрашивает все сетевые адаптеры или IPv6 идёт в обход туннеля, который передаёт только IPv4.
Windows может отправлять каждый запрос одновременно через Wi-Fi и VPN, чтобы быстрее получить ответ (smart multi-homed name resolution). Многие VPN передают только IPv4, оставляя трафик IPv6 и DNS, отправленный по нему, вне туннеля (RFC 7359). Собственный DNS, заданный в системе, тоже может переопределить защиту приложения VPN.
Каждая причина оставляет в результате свой след. Свой поставщик для функции безопасный DNS-сервер в браузере виден как этот публичный DNS, в обход DNS вашего VPN. Однако автоматический режим Chrome сохраняет вашего текущего поставщика, а режим Firefox по умолчанию отключается при VPN.
Что-то, что перенаправляет DNS на порту 53, например прозрачный прокси провайдера, показывает вашего провайдера, даже если вы указали 1.1.1.1. VPN, который обрывается без kill switch, допускает утечку лишь на мгновение, поэтому одна проверка может её пропустить: проверьте снова после того, как VPN переподключится.
Шесть причин и что эта проверка показывает для каждойпоследняя строка карточки
VPN не задаёт собственный DNS
Трафик идёт через туннель, но система сохраняет прежние DNS-серверы, обычно серверы вашего провайдера.
Утечка DNSDNS провайдера при включённом VPN
Свой безопасный DNS-сервер в браузере
Если в браузере указан свой поставщик, браузер отправляет ему запросы по HTTPS, в обход DNS вашего VPN. Автоматический режим Chrome сохраняет вашего текущего поставщика, а режим Firefox по умолчанию отключается, когда видит VPN.
Утечки нетпубличный DNS, а не DNS вашего VPN
Windows опрашивает все адаптеры
С функцией smart multi-homed name resolution Windows отправляет запросы во все сети сразу: и в VPN, и в Wi-Fi.
Частичная утечкаDNS вашего VPN + DNS провайдера
IPv6 идёт в обход туннеля
Многие VPN передают только IPv4. Трафик IPv6 и любой DNS, отправленный по нему, выходит через вашего провайдера.
Утечка IPv6отдельная строка под результатом
Что-то перенаправляет DNS
Роутер, защитная программа или провайдер (или приложение VPN, намеренно) перехватывает запросы на порт 53 и отвечает на них, даже на адресованные 1.1.1.1.
DNS вашего провайдера«Не Cloudflare 1.1.1.1: ответил ваш провайдер»
VPN обрывается, а kill switch нет
Если туннель прерывается, запросы могут уходить к DNS системы по умолчанию, вероятно к DNS вашего провайдера, пока соединение не восстановится.
Частичная утечкалишь время от времени: расширенная проверка ловит это чаще
Как устранить утечку DNS?
Включите в приложении VPN защиту от утечек DNS, защиту от утечки IPv6 и kill switch, затем проверьте снова. Защита от утечек удерживает DNS внутри VPN с помощью правил файрвола, а kill switch прикрывает моменты, когда туннель обрывается.
Если утечка осталась, исправьте систему. В Windows параметр block-outside-dns в профиле OpenVPN не пускает запросы ни через один другой адаптер, а туннель WireGuard, через который идёт весь трафик (0.0.0.0/0), со строкой DNS = пропускает порт 53 только к DNS туннеля. Отключение smart multi-homed name resolution лишь останавливает параллельные запросы; это не решение.
В Linux с systemd-resolved назначьте каналу VPN домен маршрутизации ~., чтобы другие каналы не опрашивались. Пусть приложение VPN передаёт или блокирует IPv6, а не отключайте IPv6 совсем: Microsoft этого не советует. Пока пользуетесь VPN, уберите свой безопасный DNS-сервер из браузера и собственный DNS из системы.
На Android, пока пользуетесь VPN, выберите для параметра «Персональный DNS-сервер» вариант Выкл., как советуют Proton VPN и Mullvad: имя хоста персонального DNS-сервера отправляет все запросы этому поставщику. Затем запустите проверку снова: сравнение «до и после» покажет, какие DNS-серверы пропали.
Переключатели, которые важныдля каждой системы
Приложение VPN · Настройки
Профиль OpenVPN (.ovpn)
WireGuard (.conf)
Windows 11 · Settings

SettingsNetwork & internetWi-FiManage known networks
Не отключайте IPv6: Microsoft не советует этого делать. Используйте защиту от утечки IPv6 в приложении VPN.
Group Policy
значение реестра
Проверьте DNS системы
macOS · System Settings
Apple menuSystem SettingsNetworkWi-FiDetailsDNS
Включённый вами профиль или приложение шифрованного DNS действует на всю систему, и приложение VPN не может его перенаправить.
Когда включён VPN, iCloud Private Relay уступает ему.
Проверьте DNS системы
Linux

~./etc/resolv.conf.Проверьте DNS системы
Android · Settings
SettingsNetwork & internetPrivate DNS
Samsung: SettingsConnectionsMore connection settingsPrivate DNS
- Off
- Automatic
- Private DNS provider hostname
- Производители VPN советуют выключать эту функцию, пока вы пользуетесь VPN.
- Имя хоста отправляет все запросы этому поставщику, в обход DNS вашего VPN.
iPhone · Settings
SettingsWi-FiⓘConfigure DNS
- Automatic
- Manual
DNS, введённый вручную, действует только для этой сети Wi-Fi и может переопределить DNS вашего VPN.
- Включённый вами профиль или приложение шифрованного DNS действует на всю систему, и приложение VPN не может его перенаправить.
- Когда включён VPN, iCloud Private Relay уступает ему.
Chrome · Settings
SettingsPrivacy and securitySecurityAdvanced
- your current service provider
- a custom service provider
Edge: те же варианты, в разделеSettingsPrivacy, search, and services
- Автоматический режим лишь переводит вашего текущего поставщика на шифрованный DNS.
- Свой поставщик получает запросы в обход VPN, и приложение VPN не может их перенаправить.
- Производители VPN идут дальше и советуют отключить эту функцию.
Firefox · Settings
DNS over HTTPS
- Default Protection
- Increased Protection
- Max Protection
- Off
- «Default Protection» отключает DNS over HTTPS, когда обнаруживает VPN.
- «Increased» и «Max» сохраняют выбранного вами поставщика, в обход DNS вашего VPN.
- По умолчанию включён только в странах: Соединенные Штаты, Канада, Россия и Украина.
Работает ли ваш собственный DNS? Проверьте 1.1.1.1, NextDNS, AdGuard или Pi-hole
Выберите то, что вы настроили, в разделе Что вы проверяете? и запустите проверку: вердикт скажет, действительно ли отвечает этот сервис. При работающей настройке виден только этот сервис, часто из сети партнёра или хостинга, а не из собственной, как показывает таблица. Когда всё работает, Тест скорости DNS сравнит его по времени с другими резолверами с вашего подключения.
Pi-hole пересылает запросы своему вышестоящему DNS, поэтому проверка показывает этот вышестоящий сервер (например, Cloudflare), а не Pi-hole. С Unbound он сам разрешает имена, поэтому виден ваш собственный домашний адрес: без VPN это нормально. Cloudflare и NextDNS тоже подтверждают работу своих сервисов: на странице проверки Cloudflare и на test.nextdns.io.
Если вместо него виден ваш провайдер, значит, ваш выбор переопределяет роутер, приложение или браузер либо что-то перенаправляет порт 53; некоторые роутеры даже неправильно маршрутизируют сам 1.1.1.1. Проверка из командной строки поможет понять, что именно.
Что должен показать каждый сервиспример одного подключения
| Сервис | Вы указали | Проверка должна показать | Часто приходит из |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | Публичный DNS Cloudflare | собственная сеть · AS13335 |
| Google Public DNS | 8.8.8.8 | Публичный DNS Google | собственные опубликованные диапазоны · AS15169 +ещё 3 |
| Quad9 | 9.9.9.9 | Публичный DNS Quad9 | партнёр, например Equinix · AS15830 |
| NextDNS | ваш ID конфигурации | Хостинг NextDNS вероятно | хостинг, например Vultr · AS20473 |
| AdGuard DNS | 94.140.14.14 | Хостинг AdGuard вероятно | хостинг, например Datacamp (CDN77) · AS60068 |
| Control D | 76.76.2.0 | Публичный DNS Control D | региональный хостинг · AS146943 |
| Pi-hole | адрес вашего Pi-hole | Публичный DNS вышестоящий DNS вашего Pi-hole или Ваш собственный с Unbound | сеть вашего вышестоящего DNS или ваш собственный адрес |


Как проверить утечку DNS из командной строки?
Выполните nslookup -type=txt whoami.leak.dnsrobot.net: наш сервер имён ответит адресом DNS-сервера, который его спросил, то есть DNS вашей системы по умолчанию. На Mac используйте dns-sd -q whoami.leak.dnsrobot.net TXT (остановите его сочетанием Ctrl-C), потому что dig видит там только основную настройку DNS; в Linux — resolvectl query --type=TXT whoami.leak.dnsrobot.net. Панель команд копирует каждую из них.
Эта проверка видит DNS, которым пользуется ваш браузер, а приложения могут идти другим путём: свой безопасный DNS-сервер в Chrome или Firefox получает запросы браузера вместо DNS системы. Если браузер и команда расходятся, утечка есть только в одном из них.
Добавьте 1.1.1.1 в конце, чтобы спросить Cloudflare напрямую (dig @1.1.1.1 TXT whoami.leak.dnsrobot.net +short на Mac или в Linux). В ответе должен быть адрес из сети Cloudflare. Адрес любой другой сети — веский признак того, что на DNS-запросы, адресованные 1.1.1.1, отвечает что-то другое: ваше приложение VPN (некоторые делают это намеренно), защитная программа, роутер или провайдер.
Если вы запускаете собственный резолвер, например Pi-hole с Unbound, ответом будет ваш собственный домашний адрес: помните об этом, прежде чем куда-то его вставлять.
Две проверки из терминалаnslookup в Windows, настоящий формат вывода
C:\> nslookup -type=txt whoami.leak.dnsrobot.net
Server:  cache2.broadband.example
Address:  203.0.113.53

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "203.0.113.53"
DNS Example Broadband: тот же сервер, что и в проверке браузера, значит, здесь браузер и система идут одним путём.
Запускаете собственный резолвер (Pi-hole с Unbound)? Тогда ответом будет ваш собственный публичный адрес.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1
Server:  one.one.one.one
Address:  1.1.1.1

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "192.0.2.10"
Адрес Cloudflare (AS13335): ваш запрос дошёл до Cloudflare, как и задумано. Само по себе это не доказывает, что посередине ничего нет: прокси может передавать запросы на 1.1.1.1.
Если бы там было "203.0.113.53", это был бы веский признак того, что что-то перенаправляет ваш DNS: приложение VPN (некоторые делают это намеренно), защитная программа, роутер или провайдер.
Утечки DNS, IPv6 и WebRTC: в чём разница?
Это три разных пути в обход VPN. Утечка DNS показывает вашему провайдеру имена, которые вы запрашиваете; утечка IPv6 выпускает трафик IPv6 с вашим настоящим адресом; утечка WebRTC позволяет сайту узнать ваш адрес через функцию звонков в реальном времени в браузере. Полная проверка VPN на утечки, или проверка утечки IP, охватывает все три.
Эта страница проверяет первые две за один запуск: обратившиеся DNS-серверы и то, откуда выходит ваш адрес IPv6, — отдельной строкой под результатом. WebRTC не связан с DNS, поэтому для него есть своя Проверка утечки WebRTC; адреса, которые видят сайты, показывает Мой IP адрес, а открываются ли у вас сайты по IPv6 вообще, покажет Проверка IPv6.
Она работает и как проверка утечки DNS по IPv6, с одним ограничением: наш сервер имён доступен только по IPv4, поэтому каждый DNS-сервер показан по его адресу IPv4. Запрос, который ваше устройство отправляет по IPv6, всё равно учитывается, потому что DNS-сервер, до которого он доходит, должен спросить нас по IPv4; редкий DNS-сервер, работающий только по IPv6, до нас не доберётся и будет показан как ничего не пришло.
Три пути в обход VPNодно подключение, три проверки
- Утечка DNSDNS-серверы, которые обратились к нам: строки этой проверки.
- Утечка WebRTCАдреса, которые ваш браузер может сообщать сайтам: их проверяет Проверка утечки WebRTC.
- Утечка IPv6Куда уходит ваш трафик IPv6: отдельная строка под результатом этой проверки.
Что должен показывать VPN при проверке утечки DNS?
Только собственный DNS VPN: сервер в сети VPN или его партнёра, обычно рядом с сервером, к которому вы подключились. Название вашего интернет-провайдера никогда не должно появляться, пока VPN включён; Мой провайдер покажет, какую сеть вместо этого видят сайты.
Производители описывают это по-разному. Surfshark пишет, что проверка утечки DNS для Surfshark должна показать один DNS-сервер с тем же адресом, что и у вашего VPN; Proton VPN и Windscribe пишут, что адрес отличается, но находится в том же месте. Mullvad использует DNS-сервер на том VPN-сервере, к которому вы подключены, ExpressVPN держит собственный шифрованный DNS на каждом сервере, а NordVPN публикует два своих адреса DNS.
Поэтому проверка утечки DNS для ExpressVPN, Mullvad или NordVPN, как и для любого VPN, пройдена, если ни один DNS-сервер не находится в сети вашего провайдера, каким бы ни был адрес: эта проверка никогда не сравнивает адреса. Собственное правило Mullvad строже: там утечкой считается любой DNS-сервер, который не принадлежит Mullvad.
Пользовательский DNS в приложении VPN меняет картину: «Use Existing DNS» в PIA и параметр пользовательского DNS в Mullvad отправляют запросы в обход собственного DNS VPN, поэтому вместо него виден этот сервер. В таблице собрано то, что пишут страницы помощи каждого VPN; это не рейтинг и не рекомендация.
Что, по словам семи VPN, вы должны увидетьпо их собственным страницам помощи
| VPN | Свой DNS по умолчанию | Что показывает эта проверка | Опубликованный адрес DNS |
|---|---|---|---|
| Mullvad | да | DNS-сервер на сервере Mullvad, к которому вы подключены | не опубликован |
| Proton VPN | да | DNS-сервер в том же дата-центре, что и ваш VPN-сервер, на другом адресе; он может принадлежать партнёру | 10.2.0.1 |
| NordVPN | да | Собственные DNS-серверы NordVPN | 103.86.96.100103.86.99.100 |
| Surfshark | да | Один DNS-сервер из того же места; Surfshark утверждает, что ваш IP-адрес и адрес DNS совпадают | не опубликован |
| ExpressVPN | да | Собственный шифрованный DNS ExpressVPN, который работает на каждом его сервере | не опубликован |
| Private Internet Access | да | DNS PIA, используемый приложением по умолчанию | 10.0.0.24210.0.0.243 |
| Windscribe | да | Собственный DNS в той же стране, обычно не точный адрес вашего VPN | 10.255.255.x |


DNS Leak Test: вопросы и ответы
Что такое утечка DNS (DNS leak) и опасна ли она?
Видит ли провайдер, какие сайты я открываю, при утечке DNS?
Устраняет ли VPN утечки DNS?
Почему проверка показывает DNS-сервер в другой стране?
Почему я вижу Google или Cloudflare, хотя их нет в моих настройках?
Проверка не нашла DNS-серверов. Значит, утечки нет?
*.leak.dnsrobot.net и запустите проверку снова или попробуйте расширенную проверку. Пустой результат никогда не считается успешным.Конфиденциальна ли эта проверка утечки DNS?
Что такое утечка IPv6 и проверяет ли её этот тест?
Защищает ли DNS over HTTPS от утечек DNS?
Может ли быть утечка DNS без VPN?
Как устранить утечку DNS на Android или iPhone?
Как часто нужно проверять утечки DNS?
Чего-то не хватает?Предложите функцию или новый инструмент
Другие инструменты для DNS и сети
Тест Скорости DNS
Измерьте Cloudflare 1.1.1.1, Google 8.8.8.8 и другие публичные DNS-серверы прямо в браузере, сравните с вашим текущим DNS и найдите самый быстрый
Проверка утечки WebRTC
Проверьте, не раскрывает ли WebRTC в браузере ваш реальный IP-адрес за VPN или прокси, а также локальные IP
Мой IP адрес
Ваш публичный IPv4 и IPv6 сразу, с сетью, местоположением и проверкой VPN
Мой провайдер
Узнайте своего интернет-провайдера, ASN и параметры подключения
Проверка IPv6
Проверьте, работает ли IPv6, что выбирает браузер и есть ли IPv6 у сайта
Проверка DNS
Все DNS-записи прямо с серверов имён домена рядом с кешем Google и Cloudflare