










DNS Leak Test
Sorgularınızı gerçekte hangi DNS sunucularının yanıtladığını ve VPN'inizin bunları internet sağlayıcınıza sızdırıp sızdırmadığını görün. Bu DNS sızıntı testi sayfa açılır açılmaz çalışır, her sunucuyu adıyla gösterir ve açık bir karar verir.
Ad sunucumuza soran DNS sunucuları geldikçe burada her biri ayrı bir satırda görünür.
Komut satırından kontrol edin
1Sisteminizin DNS'i
Uygulamalarınızın kullandığı DNS sunucusu. Yukarıdaki satırlarla karşılaştırın.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net- Yanıt, bize soran DNS sunucusunun adresidir.
- Farklı bir yanıt, tarayıcınızın ve uygulamalarınızın farklı yollar izlediği anlamına gelir; örneğin tarayıcının Güvenli DNS ayarı.
- Kendi çözümleyicinizi mi çalıştırıyorsunuz (Unbound ile Pi-hole)? Yanıt ev adresinizdir: herkese açık bir yerde paylaşmayın.
2Ele geçirme testi
Doğrudan Cloudflare'e (1.1.1.1) sorar.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1- Bir Cloudflare adresi (AS13335): sorgunuz istendiği gibi Cloudflare'e ulaştı.
- Başka herhangi bir ağın adresi: bir şeyin DNS'inizi yönlendirdiğine dair güçlü bir işaret: VPN uygulamanız (bazıları bunu bilerek yapar), güvenlik yazılımı, modeminiz veya sağlayıcınız.
Metin bu sayfada kalır; ağını adlandırmak için sunucumuzda yalnızca adres sorgulanır.
Ad sunucumuz her testin sorgularını 10 dakika bellekte tutar, sonra unutur. Son sonucunuz yalnızca bu tarayıcıda, önce/sonra karşılaştırması için kalır.
DNS sızıntı testi sonucum ne anlama geliyor?
İki şeye bağlıdır: ad sunucumuza hangi DNS sunucularının sorduğuna ve VPN kullanıp kullanmadığınıza. İnternet sağlayıcınızın DNS'i VPN olmadan normaldir, VPN açıkken ise bir sızıntıdır; Cloudflare veya Google gibi genel bir DNS tek başına asla sızıntı değildir.
DNS sızıntısı (DNS leak), VPN kullanırken sorgularınızı sağlayıcınızın DNS sunucularının yanıtlaması demektir; bu durumda sağlayıcınız, tünele rağmen sorguladığınız siteleri görür. VPN'inizin DNS'ini işleten ortak veya barındırma şirketleri sızıntı değildir: Proton VPN de çizgiyi aynı yere çekiyor.
Test her sunucuyu türüne göre sınıflandırır (VPN'inizin DNS'i, genel DNS, ISP'nizin DNS'i, barındırma ağı veya kendi çözümleyiciniz) ve kararı bu karışıma göre, markanın adını vererek yazar. VPN'inizin DNS'i ile sağlayıcınızınki bir aradaysa bu bir kısmi sızıntıdır: bazı sorgular arada bir tünelden kaçar.
Hiçbir şey gelmedi asla geçti sayılmaz: bir şey testin sorgularını internete ulaşmadan durdurdu. Başka bir ülkedeki DNS sunucusu da sızıntı değildir.
Ad sunucumuza kim sordu × VPN kullanıyor musunuz?altı karar
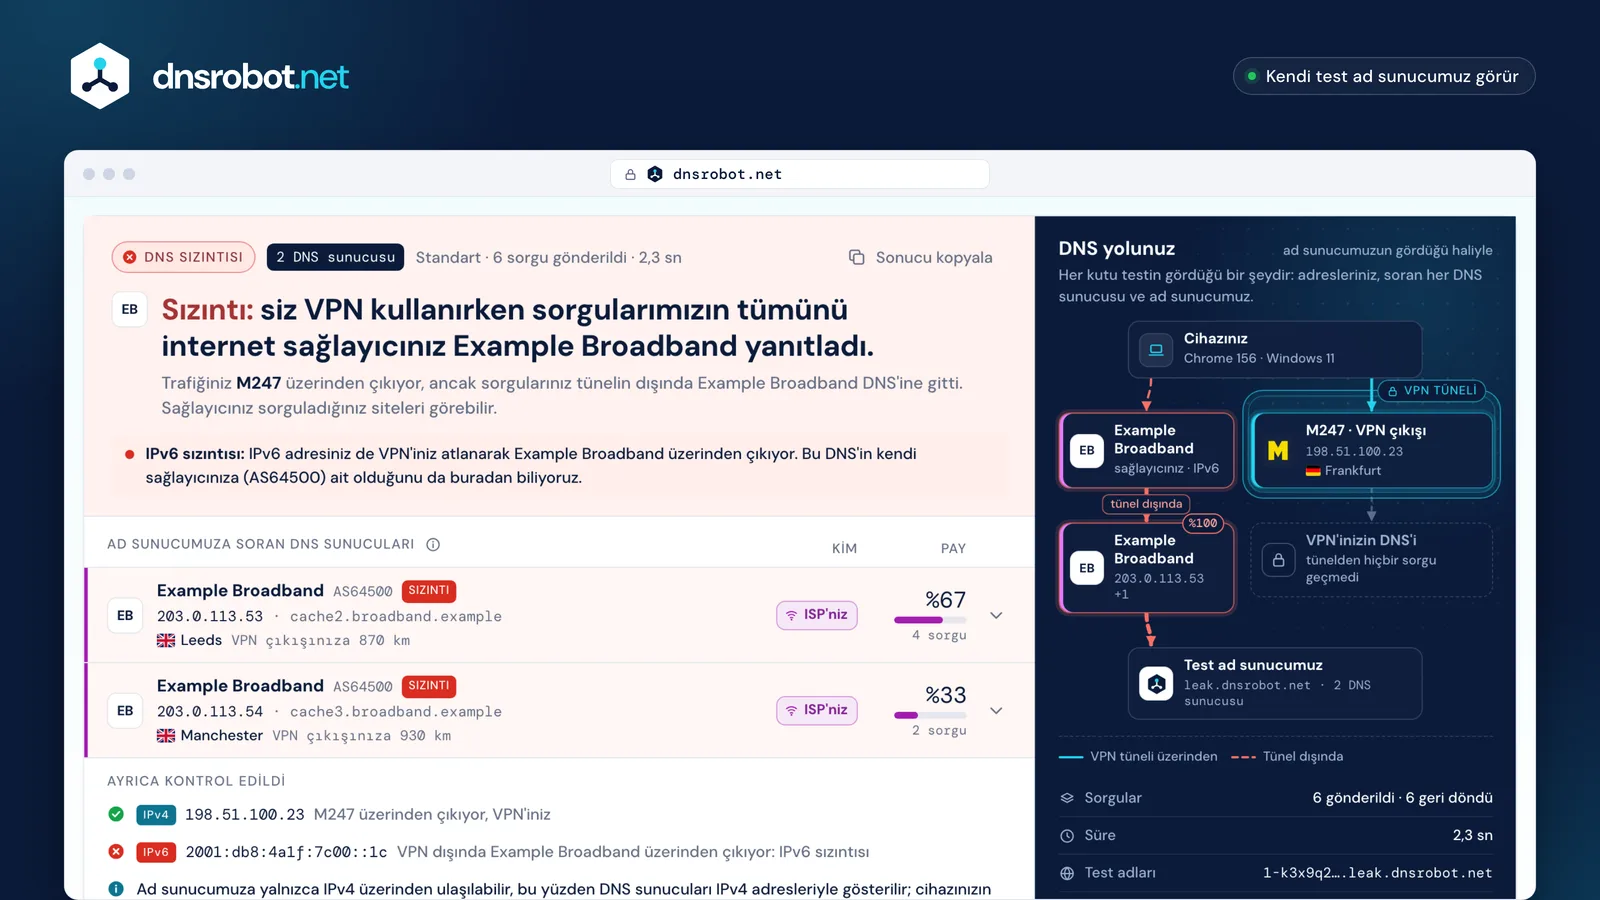
 KararSorgularınızı kimin yanıtladığını, bunun bir sızıntı olup olmadığını ve sonra ne yapmanız gerektiğini söyleyen tek bir cümle.Bir DNS sunucusuAd sunucumuza soran her sunucu: markası veya ağı, IPv4 adresi, konumu, türü ve sorgulardaki payı.Ayrıca kontrol edildiIPv6 adresinizin nereden çıktığı; trafiğinizi iCloud Private Relay veya Tor taşıyorsa bir not.DNS yolunuzCihazınız, VPN tüneli ve soran DNS sunucuları; sızıntı, tünelin dışındaki bir sorgu olarak çizilir.
DNS leak test nasıl çalışır?
Bu DNS sızıntı testi, tarayıcınıza hiç var olmamış adları sorgulatır; örneğin 1-k3x9q2mfp7c1vn4a.leak.dnsrobot.net. Hiçbir DNS sunucusunun önbelleğinde bunlar bulunmaz, bu yüzden sorgularınızı işleyen sunucu ad sunucumuza sormak zorundadır; ad sunucumuz da onun adresini not eder ve “böyle bir ad yok” yanıtını verir.
Ardından sayfa, ad sunucumuza bu testin adlarını hangi DNS sunucularının sorduğunu sorar. Ayarlarınız ne derse desin, tarayıcınızın gerçekten kullandığı sunucular bunlardır; ev modemi genellikle sorguları yalnızca iletir, bu yüzden görünen, modemin ilettiği sunucudur. Her ad bir kez kullanılır ve ad sunucumuz testi 10 dakika sonra unutur.
Standart test 6 sorgu yapar; bu genellikle bir sızıntıyı fark etmeye yeter. Genişletilmiş test, yalnızca arada bir yanıt veren bir DNS sunucusunu yakalamak için 6'lık gruplar halinde 36 sorgu yapar; örneğin VPN'in DNS'i geç yanıt verdiğinde Windows'un her bağdaştırıcıyı denemesi gibi.
Bir DNS sunucusu adresinizin bir kısmını iletirse (EDNS Client Subnet), satırı bu alt ağı yalnızca size gösterir. Asla kayda geçmez.
Bir sorgu, adım adımbir test çalıştırması, adresler değiştirildi
Neden Google, Cloudflare veya başka bir ülke görünüyor?
Çünkü ayarladığınız adres, soran adres değildir. Genel DNS hizmetleri 1.1.1.1 veya 8.8.8.8 adresinde aynı anda birçok konumdan yanıt verir (anycast) ve her konum, diğer ad sunucularına kendi adres havuzundan, bazen bir ortağın ağından sorar.
Test ettiğimiz bir bağlantıdan yalnızca Cloudflare, Google ve OpenDNS ad sunucumuza kendi ağlarından ulaştı; Quad9 Equinix üzerinden, AdGuard Datacamp üzerinden, NextDNS ise Vultr üzerinden geldi. Bunların hiçbiri sızıntı değil. Sonuçta genel bir DNS görmek, tarayıcınızın, cihazınızın veya VPN'inizin sorguları oraya gönderdiği anlamına gelir; VPN açıkken bu sorgular sizin adresinizden değil, VPN'in adresinden gelir.
Bu yüzden test bir tabloya güvenmez: her genel DNS hizmetine tarayıcınızdan sizin için hangi adresi kullandığını sorar ve Google'ı Google'ın yayımladığı aralıklarla karşılaştırır. Doğrulayamadığı bir sunucuyu muhtemelen o hizmet ya da bir barındırma ağındaki sunucu olarak gösterir, asla sızıntı olarak değil.
Ülkeler de yanıltır: sicil verileri, sunucunun durduğu ülkeyi değil, ağın kayıtlı olduğu ülkeyi verir (1.1.1.1'in kendisi Avustralya'da kayıtlıdır). Sızıntı, sorgularınızın nerede olduğuyla değil, onları kimin gördüğüyle ilgilidir.
Sizin ayarınız · bize soran · ağıkaydedilmiş bir test, adresler değiştirildi
 Fiber hatta kaydedildi: Hindistan, 24 Eki 2026
- Cloudflare
1.1.1.1192.0.2.10kendi ağı, AS13335 sicil ülkesi: Amerika Birleşik DevletleriSızıntı değil
- Google
8.8.8.8192.0.2.12,192.0.2.13kendi ağı, AS15169sicil ülkesi: Amerika Birleşik Devletleriiki sorgu için iki adresSızıntı değil - Quad9
9.9.9.9192.0.2.11Equinix üzerinden, AS15830 sicil ülkesi: Hollandabir ortağın ağıSızıntı değil
- AdGuard
94.140.14.14192.0.2.30Datacamp (CDN77) üzerinden, AS60068bir barındırma ortağı (DNS4EU trafiğini de taşıyor)Sızıntı değil - NextDNSyapılandırmanız
192.0.2.41Vultr üzerinden, AS20473bir barındırma ortağı (CleanBrowsing trafiğini de taşıyor)Sızıntı değil


DNS sızıntısına ne neden olur?
Genellikle cihazınızın sorguları VPN dışında bir yere göndermesi: VPN uygulaması kendi DNS'ini ayarlamaz, Windows her ağ bağdaştırıcısına sorar veya IPv6, yalnızca IPv4 taşıyan bir tüneli atlar.
Windows daha hızlı yanıt almak için her sorguyu aynı anda Wi-Fi'a ve VPN'e gönderebilir (smart multi-homed name resolution). Birçok VPN yalnızca IPv4 taşır; IPv6 trafiğini ve onun üzerinden gönderilen DNS'i tünelin dışında bırakır (RFC 7359). Sistemde ayarlanan özel bir DNS de VPN uygulamasının korumasını geçersiz kılabilir.
Her neden, sonuçta kendi izini bırakır. Tarayıcıdaki özel bir Güvenli DNS sağlayıcısı, VPN'in DNS'ini atlayan o genel DNS olarak görünür. Ancak Chrome'un otomatik modu mevcut sağlayıcınızı korur, Firefox'un varsayılan ayarı ise bir VPN olduğunda devreden çıkar.
53 numaralı portta DNS'i yönlendiren bir şey, örneğin bir sağlayıcının şeffaf proxy'si, siz 1.1.1.1 ayarlamış olsanız bile sağlayıcınızı gösterir. Bağlantı kesici olmadan kopan bir VPN yalnızca bir anlığına sızdırır, bu yüzden tek bir test bunu kaçırabilir: VPN yeniden bağlandıktan sonra tekrar test edin.
Altı neden ve bu testin her biri için gösterdiğikartın son satırı
VPN kendi DNS'ini ayarlamıyor
Trafik tünelden geçer, ancak sistem önceki DNS sunucularını, genellikle sağlayıcınızınkileri kullanmaya devam eder.
DNS sızıntısıVPN açıkken ISP'nizin DNS'i
Tarayıcıda özel bir Güvenli DNS sağlayıcısı
Özel bir sağlayıcıya ayarlanan tarayıcı, sorguları VPN'in DNS'ini atlayarak HTTPS üzerinden ona gönderir. Chrome'un otomatik modu mevcut sağlayıcınızı korur; Firefox'un varsayılan ayarı ise bir VPN gördüğünde devreden çıkar.
Sızıntı yokVPN'inizinki değil, genel bir DNS
Windows her bağdaştırıcıya soruyor
smart multi-homed name resolution açıkken Windows sorguları aynı anda her ağa, hem VPN'e hem Wi-Fi'a gönderir.
Kısmi sızıntıVPN'inizin DNS'i + ISP'nizin DNS'i
IPv6 tüneli atlıyor
Birçok VPN yalnızca IPv4 taşır. IPv6 trafiği ve onun üzerinden gönderilen her DNS sorgusu sağlayıcınız üzerinden çıkar.
IPv6 sızıntısısonucun altında ayrı bir satır
Bir şey DNS'i yönlendiriyor
Bir modem, güvenlik yazılımı veya sağlayıcı (ya da bilerek bir VPN uygulaması) 53 numaralı porttaki sorguları yakalayıp yanıtlar; 1.1.1.1 için olanları bile.
ISP'nizin DNS'i“Cloudflare 1.1.1.1 değil: ISP'niz yanıtladı”
VPN kopuyor ve bağlantı kesici yok
Tünel kesilirse sorgular, bağlantı geri gelene kadar sistemin varsayılan DNS'ine, muhtemelen sağlayıcınızınkine gidebilir.
Kısmi sızıntıyalnızca arada bir: genişletilmiş test bunu daha sık yakalar
DNS sızıntısı nasıl düzeltilir?
VPN uygulamanızın DNS sızıntısı korumasını, IPv6 sızıntı korumasını ve bağlantı kesicisini açın, ardından tekrar test edin. Sızıntı koruması DNS'i güvenlik duvarı kurallarıyla VPN'in içinde tutar; bağlantı kesici ise tünelin koptuğu anları kapsar.
Sızıntı sürerse sistemi düzeltin. Windows'ta bir OpenVPN profilindeki block-outside-dns sorguları diğer tüm bağdaştırıcılardan uzak tutar; her şeyi yönlendiren (0.0.0.0/0) ve bir DNS = satırı olan bir WireGuard tüneli de 53 numaralı portun yalnızca tünelin DNS'ine ulaşmasına izin verir. smart multi-homed name resolution özelliğini kapatmak yalnızca paralel sorguları durdurur; çözüm bu değildir.
systemd-resolved kullanan Linux'ta, başka hiçbir bağlantıya sorulmaması için VPN bağlantısına ~. yönlendirme alanını verin. IPv6'yı kapatmak yerine VPN uygulamasının IPv6'yı taşımasına veya engellemesine izin verin; Microsoft IPv6'yı kapatmayı önermez. VPN'i kullanırken tarayıcıdaki özel Güvenli DNS sağlayıcısını ve sistemdeki özel DNS'i kaldırın.
Android'de VPN kullanırken, Proton VPN ve Mullvad'ın önerdiği gibi “Gizli DNS” ayarını Kapat olarak belirleyin: Gizli DNS ana makine adı her sorguyu o sağlayıcıya gönderir. Ardından testi yeniden çalıştırın: önce/sonra karşılaştırması hangi DNS sunucularının kaybolduğunu gösterir.
Önemli olan ayarlarsisteme göre
VPN uygulaması · Ayarlar
OpenVPN profili (.ovpn)
WireGuard (.conf)
Windows 11 · Settings

SettingsNetwork & internetWi-FiManage known networks
IPv6'yı açık bırakın: Microsoft kapatılmasını önermez. VPN uygulamasının IPv6 sızıntı korumasını kullanın.
Group Policy
kayıt defteri değeri
Sistemin DNS'ini kontrol edin
macOS · System Settings
Apple menuSystem SettingsNetworkWi-FiDetailsDNS
Açtığınız şifreli DNS profili veya uygulaması tüm sistem için geçerlidir ve VPN uygulaması onu yönlendiremez.
VPN açıkken iCloud Private Relay devreden çıkar.
Sistemin DNS'ini kontrol edin
Linux

~. yönlendirme alanını verin/etc/resolv.conf içinde kalan nameserver satırlarını silin.Sistemin DNS'ini kontrol edin
Android · Settings
SettingsNetwork & internetPrivate DNS
Samsung: SettingsConnectionsMore connection settingsPrivate DNS
- Off
- Automatic
- Private DNS provider hostname
- VPN üreticileri, VPN kullanırken bu özelliği kapatmanızı söylüyor.
- Bir ana makine adı, VPN'in DNS'ini atlayarak her sorguyu o sağlayıcıya gönderir.
iPhone · Settings
SettingsWi-FiⓘConfigure DNS
- Automatic
- Manual
Elle girdiğiniz bir DNS yalnızca o Wi-Fi ağı için geçerlidir ve VPN'inkini geçersiz kılabilir.
- Açtığınız şifreli DNS profili veya uygulaması tüm sistem için geçerlidir ve VPN uygulaması onu yönlendiremez.
- VPN açıkken iCloud Private Relay devreden çıkar.
Chrome · Settings
SettingsPrivacy and securitySecurityAdvanced
- your current service provider
- a custom service provider
Edge: aynı seçenekler, şurada:SettingsPrivacy, search, and services
- Otomatik mod yalnızca mevcut sağlayıcınızı şifreli DNS'e yükseltir.
- Özel bir sağlayıcı, sorguları VPN'i atlayarak gönderir; VPN uygulaması bunları yönlendiremez.
- VPN üreticileri daha da ileri gidip bu özelliği kapatmanızı söylüyor.
Firefox · Settings
DNS over HTTPS
- Default Protection
- Increased Protection
- Max Protection
- Off
- “Default Protection”, bir VPN algıladığında DNS over HTTPS'i kapatır.
- “Increased” ve “Max”, VPN'in DNS'ini atlayarak seçtiğiniz sağlayıcıyı kullanmaya devam eder.
- Varsayılan olarak yalnızca şu ülkelerde açık: Amerika Birleşik Devletleri, Kanada, Rusya ve Ukrayna.
Özel DNS'iniz çalışıyor mu? 1.1.1.1, NextDNS, AdGuard veya Pi-hole'u kontrol edin
Kurduğunuz şeyi Neyi kontrol ediyorsunuz? altında seçin ve testi çalıştırın: karar, o hizmetin gerçekten yanıt verip vermediğini söyler. Çalışan bir kurulum yalnızca o hizmeti gösterir; tablonun gösterdiği gibi bu çoğu zaman hizmetin kendi ağından değil, bir ortağın veya barındırıcının ağından gelir. Çalıştığında DNS Hız Testi onu bağlantınızdan diğer çözümleyicilerle karşılaştırarak ölçer.
Pi-hole sorguları üst DNS sunucusuna iletir, bu yüzden test Pi-hole'u değil o üst sunucuyu (örneğin Cloudflare) gösterir. Unbound ile adları kendisi çözer, bu yüzden kendi ev adresiniz görünür: VPN olmadan bu normaldir. Cloudflare ve NextDNS de kendi hizmetlerini doğrular: Cloudflare'in kontrol sayfasında ve test.nextdns.io adresinde.
Onun yerine sağlayıcınız görünüyorsa, bir modem, uygulama veya tarayıcı seçiminizi geçersiz kılıyordur ya da bir şey 53 numaralı portu yönlendiriyordur; bazı modemler 1.1.1.1'i bile yanlış yönlendirir. Komut satırı kontrolü hangisi olduğunu daraltır.
Her hizmet ne göstermelitek bir bağlantıdan örnek
| Hizmet | Ayarınız | Bu testin göstermesi gereken | Çoğu zaman geldiği yer |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | Genel DNS Cloudflare | kendi ağı · AS13335 |
| Google Public DNS | 8.8.8.8 | Genel DNS Google | yayımladığı kendi aralıkları · AS15169 +3 daha |
| Quad9 | 9.9.9.9 | Genel DNS Quad9 | bir ortak, örneğin Equinix · AS15830 |
| NextDNS | yapılandırma kimliğiniz | Barındırma NextDNS muhtemelen | bir barındırıcı, örneğin Vultr · AS20473 |
| AdGuard DNS | 94.140.14.14 | Barındırma AdGuard muhtemelen | bir barındırıcı, örneğin Datacamp (CDN77) · AS60068 |
| Control D | 76.76.2.0 | Genel DNS Control D | bölgesel bir barındırıcı · AS146943 |
| Pi-hole | Pi-hole'unuzun adresi | Genel DNS Pi-hole'unuzun üst sunucusu veya Unbound ile Size ait | üst sunucunuzun ağı veya kendi adresiniz |


DNS sızıntısını komut satırından nasıl kontrol ederim?
nslookup -type=txt whoami.leak.dnsrobot.net komutunu çalıştırın: ad sunucumuz, soran DNS sunucusunun, yani sisteminizin varsayılan DNS'inin adresiyle yanıt verir. Mac'te dns-sd -q whoami.leak.dnsrobot.net TXT kullanın (Ctrl-C ile durdurun), çünkü orada dig yalnızca birincil DNS ayarını görür; Linux'ta resolvectl query --type=TXT whoami.leak.dnsrobot.net kullanın. Komut paneli her birini kopyalar.
Bu test tarayıcınızın kullandığı DNS'i görür; uygulamalar farklı bir yol izleyebilir: Chrome veya Firefox'taki özel bir Güvenli DNS sağlayıcısı, sistemin DNS'i yerine tarayıcının sorgularını alır. Tarayıcı ve komut farklı sonuç veriyorsa sızıntı yalnızca birindedir.
Cloudflare'e doğrudan sormak için sonuna 1.1.1.1 ekleyin (Mac veya Linux'ta dig @1.1.1.1 TXT whoami.leak.dnsrobot.net +short). Yanıt, Cloudflare ağındaki bir adres olmalıdır. Başka herhangi bir ağın adresi, 1.1.1.1 için gönderilen DNS'i başka bir şeyin yanıtladığına dair güçlü bir işarettir: VPN uygulamanız (bazıları bunu bilerek yapar), güvenlik yazılımı, modeminiz veya sağlayıcınız.
Unbound ile Pi-hole gibi kendi çözümleyicinizi çalıştırıyorsanız yanıt kendi ev adresinizdir: bir yere yapıştırmadan önce bunu aklınızda tutun.
Terminalden iki kontrolWindows nslookup, gerçek çıktı biçimi
C:\> nslookup -type=txt whoami.leak.dnsrobot.net
Server:  cache2.broadband.example
Address:  203.0.113.53

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "203.0.113.53"
Example Broadband DNS'i: tarayıcı testindekiyle aynı sunucu; yani burada tarayıcı ve sistem aynı yolu izliyor.
Kendi çözümleyicinizi mi çalıştırıyorsunuz (Unbound ile Pi-hole)? O zaman yanıt kendi genel adresinizdir.
C:\> nslookup -type=txt whoami.leak.dnsrobot.net 1.1.1.1
Server:  one.one.one.one
Address:  1.1.1.1

Non-authoritative answer:
whoami.leak.dnsrobot.net        text =

        "192.0.2.10"
Bir Cloudflare adresi (AS13335): sorgunuz istendiği gibi Cloudflare'e ulaştı. Bu tek başına arada hiçbir şey olmadığını kanıtlamaz: bir proxy, sorguları 1.1.1.1 adresine iletebilir.
Yanıt "203.0.113.53" olsaydı, bu bir şeyin DNS'inizi yönlendirdiğine dair güçlü bir işaret olurdu: VPN uygulamanız (bazıları bunu bilerek yapar), güvenlik yazılımı, modeminiz veya sağlayıcınız.
DNS sızıntısı, IPv6 sızıntısı ve WebRTC sızıntısı: farkları ne?
Bunlar, bir VPN'i atlayan üç farklı yoldur. DNS sızıntısı, sorguladığınız adları sağlayıcınıza gösterir; IPv6 sızıntısı, IPv6 trafiğini gerçek adresinizle dışarı gönderir; WebRTC sızıntısı ise bir web sitesinin adresinizi tarayıcının gerçek zamanlı görüşme özelliği üzerinden okumasına izin verir. Tam bir VPN sızıntı testi, yani IP sızıntı testi, üçüne de bakar.
Bu sayfa ilk ikisini tek seferde kontrol eder: soran DNS sunucularını ve IPv6 adresinizin nereden çıktığını, sonucun altında ayrı bir satırda. WebRTC DNS'e hiç dokunmaz, bu yüzden kendi WebRTC Sızıntı Testi vardır; web sitelerinin gördüğü adresler IP Adresim Nedir sayfasında, IPv6 sitelerine hiç ulaşıp ulaşamadığınız ise IPv6 Testi sayfasındadır.
Bir IPv6 DNS sızıntı testi olarak da çalışır, tek bir sınırla: ad sunucumuza yalnızca IPv4 üzerinden ulaşılabilir, bu yüzden her DNS sunucusu IPv4 adresiyle gösterilir. Cihazınızın IPv6 üzerinden gönderdiği bir sorgu yine de yakalanır, çünkü ulaştığı DNS sunucusu bize IPv4 üzerinden sormak zorundadır; yalnızca IPv6 kullanan nadir bir DNS sunucusu bize ulaşamaz ve hiçbir şey gelmedi olarak görünür.
VPN'i atlayan üç yoltek bağlantı, üç kontrol
- DNS sızıntısıSoran DNS sunucuları: bu testin satırları.
- WebRTC sızıntısıTarayıcınızın web siteleriyle paylaşabileceği adresler: bunları WebRTC Sızıntı Testi kontrol eder.
- IPv6 sızıntısıIPv6 trafiğinizin çıktığı yer: bu testin sonucunun altında ayrı bir satır.
Bir VPN, DNS sızıntı testinde ne göstermeli?
Yalnızca VPN'in kendi DNS'ini: VPN'in veya ortağının ağındaki, genellikle bağlandığınız sunucuya yakın bir sunucu. VPN açıkken internet sağlayıcınızın adı asla görünmemelidir; web sitelerinin bunun yerine hangi ağı gördüğünü ISP'im Nedir gösterir.
Üreticiler bunu farklı anlatır. Surfshark, bir Surfshark DNS sızıntı testinin VPN'inizle aynı adrese sahip tek bir DNS sunucusu göstermesi gerektiğini söyler; Proton VPN ve Windscribe ise adresin farklı olduğunu ama aynı yerde bulunduğunu söyler. Mullvad, bağlı olduğunuz VPN sunucusundaki DNS sunucusunu kullanır; ExpressVPN her sunucusunda kendi şifreli DNS'ini çalıştırır; NordVPN ise iki DNS adresini yayımlar.
Bu yüzden ExpressVPN, Mullvad veya NordVPN DNS sızıntı testi de, her VPN DNS sızıntı testi gibi, adres ne olursa olsun sağlayıcınızın ağında hiçbir DNS sunucusu yoksa geçer: bu test adresleri asla karşılaştırmaz. Mullvad'ın kendi kuralı daha katıdır: orada Mullvad'a ait olmayan her DNS sunucusu sızıntı sayılır.
VPN uygulamasındaki özel bir DNS durumu değiştirir: PIA'nın “Use Existing DNS” seçeneği ve Mullvad'ın özel DNS seçeneği sorguları VPN'in kendi DNS'ini atlayarak gönderir, bu yüzden onun yerine o sunucu görünür. Tablo, her VPN'in kendi yardım sayfalarının söylediklerini listeler; bir sıralama veya tavsiye değildir.
Yedi VPN'e göre ne görmelisinizkendi yardım sayfalarından
| VPN | Varsayılan olarak kendi DNS'i | Bu testin gösterdiği | Yayımladığı DNS adresi |
|---|---|---|---|
| Mullvad | evet | Bağlı olduğunuz Mullvad sunucusundaki DNS sunucusu | yayımlanmamış |
| Proton VPN | evet | VPN sunucunuzla aynı veri merkezinde, farklı bir adreste bir DNS sunucusu; bir ortağa ait olabilir | 10.2.0.1 |
| NordVPN | evet | NordVPN hizmetinin kendi DNS sunucuları | 103.86.96.100103.86.99.100 |
| Surfshark | evet | Aynı konumdan tek bir DNS sunucusu; Surfshark, IP ve DNS adreslerinizin aynı olduğunu söylüyor | yayımlanmamış |
| ExpressVPN | evet | ExpressVPN hizmetinin her sunucusunda çalışan kendi şifreli DNS'i | yayımlanmamış |
| Private Internet Access | evet | PIA DNS'i, uygulamanın varsayılanı | 10.0.0.24210.0.0.243 |
| Windscribe | evet | Aynı ülkede kendi DNS'i; genellikle tam olarak VPN adresiniz değil | 10.255.255.x |


DNS Leak Test: sık sorulan sorular
DNS sızıntısı (DNS leak) nedir, kötü bir şey mi?
DNS sızdırırsa ISP'm gezindiğim siteleri görebilir mi?
VPN, DNS sızıntılarını düzeltir mi?
Test neden başka bir ülkede bir DNS sunucusu gösteriyor?
Ayarlamadığım hâlde neden Google veya Cloudflare görüyorum?
Test hiç DNS sunucusu bulamadı. Bu, sızıntı olmadığı anlamına mı gelir?
*.leak.dnsrobot.net adresine izin verip testi tekrar çalıştırın veya genişletilmiş testi deneyin. Boş bir sonuç asla geçti sayılmaz.Bu DNS sızıntı testi gizli mi?
IPv6 sızıntısı nedir, bu test onu kontrol ediyor mu?
DNS over HTTPS, DNS sızıntılarını önler mi?
VPN olmadan DNS sızıntısı olabilir mi?
Android'de veya iPhone'da DNS sızıntısını nasıl düzeltirim?
DNS sızıntılarını ne sıklıkla test etmeliyim?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
Diğer DNS ve ağ araçları
DNS Hız Testi
Cloudflare 1.1.1.1, Google 8.8.8.8 ve diğer genel DNS sunucularını tarayıcınızdan ölçün, mevcut DNS'inizle karşılaştırın ve en hızlısını bulun
WebRTC Sızıntı Testi
Tarayıcınızdaki WebRTC'nin VPN veya proxy arkasındaki gerçek IP adresinizi açığa çıkarıp çıkarmadığını kontrol edin, açığa çıkan yerel IP'leri de görün
IP Adresim Nedir
Genel IPv4 ve IPv6 adresiniz bir arada; ağ, konum ve VPN kontrolüyle
ISP'im Nedir
ISP, ASN ve bağlantı ayrıntılarınızı keşfedin
IPv6 Testi
IPv6 çalışıyor mu, tarayıcı hangi aileyi seçiyor, sitede IPv6 var mı: test edin
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana