











Alt Ağ Hesaplayıcı
Bir IP adresini önekiyle veya alt ağ maskesiyle birlikte girin; ağ adresini, yayın (broadcast) adresini, kullanılabilir host aralığını ve joker (wildcard) maskeyi bit bit görün. Bu IPv4 ve IPv6 alt ağ hesaplayıcı ayrıca ağları böler, VLSM planlar ve bulut kurallarını uygular.
Elinizde nasıl varsa öyle yazın: CIDR, adresin ardından bir maske veya Cisco joker maskesi, tireli bir aralık ya da IPv6. Öneki değiştirmek için bitlerin arasındaki çizgiyi sürükleyin. Hiçbir şey tarayıcınızdan dışarı çıkmaz.
254 kullanılabilir host · 192.168.1.1 – 192.168.1.254
- 1
Maske
/24: 24 tane 1, ardından 8 tane 0
maske11111111.11111111.11111111.00000000255.255.255.0 - 2
Ağ = adres AND maske
Maskenin 1 olduğu bitleri koru
adres11000000.10101000.00000001.00000000192.168.1.0ANDmaske11111111.11111111.11111111.00000000255.255.255.0ağ11000000.10101000.00000001.00000000192.168.1.0 - 3
Yayın = ağ OR joker maske
Tüm host bitlerini 1 yap
ağ11000000.10101000.00000001.00000000192.168.1.0ORjoker00000000.00000000.00000000.111111110.0.0.255yayın11000000.10101000.00000001.11111111192.168.1.255 - 4
Host = 232 − 24 − 2 = 256 − 2 = 254
Ağ ve yayın adresleri bir cihaza verilemez
ilk host 192.168.1.1son host 192.168.1.254
Kısayol. Önek bir oktet sınırında bitiyor: ağ 3 tam okteti (192.168.1) korur, geri kalanlar host bitleridir.
Alt ağ ve alt ağ maskesi nedir?
Alt ağ, baştaki bitleri aynı olan bir IP adresi bloğudur; alt ağ maskesi de bunun kaç bit olduğunu söyler: 255.255.255.0 maskeli 192.168.1.10 adresinde ilk 24 bit (192.168.1) ağı, son 8 bit (10) ise o ağdaki tek bir cihazı adlandırır.
Her IPv4 adresi 32 bittir. Maske de 32 bittir: ağ kısmının üzerinde kesintisiz birler, host kısmının üzerinde sıfırlar; ikisi asla karışmaz (RFC 1812). Adresleri aynı ağ bitlerini paylaşan cihazlar birbirine doğrudan ulaşır; diğer her şey bir yönlendirici üzerinden gider.
Bir alt ağda tüm host bitleri sıfır olan adres ağın kendisini, tüm host bitleri bir olan adres ise yayın (broadcast) adresini adlandırır; bu yüzden normal bir alt ağda cihazlara verilebilecek adres sayısı, bloğun boyutundan iki eksiktir (RFC 1122). Bir /24'te 256 adres ve 254 host vardır.
Bu alt ağ192.168.1.0/24
- 192.168.1.1
- 192.168.1.10
- 192.168.1.11
- 192.168.1.12
Başka bir alt ağ192.168.2.0/24
- 192.168.2.1
- 192.168.2.10
- 192.168.2.11
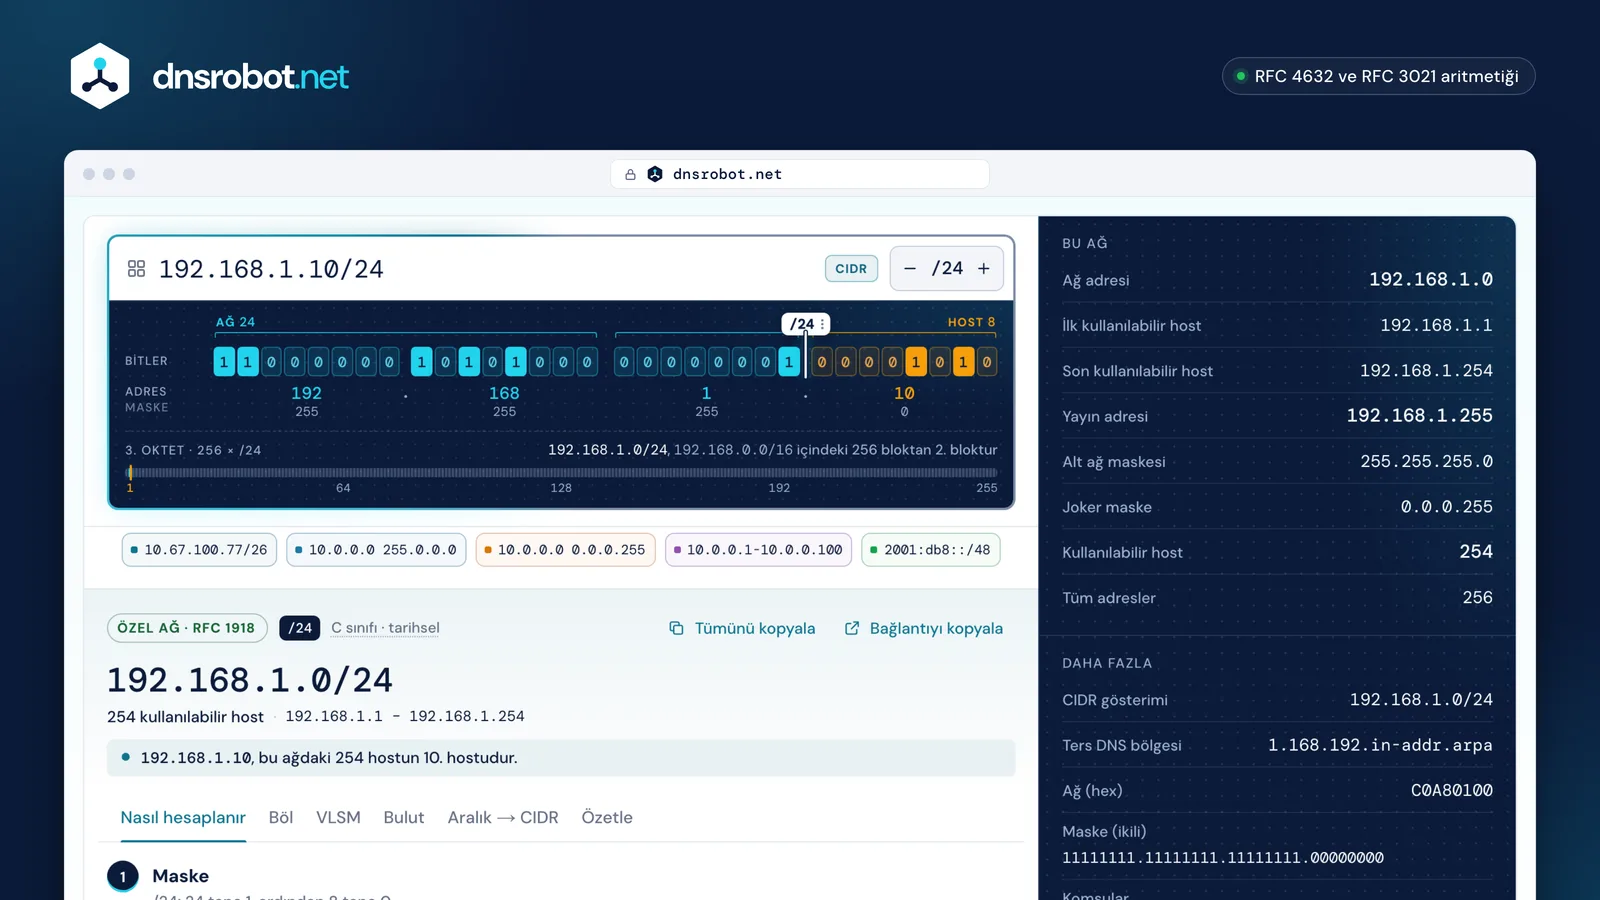
 Her gösterimCIDR, alt ağ maskesi, joker maske, aralık veya IPv6; elinizde nasıl varsa öyle yazın.BitlerAğ bitleri ve host bitleri yan yana; başka bir önek denemek için sınırı sürükleyin.SonuçAğ adresi, yayın adresi, ilk ve son kullanılabilir host ile kaç tane oldukları.PlanlamaAğı bölün, farklı boyutlarda alt ağlar yerleştirin veya bir bulutun kurallarını uygulayın.
Alt ağlara bölme ve alt ağ maskesi hesaplama: 4 adım
Kaç alt ağa veya hosta ihtiyacınız olduğunu belirleyin, host kısmından o kadar bit ödünç alın, sonra ağda yeni boyuttaki bloklarla ilerleyin: dört alt ağa bölünen 192.168.1.0/24, her biri 64 adreslik ve 62 hostluk dört /26 bloğuna dönüşür.
1. Sayın: dört alt ağ için 2 ek ağ biti gerekir (2² = 4), böylece /24, /26'ya dönüşür. Bunun yerine host sayısından yola çıkıyorsanız onu alabilen en küçük bloğu seçin: 50 host için 64 adres, yani bir /26 gerekir.
2. Blok boyutu: alt ağ başına 2^(32 − 26) = 64 adres; bu da maskeyi 255.255.255.192 yapar.
3. İlerleyin: ağlar her 64 adreste bir başlar: 192.168.1.0, .64, .128 ve .192.
4. Uçlar: her blokta ilk adres ağ, son adres yayın adresidir; hostlar ikisinin arasındadır. Yani 10.67.100.77/26 için ağ adresi 10.67.100.64 olur, hostlar .65 ile .126 arasındadır ve yayın adresi .127 olur.
Alt ağİlk host – Son hostYayın
Aynı yöntem, iki sınav sorusunda
10.67.100.77/264. oktet · blok boyutu 64- Ağ
- 10.67.100.64
- İlk kullanılabilir
- 10.67.100.65
- Son kullanılabilir
- 10.67.100.126
- Yayın
- 10.67.100.127
10.67.100.0/173. oktet · blok boyutu 128- Ağ
- 10.67.0.0
- İlk kullanılabilir
- 10.67.0.1
- Son kullanılabilir
- 10.67.127.254
- Yayın
- 10.67.127.255
Ağ adresi değil: 10.67.100.0/17 → 10.67.0.0/17
CIDR gösterimi: /24 ne anlama gelir?
CIDR gösterimi bir ağı bir adres, bir eğik çizgi ve ağ bitlerinin sayısıyla yazar: 192.168.1.0/24, ilk 24 bitin ağ olduğu anlamına gelir; bu, 255.255.255.0 maskesiyle aynıdır (RFC 4632).
Bir bitlik her adım bloğu iki katına çıkarır veya yarıya indirir: bir /23 iki /24 eder (512 adres), bir /25 ise bir /24'ün yarısıdır (128). Bir /16 içinde 256 tane /24, bir /8 içinde ise 65.536 tane /24 vardır.
CIDR, 1993'te eski A, B ve C sınıflarının yerini aldı (RFC 1519, bugün RFC 4632). O zamandan beri maske ilk oktetten tahmin edilemez, bu yüzden her zaman açıkça yazılır; hesaplayıcı eski sınıfı yalnızca tarihsel bilgi olarak gösterir.
- /221.024255.255.252.04 adet /24
- /23512255.255.254.02 adet /24
- /24256255.255.255.01 adet /24
- /25128255.255.255.128/24'ün ½ kadarı
- /2664255.255.255.192/24'ün ¼ kadarı
Alt ağ maskesi tablosu: /0'dan /32'ye
Her IPv4 önekinin alt ağ maskesi, joker maskesi, adres sayısı ve kullanılabilir host sayısı. Hesaplayıcıda açmak için bir satır seçin.
Kullanılabilir host sayısı, adres sayısından ağ ve yayın adresinin çıkarılmasıyla bulunur. İstisnalar, iki adresin de noktadan noktaya bir bağlantıda host olduğu /31 (RFC 3021) ve tek bir host olan /32'dir.
| Önek | Alt ağ maskesi | Joker maske | Adres | Kullanılabilir host | /24 ile kıyasla |
|---|---|---|---|---|---|
| /0 | 0.0.0.0255.255.255.255 | 255.255.255.255 | 4.294.967.296 | 4.294.967.294Tüm IPv4 adresleri | 16.777.216 adet /24 |
| /1 | 128.0.0.0127.255.255.255 | 127.255.255.255 | 2.147.483.648 | 2.147.483.646 | 8.388.608 adet /24 |
| /2 | 192.0.0.063.255.255.255 | 63.255.255.255 | 1.073.741.824 | 1.073.741.822 | 4.194.304 adet /24 |
| /3 | 224.0.0.031.255.255.255 | 31.255.255.255 | 536.870.912 | 536.870.910 | 2.097.152 adet /24 |
| /4 | 240.0.0.015.255.255.255 | 15.255.255.255 | 268.435.456 | 268.435.454 | 1.048.576 adet /24 |
| /5 | 248.0.0.07.255.255.255 | 7.255.255.255 | 134.217.728 | 134.217.726 | 524.288 adet /24 |
| /6 | 252.0.0.03.255.255.255 | 3.255.255.255 | 67.108.864 | 67.108.862 | 262.144 adet /24 |
| /7 | 254.0.0.01.255.255.255 | 1.255.255.255 | 33.554.432 | 33.554.430 | 131.072 adet /24 |
| /8 | 255.0.0.00.255.255.255 | 0.255.255.255 | 16.777.216 | 16.777.214Eski A sınıfı boyutu | 65.536 adet /24 |
| /9 | 255.128.0.00.127.255.255 | 0.127.255.255 | 8.388.608 | 8.388.606 | 32.768 adet /24 |
| /10 | 255.192.0.00.63.255.255 | 0.63.255.255 | 4.194.304 | 4.194.302 | 16.384 adet /24 |
| /11 | 255.224.0.00.31.255.255 | 0.31.255.255 | 2.097.152 | 2.097.150 | 8.192 adet /24 |
| /12 | 255.240.0.00.15.255.255 | 0.15.255.255 | 1.048.576 | 1.048.574 | 4.096 adet /24 |
| /13 | 255.248.0.00.7.255.255 | 0.7.255.255 | 524.288 | 524.286 | 2.048 adet /24 |
| /14 | 255.252.0.00.3.255.255 | 0.3.255.255 | 262.144 | 262.142 | 1.024 adet /24 |
| /15 | 255.254.0.00.1.255.255 | 0.1.255.255 | 131.072 | 131.070 | 512 adet /24 |
| /16 | 255.255.0.00.0.255.255 | 0.0.255.255 | 65.536 | 65.534Eski B sınıfı boyutu | 256 adet /24 |
| /17 | 255.255.128.00.0.127.255 | 0.0.127.255 | 32.768 | 32.766 | 128 adet /24 |
| /18 | 255.255.192.00.0.63.255 | 0.0.63.255 | 16.384 | 16.382 | 64 adet /24 |
| /19 | 255.255.224.00.0.31.255 | 0.0.31.255 | 8.192 | 8.190 | 32 adet /24 |
| /20 | 255.255.240.00.0.15.255 | 0.0.15.255 | 4.096 | 4.094 | 16 adet /24 |
| /21 | 255.255.248.00.0.7.255 | 0.0.7.255 | 2.048 | 2.046 | 8 adet /24 |
| /22 | 255.255.252.00.0.3.255 | 0.0.3.255 | 1.024 | 1.022 | 4 adet /24 |
| /23 | 255.255.254.00.0.1.255 | 0.0.1.255 | 512 | 510 | 2 adet /24 |
| /24 | 255.255.255.00.0.0.255 | 0.0.0.255 | 256 | 254Eski C sınıfı boyutu | 1 adet /24 |
| /25 | 255.255.255.1280.0.0.127 | 0.0.0.127 | 128 | 126 | /24 başına 2 |
| /26 | 255.255.255.1920.0.0.63 | 0.0.0.63 | 64 | 62 | /24 başına 4 |
| /27 | 255.255.255.2240.0.0.31 | 0.0.0.31 | 32 | 30 | /24 başına 8 |
| /28 | 255.255.255.2400.0.0.15 | 0.0.0.15 | 16 | 14 | /24 başına 16 |
| /29 | 255.255.255.2480.0.0.7 | 0.0.0.7 | 8 | 6 | /24 başına 32 |
| /30 | 255.255.255.2520.0.0.3 | 0.0.0.3 | 4 | 2 | /24 başına 64 |
| /31 | 255.255.255.2540.0.0.1 | 0.0.0.1 | 2 | 2Noktadan noktaya bağlantı | /24 başına 128 |
| /32 | 255.255.255.2550.0.0.0 | 0.0.0.0 | 1 | 1Tek host | /24 başına 256 |
Yaygın IPv6 önekleri
| Önek | Tipik kullanım | Adres | /64 alt ağ |
|---|---|---|---|
| /32 | Bir internet sağlayıcısının tahsisi | 79.228.162.514.264.337.593.543.950.336296 | 4.294.967.296 |
| /48 | Bir site (işletme) | 1.208.925.819.614.629.174.706.176280 | 65.536 |
| /56 | Bir site (ev) | 4.722.366.482.869.645.213.696272 | 256 |
| /64 | Tek alt ağ (SLAAC) | 18.446.744.073.709.551.616264 | 1 |
| /127 | Yönlendiriciler arası bağlantı | 221 | – |
| /128 | Tek adres | 120 | – |
Kaç kullanılabilir host var? /30, /31 ve /32
Bir /30'da 4 adres ve 2 kullanılabilir host vardır; bir /31'de 2 adres vardır ve noktadan noktaya bir bağlantıda ikisi de kullanılabilir; bir /32 ise tek bir adrestir: tek bir host.
2^n − 2 kuralı /0'dan /30'a kadar geçerlidir. İki yönlendirici arasındaki bağlantılar için RFC 3021, ağ ve yayın adresi olmayan bir /31'e izin verir; bu, bir /30'un yarısı kadar adres kullanır. Cisco bunu noktadan noktaya bağlantılarda destekler (Cisco).
Bir /32 host rotasıdır: tek bir adres; geri döngü (loopback) arayüzleri ve tek adreslik rotalar için kullanılır. Bulutlar her alt ağdan ikiden fazla adres düşer, bu yüzden onların sayıları farklıdır; aşağıdaki bulut bölümüne bakın.
198.51.100.4/302 kullanılabilir
198.51.100.4/312 kullanılabilirnoktadan noktaya (RFC 3021)
198.51.100.4/321 kullanılabilirtek host
Joker (wildcard) maske: alt ağ maskesinin tersi
Joker maske, her biti ters çevrilmiş alt ağ maskesidir; yani 255.255.255.0, 0.0.0.255 olur: 0 olan bit eşleşmek zorundadır, 1 olan bit yok sayılır. Cisco erişim listeleri ve OSPF network komutları joker maske kullanır.
Normal bir maske için joker maske, 255.255.255.255'ten maskenin çıkarılmasıyla bulunur: /20'nin 255.255.240.0 maskesi 0.0.15.255 verir. Bir erişim listesinde permit 10.1.0.0 0.0.255.255, 10.1.0.0 ile 10.1.255.255 arasındaki her adresle eşleşir (Cisco).
Bir adresin ardından joker maske yazın (10.1.0.0 0.0.255.255); hesaplayıcı onu karşılık gelen önek, yani /16 olarak okur.
- Eşleşmeli
- Herhangi bir değer
10.1.0.0 ile 10.1.255.255 arası eşleşir
| /8 | 255.0.0.0 | 0.255.255.255 |
|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 |
| /20 | 255.255.240.0 | 0.0.15.255 |
| /24 | 255.255.255.0 | 0.0.0.255 |
| /27 | 255.255.255.224 | 0.0.0.31 |
VLSM: tek bir ağda farklı boyutlarda alt ağlar
Değişken uzunluklu alt ağ maskeleme (VLSM), her alt ağa yalnızca ihtiyaç duyduğu boyutu verir: tek bir /24 içinde 100 hostluk bir Wi-Fi ağı bir /25, 50 hostluk bir ofis bir /26, sunucular bir /27, bir yönlendirici bağlantısı da bir /30 alır ve geriye boş adres kalır.
Planlayıcı en büyük alt ağı önce yerleştirir, sonrakilerin her birini de bir sonraki boş adrese koyar; böylece her blok kendi boyutunun sınırında başlar ve hiçbir şey çakışmaz. Yönlendiricilerin tek bir ağda farklı uzunlukta maskeleri desteklemesi RFC 1812 (1995) ile zorunlu hâle geldi.
Planın kaç adres kullandığını ve kaç hosta hizmet verdiğini bildirir, kalan boş blokları listeler ve ağ çok küçük olduğunda sığmayan alt ağın adını verir.
- Wi-Fi100 host
192.168.1.0/25192.168.1.1 – 192.168.1.126 - Ofis50 host
192.168.1.128/26192.168.1.129 – 192.168.1.190 - Sunucular20 host
192.168.1.192/27192.168.1.193 – 192.168.1.222 - Yönlendirici bağlantısı2 host
192.168.1.224/30192.168.1.225 – 192.168.1.226 - Boş
192.168.1.228/30 · 192.168.1.232/29 · 192.168.1.240/28
256 adresin 228 tanesi kullanıldı, 28 boş
IPv6'da alt ağlara bölme: /48, /56 ve /64
IPv6'da bir alt ağ normalde /64'tür; sitelere bölmeleri için bir /48 (65.536 alt ağ) veya bir /56 (256 alt ağ) verilir. Yayın adresi yoktur: yalnızca Subnet-Router anycast adresi ile anycast için tutulan en üstteki 128 arayüz kimliği ayrılır.
/64, otomatik adreslemenin (SLAAC) ihtiyaç duyduğu boyuttur: son 64 bit, cihazın arayüz kimliğidir (RFC 4291, RFC 7421). Daha uzun önekler de geçerlidir (RFC 7608) ve /127, yönlendiriciler arası bağlantılar için /31'in IPv6 karşılığıdır (RFC 6164).
RIPE'ın internet sağlayıcıları için en iyi uygulama belgesi işletmelere bir /48, evlere bir /48 veya /56 verilmesini önerir ve /56'dan uzun öneklerden kesinlikle kaçınılmasını ister (RIPE-690). Her alt ağ tam onaltılık basamaklardan oluşsun ve ters DNS sorunsuzca devredilebilsin diye 4 bitlik sınırlarda (/52, /56, /60) bölün.
| Önek | /64'e kadar bit | İçindeki /64'ler | Adres |
|---|---|---|---|
| /32 | 32 | 4.294.967.296 | 79.228.162.514.264.337.593.543.950.336296 |
| /48 | 16 | 65.536 | 1.208.925.819.614.629.174.706.176280 |
| /56 | 8 | 256 | 4.722.366.482.869.645.213.696272 |
| /64 | 0 | 1 | 18.446.744.073.709.551.616264 |
Bulut alt ağları: AWS'de bir /24 neden 251 kullanılabilir adres sunar?
AWS ve Azure her alt ağda 5 adres, Google Cloud 4, Oracle Cloud ise 3 adres ayırır; bu yüzden bir /24'te AWS veya Azure'da 251, Google Cloud'da 252, Oracle Cloud'da 253 kullanılabilir adres vardır.
AWS ağ adresini, VPC yönlendiricisi için +1'i, DNS için +2'yi, ileride kullanım için +3'ü ve son adresi ayırır; /16 ile /28 arasındaki alt ağlara izin verir (AWS). Azure ağ adresini, ağ geçidini, Azure DNS için iki adresi ve son adresi ayırır; boyutlar /2 ile /29 arasındadır (Azure).
Google Cloud, /4 ile /29 arasındaki birincil aralıklarda ilk iki ve son iki adresi ayırır, ikincil aralıklarda ise hiçbirini ayırmaz (Google Cloud). Oracle Cloud ağ adresini, ağ geçidini ve son adresi ayırır; boyutlar /16 ile /30 arasındadır (Oracle). Bir bölmeye veya VLSM planına kurallarını uygulamak için hesaplayıcıda bir bulut seçin.
 AWS251 kullanılabilir.0ağ.1yönlendirici.2DNS.3gelecek250 tane daha.254.255son
 Azure251 kullanılabilir.0ağ.1ağ geçidi.2DNS.3DNS250 tane daha.254.255son
 Google Cloud252 kullanılabilir.0ağ.1ağ geçidi.2.3250 tane daha.254gelecek.255son
 Oracle Cloud253 kullanılabilir.0ağ.1ağ geçidi.2.3250 tane daha.254.255son
- Ağ adresi
- Yönlendirici veya ağ geçidi
- DNS
- İleride kullanım
- Son adres
Özel (private) ve özel amaçlı IP aralıkları
Özel ağlar 10.0.0.0/8, 172.16.0.0/12 ve 192.168.0.0/16 aralıklarını kullanır (RFC 1918); internet sağlayıcılarının operatör düzeyinde NAT'ı (CGNAT) 100.64.0.0/10 aralığını kullanır; diğer bloklar geri döngü, bağlantı yerel (link-local), dokümantasyon, performans testi ve çok noktaya yayın için ayrılmıştır.
Hesaplayıcı, bloğun yalnızca ilk adresini değil tamamını IANA'nın özel amaçlı adres kayıtlarıyla karşılaştırır (IPv4, IPv6). 10.0.0.0/7'nin yarısı özel, yarısı geneldir; 172.0.0.0/11 ise özel 172.16.0.0/12 bloğunu içerir; bu yüzden hesaplayıcı her birinin neler içerdiğini söyler.
172.16.0.0/12 yalnızca 172.16.x.x değildir, 172.31.255.255'e kadar uzanır. 100.64.0.0/10 diğerleri gibi özel bir aralık değildir: yalnızca bir sağlayıcının NAT'ı ile müşterileri arasındaki bağlantı için tasarlanmıştır (RFC 6598).
- Özel
- Operatör düzeyinde NAT
- Geri döngü ve bağlantı yerel
- Dokümantasyon ve performans testi
- Çok noktaya yayın
- Ayrılmış
0.0.0.0/8Bu ağ16.777.216 adres10.0.0.0/8Özel16.777.216 adres100.64.0.0/10CGNAT4.194.304 adres127.0.0.0/8Geri döngü16.777.216 adres169.254.0.0/16Bağlantı yerel65.536 adres172.16.0.0/12Özel1.048.576 adres192.0.2.0/24Dokümantasyon256 adres192.168.0.0/16Özel65.536 adres198.18.0.0/15Performans testi131.072 adres198.51.100.0/24Dokümantasyon256 adres203.0.113.0/24Dokümantasyon256 adres224.0.0.0/4Çok noktaya yayın268.435.456 adres240.0.0.0/4Ayrılmış268.435.456 adres
Alt ağ hesaplayıcı: sorular ve yanıtlar
Bir /24'te kaç kullanılabilir host vardır?
/27'nin alt ağ maskesi nedir ve kaç IP adresi içerir?
Alt ağ önek uzunluğu nedir ve alt ağ maskesinden nasıl bulunur?
IP adresi ve maskeden ağ adresi nasıl bulunur?
Bir /31'de neden iki kullanılabilir host vardır?
Sıfır alt ağını (subnet zero) ve tüm bitleri 1 olan alt ağı kullanabilir miyim?
Alt ağ maskesi ile joker maske arasındaki fark nedir?
Bir /16'ya kaç tane /24 alt ağı sığar?
IPv6'da /64 nedir ve bir /48'de kaç tane vardır?
Yazdıklarım bir yere gönderiliyor mu?
İlgili araçlar
IP Sorgulama
IP adresi konum bilgisi, ISP ve ağ ayrıntılarını anında sorgulayın
IP Adresim Nedir
Genel IPv4 ve IPv6 adresiniz bir arada; ağ, konum ve VPN kontrolüyle
Port Kontrolü
Port bağlantısını ve servis kullanılabilirliğini test edin
Ters DNS Sorgulama
PTR kayıtları ile IP adresine bağlı ana bilgisayar adlarını bulun