











CSR Oluşturucu
Sertifika imzalama isteğini ve ona ait özel anahtarı doğrudan bu sayfada oluşturun. Anahtar çifti tarayıcınızın kendi Web Crypto'suyla üretilir ve bilgisayarınızdan asla çıkmaz: yazdığınız hiçbir şey ve hiçbir anahtar bizim sunucumuza ya da başkasınınkine gönderilmez.
Satır başına bir ad. İlki aynı zamanda ortak ad olur.
Mantıklı varsayılan: RSA 3072 kadar güçlü ve çok daha küçük.
Kuruluşunuzun kayıtlı yasal adı.
Kısaltmak yerine tam olarak yazın.
İki harf, ISO 3166-1 kodu.
İki harf, ISO 3166-1 kodu.
Neler istenecekHerkese açık bir CA bunları kendi profilinden belirler. Özel bir CA bunların istenmesini isteyebilir.
Yalnızca CA'nız istediyse. SCEP kaydı bunu kullanır; web sertifikası siparişi kullanmaz.
Anahtar çifti tarayıcınızda oluşturulur ve hiçbir yere gönderilmez.
Göndermek üzere olduğunuz istekECDSA P-256 · SHA-256
Bir ad yazın ya da bir örnek deneyin; bu sütun, bir sertifika otoritesinin isteği — daha oluşturulmadan — ne yapacağını gösterir.
Anahtar çifti, tarayıcınızın Web Crypto'su tarafından, hiçbir yere bağlanamayan bir çerçevede oluşturulur ve asla gönderilmez. Ağ panelinizi açıp izleyin.
CSR oluşturucu nedir?
İki dosya üretir: bir sertifika otoritesine gönderilecek sertifika imzalama isteği ve sizde kalacak özel anahtar. İstek, açık anahtarınızı ve sertifikalanmasını istediğiniz adları taşır; özel anahtarla imzalanır.
Biçimi PKCS#10'dur ve RFC 2986'da tanımlanmıştır. İsteğin içinde bir konu adı, açık anahtarınız, alternatif adları taşıyan bir öznitelik kümesi ve hepsinin üzerinden özel anahtarınızla atılmış bir imza bulunur. Bu kendi kendine atılan imza, anahtara sahip olmanın kanıtıdır: göndereni, sertifikanın verileceği anahtarın elinde olduğunu gösterir.
İki dosya birbirinin yerine geçmez. İstek gönderilmek içindir — bir CA'ya, bir destek kaydına, her yere. Özel anahtar ise asla gönderilmez. Bu sayfada anahtar tarayıcınızda oluşturulur ve orada kalır. Her web aracında olduğu gibi sayfanın koduna güvenmeniz gerekir, ama ne gönderdiğini denetleyebilirsiniz: bir tane oluştururken ağ panelinizi açıp izleyin.
Özel anahtarBunu saklayın
-----BEGIN PRIVATE KEY------ Özel yarıŞimdi isteği, sonra sunucunuza yapılan her bağlantıyı imzalar
- Açık yarısıİsteğin içine kopyalanır
Tek kopya, bilgisayarınızda
Sertifika imzalama isteğiBunu gönderin
-----BEGIN CERTIFICATE REQUEST------ Konu adı108 baytÇoğu sertifika için isteğe bağlı
- Açık anahtarınız294 baytBir sertifika otoritesinin kesinlikle kullanacağı tek alan
- İstediğiniz adlar60 baytAlternatif adlar, bir öznitelik olarak taşınır
- İmza261 baytÜstündeki her şeyin üzerinden özel anahtarla atılır
Hiçbir sır taşımaz
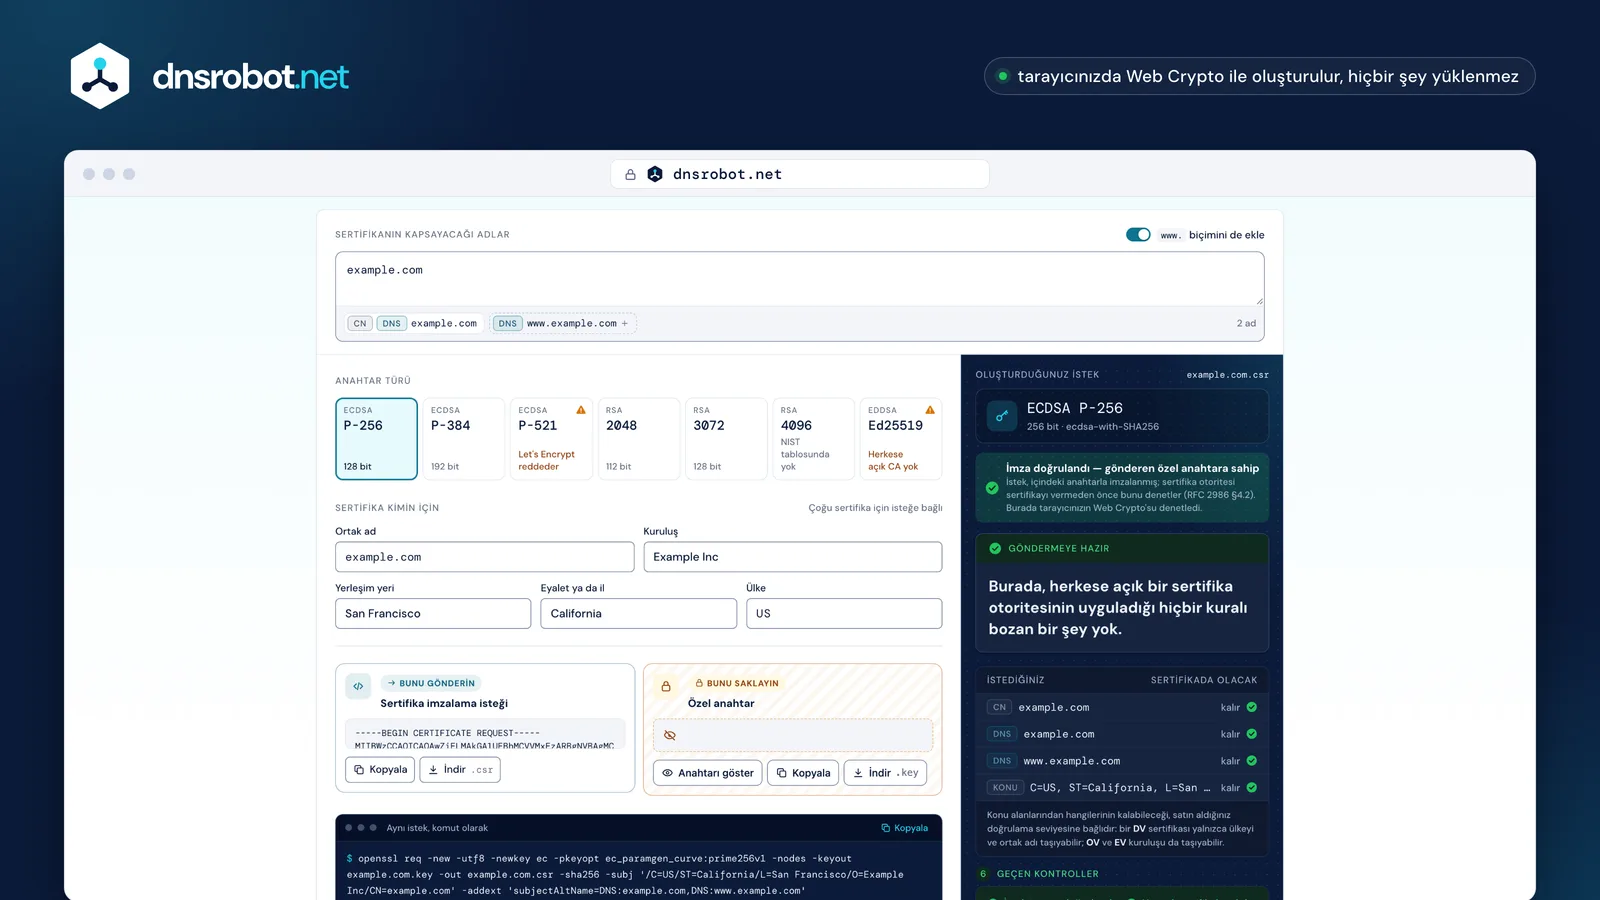
 AdlarSertifikanın kapsayacağı host adları. İlki ortak ad olur, diğerleri ona katılır.AnahtarRSA ya da bir eliptik eğri. Çifti, gözünüzün önünde tarayıcınız oluşturur.Siz kimsinizKonu alanları. Herkese açık bir CA bunları kendisi doğrular; bu yüzden yalnızca birkaçı kalır.İki dosyaGönderilecek istek ve saklanacak özel anahtar. Anahtar, siz kaydedene kadar yalnızca tarayıcınızda bulunur.Aynısı, komut olarakTam olarak bu isteği oluşturan OpenSSL satırı; işi kendiniz yapmak isterseniz.
Anahtar neden tarayıcınızda oluşturulmalı?
Çünkü başka birinin sunucusuna ulaşan bir özel anahtar, sektörün kendi ele geçmiş anahtar tanımına uyar — o sunucu sonra ne yaparsa yapsın.
CA/Browser Forum'un Baseline Requirements belgesi bunu tartışmaya yer bırakmadan tanımlar: "A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it." Kötüye kullanım gerekmez. Ulaşması yeter.
Bu kuramsal değil. DigiCert 2020'de müşterilerin isteklerinin yanına yapıştırdığı 337 özel anahtar buldu, ilgili her sertifikayı iptal etti ve bunu kamuya duyurdu: "by sending the private key to DigiCert along with the CSR, the customer has compromised the private key"; ayrıca "the only part of a CSR we use is the public key" diye ekledi. Anahtarı kendi sunucusunda üretip size bir kopyasını veren bir oluşturucu, bu tanıma göre onu zaten ele geçirmiştir. Bu sayfa bunu yapamaz: crypto.subtle.generateKey tarayıcınızda, hiçbir yere bağlanmasına izin verilmeyen korumalı bir çerçevenin içinde çalışır ve çevresindeki sayfa yalnızca açık anahtarı görür.
Bu sayfa
- Web Crypto anahtar çiftini oluşturur
crypto.subtle.generateKey - Anahtar isteği imzalar
- İki dosyayı kaydedersiniz
Anahtar yalnızca bilgisayarınızda var oldu
Anahtarı sunucusunda oluşturan bir oluşturucu
- Adlarınız ve bilgileriniz sunucuya gider
- Sunucu anahtar çiftini oluşturur
- Özel anahtar size geri gönderilir
Hiçbir şey kurulmadan, tanım gereği ele geçmiş
“A Private Key is said to be compromised if its value has been disclosed to an unauthorized person, or an unauthorized person has had access to it.”
Bu zaten yaşandı2020 yılında bir sertifika otoritesi, isteklerin yanına yapıştırılmış 337 özel anahtar bulduİlgili her sertifika iptal edildi

CSR nasıl oluşturulur
Host adlarını yazın, bir anahtar türü seçin ve düğmeye basın. Geri kalan her şey isteğe bağlıdır — modern bir sertifika konusuyla değil, alternatif adlarıyla tanımlanır.
Sertifikanın kapsayacağı her adı ad alanına yazın: example.com, www.example.com, *.api.example.com gibi bir joker ya da bir IP adresi. İlki aynı zamanda ortak ad olur: bir sertifikada ortak ad varsa, Baseline Requirements onun alternatif adlardan birini aynen tekrar etmesini şart koşar.
Ülke, kuruluş ve yerleşim yeri yalnızca kuruluş doğrulamalı ya da genişletilmiş doğrulamalı bir sertifikada önemlidir; orada bile CA, bunları sertifikaya koymadan önce kendisi doğrulamak zorundadır. Alan adı doğrulamalı bir sertifikada — Let's Encrypt'in verdiği türde — kuralların izin verdiği tek konu alanları ülke ve ortak addır. Oluşturucu, herkese açık bir CA'nın sildiği ya da yasakladığı iki alanı, yani kuruluş birimini ve e-posta adresini işaretler; formun yanındaki sütun da nelerin değişeceğini gösterir.
Adları yazın
Sertifikanın kapsayacağı her host; ilki ortak ad olurBir anahtar türü seçin
Eski bir şeyin okuması gerekmiyorsa P-256İsteği oluştur
Tarayıcınız anahtarı oluşturur ve isteği onunla imzalarİki dosyayı alın
İsteği sertifika otoritenize gönderin; anahtarı saklayın
Hangi anahtar türünü seçmeliyim?
Yeni her şey için ECDSA P-256: 3072 bitlik bir RSA anahtarı kadar güçlü, çok daha küçük ve her herkese açık sertifika otoritesinin uyguladığı kurallarca izinli. Eski bir cihazın anahtarı okuması gerekiyorsa RSA 2048.
NIST, P-256 ile RSA-3072'yi aynı 128 bitlik güvenlik gücüne koyar ve RSA-4096'ya kendi başına hiç güç vermez — tablosundaki bir sonraki basamak 7680 bittir. Yani 4096, belgelenmiş hiçbir kazanç olmadan her ziyaretçiye fazladan el sıkışma işi yükler. P-384, 192 bitlik basamaktır ve Baseline Requirements P-521'e de izin verir; ama Let's Encrypt P-521'i reddeder: bir istek tamamen yasal olup yine de kullanmayı düşündüğünüz CA'da başarısız olabilir.
Ed25519, SSH, imzalama ve özel bir CA için mükemmel olduğundan burada sunuluyor — ama hiçbir herkese açık sertifika otoritesi ona TLS sertifikası vermez. Kurallar RSA'yı ve üç NIST eğrisini sıralar, sonra "no other algorithms or key sizes are permitted" der. Kuantum sonrası ML-DSA için de aynısı geçerli: herkese açık TLS'de buna izin verecek oylama Ekim 2026'da birleştirilmeden kapatıldı. Oluşturucu bunu, bir ret e-postasından öğrenmeniz yerine her seçeneğin yanında söyler.
| 112 bit | 128 bit | 192 bit | 256 bit | |
|---|---|---|---|---|
| RSA | 2048 | 3072 | 7680 | 15360 |
| RSA 4096 | 4096 | |||
| ECDSA | — | P-256 | P-384 | P-521 |

4096 bit: kendine ait bir basamağı yok Tablo bir boyuttan doğrudan sonrakine geçer; bu yüzden fazladan el sıkışma işi, yazıya dökülmüş hiçbir şey satın almaz
Ed25519Hiçbir herkese açık sertifika otoritesi buna sertifika vermez
ML-DSAKuantum sonrası: buna izin verecek oylama Ekim 2026'da birleştirilmeden kapatıldı
- Aynı güç
- Burada sunulur
- Tabloda var, burada sunulmaz
- Kabul edenLet's Encrypt
Her alana ne yazılmalı
Adlar: sertifikanın kapsadığı her host. Ülke: iki harf. Kuruluş: OV ya da EV sertifikada yasal adınız. Geri kalan her şey isteğe bağlıdır ve bir kısmı artık yasaktır.
Kuruluş birimi yasaktır. CA/Browser Forum'un SC047 oylamasına göre, 1 Eylül 2022'den beri verilen hiçbir herkese açık TLS sertifikası OU taşıyamaz; CA siparişi reddetmek yerine onu siler. Konudaki e-posta adresine de alan adı doğrulamalı sertifikada izin verilmez, diğerlerinde ise önerilmez. Bu oluşturucu iki alanı da özel CA'lar için sunmaya devam eder ve işaretler.
Ülke, bir ISO 3166-1 alpha-2 kodudur — US, DE, GB, IN — ülke adı ya da üç harf değil. Eyalet ya da il, kısaltılmadan tam olarak yazılmalıdır. Genişletilmiş doğrulamalı bir sertifika için ayrıca tescil edildiği yeri ve kayıt numarasını da yazmanız gerekir; oluşturucu bunları sunar.
| İsteğinizde | DVAlan adı doğrulamalı | OVKuruluş doğrulamalı | EVGenişletilmiş doğrulamalı |
|---|---|---|---|
Ortak adCN | |||
ÜlkeC | |||
KuruluşO | |||
Yerleşim yeri, eyalet ya da ilL, ST | |||
Sokak, posta kodustreet, postalCode | |||
Kuruluş birimiOU1 Eylül 2022 tarihinden beri yasak | |||
E-posta adresiemailAddress | |||
Kayıt numarası, iş kategorisi, tescil yeriserialNumber, businessCategory, jurisdictionC |
- Sertifikada, CA'nın doğruladığı haliyle
- İzin verilir, ama önerilmez
- Bu tür sertifikada yok
- Hiçbir zaman izin verilmez
Bir anahtarı ya da CSR'yi yeniden kullanabilir miyim?
Kullanabilirsiniz — hiçbir şey yasaklamıyor — ama her sertifika için yeni bir anahtar bir saniyeye mal olur ve sızan tek bir anahtarın ulaşabileceği alanı sınırlar.
Baseline Requirements açıkça şunu söyler: "one certificate request MAY suffice for multiple Certificates to be issued to the same Applicant"; yani yenileme için bir isteği yeniden kullanmak serbesttir. Bedel, bir şey ters gittiğinde ortaya çıkar. O anahtar ele geçerse, onu taşıyan her sertifika, yalnızca endişelendiğiniz sertifika değil, 24 saat içinde iptal edilmelidir.
Ele geçen anahtar da kalıcı olarak yanar: bir CA, anahtarın ele geçirildiği kendisine bildirilmişse "SHALL reject a certificate request"; bu yüzden o anahtar, haberi almış hiçbir CA tarafından bir daha sertifikalanamaz. Sertifika ömürlerinin 2029'da 47 güne inmesiyle, yeniden kullanılan bir anahtar onlarca yenileme boyunca yıllarca imza atmış olurdu. Yenisini oluşturmak bir saniye sürer.
Tek anahtar, yeniden kullanılan
www.example.comapi.example.commail.example.com
3 sertifika 24 saat içinde iptal edilir
Ve anahtar, haberi almış bir CA tarafından bir daha sertifikalanamaz
Her biri için yeni anahtar
www.example.comapi.example.comEtkilenmezmail.example.comEtkilenmez
1 sertifika 24 saat içinde iptal edilir
CSR'yi gönderdikten sonra ne olur
CA adları doğrular, geri kalanın çoğunu yok sayar ve bir sertifika gönderir. Özel anahtarı saklayın — onsuz sertifikayı kuramazsınız.
Doğrulama dosyayla değil adlarla ilgilidir: bir DNS kaydı, web sunucusunda bir dosya ya da alan adındaki bir adrese e-posta. Bu geçildikten sonra sertifika gelir ve isteğin artık işi kalmaz — hiçbir şeyi kurmak, yenilemek ya da iptal etmek için gerekmez. Saklamanız gereken özel anahtardır, çünkü sertifika onsuz işe yaramaz. Sertifikayı CSR çözümleyiciye yapıştırın ve yanına özel anahtarı ekleyin; bir şeyi yeniden başlatmadan önce eşleştiklerini kontrol edin.
Sertifika kısa ömürlü olacak. Bugün verilen herkese açık bir TLS sertifikası 200 günü aşamaz; bu süre 15 Mart 2027'de 100 güne, 15 Mart 2029'da 47 güne düşer. Bu sürelerde yenilemenin otomatik olması gerekir; yani ACME — ve bir ACME istemcisi isteği sizin yerinize yapar. Bu sayfa, bir istemcinin kapsayamadığı durumlar içindir: bir cihaz, bir appliance, isteği elle isteyen bir CA.
- Bilgisayarınızİsteği gönderirsiniz
- Sertifika otoritesiHer adı denetlediğinizi doğrularBir DNS kaydıWeb sunucusunda bir dosyaAlan adındaki bir adrese e-posta
- Sertifika otoritesiSertifikayı imzalar ve geri gönderir
- BilgisayarınızOnu anahtarın yanına kurarsınızBundan sonra isteğin artık işi kalmaz
- 398 günBugün yürürlükte
- 200 gün15 Mart 2026 itibarıyla
- 100 gün15 Mart 2027 itibarıyla
- 47 gün15 Mart 2029 itibarıyla
Aynısı OpenSSL ile
openssl req -new -newkey ec -pkeyopt ec_paramgen_curve:prime256v1 -nodes -keyout example.com.key -out example.com.csr anahtarı ve isteği tek adımda oluşturur.
Oluşturucu, doldurduğunuz her şey için komutu yazar; alternatif adlar ve her uzantı dahil. Testlerimiz onu OpenSSL'den geçirerek sayfayla aynı konuyu ve uzantıları oluşturduğunu kontrol eder. Soru sormaması için -subj "/CN=example.com", adlar için -addext "subjectAltName=DNS:example.com,DNS:www.example.com", aksanlı bir adın bozulmaması için de -utf8 ekleyin. -nodes anahtarı şifrelenmemiş bırakır: OpenSSL 3 yeni yazımı -noenc'i tercih eder ama -nodes'u hâlâ kabul eder; macOS'ta yerleşik gelen LibreSSL'in bildiği tek yazım da budur. Bu LibreSSL bir Ed25519 anahtarını hiç oluşturamaz; bunun için OpenSSL 1.1.1 ya da üstünü kullanın.
Oluşturduğunuzu kontrol etmek için: openssl req -in example.com.csr -text -verify -noout her alanı yazdırır ve kendi imzasını doğrular; imza başarısız olursa hiçbir şey yazdırmadan durur. Anahtarın isteğe ait olduğunu doğrulamak için openssl req -in example.com.csr -pubkey -noout çıktısını openssl pkey -in example.com.key -pubout ile karşılaştırın. Hiçbir standart bir CSR'ye dosya uzantısı atamaz; bu yüzden .csr, .pem, .req ve .txt hepsi doğrudur.
1openssl req -new 2-utf8 3-newkey ec 4-pkeyopt ec_paramgen_curve:prime256v1 5-nodes 6-keyout example.com.key 7-out example.com.csr 8-sha256 9-subj '/CN=example.com' 10-addext 'subjectAltName=DNS:example.com,DNS:www.example.com'
openssl req -newBir sertifika imzalama isteği oluştur-utf8Konuyu UTF-8 olarak oku; aksanlı bir ad bozulmasın-newkey…ve yanında yeni bir anahtar çifti-pkeyoptP-256 eğrisinde-nodesAnahtar dosyasını şifrelenmemiş bırak (OpenSSL 3.0 bunu -noenc olarak da yazar)-keyoutÖzel anahtarın yazılacağı yer-outİsteğin yazılacağı yer-sha256İsteğin imzalandığı özet-subjKonu; böylece soru sormaz-addextAlternatif adlar
Geri okuyun ve kendi imzasını doğrulayınopenssl req -in example.com.csr -text -verify -noout
Anahtar isteğe ait mi? İki çıktı aynı olmalıdıropenssl req -in example.com.csr -pubkey -nooutopenssl pkey -in example.com.key -pubout
Windows, IIS ve macOS'ta CSR oluşturma
Windows'ta certreq ve bir .inf dosyası, macOS'ta Anahtar Zinciri Erişimi var. İkisinin de başlamadan bilmeye değer bir tuzağı var.
Windows'ta certreq -new request.inf request.req, [NewRequest] bölümünün konuyu ve anahtar uzunluğunu belirlediği, alternatif adların ise [Extensions] altında OID 2.5.29.17 ile _continue_ satırlarıyla girdiği bir dosyayı okur — SAN= anahtarı yoktur ve bu kolay yapılan bir hatadır. Microsoft'un kendi başvuru sayfası, örneğinin SHA-1 kullandığı konusunda uyarır ve Let's Encrypt SHA-1 ile imzalanmış bir isteği reddeder; bu yüzden özeti kendiniz ayarlayın.
Mac'te Keychain Access > Certificate Assistant > Request a Certificate From a Certificate Authority bir tane yazar; anahtar türü ve boyutu "Let me specify key pair information" kutusunun arkasındadır ve 2048 bitin altındaki RSA anahtarları artık sunulmuyor. İki yol da alternatif adları kolaylaştırmaz; bu yüzden çoğu zaman bir komut daha kolay yoldur.
certreqWindows Server ve IIS
certreq düz metin bir dosyayı okur ve isteği yazar
certreq -new request.inf request.req[NewRequest]Subject = "CN=example.com"KeyAlgorithm = RSAKeyLength = 2048HashAlgorithm = sha256RequestType = PKCS10[Extensions]2.5.29.17 = "{text}"_continue_ = "DNS=example.com&"_continue_ = "DNS=www.example.com"Alternatif adlar: OID'siyle adlandırılan bir uzantı, her satırda bir ad
Özeti kendiniz ayarlayın: Microsoft'un kendi örneği, sertifika otoritesinin reddettiği SHA-1 etrafında yazılmıştır
SAN= anahtarı yokturKeychain AccessmacOS
Keychain Access, Certificate Assistant'tan bir tane yazarMac'iniz bu menüleri kendi dilinde adlandırır
Let me specify key pair information
Anahtar türü ve boyutu bu kutunun arkasındadırRSA en çok 4096; 2048 altı artık sunulmuyorÇevrimiçi bir CSR oluşturucu güvenli mi?
Tamamen anahtarın nerede oluşturulduğuna bağlıdır. Anahtarı tarayıcınızda oluşturan sayfa güvenlidir; sunucusunda oluşturan sayfa özel anahtarınıza erişmiştir.
Sınama basittir ve kendiniz yapabilirsiniz: tarayıcınızın ağ panelini açın, bir istek oluşturun ve izleyin. Anahtar sayfada oluşturuluyorsa ne o ne de yazdığınız herhangi bir şey dışarı çıkar: burada tek istekler sayfanın kendisi ve her ziyaretçi için aynı olan iki herkese açık ad listesi içindir. Bir istek çıkıp bir anahtar geri geliyorsa, o anahtar önce başka bir yerde vardı ve sektörün kendi tanımına göre, siz daha kurmadan ele geçmiştir.
Bu sayfa tüm işini tarayıcıda yapar: anahtar çifti, hiçbir yere bağlanmasına izin verilmeyen korumalı bir çerçevenin içindeki crypto.subtle.generateKey ile gelir, sayfa isteği açık anahtarın çevresine yazar ve çerçeve onu, çerçeveden asla çıkmayan özel anahtarla bir kez imzalar. İki dosya yalnızca tarayıcınızda belirir. Hiçbir web sayfasına bu konuda güvenmek istemezseniz, bu sayfadaki OpenSSL komutu aynı işi kendi makinenizde yapar — onu tam da bu yüzden gösteriyoruz.
Bu sayfa
tlds.jsonÜst düzey alan adları listesi — her ziyaretçi için aynısuffixes.jsonHerkese açık son ek listesi — her ziyaretçi için aynıYazdığınız hiçbir şey ve hiçbir anahtar sayfadan çıkmaz
Anahtarı sunucusunda oluşturan bir oluşturucu
…/generateAdlarınız ve bilgileriniz-----BEGIN PRIVATE KEY-----Başka bir yerde oluşturulmuş bir özel anahtarAğ üzerinden bir anahtar geri gelir: o önce başka bir yerde vardı
CSR oluşturucu: sorular ve yanıtlar
CSR nasıl oluşturulur?
Çevrimiçi CSR oluşturmak güvenli mi?
Hangi anahtar türünü seçmeliyim?
Herkese açık bir sertifika için Ed25519 anahtarı kullanabilir miyim?
Özel anahtar dosyası ne işe yarar?
Kuruluş ve ülkeyi doldurmam gerekir mi?
Kuruluş birimi alanı neden beni uyarıyor?
OU herkese açık bir TLS sertifikasında yasaktır. CA/Browser Forum'un SC047 oylamasına göre, 1 Eylül 2022'den beri verilen hiçbir herkese açık TLS sertifikası onu taşıyamaz; bu yüzden sertifika otoriteleri siparişi reddetmek yerine onu siler. Bu oluşturucu alanı özel CA'lar için sunmaya devam eder ve herkese açık bir CA'nın ne yapacağını söyler.Bir CSR'ye birden fazla alan adı koyabilir miyim?
www biçimi de dahil. Jokerleri ve düz adları karıştırabilir, IP adresleri de ekleyebilirsiniz; ancak her CA bir adres için sertifika satmaz.Sonraki sertifika için bir CSR'yi ya da anahtarı yeniden kullanabilir miyim?
Challenge password nedir?
Bu, joker sertifika için de çalışır mı?
*.example.com yazın; çıplak alan adının da kapsanmasını istiyorsanız example.com adını da ekleyin — joker tam olarak bir etiketin yerini tutar ve altında durduğu adla eşleşmez. Yıldız en soldaki etiketin tamamı olmalıdır ve hiçbir CA *.co.uk gibi herkese açık bir son ek üzerinde joker için sertifika vermez.Dosyalarla sonra ne yapacağım?
Eksik bir şey mi var?Bir özellik ya da yeni bir araç önerin
İlgili araçlar
CSR ve Sertifika Çözücü
CSR veya SSL sertifikası çözün: konu, SAN'lar, anahtar boyutu, geçerlilik, veren, parmak izi, imza kontrolü ve CSR-sertifika eşleşmesi
SSL Sertifika Kontrolü
SSL sertifika geçerliliğini ve güvenlik ayrıntılarını doğrulayın
DKIM Kaydı Oluşturucu
Tarayıcınızda bir DKIM anahtar çifti oluşturun ve yayınlanacak selector._domainkey TXT kaydını alın
Şifre Oluşturucu
Tarayıcınızda güçlü rastgele şifreler, parola ifadeleri ve PIN'ler üretin; tam bit değeri ve kırılma süresiyle
DNS Sağlık Kontrolü
DNS notu: yetki devri, ad sunucuları, SOA, DNSSEC ve e-posta için 40 kontrol
UUID Oluşturucu
UUID v4, v7, v1, v5 ve v3 ya da GUID'leri istediğiniz biçimde toplu oluşturun, bir UUID'nin sürümünü ve zaman damgasını çözün