











CMS Tespit Aracı
Bu site hangi CMS'i kullanıyor? Herhangi bir web sitesinin arkasındaki platformu, temayı, eklentileri ve tüm teknoloji yığınını, her birini kanıtlayan kod satırıyla görün.
Bir alan adı ya da yol içeren tam bir URL. Kontrol ettiğiniz siteleri asla yayımlamayız.
Bulduğumuz her teknoloji kanıtının bulunduğu yere işaretlenir: bir DNS kaydı, bir yanıt başlığı, sayfanın bir satırı ya da gerçek bir tarayıcının yükledikleri.
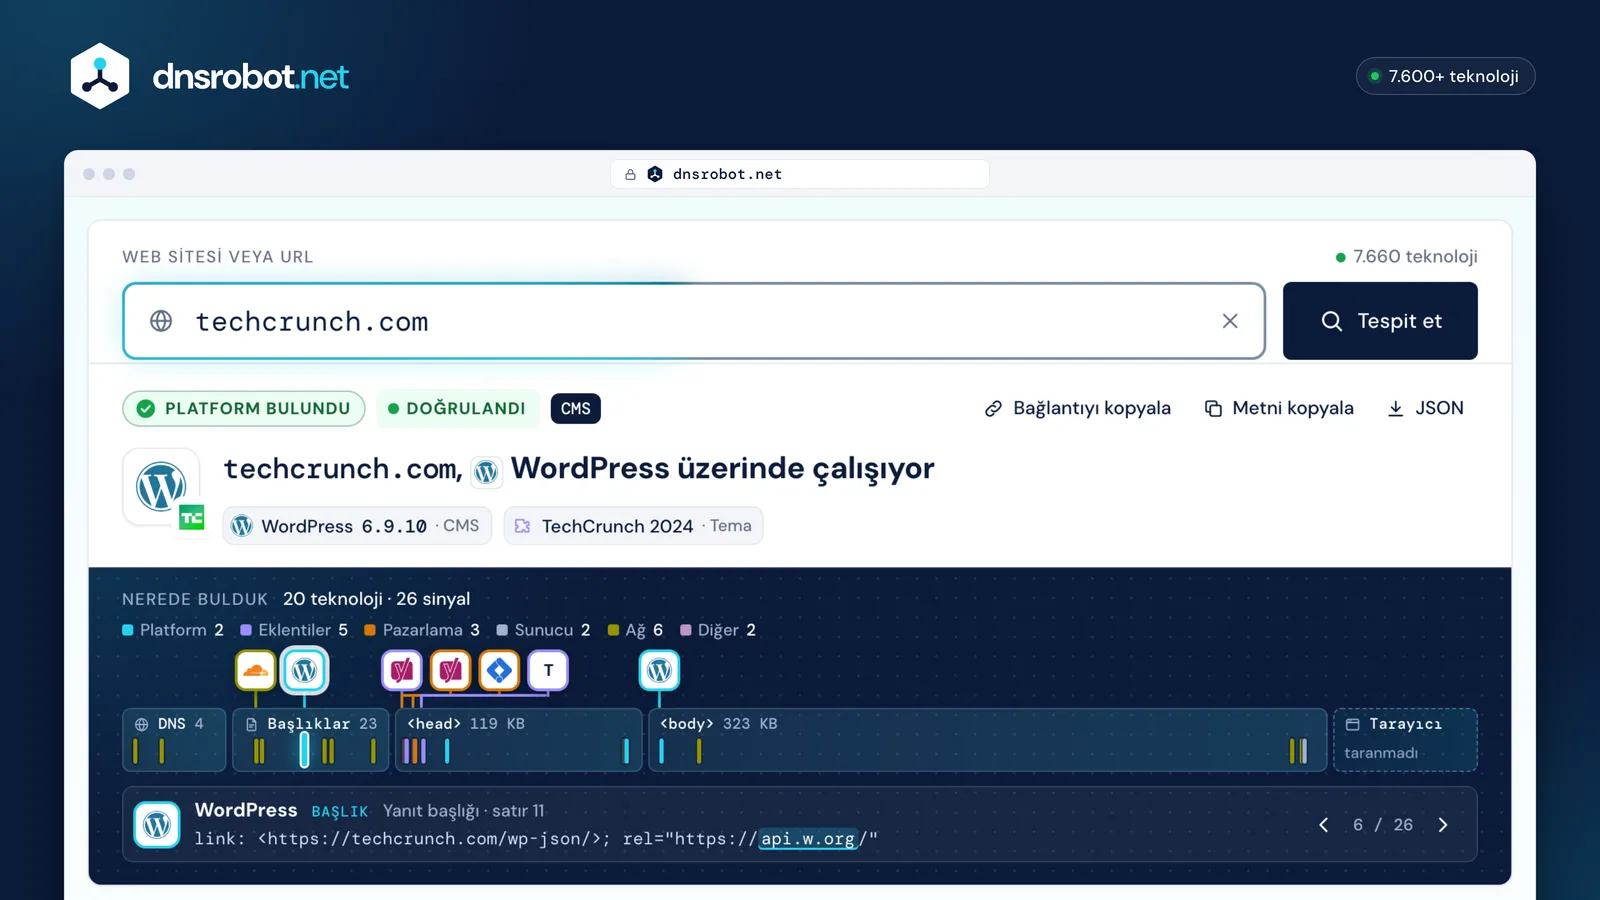
 Herhangi bir web sitesiBir alan adı ya da yol içeren tam bir URL: sayfa eski bir taramadan değil, canlı olarak okunur.YanıtPlatform, sürümü (WordPress'te en yeni sürümle karşılaştırılır) ve tema.Nerede buldukHer teknoloji kanıtının bulunduğu yere işaretlenir: DNS, bir başlık, sayfanın bir satırı, tarayıcı.KanıtSeçili sinyal, tam olarak sitenin gönderdiği gibi: bir başlık satırı, bir etiket ya da bir dosya yolu; ‹ › ile tümünü tek tek inceleyin.
CMS tespit aracı nasıl çalışır?
Siteden sayfayı kendi adıyla bir kez ister, ardından her platformun bıraktığı izleri arar: yanıt başlıklarında, çerezlerde, HTML'de ve dosyalarının yollarında.
Bazı izleri platformun kendisi bırakır; bunları taklit etmek ya da kaldırmak zordur: WordPress REST API'sini bir Link başlığında duyurur, Shopify bir _shopify_essential çerezi ayarlar. Diğerleri sayfanın içine yazılır ve kaldırılabilir ya da kopyalanabilir: bir generator etiketi, bir sınıf adı, bir yorum.
Yani herkesin kopyalayabileceği bir iz yalnızca bir ipucudur; birbirinden bağımsız iki iz ya da yalnızca platformun kendisinin bıraktığı tek bir iz ise kanıttır. Yukarıdaki her yanıt, dayandığı izleri tam olarak bulduğumuz haliyle alıntılar ve bunun bizi ne kadar emin kıldığını gösterir: Doğrulandı, Büyük olasılıkla veya Olası.
Sayfanın yanı sıra alan adının DNS kayıtlarını ve bir WordPress sitesinde aynı sunucudan en fazla iki dosya daha okuruz: temanın style.css dosyasını ve sayfanın işaret ettiği /wp-json/ indeksini. Gerçek bir tarayıcı yalnızca siz istediğinizde devreye girer.
- HTTP/2 200 · 23 başlık
- 1satır 3
server: cloudflare - 2satır 7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3satır 8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4satır 15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5bayt 1.085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6bayt 8.283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7bayt 52.255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8bayt 432.563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1BaşlıkSiteyi Cloudflare sunuyorDoğrulandı
- 2BaşlıkWordPress'in REST API'si: WordPress'in kendisi ayarlarDoğrulandı
- 3BaşlıkSayfanın kendi REST adresi: yine WordPress çekirdeğiDoğrulandı
- 4ÇerezCloudflare Bot ManagementDoğrulandı
- 5YorumYoast SEO ve sürümüBüyük olasılıkla
- 6Dosya yoluTemanın klasörü, ardından style.css başlık bölümüDoğrulandı
- 7GeneratorWP Rocket: kendini bildiriyor, kaldırması kolayBüyük olasılıkla
- 8?ver=Kendi çekirdek betiğinde WordPress 7.1.3Büyük olasılıkla
CMS, site oluşturucu, headless CMS ya da framework?
Hepsi web sitesi yapar, ama yalnızca bazıları adını sayfada bırakır. İçeriğin nerede durduğu, bir CMS tespit aracının neyi görebileceğini belirler.
WordPress gibi klasik bir CMS içeriği depolar ve her sayfayı kendisi oluşturur; bu yüzden izleri her yerdedir. Wix gibi bir site oluşturucu siteyi barındırır da; bu yüzden dosya sunucuları onu ele verir.
Contentful gibi headless bir CMS yalnızca içeriği depolar; sayfayı ayrı bir ön yüz, çoğu zaman Next.js, oluşturur; bu yüzden en fazla CMS'in görsel sunucusu görünür. Hugo gibi bir statik site üreteci düz HTML'i önceden üretir ve en fazla ana sayfada bir generator etiketi bırakır.
- İçerik + tema
- WordPress tarafından oluşturulur
- kendi sunucusunda
- Sayfa
Sayfada görünen
/wp-content/rel="https://api.w.org/"<meta name="generator">Tespit sonucuWordPressDoğrulandı

- İçerik
- Wix tarafından oluşturulur
- Wix'te barındırılır
- Sayfa
Sayfada görünen
static.wixstatic.com/mediax-wix-request-idserver: PepyakaTespit sonucuWixDoğrulandı


- İçerik Contentful'da
- API üzerinden alınır
- Next.js tarafından oluşturulur
- Sayfa
Sayfada görünen
/_next/static/images.ctfassets.netTespit sonucuSayfada CMS yokOlası

- Markdown dosyaları
- bir kez HTML'e dönüştürülür
- düz dosyalar olarak sunulur
- Sayfa
Sayfada görünen
<meta name="generator" content="Hugo …">yalnızca ana sayfaTespit sonucuHugoBüyük olasılıkla
Bir sitenin WordPress teması ve eklentileri nasıl bulunur?
Sayfadaki dosya yollarında geçen klasör adlarını okuyun. Bir WordPress tema bulma aracı, tema klasörünü /wp-content/themes/<name>/ yolundan alır, ardından o temanın style.css dosyasını açar; bu dosyanın başlık bölümü temanın adını, yazarını, sürümünü ve bir alt temaysa ana temasını belirtir.
Bu başlık bölümü temanın kimlik kartıdır ve WordPress tema el kitabında tanımlanır. Alt tema, ana temasının klasörünü içeren bir Template: satırı ekler; böylece tek bir sayfa iki tema gösterebilir: nalgene.com, Genesis 3.5.0 üzerinde kendi Nalgene Twenty Twenty temasını çalıştırır.
Eklentiler de aynı şekilde, çoğu zaman bir ?ver= numarasıyla birlikte /wp-content/plugins/<name>/ klasörleri olarak görünür. Bu numara ancak bir sürümle eşleştiğinde eklentinin sürümüdür: nalgene.com'daki WooCommerce betikleri 11.2.1 taşır, bu da WordPress.org'daki readme dosyasında yer alan Stable tag'dir; başka bir eklentinin dosyası ise bir zaman damgası taşır.
Yalnızca sayfaya bir şey ekleyen eklentiler görülebilir. Yedekleme, güvenlik araçları ya da iletişim sayfasındaki bir form, ana sayfanın HTML'inde hiçbir iz bırakmaz; bu yüzden hiçbir tespit aracı bir sitenin tüm eklentilerini listeleyemez.
Tema
Sayfada
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Alt temaNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyAdAuthor: Scout DigitalYazarVersion: 9260242Sürüm · derleme numarasıTemplate: genesisAna tema klasörü

Ana temaGenesis 3.5.0 · StudioPress
Theme Name: GenesisAdAuthor: StudioPressYazarVersion: 3.5.0Sürüm
Eklentiler
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: WordPress.org readme dosyasındaki Stable tag
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1WooCommerce'in içinde gelen bir kütüphane (jQuery BlockUI 2.7.0), WooCommerce'in sürümüyle etiketlenmiş
/plugins/elasticpress/?ver=1792138636Bir zaman damgası (16 Ekim 2026), ElasticPress'in sürümü değil
- + 13 eklenti klasörü daha
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Sayfaya hiçbir şey eklemeyen eklentiler: hiçbir tespit aracı göremez
Bir mağazanın hangi Shopify temasını kullandığı nasıl bulunur?
Sayfanın kaynak kodunda Shopify.theme arayın. Kontrol ettiğimiz her Shopify mağazası bu nesneyi yazdırır ve bir Shopify tema bulma aracı onu okur: temanın o mağazadaki adını, dayandığı temayı ve sürümünü, Theme Store numarasını ve yayındaki tema olup olmadığını.
Ad, satıcının kendi kopyasına verdiği addır; bu yüzden pek bir şey söylemeyebilir: LACMA'nın müze mağazası temasına “Updated copy of Kingdom” adını vermiş. schema_name ve schema_version alttaki temayı belirtir (Kingdom 4.3.1); theme_store_id ise temanın Shopify Theme Store'daki numarasıdır.
Büyük markalar çoğu zaman kendi temalarını kullanır: allbirds.com'un teması, Theme Store numarası olmadan allbirds-theme 1.231.12 üzerine kuruludur. Platformun kendisini ise Shopify'ın diğer izleri doğrular; örneğin powered-by: Shopify başlığı ve _shopify_essential çerezi.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1Satıcının temanın bu kopyasına verdiği ad
- 2Temanın bu mağazadaki kimliği
- 3Dayandığı tema ve o temanın sürümü
- 4Shopify Theme Store'daki numarası: burada yok
- 5main: müşterilerin gördüğü, yayındaki tema
Üç mağaza, üç tür tema
| Mağaza | Mağazadaki adı | Dayandığı tema | Theme Store |
|---|---|---|---|
| allbirds.comKendi teması | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | yok |
| theme-dawn-demo.myshopify.comShopify'ın demo mağazası | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgMüze mağazası | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

CMS tespit aracı neden “bulunamadı” diyor?
Genellikle okuduğu sayfa CMS'in izlerini taşımadığı için, CMS olmadığı için değil. Durumların çoğu dört başlık altında toplanır.
Görebildiğimizde durumu adıyla belirtiriz: site yerine bir bot kontrolü, CMS izi olmayan bir framework, site sahibinin kapattığı izler ya da sitenin geri kalanından farklı bir sistem çalıştıran bir sayfa.
Bazen de gerçekten CMS yoktur: W3Techs, web sitelerinin %32,1'inde tanıdığı bir CMS bulamıyor; yani yaklaşık her üç siteden birinde hiçbir şey bulamayan bir tespit aracı normal çalışıyordur.
 drupal.org
3 KB · site değil
Fastly, site yerine 3 KB'lık bir “Client Challenge” sayfasıyla yanıt verdi: okunacak Drupal kodu yok. “Engellendi” deriz ve bir tarayıcı taraması öneririz.
 openai.com
framework · CMS: Olası
Vercel üzerinde Next.js. Metinler headless bir CMS'ten geliyor olabilir; buna yalnızca Contentful'un görsel sunucusu işaret ediyor, bu yüzden “Olası” olarak kalır.
 nalgene.com
generator kaldırılmış · yine de Doğrulandı
WordPress generator etiketi yok, ama REST Link başlığı, /wp-content/ yolları ve ?ver=7.1.3 yine de WordPress'i gösteriyor. Tüm izleri gizlemek nadiren eksiksiz olur.
 ghost.org
/ = Hugo · /blog/ = Ghost
ghost.org'un ana sayfası Hugo ile yapılmış; /blog/ bölümü ise Ghost 6.73 çalıştırıyor. Tek bir URL'yi kontrol ederiz: kastettiğiniz sayfayı, bir mağaza ya da blog bölümü dahil, yapıştırın.
Tarayıcı taraması, normal kontrolün kaçırdığı neyi bulur?
HTML'den sonra gelen her şeyi: bir etiket yöneticisinin eklediği etiketleri, analiz ve reklam piksellerini, sohbet ve onay araçlarını, yalnızca JavaScript çalıştığında var olan betikleri. allbirds.com'da gerçek bir Chrome, sayfanın HTML'i okunurken gözden kaçan 15 teknolojiyi buldu.
Normal kontrol, sunucunun gönderdiğini okur. Hızlıdır; platformu, temayı ve teknoloji yığınının çoğunu gösterir. Tarayıcı taraması ise sayfayı birkaç saniyeliğine Chrome'da yükler, betiklerinin çalışmasına izin verir ve yükledikleri şeyleri okur.
Beş site üzerindeki testimizde tarayıcı, sunucu okumasının bulduğu hiçbir teknolojiyi kaçırmadı ve 2 (Wikipedia) ile 27 (TechCrunch) arasında teknoloji ekledi. Etiket yöneticisiyle çalışan siteler en çok kazanır; sade bir wiki sayfası neredeyse hiç değişmez.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- HTML'de
- Yalnızca tarayıcıda
allbirds.com'da yalnızca tarayıcıda bulunanlar
Analiz ve pazarlama
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Framework'ler ve kütüphaneler
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Yazı tipleri
- Google Font API

E-ticaret
- Shop Pay

2026'da en popüler CMS hangisi?
Açık ara WordPress: W3Techs'in 23 Ekim 2026 verilerine göre tüm web sitelerinin %39,6'sında, CMS'i bilinen sitelerin ise %58,3'ünde çalışıyor.
Onları Shopify (tüm web sitelerinin %5,3'ü) ve Wix (%4,2) izliyor; 2015'te yüzde yarımın altında olan hosting dahil iki platform. Eski açık kaynak sistemler küçülüyor: Joomla'nın tüm web sitelerindeki payı 2015'teki %3,3'ten %1,1'e, Drupal'ınki ise %2,0'dan %0,6'ya düştü.
Ülkeler farklılık gösterir. CMS'i bilinen .ru sitelerinde WordPress'in payı %33,4, Tilda'nın %27,4, 1C-Bitrix'in ise %15,9; yani bu sitelerde Tilda neredeyse WordPress kadar yaygın. Veriler: W3Techs.
- CMSbilinen CMStüm siteler
- 1WordPress%58,3%39,6
- 2Shopify%7,9%5,3
- 3Wix%6,2%4,2
- 4Squarespace%3,6%2,4
- 5Joomla%1,6%1,1
- 6Tilda%1,2%0,8
- 7Webflow%1,2%0,8
- 8Duda%1,1%0,7
- 9Drupal%0,9%0,6
- 10GoDaddy Website Builder%0,9%0,6




- CMS'i bilinen .ru siteleri
- WordPress%33,4
- Tilda%27,4
- 1C-Bitrix%15,9

Bir site CMS'ini gizleyebilir mi?
Kısmen. Kendi sunucusunda barındırılan bir CMS, sahibinin generator etiketini kapatmasına ve bir iki yolu yeniden adlandırmasına izin verir, ama platform yine de sayfayı biçimlendirir; Shopify ve Wix gibi hosting dahil platformlar ise izlerini hiç gizleyemez.
Gizleme nadiren eksiksiz olur. Yaygın WordPress kod parçası generator etiketini sayfadan kaldırır ama RSS beslemesinden kaldırmaz; /wp-json/ yolunu yeniden adlandırmak rel="https://api.w.org/" bağlantısını yerinde bırakır; wp-content klasörünü taşımak da sayfada bir /themes/ klasörü ve ?ver= numaraları bırakır.
Bu yüzden “bulunamadı” hiçbir zaman “CMS yok” anlamına gelmez: temiz bir sayfa da bunlardan herhangi birini çalıştırıyor olabilir. Bir site iyi gizlendiğinde yanıtımız Büyük olasılıkla veya Olası düzeyine iner ve kalan izleri gösterir.
- WordPress generator etiketi
<meta name="generator" content="WordPress 7.1.3">Kapatma yoluremove_action( 'wp_head', 'wp_generator' )Hâlâ görünenRSS beslemesindeki generator satırı<generator>https://wordpress.org/?v=7.1.3</generator> - WordPress REST yolu
/wp-json/Kapatma yoluadd_filter( 'rest_url_prefix', … )Hâlâ görünenBağlantının ilişki (rel) değerirel="https://api.w.org/" - wp-content klasörü
/wp-content/Kapatma yoluWP_CONTENT_DIR · WP_CONTENT_URLHâlâ görünenİçindeki themes klasörü ve ?ver= numaraları…/themes/<name>/?ver= - Next.js başlığı
x-powered-by: Next.jsKapatma yolupoweredByHeader: falseHâlâ görünenDosya yolları/_next/static/ - Hugo generator etiketi
<meta name="generator" content="Hugo …">Kapatma yoludisableHugoGeneratorInject = trueHâlâ görünenHiçbir şey: statik bir sitede çalışan bir CMS yoktur - Joomla sürümü
<meta name="generator" content="Joomla! …">Kapatma yoluMetaVersionVarsayılan olarak kapalıHâlâ görünenSürümsüz generator etiketiJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Kapatma yoluKapatılamazHâlâ görünenHer sayfadaki betikleri ve çerezleri_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaKapatma yoluKapatılamazHâlâ görünenMedya sunucusustatic.wixstatic.com/media
Görünen CMS sürümü neden önemli?
Çünkü eski sürümlerde zaten herkesin bildiği açıklar vardır. WordPress'in kendi güvenlik sıkılaştırma rehberi, eski sürümlerin güvenlik güncellemeleriyle sürdürülmediğini ve bir düzeltme yayımlandığında açığın nasıl istismar edileceğinin neredeyse kesinlikle herkesçe bilindiğini söyler.
Yine de tek başına bir sürüm numarası, bir sitenin risk altında olduğunu kanıtlamaz. Resmi olarak yalnızca WordPress 7.1 destekleniyor; buna rağmen WordPress 6 Ekim 2026'da 4.7'ye kadar her dalda yeni bir sürüm yayımladı; yani 6.9.10 kullanan bir site, kendi dalının en yeni sürümündedir.
Bu yüzden sayfanın taşıdığı sürümü gösteririz, yalnızca WordPress.org'un en yeni sürümüyle eşleştiğinde “en son” olarak işaretleriz ve bir sitenin savunmasız olduğunu asla söylemeyiz. Drupal yalnızca ana sürümünü gösterir; bu, eski bir sürümü fark etmeye yeter: Drupal 7'nin güvenlik desteği 5 Ocak 2025'te sona erdi.
- Sürüm 7
- 7.1.3 en son · desteklenen tek dal
- 7.0.7
- Sürüm 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Sürüm 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Sürüm 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Sürüm 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 ve öncesi
- 6 Ekim 2026'da yayımlandı
- Son sürüm Temmuz 2025
- Son sürüm 30 Kasım 2022
- 2013'ten beri sürüm yok
Bu bir web sitesi güvenlik açığı kontrol aracı mı?
Evet, ama pasif bir araç. Bir sitenin başlıklarında, sayfasında ya da bir tarayıcı taramasında gösterdiği her tam sürüm için şunları listeler: o sürümü kapsayan, aralarında CVE'lerin de bulunduğu yayımlanmış güvenlik duyuruları (OSV.dev kaynaklı ya da dosyasından tanınan bir JavaScript kütüphanesi için Retire.js kaynaklı); sürüm hattının endoflife.date kaynaklı destek durumu; ve PHP2Shell gibi kendi bildirimlerimiz. Hiçbir zaman yoklama ya da saldırı isteği göndermez.
Sürüm numarasının sınırları vardır. Bir Linux dağıtımının paketi, eski bir numaranın altında geriye taşınmış (backport) düzeltmeler taşıyabilir; bir güvenlik duyurusu sitenin kullanmadığı bir özelliğe bağlı olabilir; birçok site de sürümünü gizler. Bu yüzden yanıt bir sürüm hakkındaki gerçekleri listeler (“36 yayımlanmış güvenlik duyurusu Next.js 14.1.0'ı kapsıyor”) ve bir sitenin savunmasız olduğunu asla söylemez.
Cloudflare arkasında Server başlığı “cloudflare” der; bu yüzden web sunucusunun kendi sürümü görünmez, ama sitenin diğer başlıkları geçer: X-Powered-By içindeki bir PHP sürümü yine görünür. Kendi sitenizi gereği gibi test etmek için, ona karşı çalıştırma izniniz olan bir güvenlik açığı tarama aracı kullanın.
 Yayımlanmış güvenlik duyuruları · OSV.dev
 Destek · endoflife.date
 Bizim bildirimimiz
1Bir Flask uygulamasının geliştirme sunucusuflask-app.example
Sitenin gönderdiği
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Yayımlanmış güvenlik duyuruları · OSV.dev11 duyuru2 yüksekDestek · endoflife.date–bu kaynakta yokBizim bildirimimiz–bu kaynakta yokPython3.8.10Yayımlanmış güvenlik duyuruları · OSV.dev–bu kaynakta yokDestek · endoflife.dateBitiş: 7 Eki 2024Bizim bildirimimiz–bu kaynakta yok2Cloudflare arkasında PHPshop.example
Sitenin gönderdiği
Server: cloudflareWeb sunucusu sürümü: Cloudflare tarafından gizlendiX-Powered-By: PHP/7.4.33PHP7.4.33Yayımlanmış güvenlik duyuruları · OSV.dev–bu kaynakta yokDestek · endoflife.dateBitiş: 28 Kas 2022Bizim bildirimimizPotansiyel olarak savunmasızPHP2Shell · PHP projesinden 7.4 için düzeltilmiş sürüm yok3Next.js, tarayıcı taramasında görüldüapp.exampletarayıcı taramasıyla bulundu
Sitenin gönderdiği
window.next.version → "14.1.0"Next.js14.1.0Yayımlanmış güvenlik duyuruları · OSV.dev36 duyuru4 kritikDestek · endoflife.dateBitiş: 26 Eki 2025en yenisi: 14.2.35Bizim bildirimimiz–bu kaynakta yok

BuiltWith, Wappalyzer ve WhatCMS'ten farkı ne?
BuiltWith kendi web indeksinden yanıt verir; Wappalyzer son 30 gün içinde doğrulanmış sonuçlar ya da beş sorgu hakkına mal olan canlı bir okuma sunar; WhatCMS sayfayı canlı okur ama son sorguları ana sayfasında listeler. Bu CMS tespit ve web sitesi teknoloji kontrol aracı, verdiğiniz sayfayı o anda okur ve her yanıtın arkasındaki satırı gösterir.
İndeks geçmiş için iyidir: BuiltWith'in API'si bir alan adını en son ne zaman indekslediğini bildirir. Canlı okuma ise yapıştırdığınız sayfanın tam olarak şimdiki halini gösterir; bir mağaza ya da blog alt klasörü de dahil.
Ücretsiz kullanım da farklıdır: Wappalyzer ayda 50 sorgu için hesap ister, BuiltWith'in tek site sorguları ücretsizdir, WhatCMS'in ücretsiz API planı ise ayda 500 tespit sunar; gizli sorgular ayda 40 dolardan başlar. Bu sayfa hesap gerektirmez ve hiçbir şey yayımlamaz.
DNS RobotBu sayfa
- Yanıtın kaynağı
- Yapıştırdığınız sayfa, o anda okunur, her yanıtın arkasındaki satırla
- Ücretsiz kullanım
- Hesap gerekmez; hiçbir şey yayımlanmaz
- Bilinmesi gereken
- İstek üzerine gerçek tarayıcı taraması
BuiltWith

- Yanıtın kaynağı
- Arama motoru gibi taranan kendi web indeksi
- Ücretsiz kullanım
- Tek site sorguları
- Bilinmesi gereken
- API'si bir alan adını en son ne zaman indekslediğini söyler
Wappalyzer

- Yanıtın kaynağı
- 30 gün içinde doğrulanmış sonuçlar ya da canlı okuma
- Ücretsiz kullanım
- Hesapla ayda 50 sorgu
- Bilinmesi gereken
- Canlı bir sonuç 5 sorgu sayılır
WhatCMS

- Yanıtın kaynağı
- Sayfa, siz istediğinizde alınır
- Ücretsiz kullanım
- API: ayda 500 tespit
- Bilinmesi gereken
- Son sorguları ana sayfasında listeler; gizli sorgular ayda 40 dolardan başlar
CMS tespit aracı: sık sorulan sorular
Bir site hangi CMS'i kullanıyor, nasıl öğrenirim?
generator, wp-content, Shopify.theme veya wixstatic arayın.Bir sitenin WordPress temasını bulabilir misiniz?
/wp-content/themes/<name>/ yolundan alır ve o temanın style.css başlık bölümünü okuruz: adını, yazarını ve sürümünü. Alt tema, ana temasını bir Template: satırında belirtir; böylece ikisini de görürsünüz, örneğin Genesis 3.5.0 üzerinde Nalgene Twenty Twenty. Tema dosyalarını engelleyen bir sunucu yalnızca klasör adını bırakır.Bir mağazanın hangi Shopify temasını kullandığını bulabilir misiniz?
Shopify.theme nesnesi yazdırır: temanın o mağazadaki adı, dayandığı tema (schema_name) ve sürümü, Theme Store numarası ve rolü. Ad, satıcının yazdığı herhangi bir şey olabilir, örneğin “Updated copy of Kingdom”; bu yüzden alttaki temayı da gösteririz. allbirds.com'unki gibi bir markanın kendi temasının Theme Store numarası yoktur.Bir WordPress sitesinin kullandığı tüm eklentileri bulabilir mi?
/wp-content/plugins/<name>/ altında bir betik veya stil dosyası, bir yorum ya da bir sınıf adı. Yönetim panelinde ya da başka sayfalarda çalışan eklentiler, örneğin yedekleme, güvenlik veya iletişim sayfasındaki bir form, ana sayfada iz bırakmaz. Eklentinin çalıştığı sayfayı kontrol etmek daha fazlasını bulur.Sitenin WordPress olduğunu bildiğim halde neden WordPress değil diyor?
wp-content klasörünü taşımış olabilir ya da o adreste başka bir şey çalışıyordur: ghost.org'un ana sayfası Hugo ile çalışırken blogu Ghost ile çalışır. Tam olarak kastettiğiniz sayfayı kontrol edin ya da bir tarayıcı taraması deneyin.Cloudflare arkasındaki CMS'i görebilir mi?
X-Powered-By başlığı yine görünür. Yalnızca Server başlığı “cloudflare” olur ve web sunucusunun kendi sürümünü gizler. İstisna bot kontrolüdür: Cloudflare veya başka bir güvenlik duvarı site yerine bir doğrulama sayfasıyla yanıt verdiğinde kontrolün engellendiğini söyleriz; bir tarayıcı taraması ise geçebilir.İki CMS tespit aracı neden farklı yanıtlar veriyor?
Bu CMS tespit aracı ne kadar doğru?
CMS sürümü neden görünmüyor?
?ver= içinde taşır. Yalnızca sayfadaki bir sinyalin gerçekten taşıdığı sürümü gösterir ve nerede bulduğumuzu söyleriz.Bir sitede bilinen güvenlik açıklarını (CVE) kontrol edebilir mi?
Bir sitenin PHP2Shell'den etkilenip etkilenmediğini kontrol edebilir mi?
X-Powered-By veya Server başlığı PHP'yi belirtiyorsa, OpenAI'ın php2shell-checker aracının yaptığı gibi bunu php.net'in 21 Ekim 2026 tarihli düzeltmeleriyle (8.5.12, 8.4.27, 8.3.36 ve 8.2.35) karşılaştırırız: bu dallardaki daha eski bir sürüm ya da 5.4 ile 8.1 arasındaki herhangi bir PHP “potansiyel olarak savunmasız” sayılır. Bir dağıtımın paketi geri taşınmış bir düzeltme içerebilir; PHP sürümünü gizleyen bir site de bu yolla kontrol edilemez.Kontrol ettiğim siteleri saklıyor ya da yayımlıyor musunuz?
İlgili araçlar
Hosting Sorgulama
Herhangi bir sitenin nerede barındırıldığını bulun: hosting, CDN, CMS, e-posta sağlayıcısı, kayıt şirketi ve SSL sağlayıcısı
Site Erişim Kontrolü
Site herkes için mi çöktü, yoksa sadece sizin için mi? Herhangi bir siteyi 11 konumdan ve kendi bağlantınızdan, canlı ekran görüntüsüyle kontrol edin
SSL Sertifika Kontrolü
SSL sertifika geçerliliğini ve güvenlik ayrıntılarını doğrulayın
DNS Sorgulama
Tüm DNS kayıtları alan adının kendi ad sunucularından, Google ve Cloudflare önbelleğiyle yan yana
WHOIS Sorgulama
RDAP ile alan adı kayıt bilgileri, kayıtçı ve sahip bilgilerini sorgulayın
Bağlantı Analizi
dofollow/nofollow algılama ve HTTP durum kontrolü ile sayfa bağlantılarını analiz edin