











Detector de CMS
¿Qué CMS usa esta web? Vea la plataforma, el tema, los plugins y todas las tecnologías con las que está hecha cualquier web, con la línea de código que prueba cada una.
Un dominio o una URL completa con ruta. Nunca publicamos los sitios que usted comprueba.
Cada tecnología que encontramos queda marcada donde está su prueba: un registro DNS, un encabezado de respuesta, una línea de la página o lo que cargó un navegador real.
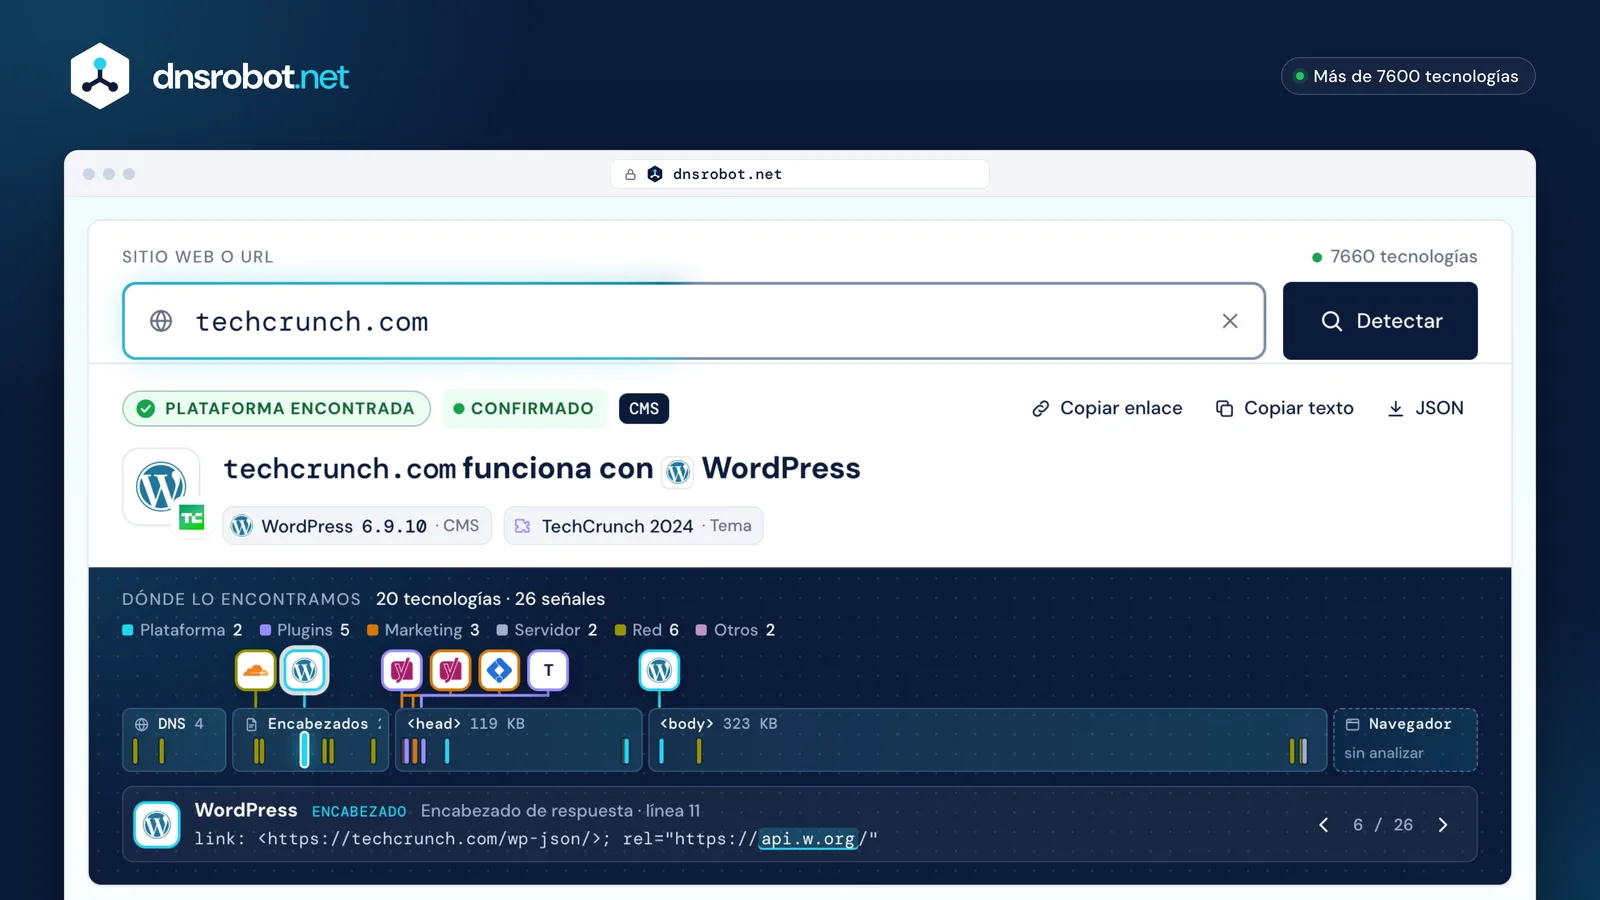
 Cualquier webUn dominio o una URL completa con ruta: la página se lee en vivo, nunca de un rastreo antiguo.La respuestaLa plataforma, su versión (en WordPress, comparada con la versión más reciente) y el tema.Dónde lo encontramosCada tecnología marcada donde está su prueba: el DNS, un encabezado, una línea de la página, el navegador.La pruebaLa señal seleccionada tal como la envió el sitio: una línea de encabezado, una etiqueta o una ruta de archivo; recórralas todas con ‹ ›.
¿Cómo funciona un detector de CMS?
Pide la página al sitio una sola vez, identificándose con su propio nombre, y luego busca las marcas que deja cada plataforma: en los encabezados de la respuesta, las cookies, el código HTML y las rutas de sus archivos.
Algunas marcas las pone la propia plataforma y son difíciles de falsificar o quitar: WordPress anuncia su API REST en un encabezado Link, Shopify crea una cookie _shopify_essential. Otras están escritas en la página y se pueden quitar o copiar: una etiqueta generator, un nombre de clase, un comentario.
Por eso una marca que cualquiera puede copiar es un indicio, mientras que dos marcas independientes, o una que solo pone la propia plataforma, son una prueba. Cada respuesta de arriba muestra las marcas en las que se basa, citadas tal como las encontramos, y cuánta certeza nos da: Confirmado, Probable o Posible.
Además de la página, leemos los registros DNS del dominio y, en un sitio WordPress, como mucho otros dos archivos del mismo host: el style.css del tema y el índice /wp-json/ al que apunta la página. Un navegador real solo interviene cuando usted lo pide.
- HTTP/2 200 · 23 encabezados
- 1línea 3
server: cloudflare - 2línea 7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3línea 8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4línea 15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5byte 1085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6byte 8283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7byte 52.255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8byte 432.563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1EncabezadoCloudflare sirve el sitioConfirmado
- 2EncabezadoLa API REST de WordPress: la pone el propio WordPressConfirmado
- 3EncabezadoLa dirección REST de la propia página: otra vez el núcleo de WordPressConfirmado
- 4CookieCloudflare Bot ManagementConfirmado
- 5ComentarioYoast SEO y su versiónProbable
- 6Ruta de archivoLa carpeta del tema y luego la cabecera de su style.cssConfirmado
- 7Meta generatorWP Rocket: se declara a sí mismo, fácil de quitarProbable
- 8?ver=WordPress 7.1.3 en su propio script del núcleoProbable
¿CMS, creador de sitios, CMS headless o framework?
Todos crean sitios web, pero solo algunos dejan su nombre en la página. Dónde vive el contenido decide lo que un detector puede ver.
Un CMS clásico como WordPress guarda el contenido y genera cada página por sí mismo, así que sus marcas están por todas partes. Un creador de sitios como Wix también aloja el sitio, así que lo delatan los hosts de sus archivos.
Un CMS headless como Contentful solo guarda el contenido; un front end aparte, a menudo Next.js, genera la página, así que como mucho se ve el host de imágenes del CMS. Un generador de sitios estáticos como Hugo produce HTML plano de antemano y deja, como mucho, una etiqueta generator en la página de inicio.
- Contenido + tema
- generado por WordPress
- en su propio servidor
- La página
Lo que muestra la página
/wp-content/rel="https://api.w.org/"<meta name="generator">El detector diceWordPressConfirmado

- Contenido
- generado por Wix
- alojado por Wix
- La página
Lo que muestra la página
static.wixstatic.com/mediax-wix-request-idserver: PepyakaEl detector diceWixConfirmado


- Contenido en Contentful
- obtenido mediante una API
- generado por Next.js
- La página
Lo que muestra la página
/_next/static/images.ctfassets.netEl detector diceNingún CMS en la páginaPosible

- Archivos Markdown
- convertidos en HTML una vez
- servidos como archivos planos
- La página
Lo que muestra la página
<meta name="generator" content="Hugo …">solo en la página de inicioEl detector diceHugoProbable
¿Cómo saber qué tema y qué plugins de WordPress usa una web?
Lea los nombres de las carpetas en las rutas de archivo de la página. Un detector de temas de WordPress toma la carpeta del tema de /wp-content/themes/<name>/ y luego abre el style.css de ese tema, cuya cabecera nombra el tema, su autor, su versión y, si es un tema hijo, su tema padre.
La cabecera es el documento de identidad del tema, definida en el manual de temas de WordPress. Un tema hijo agrega Template: con la carpeta de su tema padre, así que una página puede mostrar dos temas: nalgene.com usa su propio Nalgene Twenty Twenty sobre Genesis 3.5.0.
Los plugins se ven de la misma manera, como carpetas /wp-content/plugins/<name>/, a menudo con un número ?ver=. Ese número es la versión del plugin solo cuando coincide con una versión publicada: los scripts de WooCommerce en nalgene.com llevan 11.2.1, el Stable tag de su readme en WordPress.org, mientras que el archivo de otro plugin lleva una marca de tiempo.
Solo se pueden ver los plugins que ponen algo en la página. Las copias de seguridad, las herramientas de seguridad o un formulario en la página de contacto no dejan nada en el HTML de la página de inicio, así que ningún detector puede enumerar todos los plugins de un sitio.
Tema
En la página
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Tema hijoNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyNombreAuthor: Scout DigitalAutorVersion: 9260242Versión · un número de compilaciónTemplate: genesisCarpeta del padre

Tema padreGenesis 3.5.0 · StudioPress
Theme Name: GenesisNombreAuthor: StudioPressAutorVersion: 3.5.0Versión
Plugins
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: el Stable tag de su readme en WordPress.org
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1Una biblioteca que WooCommerce incluye (jQuery BlockUI 2.7.0), etiquetada con la versión de WooCommerce
/plugins/elasticpress/?ver=1792138636Una marca de tiempo (16 de octubre de 2026), no la versión de ElasticPress
- + 13 carpetas de plugins más
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Plugins que no ponen nada en la página: invisibles para cualquier detector
¿Cómo saber qué tema de Shopify usa una tienda?
Busque Shopify.theme en el código fuente de la página. Todas las tiendas Shopify que revisamos imprimen este objeto, y un detector de temas de Shopify lo lee: el nombre del tema en esa tienda, el tema en el que se basa con su versión, su número en la Theme Store y si es el tema publicado.
El nombre es el que el comerciante le dio a su copia, así que puede decir poco: la tienda del museo LACMA llama a su tema “Updated copy of Kingdom”. schema_name y schema_version nombran el tema de base, Kingdom 4.3.1, y theme_store_id es su número en la Theme Store de Shopify.
Las grandes marcas suelen usar un tema propio: el de allbirds.com se basa en allbirds-theme 1.231.12, sin número en la Theme Store. La plataforma en sí la confirman las otras marcas de Shopify, como su encabezado powered-by: Shopify y la cookie _shopify_essential.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1El nombre que el comerciante dio a esta copia del tema
- 2El ID del tema en esta tienda
- 3El tema en el que se basa y la versión de ese tema
- 4Su número en la Theme Store de Shopify: aquí, ninguno
- 5main: el tema publicado que ven los clientes
Tres tiendas, tres tipos de tema
| Tienda | Nombre en la tienda | Basado en | Theme Store |
|---|---|---|---|
| allbirds.comTema propio | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | ninguno |
| theme-dawn-demo.myshopify.comTienda demo de Shopify | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgTienda de un museo | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

¿Por qué un detector dice “no encontrado”?
Normalmente porque la página que leyó no lleva las marcas del CMS, no porque no haya un CMS. Cuatro casos explican la mayoría.
Nombramos el caso cuando podemos verlo: una verificación anti-bots en lugar del sitio, un framework sin marcas de CMS, marcas que el dueño del sitio desactivó o una página que funciona con un sistema distinto del resto del sitio.
Y a veces de verdad no hay ninguno: W3Techs no encuentra ningún CMS que reconozca en el 32,1 % de los sitios web, así que un detector que no encuentra nada en aproximadamente uno de cada tres sitios funciona con normalidad.
 drupal.org
3 KB · no es el sitio
Fastly respondió con una página “Client Challenge” de 3 KB en lugar del sitio: no hay código de Drupal que leer. Decimos “bloqueado” y ofrecemos un análisis en navegador.
 openai.com
framework · CMS posible
Next.js en Vercel. Los textos pueden venir de un CMS headless; solo el host de imágenes de Contentful lo sugiere, así que se queda en “Posible”.
 nalgene.com
sin generator · sigue Confirmado
No hay etiqueta generator de WordPress, pero el encabezado REST Link, las rutas /wp-content/ y ?ver=7.1.3 siguen nombrando WordPress. Ocultar todas las marcas rara vez es completo.
 ghost.org
/ = Hugo · /blog/ = Ghost
La página de inicio de ghost.org está hecha con Hugo; su /blog/ funciona con Ghost 6.73. Comprobamos una URL: pegue la página que le interesa, incluida una sección de tienda o de blog.
¿Qué encuentra un análisis en navegador que una comprobación normal no ve?
Todo lo que llega después del HTML: las etiquetas que agrega un administrador de etiquetas, los píxeles de analítica y de publicidad, las herramientas de chat y de consentimiento, y los scripts que solo existen cuando se ejecuta JavaScript. En allbirds.com, un Chrome real encontró 15 tecnologías que la lectura del HTML de la página no vio.
Una comprobación normal lee lo que envía el servidor. Es rápida y muestra la plataforma, el tema y la mayor parte de las tecnologías de la web. Un análisis en navegador carga la página en Chrome durante unos segundos, deja que se ejecuten sus scripts y lee lo que cargan.
En nuestra prueba con cinco sitios, el navegador nunca perdió una tecnología que hubiera encontrado la lectura del servidor, y agregó entre 2 (Wikipedia) y 27 (TechCrunch). Los sitios que funcionan con un administrador de etiquetas son los que más ganan; una página de wiki sencilla apenas cambia.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- En el HTML
- Solo en un navegador
Encontrado solo en un navegador en allbirds.com
Analítica y marketing
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Frameworks y bibliotecas
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Fuentes
- Google Font API

Comercio
- Shop Pay

¿Cuál es el CMS más usado en 2026?
WordPress, por mucho: funciona en el 39,6 % de todos los sitios web y en el 58,3 % de los sitios cuyo CMS se conoce, según W3Techs el 23 de octubre de 2026.
Le siguen Shopify (5,3 % de todos los sitios web) y Wix (4,2 %), dos plataformas alojadas que no llegaban al medio por ciento en 2015. Los sistemas de código abierto más antiguos se reducen: Joomla bajó del 3,3 % de todos los sitios web en 2015 al 1,1 %, y Drupal del 2,0 % al 0,6 %.
Cada país es distinto. Entre los sitios .ru con un CMS conocido, WordPress tiene el 33,4 %, Tilda el 27,4 % y 1C-Bitrix el 15,9 %, así que en esos sitios Tilda es casi tan común como WordPress. Cifras: W3Techs.
- CMSCMS conocidotodos los sitios
- 1WordPress58,3 %39,6 %
- 2Shopify7,9 %5,3 %
- 3Wix6,2 %4,2 %
- 4Squarespace3,6 %2,4 %
- 5Joomla1,6 %1,1 %
- 6Tilda1,2 %0,8 %
- 7Webflow1,2 %0,8 %
- 8Duda1,1 %0,7 %
- 9Drupal0,9 %0,6 %
- 10GoDaddy Website Builder0,9 %0,6 %




- Sitios .ru con un CMS conocido
- WordPress33,4 %
- Tilda27,4 %
- 1C-Bitrix15,9 %

¿Una web puede ocultar su CMS?
En parte. Un CMS autoalojado permite a su dueño desactivar la etiqueta generator y renombrar una o dos rutas, pero la plataforma sigue dando forma a la página; las plataformas alojadas como Shopify y Wix no pueden ocultar sus marcas en absoluto.
Ocultarlo rara vez es completo. El fragmento de código habitual de WordPress quita la etiqueta generator de la página, pero no del feed RSS; renombrar /wp-json/ mantiene el enlace rel="https://api.w.org/", y mover wp-content todavía deja una carpeta /themes/ y números ?ver= en la página.
Por eso “no encontrado” nunca significa “sin CMS”: una página limpia puede seguir funcionando con cualquiera de ellos. Cuando un sitio se oculta bien, nuestra respuesta baja a Probable o Posible y muestra las marcas que quedan.
- Etiqueta generator de WordPress
<meta name="generator" content="WordPress 7.1.3">Se desactiva conremove_action( 'wp_head', 'wp_generator' )Lo que sigue a la vistaLa línea generator del feed RSS<generator>https://wordpress.org/?v=7.1.3</generator> - Ruta REST de WordPress
/wp-json/Se desactiva conadd_filter( 'rest_url_prefix', … )Lo que sigue a la vistaLa relación del enlacerel="https://api.w.org/" - La carpeta wp-content
/wp-content/Se desactiva conWP_CONTENT_DIR · WP_CONTENT_URLLo que sigue a la vistaLa carpeta themes que contiene y los números ?ver=…/themes/<name>/?ver= - Encabezado de Next.js
x-powered-by: Next.jsSe desactiva conpoweredByHeader: falseLo que sigue a la vistaSus rutas de archivo/_next/static/ - Etiqueta generator de Hugo
<meta name="generator" content="Hugo …">Se desactiva condisableHugoGeneratorInject = trueLo que sigue a la vistaNada: un sitio estático no tiene un CMS en funcionamiento - Versión de Joomla
<meta name="generator" content="Joomla! …">Se desactiva conMetaVersionDesactivado por defectoLo que sigue a la vistaLa etiqueta generator, sin versiónJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Se desactiva conNo se puede desactivarLo que sigue a la vistaSus scripts y cookies en cada página_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaSe desactiva conNo se puede desactivarLo que sigue a la vistaSu host de mediosstatic.wixstatic.com/media
¿Por qué importa que se vea la versión del CMS?
Porque las versiones antiguas tienen fallas que ya son públicas. La propia guía de refuerzo de la seguridad de WordPress dice que las versiones antiguas no reciben actualizaciones de seguridad y que, una vez que se publica una corrección, la forma de explotar la falla es casi con certeza pública.
Aun así, un número de versión por sí solo no prueba que un sitio esté expuesto. Solo WordPress 7.1 tiene soporte oficial, pero el 6 de octubre de 2026 WordPress publicó una nueva versión en cada rama hasta la 4.7, así que un sitio con la 6.9.10 tiene la versión más reciente de su rama.
Por eso mostramos la versión que lleva una página, la marcamos como “última” solo cuando coincide con la versión más reciente de WordPress.org y nunca decimos que un sitio sea vulnerable. Drupal solo muestra su versión mayor, lo que basta para detectar una antigua: Drupal 7 perdió el soporte de seguridad el 5 de enero de 2025.
- Versión 7
- 7.1.3 última · la única rama con soporte
- 7.0.7
- Versión 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Versión 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Versión 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Versión 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 y anteriores
- Publicada el 6 de octubre de 2026
- Última versión en julio de 2025
- Última versión el 30 de noviembre de 2022
- Sin versiones desde 2013
¿Es un comprobador de vulnerabilidades web?
Uno pasivo. Para cada versión exacta que un sitio muestra en sus encabezados, en su página o en un análisis en navegador, enumera los avisos de seguridad publicados que la afectan, entre ellos CVE, de OSV.dev o, para una biblioteca JavaScript detectada por su archivo, de Retire.js; el soporte de la línea de versiones según endoflife.date; y nuestras propias alertas, como PHP2Shell. Nunca envía sondas ni solicitudes de ataque.
Un número de versión tiene límites. El paquete de una distribución de Linux puede llevar correcciones retroportadas bajo un número antiguo, un aviso puede requerir una función que el sitio no usa, y muchos sitios ocultan sus versiones. Por eso la respuesta enumera hechos sobre una versión (“36 avisos publicados afectan a Next.js 14.1.0”) y nunca dice que un sitio sea vulnerable.
Detrás de Cloudflare, el encabezado Server dice “cloudflare”, así que la versión del propio servidor web no se ve, pero los demás encabezados del sitio pasan: una versión de PHP en X-Powered-By se sigue viendo. Para probar a fondo su propio sitio, use un escáner de vulnerabilidades que tenga permiso para ejecutar contra él.
 Avisos publicados · OSV.dev
 Soporte · endoflife.date
 Nuestra alerta
1El servidor de desarrollo de una app Flaskflask-app.example
Lo que envía el sitio
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Avisos publicados · OSV.dev11 avisos2 altosSoporte · endoflife.date–no figura en esta fuenteNuestra alerta–no figura en esta fuentePython3.8.10Avisos publicados · OSV.dev–no figura en esta fuenteSoporte · endoflife.dateTerminó el 7 oct 2024Nuestra alerta–no figura en esta fuente2PHP detrás de Cloudflareshop.example
Lo que envía el sitio
Server: cloudflareVersión del servidor web: oculta por CloudflareX-Powered-By: PHP/7.4.33PHP7.4.33Avisos publicados · OSV.dev–no figura en esta fuenteSoporte · endoflife.dateTerminó el 28 nov 2022Nuestra alertaPotencialmente vulnerablePHP2Shell · sin versión corregida del proyecto PHP para la 7.43Next.js, visto en un análisis en navegadorapp.exampleencontrado en un análisis en navegador
Lo que envía el sitio
window.next.version → "14.1.0"Next.js14.1.0Avisos publicados · OSV.dev36 avisos4 críticosSoporte · endoflife.dateTerminó el 26 oct 2025última: 14.2.35Nuestra alerta–no figura en esta fuente

¿Cómo se compara con BuiltWith, Wappalyzer y WhatCMS?
BuiltWith responde desde su propio índice de la web, Wappalyzer ofrece resultados verificados en los últimos 30 días o una lectura en vivo que cuesta cinco consultas, y WhatCMS lee la página en vivo, pero publica las consultas recientes en su página de inicio. Como verificador de CMS y de las tecnologías de una web, este detector lee la página que usted le da, en este momento, y muestra la línea que respalda cada respuesta.
Un índice sirve para el historial: la API de BuiltWith informa cuándo indexó un dominio por última vez. Una lectura en vivo muestra la página exacta que usted pega tal como está ahora, incluida una tienda o un blog en una subcarpeta.
El uso gratuito también es distinto: Wappalyzer pide una cuenta para 50 consultas al mes, las consultas de un solo sitio en BuiltWith son gratuitas y el plan gratuito de la API de WhatCMS incluye 500 detecciones al mes, con consultas privadas desde 40 USD al mes. Esta página no pide cuenta y no publica nada.
DNS RobotEsta página
- Responde desde
- La página que usted pega, leída ahora, con la línea que respalda cada respuesta
- Uso gratuito
- Sin cuenta; no publica nada
- Conviene saber
- Un análisis en un navegador real, si lo pide
BuiltWith

- Responde desde
- Su propio índice de la web, rastreado como un buscador
- Uso gratuito
- Consultas de un solo sitio
- Conviene saber
- Su API indica cuándo indexó un dominio por última vez
Wappalyzer

- Responde desde
- Resultados verificados en los últimos 30 días, o una lectura en vivo
- Uso gratuito
- 50 consultas al mes con una cuenta
- Conviene saber
- Un resultado en vivo cuenta como 5 consultas
WhatCMS

- Responde desde
- La página, obtenida cuando usted la pide
- Uso gratuito
- API: 500 detecciones al mes
- Conviene saber
- Publica las consultas recientes en su página de inicio; las privadas, desde 40 USD al mes
Detector de CMS: preguntas frecuentes
¿Cómo saber qué CMS usa una web?
generator, wp-content, Shopify.theme o wixstatic.¿Se puede detectar el tema de WordPress de una web?
/wp-content/themes/<name>/ y leemos la cabecera del style.css de ese tema: su nombre, su autor y su versión. Un tema hijo nombra a su padre en una línea Template:, así que verá los dos, como Nalgene Twenty Twenty sobre Genesis 3.5.0. Un hosting que bloquea los archivos del tema solo deja ver el nombre de la carpeta.¿Se puede saber qué tema de Shopify usa una tienda?
Shopify.theme con el nombre del tema en esa tienda, el tema en el que se basa (schema_name) y su versión, su número en la Theme Store y su rol. El nombre puede ser cualquier cosa que escribió el comerciante, como “Updated copy of Kingdom”, así que también mostramos el tema de base. El tema propio de una marca, como el de allbirds.com, no tiene número en la Theme Store.¿Puede encontrar todos los plugins que usa un sitio WordPress?
/wp-content/plugins/<name>/, un comentario o un nombre de clase. Los plugins que trabajan en el panel o en otras páginas, como las copias de seguridad, la seguridad o un formulario en la página de contacto, no dejan rastro en la página de inicio. Comprobar la página donde funciona un plugin encuentra más.¿Por qué dice que un sitio no es WordPress si sé que lo es?
wp-content, o que esa dirección funcione con otra cosa: la página de inicio de ghost.org usa Hugo y su blog, Ghost. Compruebe la página exacta o pruebe un análisis en navegador.¿Puede ver el CMS detrás de Cloudflare?
X-Powered-By se siguen viendo; solo el encabezado Server pasa a decir “cloudflare”, lo que oculta la versión del servidor web. La excepción es una verificación anti-bots: si Cloudflare u otro firewall responde con una página de verificación en lugar del sitio, decimos que la comprobación se bloqueó, y un análisis en navegador puede pasar.¿Por qué dos detectores de CMS dan respuestas distintas?
¿Qué tan preciso es este detector de CMS?
¿Por qué no aparece la versión del CMS?
?ver=. Solo mostramos una versión que una señal de la página realmente lleva, y decimos dónde la encontramos.¿Puede revisar si una web tiene vulnerabilidades conocidas (CVE)?
¿Puede comprobar si un sitio está afectado por PHP2Shell?
X-Powered-By o Server nombra PHP, la comparamos con las correcciones de php.net del 21 de octubre de 2026 (8.5.12, 8.4.27, 8.3.36 y 8.2.35), como hace el php2shell-checker de OpenAI: una versión anterior en esas ramas, o cualquier PHP de 5.4 a 8.1, es “potencialmente vulnerable”. Un paquete de distribución puede traer una corrección retroportada, y un sitio que oculta su versión de PHP no se puede comprobar así.¿Guardan o publican los sitios que compruebo?
¿Le falta algo?Sugiera una función o una herramienta nueva
Herramientas relacionadas
Comprobador de Hosting
Descubra quién aloja cualquier web: hosting, CDN, CMS, proveedor de correo, registrador y emisor SSL
Comprobador de Páginas Caídas
¿La página está caída para todos o solo para usted? Compruebe cualquier web desde 11 lugares y desde su conexión, con una captura en vivo
Verificador de Certificado SSL
Verifica la validez y detalles de seguridad del certificado SSL
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Consulta WHOIS
Consulta registro de dominio, registrar y detalles del propietario vía RDAP
Analizador de Enlaces
Analiza todos los enlaces de una página con detección dofollow/nofollow y verificación de estado HTTP