

Verificador de propagación DNS Compruebe la propagación DNS en todo el mundo
Consulte a la vez 34 resolutores públicos de seis continentes y compruebe cuáles ya devuelven sus nuevos registros.
- 34 resolutores en 28 países
- Seleccione un punto para ver detalles
Su conexión
Detalles de la IPResultados en todo el mundo
34 resolutoresGoogle DNS
Desde su navegador

Estados Unidos
Google
Estados Unidos
Cloudflare
Estados Unidos
OpenDNS
Estados Unidos
Hurricane Electric
Canadá
CIRA Canadian Shield
México
Alestra

Brasil
Claro
Irlanda
Namecheap
Reino Unido
IONOS

Francia
OVH
Países Bajos
Odido

Alemania
Telekom Deutschland
Suiza
Swisscom
Suiza
Quad9

España
Priority Telecom
Italia
UltraDNS
Chipre
AdGuard

Turquía
Teknet
Turquía
Netlen

Rusia
SafeDNS
Rusia
Yandex
Kuwait
Gulfnet
Sudáfrica
Liquid Telecom
Pakistán
CMPak
India
Bharat Public DNS
Filipinas
PLDT
Malasia
Exabytes
Singapur
Azure-hosted

Indonesia
IDNIC
China
114DNS

Corea del Sur
LG Uplus
Taiwán
HiNet

Japón
IIJ
Australia
Telstra


Un verificador de DNS que consulta a todo el mundo a la vez
Cuando cambia un registro DNS, el nuevo valor no llega a todos en el mismo momento. Los resolutores de todo el mundo conservan la respuesta antigua en su caché hasta que caduca. Este verificador de propagación DNS consulta al mismo tiempo 34 resolutores públicos (servicios globales como Google, Cloudflare, Quad9 y OpenDNS, y los resolutores de ISP, empresas de hosting y servicios DNS públicos de más de 20 países), y también consulta Google Public DNS desde su propio navegador, para que vea exactamente cuáles ya devuelven su nuevo registro.
Haga esta prueba de propagación DNS después de apuntar un dominio a un servidor nuevo, trasladar el correo a otro proveedor, añadir un registro TXT de verificación o cambiar los servidores de nombres. Para ver la respuesta completa de un solo resolutor, use la herramienta Consulta DNS.
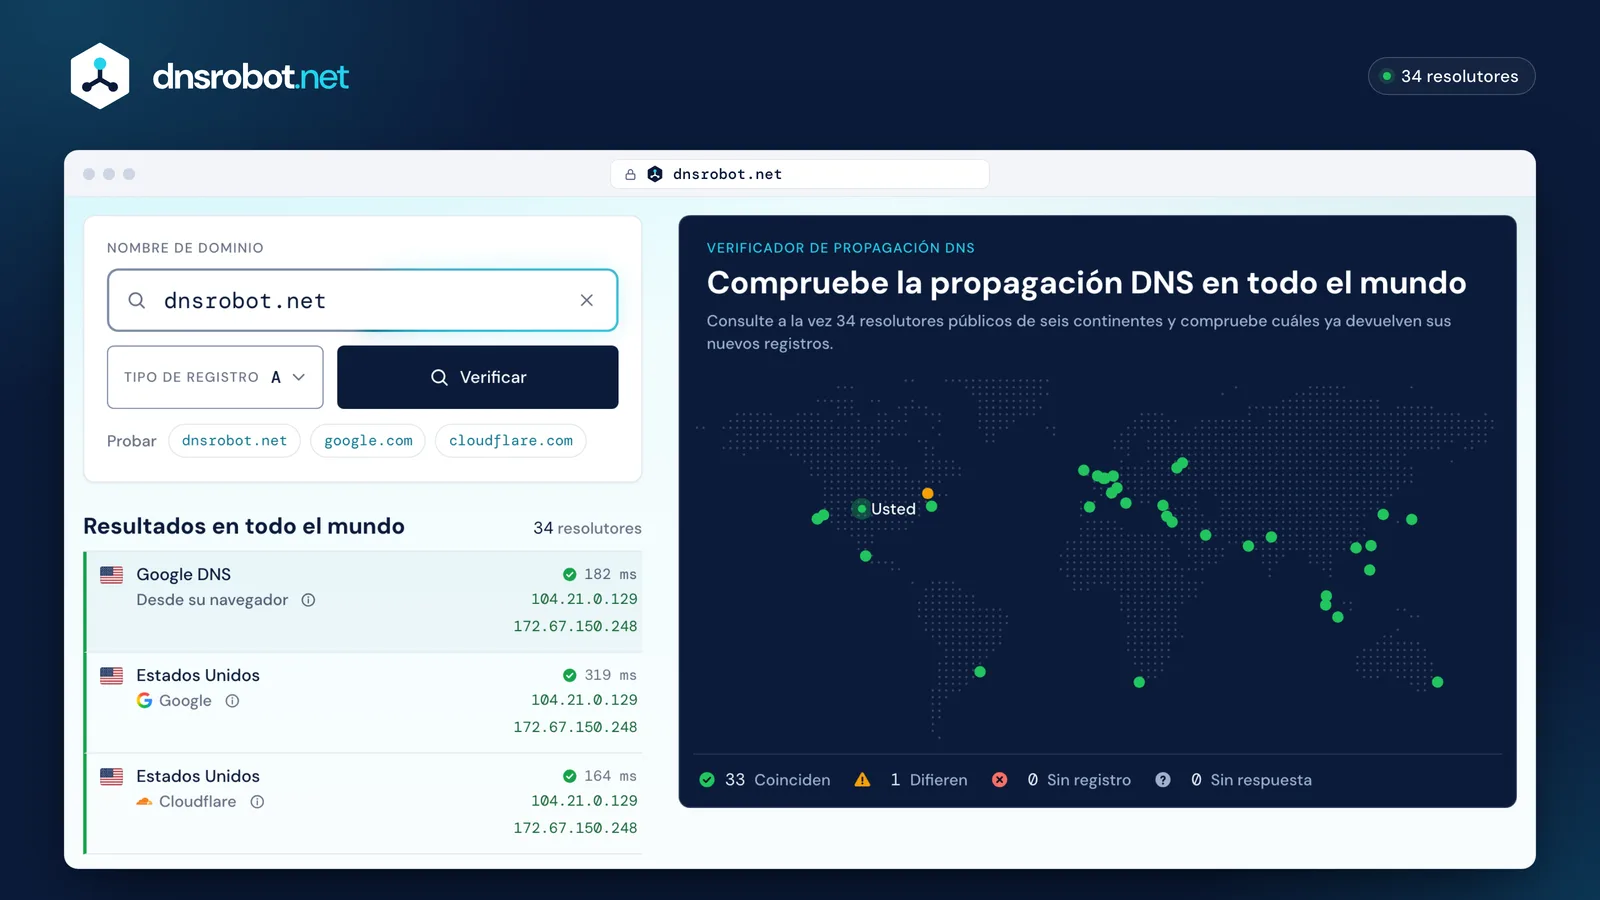
 Dominio y tipo de registroEscriba un dominio o pegue una URL, elija el registro que cambió y pulse Verificar. Si introduce una dirección IP, se comprueba su registro PTR.El mapa mundialUn punto por resolutor. El resolutor de un ISP aparece en el lugar desde el que responde; los servicios globales como Google, Cloudflare y Quad9 responden desde su sede más cercana a nuestro servidor, así que su punto señala a la empresa. El verde coincide con la mayoría, el ámbar difiere y el rojo no devolvió ningún registro o dio un error. Pase el cursor o toque un punto para ver su respuesta.Google DNS desde su navegadorLa misma consulta, enviada por su propio navegador a Google Public DNS, para que Google responda según su ubicación. El resolutor de su ISP, que usan la mayoría de los dispositivos, aún puede conservar una respuesta más antigua.El recuentoCuántos resolutores coinciden, difieren, no tienen el registro o no respondieron. La propagación se completa cuando todos los resolutores coinciden en su nuevo valor.
Cómo comprobar la propagación DNS
- 1
Introduzca un dominio
Escriba un dominio o pegue una URL. Si introduce una dirección IP, se comprueba en su lugar su registro de DNS inverso (PTR).
- 2
Elija el tipo de registro
A para la dirección IPv4 de un sitio web, AAAA para IPv6, MX para el correo, TXT para SPF, DKIM y códigos de verificación, NS para los servidores de nombres, y siete más.
- 3
Lea el mapa y la lista
Los resolutores en verde devuelven la misma respuesta que la mayoría, los ámbar difieren y los rojos no devolvieron ningún registro o dieron un error. Google DNS desde su navegador muestra lo que Google responde para su ubicación; el resolutor de su ISP puede diferir.
¿Qué es la propagación DNS?
La propagación DNS es el tiempo que tarda un cambio en sus registros DNS en sustituir la versión antigua en la caché de cada resolutor. No se envía nada a nadie: su proveedor de DNS tiene el registro nuevo en el momento en que lo guarda, y cada resolutor lo obtiene solo cuando caduca su copia en caché.
El tiempo que un resolutor puede conservar un registro lo fija el TTL (time to live, tiempo de vida) del registro, en segundos, tal como lo define el RFC 1035. Con un TTL de 3600, un resolutor que obtuvo el registro antiguo un minuto antes de su cambio puede seguir sirviéndolo durante casi una hora. Por eso dos personas de la misma ciudad pueden ver durante un tiempo versiones distintas de un sitio.
- Su proveedor de DNS
- Tiene el registro nuevo en cuanto usted lo guarda
- Resolutores de todo el mundo
- Conservan su copia en caché hasta que se agota el TTL
- Visitantes
- Reciben lo que su resolutor tenga en caché
¿Cuánto tarda la propagación DNS?
La mayoría de los cambios de registro llegan a todos los resolutores en entre unos minutos y pocas horas. Un cambio de servidores de nombres puede tardar hasta 48 horas.
El TTL del registro anterior marca el ritmo: un resolutor que lo guardó en caché lo sigue sirviendo hasta que el TTL se agota. Un registro con un TTL de 3600 segundos desaparece de todas las cachés que cumplen la norma en menos de una hora. Los plazos de abajo suponen TTL habituales, de 300 segundos a 24 horas; los cambios de servidores de nombres y los dominios nuevos también dependen del operador de registro.
¿Planea un cambio? Baje el TTL a 300 un día antes, espere a que pase el TTL anterior y haga el cambio después.
- Registro TXT (SPF, DKIM, DMARC): 5 minutos – 24 horas
- Registro A o AAAA: 5 minutos – 24 horas
- Registro CNAME: 5 minutos – 24 horas
- Registro MX: 5 minutos – 24 horas
- Dominio .com o .net nuevo: 5 minutos – 15 minutos
- Cambio de servidores de nombres: 5 minutos – 48 horas
- A
Registros A y AAAA
5 min – 24 hCuando traslada un sitio a un servidor nuevo, la dirección antigua permanece en las cachés durante el TTL anterior. Mantenga el servidor antiguo en funcionamiento hasta que todos los resolutores muestren la nueva IP.
Dominio a IP - MX
Registros MX
5 min – 24 hMientras se propaga un cambio de MX, algunos remitentes siguen entregando en el servidor de correo antiguo. Manténgalo aceptando correo hasta que todos los resolutores muestren el nuevo MX.
Consulta MX - TXT
Registros TXT (SPF, DKIM, DMARC)
5 min – 24 hUn registro TXT editado, o uno añadido junto a otros en el mismo nombre, sigue el TTL de los registros que ya estaban. Uno en un nombre que no tenía ningún registro TXT, como un selector DKIM nuevo, depende en cambio de la caché negativa: vea más abajo «Sin registro» para un nombre recién añadido.
Verificador de Registro SPF - CNAME
Registros CNAME
5 min – 24 hLos alias siguen la misma regla del TTL. Un CNAME no puede estar en la raíz de un dominio (
Consulta CNAMEexample.com): use allí un registro A o el aplanamiento de CNAME (CNAME flattening) de su proveedor de DNS. - NS
Servidores de nombres
minutos – 48 hCambiar los servidores de nombres traslada toda la zona a un nuevo proveedor de DNS. Hasta que caduca la copia de la delegación antigua que tiene un resolutor, este sigue consultando al proveedor anterior, así que, mientras tanto, mantenga activa la zona antigua con los mismos registros.
Consulta NS - .com
Un dominio .com o .net nuevo
hasta 15 minUn dominio nuevo no tiene ningún registro antiguo que sustituir. Un resolutor que lo consultó antes de que el operador de registro lo publicara recuerda «no existe ese nombre» durante un máximo de
Consulta WHOIS900segundos, el tiempo de caché negativa que fijan los registros SOA de .com y .net. Otros operadores de registro fijan el suyo.
Tiempo de propagación DNS por proveedor
Un cambio de registro llega a todos los resolutores en aproximadamente un TTL, así que el dato que debe conocer es el TTL predeterminado de su proveedor de DNS. Estos son los valores predeterminados que cada proveedor documenta para los registros nuevos (en Porkbun, su mínimo); la mayoría se pueden reducir.
Cada valor procede de la documentación del propio proveedor: Cloudflare, Route 53, Porkbun, Namecheap, GoDaddy, Network Solutions y Hostinger.
| Proveedor de DNS | TTL predeterminado | Un cambio de registro llega a todos los resolutores en aproximadamente |
|---|---|---|
| Cloudflare | 300 s (Auto) | 5 minutos |
| Amazon Route 53 | 300 s | 5 minutos |
| Porkbun | 600 s (mínimo) | 10 minutos |
| Namecheap | 1800 s (Automatic) | 30 minutos |
| GoDaddy | 3600 s | 1 hora |
| Network Solutions | 7200 s | 2 horas |
| Hostinger | 14 400 s | 4 horas |


Cómo acelerar la propagación DNS
Nadie puede obligar a todos los resolutores del mundo a descartar antes de tiempo una respuesta en caché. Lo que sí puede hacer es planificar el cambio para que las cachés caduquen rápido y pedir que se actualicen los resolutores que atienden a más personas.
- 1
Baje primero el TTL
Uno o dos días antes del cambio, fije el TTL del registro en
300segundos. Así, los resolutores conservarán el registro cinco minutos como máximo. - 2
Espere a que pase el TTL anterior
Los resolutores que guardaron el registro en caché antes de que bajara el TTL lo conservan durante el TTL anterior: un día entero si era
86400. - 3
Haga el cambio donde cuenta
Edite el registro en el proveedor de DNS al que apuntan sus servidores de nombres. ¿No sabe cuál es? Compruébelo con Consulta NS.
- 4
Pida a Google y a Cloudflare que actualicen
Ambos permiten a cualquiera descartar un registro en caché: Google Public DNS Flush Cache y Cloudflare 1.1.1.1 Purge Cache.
- 5
Vacíe sus propias cachés
Su computadora, su navegador y su router guardan sus propias copias. Encontrará los comandos justo debajo.
- 6
Compruebe y luego suba el TTL
Cuando todos los resolutores de arriba muestren el valor nuevo, vuelva a poner el TTL en
3600o más para que su proveedor de DNS responda a menos consultas.
¿Sigue viendo el sitio antiguo?
Si todos los resolutores de arriba ya devuelven el registro nuevo pero su navegador no, la respuesta antigua está en caché de su lado. Bórrela donde está:
ipconfig /flushdnsEjecútelo en el Símbolo del sistema como administrador. Responde «Successfully flushed the DNS Resolver Cache.»
Dónde puede esconderse una respuesta antigua
Su navegador
Tiene su propia caché DNS y guarda la página antigua. Una recarga forzada (
Ctrl+Shift+R, oCmd+Shift+Ren Mac) vuelve a cargar la página, pero no vacía esa caché DNS: los pasos para Chrome y Firefox de arriba sí lo hacen.Su computadora
La caché DNS del sistema responde a todas las aplicaciones. Vacíela con el comando de su sistema.
Su router
Guarda en caché las respuestas para todos los dispositivos de su red. Al reiniciarlo, se borran.
El resolutor de su ISP
No puede vaciarlo. Espere a que pase el TTL o configure su dispositivo con 1.1.1.1 o 8.8.8.8 durante un tiempo.
Una CDN o caché de página
Si el DNS es correcto en todas partes pero la página sigue siendo la antigua, purgue la caché de su CDN o del plugin de caché de su sitio.
¿Por qué mi DNS no se está propagando?
Si los resolutores siguen mostrando el registro antiguo mucho después de que haya pasado el TTL, la causa suele ser una de estas:
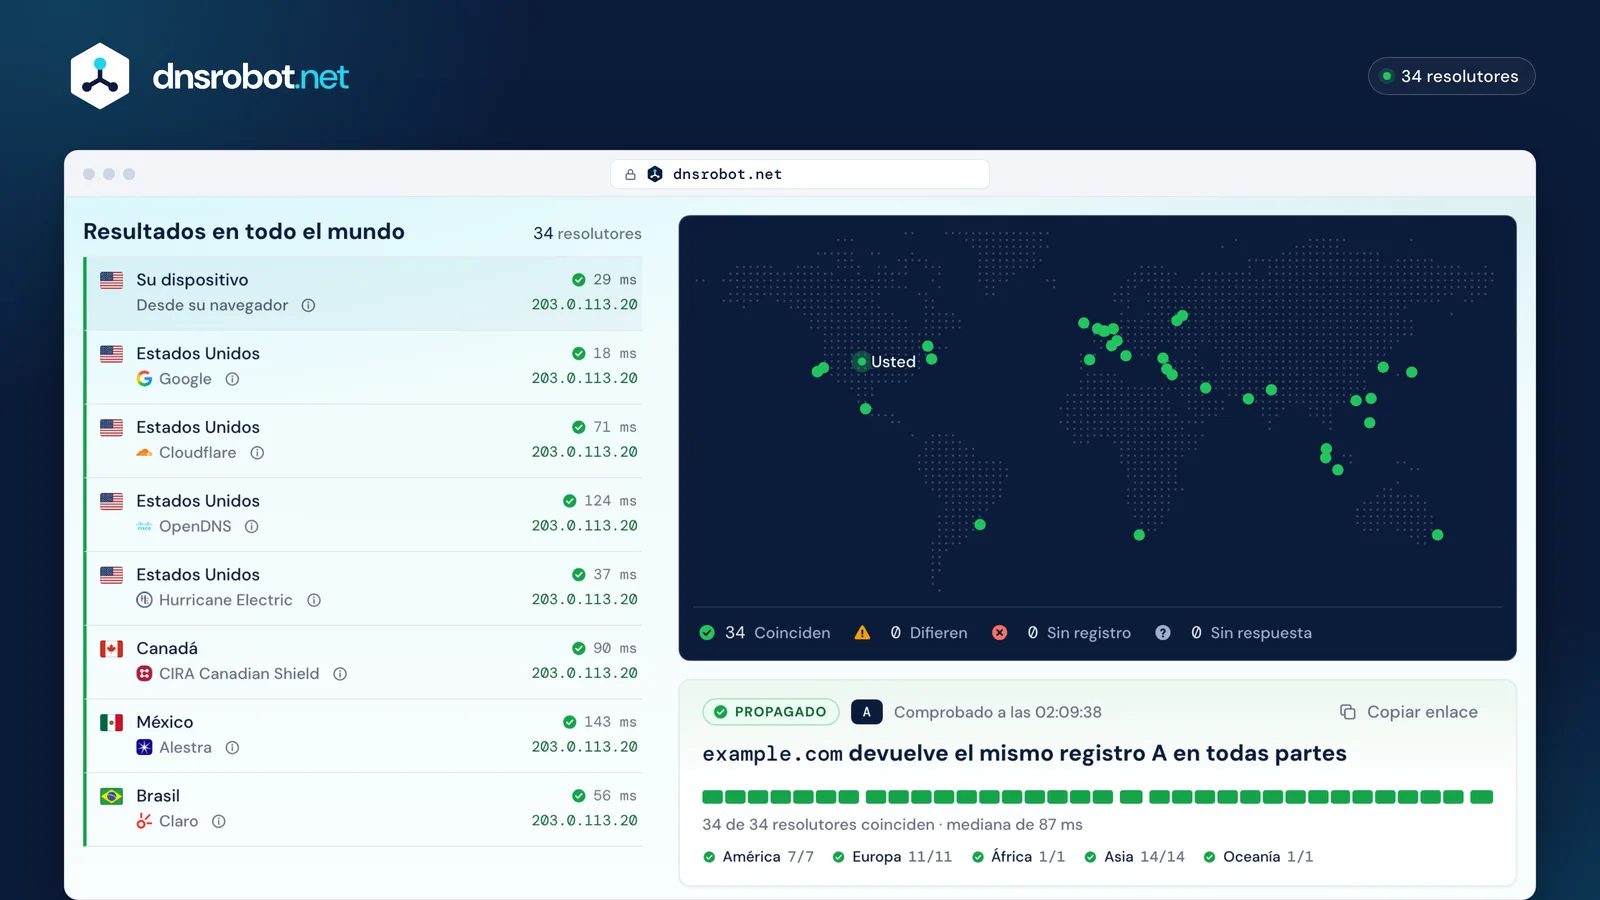
Cómo se ve una verificación en pleno cambio y una vez terminada
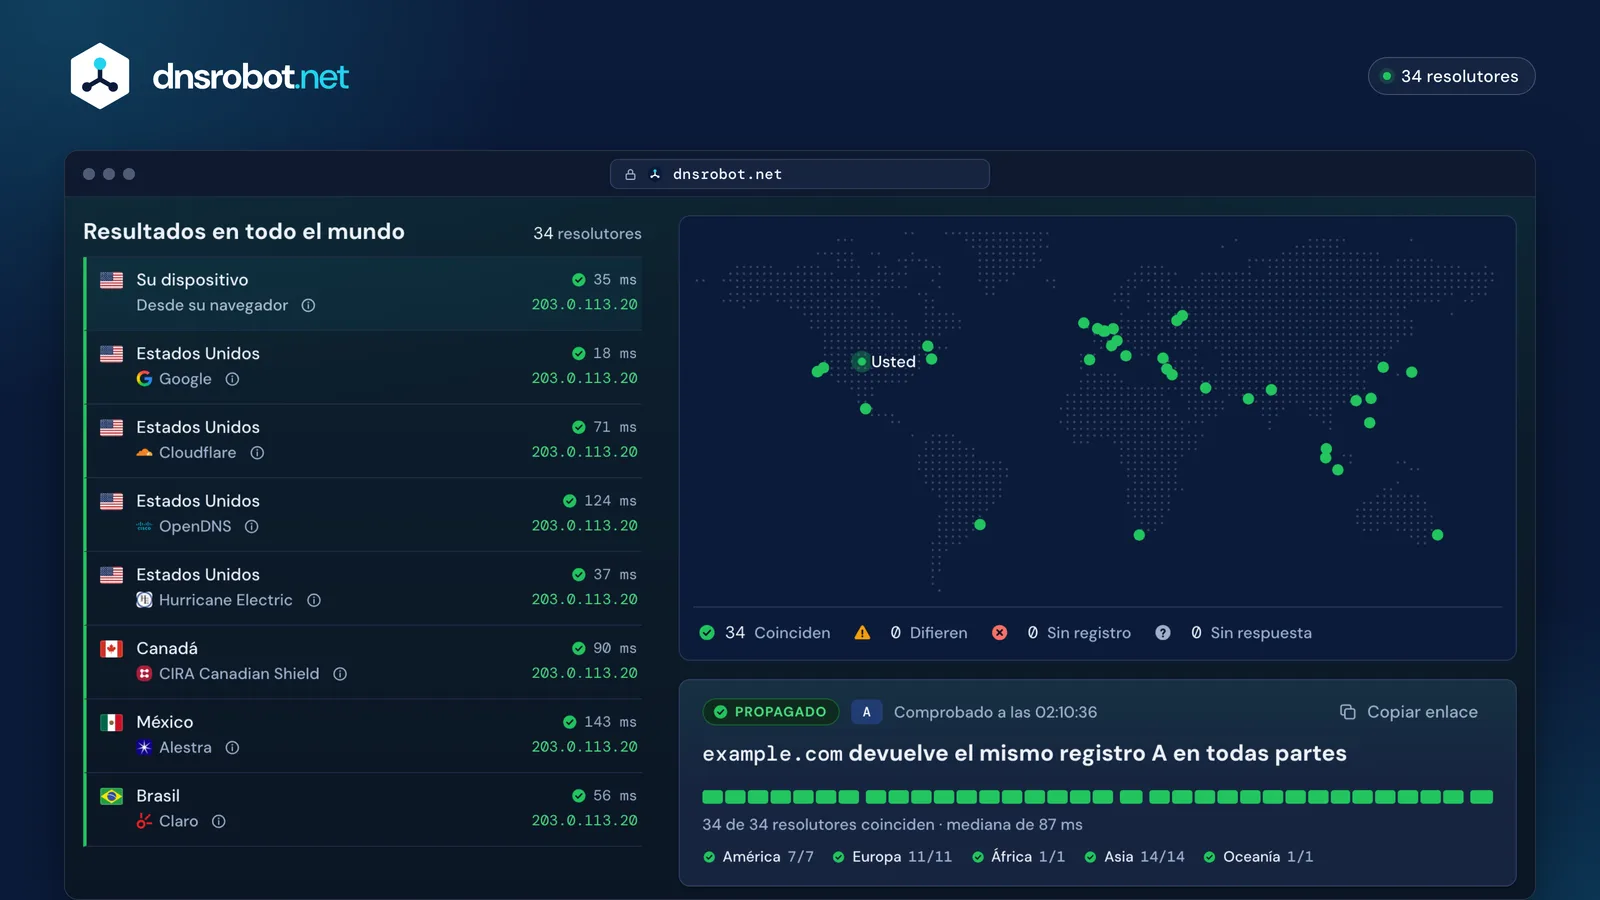
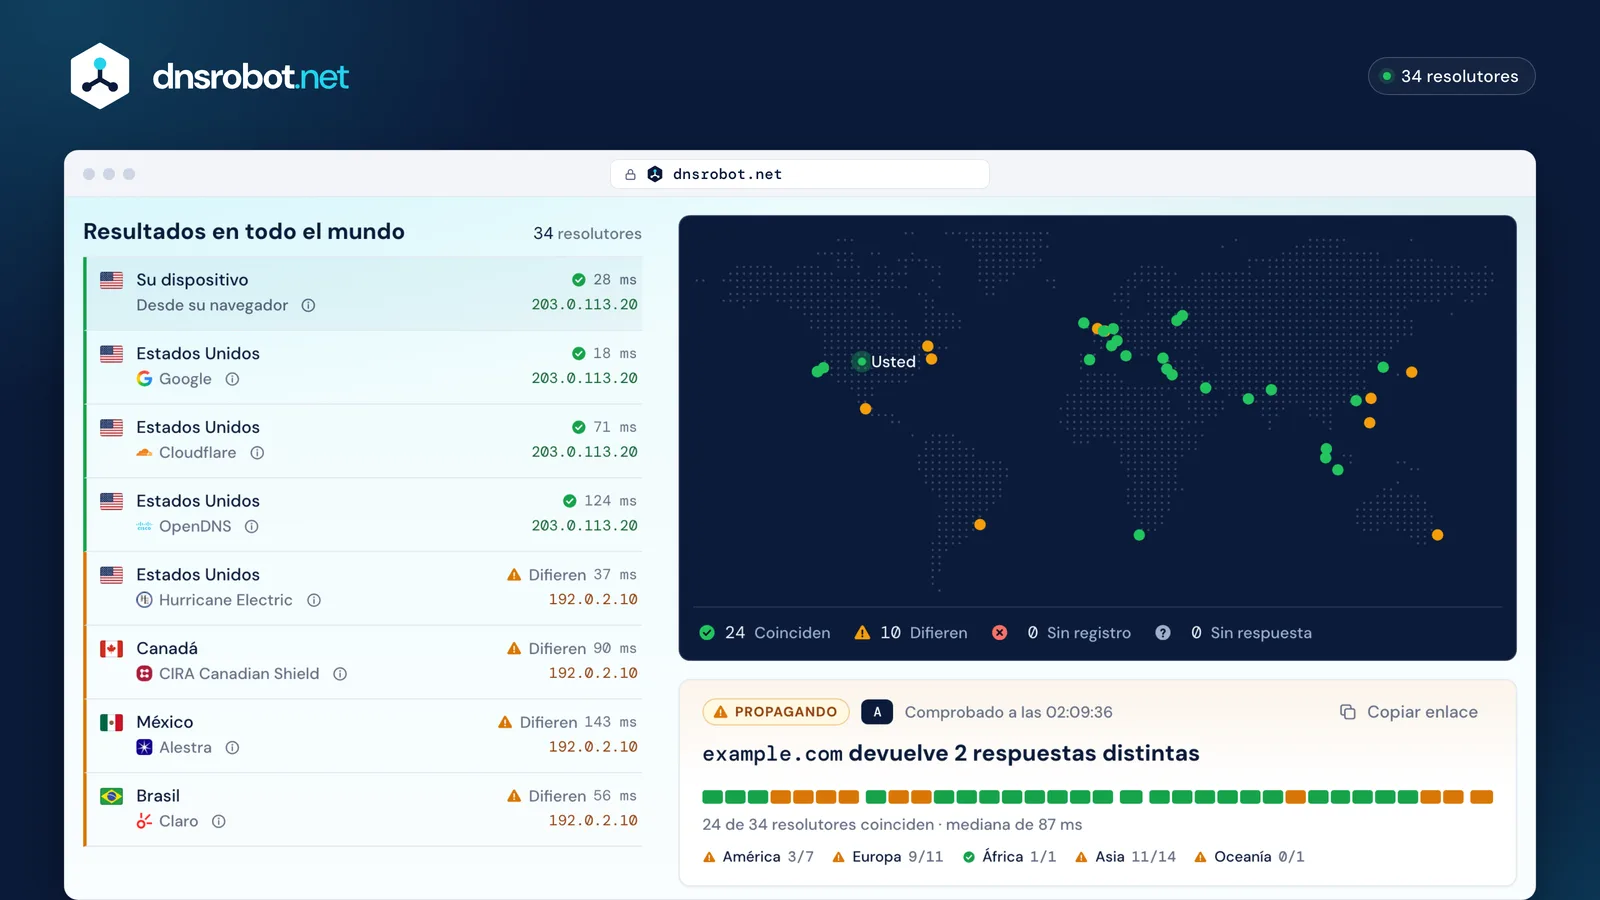
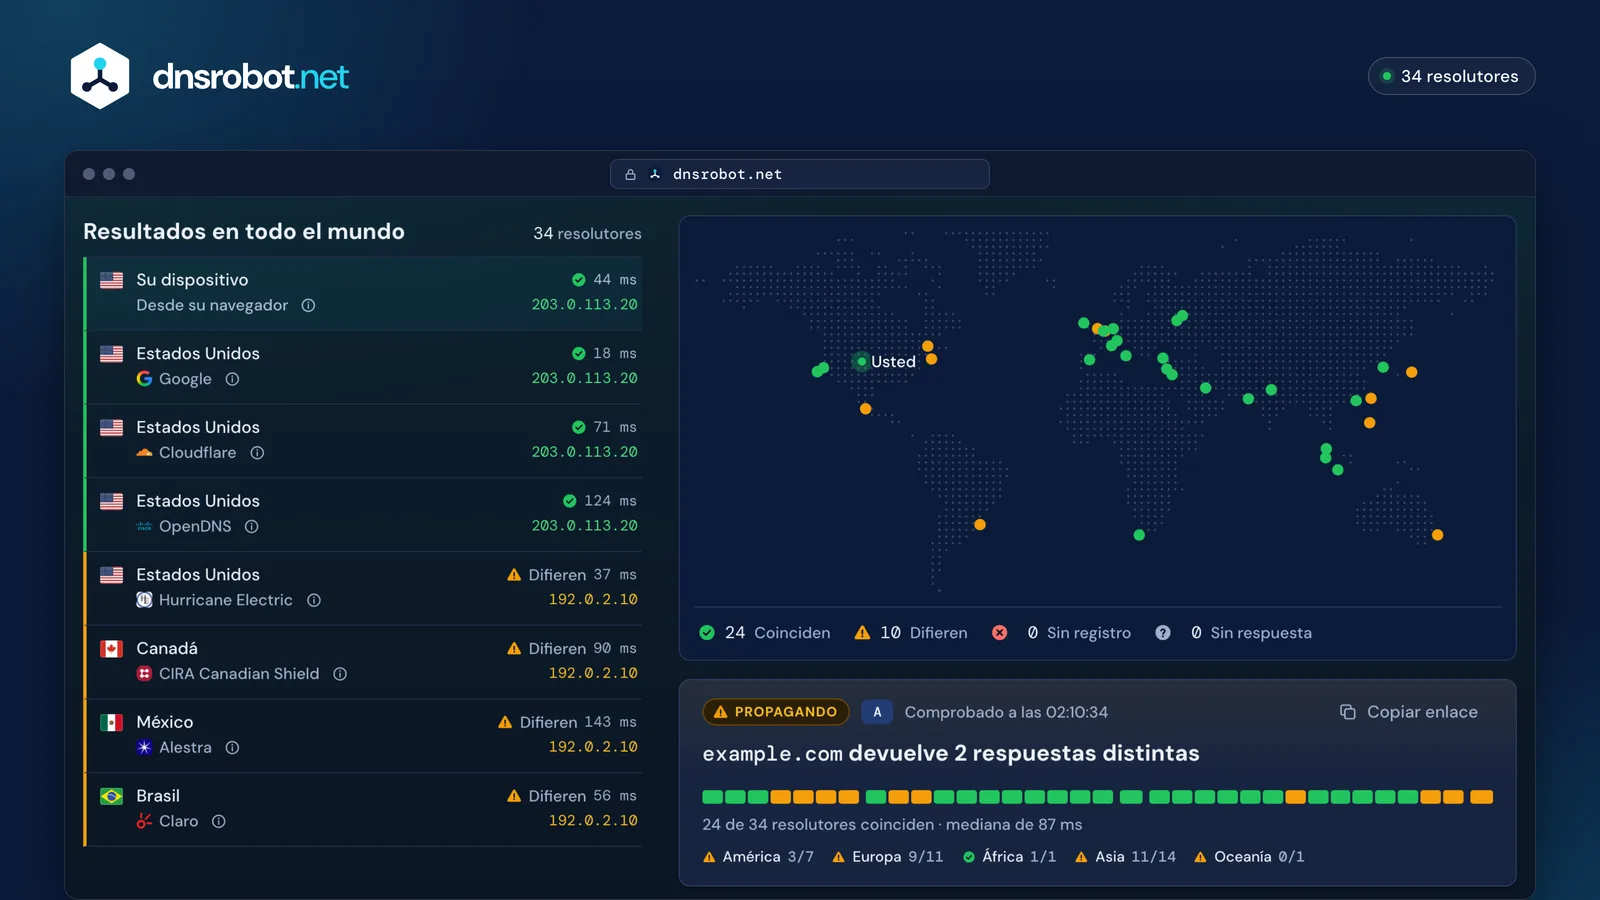
¿Qué está viendo?
Nada cambia, por mucho que espere
Causa probable
El cambio se hizo en el proveedor de DNS equivocado
Los registros solo cuentan en el proveedor de DNS al que apuntan sus servidores de nombres. Si su dominio usa los servidores de nombres de Cloudflare, los cambios en su registrador no modifican nada.
Compruebe sus servidores de nombresAlgunos resolutores aún devuelven el valor antiguo
Causa probable
El TTL anterior aún no se ha agotado
Los resolutores pueden conservar la respuesta antigua durante el TTL que tenía antes de su cambio. El «TTL más bajo» del resultado es el tiempo más corto que le queda a cualquier respuesta, no la espera más larga. Para un resolutor que aún devuelve el valor antiguo, consúltelo directamente con la dirección que aparece en sus detalles, por ejemplo dig @8.8.8.8 example.com A: el número antes de IN son los segundos que le quedan a su copia.
Los resolutores responden «Sin registro» para un nombre recién añadido
Causa probable
Los resolutores siguen diciendo que el nombre no existe
Un resolutor que preguntó antes de que existiera el registro recuerda «no existe ese nombre» durante el tiempo de caché negativa de la zona, a menudo de 5 minutos a una hora. Lo fija el RFC 2308: el menor valor entre el TTL del registro SOA y su campo minimum.
Haga una consulta DNSAlgunos resolutores fallan con SERVFAIL desde que cambió de proveedor de DNS
Causa probable
Los resolutores que validan fallan tras cambiar de servidores de nombres
Suele ser DNSSEC: un registro DS en su registrador todavía apunta a las claves del proveedor de DNS anterior, así que los resolutores que validan (Google, Cloudflare, Quad9) devuelven SERVFAIL mientras otros siguen respondiendo. Elimínelo o sustitúyalo por el del nuevo proveedor. Compruebe arriba el tipo de registro DS o ejecute la Verificación de salud DNS.
Compruebe el registradorDirecciones distintas según la región, que nunca se estabilizan
Causa probable
Las respuestas varían por región y nunca coinciden
Los sitios en una CDN o con geo-DNS responden a cada región con un servidor cercano. Es lo esperado: con tres o más respuestas distintas y ninguna devuelta por la mayoría de los resolutores, el verificador las cuenta todas como resueltas; con solo dos, el grupo más pequeño aparece como «Difieren» aunque no esté cambiando nada.
Identifique la CDN o el hostingEl correo rebota o sigue llegando al servidor antiguo
Causa probable
El correo rebota tras un cambio de MX
Algunos remitentes siguen usando el MX antiguo hasta que caduca. Mantenga en funcionamiento el servidor de correo antiguo y compruebe SPF, DKIM y DMARC para el nuevo proveedor.
Compruebe los registros MXMás de 50 herramientas gratuitas de DNS, red, seguridad y utilidades
Cada herramienta funciona en su navegador o en nuestros servidores, sin necesidad de cuenta.
Herramientas DNS10
Herramientas DNS
Herramientas de Correo10
Herramientas de Correo
Herramientas Web15
Herramientas Web
- Test de velocidad web
- Comprobador de Páginas Caídas
- Consulta WHOIS
- Comprobador de Hosting
- Buscador de Dominios
- Buscador de Subdominios
- Detector de CMS
- Analizador de Enlaces
- Verificador de Redirecciones
- Generador de Robots.txt
- Comprobador de Robots.txt
- Comprobador de Meta Tags
- Generador de Sitemap
- Comprobador de Sitemap
- Verificador de Nombres de Usuario
Herramientas de Red11
Herramientas de Red
Herramientas IP14
Herramientas IP
Herramientas Útiles16
Herramientas Útiles
- Escáner de Código QR
- Generador de QR
- Traductor de Código Morse
- Traductor Binario
- Decodificar y Codificar Base64
- Generador de UUID
- Calculadora Chmod
- Conversor de Timestamp Unix
- Generador de Texto Pequeño
- Texto Invisible
- Generador de Contraseñas
- Prueba de Fuerza de Contraseña
- Cuál Es Mi User Agent
- CMYK a Pantone
- HEX a Pantone
- RGB a Pantone
Preguntas sobre la propagación DNS
¿Qué es un verificador de propagación DNS?
¿Por qué un sitio carga con datos móviles pero no con Wi-Fi?
¿Por qué mi proveedor de DNS muestra el registro nuevo y los resolutores no?
¿Puedo comprobar mis registros en un nuevo proveedor de DNS antes de cambiar los servidores de nombres?
dig @ns1.newhost.example example.com A, con el servidor de nombres de su nuevo proveedor y su dominio, devuelve la respuesta de la propia zona sin ninguna caché de por medio, así que es correcta en cuanto usted guarda. La herramienta Consulta DNS de hosting lo hace con 14 proveedores. Cuando todos los registros coinciden, el cambio solo depende de la delegación del operador de registro.¿Con qué rapidez se propaga el DNS de Cloudflare?
¿Por qué el verificador no puede consultar al resolutor de mi propio ISP?
nslookup example.com en su computadora, que consulta el servidor DNS que su sistema tiene configurado. El Test de Fugas DNS muestra los resolutores que hay detrás de su conexión.¿Por qué algunos resolutores muestran «Sin respuesta»?
¿Hay un límite, y puedo compartir o automatizar una comprobación?
GET /api/v2/dns/propagation de la API v2 devuelve la respuesta y el TTL de cada resolutor en JSON, con su propio límite de 20 llamadas por minuto; consulte la documentación de la API.¿Le falta algo?Sugiera una función o una herramienta nueva