











Consulta CNAME
Consulta CNAME gratis (check CNAME) para cualquier nombre. Siga su cadena de registros CNAME salto a salto, consultada en los propios servidores de nombres de cada zona: cada alias con su TTL y quién lo respondió, la plataforma detrás del destino y las direcciones finales. Los destinos huérfanos, los bucles y las cadenas largas se señalan, con su solución.
Se consulta exactamente lo que escriba: www. y los subdominios se mantienen tal cual, y un IDN se envía en punycode.
¿Qué es un registro CNAME?
Un registro CNAME (canonical name, nombre canónico) convierte un nombre en un alias de otro. Si se pregunta por el alias, el DNS responde: consulte este otro nombre en su lugar. El valor siempre es un nombre, nunca una dirección IP (RFC 1034 §3.6.2).
Los resolutores siguen el alias por usted y devuelven las direcciones del destino en la misma respuesta, así que el navegador ni lo nota. Por eso las plataformas piden uno: usted apunta www a su nombre una sola vez, y ellas pueden mover sus servidores sin que usted toque su DNS.
En sentido estricto, el nombre canónico es el destino; llamar «un CNAME» al alias es la abreviatura habitual. Un nombre con un CNAME no puede contener nada más y solo un CNAME (RFC 2181 §10.1), así que el ápice de una zona, que debe contener sus registros SOA y NS, no puede tener uno (RFC 1034 §4.2.1).

- Usted consultawww.github.com
- CNAME · 1 h
- El nombre canónicogithub.com
- A · 1 min
- La dirección · AS8075 Microsoft20.207.73.82
- www.github.comCNAMEgithub.comel mismo dominio
- www.rust-lang.orgCNAMErust-lang.github.ioGitHub Pages
- www.cursor.comCNAMEcname.vercel-dns.comVercel
- docs.github.comA185.199.108.154+3 mássin alias: sus propias direcciones





Cómo verificar un registro CNAME
Escriba el nombre arriba y haga clic en Consultar CNAME: la herramienta pregunta al propio servidor de nombres de cada zona, salto a salto, y dibuja la cadena. En una computadora, dig lo hace en una línea: pida el tipo A y la respuesta lista primero cada alias y luego las direcciones.
Pida el tipo CNAME para ver solo el primer alias. Windows tiene nslookup -type=cname, PowerShell Resolve-DnsName -Type CNAME, y host -t cname lo resume en una sola frase.
Dos trampas: un resolutor muestra cuánto del TTL le queda en su caché, no el TTL que fija la zona, y dig +short omite los TTL y los nombres de propietario, así que una cadena se imprime como una lista simple.
dig www.example.com A +noall +answerCada alias con su TTL y luego las direcciones. +short imprime solo los destinos, sin los TTL.
$ dig www.nytimes.com A +noall +answer
www.nytimes.com.                  12902IN  CNAME www.prd.map.nytimes.com.3
www.prd.map.nytimes.com.             482   IN  CNAME www.prd.map.nytimes.xovr.nyt.net.
www.prd.map.nytimes.xovr.nyt.net.    260   IN  CNAME nytimes.map.fastly.net.
nytimes.map.fastly.net.               28   IN  A     151.101.1.1644
nytimes.map.fastly.net.               28   IN  A     151.101.129.164
nytimes.map.fastly.net.               28   IN  A     151.101.193.164
nytimes.map.fastly.net.               28   IN  A     151.101.65.164

$ dig www.nytimes.com +short5
www.prd.map.nytimes.com.          # sin TTL ni nombres de propietario
www.prd.map.nytimes.xovr.nyt.net.
nytimes.map.fastly.net.
151.101.1.164
151.101.129.164
151.101.193.164
151.101.65.164
- El nombre que consultó. La primera columna de cada línea es el propietario del registro.
- Segundos que quedan en la caché de Google: 290 s de los 600 s de la zona. El propio servidor de la zona muestra el TTL completo.
- CNAME → el siguiente nombre. Aquí hay 3 alias, así que 3 líneas como esta.
- Las direcciones pertenecen al último nombre de la cadena: son las de Fastly, con un TTL de 1 min en la zona.
+shortoculta el TTL y los nombres de propietario: solo quedan los destinos y las direcciones.


La misma pregunta en otras herramientas


$ nslookup -type=cname www.nytimes.com
Non-authoritative answer:
www.nytimes.com	canonical name = www.prd.map.nytimes.com.
PS> Resolve-DnsName www.nytimes.com -Type CNAME
# una fila por registro: el nombre, su tipo, su TTL y el destino

$ host -t cname www.nytimes.com
www.nytimes.com is an alias for www.prd.map.nytimes.com.
nslookup tal como lo imprime macOS; Windows presenta la misma respuesta de forma un poco distinta.

Cómo leer el resultado
El encabezado dice en una frase adónde llega el nombre y a través de cuántos alias, con el logotipo de la plataforma; las notas de debajo son los hallazgos que importan. Se cuentan registros CNAME: www.github.com → github.com es 1, no 2.
La vista Cadena lista cada registro tal como lo respondió el servidor de su propia zona, con la zona, el servidor, el indicador AA y el TTL, y luego las comprobaciones: bucle, longitud, destinos que faltan, otros datos junto a un CNAME. Copias pone la copia en caché de Google y la de Cloudflare de cada registro junto a la de la zona. A la derecha, la columna azul marino dibuja la cadena: un bucle como un anillo, un destino que falta, cortado.
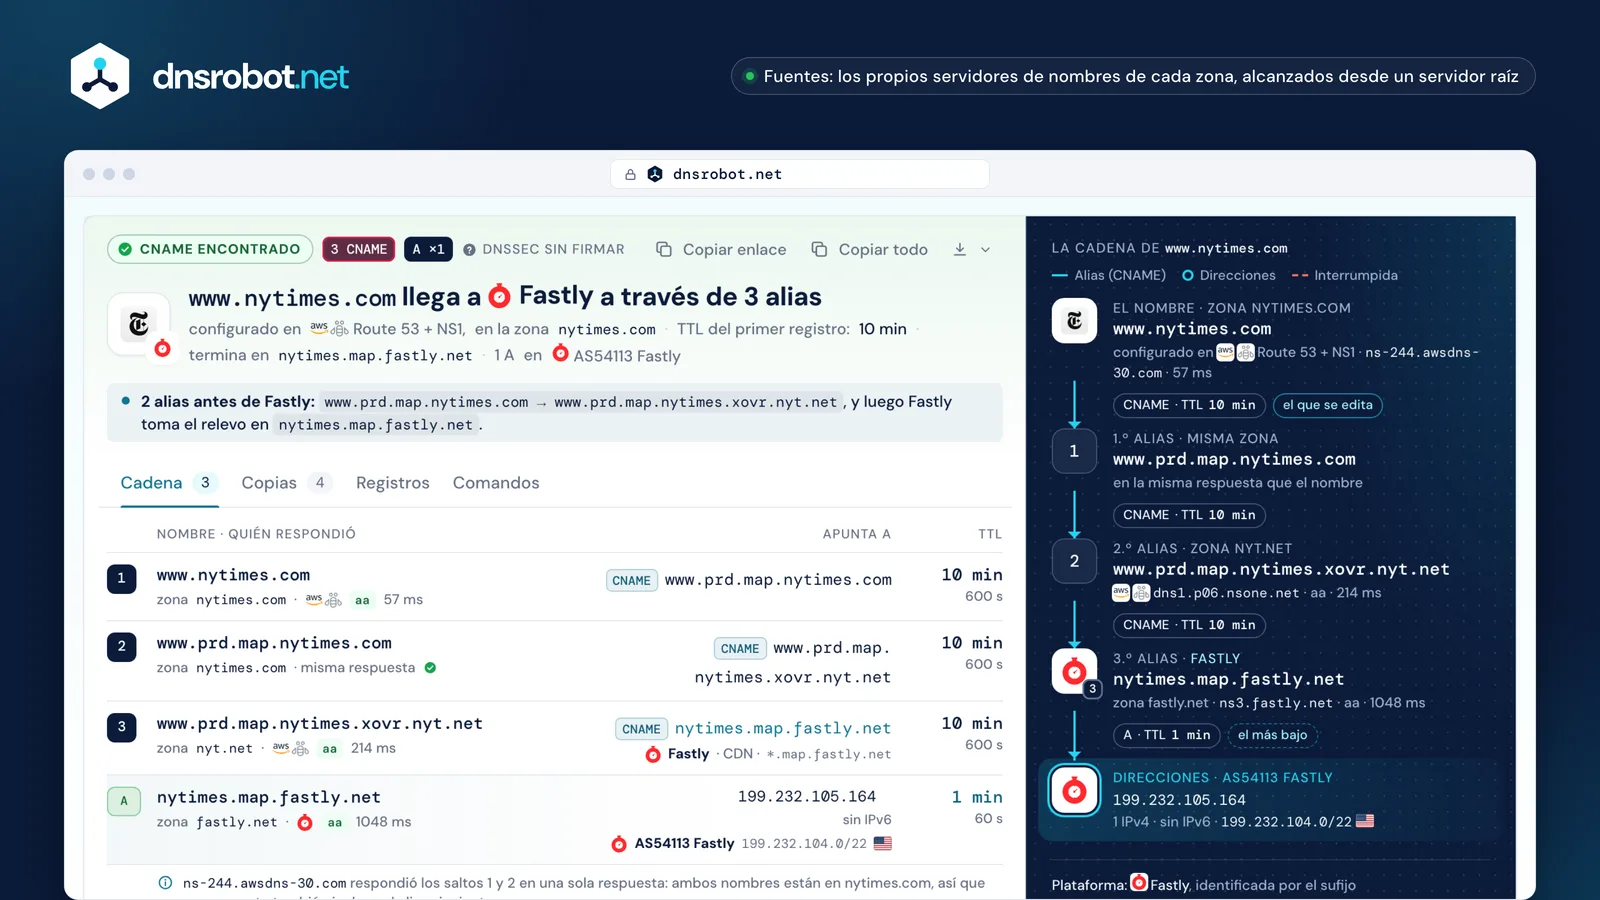
 El veredictoAdónde llega el nombre, a través de cuántos alias, la plataforma y la red de las direcciones.Las copias en cachéLa copia de Google y la de Cloudflare de cada registro, el tiempo que le queda a cada una y cuándo se ve un cambio en el primero.Cada registro, salto a saltoEl destino y el TTL tal como los tiene la zona, el servidor que respondió, el indicador AA y el tiempo.La cadenaEl nombre, cada alias con su zona y su TTL, y luego las direcciones finales y su red.
Diferencia entre un CNAME y un registro A
Un registro A contiene una dirección: docs.github.com → 185.199.108.154. Un CNAME contiene un nombre: www.github.com → github.com, y la dirección sale del propio registro A de ese nombre.
Use un registro A para su propio servidor y para el dominio raíz. Use un CNAME cuando una plataforma le da un nombre al que apuntar (Vercel, GitHub Pages, una CDN, la clave DKIM de un servicio de correo): cuando se mudan, su registro los sigue por sí solo.
El precio es una consulta más por alias y reglas estrictas: nada más en ese nombre, y nunca en el ápice de la zona.
github.comuna dirección IPv4: 185.199.108.154CNAME en el dominio raíz: ALIAS, ANAME y CNAME flattening
La raíz de un dominio (github.com) es el ápice de su zona, y el ápice debe contener los registros SOA y NS de la zona. Un CNAME no admite nada a su lado, así que no puede ir ahí: las dos reglas chocan (RFC 1034 §4.2.1, RFC 2181 §10.1).
Los proveedores DNS lo sortean en sus propios servidores: siguen el destino ellos mismos y responden con sus direcciones. Cloudflare lo llama CNAME flattening (aplanamiento de CNAME), Route 53 alias record (registro de alias), DNSimple y NS1 ALIAS, DNS Made Easy ANAME. Los resolutores solo ven A y AAAA, así que ninguna consulta puede mostrar el alias que hay detrás.
No existe un ANAME estándar: el borrador del IETF caducó en 2019. La vía estándar es el registro HTTPS en AliasMode (RFC 9460), que solo usan los clientes que lo solicitan, así que la raíz sigue necesitando sus registros A.
github.com.ápice de la zona
- SOAdns1.p08.nsone.net. hostmaster.nsone.net. …
- NS8 servidores: NS1 + Route 53
- MX github-com.mail.protection.outlook.com.
- A20.207.73.82
- CNAME
anything.example.net.




Un CNAME debe ir solo, y estos registros deben estar aquí: por eso no hay CNAME en la raíz.
Lo que ofrecen los proveedores DNS en su lugarLos resolutores ven
- Cloudflare · aplanamiento de CNAMEactivado por defecto en la raíz, en todos los planesA · AAAA
- Amazon Route 53 · registro de aliashacia recursos de AWS o un registro de la misma zonaA · AAAA
- DNSimple · ALIASconsulta el destino cuando se le preguntaA · AAAA
- NS1 (IBM) · ALIASA · AAAA
- DNS Made Easy · ANAMEA · AAAA
- Azure DNS · conjunto de registros de aliasA · AAAA
- registro HTTPS en AliasMode · RFC 9460el único estándar: por servicio, para los clientes que lo solicitanHTTPS



Cadenas CNAME, TTL y cuánto tarda un cambio
Un alias puede apuntar a otro alias: www.microsoft.com pasa por dos, www.nytimes.com por tres. Cada registro de la cadena tiene su propio TTL y se guarda en caché por separado, así que las copias caducan en momentos distintos (RFC 1034 §5.3.3).
Por eso el TTL más bajo no es la espera. La dirección final de Microsoft dura 20 segundos, pero un cambio en el primer registro, el de la propia zona de microsoft.com, espera a las copias de ese registro: a la de Google le quedaban 37 minutos cuando lo comprobamos, a la de Cloudflare casi la hora completa, y cualquier resolutor puede conservarlo hasta una hora.
Mantenga las cadenas cortas. El RFC 9460 recomienda no más de 8 alias seguidos; BIND y Unbound se rinden tras 11, PowerDNS tras 10, Knot tras 13. Google y Cloudflare no publican ningún límite.
- www.microsoft.comCNAME → www.microsoft.com-c-3.edgekey.netel registro que edita su dueño1 hTTL en la zona
- Googlequedan 36:37 · hasta 07:59:03
- Cloudflarequedan 59:48 · hasta 08:22:14
Un cambio en este registro se ve en Google a más tardar a las 07:59:03 y en Cloudflare a las 08:22:14 UTC, y en cualquier resolutor en un plazo de 1 h.
- www.microsoft.com-c-3.edgekey.netCNAME → e13678.dscb.akamaiedge.net15 minTTL en la zona
- Googlequedan 6:58 · hasta 07:29:24
- Cloudflarequedan 14:48 · hasta 07:37:14
- e13678.dscb.akamaiedge.netA 23.2.78.94TTL más bajo20 sTTL en la zona
- Googlequedan 0:20 · hasta 07:22:46
- Cloudflarequedan 0:08 · hasta 07:22:34
Límites publicados y cadenas reales
- 8 RFC 9460: no se recomiendan más de 8
- 10 PowerDNS
- 11 BIND, Unbound
- 13 Knot
- Google, Cloudflare: ninguno publicado
CNAME huérfanos (dangling) y toma de control de subdominios
Un CNAME queda huérfano (dangling) cuando su destino ya no existe: una app en la nube eliminada, un bucket vaciado, un dominio vencido. Si otra persona puede crear un recurso con ese nombre, sirve su subdominio e incluso puede obtener un certificado válido para él.
El DNS lo muestra como una respuesta NXDOMAIN que todavía lleva su CNAME: lo que falta es el destino, no su nombre (RFC 6604 §3). Eso solo funciona en plataformas que dan a cada recurso su propio nombre DNS. Otras responden por cualquier nombre, así que allí un sitio eliminado sigue resolviendo: en ese caso, revise el propio sitio.
La solución es el orden: elimine el registro DNS antes que el recurso y verifique su dominio en las plataformas que lo ofrecen. Un destino ya corregido puede seguir pareciendo inexistente un tiempo: los resolutores conservan la respuesta negativa durante el menor entre el TTL del SOA de la zona de destino y su campo mínimo (RFC 2308 §5).
Un destino que falta responde NXDOMAIN
El nombre de un recurso eliminado deja de resolver: nuestro veredicto es huérfano.
- *.azurewebsites.netApp Service
- *.trafficmanager.netTraffic Manager
- *.blob.core.windows.netBlob Storage
- *.cloudapp.netCloud Services
- *.elasticbeanstalk.comElastic Beanstalk
- *.elb.amazonaws.comElastic Load Balancing
- *.pages.devCloudflare Pages
- *.edgekey.nethostname de borde
- *.map.fastly.netnombre de mapa


La plataforma responde por cualquier nombre
Un sitio eliminado sigue resolviendo: nuestro veredicto es apunta a la plataforma: compruebe que el sitio siga siendo suyo.
- *.github.ioGitHub Pages
- *.netlify.appNetlify
- *.herokuapp.comHeroku
- *.vercel.appVercel
- *.myshopify.comShopify
- *.pantheonsite.ioPantheon
- *.go-vip.netWordPress VIP
- *.webflow.ioWebflow
- *.zendesk.comZendesk
- *.s3.amazonaws.comAmazon S3
- *.azurefd.netAzure Front Door
- *.global.ssl.fastly.nethostname TLS






$ dig shop.example.com A
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; ANSWER SECTION:     # su registro está ahí
shop.example.com.   3600  IN  CNAME  example-shop.example.net.
;; AUTHORITY SECTION:  # no existe ese destino; los resolutores pueden conservar la respuesta negativa durante 5 min
example.net.         300  IN  SOA    ns1.example.net. …
Comprobaciones de propiedad que impiden una toma de control
- GitHub Pages
TXT _github-pages-challenge-<user>.<domain> - Azure App Service
TXT asuid.<subdomain> - Webflow
TXT _webflow one-time-verification=… - Cloudflare for SaaS
validación del hostname, por TXT o HTTP - Netlify
bloqueo del dominio, a través del soporte
Cómo agregar un registro CNAME (GoDaddy, Cloudflare, Namecheap, Squarespace)
Todos los paneles DNS piden lo mismo: el tipo (CNAME), el host y el destino que le dio su plataforma. En el campo del host escriba solo la etiqueta, www o shop: el panel agrega su dominio por sí solo.
Escribir el nombre completo da www.example.com.example.com, la razón más común de que un CNAME nuevo «no funcione». Lo mismo pasa en un archivo de zona, donde un nombre sin su punto final es relativo. En Cloudflare, un registro Proxied oculta el CNAME a las consultas: cámbielo a DNS only cuando una plataforma deba verificarlo.
Luego compruébelo aquí. Los proveedores hablan de entre un minuto y 72 horas; la espera real para un registro modificado es el TTL del registro antiguo, y un nombre nuevo suele verse de inmediato.
GoDaddyDestino de Shopify

Name: solo el prefijo, sin el nombre de dominio (por ejemplo, blog o shop); nunca @.
CloudflareDestino de Webflow
Name: solo su subdominio. DNS only mantiene el CNAME visible para las consultas; Proxied lo oculta.
NamecheapDestino de Google

Host: solo mysubdomain, no mysubdomain.domain.tld.
SquarespaceDestino de Framer



Name: no se puede agregar un CNAME con @ en el campo Name.
Lo que dicen los proveedores frente al TTL
- Route 53en 1 min, a sus propios servidores
- Namecheap30 min
- GoDaddy1 h, hasta 48 hTTL por defecto: 1 h
- Hostingerhasta 24 hTTL por defecto: 4 h
- Squarespacede 24 h a 48 hTTL por defecto: 4 h
- Gandihasta 72 h
- dinahostingaprox. 15 min


lo que dice el proveedorsu TTL por defecto: cuánto tiempo pueden conservar los resolutores el registro antiguo
Error 1014 de Cloudflare: CNAME Cross-User Banned
El error 1014 aparece cuando un nombre en Cloudflare apunta, por CNAME, a un nombre de otra cuenta de Cloudflare. Cloudflare lo bloquea para que un cliente no pueda enrutar tráfico a través de la configuración de otro.
Se permite dentro de una misma zona, entre zonas de la misma cuenta y a través de Cloudflare for SaaS, donde el dueño del destino agrega su nombre como nombre de host personalizado (custom hostname). Esa es la solución cuando apunta un dominio a un SaaS que funciona sobre Cloudflare. Otras causas: un dominio personalizado de R2 cuya zona está en espera (on hold), o una zona bloqueada.
Una consulta solo puede dar un indicio: cuando ambas zonas usan los servidores de nombres de Cloudflare, el 1014 es posible si están en cuentas distintas. El DNS muestra zonas, nunca cuentas, y un registro con proxy oculta el propio CNAME, así que aquí solo aparece uno en modo DNS only.
Cuenta A
shop.example.comCNAME → shops.example.net
1014bloqueado (Cross-User Banned)
Cuenta B
shops.example.netcon proxy · la propia zona del proveedor SaaS
- Misma zonawww → example.com
- Misma cuentauna zona → su zona hermana
- Cloudflare for SaaSel dueño del destino agrega su hostname
Otras causas: un dominio personalizado de R2 cuya zona está en espera (on hold), o una zona bloqueada.
Lo que esta herramienta puede decir: cuando ambas zonas responden desde *.ns.cloudflare.com, un 1014 es posible si las cuentas son distintas. El DNS muestra zonas, nunca cuentas. Un destino *.cdn.cloudflare.net es el CNAME setup (parcial) de Cloudflare, no SaaS.
Diferencia entre un CNAME y una redirección
Un CNAME no es una redirección. Solo le dice al DNS dónde encontrar la dirección; el navegador conserva el nombre que usted escribió en la barra de direcciones, se lo envía al servidor y espera un certificado para él.
Por eso las plataformas le piden que agregue su dominio también de su lado: su servidor debe reconocer www.example.com y servir un certificado para él. Un CNAME hacia un servidor que no conoce su nombre muestra su página por defecto o un error de certificado.
Para enviar a los visitantes de una URL a otra, use una redirección HTTP (301 o 308) en un servidor web, o la función de reenvío de su proveedor DNS, que opera ese servidor por usted. El Verificador de redirecciones muestra cada salto de una.
CNAMEel nombre se mantiene
- DNS:
www.example.com→ CNAMEsites.example.net→ su dirección - TLS: el certificado debe nombrar
www.example.com - HTTP:
Host: www.example.com; el servidor debe conocerlo
301la URL cambia
- DNS:
example.com→ el registro A de un servidor web - HTTP:
301 Location: https://www.example.net/ - Navegador: carga la nueva URL, que tiene su propia consulta DNS
Consulta CNAME: preguntas frecuentes
¿Qué es un registro CNAME?
¿Cómo verificar un registro CNAME?
dig www.example.com CNAME en macOS o Linux, nslookup -type=cname www.example.com en Windows, o Resolve-DnsName www.example.com -Type CNAME en PowerShell.¿Qué diferencia hay entre un CNAME y un registro A?
¿Puedo poner un CNAME en mi dominio raíz?
¿Por qué no veo mi CNAME?
¿Cuánto tarda un cambio de CNAME?
¿Qué es un CNAME huérfano (dangling CNAME)?
¿Cuántos CNAME se pueden encadenar?
¿Un CNAME puede apuntar a una dirección IP?
¿Un CNAME es lo mismo que una redirección?
¿Qué significa el error 1014 de Cloudflare?
¿Por qué los selectores DKIM usan CNAME?
Más herramientas DNS
Consulta DNS
Todos los registros DNS desde los servidores del dominio, junto a la caché de Google y Cloudflare
Consulta NS
Descubre los nameservers de cualquier dominio con detección de proveedor
Consulta MX
Encuentra registros MX y detalles del servidor de correo
Buscador de Subdominios
Descubre todos los subdominios de cualquier dominio
Comprobador de Hosting
Descubra quién aloja cualquier web: hosting, CDN, CMS, proveedor de correo, registrador y emisor SSL
Dominio a IP
Convierte cualquier dominio a su dirección IP con geolocalización y detección de CDN
Verificador de Redirecciones
Verifica redirecciones de URL, cadenas de redirección y códigos de estado HTTP para SEO
DNS Inverso
Encuentra hostnames asociados a cualquier dirección IP mediante registros PTR