











Generador de Contraseñas
Cree una contraseña aleatoria segura, una frase de contraseña de palabras al azar o un PIN, con su fortaleza exacta en bits y el tiempo que llevaría descifrarla. Este generador de contraseñas seguras funciona por completo en su navegador: nada de lo que genere se envía a ningún sitio.
Creada en su navegador con crypto.getRandomValues. No se envía ni se guarda nada.
¿Qué longitud debe tener una contraseña segura?
Al menos 15 caracteres cuando la contraseña es lo único que protege la cuenta, el mínimo de NIST desde julio de 2025, y al menos 8 cuando es una parte de la verificación en dos pasos. Este generador crea contraseñas de 16 por defecto, la longitud que recomienda CISA.
Esas son las reglas de NIST SP 800-63B-4 y de CISA. Cada carácter aleatorio sacado de los 94 entre letras, dígitos y símbolos suma 6,55 bits, y cada bit duplica los intentos que necesita un atacante (EFF): 16 caracteres con cada tipo al menos una vez aportan 104,6 bits, unos 10¹² años para una tarjeta gráfica incluso contra los hashes NTLM de Windows, los más rápidos de descifrar.
16 también encaja en la mayoría de los sitios: entre los sitios con máximo conocido en los datos de reglas de contraseñas de Apple, tres de cada cuatro aceptan 16 caracteres, y 16 es el tope más común. Excluir los caracteres parecidos cuesta 2,7 bits con esa longitud; usar solo letras y dígitos, 9,4 bits.
Estas cifras valen solo para caracteres elegidos al azar. Para ver cómo se compara una contraseña inventada por usted, use el verificador de seguridad de contraseñas.
| Longitud | Los 94 caracteres | Sin parecidos (84) | Letras y dígitos (62) |
|---|---|---|---|
| 8 | 51,3 bits | 49,9 bits | 47,2 bits |
| 12 | 78,1 bits | 76,1 bits | 71,3 bits |
| 15Mínimo de NIST | 98,0 bits | 95,5 bits | 89,2 bits |
| 16Por defecto · CISA | 104,6 bits | 101,9 bits | 95,2 bits |
| 20 | 130,9 bits | 127,6 bits | 119,0 bits |
| 24 | 157,2 bits | 153,3 bits | 142,9 bits |
| 32 | 209,7 bits | 204,5 bits | 190,5 bits |
- Aceptable
- Fuerte
- Muy fuerte
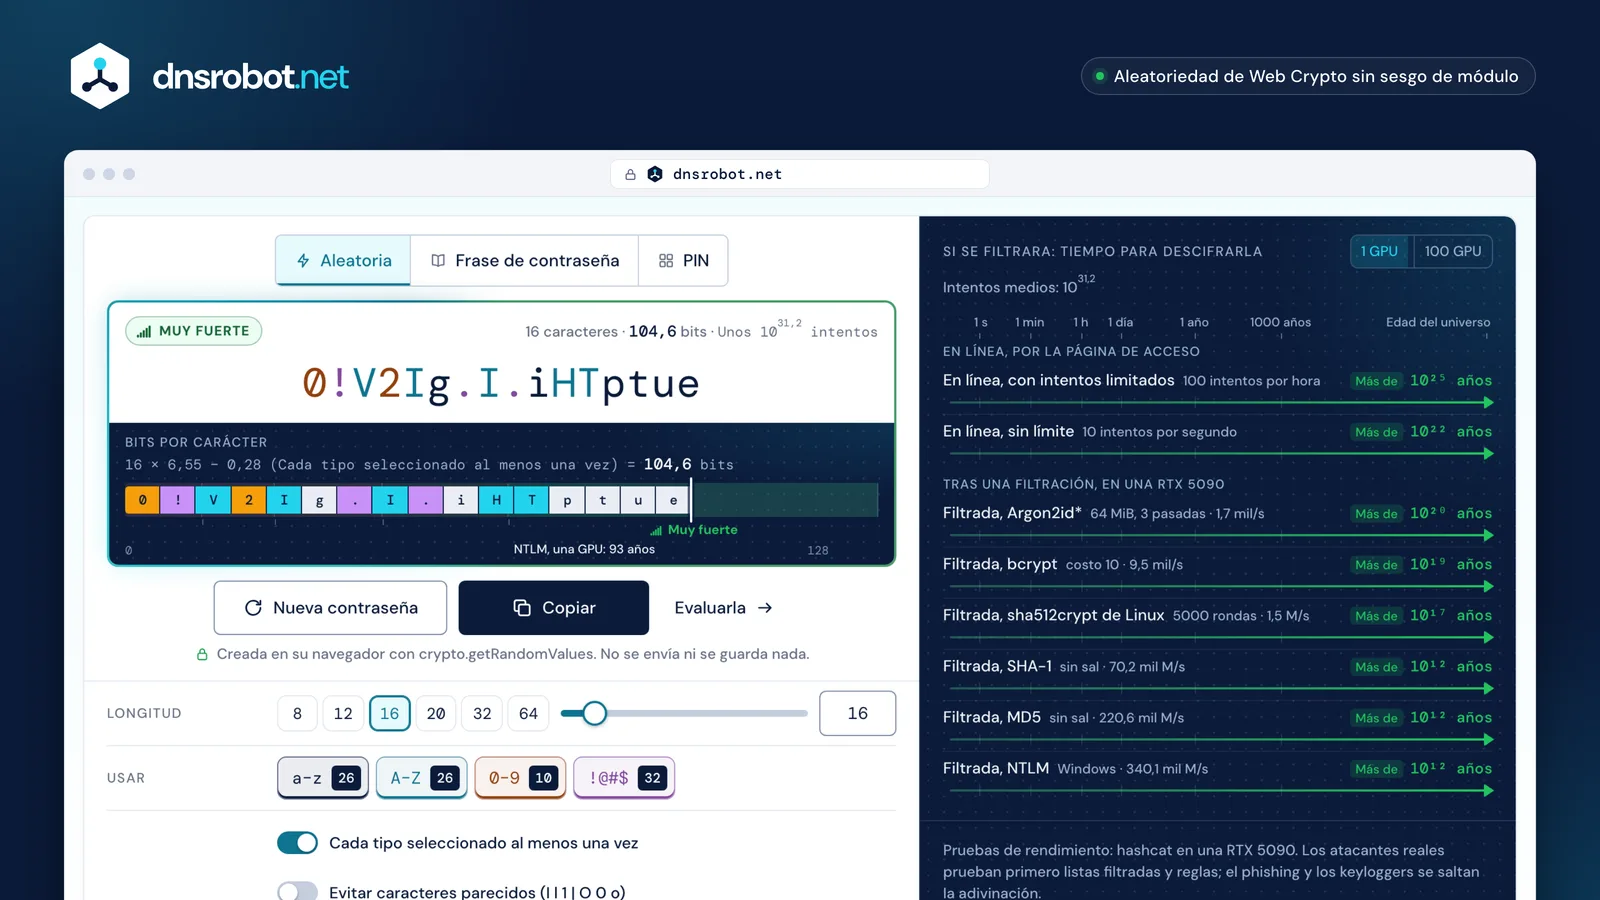
 La contraseñaCon colores según el tipo de carácter, lista para copiar, evaluar o volver a generar.Su fortalezaLa calificación, los bits exactos de estos ajustes y cuánto tardaría un ataque.Tres modosCaracteres aleatorios, una frase de contraseña de palabras al azar o un PIN.Las opcionesLongitud, tipos de carácter, caracteres parecidos, símbolos personalizados y cuántas crear a la vez.
Contraseña aleatoria, frase de contraseña o PIN: ¿cuál conviene usar?
Use caracteres aleatorios para cualquier contraseña que rellene un gestor de contraseñas, una frase de contraseña para las pocas que escribe o recuerda, y un PIN solo donde un teléfono o una tarjeta se bloquee tras unos pocos intentos fallidos.
Con la misma fortaleza se ven muy distintas: 12 caracteres aleatorios y seis palabras aleatorias aportan unos 78 bits. Los caracteres aleatorios son el camino más corto hacia una fortaleza dada, lo que conviene en sitios con tope de longitud; las palabras son mucho más fáciles de escribir en un teléfono o en un televisor, y de recordar. Una contraseña de Wi-Fi es un buen lugar para una frase de contraseña, que se comparte con los invitados como un código QR de Wi-Fi.
Un PIN es débil por diseño: uno de 6 dígitos es uno entre un millón, 19,9 bits. Funciona solo porque el dispositivo se detiene tras unos pocos intentos fallidos, y por eso NIST acepta los PIN, de 6 dígitos y 4 como mínimo, únicamente para desbloquear un dispositivo como un teléfono o una llave de seguridad, con no más de 10 intentos fallidos seguidos (NIST SP 800-63B-4).
El NCSC del Reino Unido sugiere tres palabras aleatorias para las contraseñas que hay que recordar, y afirma que las contraseñas aleatorias de un gestor de contraseñas son aún más fuertes (NCSC).
Caracteres aleatorios
dhLB#crZj}4FMuy fuerteContraseñas que rellena un gestor de contraseñas
Frase de contraseña
thrill-suitable-exponent-overlaid-duplicate-undercookMuy fuerteLas pocas que escribe o recuerda: computadora, correo, gestor de contraseñas
PIN
637727DébilTeléfonos y tarjetas que se bloquean tras unos pocos intentos fallidos
Generador de frases de contraseña: ¿cuántas palabras al azar hacen falta?
Seis palabras, el consejo de la propia EFF: cada palabra sacada al azar de su lista de 7776 suma 12,9 bits, así que seis dan 77,5 bits, casi lo mismo que 12 caracteres aleatorios. CISA acepta de cuatro a siete palabras sin relación entre sí.
La fortaleza viene del sorteo, no de las palabras: la lista larga de EFF tiene exactamente 7776 entradas, una por cada tirada de cinco dados, así que cada palabra es una de 7776 opciones igual de probables (EFF). El generador de frases de contraseña las saca con la misma aleatoriedad que las contraseñas.
Los separadores y las mayúsculas suman 0 bits, porque un atacante da por hecho el esquema. Un dígito aleatorio entre las palabras suma 3,3 bits por hueco, y una palabra más suma 12,9 bits, así que una séptima palabra es la forma más barata de ganar fortaleza.
Las palabras que usted elige son otra cosa, y los ejemplos famosos también: el "correct horse battery staple" de xkcd, escrito como correcthorsebatterystaple, aparece 4173 veces en los datos de filtraciones de Have I Been Pwned, y el "difícil" Tr0ub4dor&3 del mismo cómic, 3196 veces. Nunca use una frase de contraseña que haya leído en algún sitio, incluido el ejemplo de esta página.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Separador+0 bits
- Mayúsculas+0 bits
- Un dígito aleatorio entre palabras+3,3 bits cada uno
- Una palabra más+12,9 bits
¿Es seguro usar un generador de contraseñas aleatorias en línea?
Lo es cuando la contraseña se crea en su propio dispositivo y nunca se envía, que es como funciona este: su navegador saca cada carácter, y ninguna contraseña llega a nuestro servidor, a la dirección de la página ni a las analíticas.
Lo que hace seguro a un generador de contraseñas es de dónde sale su aleatoriedad. Este usa crypto.getRandomValues del navegador, el generador criptográficamente fuerte del estándar Web Crypto (W3C), nunca Math.random, que no está hecho para secretos.
Convertir un número aleatorio en un carácter es la segunda trampa. Tomar el número módulo 94 hace un poco más probables los primeros caracteres; este generador descarta los 42 números sobrantes que no completan un grupo de 94 y vuelve a sacar, el método de "descarte simple" de NIST SP 800-90A, de modo que cada carácter es exactamente igual de probable que cualquier otro.
Cuando cada tipo seleccionado debe aparecer al menos una vez, vuelve a sacar la contraseña entera hasta que lo cumplan todos, en lugar de colocar uno de cada tipo y mezclar. Cada contraseña válida sigue siendo igual de probable, así que los bits mostrados son exactos.
- 1
crypto.getRandomValuesda un número aleatorio de 32 bits - 2¿Es menor que 4 294 967 254 (el mayor múltiplo de 94)? Se conserva; si no, se saca otro
- 3El resto de dividirlo entre 94 elige el carácter
- 4Se repite con cada carácter; se vuelve a sacar toda la contraseña si falta un tipo obligatorio
Cada uno de los 94 caracteres: exactamente 1 posibilidad entre 94
¿Por qué un sitio web rechaza mi contraseña generada?
Porque muchos sitios aún limitan la longitud o restringen los símbolos. Baje la longitud al máximo del sitio, desactive los símbolos o escriba como símbolos personalizados los que admite, y genere de nuevo.
NIST pide a los sitios que acepten al menos 64 caracteres, cualquier carácter imprimible y espacios, y que eliminen reglas como "debe contener un símbolo" (NIST SP 800-63B-4). Muchos no se han puesto al día.
De los 436 sitios de los datos de reglas de contraseñas de Apple, una lista que comparten los gestores de contraseñas para que sus contraseñas encajen en cada sitio, 337 fijan una longitud máxima, 83 de ellos por debajo de 16, y cuatro de cada cinco exigen un dígito, aproximadamente.
Mantenga obligatorio cada tipo en esos sitios, para que siempre estén el dígito o el símbolo que piden, y haga la contraseña tan larga como permitan: 20 letras y dígitos (119 bits) superan a 12 caracteres de todos los tipos (78 bits).
16: nuestro valor por defecto · 68 sitiosNIST: aceptar al menos 64
¿Dónde conviene guardar una contraseña generada?
En un gestor de contraseñas: guarda una contraseña aleatoria distinta para cada cuenta y la rellena por usted, así que nunca la escribe ni la repite. NIST obliga a los sitios a dejar que los gestores de contraseñas las rellenen, y les pide que permitan pegarlas.
NIST cita pruebas de que quienes usan un gestor de contraseñas con generador acaban con contraseñas más fuertes (NIST SP 800-63B-4). Sirven tanto el gestor integrado del navegador como una aplicación aparte; lo que importa es una contraseña por cuenta.
Repetir contraseñas es la forma en que una filtración se convierte en muchas: los atacantes reproducen en otros sitios los pares de correo y contraseña filtrados, un ataque llamado relleno de credenciales. En noviembre de 2025, Have I Been Pwned cargó 1300 millones de contraseñas únicas de esas listas, 625 millones de ellas nunca vistas (Troy Hunt).
Cambie una contraseña cuando pueda haberse filtrado, no según un calendario: NIST indica a los sitios que dejen de forzar cambios periódicos. Reserve las frases de contraseña para las pocas que escribe: su computadora, su correo y el propio gestor de contraseñas.
El mismo correo y la misma contraseña, probados en otros sitios
Repetida
- CorreoAbierta
- BancoAbierta
- ComprasAbierta
- Redes socialesAbierta
Única
- CorreoSigue protegida
- BancoSigue protegida
- ComprasSigue protegida
- Redes socialesSigue protegida
Generador de contraseñas: preguntas y respuestas
¿Este generador de contraseñas es gratuito y se guardan las contraseñas?
¿Una contraseña de 12 caracteres es suficientemente fuerte?
¿Puedo generar contraseñas en lote?
¿Puedo crear una contraseña basada en palabras o en mi nombre?
¿Cómo creo una contraseña fácil de recordar?
¿Debo añadir números o símbolos a una frase de contraseña?
¿Qué cuesta evitar los caracteres parecidos?
¿Qué longitud debe tener un PIN?
¿Cada cuánto debo cambiar mis contraseñas?
¿Qué hace pwgen -s 40 1?
-y añade al menos un símbolo y -B deja fuera los caracteres parecidos, como l y 1. Para obtener lo mismo aquí, elija caracteres aleatorios, ponga la longitud en 40 y desactive los símbolos.¿Una contraseña generada es mejor que una inventada por mí?
¿Toda contraseña incluye cada tipo de carácter que selecciono?
Herramientas relacionadas
Prueba de Fuerza de Contraseña
Cuánto tardan 8 ataques en descifrar una contraseña, qué la debilita y una comprobación privada de filtración
Generador de QR WiFi
Un código QR WiFi para que sus invitados se conecten en un escaneo desde la Cámara del iPhone o el Wi-Fi de Android: WPA2, WPA3 y tarjeta imprimible
Entrar al Router
Abre la página de configuración de tu router, corrige errores como 192.168.l.l y encuentra las contraseñas por defecto por marca
Verificador de Nombres de Usuario
Compruebe un nombre de usuario en más de 50 plataformas a la vez