











Tạo mật khẩu mạnh
Tạo mật khẩu ngẫu nhiên mạnh, cụm mật khẩu gồm các từ ngẫu nhiên hoặc mã PIN, kèm độ mạnh chính xác tính bằng bit và thời gian cần để bẻ khóa. Trình tạo mật khẩu ngẫu nhiên này chạy hoàn toàn trong trình duyệt của bạn: không có gì bạn tạo ra bị gửi đi đâu cả.
Tạo ngay trong trình duyệt bằng crypto.getRandomValues. Không gửi đi và không lưu lại gì.
Mật khẩu mạnh nên dài bao nhiêu ký tự?
Ít nhất 15 ký tự khi mật khẩu là thứ duy nhất bảo vệ tài khoản, mức tối thiểu của NIST từ tháng 7 năm 2025, và ít nhất 8 ký tự khi nó chỉ là một phần của xác minh hai bước. Trình tạo này tạo 16 ký tự theo mặc định, đúng độ dài CISA khuyến nghị.
Đó là quy tắc của NIST SP 800-63B-4 và CISA. Mỗi ký tự ngẫu nhiên rút từ cả 94 chữ cái, chữ số và ký hiệu thêm 6,55 bit, và mỗi bit nhân đôi số lần đoán kẻ tấn công cần (EFF): 16 ký tự với mỗi loại ít nhất một lần có 104,6 bit, khoảng 10¹² năm cho một card đồ họa, kể cả với hash NTLM của Windows, loại dễ bẻ nhất.
16 ký tự cũng phù hợp với hầu hết các trang web: trong dữ liệu quy tắc mật khẩu của Apple, ở những trang có mức tối đa đã biết, ba trên bốn trang chấp nhận 16 ký tự, và 16 là giới hạn phổ biến nhất. Bỏ các ký tự dễ nhầm làm mất 2,7 bit ở độ dài này; chỉ dùng chữ cái và chữ số thì mất 9,4 bit.
Các con số này chỉ đúng với ký tự được chọn ngẫu nhiên. Để xem mật khẩu do bạn tự nghĩ ra so sánh thế nào, hãy dùng công cụ kiểm tra độ mạnh của mật khẩu.
| Độ dài | Cả 94 ký tự | Không ký tự dễ nhầm (84) | Chữ cái và chữ số (62) |
|---|---|---|---|
| 8 | 51,3 bit | 49,9 bit | 47,2 bit |
| 12 | 78,1 bit | 76,1 bit | 71,3 bit |
| 15Mức tối thiểu của NIST | 98,0 bit | 95,5 bit | 89,2 bit |
| 16Mặc định · CISA | 104,6 bit | 101,9 bit | 95,2 bit |
| 20 | 130,9 bit | 127,6 bit | 119,0 bit |
| 24 | 157,2 bit | 153,3 bit | 142,9 bit |
| 32 | 209,7 bit | 204,5 bit | 190,5 bit |
- Trung bình
- Mạnh
- Rất mạnh
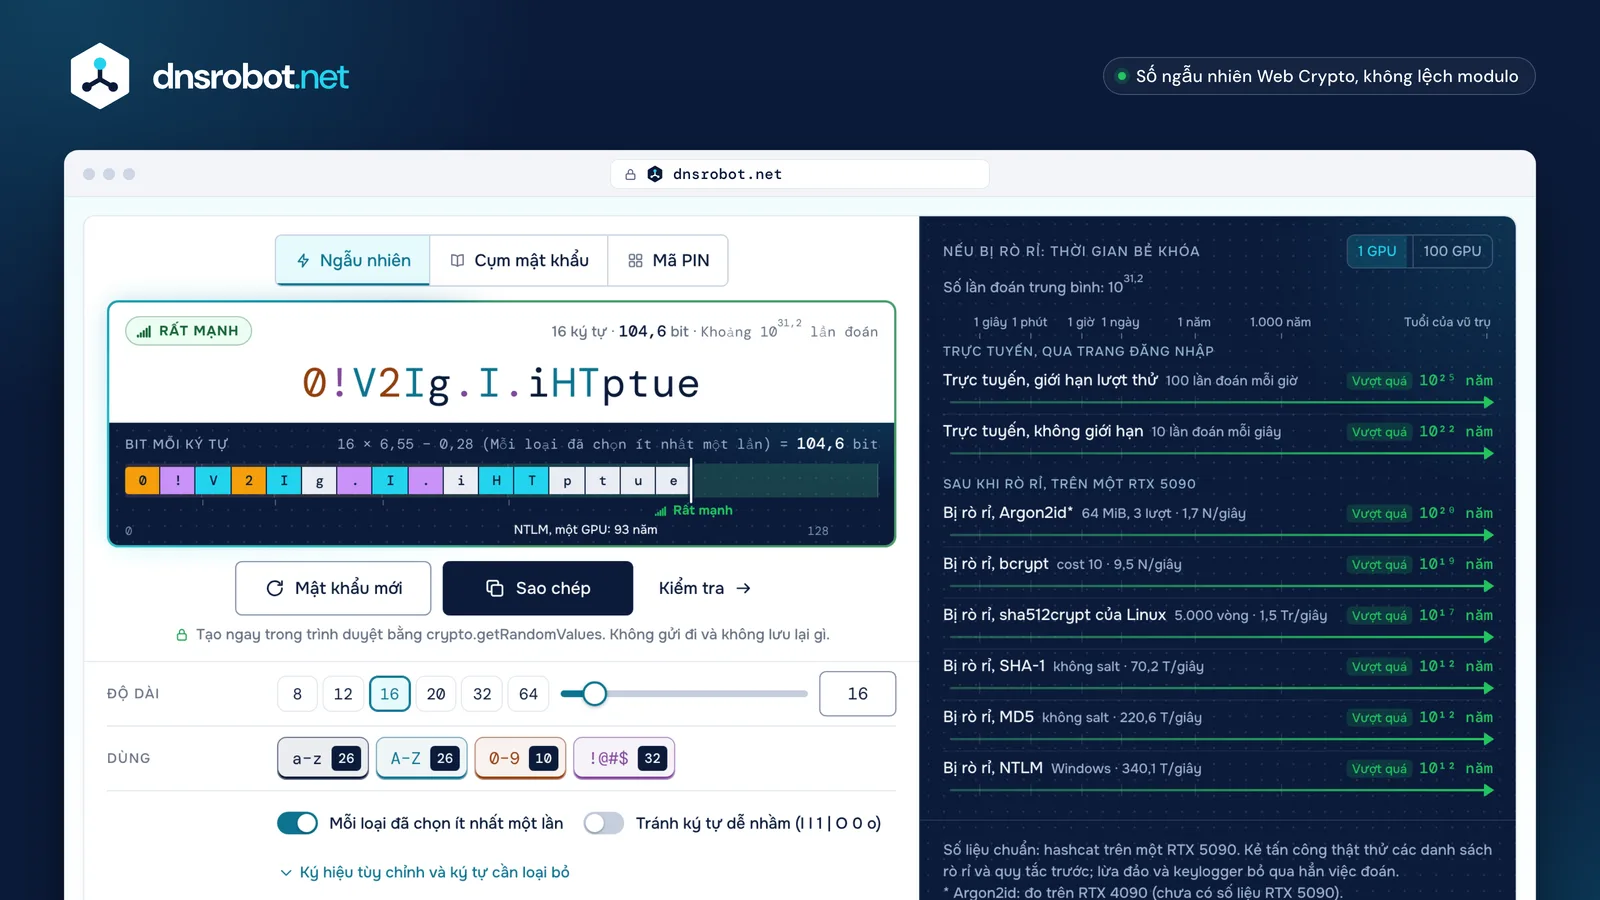
 Mật khẩuTô màu theo loại ký tự, sẵn sàng để sao chép, kiểm tra hoặc tạo lại.Độ mạnhMức đánh giá, số bit chính xác của cài đặt này và thời gian một cuộc tấn công cần.Ba chế độKý tự ngẫu nhiên, cụm mật khẩu gồm các từ ngẫu nhiên, hoặc mã PIN.Các tùy chọnĐộ dài, loại ký tự, ký tự dễ nhầm, ký hiệu tùy chỉnh và số lượng tạo cùng lúc.
Mật khẩu ngẫu nhiên, cụm mật khẩu hay mã PIN: nên dùng loại nào?
Dùng ký tự ngẫu nhiên cho mọi mật khẩu do trình quản lý mật khẩu tự điền, cụm mật khẩu cho vài mật khẩu bạn tự gõ hoặc nhớ, và mã PIN chỉ ở nơi điện thoại hay thẻ tự khóa sau vài lần nhập sai.
Ở cùng độ mạnh, chúng trông rất khác nhau: 12 ký tự ngẫu nhiên và sáu từ ngẫu nhiên đều có khoảng 78 bit. Ký tự ngẫu nhiên là cách ngắn nhất để đạt một độ mạnh nhất định, phù hợp với các trang giới hạn độ dài; còn các từ dễ gõ hơn nhiều trên điện thoại hay TV, và dễ nhớ hơn. Mật khẩu Wi-Fi là nơi hợp với cụm mật khẩu, chia sẻ cho khách bằng mã QR Wi-Fi.
Mã PIN yếu ngay từ thiết kế: mã PIN 6 chữ số là một trong một triệu khả năng, 19,9 bit. Nó chỉ dùng được vì thiết bị dừng lại sau vài lần đoán sai, nên NIST chỉ chấp nhận mã PIN, 6 chữ số và tối thiểu 4, để mở khóa thiết bị như điện thoại hay khóa bảo mật, với tối đa 10 lần sai liên tiếp (NIST SP 800-63B-4).
NCSC của Anh gợi ý ba từ ngẫu nhiên cho những mật khẩu bạn phải nhớ, và nói mật khẩu ngẫu nhiên từ trình quản lý mật khẩu còn mạnh hơn (NCSC).
Ký tự ngẫu nhiên
dhLB#crZj}4FRất mạnhMật khẩu do trình quản lý mật khẩu tự điền
Cụm mật khẩu
thrill-suitable-exponent-overlaid-duplicate-undercookRất mạnhVài mật khẩu bạn tự gõ hoặc nhớ: máy tính, email, trình quản lý mật khẩu
Mã PIN
637727YếuĐiện thoại và thẻ tự khóa sau vài lần nhập sai
Trình tạo cụm mật khẩu: cần bao nhiêu từ ngẫu nhiên?
Sáu từ, theo lời khuyên của chính EFF: mỗi từ rút ngẫu nhiên từ danh sách 7.776 từ thêm 12,9 bit, nên sáu từ cho 77,5 bit, mạnh gần bằng 12 ký tự ngẫu nhiên. CISA chấp nhận từ bốn đến bảy từ không liên quan nhau.
Độ mạnh đến từ việc rút ngẫu nhiên, không phải từ chính các từ: danh sách dài của EFF có đúng 7.776 mục, mỗi mục ứng với một lần gieo năm viên xúc xắc, nên mỗi từ là một trong 7.776 lựa chọn có khả năng như nhau (EFF). Trình tạo cụm mật khẩu rút từ bằng cùng nguồn ngẫu nhiên với các mật khẩu.
Dấu ngăn cách và chữ hoa thêm 0 bit, vì kẻ tấn công đoán trước được cách đặt. Một chữ số ngẫu nhiên giữa các từ thêm 3,3 bit cho mỗi khoảng, và thêm một từ là 12,9 bit, nên từ thứ bảy là cách rẻ nhất để tăng độ mạnh.
Từ do bạn tự chọn thì khác, các ví dụ nổi tiếng cũng vậy: "correct horse battery staple" của xkcd, gõ liền thành correcthorsebatterystaple, xuất hiện 4.173 lần trong dữ liệu rò rỉ của Have I Been Pwned, còn mật khẩu "khó" của bộ truyện tranh, Tr0ub4dor&3, xuất hiện 3.196 lần. Đừng bao giờ dùng cụm mật khẩu bạn đã đọc ở đâu đó, kể cả ví dụ trên trang này.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Dấu ngăn cách+0 bit
- Chữ hoa+0 bit
- Một chữ số ngẫu nhiên giữa các từ+3,3 bit mỗi chữ số
- Thêm một từ+12,9 bit
Dùng trình tạo mật khẩu ngẫu nhiên online có an toàn không?
An toàn khi mật khẩu được tạo trên chính thiết bị của bạn và không bao giờ bị gửi đi, đúng như cách trình tạo này hoạt động: trình duyệt của bạn rút từng ký tự, và không mật khẩu nào đến máy chủ của chúng tôi, địa chỉ trang hay công cụ phân tích.
Điều làm nên một trình tạo mật khẩu an toàn là nguồn ngẫu nhiên của nó. Trình tạo này dùng crypto.getRandomValues của trình duyệt, bộ tạo số ngẫu nhiên mạnh về mật mã của chuẩn Web Crypto (W3C), không bao giờ dùng Math.random, vốn không được tạo ra cho bí mật.
Biến một số ngẫu nhiên thành ký tự là cái bẫy thứ hai. Lấy số đó chia dư cho 94 sẽ làm vài ký tự đầu có khả năng xuất hiện cao hơn một chút; trình tạo này bỏ 42 số dư không đủ thành một bộ 94 đầy đủ rồi rút lại, đúng phương pháp "simple discard" của NIST SP 800-90A, nên mọi ký tự đều có khả năng xuất hiện hoàn toàn như nhau.
Khi mỗi loại đã chọn phải xuất hiện ít nhất một lần, nó rút lại cả mật khẩu cho đến khi đủ, thay vì đặt sẵn mỗi loại một ký tự rồi xáo trộn. Mọi mật khẩu hợp lệ vẫn có khả năng như nhau, nên số bit hiển thị là chính xác.
- 1
crypto.getRandomValuescho một số ngẫu nhiên 32 bit - 2Nhỏ hơn 4.294.967.254 (bội số lớn nhất của 94)? Giữ lại; nếu không thì rút lại
- 3Phần dư khi chia cho 94 chọn ra ký tự
- 4Lặp lại cho từng ký tự; rút lại cả mật khẩu nếu thiếu một loại bắt buộc
Mỗi ký tự trong 94 ký tự: đúng 1 trên 94 cơ hội
Vì sao trang web từ chối mật khẩu tôi vừa tạo?
Vì nhiều trang vẫn giới hạn độ dài hoặc hạn chế ký hiệu. Hãy giảm độ dài xuống mức tối đa của trang, hoặc tắt ký hiệu hay nhập các ký hiệu trang cho phép làm ký hiệu tùy chỉnh, rồi tạo lại.
NIST yêu cầu các trang chấp nhận ít nhất 64 ký tự, mọi ký tự in được và dấu cách, đồng thời bỏ các quy tắc như "phải có một ký hiệu" (NIST SP 800-63B-4). Nhiều trang vẫn chưa theo kịp.
Trong 436 trang của dữ liệu quy tắc mật khẩu của Apple, danh sách các trình quản lý mật khẩu dùng chung để mật khẩu vừa với từng trang, có 337 trang đặt độ dài tối đa, 83 trong số đó dưới 16, và khoảng bốn trên năm trang yêu cầu có chữ số.
Với những trang như vậy, hãy giữ mỗi loại ở trạng thái bắt buộc để chữ số hoặc ký hiệu họ đòi luôn có mặt, và để mật khẩu dài nhất mức họ cho phép: 20 chữ cái và chữ số (119 bit) mạnh hơn 12 ký tự đủ mọi loại (78 bit).
16: mặc định của chúng tôi · 68 trang webNIST: chấp nhận ít nhất 64
Nên lưu mật khẩu đã tạo ở đâu?
Trong trình quản lý mật khẩu: nó giữ một mật khẩu ngẫu nhiên khác nhau cho mỗi tài khoản và tự điền, nên bạn không bao giờ phải gõ hay dùng lại. NIST yêu cầu các trang cho phép trình quản lý mật khẩu tự điền, và đề nghị cho phép dán.
NIST dẫn bằng chứng cho thấy người dùng trình quản lý mật khẩu kèm bộ tạo mật khẩu cuối cùng có mật khẩu mạnh hơn (NIST SP 800-63B-4). Trình quản lý có sẵn trong trình duyệt hay một ứng dụng riêng đều được; điều quan trọng là mỗi tài khoản một mật khẩu.
Dùng lại mật khẩu là cách một vụ rò rỉ biến thành nhiều vụ: kẻ tấn công thử lại các cặp email và mật khẩu bị lộ trên trang khác, kiểu tấn công gọi là credential stuffing. Tháng 11 năm 2025, Have I Been Pwned nạp thêm 1,3 tỷ mật khẩu riêng biệt từ các danh sách như vậy, 625 triệu trong số đó chưa từng xuất hiện (Troy Hunt).
Hãy đổi mật khẩu khi nó có thể đã bị lộ, đừng đổi theo lịch: NIST yêu cầu các trang ngừng ép đổi định kỳ. Dành cụm mật khẩu cho vài mật khẩu bạn tự gõ: máy tính, email và chính trình quản lý mật khẩu.
Cùng email và mật khẩu, thử ở nơi khác
Dùng lại
- EmailBị mở
- Ngân hàngBị mở
- Mua sắmBị mở
- Mạng xã hộiBị mở
Riêng biệt
- EmailVẫn khóa
- Ngân hàngVẫn khóa
- Mua sắmVẫn khóa
- Mạng xã hộiVẫn khóa
Trình tạo mật khẩu: hỏi và đáp
Trình tạo mật khẩu này có miễn phí không, và mật khẩu có được lưu lại không?
Mật khẩu 12 ký tự có đủ mạnh không?
Tôi có thể tạo mật khẩu hàng loạt không?
Tôi có thể tạo mật khẩu dựa trên từ ngữ hoặc tên của mình không?
Làm sao để tạo mật khẩu dễ nhớ?
Có nên thêm chữ số hay ký hiệu vào cụm mật khẩu không?
Tránh ký tự dễ nhầm có tốn kém gì không?
Mã PIN nên dài bao nhiêu?
Bao lâu nên đổi mật khẩu một lần?
Lệnh pwgen -s 40 1 làm gì?
-y thêm ít nhất một ký hiệu và -B bỏ các ký tự dễ nhầm như l và 1. Để có kết quả tương tự ở đây, hãy chọn ký tự ngẫu nhiên, đặt độ dài 40 và tắt ký hiệu.Mật khẩu được tạo tự động có tốt hơn mật khẩu tôi tự nghĩ không?
Mật khẩu có luôn chứa mỗi loại ký tự tôi chọn không?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Công cụ mạng khác
Kiểm Tra Độ Mạnh Mật Khẩu
Xem mật khẩu bị 8 kiểu tấn công bẻ khóa trong bao lâu, mẫu nào làm yếu nó và kiểm tra rò rỉ riêng tư
Tạo Mã QR WiFi
Tạo mã QR WiFi để khách kết nối chỉ với một lần quét bằng Camera iPhone hoặc cài đặt Wi-Fi của Android: WPA2 và WPA3, kèm thẻ khách để in
Đăng Nhập Modem
Mở trang quản trị router, sửa lỗi gõ như 192.168.l.l và tra thông tin đăng nhập mặc định theo hãng
Kiểm Tra Tên Người Dùng
Kiểm tra tên người dùng trên hơn 50 nền tảng cùng lúc