











Kiểm tra độ mạnh của mật khẩu
Xem mật khẩu của bạn bị bẻ khóa mất bao lâu qua từng kiểu tấn công, những mẫu nào làm lộ nó và nó đã xuất hiện trong vụ rò rỉ dữ liệu nào chưa. Công cụ kiểm tra mật khẩu mạnh này không bao giờ gửi mật khẩu của bạn đi: chỉ 5 ký tự của mã hash rời khỏi thiết bị.
- Mật khẩu phổ biến
- Từ
- Tên
- Năm
- Bàn phím
- Lặp lại
- Ngẫu nhiên
Kiểm tra ngay trong trình duyệt. Chỉ 5 trong 40 ký tự đầu của mã hash SHA-1 được gửi đi, để kiểm tra rò rỉ.
Mật khẩu này sẽ bị bẻ nhanh đến đâu?
Nhập hoặc dán mật khẩu: kết quả cập nhật ngay khi bạn gõ.
Công cụ kiểm tra những gì
- Các mẫu kẻ tấn công thử trước: 49.233 mật khẩu phổ biến, từ và tên, năm, dãy phím, ký tự lặp và ký tự thay thế giống nhau.
- Rò rỉ dữ liệu: khoảng 2,07 tỷ mật khẩu bị rò rỉ trong Have I Been Pwned, theo k-anonymity.
- Tám kiểu tấn công, từ trang đăng nhập khóa sau 100 lần thử đến hash NTLM trên 100 card đồ họa.
Mật khẩu của tôi mạnh đến mức nào? Cách kiểm tra độ mạnh của mật khẩu
Mạnh bằng số lần đoán kẻ tấn công cần để tìm ra nó, và kẻ tấn công thử các mật khẩu có khả năng cao trước: mật khẩu phổ biến, từ và tên, năm, dãy phím và chữ cái bị thay thế, rất lâu trước các chuỗi ngẫu nhiên. Công cụ kiểm tra độ mạnh của mật khẩu này đếm những lần đoán đó.
Nó tách những gì bạn nhập thành các phần kẻ tấn công thử, như Summer + 2026 + !, tính mỗi phần theo số lần đoán nó cần, rồi cộng lại cách rẻ nhất để dựng nên toàn bộ mật khẩu. Bộ máy là zxcvbn-ts, công cụ ước tính mã nguồn mở mà OWASP dẫn chiếu, với danh sách từ tiếng Anh và danh sách của ngôn ngữ trang nếu có.
Chúng tôi đã sửa hai chỗ công cụ ước tính gốc sai ở đầu mạnh: nó đánh giá một mật khẩu 12 ký tự ngẫu nhiên thật sự ở khoảng 10¹² lần đoán thay vì khoảng 10²⁴, và một cụm mật khẩu sáu từ cao hơn thực tế hàng tỷ lần. Giờ các đoạn ngẫu nhiên được tính theo các ký tự chúng dùng, còn cụm mật khẩu được tính theo cách tạo ra chúng.
Chữ hoa, chữ số và ký hiệu vẫn được hiển thị, nhưng thiếu một loại không bao giờ bị trừ điểm: NIST đã bỏ các quy tắc đó vì chúng tạo ra mật khẩu dễ đoán như Password1! (NIST SP 800-63B-4). 64 ký tự đầu được phân tích; dài hơn thì nằm ngoài tầm đoán, trừ khi là một cụm từ đã biết, và phần kiểm tra rò rỉ vẫn xem toàn bộ.
Summer2026!
SummerTừ trong từ điểnTên một mùa, viết hoa chữ đầu theo cách quen thuộc: 50 lần đoán2026!Ngẫu nhiênNăm ký tự không tìm thấy mẫu nào: 100.000 lần đoán
YếuKhoảng 10 triệu lần đoán: YếuĐã bị lộCó trong dữ liệu rò rỉ 45 lần: Đã bị lộ
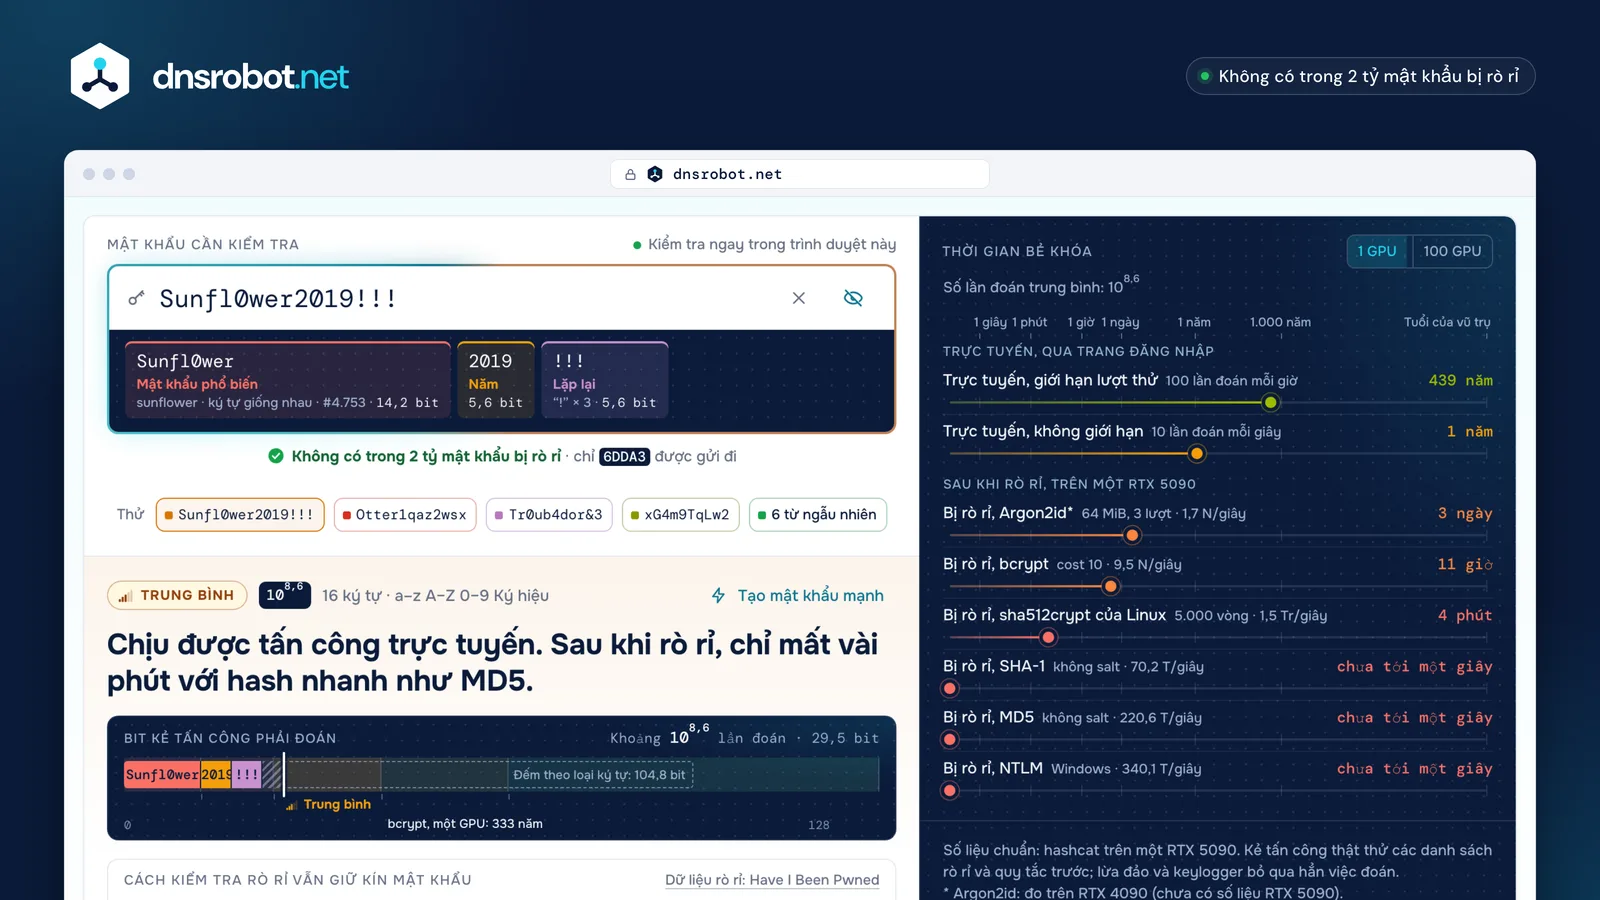
 Mức đánh giáTừ Rất yếu đến Rất mạnh, theo số lần đoán kẻ tấn công cần, hoặc Đã bị lộ khi mật khẩu có trong dữ liệu rò rỉ.Điểm yếu nằm ở đâuMật khẩu được tách theo các mẫu kẻ tấn công thử, mỗi mẫu kèm lý do nó dễ bị đoán.Thời gian bẻ khóaMỗi kiểu trong tám kiểu tấn công cần bao lâu, trên một card đồ họa hay một trăm.Kiểm tra rò rỉHave I Been Pwned đã thấy mật khẩu này chưa, và 5 ký tự của mã hash đã được gửi đi.
Mật khẩu của tôi bị bẻ khóa mất bao lâu?
Tùy kiểu tấn công: cùng một mật khẩu có thể trụ nhiều năm trước trang đăng nhập giới hạn lượt thử nhưng bị bẻ dưới một giây khi một trang web làm rò rỉ hash mật khẩu lưu kém. Công cụ cho thời gian bẻ khóa của tám kiểu tấn công có tên, trên một card đồ họa hay một trăm.
Thời gian bẻ khóa một mật khẩu bằng số lần đoán cần thiết chia cho tốc độ của kẻ tấn công. Trực tuyến, kẻ tấn công đoán qua trang đăng nhập: 100 lần mỗi giờ nếu trang khóa khi sai nhiều lần (NIST cho phép tối đa 100 lần liên tiếp), 10 lần mỗi giây nếu không. Ngoại tuyến, sau khi cơ sở dữ liệu bị rò rỉ, họ đoán trực tiếp trên các mã hash đã lưu bằng card đồ họa, và tốc độ phụ thuộc vào cách trang lưu chúng.
Một RTX 5090 thử 340,1 tỷ hash NTLM mỗi giây (Windows), 220,6 tỷ MD5 và 70,2 tỷ SHA-1, nhưng chỉ khoảng 9.500 hash bcrypt ở cost 10 và 1,48 triệu sha512crypt của Linux (số liệu chuẩn hashcat). Argon2id với 64 MiB bộ nhớ chạy 1.699 lần mỗi giây trên RTX 4090 (hashcat). Khoảng cách đó là lý do OWASP yêu cầu các trang lưu mật khẩu bằng Argon2id hoặc bcrypt.
Mỗi thời gian là một giá trị trung bình: với mật khẩu ngẫu nhiên, là một nửa số khả năng. Một lần test mật khẩu chỉ trung thực bằng kiểu tấn công nó giả định, nên mỗi dòng nêu tên một kiểu; kẻ tấn công thật còn chạy danh sách và quy tắc trước khi dò toàn bộ, đó là điều ước tính theo mẫu mô phỏng. Lừa đảo và keylogger bỏ qua hẳn việc đoán.
| Trực tuyến, giới hạn lượt thử | Trực tuyến, không giới hạn | Bị rò rỉ, Argon2id* | Bị rò rỉ, bcrypt | Bị rò rỉ, sha512crypt của Linux | Bị rò rỉ, SHA-1 | Bị rò rỉ, MD5 | Bị rò rỉ, NTLM | |
|---|---|---|---|---|---|---|---|---|
| Mã PIN 6 chữ số105,7 | 208 ngày | 14 giờ | 5 phút | 52 giây | chưa tới một giây | chưa tới một giây | chưa tới một giây | chưa tới một giây |
| Summer2026!, chỉ tính theo các mẫu107,0 | 11 năm | 12 ngày | 2 giờ | 17 phút | 7 giây | chưa tới một giây | chưa tới một giây | chưa tới một giây |
| 8 ký tự ngẫu nhiên1015,1 | 2 T năm | 4 Tr năm | 26 N năm | 5 N năm | 30 năm | 6 giờ | 2 giờ | 1 giờ |
| 4 từ ngẫu nhiên1015,3 | 2 T năm | 6 Tr năm | 34 N năm | 6 N năm | 39 năm | 7 giờ | 2 giờ | 1 giờ |
| 12 ký tự ngẫu nhiên1023,2 | 10¹⁷ năm | 10¹⁴ năm | 10¹² năm | 554 T năm | 4 T năm | 75 N năm | 24 N năm | 16 N năm |
| 6 từ ngẫu nhiên1023,0 | 10¹⁷ năm | 10¹⁴ năm | 10¹² năm | 368 T năm | 2 T năm | 50 N năm | 16 N năm | 10 N năm |
| 16 ký tự ngẫu nhiên1031,2 | 10²⁵ năm | 10²² năm | 10²⁰ năm | 10¹⁹ năm | 10¹⁷ năm | 10¹² năm | 10¹² năm | 10¹² năm |
| Mọi mật khẩu có trong dữ liệu rò rỉ109,3 | 2 N năm | 7 năm | 14 ngày | 3 ngày | 23 phút | chưa tới một giây | chưa tới một giây | chưa tới một giây |
| Trực tuyến, giới hạn lượt thử | Trực tuyến, không giới hạn | Bị rò rỉ, Argon2id* | Bị rò rỉ, bcrypt | Bị rò rỉ, sha512crypt của Linux | Bị rò rỉ, SHA-1 | Bị rò rỉ, MD5 | Bị rò rỉ, NTLM | |
|---|---|---|---|---|---|---|---|---|
| Mã PIN 6 chữ số105,7 | 208 ngày | 14 giờ | 3 giây | chưa tới một giây | chưa tới một giây | chưa tới một giây | chưa tới một giây | chưa tới một giây |
| Summer2026!, chỉ tính theo các mẫu107,0 | 11 năm | 12 ngày | 59 giây | 10 giây | chưa tới một giây | chưa tới một giây | chưa tới một giây | chưa tới một giây |
| 8 ký tự ngẫu nhiên1015,1 | 2 T năm | 4 Tr năm | 262 năm | 47 năm | 110 ngày | 3 phút | 1 phút | 41 giây |
| 4 từ ngẫu nhiên1015,3 | 2 T năm | 6 Tr năm | 341 năm | 61 năm | 143 ngày | 4 phút | 1 phút | 54 giây |
| 12 ký tự ngẫu nhiên1023,2 | 10¹⁷ năm | 10¹⁴ năm | 31 T năm | 6 T năm | 36 Tr năm | 752 năm | 239 năm | 155 năm |
| 6 từ ngẫu nhiên1023,0 | 10¹⁷ năm | 10¹⁴ năm | 21 T năm | 4 T năm | 24 Tr năm | 499 năm | 159 năm | 103 năm |
| 16 ký tự ngẫu nhiên1031,2 | 10²⁵ năm | 10²² năm | 10¹⁸ năm | 10¹⁷ năm | 10¹⁵ năm | 69 T năm | 22 T năm | 14 T năm |
| Mọi mật khẩu có trong dữ liệu rò rỉ109,3 | 2 N năm | 7 năm | 3 giờ | 36 phút | 14 giây | chưa tới một giây | chưa tới một giây | chưa tới một giây |
Mật khẩu của tôi có an toàn không? Ý nghĩa từng mức đánh giá
Mật khẩu của bạn an toàn trước việc bị đoán nếu đạt Rất mạnh, hoặc Mạnh ở trang lưu mật khẩu bằng hash chậm, và chưa từng xuất hiện trong vụ rò rỉ nào. Đã bị lộ ghi đè mọi mức khác.
Mỗi mức là một khoảng số lần đoán, được đặt theo thời gian các cuộc tấn công thực tế cần để bao phủ nó. Rất mạnh cần từ 10²¹ lần đoán trở lên: không card đồ họa đơn lẻ nào tìm ra nó trong một thế kỷ, kể cả với NTLM.
- Mã PIN 6 chữ số
- Summer2026!
- 8 ký tự ngẫu nhiên
- 4 từ ngẫu nhiên
- 6 từ ngẫu nhiên
- 12 ký tự ngẫu nhiên
- 16 ký tự ngẫu nhiên
- Đăng nhập có khóa
- Đăng nhập mở
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: một năm trên một card đồ họa
| Mức đánh giá | Số lần đoán cần | Chịu được gì |
|---|---|---|
| Đã bị lộ | Có trong dữ liệu rò rỉ | Không gì cả: kẻ tấn công thử mật khẩu đã bị lộ trước tiên. Hãy đổi nó ở mọi nơi bạn dùng. |
| Rất yếu | Dưới 10⁴ | Đoán trực tuyến tìm ra trong vòng 17 phút, kể cả ở 10 lần mỗi giây. |
| Yếu | 10⁴ đến 10⁸ | Chịu được trang khóa sau 100 lần sai, nhưng không chịu được trang không giới hạn; sau khi rò rỉ, nhiều nhất 16 giờ. |
| Trung bình | 10⁸ đến 10¹⁴ | Đoán trực tuyến mất từ vài tháng đến nhiều thiên niên kỷ; sau khi rò rỉ, từ vài giờ đến 333 năm với bcrypt, nhưng dưới 10 phút với MD5 hoặc NTLM. |
| Mạnh | 10¹⁴ đến 10²¹ | Sau khi rò rỉ: 333 đến 3 tỷ năm với bcrypt, nhưng 5 phút đến 93 năm với NTLM, trên một card đồ họa. |
| Rất mạnh | 10²¹ trở lên | Không card đồ họa đơn lẻ nào tìm ra nó trong một thế kỷ, kể cả với NTLM, loại hash dễ bẻ nhất. |
Thế nào là một mật khẩu mạnh?
Độ dài và tính ngẫu nhiên: ít nhất 15 ký tự nếu mật khẩu một mình bảo vệ tài khoản, do bộ tạo mật khẩu tạo ra hoặc ghép từ các từ ngẫu nhiên, chỉ dùng cho một tài khoản và chưa từng bị lộ. Ký hiệu, chữ hoa và việc đổi định kỳ không còn là yêu cầu.
Đó là bộ quy tắc của NIST SP 800-63B-4, chuẩn của Hoa Kỳ được sửa đổi vào tháng 7 năm 2025: 15 ký tự khi chỉ có một yếu tố và 8 khi có yếu tố thứ hai, chấp nhận ít nhất 64, mọi ký tự kể cả dấu cách và emoji, không có quy tắc kết hợp, không ép đổi, và mọi mật khẩu mới được đối chiếu với danh sách mật khẩu đã bị lộ và phổ biến.
CISA, cơ quan an ninh mạng của Hoa Kỳ, yêu cầu ít nhất 16 ký tự hoặc một cụm mật khẩu gồm bốn đến bảy từ không liên quan, còn NCSC của Anh gợi ý ba từ ngẫu nhiên. Cả ba đều đặt độ dài lên hàng đầu.
Thay chữ cái bằng chữ số trông giống không có tác dụng: kẻ tấn công biết o → 0 và a → @, và thử chúng từ sớm (NCSC). Trình tạo mật khẩu tạo ra mật khẩu đáp ứng mọi quy tắc.
- Ít nhất 15 ký tự, hoặc 8 ký tự nếu có yếu tố thứ haiĐộ dài được đối chiếu với 15
- Chấp nhận ít nhất 64 ký tựNhận tới 256, phân tích 64 ký tự đầu
- Mọi ký tự, kể cả dấu cách và emojiĐếm theo ký tự: một emoji là một
- Không có quy tắc kiểu "phải có một ký hiệu"Thiếu một loại không bao giờ bị coi là lỗi
- Không ép đổi định kỳ; đổi sau khi bị xâm phạmĐã bị lộ cho bạn biết khi nào cần đổi
- Chặn mật khẩu phổ biến và đã bị lộĐối chiếu với Have I Been Pwned
- Cho phép dán và dùng trình quản lý mật khẩuDán được và kích hoạt kiểm tra rò rỉ
Entropy của mật khẩu: vì sao P@ssw0rd và Tr0ub4dor&3 thất bại
Entropy đếm số mật khẩu có thể mà kẻ tấn công phải thử, và chỉ có nghĩa với mật khẩu được chọn ngẫu nhiên. Đếm theo loại ký tự, P@ssw0rd được khoảng 52 bit và Tr0ub4dor&3 khoảng 72; cả hai đều có trong dữ liệu rò rỉ, từ hàng nghìn đến hàng triệu lần.
Một công cụ tính entropy mật khẩu nhân độ dài với số bit của mỗi loại ký tự có mặt, như thể mọi ký tự đều được chọn ngẫu nhiên. Con người không bao giờ làm vậy: P@ssw0rd là từ "password" với hai kiểu thay quen thuộc, và Have I Been Pwned đã thấy nó 6.421.042 lần. Vì thế NIST đặt quy tắc dựa trên độ dài: không thể tính entropy cho mật khẩu do con người chọn (NIST SP 800-63B-4, Phụ lục A).
Tr0ub4dor&3, ví dụ của xkcd về một mật khẩu khó nhớ, là một từ trong từ điển với chữ cái bị thay, một ký hiệu và một chữ số: khoảng một triệu lần đoán khi các phép thay được gỡ bỏ, Yếu nếu xét riêng, và thực tế là Đã bị lộ, với 3.196 lần xuất hiện.
Với mật khẩu ngẫu nhiên, hai cách đếm khớp nhau, và trình tạo mật khẩu hiển thị số bit chính xác của nó. Công cụ kiểm tra thì báo số lần đoán: 10ˣ lần đoán là 3,32 × x bit.
- Theo loại ký tự
- Theo các mẫu
- Trong dữ liệu rò rỉ
P@ssw0rd6.421.042 lầnTr0ub4dor&33.196 lần12 ký tự ngẫu nhiênKhông tìm thấy
Mật khẩu của tôi đã bị lộ chưa? Kiểm tra Have I Been Pwned kín đáo
Công cụ đối chiếu đúng mật khẩu với Pwned Passwords của Have I Been Pwned, khoảng 2,07 tỷ mật khẩu từ các vụ rò rỉ dữ liệu, mà không gửi nó đi: chỉ 5 trong 40 ký tự đầu của mã hash SHA-1 rời khỏi trình duyệt của bạn, và chúng đến máy chủ của chúng tôi, không phải Have I Been Pwned.
Trình duyệt của bạn băm mật khẩu bằng SHA-1 và gửi 5 ký tự đầu, như 21BD1. Khoảng 2.000 mã hash trong cơ sở dữ liệu bắt đầu bằng 5 ký tự đó; phản hồi liệt kê tất cả kèm số lần, và trình duyệt của bạn tìm 35 ký tự còn lại trong danh sách ấy. Đây là k-anonymity, thiết kế của chính Have I Been Pwned (HIBP): ai thấy 5 ký tự đó cũng không biết bạn đang giữ mật khẩu nào trong 2.000.
Máy chủ của chúng tôi hỏi Have I Been Pwned thay bạn, nên không bao giờ thấy địa chỉ IP của bạn, thêm 100 đến 300 dòng giả vào mỗi phản hồi để kích thước không tiết lộ gì, và không ghi nhật ký tiền tố. Việc kiểm tra chạy khi bạn rời khỏi ô nhập, nhấn Enter hoặc dán, không bao giờ ở mỗi lần gõ phím: mỗi chữ gõ gửi một tiền tố có thể làm lộ mật khẩu, nên Have I Been Pwned khuyên không làm vậy (HIBP).
Con số là số lần xuất hiện, không phải số vụ rò rỉ: Tr0ub4dor&3 được thấy 3.196 lần. Con số 2,07 tỷ là số đo của chính chúng tôi, vì Have I Been Pwned không công bố tổng số hiện tại: 256 tiền tố ngẫu nhiên chứa trung bình 1.971 mã hash mỗi tiền tố (ngày 23 tháng 10 năm 2026).
Trình duyệt của bạn
••••••••SHA-1 của mật khẩu
21BD12DC183F740EE76F27B78EB39C8AD972A757Gửi đi: 5 ký tự đầu · Giữ lại: 35 ký tự còn lại
So khớp trong trình duyệt của bạn
…2DC183F74…:6.421.042Đã xuất hiện 6.421.042 lần
dnsrobot.net
21BD1+ 100 đến 300 dòng giả
Không ghi nhật ký
Khoảng 2.000 mã hash bắt đầu bằng 21BD1Have I Been Pwned
/range/21BD1Thấy máy chủ của chúng tôi, không bao giờ thấy bạn
Phải làm gì nếu mật khẩu của bạn nằm trong một vụ rò rỉ
Ngừng dùng nó: đổi trước tiên ở tài khoản email, rồi ở mọi trang bạn dùng cùng hoặc gần giống mật khẩu đó, mỗi lần sang một mật khẩu ngẫu nhiên mới, và bật xác minh hai bước ở bất cứ đâu có cung cấp.
Mật khẩu đã bị lộ nằm trong danh sách kẻ tấn công thử trước tiên, nên độ mạnh của nó không còn giá trị: chạy toàn bộ danh sách 2,07 tỷ mất chưa đến một giây trên một card đồ họa với hash NTLM hoặc MD5 và khoảng 2,5 ngày với bcrypt. Đó là lý do NIST yêu cầu các trang từ chối mật khẩu đã bị lộ và bắt bạn đổi mật khẩu đã bị xâm phạm (NIST SP 800-63B-4).
Email đứng đầu vì nó có thể đặt lại mọi tài khoản khác. Trình tạo mật khẩu cấp cho mỗi tài khoản một mật khẩu riêng, và trình quản lý mật khẩu nhớ giúp bạn. Trùng khớp không có nghĩa tài khoản của bạn đã bị xâm nhập: danh sách chứa chính mật khẩu đó, của bất kỳ ai từng dùng nó.
Ngay cả một mật khẩu mạnh và riêng biệt cũng không chặn được lừa đảo hay keylogger, những thứ ghi lại nó khi bạn gõ (NIST SP 800-63B-4). Hãy kiểm tra đường link thực sự dẫn đến đâu trước khi đăng nhập, và kiểm tra người gửi thật của một email đáng ngờ bằng công cụ phân tích header email.
- 1Đổi mật khẩu email trướcEmail có thể đặt lại mọi tài khoản khác.
- 2Rồi đổi ở mọi nơi bạn dùng lạiMỗi tài khoản một mật khẩu tạo riêng.
- 3Bật xác minh hai bướcChỉ có mật khẩu bị đánh cắp thì không còn vào được.
- 4Lưu trong trình quản lý mật khẩuNó nhớ từng mật khẩu và tự điền giúp bạn.
Độ mạnh của mật khẩu: hỏi và đáp
Nhập mật khẩu thật của tôi vào đây có an toàn không?
Công cụ này có giống công cụ kiểm tra mật khẩu của Have I Been Pwned không?
"Đã xuất hiện 3.196 lần" nghĩa là gì?
Công cụ kiểm tra mật khẩu tính thời gian bẻ khóa thế nào?
Vì sao công cụ kiểm tra độ mạnh mật khẩu khác cho kết quả khác?
Đây có phải công cụ tính entropy mật khẩu không?
Vì sao mật khẩu dài của tôi bị đánh giá yếu?
Tôi có cần ký hiệu, chữ số và chữ hoa không?
Bẻ khóa mật khẩu 8 ký tự mất bao lâu?
Mật khẩu mạnh vẫn có thể bị hack không?
Vì sao mật khẩu trông mạnh lại hiện Đã bị lộ?
Vì sao việc kiểm tra rò rỉ không chạy khi tôi đang gõ?
Còn thiếu điều gì?Đề xuất tính năng hoặc công cụ mới
Công cụ mạng khác
Tạo Mật Khẩu
Tạo mật khẩu mạnh ngẫu nhiên, cụm mật khẩu và mã PIN ngay trên trình duyệt, kèm số bit và thời gian bẻ khóa
Phân Tích Header Email
Phân tích header email thô và theo dõi hành trình email
Đăng Nhập Modem
Mở trang quản trị router, sửa lỗi gõ như 192.168.l.l và tra thông tin đăng nhập mặc định theo hãng
Tạo Mã QR WiFi
Tạo mã QR WiFi để khách kết nối chỉ với một lần quét bằng Camera iPhone hoặc cài đặt Wi-Fi của Android: WPA2 và WPA3, kèm thẻ khách để in