











Générateur de mot de passe
Générez un mot de passe sécurisé et aléatoire, une phrase secrète de mots tirés au hasard ou un code PIN, avec sa solidité exacte en bits et le temps qu'il faudrait pour le casser. Ce générateur de mot de passe (ou « mdp ») fonctionne entièrement dans votre navigateur : rien de ce que vous générez n'est envoyé.
Généré dans votre navigateur avec crypto.getRandomValues. Rien n'est envoyé ni enregistré.
Quelle longueur pour un mot de passe sécurisé ?
Au moins 15 caractères quand le mot de passe est seul à protéger le compte, le minimum du NIST depuis juillet 2025, et au moins 8 quand il n'est qu'un élément d'une connexion en deux étapes. Ce générateur en produit 16 par défaut, la longueur recommandée par la CISA.
Ce sont les règles du NIST SP 800-63B-4 et de la CISA. Chaque caractère tiré au hasard parmi les 94 lettres, chiffres et symboles ajoute 6,55 bits, et chaque bit double le nombre d'essais nécessaires (EFF) : 16 caractères avec chaque type au moins une fois totalisent 104,6 bits, soit environ 10¹² ans pour une carte graphique, même contre les hachages NTLM de Windows, les plus rapides à casser.
16 convient aussi à la plupart des sites : parmi les sites dont le maximum est connu dans les données de règles de mots de passe d'Apple, trois sur quatre acceptent 16 caractères, et 16 est la limite la plus courante. Exclure les caractères ambigus coûte 2,7 bits à cette longueur ; se limiter aux lettres et aux chiffres, 9,4 bits.
Ces chiffres ne valent que pour des caractères tirés au hasard. Pour savoir ce que vaut un mot de passe que vous avez inventé, utilisez le testeur de mot de passe.
| Longueur | Les 94 caractères | Sans caractères ambigus (84) | Lettres et chiffres (62) |
|---|---|---|---|
| 8 | 51,3 bits | 49,9 bits | 47,2 bits |
| 12 | 78,1 bits | 76,1 bits | 71,3 bits |
| 15Minimum du NIST | 98,0 bits | 95,5 bits | 89,2 bits |
| 16Par défaut · CISA | 104,6 bits | 101,9 bits | 95,2 bits |
| 20 | 130,9 bits | 127,6 bits | 119,0 bits |
| 24 | 157,2 bits | 153,3 bits | 142,9 bits |
| 32 | 209,7 bits | 204,5 bits | 190,5 bits |
- Moyen
- Solide
- Très solide
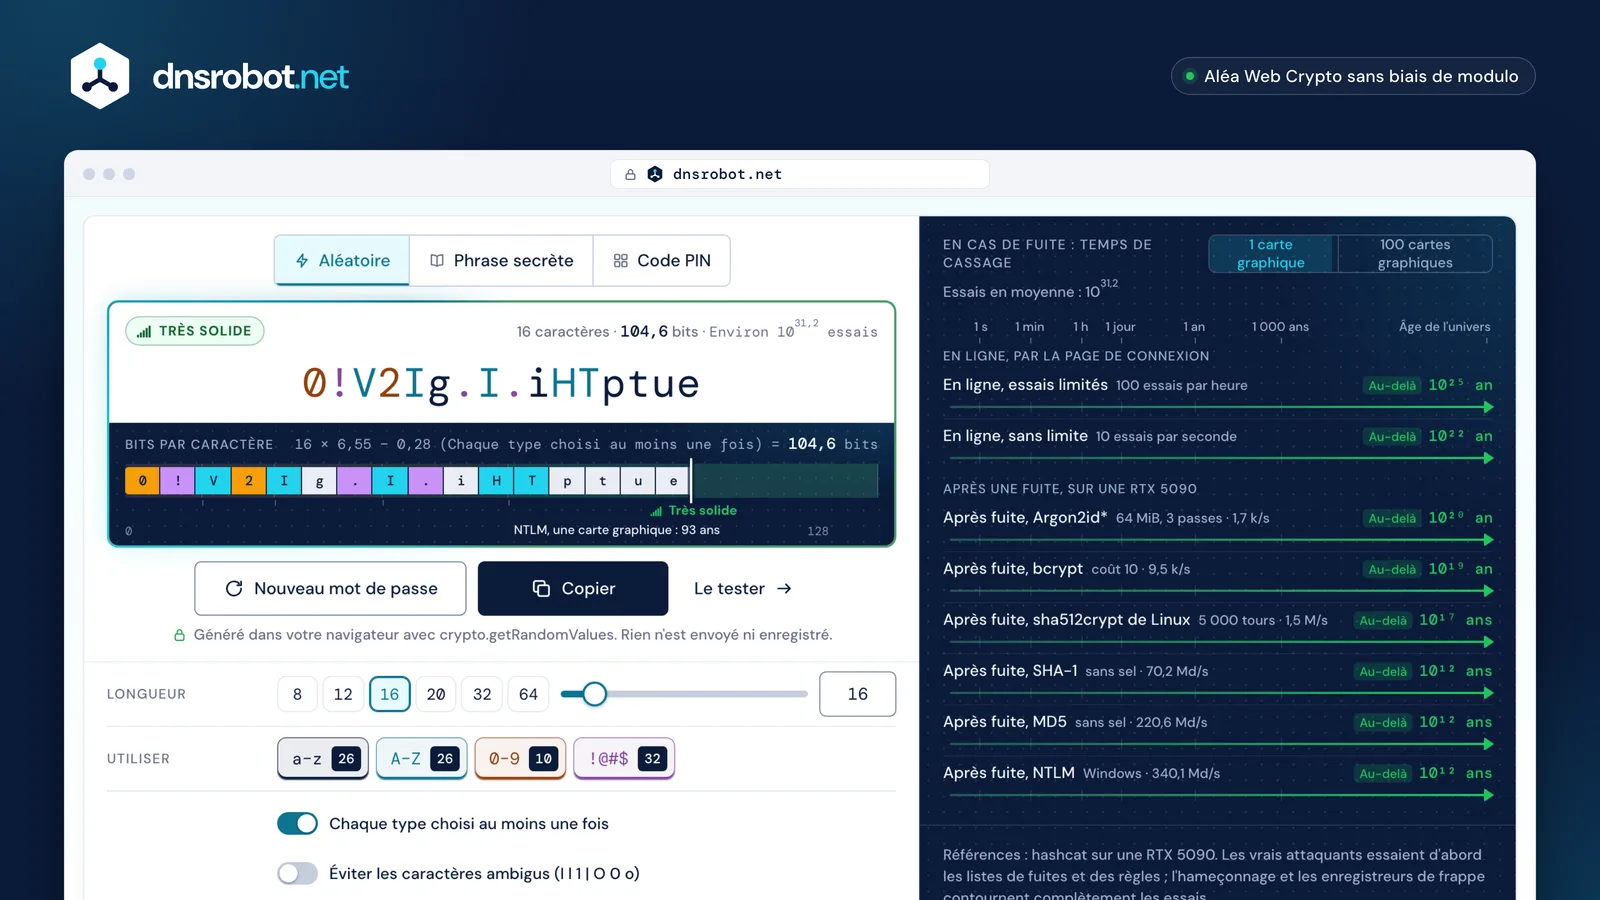
 Le mot de passeColoré par type de caractère, prêt à copier, à tester ou à régénérer.Sa soliditéLa note, les bits exacts de ces réglages et le temps qu'une attaque prendrait.Trois modesCaractères aléatoires, phrase secrète de mots tirés au hasard, ou code PIN.Les optionsLongueur, types de caractères, caractères ambigus, symboles personnalisés et nombre de mots de passe à générer d'un coup.
Mot de passe aléatoire, phrase secrète ou code PIN : lequel choisir ?
Choisissez des caractères aléatoires pour tout mot de passe qu'un gestionnaire de mots de passe remplit à votre place, une phrase secrète pour les rares que vous saisissez ou retenez, et un code PIN seulement là où un téléphone ou une carte se verrouille après quelques essais erronés.
À solidité égale, ils n'ont pas du tout le même aspect : 12 caractères aléatoires et six mots aléatoires totalisent environ 78 bits. Les caractères aléatoires sont le chemin le plus court vers une solidité donnée, ce qui convient aux sites qui limitent la longueur ; les mots sont bien plus faciles à saisir sur un téléphone ou une télé, et à retenir. Un mot de passe Wi-Fi est un bon endroit pour une phrase secrète, partagée avec vos invités sous forme de code QR Wi-Fi.
Un code PIN est faible par conception : un code à 6 chiffres est un parmi un million, soit 19,9 bits. Il ne fonctionne que parce que l'appareil s'arrête après quelques essais erronés, et c'est pourquoi le NIST n'accepte les codes PIN, de 6 chiffres et d'au moins 4, que pour déverrouiller un appareil comme un téléphone ou une clé de sécurité, avec au plus 10 échecs consécutifs (NIST SP 800-63B-4).
Le NCSC britannique conseille trois mots aléatoires pour les mots de passe que vous devez retenir, et précise que les mots de passe aléatoires d'un gestionnaire de mots de passe sont encore plus solides (NCSC).
Caractères aléatoires
dhLB#crZj}4FTrès solideLes mots de passe qu'un gestionnaire de mots de passe remplit à votre place
Phrase secrète
thrill-suitable-exponent-overlaid-duplicate-undercookTrès solideLes rares que vous saisissez ou retenez : ordinateur, e-mail, gestionnaire de mots de passe
Code PIN
637727FaibleTéléphones et cartes qui se verrouillent après quelques essais erronés
Générateur de phrase secrète : combien de mots aléatoires faut-il ?
Six mots, le conseil de l'EFF elle-même : chaque mot tiré au hasard dans sa liste de 7 776 ajoute 12,9 bits, donc six mots donnent 77,5 bits, à peu près autant que 12 caractères aléatoires. La CISA accepte de quatre à sept mots sans rapport entre eux.
La force vient du tirage, pas des mots : la longue liste de l'EFF compte exactement 7 776 entrées, une pour chaque lancer de cinq dés, donc chaque mot est un choix parmi 7 776 possibilités équiprobables (EFF). Le générateur de phrases secrètes les tire avec le même aléa que les mots de passe.
Les séparateurs et les majuscules ajoutent 0 bit, car un attaquant en suppose le schéma. Un chiffre aléatoire entre les mots ajoute 3,3 bits par intervalle, et un mot de plus ajoute 12,9 bits : un septième mot est donc le moyen le moins cher de gagner en solidité.
Les mots que vous choisissez vous-même sont une autre affaire, tout comme les exemples célèbres : le « correct horse battery staple » de xkcd, saisi correcthorsebatterystaple, apparaît 4 173 fois dans les données de fuites de Have I Been Pwned, et le « difficile » Tr0ub4dor&3 du même dessinateur 3 196 fois. N'utilisez jamais une phrase secrète lue quelque part, y compris l'exemple de cette page.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Séparateur+0 bit
- Majuscules+0 bit
- Un chiffre aléatoire entre les mots+3,3 bits chacun
- Un mot de plus+12,9 bits
Un générateur de mot de passe en ligne est-il sûr ?
Oui, quand le mot de passe est créé sur votre appareil et jamais envoyé, ce qui est le cas ici : votre navigateur tire chaque caractère, et aucun mot de passe n'atteint notre serveur, l'adresse de la page ni les outils d'analyse.
Ce qui fait un générateur de mot de passe sécurisé, c'est l'origine de son aléa. Celui-ci utilise crypto.getRandomValues du navigateur, le générateur cryptographiquement fort de la norme Web Crypto (W3C), et jamais Math.random, qui n'est pas conçu pour les secrets.
Transformer un nombre aléatoire en caractère est le deuxième piège. Prendre le nombre modulo 94 rend les premiers caractères légèrement plus probables ; ce générateur écarte les 42 nombres restants qui ne forment pas un jeu complet de 94 et tire à nouveau, la méthode « simple discard » du NIST SP 800-90A, si bien que chaque caractère est exactement aussi probable que n'importe quel autre.
Quand chaque type choisi doit apparaître au moins une fois, il retire tout le mot de passe jusqu'à ce que ce soit le cas, au lieu d'y placer un caractère de chaque type puis de mélanger. Tous les mots de passe valides restent équiprobables, donc les bits affichés sont exacts.
- 1
crypto.getRandomValuesdonne un nombre aléatoire de 32 bits - 2Inférieur à 4 294 967 254 (le plus grand multiple de 94) ? On le garde ; sinon, on retire
- 3Le reste de la division par 94 désigne le caractère
- 4On recommence pour chaque caractère ; on retire tout le mot de passe s'il manque un type exigé
Chacun des 94 caractères : exactement 1 chance sur 94
Pourquoi un site refuse-t-il mon mot de passe généré ?
Parce que beaucoup de sites limitent encore la longueur ou les symboles. Réduisez la longueur au maximum du site, désactivez les symboles ou saisissez ceux qu'il autorise comme symboles personnalisés, puis générez à nouveau.
Le NIST demande aux sites d'accepter au moins 64 caractères, tous les caractères imprimables et les espaces, et d'abandonner les règles du type « doit contenir un symbole » (NIST SP 800-63B-4). Beaucoup ne s'y sont pas encore mis.
Sur les 436 sites des données de règles de mots de passe d'Apple, une liste que les gestionnaires de mots de passe partagent pour que leurs mots de passe conviennent à chaque site, 337 fixent une longueur maximale, 83 d'entre eux en dessous de 16, et environ quatre sur cinq exigent un chiffre.
Pour ces sites, gardez chaque type exigé, afin que le chiffre ou le symbole demandé soit toujours présent, et allongez le mot de passe autant qu'ils le permettent : 20 lettres et chiffres (119 bits) valent mieux que 12 caractères de tous types (78 bits).
16 : notre valeur par défaut · 68 sitesNIST : accepter au moins 64
Où conserver un mot de passe généré ?
Dans un gestionnaire de mots de passe : il garde un mot de passe aléatoire différent pour chaque compte et le remplit à votre place, si bien que vous n'en saisissez ni n'en réutilisez jamais. Le NIST oblige les sites à laisser les gestionnaires de mots de passe remplir les champs, et leur demande d'autoriser le collage.
Le NIST cite des preuves que les personnes qui utilisent un gestionnaire de mots de passe avec générateur finissent par avoir des mots de passe plus solides (NIST SP 800-63B-4). Le gestionnaire intégré à votre navigateur comme une application à part conviennent ; ce qui compte, c'est un mot de passe par compte.
La réutilisation est ce qui transforme une fuite en plusieurs : les attaquants rejouent des couples e-mail et mot de passe divulgués sur d'autres sites, une attaque appelée bourrage d'identifiants. En novembre 2025, Have I Been Pwned a chargé 1,3 milliard de mots de passe uniques issus de telles listes, dont 625 millions jamais vus auparavant (Troy Hunt).
Changez un mot de passe quand il a pu fuiter, pas selon un calendrier : le NIST demande aux sites d'arrêter d'imposer des changements périodiques. Réservez les phrases secrètes aux rares mots de passe que vous saisissez : votre ordinateur, votre messagerie et le gestionnaire de mots de passe lui-même.
Le même e-mail et le même mot de passe, essayés ailleurs
Réutilisé
- E-mailOuvert
- BanqueOuvert
- AchatsOuvert
- Réseaux sociauxOuvert
Unique
- E-mailToujours verrouillé
- BanqueToujours verrouillé
- AchatsToujours verrouillé
- Réseaux sociauxToujours verrouillé
Générateur de mot de passe : questions et réponses
Ce générateur de mot de passe est-il gratuit, et les mots de passe sont-ils enregistrés ?
Un mot de passe de 12 caractères est-il assez solide ?
Puis-je générer des mots de passe en masse ?
Puis-je créer un mot de passe à partir de mots ou de mon nom ?
Comment créer un mot de passe facile à retenir ?
Dois-je ajouter des chiffres ou des symboles à une phrase secrète ?
Que coûte l'exclusion des caractères ambigus ?
Quelle longueur pour un code PIN ?
À quelle fréquence changer mes mots de passe ?
Que fait pwgen -s 40 1 ?
-y ajoute au moins un symbole et -B exclut les caractères ambigus comme l et 1. Pour obtenir la même chose ici, choisissez les caractères aléatoires, réglez la longueur sur 40 et désactivez les symboles.Un mot de passe généré vaut-il mieux que celui que j'invente ?
Chaque mot de passe contient-il tous les types de caractères choisis ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils associés
Test de Force de Mot de Passe
Temps de cassage par 8 attaques, motifs qui affaiblissent un mot de passe et vérification de fuite privée
Générateur de QR code Wi-Fi
QR code Wi-Fi que vos invités rejoignent d'un scan avec l'Appareil photo de l'iPhone ou les paramètres Wi-Fi d'Android : WPA2, WPA3, carte à imprimer
Connexion routeur
Ouvrez l'interface de votre routeur, corrigez les fautes dans l'adresse et trouvez les identifiants par défaut par marque
Vérificateur de Nom d'Utilisateur
Vérifiez un nom d'utilisateur sur plus de 50 plateformes à la fois