











Testeur de mot de passe
Voyez en combien de temps votre mot de passe serait cassé, attaque par attaque, quels motifs le trahissent et s'il est apparu dans une fuite de données. Ce testeur de mot de passe ne l'envoie jamais : seuls 5 caractères de son empreinte quittent votre appareil.
- Mot de passe courant
- Mot
- Prénom
- Année
- Clavier
- Répétition
- Aléatoire
Testé dans votre navigateur. Seuls les 5 premiers des 40 caractères de son empreinte SHA-1 en sortent, pour la vérification des fuites.
En combien de temps tomberait-il ?
Saisissez ou collez un mot de passe : le verdict se met à jour au fil de la frappe.
Ce qui est vérifié
- Les motifs que les attaquants essaient en premier : 49 233 mots de passe courants, mots et prénoms, années, suites de touches, répétitions et substitutions de caractères semblables.
- Les fuites de données : environ 2,07 milliards de mots de passe divulgués dans Have I Been Pwned, par k-anonymat.
- Huit attaques, d'une page de connexion qui bloque après 100 essais jusqu'aux hachages NTLM sur 100 cartes graphiques.
Quelle est la force de mon mot de passe ?
Elle est égale au nombre d'essais dont un attaquant a besoin pour le trouver, et les attaquants essaient d'abord les mots de passe probables : mots de passe courants, mots et prénoms, années, suites de touches et lettres remplacées, bien avant les chaînes aléatoires. Le testeur compte ces essais.
Il découpe ce que vous saisissez en morceaux que les attaquants essaient, comme Summer + 2026 + !, évalue chaque morceau selon le nombre d'essais qu'il demande, puis additionne le moyen le moins cher de construire le mot de passe entier. Le moteur est zxcvbn-ts, l'estimateur open source que l'OWASP recommande, avec les listes de mots anglaises et celles de la langue de la page quand elles existent.
Nous avons corrigé les deux endroits où l'estimateur d'origine se trompe pour les mots de passe solides : il évalue un mot de passe vraiment aléatoire de 12 caractères à environ 10¹² essais au lieu d'environ 10²⁴, et une phrase secrète de six mots des milliards de fois trop haut. Les passages aléatoires sont désormais évalués selon les caractères qu'ils utilisent, et les phrases secrètes selon le schéma qui les a produites.
Les majuscules, les chiffres et les symboles sont affichés, mais un type manquant ne vous pénalise jamais : le NIST a abandonné ces règles parce qu'elles produisent des mots de passe prévisibles comme Password1! (NIST SP 800-63B-4). Les 64 premiers caractères sont analysés ; ce qui dépasse est hors de portée des essais, sauf s'il s'agit d'une phrase connue, et le contrôle des fuites en voit quand même la totalité.
Summer2026!
SummerMot du dictionnaireUne saison, avec la majuscule habituelle : 50 essais2026!AléatoireCinq caractères sans motif trouvé : 100 000 essais
FaibleEnviron 10 millions d'essais : FaibleExposéDans des fuites de données 45 fois : Exposé
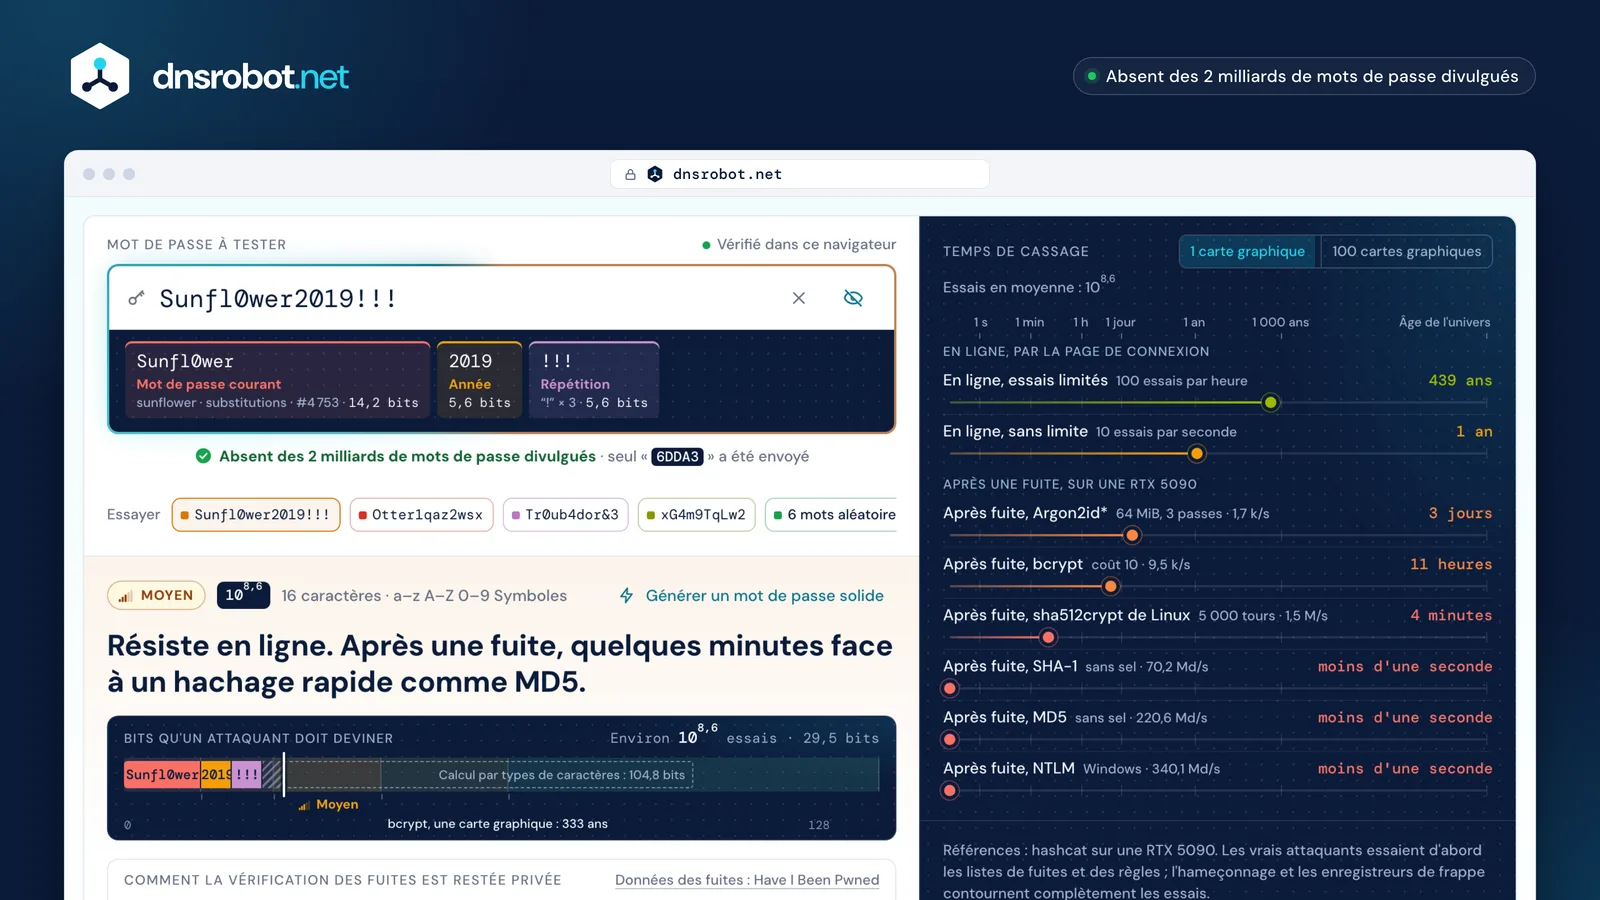
 La noteDe Très faible à Très solide, selon le nombre d'essais dont un attaquant a besoin, ou Exposé quand le mot de passe figure dans des fuites de données.Où il est faibleLe mot de passe décomposé en motifs que les attaquants essaient, chacun avec la raison pour laquelle il est facile à deviner.Temps de cassageLe temps que prendrait chacune des huit attaques, sur une carte graphique ou sur cent.Contrôle des fuitesSi Have I Been Pwned l'a déjà vu, et les 5 caractères de son empreinte qui ont été envoyés.
En combien de temps mon mot de passe serait-il cassé ? Test de brute force
Cela dépend de l'attaque : le même mot de passe peut résister des années à une page de connexion qui limite les essais et tomber en moins d'une seconde quand un site laisse fuiter des hachages mal protégés. Ce test de brute force donne le temps de cassage pour huit attaques nommées, sur une carte graphique ou sur cent.
Le temps de cassage d'un mot de passe, c'est le nombre d'essais nécessaires divisé par la vitesse de l'attaquant. En ligne, les attaquants essaient par la page de connexion : 100 essais par heure là où le site bloque après des échecs répétés (le NIST autorise au plus 100 d'affilée), 10 par seconde là où il ne le fait pas. Hors ligne, après la fuite d'une base de données, ils essaient contre les hachages stockés sur des cartes graphiques, et la vitesse dépend de la façon dont le site les a stockés.
Une RTX 5090 essaie 340,1 milliards de hachages NTLM par seconde (Windows), 220,6 milliards de MD5 et 70,2 milliards de SHA-1, mais environ 9 500 hachages bcrypt de coût 10 et 1,48 million de sha512crypt de Linux (mesures hashcat). Argon2id avec 64 MiB de mémoire tourne à 1 699 par seconde sur une RTX 4090 (hashcat). Cet écart explique pourquoi l'OWASP demande aux sites de stocker les mots de passe avec Argon2id ou bcrypt.
Chaque temps est une moyenne : pour un mot de passe aléatoire, la moitié de toutes les possibilités. Un test de force de mot de passe n'est honnête que si l'attaque qu'il suppose l'est ; chaque ligne en nomme donc une, et les vrais attaquants lancent aussi des listes et des règles avant la force brute, ce que modélise l'estimation des motifs. L'hameçonnage et les enregistreurs de frappe contournent complètement les essais.
| En ligne, essais limités | En ligne, sans limite | Après fuite, Argon2id* | Après fuite, bcrypt | Après fuite, sha512crypt de Linux | Après fuite, SHA-1 | Après fuite, MD5 | Après fuite, NTLM | |
|---|---|---|---|---|---|---|---|---|
| Code PIN à 6 chiffres105,7 | 208 jours | 14 heures | 5 minutes | 52 secondes | moins d'une seconde | moins d'une seconde | moins d'une seconde | moins d'une seconde |
| Summer2026!, d'après ses seuls motifs107,0 | 11 ans | 12 jours | 2 heures | 17 minutes | 7 secondes | moins d'une seconde | moins d'une seconde | moins d'une seconde |
| 8 caractères aléatoires1015,1 | 2 Md ans | 4 M ans | 26 k ans | 5 k ans | 30 ans | 6 heures | 2 heures | 1 heure |
| 4 mots aléatoires1015,3 | 2 Md ans | 6 M ans | 34 k ans | 6 k ans | 39 ans | 7 heures | 2 heures | 1 heure |
| 12 caractères aléatoires1023,2 | 10¹⁷ ans | 10¹⁴ ans | 10¹² ans | 554 Md ans | 4 Md ans | 75 k ans | 24 k ans | 16 k ans |
| 6 mots aléatoires1023,0 | 10¹⁷ ans | 10¹⁴ ans | 10¹² ans | 368 Md ans | 2 Md ans | 50 k ans | 16 k ans | 10 k ans |
| 16 caractères aléatoires1031,2 | 10²⁵ an | 10²² an | 10²⁰ an | 10¹⁹ an | 10¹⁷ ans | 10¹² ans | 10¹² ans | 10¹² ans |
| Tout mot de passe présent dans des fuites109,3 | 2 k ans | 7 ans | 14 jours | 3 jours | 23 minutes | moins d'une seconde | moins d'une seconde | moins d'une seconde |
| En ligne, essais limités | En ligne, sans limite | Après fuite, Argon2id* | Après fuite, bcrypt | Après fuite, sha512crypt de Linux | Après fuite, SHA-1 | Après fuite, MD5 | Après fuite, NTLM | |
|---|---|---|---|---|---|---|---|---|
| Code PIN à 6 chiffres105,7 | 208 jours | 14 heures | 3 secondes | moins d'une seconde | moins d'une seconde | moins d'une seconde | moins d'une seconde | moins d'une seconde |
| Summer2026!, d'après ses seuls motifs107,0 | 11 ans | 12 jours | 59 secondes | 10 secondes | moins d'une seconde | moins d'une seconde | moins d'une seconde | moins d'une seconde |
| 8 caractères aléatoires1015,1 | 2 Md ans | 4 M ans | 262 ans | 47 ans | 110 jours | 3 minutes | 1 minute | 41 secondes |
| 4 mots aléatoires1015,3 | 2 Md ans | 6 M ans | 341 ans | 61 ans | 143 jours | 4 minutes | 1 minute | 54 secondes |
| 12 caractères aléatoires1023,2 | 10¹⁷ ans | 10¹⁴ ans | 31 Md ans | 6 Md ans | 36 M ans | 752 ans | 239 ans | 155 ans |
| 6 mots aléatoires1023,0 | 10¹⁷ ans | 10¹⁴ ans | 21 Md ans | 4 Md ans | 24 M ans | 499 ans | 159 ans | 103 ans |
| 16 caractères aléatoires1031,2 | 10²⁵ an | 10²² an | 10¹⁸ an | 10¹⁷ ans | 10¹⁵ ans | 69 Md ans | 22 Md ans | 14 Md ans |
| Tout mot de passe présent dans des fuites109,3 | 2 k ans | 7 ans | 3 heures | 36 minutes | 14 secondes | moins d'une seconde | moins d'une seconde | moins d'une seconde |
Mon mot de passe est-il sûr ? Ce que signifie chaque note
Votre mot de passe est sûr contre les essais s'il est noté Très solide, ou Solide sur un site qui stocke les mots de passe avec un hachage lent, et s'il n'est jamais apparu dans une fuite. Exposé l'emporte sur tout le reste.
Chaque note correspond à une plage d'essais, fixée d'après le temps que prennent les attaques réelles pour la couvrir. Très solide demande 10²¹ essais ou plus : aucune carte graphique seule ne le trouve en un siècle, même contre NTLM.
- Code PIN à 6 chiffres
- Summer2026!
- 8 caractères aléatoires
- 4 mots aléatoires
- 6 mots aléatoires
- 12 caractères aléatoires
- 16 caractères aléatoires
- Connexion verrouillée
- Connexion ouverte
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲ : un an sur une carte graphique
| Note | Essais nécessaires | Ce à quoi il résiste |
|---|---|---|
| Exposé | Dans des fuites de données | À rien : les attaquants essaient d'abord les mots de passe divulgués. Changez-le partout où vous l'utilisez. |
| Très faible | Moins de 10⁴ | Des essais en ligne le trouvent en moins de 17 minutes, même à 10 essais par seconde. |
| Faible | 10⁴ à 10⁸ | À un site qui bloque après 100 échecs, mais pas à un site sans limite ; après une fuite, 16 heures au plus. |
| Moyen | 10⁸ à 10¹⁴ | Des essais en ligne pendant des mois ou des millénaires ; après une fuite, de quelques heures à 333 ans contre bcrypt, mais moins de 10 minutes contre MD5 ou NTLM. |
| Solide | 10¹⁴ à 10²¹ | Après une fuite : de 333 ans à 3 milliards d'années contre bcrypt, mais de 5 minutes à 93 ans contre NTLM, sur une carte graphique. |
| Très solide | 10²¹ ou plus | Aucune carte graphique seule ne le trouve en un siècle, même contre NTLM, le hachage le plus rapide à casser. |
Qu'est-ce qui fait un mot de passe solide ?
La longueur et le hasard : au moins 15 caractères si le mot de passe protège seul le compte, créé par un générateur ou à partir de mots aléatoires, utilisé pour un seul compte et jamais trouvé dans une fuite. Les symboles, les majuscules et les changements réguliers ne sont plus exigés.
Ce sont les règles du NIST SP 800-63B-4, la norme américaine révisée en juillet 2025 : 15 caractères avec un seul facteur et 8 avec un second facteur, au moins 64 acceptés, tous les caractères y compris les espaces et les emojis, aucune règle de composition, aucun changement forcé, et chaque nouveau mot de passe comparé aux mots de passe divulgués et courants.
La CISA, l'agence américaine de cybersécurité, demande au moins 16 caractères ou une phrase secrète de quatre à sept mots sans rapport entre eux, et le NCSC britannique conseille trois mots aléatoires. Tous trois placent la longueur en premier.
Remplacer des lettres par des chiffres qui leur ressemblent n'aide pas : les attaquants connaissent o → 0 et a → @, et les essaient tôt (NCSC). Le générateur de mot de passe crée des mots de passe qui respectent toutes les règles.
- Au moins 15 caractères, ou 8 avec un second facteurLongueur vérifiée par rapport à 15
- Accepter au moins 64 caractèresJusqu'à 256 acceptés, les 64 premiers analysés
- Tous les caractères, y compris les espaces et les emojisCompté en caractères : un emoji en vaut un
- Aucune règle du type « doit contenir un symbole »Un type manquant n'est jamais signalé comme un problème
- Aucun changement forcé ; changer après une compromissionExposé indique quand il est temps
- Bloquer les mots de passe courants et divulguésVérifié auprès de Have I Been Pwned
- Autoriser le collage et les gestionnaires de mots de passeLe collage fonctionne et lance le contrôle des fuites
Entropie d'un mot de passe : pourquoi P@ssw0rd et Tr0ub4dor&3 échouent
L'entropie compte les mots de passe possibles qu'un attaquant devrait essayer, ce qui n'a de sens que pour un mot de passe tiré au hasard. Compté par types de caractères, P@ssw0rd obtient environ 52 bits et Tr0ub4dor&3 environ 72 ; tous deux figurent dans des fuites de données, des milliers à des millions de fois.
Un calculateur d'entropie multiplie la longueur par les bits de chaque type de caractère présent, comme si chaque caractère avait été choisi au hasard. Personne ne fait cela : P@ssw0rd est le mot « password » avec deux substitutions bien connues, et Have I Been Pwned l'a vu 6 421 042 fois. C'est pourquoi le NIST fonde ses règles sur la longueur : l'entropie ne peut pas se calculer pour des mots de passe choisis par des personnes (NIST SP 800-63B-4, annexe A).
Tr0ub4dor&3, l'exemple de xkcd d'un mot de passe difficile à retenir, est un mot du dictionnaire avec des lettres remplacées, un symbole et un chiffre : environ un million d'essais une fois les substitutions défaites, Faible à lui seul et Exposé en réalité, avec 3 196 occurrences.
Pour un mot de passe aléatoire, les deux décomptes concordent, et le générateur de mot de passe montre ses bits exacts. Le testeur indique plutôt des essais : 10ˣ essais valent 3,32 × x bits.
- Par types de caractères
- Par motifs
- Dans des fuites
P@ssw0rd6 421 042 foisTr0ub4dor&33 196 fois12 caractères aléatoiresIntrouvable
Mon mot de passe a-t-il fuité ? Un contrôle privé avec Have I Been Pwned
Le testeur compare le mot de passe exact à Pwned Passwords de Have I Been Pwned, environ 2,07 milliards de mots de passe issus de fuites de données, sans l'envoyer : seuls les 5 premiers des 40 caractères de son empreinte SHA-1 quittent votre navigateur, et ils vont à notre serveur, pas à Have I Been Pwned.
Votre navigateur calcule l'empreinte SHA-1 du mot de passe et envoie les 5 premiers caractères, comme 21BD1. Environ 2 000 empreintes de la base commencent par ces 5 caractères ; la réponse les liste toutes avec leurs décomptes, et votre navigateur cherche les 35 autres caractères dans cette liste. C'est le k-anonymat, conçu par Have I Been Pwned lui-même (HIBP) : quiconque voit les 5 caractères ne peut pas savoir lequel des 2 000 est le vôtre.
Notre serveur interroge Have I Been Pwned en votre nom, donc il ne voit jamais votre adresse IP, complète chaque réponse avec 100 à 300 lignes factices pour que sa taille ne trahisse rien, et ne journalise pas le préfixe. Le contrôle se lance quand vous quittez le champ, appuyez sur Entrée ou collez, jamais à chaque frappe : un préfixe par lettre saisie pourrait révéler le mot de passe, ce que Have I Been Pwned déconseille (HIBP).
Le nombre indique des occurrences, pas des fuites : Tr0ub4dor&3 a été vu 3 196 fois. Les 2,07 milliards sont notre propre mesure, car Have I Been Pwned ne publie aucun total à jour : 256 préfixes aléatoires contenaient 1 971 empreintes chacun en moyenne (23 octobre 2026).
Votre navigateur
••••••••SHA-1 du mot de passe
21BD12DC183F740EE76F27B78EB39C8AD972A757Envoyé : les 5 premiers caractères · Conservé : les 35 autres
Comparé dans votre navigateur
…2DC183F74…:6 421 042Vu 6 421 042 fois
dnsrobot.net
21BD1+ 100 à 300 lignes factices
Non journalisé
Environ 2 000 empreintes commençant par 21BD1Have I Been Pwned
/range/21BD1Voit notre serveur, jamais vous
Que faire si votre mot de passe figurait dans une fuite
Cessez de l'utiliser : changez-le d'abord sur votre compte e-mail, puis sur chaque site où vous avez utilisé le même mot de passe ou un mot de passe semblable, chaque fois par un nouveau mot de passe aléatoire, et activez la connexion en deux étapes partout où elle est proposée.
Un mot de passe divulgué figure sur les listes que les attaquants essaient en premier, donc sa solidité ne compte plus : parcourir toute la liste de 2,07 milliards prend moins d'une seconde à une carte graphique contre des hachages NTLM ou MD5 et environ 2,5 jours contre bcrypt. C'est pourquoi le NIST oblige les sites à rejeter les mots de passe divulgués et à vous faire changer celui qui a été compromis (NIST SP 800-63B-4).
La messagerie passe en premier parce qu'elle peut réinitialiser tous les autres comptes. Le générateur de mot de passe donne à chaque compte son propre mot de passe, et un gestionnaire de mots de passe les retient. Une correspondance ne veut pas dire que votre compte a été piraté : la liste contient le mot de passe lui-même, de la part de quiconque l'a utilisé.
Même un mot de passe solide et unique n'arrête ni l'hameçonnage ni un enregistreur de frappe, qui le capturent pendant que vous le saisissez (NIST SP 800-63B-4). Vérifiez où mène vraiment un lien avant de vous connecter, et contrôlez le véritable expéditeur d'un e-mail suspect avec l'analyseur d'en-têtes d'e-mail.
- 1Changez-le d'abord sur votre e-mailUne messagerie peut réinitialiser tous les autres comptes.
- 2Puis partout où vous l'avez réutiliséChaque compte reçoit son propre mot de passe généré.
- 3Activez la connexion en deux étapesUn mot de passe volé ne suffit plus pour entrer.
- 4Gardez-les dans un gestionnaire de mots de passeIl retient chacun d'eux et le remplit à votre place.
Force du mot de passe : questions et réponses
Puis-je saisir ici mon vrai mot de passe en toute sécurité ?
Est-ce la même chose que le contrôle de mot de passe de Have I Been Pwned ?
Que veut dire « vu 3 196 fois » ?
Comment le testeur calcule-t-il le temps de cassage ?
Pourquoi un autre testeur de mot de passe donne-t-il une réponse différente ?
Est-ce un calculateur d'entropie de mot de passe ?
Pourquoi mon long mot de passe est-il noté faible ?
Ai-je besoin de symboles, de chiffres et de majuscules ?
En combien de temps casse-t-on un mot de passe de 8 caractères ?
Un mot de passe solide peut-il quand même être piraté ?
Pourquoi un mot de passe qui semble solide est-il noté Exposé ?
Pourquoi le contrôle des fuites ne se lance-t-il pas pendant la frappe ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Outils associés
Générateur de Mots de Passe
Mots de passe, phrases secrètes et PIN forts créés dans votre navigateur, avec bits et temps de cassage
Analyseur d'En-têtes E-mail
Analysez les en-têtes bruts d'e-mail et tracez le parcours de l'e-mail
Connexion routeur
Ouvrez l'interface de votre routeur, corrigez les fautes dans l'adresse et trouvez les identifiants par défaut par marque
Générateur de QR code Wi-Fi
QR code Wi-Fi que vos invités rejoignent d'un scan avec l'Appareil photo de l'iPhone ou les paramètres Wi-Fi d'Android : WPA2, WPA3, carte à imprimer