







Test de vitesse DNS
Test DNS depuis votre propre connexion : ce test de serveur DNS chronomètre de vraies requêtes depuis votre navigateur vers 12 résolveurs publics et vers votre DNS actuel, montre d'où vient chaque réponse et comment passer au plus rapide.
Votre DNS actuel
vu par notre serveur de noms de test
—cache du navigateur—aucun filtrage
1.1.1.1 · one.one.one.one
aucun filtrage
8.8.8.8 · dns.google
bloque les malwares
9.9.9.9 · dns.quad9.net
Gratuit, sans filtre
76.76.2.0 · p0.freedns.controld.com
vos propres filtres
dns.nextdns.io/dns-query
bloque pubs et traqueurs
94.140.14.14 · dns.adguard-dns.com
bloque le phishing
208.67.222.222
Filtre de sécurité
185.228.168.9 · security-filter-dns.cleanbrowsing.org
aucun filtrage
185.222.222.222 · dot.sb
Sans filtre
86.54.11.100 · unfiltered.joindns4.eu
bloque uniquement les sites pédocriminels
public.dns.iij.jp
Basique
77.88.8.8 · common.dot.dns.yandex.net


Comment fonctionne ce test DNS ?
Il chronomètre trois choses pour chaque résolveur, depuis votre propre navigateur : la première connexion, les requêtes de noms populaires que le résolveur a déjà en cache, et les requêtes de noms tout neufs qu'il ne peut pas avoir en cache. Chaque requête est une vraie requête DNS en HTTPS : le temps inclut donc votre connexion, le trajet jusqu'au centre de données le plus proche du résolveur et son propre travail. C'est un test de latence DNS depuis l'endroit exact où vous êtes.
Quatre requêtes tournent en même temps, dans un nouvel ordre aléatoire à chaque tour, pour qu'un moment chargé sur votre ligne touche tous les résolveurs de la même façon. La médiane les classe ; une réponse lente ne peut pas faire couler un résolveur, et une requête sans réponse en 3 secondes compte comme un échec, jamais comme un temps inventé.
Votre DNS actuel est mesuré lui aussi : votre navigateur résout des noms auxquels seul notre serveur de noms de test répond, et notre serveur voit quel résolveur l'a interrogé.
- Première connexion, une seule fois : la résolution de l'adresse du résolveur lui-même, TCP et TLS. Votre appareil garde ensuite la connexion ouverte, elle n'est donc pas comptée à nouveau.
- Requête en cache : un site populaire que le résolveur a déjà en mémoire. C'est la valeur qui le classe.
- Nom nouveau : un nom que personne n'a encore demandé, donc le résolveur doit d'abord interroger le serveur du domaine, comme pour un site que vous n'avez jamais visité.
1Première connexion, une fois
133 ms
DNS + TCP + TLS
2Requête en cache ×8
58 ms
médiane · noms populaires
3Nom nouveau ×4
60 ms
médiane · noms aléatoires
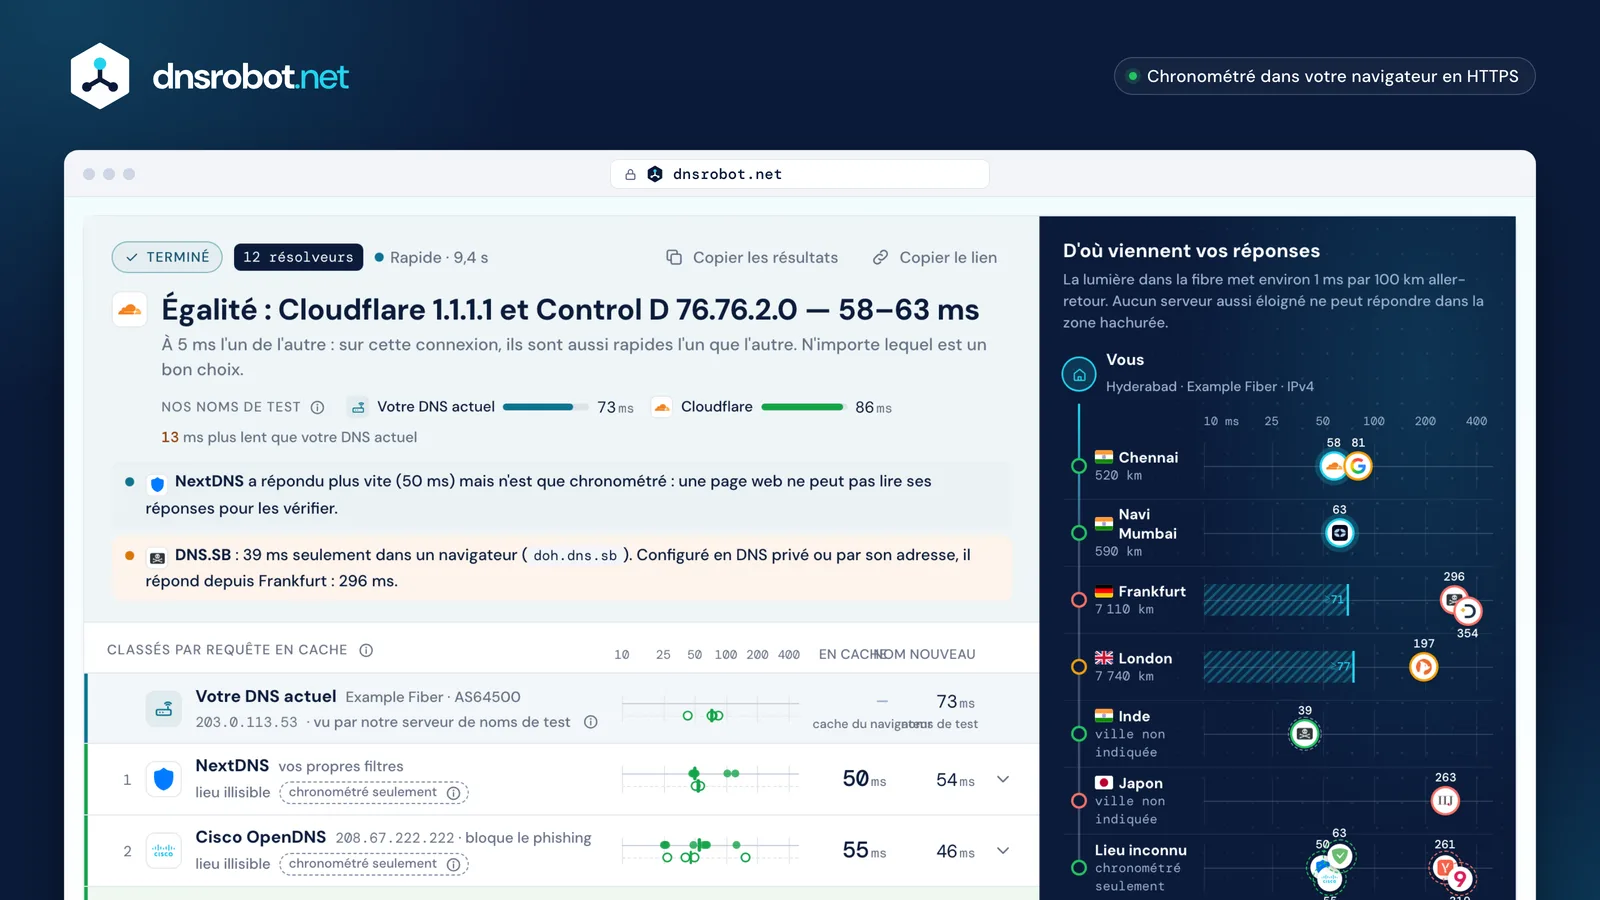
 Le verdictLe résolveur le plus rapide dont les réponses ont été lues et vérifiées, ou une égalité quand deux sont à 5 ms ou moins l'un de l'autre.Votre DNS actuelLe résolveur que votre appareil utilise vraiment, chronométré sur le même type de noms tout neufs que le gagnant.Chaque requêteLes requêtes en cache en points, les noms nouveaux en cercles, les médianes en traits, sur une même échelle logarithmique.D'où viennent les réponsesChaque centre de données qui a répondu, du plus proche au plus lointain, face au temps le plus court dans lequel un serveur aussi éloigné pourrait répondre.
Pourquoi le DNS le plus rapide n'est-il pas le même pour tout le monde ?
Parce que chaque résolveur répond depuis celui de ses centres de données que votre réseau atteint, et que la distance fixe un plancher. La lumière dans la fibre met environ 1 ms par 100 km aller-retour (ITU-T G.114), avant tout routage ou traitement.
Dans la mesure enregistrée, les résolveurs qui répondaient depuis l'Inde ont mis 58–81 ms, alors que les centres de données en Europe et au Japon ont mis 197–354 ms. Le même résolveur peut être le plus rapide dans une ville et le plus lent dans une autre, et cela peut même changer entre votre Wi-Fi et vos données mobiles.
C'est pourquoi ce test montre d'où vient chaque réponse, lue dans le nom que le serveur se donne lui-même (NSID, RFC 5001), et pas seulement le temps qu'elle a pris.
En cache ou nouveau : pourquoi une requête DNS prend-elle plus de temps la première fois ?
Un résolveur répond de mémoire à un nom qu'il a en cache ; pour un nom nouveau, il doit d'abord interroger les serveurs de noms du domaine. Google a mesuré que les défauts de cache sont la principale cause de latence DNS (Google Public DNS) : ce test chronomètre donc les deux, comme le DNS Benchmark de GRC sépare les requêtes en cache et hors cache.
Les deux valeurs peuvent classer les résolveurs différemment. Dans la mesure enregistrée, AdGuard DNS répondait aux noms en cache en 63 ms mais mettait 267 ms pour les nouveaux, alors que Cloudflare mettait 58 et 60 ms.
Les noms nouveaux sont ici des libellés aléatoires sous huit grandes zones gérées par différents fournisseurs DNS (aucune hébergée par Cloudflare ou Google, pour qu'aucun des deux ne joue à domicile). Ils n'existent pas, donc personne ne peut les avoir en cache.
- NextDNSchronométré seulement
- Cisco OpenDNSchronométré seulement
- Cloudflare
- AdGuard DNSchronométré seulement
- Control D
- Google Public DNS
- CleanBrowsing
- Yandex DNSchronométré seulement
- IIJ Public DNS
- DNS.SB
- Quad9chronométré seulement
- DNS4EU
1.1.1.1 est-il plus rapide que 8.8.8.8 ?
Cela dépend du centre de données qui vous répond. Les deux sont en anycast : le 1.1.1.1 de Cloudflare et le 8.8.8.8 de Google répondent chacun depuis le plus proche de leurs propres centres de données, et c'est votre réseau qui décide lequel.
Dans la mesure enregistrée, Cloudflare était plus rapide de 23 ms sur les noms en cache et de 42 ms sur les nouveaux, les deux répondant depuis l'Inde. Google a aussi changé de centre de données d'une connexion à l'autre, ce qui explique que ses requêtes soient plus dispersées.
Lancez le test sur votre propre Wi-Fi et en données mobiles : la réponse peut s'inverser.
 ChennaiChennai
Quel est un bon temps de réponse DNS ?
Sous environ 75 ms, c'est rapide, jusqu'à 200 ms, c'est correct, et au-delà la réponse vient généralement d'un autre continent. Ce sont les seuils propres à DNS Robot, tirés de la distance, et non une norme du secteur.
Le plancher, c'est la physique : environ 1 ms par 100 km aller-retour. Un résolveur avec un centre de données dans votre ville peut répondre aux noms en cache en 10 à 30 ms ; un autre dans le pays voisin a besoin de 30 à 80 ms ; de l'autre côté d'un océan, 150 ms ou plus.
Un « test de ping DNS » qui envoie un ping à 1.1.1.1 mesure le chemin, pas le DNS : un résolveur peut répondre vite à un ping et rester lent pour résoudre un nom. Ce test chronomètre de vraies requêtes.
Seuils de DNS Robot, tirés de la distance
- NextDNS: 50 ms
- Cisco OpenDNS: 55 ms
- Cloudflare: 58 ms
- AdGuard DNS: 63 ms
- Control D: 63 ms
- Google Public DNS: 81 ms
- CleanBrowsing: 197 ms
- Yandex DNS: 261 ms
- IIJ Public DNS: 263 ms
- DNS.SB: 296 ms
- Quad9: 319 ms
- DNS4EU: 354 ms
Quel est le DNS le plus rapide du monde, et le meilleur DNS pour vous ?
Celui qui a un centre de données au plus près de vous et garde les noms populaires en cache : il n'existe pas de serveur DNS le plus rapide ni de meilleur DNS pour tout le monde. Lancez ce benchmark DNS sur votre propre connexion et il classe les résolveurs publics pour vous.
Attention à la route. Depuis certains réseaux, le nom d'hôte navigateur de DNS.SB répond depuis un lieu proche (39 ms) alors que son adresse et son nom DNS privé répondent depuis Francfort (296 ms) : la plupart des tests de vitesse le sacreraient, mais l'adresse que vous configureriez réellement est lente. Ce test classe l'adresse que vous configureriez et montre les deux.
La vitesse ne fait pas tout : ce qu'un résolveur bloque, ce qu'il journalise et s'il transmet une partie de votre adresse (ECS) comptent aussi. Le tableau ci-dessous les détaille.
- 1NextDNSchronométré seulement50 ms
- 2Cisco OpenDNSchronométré seulement55 ms
- 3CloudflareChennai58 ms
- 4AdGuard DNSchronométré seulement63 ms
- 5Control DNavi Mumbai63 ms
- 6Google Public DNSChennai81 ms
- 7CleanBrowsingLondon197 ms
- 8Yandex DNSchronométré seulement261 ms
- 9IIJ Public DNSJapon263 ms
- 10DNS.SBFrankfurt296 ms↳ doh.dns.sbInde · route navigateur, pas celle que vous configureriez39 ms
- 11Quad9chronométré seulement319 ms
- 12DNS4EUFrankfurt354 ms
Quel nom d'hôte DNS privé est le plus rapide sur Android ?
Lancez le test sur votre téléphone : le résolveur le plus rapide qui a un nom d'hôte DNS privé est celui à saisir. Le DNS privé d'Android (Android 9 et versions ultérieures) prend un nom d'hôte, saisi dans le champ Nom d'hôte du fournisseur DNS privé, et non une adresse IP, et utilise DNS over TLS ; depuis 2022, Android 11+ utilise DNS over HTTP/3 pour Google et Cloudflare.
Saisissez le nom d'hôte exactement : one.one.one.one pour Cloudflare, dns.google pour Google, dns.quad9.net pour Quad9. Avec une faute de frappe, Android signale une absence d'accès à Internet sur tous les réseaux.
Certains noms d'hôte vont plus loin que l'adresse : dot.sb de DNS.SB est allé à Francfort dans la mesure enregistrée. Pour en savoir plus : qu'est-ce que le DNS privé.
| Résolveur | Nom d'hôte DNS privé |
|---|---|
| Cloudflare | one.one.one.one |
| Google Public DNS | dns.google |
| Quad9 | dns.quad9.net |
| Control D | p0.freedns.controld.com |
| AdGuard DNS | dns.adguard-dns.com |
| CleanBrowsing | security-filter-dns.cleanbrowsing.org |
| DNS.SB | dot.sbrépond depuis Frankfurt : 296 ms |
| DNS4EU | unfiltered.joindns4.eu |
| IIJ Public DNS | public.dns.iij.jp |
| Yandex DNS | common.dot.dns.yandex.net |
| NextDNS | pas de nom d'hôte public |
| Cisco OpenDNS | pas de nom d'hôte public |
Comment changer de serveur DNS ?
Réglez-le sur votre routeur pour couvrir tous les appareils de votre Wi-Fi, ou sur un seul appareil pour l'essayer d'abord. Chaque système range le réglage à un endroit différent ; les valeurs sont partout les mêmes.
Sous Windows 11 et sur Mac, vous saisissez les adresses IPv4 (Windows peut ajouter DNS over HTTPS) ; sur iPhone, le réglage se fait par réseau Wi-Fi ; sur Android, le DNS privé prend le nom d'hôte. Après le test, le panneau Passer à affiche les étapes et les valeurs exactes pour votre résolveur le plus rapide.
Pour annuler, remettez le DNS en automatique. Rien d'autre ne change sur votre appareil.
Windows 11

Paramètres › Réseau et Internet › votre réseau › Attribution du serveur DNS › Modifier
Mac

Réglages Système › Réseau › Wi-Fi › Détails › DNS
iPhone
Réglages › Wi-Fi › ⓘ › Configurer le DNS › Manuel
Routeur
Page d'administration › Internet / WAN › DNS
Meilleur DNS pour jouer : un DNS plus rapide accélère-t-il Internet ou les jeux ?
Seulement la première visite de chaque site, de quelques dizaines de millisecondes. Le DNS intervient une fois par nom ; votre appareil met la réponse en cache, et la page, la vidéo ou les données du jeu ne repassent plus jamais par le DNS.
Pour les jeux, y compris BGMI, Free Fire et PUBG, le DNS est interrogé quand vous rejoignez une partie ; chaque action ensuite va directement au serveur du jeu. Votre ping en jeu dépend de la route vers ce serveur, pas de votre DNS. Un résolveur qui vous envoie vers un serveur lointain peut nuire, et c'est là qu'aident l'ECS et un centre de données proche.
Là où le DNS compte vraiment : un résolveur lent ou défaillant retarde chaque nouveau site que vous ouvrez, et un résolveur filtrant peut bloquer ce dont vous avez besoin.
Une première visite sur un site ≈ 1 078 ms
Une session de jeu de 30 minutes
Quels serveurs DNS un navigateur peut-il tester, et lesquels non ?
Tout serveur DNS over HTTPS peut être chronométré, mais une page web ne peut lire que les réponses des serveurs qui l'autorisent (un en-tête CORS). Sur les douze présentés ici, sept l'autorisent : Cloudflare, Google, Control D, CleanBrowsing, DNS.SB, DNS4EU et IIJ.
AdGuard DNS, NextDNS, Cisco OpenDNS et Yandex DNS n'envoient pas d'en-tête CORS. Quad9 l'envoie en HTTP/2 mais pas en HTTP/3, si bien que les navigateurs échouent dès qu'ils basculent, ce que nous avons mesuré dans Chromium, Firefox et WebKit. Ceux-là sont chronométrés seulement : le temps est réel, mais la page ne peut ni vérifier la réponse ni voir d'où elle vient.
Les lignes « chronométré seulement » sont tout de même classées, avec cette mention ; le verdict désigne toujours un résolveur dont les réponses ont été lues.
requêteServeur DoHréponse + Access-Control-Allow-Originréponse lue et vérifiéerequêteServeur DoHréponse sans l'en-têteseul le temps est connuVérifié : réponses lues · 7
CloudflareGoogle Public DNSControl DCleanBrowsingDNS.SBDNS4EUIIJ Public DNS
Chronométré seulement · 5
- Quad9perd l'en-tête CORS en HTTP/3
- NextDNSn'envoie pas d'en-tête CORS
- AdGuard DNSn'envoie pas d'en-tête CORS
- Cisco OpenDNSn'envoie pas d'en-tête CORS
- Yandex DNSn'envoie pas d'en-tête CORS
Qui exploite 8.8.8.8, 1.1.1.1 et 9.9.9.9 ?
Google exploite 8.8.8.8 et 8.8.4.4 (Google Public DNS), Cloudflare exploite 1.1.1.1 et 1.0.0.1, et la Quad9 Foundation, une fondation suisse à but non lucratif, exploite 9.9.9.9. Chacun est un résolveur public gratuit : il résout les noms pour quiconque le configure.
Les meilleurs serveurs DNS diffèrent par ce qu'ils bloquent, ce qu'ils journalisent et le fait qu'ils transmettent ou non une partie de votre adresse aux serveurs du domaine (ECS, qui aide les CDN à choisir un serveur proche mais leur indique à peu près où vous êtes). Le tableau résume ce que chaque opérateur indique sur ses propres pages.
| Service | Exploité par | Adresses | DNS privé | Bloque | Journaux | ECS | DNSSEC |
|---|---|---|---|---|---|---|---|
| Cloudflare |  Cloudflare, Inc. | 1.1.1.11.0.0.1 | one.one.one.one | aucun filtrage | Supprimés sous 25 heures ; votre adresse n'est jamais écrite sur disque | non | oui |
| Google Public DNS | Google LLC | 8.8.8.88.8.4.4 | dns.google | aucun filtrage | Votre adresse gardée 24 à 48 heures ; un échantillon sans elle, plus longtemps | oui : une partie de votre adresse (/24) | oui |
| Quad9 |  Quad9 Foundation | 9.9.9.9149.112.112.112 | dns.quad9.net | bloque les malwares | Votre adresse n'est pas enregistrée | non | oui |
| Control D |  ControlD Inc. | 76.76.2.076.76.10.0 | p0.freedns.controld.com | aucun filtrage | Aucun journal de requêtes sur les résolveurs gratuits | non publié | non publié |
| NextDNS | NextDNS Inc. | non publié | — | vos propres filtres | Rien, sauf si vous activez les journaux | son propre ECS, sans votre adresse | oui |
| AdGuard DNS |  Adguard Software Ltd | 94.140.14.1494.140.15.15 | dns.adguard-dns.com | bloque pubs et traqueurs | Aucune donnée personnelle ; comptages anonymes par domaine | un sous-réseau de remplacement, pas le vôtre | non publié |
| Cisco OpenDNS | Cisco | 208.67.222.222208.67.220.220 | — | bloque le phishing | Non publié | non publié | non publié |
| CleanBrowsing | CleanBrowsing, Inc. | 185.228.168.9185.228.169.9 | security-filter-dns.cleanbrowsing.org | bloque phishing, malwares, spam | Aucune donnée personnelle sur les filtres gratuits | non publié | non publié |
| DNS.SB |  xTom GmbH | 185.222.222.22245.11.45.11 | dot.sb | aucun filtrage | Aucun journal de requêtes | non | oui |
| DNS4EU |  Whalebone s.r.o. (EU-backed) | 86.54.11.10086.54.11.200 | unfiltered.joindns4.eu | blocages judiciaires uniquement | « Les requêtes sont anonymisées » ; aucune durée de conservation publiée | non publié | non publié |
| IIJ Public DNS |  Internet Initiative Japan Inc. | non publié | public.dns.iij.jp | bloque uniquement les sites pédocriminels | Adresse source tronquée à un /22 ; supprimée sous 24 heures | non publié | non publié |
| Yandex DNS |  YANDEX LLC | 77.88.8.877.88.8.1 | common.dot.dns.yandex.net | aucun filtrage | Peut enregistrer les sites que vous visitez et les partager avec les sociétés Yandex | non publié | non publié |
Test de vitesse DNS : questions fréquentes
Quel est le DNS le plus rapide ?
1.1.1.1 est-il plus rapide que 8.8.8.8 ?
Qui est derrière 9.9.9.9 ?
À quoi servent 8.8.8.8 et 8.8.4.4 ?
Quel est un bon ping DNS en ms ?
Ce test DNS peut-il voir mon DNS actuel ?
Pourquoi mes résultats changent-ils à chaque fois ?
Changer de DNS est-il sans risque, et que journalisent ces services ?
Quel est le meilleur DNS privé pour Android ?
Quel est le meilleur DNS pour jouer (BGMI, Free Fire, PUBG) ?
En quoi est-ce différent de GRC DNS Benchmark ou de namebench ?
Pourquoi Quad9 (ou AdGuard) est-il marqué « chronométré seulement » ?
Il vous manque quelque chose ?Suggérez une fonction ou un nouvel outil
Autres outils DNS et réseau
Recherche DNS
Tous les enregistrements DNS depuis les serveurs du domaine, à côté du cache de Google et Cloudflare
Test de Ping
Mesurez votre ping, la gigue et la perte de paquets, votre ping vers 34 régions cloud, et pinguez un site ou une IP depuis 11 villes
Quel Est Mon FAI
Découvrez votre FAI, ASN et détails de connexion
Test de fuite DNS
Découvrez quels serveurs DNS résolvent réellement vos requêtes et si votre VPN laisse fuiter vos requêtes DNS vers votre fournisseur d'accès à internet
Connexion routeur
Ouvrez l'interface de votre routeur, corrigez les fautes dans l'adresse et trouvez les identifiants par défaut par marque
Test de Perte de Paquets
Perte de paquets UDP réelle, gigue et bufferbloat jusqu'au centre de données Cloudflare le plus proche, séparée en envoi et réception