











Gerador de Senhas
Crie uma senha forte e aleatória, uma frase-senha de palavras sorteadas ou um PIN, com a força exata em bits e o tempo que levaria para quebrá-la. Este gerador de senhas aleatórias funciona inteiramente no seu navegador: nada do que você gera é enviado a lugar nenhum.
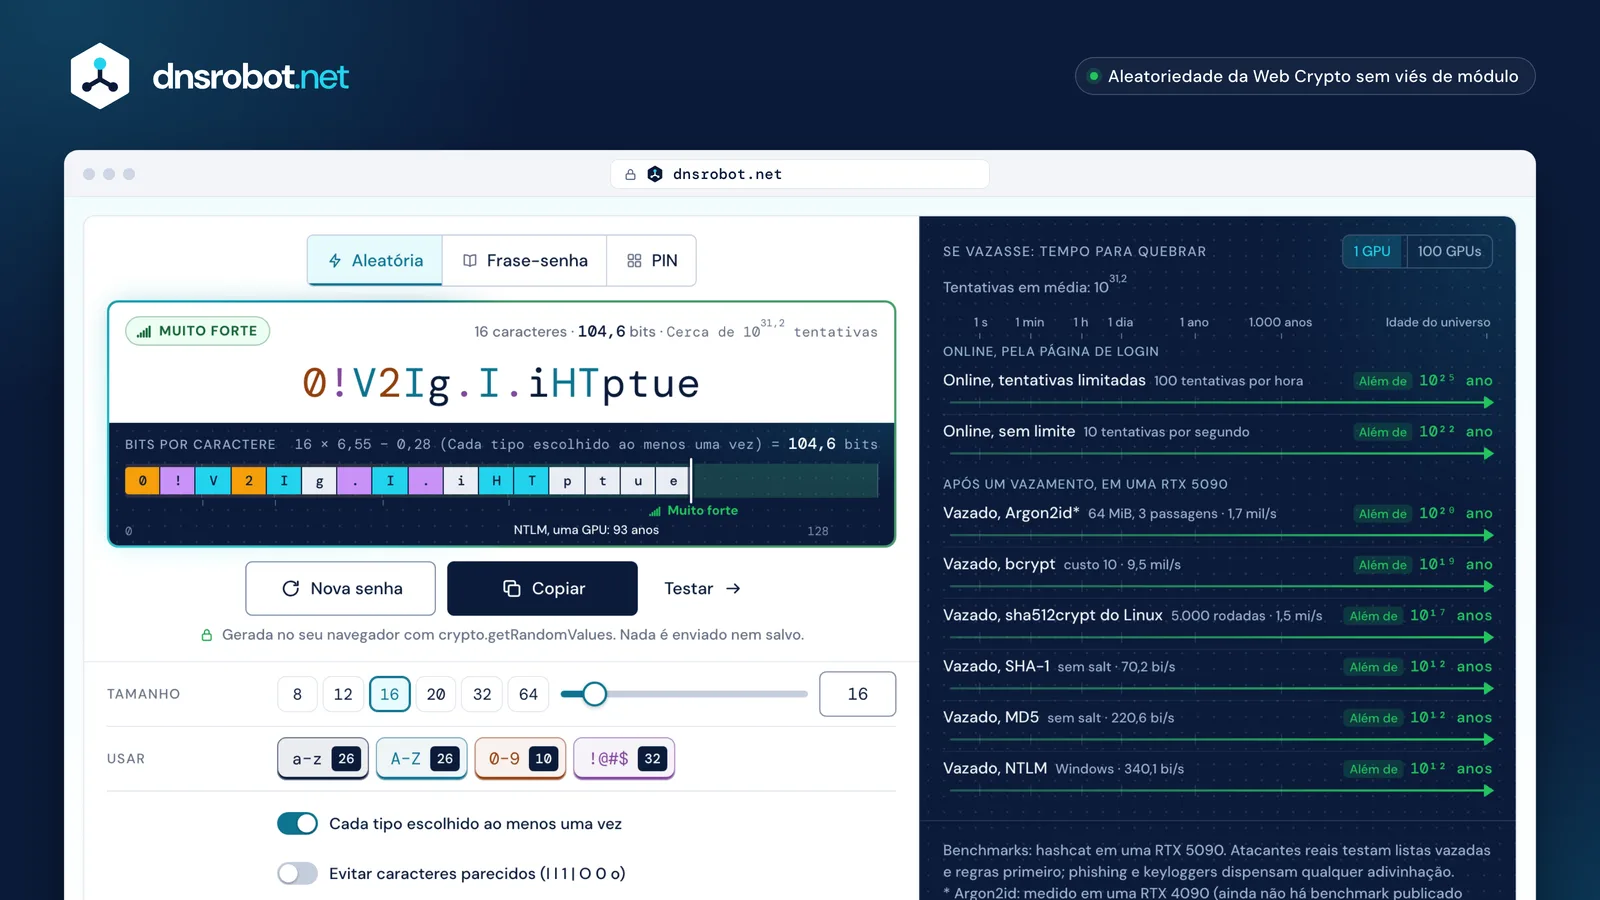
Gerada no seu navegador com crypto.getRandomValues. Nada é enviado nem salvo.
Qual deve ser o tamanho de uma senha forte?
Pelo menos 15 caracteres quando a senha é a única proteção da conta, o mínimo do NIST desde julho de 2025, e pelo menos 8 quando ela é uma parte do login em duas etapas. Este gerador de senhas cria 16 por padrão, o tamanho que a CISA recomenda.
Essas são as regras do NIST SP 800-63B-4 e da CISA. Cada caractere sorteado entre as 94 letras, dígitos e símbolos soma 6,55 bits, e cada bit dobra as tentativas de que o atacante precisa (EFF): 16 caracteres com todos os tipos ao menos uma vez carregam 104,6 bits, cerca de 10¹² anos para uma placa de vídeo, mesmo contra os hashes NTLM do Windows, os mais rápidos de quebrar.
16 também serve na maioria dos sites: entre os sites com máximo conhecido nos dados de regras de senha da Apple, três em cada quatro aceitam 16 caracteres, e 16 é o limite mais comum. Deixar de fora os caracteres parecidos custa 2,7 bits nesse tamanho; só letras e dígitos, 9,4 bits.
Esses números valem só para caracteres sorteados ao acaso. Para ver como se sai uma senha que você inventou, use o testador de força de senha.
| Tamanho | Todos os 94 caracteres | Sem parecidos (84) | Letras e dígitos (62) |
|---|---|---|---|
| 8 | 51,3 bits | 49,9 bits | 47,2 bits |
| 12 | 78,1 bits | 76,1 bits | 71,3 bits |
| 15Mínimo do NIST | 98,0 bits | 95,5 bits | 89,2 bits |
| 16Padrão · CISA | 104,6 bits | 101,9 bits | 95,2 bits |
| 20 | 130,9 bits | 127,6 bits | 119,0 bits |
| 24 | 157,2 bits | 153,3 bits | 142,9 bits |
| 32 | 209,7 bits | 204,5 bits | 190,5 bits |
- Razoável
- Forte
- Muito forte
 A senhaColorida por tipo de caractere, pronta para copiar, testar ou gerar de novo.A força delaA classificação, os bits exatos dessas configurações e quanto tempo um ataque levaria.Três modosCaracteres aleatórios, uma frase-senha de palavras sorteadas ou um PIN.As opçõesTamanho, tipos de caractere, caracteres parecidos, símbolos personalizados e quantas senhas gerar de uma vez.
Senha aleatória, frase-senha ou PIN: qual usar?
Use caracteres aleatórios para qualquer senha que um gerenciador de senhas preenche, uma frase-senha para as poucas que você digita ou memoriza, e um PIN só onde um celular ou cartão bloqueia após algumas tentativas erradas.
Com a mesma força, elas parecem muito diferentes: 12 caracteres aleatórios e seis palavras aleatórias carregam cerca de 78 bits. Caracteres aleatórios são o caminho mais curto até uma certa força, o que serve a sites com limite de tamanho; palavras são bem mais fáceis de digitar num celular ou numa TV, e de memorizar. A senha do Wi-Fi é um bom lugar para uma frase-senha, compartilhada com visitas como um QR code de Wi-Fi.
Um PIN é fraco por definição: um PIN de 6 dígitos é um entre um milhão, 19,9 bits. Ele só funciona porque o aparelho para depois de algumas tentativas erradas, e por isso o NIST aceita PINs, de 6 dígitos e no mínimo 4, apenas para desbloquear um dispositivo como um celular ou uma chave de segurança, com no máximo 10 tentativas falhas seguidas (NIST SP 800-63B-4).
O NCSC do Reino Unido sugere três palavras aleatórias para as senhas que você precisa memorizar, e diz que senhas aleatórias de um gerenciador de senhas são ainda mais fortes (NCSC).
Caracteres aleatórios
dhLB#crZj}4FMuito forteSenhas que um gerenciador de senhas preenche
Frase-senha
thrill-suitable-exponent-overlaid-duplicate-undercookMuito forteAs poucas que você digita ou memoriza: computador, e-mail, gerenciador de senhas
PIN
637727FracaCelulares e cartões que bloqueiam após algumas tentativas erradas
Gerador de frases-senha: de quantas palavras aleatórias você precisa?
Seis palavras, conselho da própria EFF: cada palavra sorteada da lista de 7.776 soma 12,9 bits, então seis dão 77,5 bits, quase tão forte quanto 12 caracteres aleatórios. A CISA aceita de quatro a sete palavras sem relação entre si.
A força vem do sorteio, não das palavras: a lista longa da EFF tem exatamente 7.776 entradas, uma para cada lançamento de cinco dados, então cada palavra é uma de 7.776 opções igualmente prováveis (EFF). O gerador de frases-senha as sorteia com a mesma aleatoriedade das senhas.
Separadores e letras maiúsculas somam 0 bit, porque o atacante presume o esquema. Um dígito aleatório entre as palavras soma 3,3 bits por intervalo, e mais uma palavra soma 12,9 bits, então uma sétima palavra é o jeito mais barato de ganhar força.
Palavras que você escolhe são outra história, e exemplos famosos também: o "correct horse battery staple" do xkcd, digitado como correcthorsebatterystaple, aparece 4.173 vezes nos dados de vazamentos do Have I Been Pwned, e o "difícil" Tr0ub4dor&3 do quadrinho, 3.196 vezes. Nunca use uma frase-senha que você leu em algum lugar, inclusive o exemplo desta página.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Separador+0 bits
- Letras maiúsculas+0 bits
- Um dígito aleatório entre as palavras+3,3 bits cada
- Mais uma palavra+12,9 bits
É seguro usar um gerador de senhas aleatórias online?
É, quando a senha é criada no seu próprio dispositivo e nunca enviada, que é como este funciona: seu navegador sorteia cada caractere, e nenhuma senha chega ao nosso servidor, ao endereço da página nem ao analytics.
O que faz um gerador de senhas ser seguro é de onde vem a aleatoriedade dele. Este usa o crypto.getRandomValues do navegador, o gerador criptograficamente forte do padrão Web Crypto (W3C), nunca o Math.random, que não foi feito para segredos.
Transformar um número aleatório em caractere é a segunda armadilha. Pegar o número módulo 94 torna os primeiros caracteres um pouco mais prováveis; este gerador descarta os 42 números restantes que não completam um conjunto de 94 e sorteia de novo, o método "simple discard" do NIST SP 800-90A, então cada caractere é exatamente tão provável quanto qualquer outro.
Quando cada tipo escolhido precisa aparecer ao menos uma vez, ele sorteia a senha inteira de novo até todos aparecerem, em vez de plantar um de cada e embaralhar. Toda senha válida continua igualmente provável, então os bits mostrados são exatos.
- 1
crypto.getRandomValuesentrega um número aleatório de 32 bits - 2Abaixo de 4.294.967.254 (o maior múltiplo de 94)? Fica; senão, sorteia de novo
- 3O resto da divisão por 94 escolhe o caractere
- 4Repete para cada caractere; sorteia a senha inteira de novo se faltar um tipo exigido
Cada um dos 94 caracteres: exatamente 1 chance em 94
Por que um site rejeita a senha que gerei?
Porque muitos sites ainda limitam o tamanho ou restringem os símbolos. Reduza o tamanho até o máximo do site, desative os símbolos ou digite os que ele permite como símbolos personalizados, e gere de novo.
O NIST pede que os sites aceitem pelo menos 64 caracteres, todos os caracteres imprimíveis e espaços, e abandonem regras como "deve conter um símbolo" (NIST SP 800-63B-4). Muitos ainda não se atualizaram.
Dos 436 sites nos dados de regras de senha da Apple, uma lista que gerenciadores de senhas compartilham para que suas senhas se encaixem em cada site, 337 definem um tamanho máximo, 83 deles abaixo de 16, e cerca de quatro em cada cinco exigem um dígito.
Mantenha cada tipo exigido nesses sites, para que o dígito ou símbolo que pedem esteja sempre lá, e deixe a senha tão longa quanto permitirem: 20 letras e dígitos (119 bits) superam 12 caracteres de todos os tipos (78 bits).
16: nosso padrão · 68 sitesNIST: aceitar ao menos 64
Onde guardar uma senha gerada?
Em um gerenciador de senhas: ele guarda uma senha aleatória diferente para cada conta e a preenche, então você nunca digita nem repete uma. O NIST exige que os sites deixem os gerenciadores de senhas preencherem as senhas, e pede que permitam colar.
O NIST cita evidências de que quem usa um gerenciador de senhas com gerador acaba com senhas mais fortes (NIST SP 800-63B-4). O gerenciador do próprio navegador ou um aplicativo separado servem; o que importa é uma senha por conta.
Repetir senhas é como um vazamento vira vários: atacantes repetem pares vazados de e-mail e senha em outros sites, um ataque chamado credential stuffing. Em novembro de 2025, o Have I Been Pwned carregou 1,3 bilhão de senhas únicas dessas listas, 625 milhões delas nunca vistas antes (Troy Hunt).
Troque uma senha quando ela possa ter vazado, não por calendário: o NIST diz aos sites para pararem de forçar trocas periódicas. Reserve as frases-senha para as poucas que você digita: seu computador, seu e-mail e o próprio gerenciador de senhas.
O mesmo e-mail e a mesma senha, testados em outros lugares
Repetida
- E-mailAberta
- BancoAberta
- ComprasAberta
- Rede socialAberta
Única
- E-mailAinda trancada
- BancoAinda trancada
- ComprasAinda trancada
- Rede socialAinda trancada
Gerador de senhas: perguntas e respostas
Este gerador de senhas é grátis, e as senhas ficam salvas?
Uma senha de 12 caracteres é forte o bastante?
Posso gerar senhas em massa?
Posso criar uma senha com base em palavras ou no meu nome?
Como criar uma senha fácil de lembrar?
Devo adicionar números ou símbolos a uma frase-senha?
Quanto custa evitar caracteres parecidos?
Qual deve ser o tamanho de um PIN?
Com que frequência devo trocar minhas senhas?
O que faz o pwgen -s 40 1?
-y adiciona ao menos um símbolo e -B deixa de fora caracteres parecidos como l e 1. Para obter o mesmo aqui, escolha caracteres aleatórios, defina o tamanho como 40 e desative os símbolos.Uma senha gerada é melhor do que uma que eu invento?
Toda senha inclui cada tipo de caractere que eu escolho?
Ferramentas relacionadas
Testador de Força de Senha
Em quanto tempo 8 ataques quebram uma senha, que padrões a enfraquecem e uma verificação privada de vazamento
Gerador de QR Code WiFi
QR Code Wi-Fi que convidados escaneiam e conectam pela Câmera do iPhone ou pelas configurações de Wi-Fi do Android: WPA2, WPA3 e cartão para imprimir
Login do Roteador
Abra a página de administração do roteador, corrija erros como 192.168.l.l e veja logins padrão por marca
Verificador de Username
Verifique um nome de usuário em mais de 50 plataformas de uma vez