











Gerador de registro DMARC
Crie seu registro DMARC pela RFC 9989, partindo do que você publica hoje, e veja o que os servidores de destino farão com os e-mails que falham.
Carrega no formulário o registro em _dmarc do seu domínio. Ou monte um abaixo: ele muda a cada ajuste.
Montado no seu navegador. Só as perguntas de DNS saem dele, por HTTPS, para o resolvedor da Cloudflare (o do Google como segunda opinião).
Um registro de exemplo para example.com
Digite seu domínio acima para partir do que ele publica agora, ou mude qualquer coisa abaixo. O registro à direita muda a cada ajuste.
Relatórios de falha e mais
psd= é só para operadores de sufixos públicos, então não é oferecido.
O que acontece com e-mails que falham no DMARC
E-mails que passam nunca são afetados. Para os que falham, os servidores de destino leem seu registro assim:
Uma política é um pedido: a decisão final é do servidor de destino. Com Honor DMARC record policy ligado, como a Microsoft recomenda, o Microsoft 365 recusa com 550 5.7.1 as falhas de reject e manda as falhas de quarantine para Junk.
Implantação
- 1Monitorar
p=nonep=none com relatórios, por pelo menos um mêsagoraVocê está aqui - 2Testar
p=quarantine; t=yquarantine com t=y: opcional - 3Quarentena
p=quarantinepor pelo menos o mesmo tempo que você monitorou - 4Rejeitar
p=rejectse seus usuários não escrevem em listas de e-mail
Antes de publicar
Um registro, sem nada que os servidores de destino pulariam ou leriam errado.
Para onde vão seus relatórios
Os servidores de destino só enviam relatórios ao endereço de outra organização se ela publicar um registro de permissão.
Serviços de relatórios publicam um registro que cobre todos os domínios, então os endereços deles costumam aparecer como Autorizado na hora.
Onde colo isto?
Escolha o seu host de DNS: os campos abaixo estão escritos do jeito que o formulário dele pede.
_dmarc.example.com. 3600 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com"
Depois de publicar
Como criar um registro DMARC?
Para criar um registro DMARC, publique um registro TXT chamado _dmarc no seu domínio, começando com v=DMARC1, uma política e um endereço para os relatórios: o gerador acima o escreve, e ele vale assim que o seu host de DNS o servir.
Confira se os seus e-mails já passam no SPF ou no DKIM e comece em p=none com um endereço rua que você lê: os servidores de destino continuam entregando como antes e mandam relatórios diários de quem envia como o seu domínio.
Leia os relatórios por pelo menos um mês, corrija todo remetente legítimo que falha e só então passe para quarantine e reject. Um registro no domínio organizacional cobre os subdomínios dele também.
- 1Publique em _dmarc
_dmarc.example.com · TXTv=DMARC1; p=none; rua=mailto:dmarc@example.com - 2Os servidores de destino consultamconsulta TXT
_dmarc.example.com - 3Aplicam sua políticap=none → entregue
- 4Os relatórios voltam todo diarelatório agregado (XML, diário)dmarc@example.com


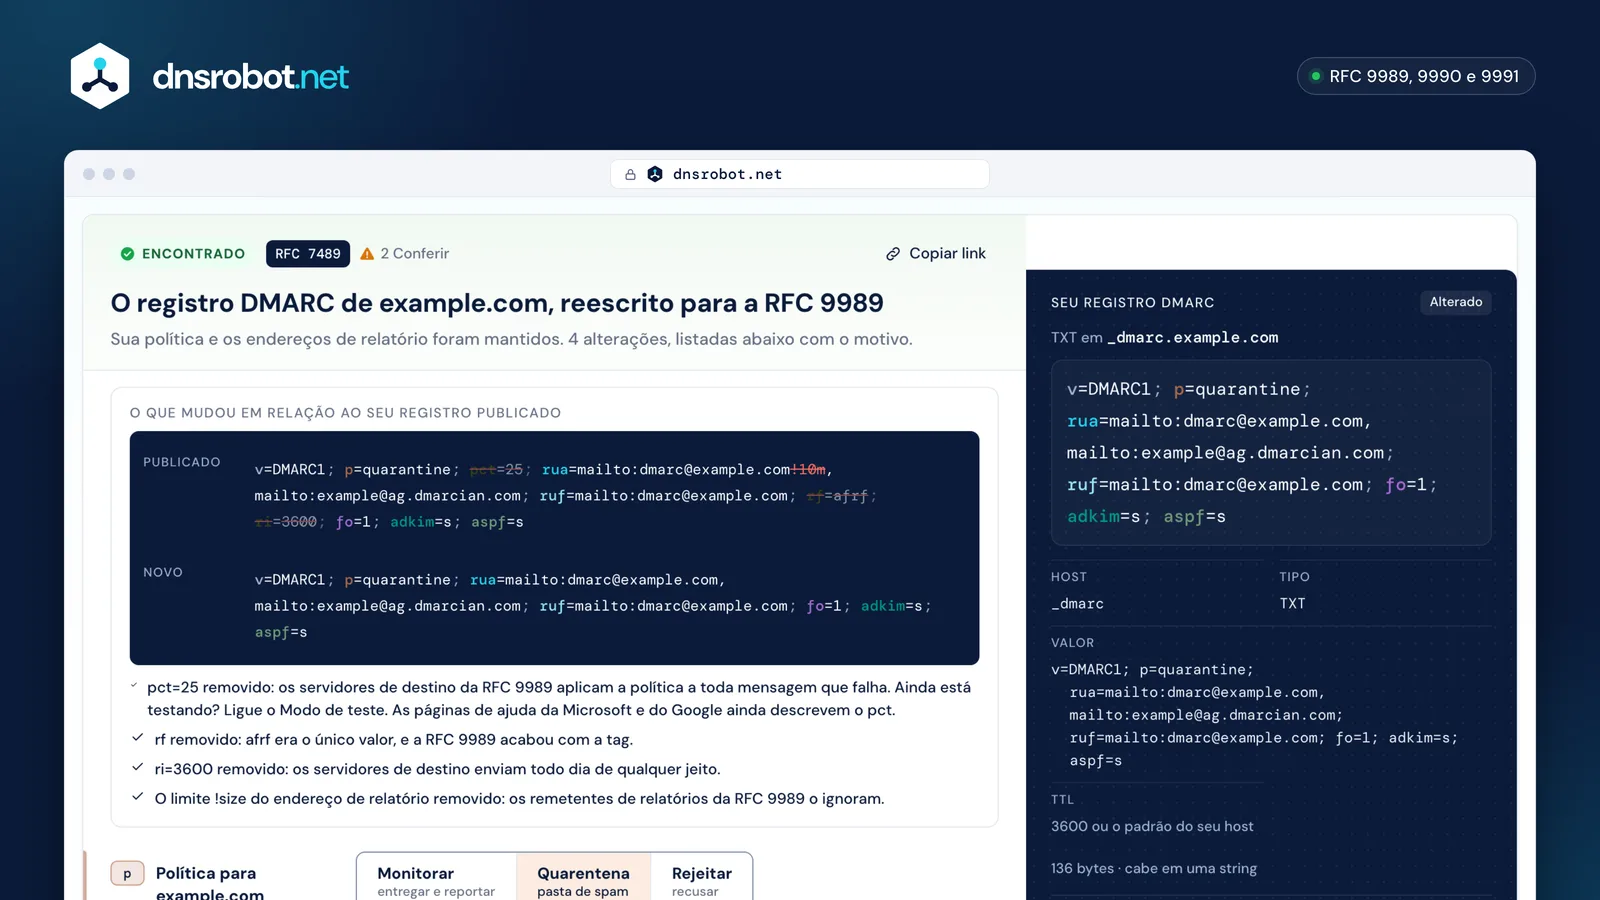
 Parta do que você publicaCarregar lê o _dmarc pelo seu navegador e preenche o formulário; nada passa pelo nosso servidor.Cada tag, coloridaCada parte do registro combina com a sua configuração: passe o mouse em uma para achar a outra.O que mudou e por quêAs tags que a RFC 9989 removeu saem, cada uma com o motivo.Copie do jeito que o seu host pedeHost, tipo e valor, cada um com um botão de copiar, reescritos para o seu host de DNS.Endereços de relatório, verificadosUm endereço de outra organização é sinalizado, e o registro de permissão dele é verificado ao vivo.
Qual política DMARC usar: none, quarantine ou reject?
Comece em none com relatórios, passe para quarantine quando todo remetente legítimo passar e para reject quando tiver certeza: a RFC 9989 pede pelo menos um mês em none e o mesmo tempo em quarantine.
none não muda nada na entrega; quarantine manda para o spam o que falha; reject o recusa. Uma política é um pedido: a decisão final é do servidor de destino.
Domínios cujos usuários escrevem em listas de e-mail NÃO DEVEM usar reject, porque listas que alteram as mensagens quebram o DMARC deles. O Google sugere um caminho mais rápido (uma semana em none e depois uma pequena parte em quarantine).
- 1Monitorar
p=none; rua=…por pelo menos um mêsagoraEntregue e reportado - 2Testar
p=quarantine; t=yopcionalUm nível a menos - 3Quarentena
p=quarantinepor pelo menos o mesmo temponão antes de 27 de nov. de 2026Pasta de spam - 4Rejeitar
p=rejectse seus usuários não escrevem em listasnão antes de 27 de dez. de 2026Recusado

O que mudou no DMARC com a RFC 9989?
A RFC 9989 (maio de 2026) substituiu a RFC 7489: removeu pct, rf e ri, acrescentou np, t e psd e acha o domínio organizacional subindo pelo DNS em vez de ler a Public Suffix List.
pct=0 agora vale como t=y; qualquer outro pct é descartado porque os servidores de destino o aplicavam de forma inconsistente. O sufixo de tamanho do relatório (!10m) é ignorado.
A busca pela árvore pergunta _dmarc no nome e em cada pai, no máximo oito perguntas, então um nome muito profundo deve ter o próprio registro. As páginas de ajuda do Google e da Microsoft ainda descrevem o pct.
- pct=0 virou t=y
- rf removido
- ri removido
- !10m removido
_dmarc.mail.news.example.comNXDOMAIN_dmarc.news.example.comNXDOMAIN_dmarc.example.comv=DMARC1 ✓vale o primeiro registro encontrado; no máximo 8 perguntasComo enviar relatórios DMARC para outro serviço?
Coloque o endereço do serviço em rua; quando o domínio dele não é o seu, ele precisa publicar um registro de permissão chamado como example.com._report._dmarc.reports.example.net (o seu domínio e depois o dele), o que os serviços de relatórios fazem uma vez para todos os domínios com um curinga.
Sem esse registro, os servidores de destino não enviam os relatórios a lugar nenhum, e nada avisa você. O gerador verifica ao vivo cada endereço de fora e mostra o registro que o dono dele precisa publicar.
Use uma caixa de e-mail ou um serviço feito para volume: quem envia muito recebe centenas de relatórios por dia. Relatórios de falha (ruf) podem trazer o conteúdo da mensagem, e o Gmail e a Microsoft não os enviam.
example.com._report._dmarc.rua.vendor.example.netTXT "v=DMARC1;"reports@rua.vendor.example.netServiços de relatórios que publicam uma permissão curinga







DMARC para quem envia ao Gmail, Yahoo e Outlook.com
Gmail, Yahoo e Outlook.com exigem que quem envia em massa publique DMARC, e p=none basta; o domínio do From também precisa estar alinhado com o SPF ou o DKIM.
O Gmail e o Outlook.com contam mais de 5.000 mensagens por dia; o Yahoo não cita um limite. O Outlook.com quer que SPF e DKIM passem os dois e recusa com 550 5.7.515 o que falha.
Logotipos BIMI exigem mais: quarantine ou reject no domínio organizacional e no domínio do From, sem política de subdomínio em none.
| Gmail | Yahoo | Outlook.com | |
|---|---|---|---|
| Desde | fevereiro de 2024 | fevereiro de 2024 | 5 de maio de 2025 |
| Quem entra | mais de 5.000 por dia | nenhum limite informado | mais de 5.000 por dia |
| DMARC | p=none basta | p=none, e precisa passar | p=none, alinhado |
| SPF e DKIM | os dois | os dois | os dois precisam passar |
| Alinhamento | SPF ou DKIM | relaxado basta | SPF ou DKIM |
DMARC para um domínio que não envia e-mails
Publique DMARC p=reject, SPF v=spf1 -all e um null MX, com SPF e MX curinga para os subdomínios e nenhum registro DKIM: o conjunto de 2022 do M3AAWG para domínios estacionados.
Como nada pode enviar, reject não prejudica e-mails de verdade, e os servidores de destino recusam falsificações na hora. O M3AAWG não aconselha mais aqui uma chave DKIM vazia (o conselho de 2015): não publique nenhum registro DKIM.
Muitos domínios estacionados? Aponte o _dmarc de cada um para um registro compartilhado com um CNAME, para que uma mudança futura seja feita uma só vez.
example.net. 3600 IN TXT "v=spf1 -all"
_dmarc.example.net. 3600 IN TXT "v=DMARC1; p=reject;"
example.net. 3600 IN MX 0 .
*.example.net. 3600 IN TXT "v=spf1 -all"
*.example.net. 3600 IN MX 0 .
Onde adiciono o registro DMARC?
No seu host de DNS, como um registro TXT chamado _dmarc: a maioria dos hosts acrescenta o seu domínio sozinha, então você digita só _dmarc, nunca _dmarc.example.com.
Digitar o nome completo em um host que acrescenta o domínio cria _dmarc.example.com.example.com, um registro que ninguém lê. Escolha o seu host no gerador para ver os campos exatos dele.
Um nome só pode ter um registro DMARC: troque o antigo em vez de acrescentar um segundo, ou os servidores de destino ignoram os dois.
| Host de DNS | Campo Nome | Um valor longo |
|---|---|---|
| Cloudflare | _dmarc | um campo só: ele divide |
| GoDaddy | _dmarc | um campo só: ele divide |
| Namecheap | _dmarc | um campo só: ele divide |
| Squarespace | _dmarc | não documentado |
| Amazon Route 53 | _dmarc | strings entre aspas |
| Google Cloud DNS | _dmarc | strings entre aspas |
| Azure DNS | _dmarc | um campo só: ele divide |
| DigitalOcean | _dmarc | não documentado |
| Hostinger | _dmarc | não documentado |
| IONOS | _dmarc | não documentado |
| OVHcloud | _dmarc | não documentado |
| Porkbun | _dmarc | não documentado |
| cPanel | _dmarc | um campo só: ele divide |
| Plesk | _dmarc | não documentado |
| Hetzner | _dmarc | strings entre aspas |
| STRATO | _dmarc | não documentado |
| Bluehost | _dmarc | não documentado |






Perguntas frequentes sobre o gerador de registro DMARC
O que é um registro DMARC?
Qual deve ser o meu primeiro registro DMARC?
Por que não existe a configuração pct?
Os relatórios DMARC podem ir para o Gmail ou o Outlook?
Preciso de SPF e DKIM antes do DMARC?
Qual a diferença entre rua e ruf?
Devo usar o alinhamento estrito?
O que fazem sp e np?
Quanto tempo um registro DMARC leva para funcionar?
O gerador DMARC é grátis e o meu domínio é guardado?
Ferramentas relacionadas
Gerador de registro SPF
Crie um registro SPF TXT válido para seus provedores de email e servidores, com verificação ao vivo do limite de 10 consultas DNS
Gerador de registro DKIM
Crie um par de chaves DKIM no seu navegador e obtenha o registro TXT selector._domainkey para publicar
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DKIM
Verifique registros DKIM com detecção automática de seletor
Consulta MX
Encontre registros MX e detalhes do servidor de e-mail
Analisador de Cabeçalho de E-mail
Analise cabeçalhos brutos de e-mail e rastreie a jornada do e-mail
Verificador de registro BIMI
Verifique registros BIMI, logos SVG Tiny PS e certificados VMC e onde o logo aparece