











Consulta MX — Verificar Registros MX de Domínio
Faça a consulta MX de qualquer domínio: os servidores de e-mail na ordem de entrega, quem os opera, os endereços IPv4 e IPv6 deles e se respondem com STARTTLS. Direto dos próprios servidores de nomes do domínio, ao lado das cópias em cache do Google e da Cloudflare.
Exatamente o nome que você digita: um www. ou um subdomínio é consultado como está, nunca reescrito.
O que é um registro MX?
Um registro MX (mail exchange, ou troca de e-mail) nomeia os servidores que recebem os e-mails de um domínio, cada um com um número de prioridade: os remetentes tentam primeiro o número mais baixo.
Quando alguém escreve para name@airbnb.com, o servidor de e-mail dessa pessoa pergunta ao DNS os registros MX de airbnb.com, escolhe o servidor com o número mais baixo e entrega por SMTP na porta 25. O registro contém um nome de host, nunca um endereço IP, e esse nome precisa ter o próprio registro A ou AAAA: ele não pode ser um apelido (um CNAME, RFC 2181 §10.3).
Uma consulta MX lê esses registros e segue cada servidor até os endereços, a rede e o provedor por trás dele. O MX só direciona os e-mails recebidos: quem pode enviar pelo domínio é assunto do SPF, do DKIM e do DMARC.
Como consultar os registros MX
Digite o domínio acima e clique em Consultar MX, ou pergunte ao DNS pelo terminal: dig example.com MX no macOS e no Linux, nslookup -type=mx example.com em qualquer sistema, ou Resolve-DnsName example.com -Type MX no PowerShell do Windows.
Cada linha da resposta é um servidor: a prioridade, depois o nome do host. O número antes de IN é o TTL, os segundos durante os quais um resolvedor pode continuar entregando esta cópia. Acrescente @ e um servidor de nomes (dig @dns1.p08.nsone.net airbnb.com MX) para ler a resposta da própria zona em vez de um cache.
dig example.com MX +shortCada linha: a prioridade, depois o servidor de e-mail. Acrescente @ e um servidor de nomes para pular os caches.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Status. NOERROR com respostas. NXDOMAIN significa que o nome não existe; NOERROR sem resposta significa que não há MX.
- TTL. Os segundos durante os quais esta cópia ainda pode ser entregue: 300 na origem, em contagem regressiva nos caches.
- Prioridade. A ordem em que os remetentes tentam, a mais baixa primeiro.
- Servidor de e-mail. O host ao qual se conectar na porta 25; o ponto final encerra o nome.
- Quem respondeu. 8.8.8.8 é um cache.
@dns1.p08.nsone.netpergunta à própria zona.
Como ler o resultado
O topo diz numa frase quem recebe os e-mails do domínio e quantos servidores estão por trás, com a marca do provedor; as linhas coloridas abaixo são as constatações que importam.
A visualização Servidores lista cada host MX por prioridade com os endereços, a rede e o DNS reverso; o primeiro servidor é testado na porta 25 automaticamente e os outros sob demanda. À direita, o caminho de entrega desenha o que um remetente faz com essas respostas.
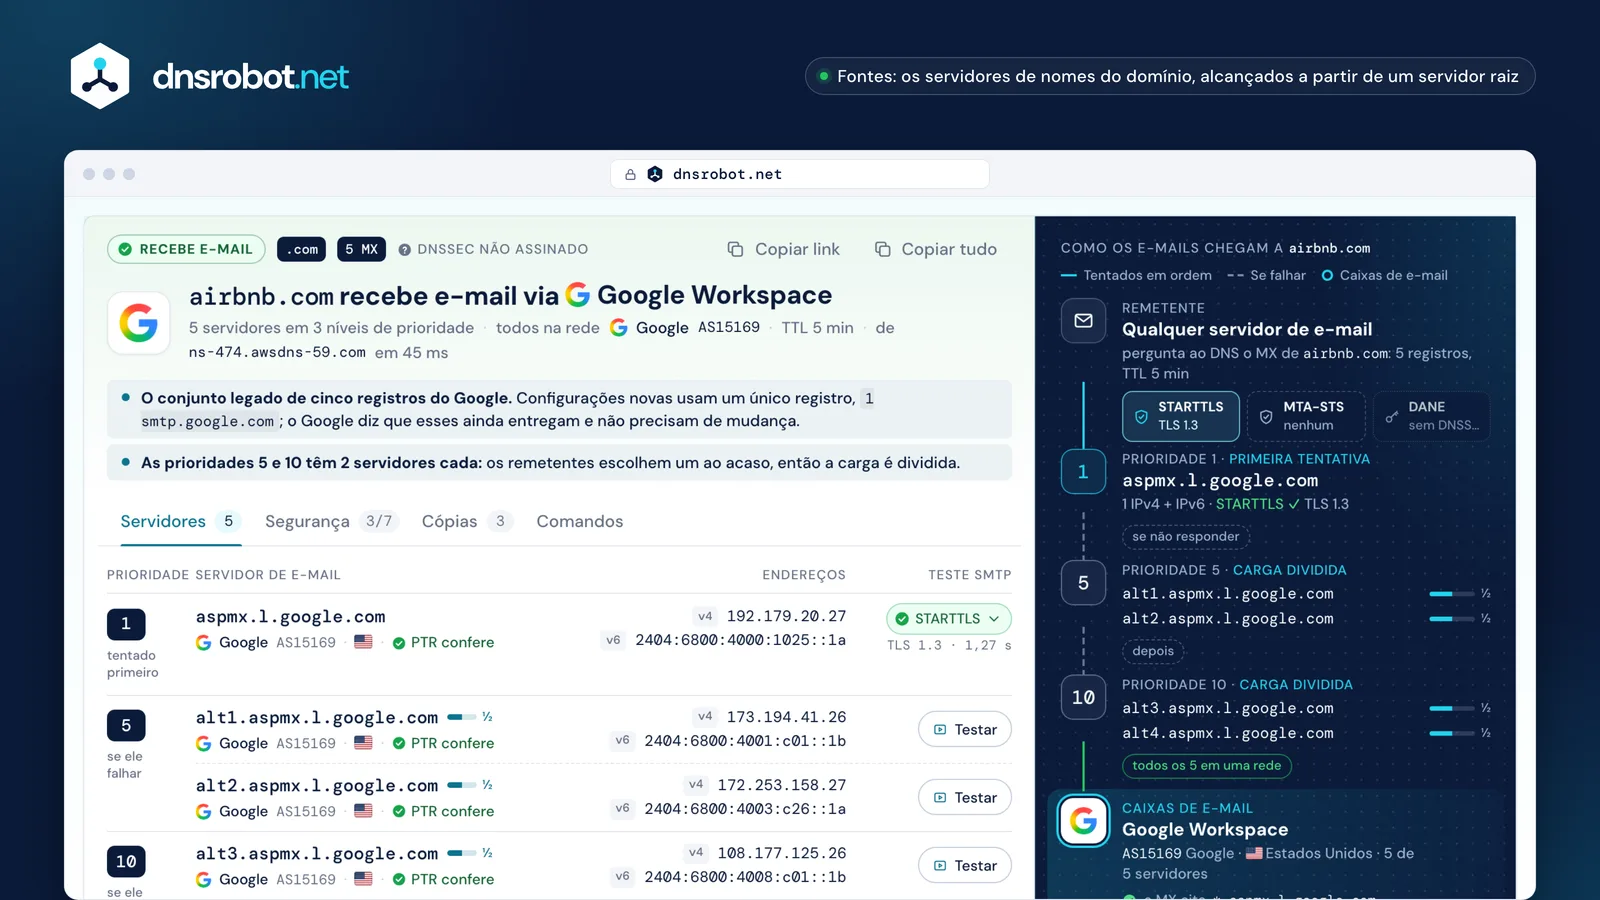
 O vereditoQuem recebe os e-mails, os servidores e os níveis, a rede, o TTL e qual servidor de nomes respondeu.Os servidoresCada host MX por prioridade com os endereços IPv4 e IPv6, o número AS e o PTR com confirmação direta.O teste SMTPSTARTTLS e a versão do TLS a partir do nosso servidor na porta 25; abra uma linha para ver a conversa completa.O caminho de entregaO remetente, as proteções no primeiro salto, cada nível de prioridade e, por fim, as caixas de e-mail e as evidências.
O que significa a prioridade do MX?
A prioridade (a RFC 5321 a chama de preferência) define a ordem: um remetente tenta primeiro o número mais baixo e só passa ao seguinte quando esse servidor não responde ou adia a mensagem com uma resposta temporária 4xx.
Servidores com o mesmo número dividem a carga: o remetente escolhe um ao acaso. Só a ordem conta, não os intervalos, e 0 é um número válido. Um registro MX basta quando o nome por trás dele se distribui por muitos servidores, como os do Microsoft 365 e da Mimecast.
Nossa recomendação sobre MX de reserva: um servidor de reserva em outra empresa que filtra menos que o seu principal é uma rota de spam conhecida, e os provedores hospedados já mantêm servidores redundantes por trás de um único nome MX. Se você mantiver um, ele precisa aplicar as mesmas verificações de SPF e de spam que o principal (RFC 7208, Apêndice F).
só se ele não responder ou responder 4xx
depois
Registros MX do Google Workspace
Domínios novos do Google Workspace precisam de um único registro MX: smtp.google.com com prioridade 1. Domínios configurados antes de 2023 muitas vezes ainda publicam o conjunto de cinco registros que começa por aspmx.l.google.com; o Google diz que os dois funcionam e que uma configuração que funciona não precisa de mudança.
A ferramenta identifica o Google Workspace em qualquer um dos conjuntos e marca o mais antigo como legado, nunca como erro. Combine o MX com o SPF include:_spf.google.com e com o DKIM do Admin Console; o Google prevê até 72 horas para que novos registros MX sejam vistos em todo lugar.

Registros MX do Microsoft 365
O Microsoft 365 dá a cada domínio um registro MX sob mail.protection.outlook.com, como microsoft-com.mail.protection.outlook.com, geralmente com prioridade 0. A primeira parte é um token que você copia do centro de administração do Microsoft 365: muitas vezes parece o domínio com hífens, mas nem sempre.
Os domínios que ativam o SMTP DANE de entrada recebem um host sob mx.microsoft, como siemens-com.h-v1.mx.microsoft: essa zona é assinada com DNSSEC, então os remetentes podem verificar o certificado do servidor com DANE. Durante a mudança, os dois registros ficam ativos, o novo primeiro atrás do antigo, depois na frente dele, até que o antigo seja removido. A Microsoft não tem planos de assinar mail.protection.outlook.com, então o host legado não está obsoleto.

Sem registro MX ou null MX: o que acontece?
Um domínio sem registros MX ainda pode receber e-mail: os remetentes recorrem ao próprio endereço A ou AAAA do domínio (RFC 5321 §5.1). Só um null MX (MX nulo), o registro único 0 ., avisa a todos os remetentes que o domínio não aceita e-mail (RFC 7505).
Isso faz do null MX o registro certo para um domínio que nunca recebe e-mail: os remetentes devolvem a mensagem na hora, com 556 5.1.10, em vez de tentar de novo por dias. Acrescente v=spf1 -all e DMARC p=reject para que ninguém possa enviar se passando por ele também, como faz example.com. Os registros MX pertencem a um único nome: www.example.com não herda os de example.com.
.cmo, então nada abaixo dele existe.devolvido5.1.2Um domínio que não envia nem recebe e-mail:MX 0 .v=spf1 -all_dmarc p=reject
E-mail não chega? Onde o MX entra na solução de problemas
Leia primeiro a mensagem de devolução: o código de status diz qual etapa falhou. Problemas de MX aparecem como "host not found" ou longos atrasos; uma caixa de e-mail inexistente é 5.1.1; falhas de autenticação são rejeições 5.7.x.
Siga a lista de cima para baixo: o domínio precisa existir, o MX dele precisa nomear o provedor que você usa, cada host MX precisa resolver e responder na porta 25, e só então o SPF, o DKIM, o DMARC e as blacklists decidem onde a mensagem cai.
MTA-STS, DANE e TLS para servidores de e-mail
Os servidores de e-mail só criptografam com STARTTLS quando os dois lados oferecem, então alguém no caminho pode remover a oferta e ler a mensagem. O MTA-STS e o DANE permitem que um domínio exija TLS dos remetentes.
O MTA-STS publica uma política por HTTPS (https://mta-sts.<domain>/.well-known/mta-sts.txt) que lista os hosts MX permitidos e um modo; com enforce, os remetentes só entregam por TLS válido a esses hosts (RFC 8461). O DANE coloca a chave do servidor num registro TLSA em _25._tcp.<mx host>, que só vale onde o DNSSEC assina essa zona (RFC 7672). O TLS-RPT pede aos remetentes que relatem as falhas (RFC 8460). A ferramenta verifica se cada MX ativo corresponde a uma linha mx: da política.
250-STARTTLS simplesmente some da resposta.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. A ferramenta testa o STARTTLS a partir do nosso servidor; o MTA-STS e o DANE vêm do DNS e do arquivo de política.Hosts MX dos provedores mais usados
A maioria dos domínios aponta o MX para um entre poucas dezenas de provedores, e cada um publica nomes de host reconhecíveis. É assim que a ferramenta identifica o provedor de e-mail de um domínio, e é assim que você pode conferir uma configuração com os valores do próprio provedor.
Gateways como Mimecast, Proofpoint e Barracuda ficam na frente do host das caixas de e-mail; a ferramenta então lê o SPF e o Autodiscover para nomear as prováveis caixas de e-mail por trás deles.
| Provedor | MX (prioridade host) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comou 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comou <token>.<x>-v1.mx.microsoft | include: |
| Zoho Mailregião no TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email Routingencaminhamento | route1/2/3.mx.cloudflare.netprioridades definidas por domínio | include: |
| Amazon SEScompartilhado com o WorkMail | 10inbound-smtp.<region>.amazonaws.com | include: |
| Mimecastgateway de e-mail | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| Proofpointgateway de e-mail | mx0a-<id>.pphosted.com · mx0b-<id>ou mx1-us1.ppe-hosted.com (Essentials) | a: |
| Barracudagateway de e-mail | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSCoreia | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




Consulta MX: perguntas frequentes
Para que serve uma consulta MX?
Como consultar registros MX com o nslookup?
Um domínio pode ter mais de um registro MX?
Um registro MX pode apontar para um endereço IP ou um CNAME?
Quanto tempo leva uma alteração de registro MX?
O que é um registro null MX?
O que acontece se um domínio não tem registro MX?
Ter um único registro MX é um problema?
Por que o MX mostra um provedor diferente do que eu esperava?
Os registros MX são públicos?
Os registros MX afetam o envio de e-mails?
Por que não consigo me conectar à porta 25 do meu computador?
Sentiu falta de algo?Sugira um recurso ou uma nova ferramenta
Mais ferramentas de DNS e e-mail
Consulta DNS
Todos os registros DNS direto dos servidores do domínio, ao lado do cache do Google e da Cloudflare
Verificador SPF
Valide registros SPF e verifique a contagem de consultas DNS conforme RFC 7208
Verificador DMARC
Verifique a política DMARC e configurações de alinhamento de qualquer domínio
Verificador de Lista Negra de IP
Verifique se um endereço IP está em listas negras de spam ou malware
Teste SMTP
Teste qualquer servidor de e-mail: STARTTLS, certificado, AUTH e relay aberto
Verificador de Email
Verifique um endereço de email consultando o servidor dele, sem enviar nada, ou envie um email de teste para um relatório de spam e entregabilidade
Verificador de Hospedagem
Descubra quem hospeda qualquer site: hospedagem, CDN, CMS, provedor de e-mail, registrador e emissor do SSL
DNS Reverso
Encontre hostnames associados a qualquer endereço IP via registros PTR