











MX Lookup — MX-Abfrage
MX Lookup für jede Domain: Diese MX-Abfrage zeigt ihre Mailserver in Zustellreihenfolge, wer sie betreibt, ihre IPv4- und IPv6-Adressen und ob sie STARTTLS anbieten. Direkt von den eigenen Nameservern der Domain, neben den Kopien im Cache von Google und Cloudflare.
Genau der Name, den Sie eingeben: Ein www. oder eine Subdomain wird so abgefragt, wie sie ist, nie umgeschrieben.
Was ist ein MX-Eintrag?
Ein MX-Eintrag (Mail Exchange) nennt die Server, die E-Mails für eine Domain empfangen, jeweils mit einer Prioritätszahl: Absender versuchen die niedrigste Zahl zuerst.
Schreibt jemand an name@airbnb.com, fragt sein Mailserver das DNS nach den MX-Einträgen von airbnb.com, wählt den Server mit der niedrigsten Zahl und stellt per SMTP auf Port 25 zu. Der Eintrag enthält einen Hostnamen, nie eine IP-Adresse, und dieser Name braucht einen eigenen A- oder AAAA-Eintrag: Er darf kein Alias sein (ein CNAME, RFC 2181 §10.3).
Ein MX Lookup liest diese Einträge und verfolgt jeden Server bis zu seinen Adressen, seinem Netz und dem Anbieter dahinter. MX steuert nur eingehende Mails: Wer als die Domain senden darf, regeln SPF, DKIM und DMARC.
MX-Einträge prüfen: So geht die MX-Abfrage
Geben Sie die Domain oben ein und klicken Sie auf MX abfragen, oder fragen Sie das DNS im Terminal: dig example.com MX unter macOS und Linux, nslookup -type=mx example.com auf jedem System oder Resolve-DnsName example.com -Type MX in der Windows PowerShell.
Jede Antwortzeile ist ein Server: die Priorität, dann der Hostname. Die Zahl vor IN ist die TTL, die Sekunden, die ein Resolver diese Kopie noch ausliefern darf. Fügen Sie @ und einen Nameserver hinzu (dig @dns1.p08.nsone.net airbnb.com MX), um statt eines Caches die eigene Antwort der Zone zu lesen.
dig example.com MX +shortJede Zeile: die Priorität, dann der Mailserver. Fügen Sie @ und einen Nameserver hinzu, um Caches zu umgehen.
$ dig airbnb.com MX
;; ->>HEADER<<- opcode: QUERY, status: NOERROR1
;; flags: qr rd ra; QUERY: 1, ANSWER: 5

;; ANSWER SECTION:
airbnb.com.    3002  IN  MX   13 aspmx.l.google.com.4
airbnb.com.    300   IN  MX   5 alt1.aspmx.l.google.com.
airbnb.com.    300   IN  MX   5 alt2.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt3.aspmx.l.google.com.
airbnb.com.    300   IN  MX  10 alt4.aspmx.l.google.com.

;; SERVER: 8.8.8.8#53(8.8.8.8)5
- Status. NOERROR mit Antworten. NXDOMAIN bedeutet, dass der Name nicht existiert; NOERROR ohne Antwort bedeutet: kein MX.
- TTL. Sekunden, die diese Kopie noch ausgeliefert werden darf: 300 an der Quelle, in Caches herunterzählend.
- Priorität. Die Reihenfolge, in der Absender es versuchen, die niedrigste zuerst.
- Mailserver. Der Host, mit dem auf Port 25 verbunden wird; der abschließende Punkt beendet den Namen.
- Wer antwortete. 8.8.8.8 ist ein Cache.
@dns1.p08.nsone.netfragt die Zone selbst.
So lesen Sie das Ergebnis
Der Kopf sagt in einem Satz, wer die Mails der Domain empfängt und wie viele Server dahinterstehen, mit dem Logo des Anbieters; die farbigen Zeilen darunter sind die Befunde, auf die es ankommt.
Die Ansicht Server listet jeden MX-Host nach Priorität mit seinen Adressen, seinem Netz und seinem Reverse DNS; der erste Server wird automatisch auf Port 25 getestet, die anderen auf Wunsch. Rechts zeichnet der Zustellweg, was ein Absender mit diesen Antworten macht.
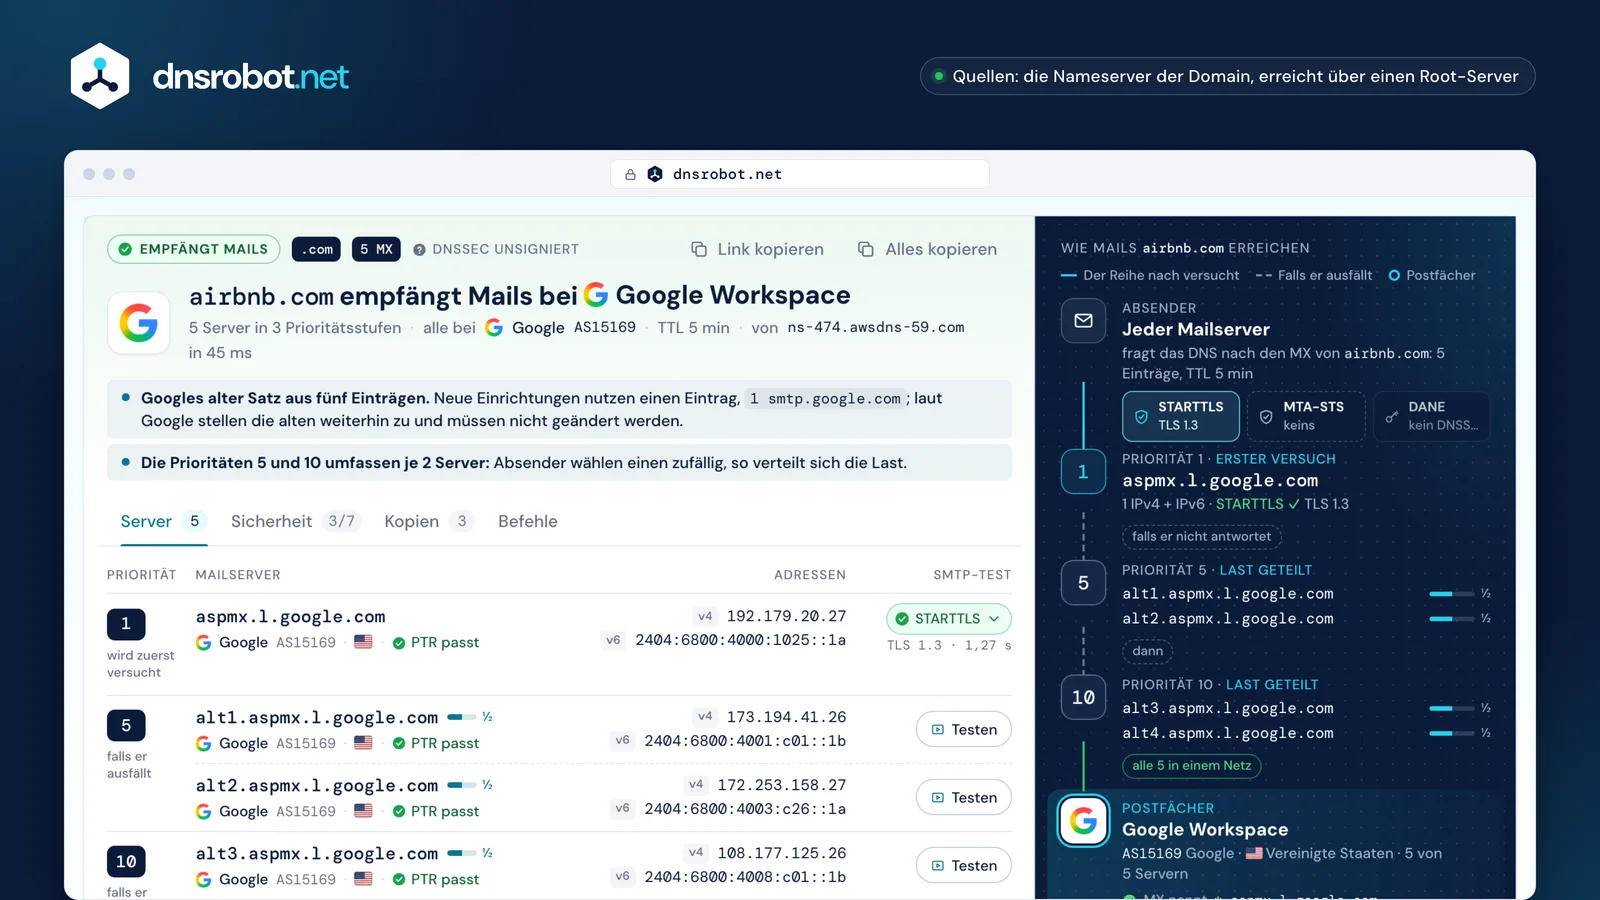
 Der BefundWer die Mails empfängt, die Server und Stufen, das Netz, die TTL und welcher Nameserver geantwortet hat.Die ServerJeder MX-Host nach Priorität mit seinen IPv4- und IPv6-Adressen, der AS-Nummer und dem forward-bestätigten PTR.Der SMTP-TestSTARTTLS und die TLS-Version, getestet von unserem Server auf Port 25; öffnen Sie eine Zeile für den ganzen Dialog.Der ZustellwegAbsender, die Schutzmechanismen auf der ersten Teilstrecke, jede Prioritätsstufe, dann die Postfächer und ihre Belege.
Was bedeutet die MX-Priorität?
Die Priorität (RFC 5321 nennt sie Präferenz) legt die Reihenfolge fest: Ein Absender versucht die niedrigste Zahl zuerst und geht nur weiter, wenn dieser Server nicht antwortet oder die Nachricht mit einer vorübergehenden 4xx-Antwort zurückstellt.
Server mit derselben Zahl teilen sich die Last: Der Absender wählt einen zufällig. Nur die Reihenfolge zählt, nicht die Abstände, und 0 ist eine gültige Zahl. Ein MX-Eintrag genügt, wenn sich der Name dahinter auf viele Server verteilt, wie bei Microsoft 365 und Mimecast.
Unser Rat zum Backup-MX: Ein Backup bei einem anderen Unternehmen, das weniger filtert als Ihr primärer Server, ist ein bekannter Weg für Spam, und gehostete Anbieter betreiben ohnehin redundante Server hinter einem MX-Namen. Wenn Sie eines behalten, muss es dieselben SPF- und Spamprüfungen anwenden wie der primäre Server (RFC 7208, Anhang F).
nur wenn er nicht antwortet oder mit 4xx antwortet
dann
MX-Einträge für Google Workspace
Neue Google-Workspace-Domains brauchen einen einzigen MX-Eintrag: smtp.google.com mit Priorität 1. Domains, die vor 2023 eingerichtet wurden, veröffentlichen oft noch den Satz aus fünf Einträgen, der mit aspmx.l.google.com beginnt; laut Google funktionieren beide, und eine funktionierende Einrichtung muss nicht geändert werden.
Das Tool nennt für beide Sätze Google Workspace und kennzeichnet den älteren als Altbestand, nie als Fehler. Ergänzen Sie den MX um SPF include:_spf.google.com und DKIM aus der Admin-Konsole; Google rechnet mit bis zu 72 Stunden, bis neue MX-Einträge überall sichtbar sind.

MX-Einträge für Microsoft 365
Microsoft 365 gibt jeder Domain einen MX-Eintrag unter mail.protection.outlook.com, etwa microsoft-com.mail.protection.outlook.com, meist mit Priorität 0. Der erste Teil ist ein Token, den Sie aus dem Microsoft 365 Admin Center kopieren: Er sieht oft aus wie die Domain mit Bindestrichen, aber nicht immer.
Domains, die eingehendes SMTP DANE aktivieren, erhalten stattdessen einen Host unter mx.microsoft, etwa siemens-com.h-v1.mx.microsoft: Diese Zone ist mit DNSSEC signiert, daher können Absender das Zertifikat des Servers mit DANE prüfen. Während des Umzugs sind beide Einträge aktiv, der neue zuerst hinter dem alten, dann vor ihm, bis der alte entfernt wird. Microsoft plant nicht, mail.protection.outlook.com zu signieren, daher ist der bisherige Host nicht veraltet.

Kein MX-Eintrag oder Null-MX: Was passiert?
Eine Domain ohne MX-Einträge kann trotzdem Mails empfangen: Absender weichen auf die eigene A- oder AAAA-Adresse der Domain aus (RFC 5321 §5.1). Nur ein Null-MX, der einzelne Eintrag 0 ., teilt jedem Absender mit, dass die Domain keine Mails annimmt (RFC 7505).
Deshalb ist der Null-MX der richtige Eintrag für eine Domain, die nie E-Mails empfängt: Absender weisen Mails sofort zurück, mit 556 5.1.10, statt es tagelang erneut zu versuchen. Ergänzen Sie v=spf1 -all und DMARC p=reject, damit auch niemand als sie senden kann, wie bei example.com. MX-Einträge gehören zu genau einem Namen: www.example.com erbt die von example.com nicht.
.cmo, also existiert nichts darunter.zurückgewiesen5.1.2Eine Domain, die keine Mails sendet und empfängt:MX 0 .v=spf1 -all_dmarc p=reject
Mails kommen nicht an? Wo MX bei der Fehlersuche ansetzt
Lesen Sie zuerst den Bounce: Sein Statuscode sagt, welcher Schritt gescheitert ist. MX-Probleme zeigen sich als „host not found“ oder lange Verzögerungen; ein fehlendes Postfach ist 5.1.1; Fehler bei der Authentifizierung sind 5.7.x-Ablehnungen.
Gehen Sie die Liste von oben durch: Die Domain muss existieren, ihr MX muss den Anbieter nennen, den Sie nutzen, jeder MX-Host muss auflösen und auf Port 25 antworten, und erst dann entscheiden SPF, DKIM, DMARC und Blacklists, wo eine Nachricht landet.
MTA-STS, DANE und TLS für Mailserver
Mailserver verschlüsseln mit STARTTLS nur, wenn beide Seiten es anbieten, daher kann jemand auf dem Weg das Angebot entfernen und die Nachricht mitlesen. Mit MTA-STS und DANE kann eine Domain TLS von Absendern verlangen.
MTA-STS veröffentlicht über HTTPS eine Richtlinie (https://mta-sts.<domain>/.well-known/mta-sts.txt), die die erlaubten MX-Hosts und einen Modus nennt; mit enforce stellen Absender nur über gültiges TLS an diese Hosts zu (RFC 8461). DANE legt den Schlüssel des Servers in einen TLSA-Eintrag unter _25._tcp.<mx host>, der nur zählt, wo DNSSEC diese Zone signiert (RFC 7672). TLS-RPT bittet Absender, Fehler zu melden (RFC 8460). Das Tool prüft, ob jeder aktuelle MX zu einer mx:-Zeile der Richtlinie passt.
250-STARTTLS verschwindet einfach aus der Antwort.
v=TLSRPTv1; rua=https://reports.proton.me/reports/smtptls. Das Tool testet STARTTLS von unserem Server; MTA-STS und DANE stammen aus dem DNS und der Richtliniendatei.MX-Hosts bekannter Anbieter
Die meisten Domains richten ihren MX auf einen von wenigen Dutzend Anbietern, und jeder veröffentlicht erkennbare Hostnamen. Daran erkennt das Tool den Mail-Anbieter einer Domain, und so können Sie eine Einrichtung mit den Werten des Anbieters abgleichen.
Gateways wie Mimecast, Proofpoint und Barracuda stehen vor dem Postfach-Host; das Tool liest dann SPF und Autodiscover, um die wahrscheinlichen Postfächer dahinter zu nennen.
| Anbieter | MX (Priorität Host) | SPF |
|---|---|---|
| Google Workspace | 1smtp.google.comoder 1 aspmx.l.google.com + 4 alt | include: |
| Microsoft 365 | 0<token>.mail.protection.outlook.comoder <token>.<x>-v1.mx.microsoft | include: |
| Zoho MailRegion in der TLD | 10mx.zoho.com20mx2.zoho.com · 50 mx3.zoho.com | include: |
| Proton Mail | 10mail.protonmail.ch20mailsec.protonmail.ch | include: |
| iCloud Mail | 10mx01.mail.icloud.com10mx02.mail.icloud.com | include: |
| Fastmail | 10in1-smtp.messagingengine.com20in2-smtp.messagingengine.com | include: |
| Yandex 360 | 10mx.yandex.net | redirect=_spf. |
| Titan Email | 10mx1.titan.email20mx2.titan.email | include: |
| GoDaddy Professional Email | 0smtp.secureserver.net10mailstore1.secureserver.net | include: |
| Namecheap Private Email | 10mx1.privateemail.com10mx2.privateemail.com | include: |
| Cloudflare Email RoutingWeiterleitung | route1/2/3.mx.cloudflare.netPrioritäten je Domain festgelegt | include: |
| Amazon SESmit WorkMail geteilt | 10inbound-smtp.<region>.amazonaws.com | include: |
| MimecastGateway | 10<region>-smtp-inbound-1.mimecast.com10<region>-smtp-inbound-2.mimecast.com | include: |
| ProofpointGateway | mx0a-<id>.pphosted.com · mx0b-<id>oder mx1-us1.ppe-hosted.com (Essentials) | a: |
| BarracudaGateway | 1<id>.ess.barracudanetworks.com10<id>.ess.barracudanetworks.com | include: |
| NAVER WORKSKorea | 10kr1-aspmx1.worksmobile.com20kr1-aspmx2.worksmobile.com | include: |




MX Lookup: häufige Fragen
Wofür nutzt man einen MX Lookup?
Wie mache ich eine MX-Abfrage mit nslookup?
Kann eine Domain mehr als einen MX-Eintrag haben?
Kann ein MX-Eintrag auf eine IP-Adresse oder einen CNAME zeigen?
Wie lange dauern Änderungen an MX-Einträgen?
Was ist ein Null-MX-Eintrag?
Was passiert, wenn eine Domain keinen MX-Eintrag hat?
Ist ein einzelner MX-Eintrag ein Problem?
Warum zeigt der MX einen anderen Anbieter als erwartet?
Sind MX-Einträge öffentlich?
Beeinflussen MX-Einträge das Senden von E-Mails?
Warum kann ich mich von meinem Computer nicht mit Port 25 verbinden?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere DNS- und E-Mail-Tools
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
SPF-Eintrag-Checker
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
DMARC-Check
DMARC-Richtlinie und Alignment-Einstellungen für jede Domain prüfen
IP-Blacklist-Check
Prüfen, ob eine IP-Adresse auf Spam- oder Malware-Blacklists steht
SMTP-Test-Tool
Jeden Mailserver testen: STARTTLS, Zertifikat, AUTH und Open Relay
E-Mail Checker
E-Mail-Adresse beim Mailserver prüfen, ohne etwas zu senden, oder eine Test-E-Mail für einen Spam- und Zustellbarkeitsbericht senden
Hosting-Checker
Finden Sie heraus, wer eine Website hostet: Webhoster, CDN, CMS, E-Mail-Anbieter, Registrar und SSL-Aussteller
Reverse DNS-Abfrage
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden