











Passwort-Test
Sehen Sie, wie lange Ihr Passwort zum Knacken bräuchte, Angriff für Angriff, welche Muster es verraten und ob es schon in einem Datenleck aufgetaucht ist. Dieser Passwort-Check sendet Ihr Passwort nie: Nur 5 Zeichen seines Hashs verlassen Ihr Gerät. So sehen Sie, wie sicher Ihr Passwort ist und wie stark es wirklich ist.
- Häufiges Passwort
- Wort
- Name
- Jahr
- Tastatur
- Wiederholung
- Zufällig
In Ihrem Browser getestet. Nur die ersten 5 der 40 Zeichen seines SHA-1-Hashs verlassen ihn, für die Leak-Prüfung.
Wie schnell würde es fallen?
Geben Sie ein Passwort ein oder fügen Sie es ein: Das Urteil aktualisiert sich beim Tippen.
Was geprüft wird
- Muster, die Angreifer zuerst probieren: 49.233 häufige Passwörter, Wörter und Namen, Jahreszahlen, Tastaturfolgen, Wiederholungen und ähnlich aussehende Ersetzungen.
- Datenlecks: rund 2,07 Milliarden geleakte Passwörter in Have I Been Pwned, per k-Anonymität.
- Acht Angriffe, von einer Anmeldeseite, die nach 100 Versuchen sperrt, bis zu NTLM-Hashes auf 100 Grafikkarten.
Wie sicher ist mein Passwort? Wie stark ist mein Passwort?
So stark, wie die Zahl der Versuche, die ein Angreifer bis dahin braucht, und Angreifer probieren wahrscheinliche Passwörter zuerst: häufige Passwörter, Wörter und Namen, Jahreszahlen, Tastaturfolgen und vertauschte Buchstaben, lange vor zufälligen Zeichenfolgen. Der Test zählt diese Versuche.
Er zerlegt, was Sie eingeben, in die Stücke, die Angreifer probieren, etwa Summer + 2026 + !, bewertet jedes Stück nach der Zahl der Versuche und addiert den günstigsten Weg, das ganze Passwort aufzubauen. Die Engine ist zxcvbn-ts, der quelloffene Schätzer, auf den OWASP verweist, mit englischen Wortlisten und denen der Sprache der Seite, wo es welche gibt.
Wir haben die beiden Stellen korrigiert, an denen der Standard-Schätzer am starken Ende danebenliegt: Er bewertet ein wirklich zufälliges Passwort mit 12 Zeichen mit etwa 10¹² statt etwa 10²⁴ Versuchen und eine Passphrase aus sechs Wörtern milliardenfach zu hoch. Zufällige Abschnitte werden jetzt nach den verwendeten Zeichen bewertet und Passphrasen nach dem Schema, das sie erzeugt hat.
Großbuchstaben, Ziffern und Sonderzeichen werden angezeigt, aber eine fehlende Art zählt nie gegen Sie: Das NIST hat solche Regeln gestrichen, weil sie vorhersehbare Passwörter wie Password1! erzeugen (NIST SP 800-63B-4). Die ersten 64 Zeichen werden analysiert; alles Längere ist für Raten unerreichbar, sofern es keine bekannte Phrase ist, und der Leak-Check sieht trotzdem alles.
Summer2026!
SummerWörterbuchwortEine Jahreszeit, wie üblich großgeschrieben: 50 Versuche2026!ZufälligFünf Zeichen ohne gefundenes Muster: 100.000 Versuche
SchwachEtwa 10 Millionen Versuche: SchwachGeleakt45-mal in Leak-Daten: Geleakt
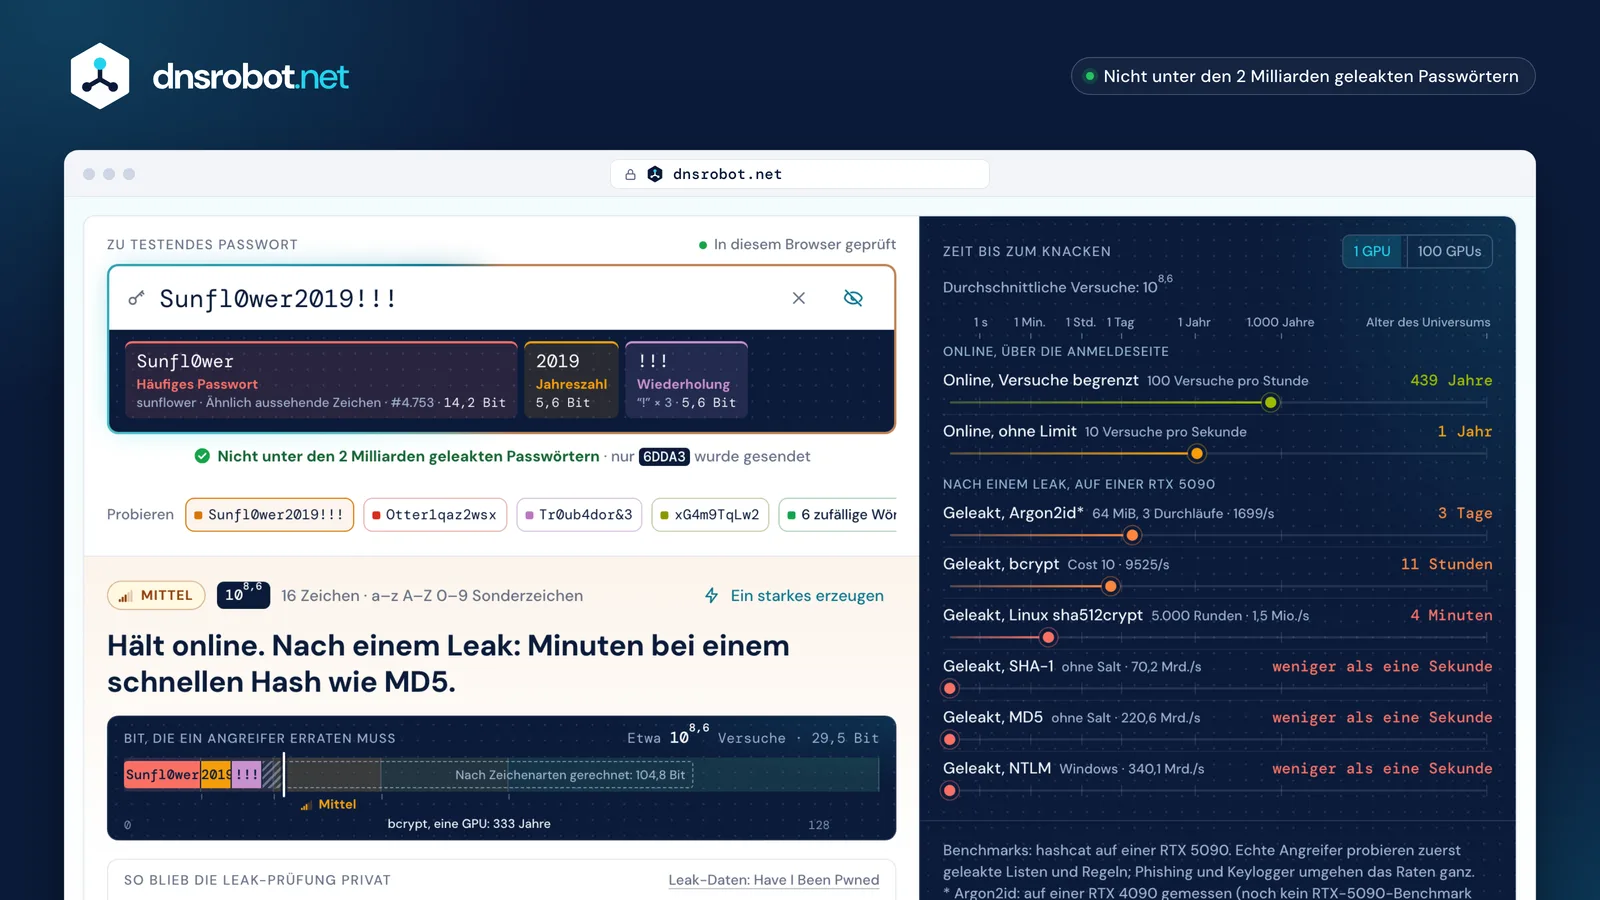
 Die BewertungSehr schwach bis Sehr stark, nach den Versuchen, die ein Angreifer braucht, oder Geleakt, wenn das Passwort in Leak-Daten steht.Wo es schwach istDas Passwort, zerlegt in die Muster, die Angreifer probieren, jeweils mit dem Grund, warum es leicht zu erraten ist.KnackzeitWie lange jeder von acht Angriffen dauern würde, auf einer Grafikkarte oder hundert.Leak-CheckOb Have I Been Pwned es gesehen hat, und die 5 Zeichen seines Hashs, die gesendet wurden.
Wie lange würde es dauern, mein Passwort zu knacken?
Das hängt vom Angriff ab: Dasselbe Passwort kann bei einer Anmeldeseite mit Versuchslimit jahrelang halten und in unter einer Sekunde fallen, sobald eine Website schlecht gespeicherte Passwort-Hashes leakt. Der Test nennt die Knackzeit für acht benannte Angriffe, auf einer Grafikkarte oder hundert.
Wie lange das Knacken eines Passworts dauert, ergibt sich aus den nötigen Versuchen geteilt durch die Geschwindigkeit des Angreifers. Online raten Angreifer über die Anmeldeseite: 100 Versuche pro Stunde, wo die Website wiederholte Fehlversuche sperrt (das NIST erlaubt höchstens 100 in Folge), 10 pro Sekunde, wo nicht. Offline, nach einem Datenbank-Leak, raten sie auf Grafikkarten gegen die gespeicherten Hashes, und die Geschwindigkeit hängt davon ab, wie die Website sie gespeichert hat.
Eine RTX 5090 probiert 340,1 Milliarden NTLM-Hashes pro Sekunde (Windows), 220,6 Milliarden MD5 und 70,2 Milliarden SHA-1, aber nur etwa 9.500 bcrypt-Hashes bei Cost 10 und 1,48 Millionen Linux sha512crypt (hashcat-Benchmarks). Argon2id mit 64 MiB Speicher läuft mit 1.699 pro Sekunde auf einer RTX 4090 (hashcat). Dieser Abstand ist der Grund, warum OWASP Websites bittet, Passwörter mit Argon2id oder bcrypt zu speichern.
Jede Zeit ist ein Durchschnitt: bei einem zufälligen Passwort die Hälfte aller Möglichkeiten. Ein Passwort-Test ist nur so ehrlich wie der Angriff, den er annimmt, deshalb nennt jede Zeile einen; echte Angreifer führen vor Brute Force auch Listen und Regeln aus, was die Musterschätzung abbildet. Phishing und Keylogger umgehen das Raten ganz.
| Online, Versuche begrenzt | Online, ohne Limit | Geleakt, Argon2id* | Geleakt, bcrypt | Geleakt, Linux sha512crypt | Geleakt, SHA-1 | Geleakt, MD5 | Geleakt, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-stellige PIN105,7 | 208 Tage | 14 Stunden | 5 Minuten | 52 Sekunden | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
| Summer2026!, allein nach seinen Mustern107,0 | 11 Jahre | 12 Tage | 2 Stunden | 17 Minuten | 7 Sekunden | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
| 8 zufällige Zeichen1015,1 | 2 Mrd. Jahre | 4 Mio. Jahre | 26.183 Jahre | 4670 Jahre | 30 Jahre | 6 Stunden | 2 Stunden | 1 Stunde |
| 4 zufällige Wörter1015,3 | 2 Mrd. Jahre | 6 Mio. Jahre | 34.096 Jahre | 6082 Jahre | 39 Jahre | 7 Stunden | 2 Stunden | 1 Stunde |
| 12 zufällige Zeichen1023,2 | 10¹⁷ Jahre | 10¹⁴ Jahre | 10¹² Jahre | 554 Mrd. Jahre | 4 Mrd. Jahre | 75.172 Jahre | 23.921 Jahre | 15.516 Jahre |
| 6 zufällige Wörter1023,0 | 10¹⁷ Jahre | 10¹⁴ Jahre | 10¹² Jahre | 368 Mrd. Jahre | 2 Mrd. Jahre | 49.896 Jahre | 15.878 Jahre | 10.299 Jahre |
| 16 zufällige Zeichen1031,2 | 10²⁵ Jahre | 10²² Jahre | 10²⁰ Jahre | 10¹⁹ Jahre | 10¹⁷ Jahre | 10¹² Jahre | 10¹² Jahre | 10¹² Jahre |
| Jedes Passwort in Leak-Daten109,3 | 2361 Jahre | 7 Jahre | 14 Tage | 3 Tage | 23 Minuten | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
| Online, Versuche begrenzt | Online, ohne Limit | Geleakt, Argon2id* | Geleakt, bcrypt | Geleakt, Linux sha512crypt | Geleakt, SHA-1 | Geleakt, MD5 | Geleakt, NTLM | |
|---|---|---|---|---|---|---|---|---|
| 6-stellige PIN105,7 | 208 Tage | 14 Stunden | 3 Sekunden | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
| Summer2026!, allein nach seinen Mustern107,0 | 11 Jahre | 12 Tage | 59 Sekunden | 10 Sekunden | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
| 8 zufällige Zeichen1015,1 | 2 Mrd. Jahre | 4 Mio. Jahre | 262 Jahre | 47 Jahre | 110 Tage | 3 Minuten | 1 Minute | 41 Sekunden |
| 4 zufällige Wörter1015,3 | 2 Mrd. Jahre | 6 Mio. Jahre | 341 Jahre | 61 Jahre | 143 Tage | 4 Minuten | 1 Minute | 54 Sekunden |
| 12 zufällige Zeichen1023,2 | 10¹⁷ Jahre | 10¹⁴ Jahre | 31 Mrd. Jahre | 6 Mrd. Jahre | 36 Mio. Jahre | 752 Jahre | 239 Jahre | 155 Jahre |
| 6 zufällige Wörter1023,0 | 10¹⁷ Jahre | 10¹⁴ Jahre | 21 Mrd. Jahre | 4 Mrd. Jahre | 24 Mio. Jahre | 499 Jahre | 159 Jahre | 103 Jahre |
| 16 zufällige Zeichen1031,2 | 10²⁵ Jahre | 10²² Jahre | 10¹⁸ Jahre | 10¹⁷ Jahre | 10¹⁵ Jahre | 69 Mrd. Jahre | 22 Mrd. Jahre | 14 Mrd. Jahre |
| Jedes Passwort in Leak-Daten109,3 | 2361 Jahre | 7 Jahre | 3 Stunden | 36 Minuten | 14 Sekunden | weniger als eine Sekunde | weniger als eine Sekunde | weniger als eine Sekunde |
Ist mein Passwort sicher? Was jede Bewertung bedeutet
Ihr Passwort ist gegen Raten sicher, wenn es mit Sehr stark bewertet wird, oder mit Stark bei einer Website, die Passwörter mit einem langsamen Hash speichert, und noch nie in einem Datenleck aufgetaucht ist. Geleakt überstimmt alles andere.
Jede Bewertung ist ein Bereich von Versuchen, festgelegt danach, wie lange echte Angriffe brauchen, ihn abzudecken. Sehr stark braucht 10²¹ Versuche oder mehr: Keine einzelne Grafikkarte findet es binnen eines Jahrhunderts, selbst gegen NTLM nicht.
- 6-stellige PIN
- Summer2026!
- 8 zufällige Zeichen
- 4 zufällige Wörter
- 6 zufällige Wörter
- 12 zufällige Zeichen
- 16 zufällige Zeichen
- Mit Sperre
- Ohne Sperre
- Argon2id
- bcrypt
- sha512crypt
- SHA-1
- MD5
- NTLM
▲: ein Jahr auf einer Grafikkarte
| Bewertung | Nötige Versuche | Was es übersteht |
|---|---|---|
| Geleakt | In Leak-Daten | Nichts: Angreifer probieren geleakte Passwörter zuerst. Ändern Sie es überall, wo Sie es verwenden. |
| Sehr schwach | Unter 10⁴ | Online-Raten findet es binnen 17 Minuten, selbst bei 10 Versuchen pro Sekunde. |
| Schwach | 10⁴ bis 10⁸ | Eine Website, die nach 100 Fehlversuchen sperrt, aber keine ohne Limit; nach einem Leak höchstens 16 Stunden. |
| Mittel | 10⁸ bis 10¹⁴ | Online-Raten: Monate bis Jahrtausende; nach einem Leak Stunden bis 333 Jahre gegen bcrypt, aber unter 10 Minuten gegen MD5 oder NTLM. |
| Stark | 10¹⁴ bis 10²¹ | Nach einem Leak: 333 bis 3 Milliarden Jahre gegen bcrypt, aber 5 Minuten bis 93 Jahre gegen NTLM, auf einer Grafikkarte. |
| Sehr stark | 10²¹ oder mehr | Keine einzelne Grafikkarte findet es binnen eines Jahrhunderts, selbst gegen NTLM, den am schnellsten zu knackenden Hash, nicht. |
Was macht ein starkes Passwort aus?
Länge und Zufälligkeit: mindestens 15 Zeichen, wenn das Passwort das Konto allein schützt, erzeugt von einem Generator oder aus zufälligen Wörtern, nur für ein Konto verwendet und nie in einem Leak gefunden. Sonderzeichen, Großbuchstaben und regelmäßige Wechsel sind nicht mehr nötig.
Das ist das Regelwerk der NIST SP 800-63B-4, des im Juli 2025 überarbeiteten US-Standards: 15 Zeichen mit einem Faktor und 8 mit zweitem Faktor, mindestens 64 akzeptiert, beliebige Zeichen einschließlich Leerzeichen und Emoji, keine Kompositionsregeln, keine erzwungenen Wechsel, und jedes neue Passwort wird gegen geleakte und häufige geprüft.
Die CISA, die US-Behörde für Cybersicherheit, verlangt mindestens 16 Zeichen oder eine Passphrase aus vier bis sieben unzusammenhängenden Wörtern, und das britische NCSC empfiehlt drei zufällige Wörter. Alle drei stellen die Länge an die erste Stelle.
Buchstaben durch ähnlich aussehende Ziffern zu ersetzen hilft nicht: Angreifer kennen o → 0 und a → @ und probieren sie früh (NCSC). Der Passwort-Generator erzeugt Passwörter, die jede Regel erfüllen.
- Mindestens 15 Zeichen, oder 8 mit zweitem FaktorLänge gegen 15 geprüft
- Mindestens 64 Zeichen akzeptierenBis zu 256 akzeptiert, die ersten 64 analysiert
- Beliebige Zeichen, auch Leerzeichen und EmojiIn Zeichen gezählt: Ein Emoji ist eins
- Keine Regeln wie „muss ein Sonderzeichen enthalten“Eine fehlende Art wird nie als Problem markiert
- Keine erzwungenen Wechsel; Wechsel nach einer KompromittierungGeleakt sagt, wann es Zeit ist
- Häufige und geleakte Passwörter sperrenGegen Have I Been Pwned geprüft
- Einfügen und Passwortmanager erlaubenEinfügen funktioniert und löst den Leak-Check aus
Passwort-Entropie: Warum P@ssw0rd und Tr0ub4dor&3 durchfallen
Entropie zählt die möglichen Passwörter, die ein Angreifer durchprobieren müsste, und ist nur für ein zufällig gezogenes Passwort aussagekräftig. Nach Zeichenarten gezählt erreicht P@ssw0rd etwa 52 Bit und Tr0ub4dor&3 etwa 72; beide stehen in Leak-Daten, tausend- bis millionenfach.
Ein Entropie-Rechner multipliziert die Länge mit den Bit jeder vorhandenen Zeichenart, als wäre jedes Zeichen zufällig gewählt. Ein Mensch tut das nie: P@ssw0rd ist das Wort „password“ mit zwei bekannten Ersetzungen, und Have I Been Pwned hat es 6.421.042-mal gesehen. Deshalb gründet das NIST seine Regeln auf die Länge: Die Entropie lässt sich für Passwörter, die Menschen wählen, nicht berechnen (NIST SP 800-63B-4, Anhang A).
Tr0ub4dor&3, xkcds Beispiel für ein schwer zu merkendes Passwort, ist ein Wörterbuchwort mit vertauschten Buchstaben, einem Sonderzeichen und einer Ziffer: etwa eine Million Versuche, sobald die Ersetzungen rückgängig gemacht sind, allein Schwach und tatsächlich Geleakt, bei 3.196 Treffern.
Bei einem zufälligen Passwort stimmen beide Zählungen überein, und der Passwort-Generator zeigt seine exakten Bit. Der Test gibt stattdessen Versuche an: 10ˣ Versuche sind 3,32 × x Bit.
- Nach Zeichenarten
- Nach Mustern
- In Leak-Daten
P@ssw0rd6.421.042-malTr0ub4dor&33.196-mal12 zufällige ZeichenNicht gefunden
Wurde mein Passwort geleakt? Ein privater Check mit Have I Been Pwned
Der Test prüft das exakte Passwort gegen Pwned Passwords von Have I Been Pwned, rund 2,07 Milliarden Passwörter aus Datenlecks, ohne es zu senden: Nur die ersten 5 der 40 Zeichen seines SHA-1-Hashs verlassen Ihren Browser, und sie gehen an unseren Server, nicht an Have I Been Pwned.
Ihr Browser hasht das Passwort mit SHA-1 und sendet die ersten 5 Zeichen, etwa 21BD1. Etwa 2.000 Hashes in der Datenbank beginnen mit diesen 5; die Antwort listet alle mit ihren Zählern auf, und Ihr Browser sucht die anderen 35 Zeichen in dieser Liste. Das ist k-Anonymität, das eigene Design von Have I Been Pwned (HIBP): Wer die 5 Zeichen sieht, kann nicht erkennen, welches der 2.000 Sie haben.
Unser Server fragt Have I Been Pwned in Ihrem Auftrag, sieht also nie Ihre IP-Adresse, füllt jede Antwort mit 100 bis 300 Füllzeilen auf, damit die Größe nichts verrät, und protokolliert das Präfix nicht. Der Check läuft, wenn Sie das Feld verlassen, die Eingabetaste drücken oder einfügen, nie bei jedem Tastendruck: Ein Präfix pro getipptem Buchstaben könnte das Passwort verraten, weshalb Have I Been Pwned davon abrät (HIBP).
Der Zähler gibt Fundstellen an, nicht Datenlecks: Tr0ub4dor&3 wurde 3.196-mal gesehen. Die 2,07 Milliarden sind unsere eigene Messung, da Have I Been Pwned keine aktuelle Gesamtzahl veröffentlicht: 256 zufällige Präfixe enthielten im Schnitt je 1.971 Hashes (23. Oktober 2026).
Ihr Browser
••••••••SHA-1 des Passworts
21BD12DC183F740EE76F27B78EB39C8AD972A757Gesendet: die ersten 5 Zeichen · Behalten: die anderen 35
In Ihrem Browser verglichen
…2DC183F74…:6.421.0426.421.042-mal gesehen
dnsrobot.net
21BD1+ 100 bis 300 Füllzeilen
Nicht protokolliert
Etwa 2.000 Hashes, die mit 21BD1 beginnenHave I Been Pwned
/range/21BD1Sieht unseren Server, nie Sie
Was tun, wenn Ihr Passwort in einem Datenleck war?
Verwenden Sie es nicht mehr: Ändern Sie es zuerst bei Ihrem E-Mail-Konto, dann auf jeder Website, auf der Sie dasselbe oder ein ähnliches Passwort benutzt haben, jedes Mal auf ein neues zufälliges, und schalten Sie überall, wo es angeboten wird, die Zwei-Schritt-Anmeldung ein.
Ein geleaktes Passwort steht auf den Listen, die Angreifer zuerst probieren, seine Stärke zählt also nicht mehr: Die ganze Liste mit 2,07 Milliarden durchzugehen dauert für eine Grafikkarte unter einer Sekunde gegen NTLM- oder MD5-Hashes und etwa 2,5 Tage gegen bcrypt. Deshalb verlangt das NIST von Websites, geleakte Passwörter abzulehnen und einen Wechsel zu verlangen, wenn eines kompromittiert wurde (NIST SP 800-63B-4).
E-Mail kommt zuerst, weil sich darüber jedes andere Konto zurücksetzen lässt. Der Passwort-Generator gibt jedem Konto sein eigenes Passwort, und ein Passwortmanager merkt sie sich. Ein Treffer heißt nicht, dass in Ihr Konto eingebrochen wurde: Die Liste enthält das Passwort selbst, von wem auch immer es benutzt wurde.
Auch ein starkes, einmaliges Passwort stoppt weder Phishing noch einen Keylogger, die es beim Tippen abgreifen (NIST SP 800-63B-4). Prüfen Sie, wohin ein Link wirklich führt, bevor Sie sich anmelden, und den wahren Absender einer verdächtigen E-Mail mit dem E-Mail-Header-Analysator.
- 1Ändern Sie es zuerst bei Ihrer E-MailÜber E-Mail lässt sich jedes andere Konto zurücksetzen.
- 2Dann überall, wo Sie es wiederverwendet habenJedes Konto bekommt sein eigenes erzeugtes Passwort.
- 3Schalten Sie die Zwei-Schritt-Anmeldung einEin gestohlenes Passwort allein genügt dann nicht mehr.
- 4Bewahren Sie sie in einem Passwortmanager aufEr merkt sich jedes und trägt es ein.
Passwortstärke: Fragen und Antworten
Ist es sicher, mein echtes Passwort hier einzugeben?
Ist das dasselbe wie der Passwort-Check von Have I Been Pwned?
Was bedeutet „3.196-mal gesehen“?
Wie berechnet der Passwort-Checker die Knackzeit?
Warum gibt ein anderer Passwort-Checker eine andere Antwort?
Ist das ein Passwort-Entropie-Rechner?
Warum wird mein langes Passwort als schwach bewertet?
Brauche ich Sonderzeichen, Zahlen und Großbuchstaben?
Wie lange dauert es, ein Passwort mit 8 Zeichen zu knacken?
Kann ein starkes Passwort trotzdem gehackt werden?
Warum steht bei einem Passwort, das stark aussieht, Geleakt?
Warum läuft der Leak-Check nicht schon beim Tippen?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Verwandte Tools
Passwort-Generator
Starke zufällige Passwörter, Passphrasen und PINs im Browser erzeugen, mit exakten Bits und Knackzeit
E-Mail-Header-Analyse
Rohe E-Mail-Header analysieren und den E-Mail-Weg verfolgen
Router-Login
Router-Oberfläche aufrufen, Tippfehler in der Adresse korrigieren und Standard-Logins nach Marke finden
WLAN-QR-Code-Generator
WLAN-QR-Code erstellen, mit dem sich Gäste per iPhone-Kamera oder Android-Einstellungen in einem Scan verbinden: WPA2, WPA3 und Gästekarte zum Drucken