











Passwort-Generator
Erzeugen Sie ein sicheres Zufallspasswort, eine Passphrase aus zufälligen Wörtern oder eine PIN, mit der exakten Stärke in Bit und der Zeit, die ein Angriff zum Knacken bräuchte. Dieser Passwort-Generator (auch Kennwort-Generator) arbeitet ganz in Ihrem Browser: Nichts, was Sie erzeugen, wird irgendwohin gesendet.
In Ihrem Browser mit crypto.getRandomValues erzeugt. Nichts wird gesendet oder gespeichert.
Sicheres Passwort erstellen: Wie lang sollte es sein?
Mindestens 15 Zeichen, wenn das Passwort das Konto allein schützt, so das NIST-Minimum seit Juli 2025, und mindestens 8, wenn es nur ein Teil der Zwei-Schritt-Anmeldung ist. Dieser Generator erzeugt standardmäßig 16, die Länge, die die CISA empfiehlt.
Das sind die Regeln der NIST SP 800-63B-4 und der CISA. Jedes zufällige Zeichen aus allen 94 Buchstaben, Ziffern und Sonderzeichen bringt 6,55 Bit, und jedes Bit verdoppelt die Versuche, die ein Angreifer braucht (EFF): 16 Zeichen mit jeder Art mindestens einmal tragen 104,6 Bit, für eine Grafikkarte etwa 10¹² Jahre, selbst gegen die NTLM-Hashes von Windows, die am schnellsten zu knacken sind.
16 passt auch auf die meisten Websites: Unter den Websites mit bekanntem Maximum in den Passwortregeln-Daten von Apple akzeptieren drei von vier 16 Zeichen, und 16 ist die häufigste Grenze. Verwechselbare Zeichen wegzulassen kostet bei dieser Länge 2,7 Bit; nur Buchstaben und Ziffern 9,4 Bit.
Diese Zahlen gelten nur für zufällig gezogene Zeichen. Wie ein selbst ausgedachtes Passwort abschneidet, zeigt der Passwort-Test.
| Länge | Alle 94 Zeichen | Ohne verwechselbare (84) | Buchstaben und Ziffern (62) |
|---|---|---|---|
| 8 | 51,3 Bit | 49,9 Bit | 47,2 Bit |
| 12 | 78,1 Bit | 76,1 Bit | 71,3 Bit |
| 15NIST-Minimum | 98,0 Bit | 95,5 Bit | 89,2 Bit |
| 16Standard · CISA | 104,6 Bit | 101,9 Bit | 95,2 Bit |
| 20 | 130,9 Bit | 127,6 Bit | 119,0 Bit |
| 24 | 157,2 Bit | 153,3 Bit | 142,9 Bit |
| 32 | 209,7 Bit | 204,5 Bit | 190,5 Bit |
- Mittel
- Stark
- Sehr stark
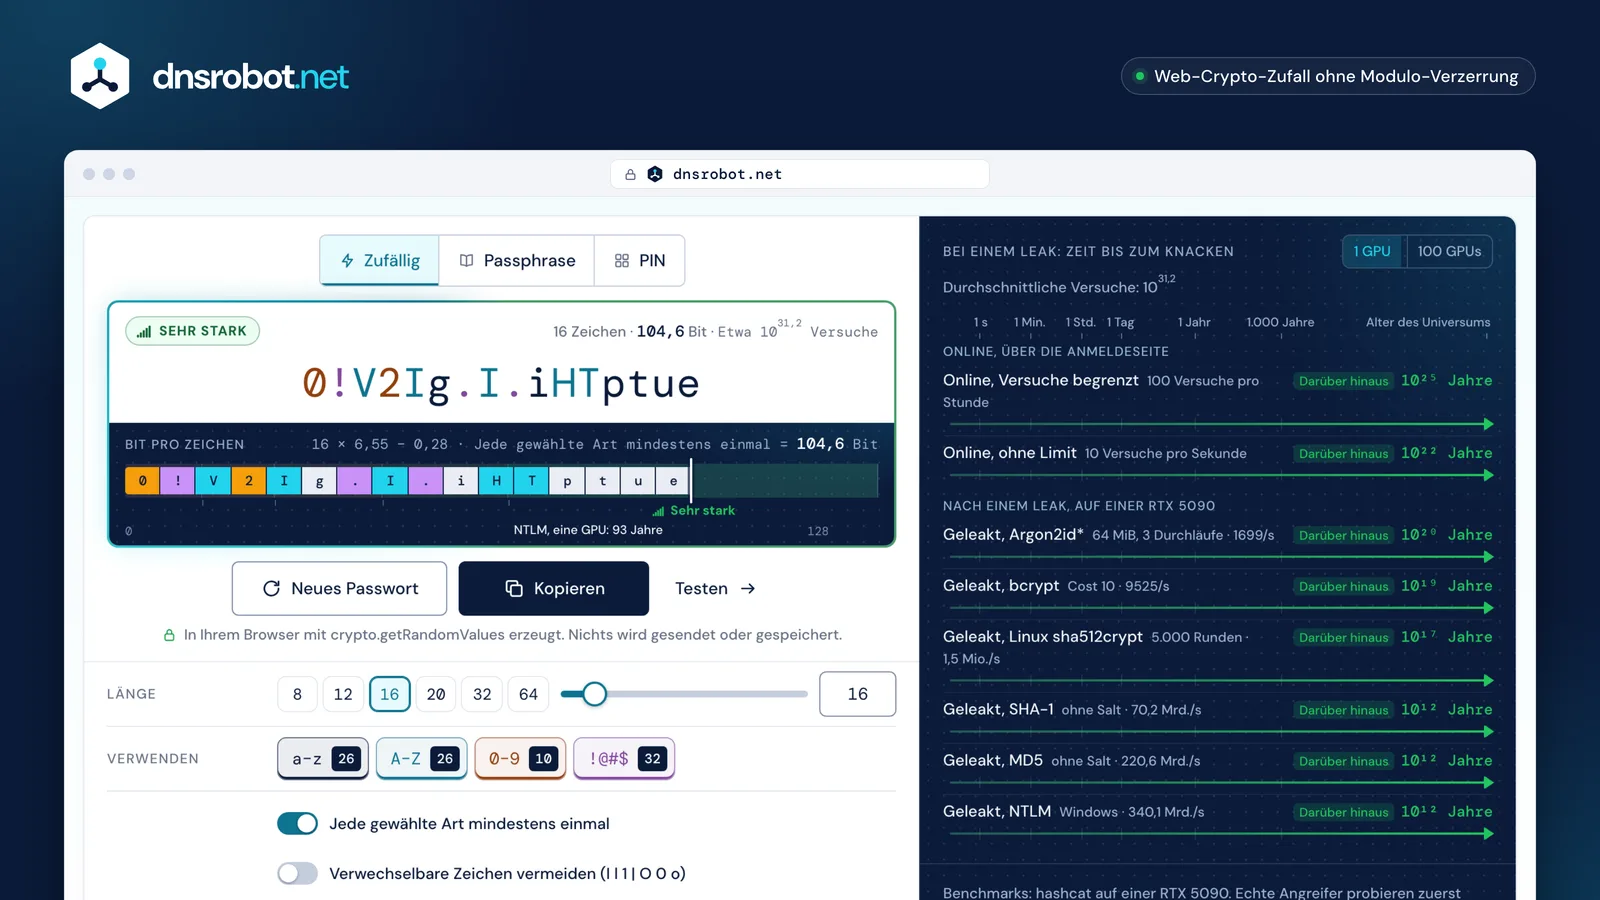
 Das PasswortNach Zeichenart eingefärbt, bereit zum Kopieren, Testen oder erneuten Erzeugen.Seine StärkeDie Bewertung, die exakten Bit für diese Einstellungen und wie lange ein Angriff dauern würde.Drei ArtenZufällige Zeichen, eine Passphrase aus zufälligen Wörtern oder eine PIN.Die OptionenLänge, Zeichenarten, verwechselbare Zeichen, eigene Sonderzeichen und wie viele auf einmal entstehen.
Zufälliges Passwort, Passphrase oder PIN: Was sollten Sie verwenden?
Nehmen Sie zufällige Zeichen für jedes Passwort, das ein Passwortmanager einträgt, eine Passphrase für die wenigen, die Sie tippen oder sich merken, und eine PIN nur dort, wo sich ein Smartphone oder eine Karte nach wenigen Fehlversuchen sperrt.
Bei gleicher Stärke sehen sie sehr verschieden aus: 12 zufällige Zeichen und sechs zufällige Wörter tragen beide etwa 78 Bit. Zufällige Zeichen sind der kürzeste Weg zu einer bestimmten Stärke, was zu Websites mit Längenbegrenzung passt; Wörter lassen sich auf dem Smartphone oder am Fernseher viel leichter tippen und merken. Ein WLAN-Passwort ist ein guter Ort für eine Passphrase, die Sie Gästen als WLAN-QR-Code weitergeben.
Eine PIN ist von Haus aus schwach: Eine 6-stellige PIN ist eine von einer Million, 19,9 Bit. Sie funktioniert nur, weil das Gerät nach wenigen Fehlversuchen stoppt. Deshalb akzeptiert das NIST PINs mit 6 Ziffern, mindestens 4, nur zum Entsperren eines Geräts wie eines Smartphones oder Sicherheitsschlüssels, mit höchstens 10 Fehlversuchen in Folge (NIST SP 800-63B-4).
Das britische NCSC empfiehlt drei zufällige Wörter für Passwörter, die Sie sich merken müssen, und sagt, dass zufällige Passwörter aus einem Passwortmanager noch stärker sind (NCSC).
Zufällige Zeichen
dhLB#crZj}4FSehr starkPasswörter, die ein Passwortmanager einträgt
Passphrase
thrill-suitable-exponent-overlaid-duplicate-undercookSehr starkDie wenigen, die Sie tippen oder sich merken: Computer, E-Mail, Passwortmanager
PIN
637727SchwachSmartphones und Karten, die nach wenigen Fehlversuchen sperren
Passphrasen-Generator: Wie viele zufällige Wörter brauchen Sie?
Sechs Wörter, so der Rat der EFF selbst: Jedes zufällig aus ihrer Liste mit 7.776 Wörtern gezogene Wort bringt 12,9 Bit, sechs ergeben also 77,5 Bit, etwa so stark wie 12 zufällige Zeichen. Die CISA akzeptiert vier bis sieben unzusammenhängende Wörter.
Die Stärke kommt aus dem Ziehen, nicht aus den Wörtern: Die lange Liste der EFF hat genau 7.776 Einträge, einen für jeden Wurf mit fünf Würfeln, jedes Wort ist also eine von 7.776 gleich wahrscheinlichen Möglichkeiten (EFF). Der Passphrasen-Generator zieht sie mit demselben Zufall wie die Passwörter.
Trennzeichen und Großbuchstaben bringen 0 Bit, denn ein Angreifer nimmt das Schema an. Eine zufällige Ziffer zwischen den Wörtern bringt 3,3 Bit pro Lücke, und ein weiteres Wort 12,9 Bit; ein siebtes Wort ist also der günstigste Weg zu mehr Stärke.
Selbst gewählte Wörter sind etwas anderes, ebenso berühmte Beispiele: xkcds „correct horse battery staple“, getippt als correcthorsebatterystaple, steht 4.173-mal in den Leak-Daten von Have I Been Pwned, und das „schwere“ Tr0ub4dor&3 des Comics 3.196-mal. Verwenden Sie nie eine Passphrase, die Sie irgendwo gelesen haben, auch nicht das Beispiel auf dieser Seite.
62234thrill61236suitable26262exponent43232overlaid24354duplicate63455undercook
- Trennzeichen+0 Bit
- Großbuchstaben+0 Bit
- Eine zufällige Ziffer zwischen den Wörternje +3,3 Bit
- Ein Wort mehr+12,9 Bit
Ist ein Online-Passwort-Generator sicher?
Das ist er, wenn das Passwort auf Ihrem eigenen Gerät entsteht und nie gesendet wird, so wie bei diesem: Ihr Browser zieht jedes Zeichen, und kein Passwort erreicht unseren Server, die Seitenadresse oder die Analytics.
Entscheidend für einen sicheren Passwort-Generator ist, woher sein Zufall kommt. Dieser nutzt crypto.getRandomValues des Browsers, den kryptografisch starken Zufallsgenerator des Web-Crypto-Standards (W3C), nie Math.random, das nicht für Geheimnisse gemacht ist.
Die zweite Falle ist, aus einer Zufallszahl ein Zeichen zu machen. Wer die Zahl modulo 94 nimmt, macht die ersten Zeichen etwas wahrscheinlicher; dieser Generator verwirft die 42 übrigen Zahlen, die keinen vollen Satz von 94 ergeben, und zieht neu, die „Simple Discard“-Methode der NIST SP 800-90A. So ist jedes Zeichen genau so wahrscheinlich wie jedes andere.
Wenn jede gewählte Art mindestens einmal vorkommen muss, zieht er das ganze Passwort neu, bis jede da ist, statt von jeder eines einzusetzen und zu mischen. Jedes gültige Passwort bleibt gleich wahrscheinlich, die angezeigten Bit sind also exakt.
- 1
crypto.getRandomValuesliefert eine zufällige 32-Bit-Zahl - 2Unter 4.294.967.254 (dem größten Vielfachen von 94)? Behalten; sonst neu ziehen
- 3Der Rest nach der Division durch 94 wählt das Zeichen
- 4Für jedes Zeichen wiederholen; das ganze Passwort neu ziehen, wenn eine verlangte Art fehlt
Jedes der 94 Zeichen: genau 1 Chance in 94
Warum lehnt eine Website mein erzeugtes Passwort ab?
Weil viele Websites noch die Länge begrenzen oder Sonderzeichen einschränken. Verringern Sie die Länge auf das Maximum der Website, schalten Sie Sonderzeichen aus oder tragen Sie die erlaubten als eigene Sonderzeichen ein, und erzeugen Sie neu.
Das NIST verlangt von Websites, mindestens 64 Zeichen, jedes druckbare Zeichen und Leerzeichen zu akzeptieren und Regeln wie „muss ein Sonderzeichen enthalten“ zu streichen (NIST SP 800-63B-4). Viele haben das noch nicht umgesetzt.
Von den 436 Websites in den Passwortregeln-Daten von Apple, einer Liste, die Passwortmanager teilen, damit ihre Passwörter zu jeder Website passen, setzen 337 eine Höchstlänge, 83 davon unter 16, und etwa vier von fünf verlangen eine Ziffer.
Lassen Sie für solche Websites jede Art verlangt, damit die geforderte Ziffer oder das Sonderzeichen immer dabei ist, und machen Sie das Passwort so lang wie erlaubt: 20 Buchstaben und Ziffern (119 Bit) schlagen 12 Zeichen jeder Art (78 Bit).
16: unser Standard · 68 WebsitesNIST: mindestens 64 akzeptieren
Wo sollten Sie ein erzeugtes Passwort aufbewahren?
In einem Passwortmanager: Er hält für jedes Konto ein anderes zufälliges Passwort bereit und trägt es ein, sodass Sie nie eines tippen oder wiederverwenden. Das NIST verlangt von Websites, dass Passwortmanager Passwörter eintragen dürfen, und bittet darum, Einfügen zuzulassen.
Das NIST verweist auf Belege, dass Menschen, die einen Passwortmanager mit Generator nutzen, am Ende stärkere Passwörter haben (NIST SP 800-63B-4). Der eingebaute Manager Ihres Browsers und eine eigene App funktionieren beide; entscheidend ist ein Passwort pro Konto.
Wiederverwendung macht aus einem Leak viele: Angreifer spielen geleakte Paare aus E-Mail-Adresse und Passwort auf anderen Websites durch, ein Angriff namens Credential Stuffing. Im November 2025 lud Have I Been Pwned 1,3 Milliarden einmalige Passwörter aus solchen Listen, 625 Millionen davon nie zuvor gesehen (Troy Hunt).
Ändern Sie ein Passwort, wenn es geleakt sein könnte, nicht nach Zeitplan: Das NIST weist Websites an, keine regelmäßigen Wechsel mehr zu erzwingen. Behalten Sie Passphrasen für die wenigen, die Sie tippen: Ihren Computer, Ihre E-Mail und den Passwortmanager selbst.
Dieselbe E-Mail-Adresse und dasselbe Passwort, anderswo probiert
Wiederverwendet
- E-MailGeöffnet
- BankGeöffnet
- ShoppingGeöffnet
- Social MediaGeöffnet
Einmalig
- E-MailWeiter gesperrt
- BankWeiter gesperrt
- ShoppingWeiter gesperrt
- Social MediaWeiter gesperrt
Passwort-Generator: Fragen und Antworten
Ist dieser Passwort-Generator kostenlos, und werden die Passwörter gespeichert?
Ist ein Passwort mit 12 Zeichen stark genug?
Kann ich Passwörter in großer Zahl erzeugen?
Kann ich ein Passwort aus Wörtern oder meinem Namen erstellen?
Wie erstelle ich ein Passwort, das ich mir merken kann?
Sollte ich einer Passphrase Zahlen oder Sonderzeichen hinzufügen?
Was kostet es, verwechselbare Zeichen zu vermeiden?
Wie lang sollte eine PIN sein?
Wie oft sollte ich meine Passwörter ändern?
Was macht pwgen -s 40 1?
-y fügt mindestens ein Sonderzeichen hinzu und -B lässt verwechselbare Zeichen wie l und 1 weg. Um dasselbe hier zu bekommen, wählen Sie zufällige Zeichen, stellen die Länge auf 40 und schalten Sonderzeichen aus.Ist ein erzeugtes Passwort besser als eines, das ich mir ausdenke?
Enthält jedes Passwort jede Zeichenart, die ich auswähle?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Verwandte Tools
Passwort-Stärke-Test
Wie lange 8 benannte Angriffe für ein Passwort brauchen, welche Muster es schwächen, plus privater Leak-Check
WLAN-QR-Code-Generator
WLAN-QR-Code erstellen, mit dem sich Gäste per iPhone-Kamera oder Android-Einstellungen in einem Scan verbinden: WPA2, WPA3 und Gästekarte zum Drucken
Router-Login
Router-Oberfläche aufrufen, Tippfehler in der Adresse korrigieren und Standard-Logins nach Marke finden
Username-Checker
Benutzernamen auf über 50 Plattformen gleichzeitig prüfen