











77.100.51.198.bl.spamcop.net
→ 127.0.0.2
→ 127.0.0.2
Gelistet SpamCop
Die Liste führt die Adresse. Der Code sagt, warum, und der TXT-Hinweis der Liste verlinkt oft auf ihre eigene Seite dazu.
Design
Blacklist prüfen für IP-Adresse, Mailserver oder Domain: Dieser Blacklist Check fragt 28 Listen live ab und zeigt, welche Liste unsere Abfrage abgelehnt hat, warum Sie gelistet sind und wie Sie wieder entfernt werden.
IPv4 oder IPv6. Bei einer Domain oder E-Mail-Adresse werden ihre Mailserver und ihre Webadresse geprüft.
Wird als DNS-Abfragen über Google und Cloudflare DNS an die Blocklisten unten gesendet. 10 Minuten gespeichert, dann verworfen.
Eine IP-Blacklist oder DNSBL (DNS-basierte Blockliste) ist eine Liste von Adressen, die Spam versendet oder Server angegriffen haben oder keine Mails direkt versenden sollten. Sie wird als DNS-Zone veröffentlicht, sodass jeder Mailserver eine Adresse in Millisekunden nachschlagen kann. Empfangende Server fragen bei jeder Verbindung eine oder mehrere Listen ab und lehnen die Nachricht ab oder erhöhen ihren Spam-Score, wenn die Adresse gelistet ist.
Die Abfrage ist die rückwärts geschriebene Adresse vor der Zone der Liste: Um 198.51.100.77 bei SpamCop zu prüfen, fragt ein Server nach 77.100.51.198.bl.spamcop.net. Gibt es diesen Namen nicht (NXDOMAIN), ist die Adresse nicht gelistet; eine Adresse in 127.0.0.0/8 bedeutet gelistet, und ihre letzte Zahl sagt, warum. IPv6-Adressen werden als 32 umgekehrte Hex-Ziffern abgefragt (RFC 5782).
Die Listen selbst blockieren nichts: Der Admin jedes empfangenden Servers entscheidet, welchen Listen er vertraut und was ein Eintrag eine Nachricht kostet. Jede Liste muss 127.0.0.2 listen und nie 127.0.0.1: ihr eingebauter Test, den dieser Checker bei jeder Prüfung abfragt.
bl.spamcop.net77.100.51.198.bl.spamcop.net A ?Zwei mögliche Antworten
127.0.0.2Der Code von SpamCop: in den letzten 24 Stunden als Spam gemeldet
NXDOMAINDen Namen gibt es nicht: Die Adresse steht nicht auf der Liste
Der Test jeder Liste: 2.0.0.127.bl.spamcop.net muss 127.0.0.2 antworten
Geben Sie die Adresse oben ins Feld ein oder nutzen Sie Ihre IP. Jede Liste antwortet auf eine von sechs Arten, und nur zwei davon sagen etwas über die Adresse aus: gelistet und nicht gelistet. Eine Liste, die ablehnt oder schweigt, sagt Ihnen nichts, daher zählt sie nie als sauber.
Der Befund nennt zuerst die wichtigen Listen. Das Diagramm darunter zeigt jede Liste als Feld, so breit wie ihr Gewicht: So wiegt ein Eintrag bei SpamCop auf einen Blick schwerer als drei kleine, und der Score vergleicht das gelistete Gewicht mit dem Gewicht, das geantwortet hat.
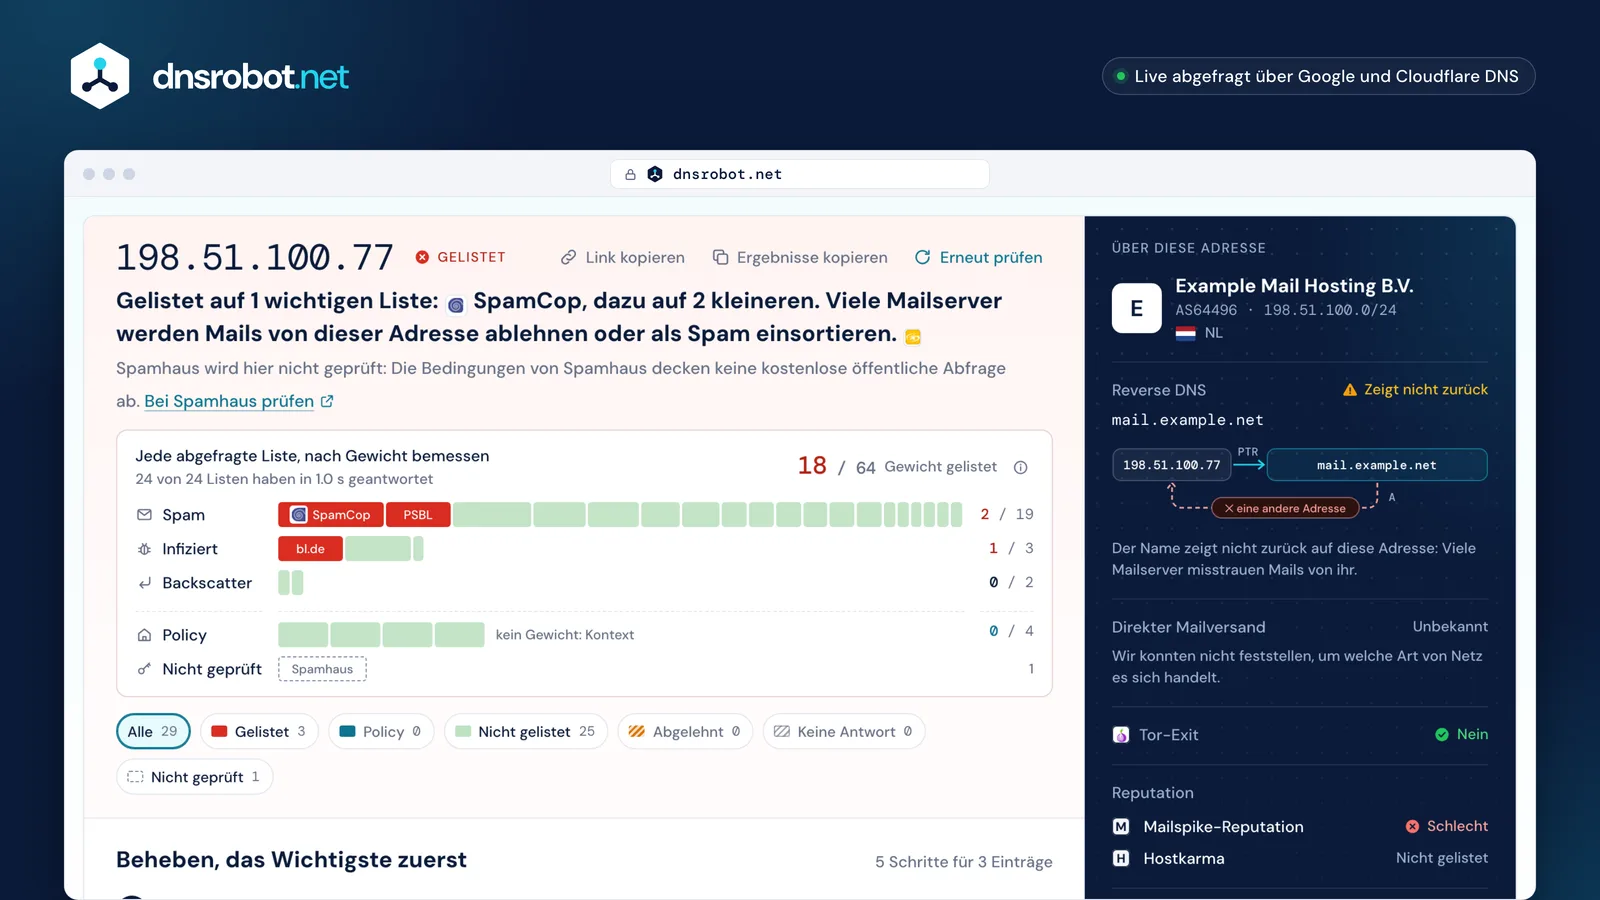
 Der BefundZuerst die wichtigen Listen mit ihren Logos, dann die kleineren, dann Policy-Hinweise und der Link zur eigenen Prüfung von Spamhaus.Das GewichtsdiagrammJede Liste als Feld in der Größe ihres Gewichts: rot gelistet, grün nicht gelistet, blau Policy, schraffiert, wenn sie abgelehnt oder nicht geantwortet hat.Der Plan zur BehebungAus den Einträgen erstellt: zuerst die Ursache, dann der Entfernungsschritt jeder Liste und wie lange er dauert.Über diese AdresseDas Netz, der Reverse-DNS-Name und ob er zurückzeigt, der Heimanschluss-Bereich, Tor sowie SPF und DMARC der Maildomain.SpamCop
Die Liste führt die Adresse. Der Code sagt, warum, und der TXT-Hinweis der Liste verlinkt oft auf ihre eigene Seite dazu.
 PSBL
Die Liste hat geantwortet und führt die Adresse nicht. Gezählt nur, wenn auch der eigene Testeintrag der Liste geantwortet hat.
Eine Tatsache über die Adresse, kein Vorwurf: ein Heimanschluss-Bereich, ihr ganzes Netz, ein Tor-Exit. Nie als Spam gezählt.
 Spamhaus
Die Liste hat die Abfrage abgelehnt. Spamhaus antwortet so an große öffentliche Resolver; Checker, die das als „nicht gelistet“ lesen, liegen falsch.
Weder über Google noch über Cloudflare kam rechtzeitig etwas zurück. Unbekannt, nie sauber: Prüfen Sie in einer Minute erneut.
SpamhausEine Liste, die wir nennen, aber nicht abfragen: Ihre Bedingungen erlauben keine kostenlose öffentliche Abfrage, oder sie hat keine Zone für IPv6.
Spamhaus lehnt öffentliche Resolver mit 127.255.255.254 ab und die von Google ganz ohne Antwort, und Spamhaus sagt klar, dass dieser Code nicht als gelistet gelesen werden darf. Checker, die über Google oder Cloudflare fragen und ihn als „nicht gelistet“ zeigen, geben für die wichtigste Liste falsche Entwarnung.
Die, die empfangende Server tatsächlich nutzen. Die Standardregeln von SpamAssassin fragen Spamhaus ZEN, SpamCop, PSBL und Mailspike ab, die von Rspamd Spamhaus ZEN, Mailspike, Spam Eating Monkey und blocklist.de. Outlook.com und Yahoo nennen beide Spamhaus in ihren Ablehnungen. Ein Eintrag auf einer dieser Listen kostet Mails; ein Eintrag auf einer kleinen, privat betriebenen Liste selten.
Daraus erhält jede Liste hier ein Gewicht: wer standardmäßig mit ihr filtert, was Mailbox-Anbieter nennen und der eigene Umfang der Liste. Listen mit Gewicht 6 oder mehr gelten als wichtig. Policy-Listen haben kein Gewicht: Sie beschreiben die Adresse, sie beschuldigen sie nicht.
SpamhausSpamhaus ZEN: die Liste, die die meisten Server nutzen. Hier nicht geprüft (Bedingungen); prüfen Sie sie bei Spamhaus.Nicht geprüftSpamCopSpam · Cisco8–PSBLSpam · Passive Spam Block List (surriel.com)5– blocklist.deAngriffe · blocklist.de5–
 DroneBLAngriffe · The DroneBL Team5––
 UCEPROTECT Level 1Spam · UCEPROTECT-Network4––
 InterServer RBLSpam · InterServer2––
 NordSpamSpam · The NordSpam Project2––
 SPFBLSpam · SPFBL.net2––
 ZapBLSpam · ZapBL2––
 0spamSpam · The 0spam Project2––
 anonmails.deSpam · anonmails.de1––BackscattererBounces · UCEPROTECT-Network1––UCEPROTECT Level 2Policy · UCEPROTECT-NetworkKein Gewicht: nur Kontext––UCEPROTECT Level 3Policy · UCEPROTECT-NetworkKein Gewicht: nur Kontext––
 Tor exits (dan.me.uk)Policy · dan.me.ukKein Gewicht: nur Kontext––
Weil etwas an dieser Adresse getan hat, worauf eine Liste achtet. Die Ursache bestimmt die Lösung: Ein Antrag auf Entfernung, ohne sie zu beheben, bringt die Adresse nur wieder auf die Liste.
Schadsoftware auf einem PC, Handy oder Router hinter der Adresse versendet Spam oder greift andere Server an; ein geknacktes Mail-Passwort sendet über Ihren eigenen Server.
blocklist.deDroneBLAlte, zusammengesuchte oder gekaufte Adresslisten treffen Adressen, die sich nie für etwas angemeldet haben: die Fallen, die die Listen selbst betreiben.
PSBLUCEPROTECT Level 1ZapBLSpamCop listet Adressen, die seine Nutzer melden; Mailspike und GBUdb bewerten, was sie über viele Postfächer hinweg sehen.
SpamCopEin Server, der Spam annimmt und später zurückschickt oder automatisch darauf antwortet, schickt Mails an Menschen, die nie geschrieben haben: Backscatter.
BackscattererMailserver erwarten, dass Heim- und Mobilfunkbereiche über den Server des Anbieters senden. Policy-Listen markieren diese Bereiche; das ist kein Spam-Eintrag.
SPFBLEin ganzer Netzblock oder Anbieter wird gelistet, wenn zu viele seiner Adressen Spam senden, die geprüfte Adresse eingeschlossen.
UCEPROTECT Level 2UCEPROTECT Level 3Gemeinsam genutzte Ausgänge tragen den Datenverkehr anderer: Tor-Exits werden für das gelistet, was sie sind, missbrauchte VPNs und offene Proxys für das, was durch sie lief.
Tor exits (dan.me.uk)DroneBLBeheben Sie zuerst die Ursache und lassen Sie dann jede Liste tun, was sie angibt. Die meisten Einträge laufen innerhalb von Tagen von selbst ab, sobald die Ursache beseitigt ist; für den Rest gibt es ein Formular.
Die Ursache beheben
Bereinigen Sie das infizierte Gerät, ändern Sie das gestohlene Passwort, schließen Sie das offene Relay, stoppen Sie die Bounces.
Hier erneut prüfen
Einträge, die von selbst ablaufen, verschwinden aus dem Ergebnis, sobald die jeweilige Liste sie streicht.
Entfernung beantragen, wo die Liste das verlangt
Nutzen Sie den Entfernungslink in der Zeile der Liste: ihr eigenes Formular oder ihre Abfrageseite.
Zeit geben
Die Dauer jeder Liste steht auf der Zeitleiste. Ein Antrag vor der Behebung bringt die Adresse wieder auf die Liste.
PSBLEtwa 30 MinutenEtwa 30 MinutenTor exits (dan.me.uk)Innerhalb einer Stunde, nachdem das Tor-Relay offline gehtInnerhalb einer Stunde, nachdem das Tor-Relay offline gehtNordSpam1–48 h1–48 hSpamCop24 h nach der letzten Meldung24 h nach der letzten Meldungblocklist.de48 h ohne Angriffe48 h ohne AngriffeInterServer RBL5 Tage5 TageUCEPROTECT Level 17 Tage nach dem letzten Spam7 Tage nach dem letzten SpamBackscatterer4 Wochen4 WochenBezahlen Sie nie einen Dritten für die Entfernung: Spamhaus sagt, dass eine Entfernung nie Geld kostet und jedes Angebot, einen Eintrag gegen Gebühr zu entfernen, Betrug ist. UCEPROTECT verkauft eine Express-Entfernung, aber seine Einträge auf Level 1 laufen 7 Tage nach dem letzten Spam kostenlos ab: Die Ursache zu beheben und abzuwarten, kostet nichts.
Ein E-Mail Blacklist Check ist dieselbe Prüfung für die Adresse, von der Ihre Mails ausgehen: ihre IP, nicht Ihre E-Mail-Adresse. Geben Sie die Domain oder eine E-Mail-Adresse ein, und der Checker findet ihre Mailserver (MX) und prüft sie, zusammen mit der Webadresse der Domain.
Nicht gelistet zu sein, ist nur die halbe Arbeit. Gmail verlangt, dass die sendende IP einen PTR-Namen hat, der auf sie zurückzeigt (forward-bestätigtes Reverse DNS, FCrDNS), und Yahoo verlangt einen aussagekräftigen, nicht generischen Namen. Die rechte Spalte des Ergebnisses prüft beides und, wenn der Name eine Domain hat, ob deren SPF die Adresse erlaubt und ob sie DMARC veröffentlicht.
Forward-bestätigt
Kein Reverse DNS
Alle drei beurteilen Absender zuerst nach ihren eigenen Reputationsdaten. Öffentliche Listen zählen trotzdem: Google rät Absendern, nicht auf ihnen zu stehen, und Outlook.com und Yahoo nennen Spamhaus, wenn sie Mails ablehnen.
Gmails eigene IP-Reputation entscheidet, und bei einer sehr niedrigen werden Mails abgelehnt. Die Absender-Richtlinien von Google fordern trotzdem, sicherzustellen, dass eine geteilte IP auf keiner Blockliste im Internet steht, und verlangen übereinstimmendes Forward- und Reverse-DNS.
Microsoft führt eine eigene Liste gesperrter Absender: Der Bounce lautet 550 5.7.606–649, und die Lösung ist das Delisting-Portal unter sender.office.com. Die Sperre OU-001 von Outlook.com verweist für die Entfernung auf Spamhaus.

Yahoo nennt einen Spamhaus-Eintrag als Ursache für dauerhafte 5xx-Ablehnungen, stellt Mails von Adressen oder Bereichen mit schlechter Reputation zurück und verlangt aussagekräftige, nicht generische Reverse-DNS-Namen.
Zwei der drei nennen Spamhaus, das diese Seite nicht abfragen kann: Prüfen Sie die Adresse auf der eigenen Seite von Spamhaus, über die Zeile im Ergebnis.
Geben Sie eine Domain oder E-Mail-Adresse ein, und der Checker findet ihre Mailserver (MX-Einträge), löst sie zu Adressen auf, nimmt die Webadresse der Domain hinzu und prüft bis zu vier Adressen gegen jede Liste.
Domain-Listen (Spamhaus DBL, SURBL, URIBL) listen Domainnamen, die in Spam auftauchen, keine Adressen. Keine davon erlaubt heute eine öffentliche Abfrage über die Resolver von Google oder Cloudflare: DBL fällt unter die Bedingungen von Spamhaus, SURBL braucht eine Vereinbarung und will nicht für Absenderadressen genutzt werden, URIBL lehnt öffentliche Resolver ab. Deshalb sagt das Ergebnis, dass sie nicht geprüft wurden, statt die Domain sauber zu nennen.
Die ip4:-Bereiche von SPF können Tausende Adressen enthalten, zu viele, um sie einzeln zu prüfen: Prüfen Sie die Server, die tatsächlich senden.
Spamhaus DBL URIBL
Jede Adresse gegen jede Liste
Fragen Sie die Zone der Liste nach der rückwärts geschriebenen Adresse: Eine Antwort in 127.0.0.0/8 heißt gelistet, NXDOMAIN heißt nicht gelistet. Probieren Sie es mit dem Testeintrag, den jede Liste führen muss:
Ihr Resolver ist entscheidend: Über Google oder Cloudflare antwortet Spamhaus mit 127.255.255.254 oder gar nicht. Fragen Sie Spamhaus über einen Resolver in Ihrem eigenen Netz ab oder auf der eigenen Seite von Spamhaus.
dig +short 2.0.0.127.bl.spamcop.net AmacOS und Linux. Schreiben Sie TXT statt A, um den Hinweis der Liste zu lesen.
$ dig +short 2.0.0.127.bl.spamcop.net A
127.0.0.2
$ dig +short 2.0.0.127.bl.spamcop.net TXT
"Blocked - see https://www.spamcop.net/bl.shtml?127.0.0.2"
$ dig +short 77.100.51.198.bl.spamcop.net A
(nothing: NXDOMAIN, not listed)Wir nennen eine Liste lieber, als ein Ergebnis zu zeigen, hinter dem wir nicht stehen können. Das sind die Listen, die andere Checker noch anzeigen, und der Grund, warum dieser es nicht tut.
| Liste | Status | Grund |
|---|---|---|
| Spamhaus ZEN und DBL | Bedingungen | Nur für nicht kommerzielle Nutzung kostenlos; lehnt die Resolver von Google und Cloudflare ab. Das Ergebnis verlinkt auf den eigenen Checker von Spamhaus. |
 Barracuda BRBL | Registrierung | Antwortet nur DNS-Servern, die bei Barracuda registriert sind; öffentliche Resolver lassen sich nicht registrieren. |
 Abusix Mail Intelligence | Braucht Schlüssel | Braucht in jeder Abfrage einen API-Schlüssel; lehnt alle anderen ab. |
 SpamRATS | Bedingungen | Nur nicht kommerzielle Nutzung, ein API-Schlüssel und „keinen kostenlosen DNS-Dienst nutzen“. |
 Validity Sender Score | Registrierung | Antwortet nur registrierten Nutzern; allen anderen mit 127.255.255.255. |
 DNSWL | Bedingungen | Keine Weitergabe ohne schriftliche Genehmigung; öffentliche Resolver bekommen 127.0.0.255. |
 V4BL | Bedingungen | Verbietet, irgendeinen Teil seiner Listen an andere weiterzugeben. |
| SURBL und URIBL | Domain-Liste | Domain-Listen: SURBL braucht eine Vereinbarung und ist nicht für Absenderadressen gedacht; URIBL lehnt öffentliche Resolver ab. |
 SORBS | Eingestellt2024-06-05 | Von Proofpoint geschlossen; jede Abfrage antwortet jetzt mit NXDOMAIN. |
| NNiX Spam | Eingestellt2025-01-16 | Abgeschaltet; seine Nameserver zeigen auf Dokumentationsadressen. |
| CBL | Eingestellt2021 | In Spamhaus XBL aufgegangen; beide abzufragen zählt einen Eintrag doppelt. |
| WWPBL | Eingestellt2024 | Eingestellt; alte Mailserver schicken ihr noch immer Millionen Abfragen am Tag. |
| KKISA-RBL | Eingestellt2024-01-31 | Die nationale Liste Südkoreas wurde eingestellt. |
| IINPS | Eingestellt2020 | Eingestellt; seine Delegation sagt das auch. |
| AAHBL und emailbasura | Unzuverlässig | Antworten seit ihrer Schließung für jede Adresse mit „gelistet“. |
| FFabelsources | Eingestellt | Die Domain ist nicht registriert: Jeder könnte sie kaufen und jede Adresse listen lassen. |
| JJustSpam | Unzuverlässig | Listet den Resolver 1.1.1.1 von Cloudflare. |
| BBrukalai black | Unzuverlässig | Listet den Resolver 8.8.8.8 von Google. |
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
DMARC-Richtlinie und Alignment-Einstellungen für jede Domain prüfen
Hostnamen zu jeder IP-Adresse über PTR-Einträge finden
Rohe E-Mail-Header analysieren und den E-Mail-Weg verfolgen
IP-Adress-Geolokalisierung, ISP und Netzwerkdetails sofort nachschlagen
Jeden Mailserver testen: STARTTLS, Zertifikat, AUTH und Open Relay

