











Reverse DNS Lookup — PTR-Einträge prüfen
Der Reverse DNS Lookup findet den Hostnamen hinter jeder IPv4- oder IPv6-Adresse: jeden PTR-Eintrag direkt von den eigenen Nameservern der Reverse-Zone, ob jeder Name auf die Adresse zurückzeigt (FCrDNS), wer die Zone betreibt und ob die Adresse die Regeln von Gmail, Yahoo und Microsoft für Mailserver erfüllt.
IPv4 oder IPv6 in beliebiger Schreibweise, ein Hostname (wird zuerst aufgelöst) oder ein in-addr.arpa-Name.
Was ist Reverse DNS (rDNS)?
Reverse DNS macht aus einer IP-Adresse wieder einen Hostnamen: das Gegenstück zur üblichen (Forward-)Abfrage, die aus einem Namen eine Adresse macht. Die Antwort ist ein PTR-Eintrag, den der Inhaber der Adresse in einem eigens für Adressen reservierten Teil des DNS veröffentlicht.
DNS-Namen werden von rechts nach links gelesen, daher wird eine Adresse für die Abfrage rückwärts geschrieben: Aus 8.8.8.8 wird 8.8.8.8.in-addr.arpa, aus 203.0.113.7 wird 7.113.0.203.in-addr.arpa. Steht der Netzteil rechts, lässt sich jeder Adressblock an seinen Inhaber übergeben (RFC 1035 §3.5).
IPv6 nutzt ip6.arpa und alle 32 Hex-Ziffern (Nibbles) der Adresse, die letzte Ziffer zuerst: :: wird ausgeschrieben, bevor die Ziffern umgekehrt werden, daher hat 2001:4860:4860::8888 einen Namen aus 32 Labels (RFC 3596 §2.5). Das Tool zeigt schon beim Tippen unter dem Feld den Namen, den es abfragen wird, und schreibt im Reverse-Pfad neben dem Ergebnis alle 32 Nibbles aus.
IPv4-AdresseOpenDNS


Der zugehörige Reverse-Name, nach PTR gefragtresolver1.opendns.com +3


IPv6-Adresse, vollständig ausgeschriebenGoogle
2001:
32 Nibbles, die letzte Ziffer zuerst
Die 8888 am Ende kommt zuerst, Googles /32 2001:4860 zuletzt, und die 16 Nullen, die :: verbarg, werden ausgeschrieben.
:: nicht ausgeschrieben: ein anderer Name, und NXDOMAINSo führen Sie einen Reverse DNS Lookup durch
Geben Sie oben eine Adresse ein und klicken Sie auf PTR abfragen. Das Tool steigt von einem Root-Server bis zum eigenen Nameserver der Reverse-Zone ab, fragt ihn direkt und vergleicht dann die Kopien im Cache von Google und Cloudflare. Im Terminal leisten dig -x 8.8.8.8 unter macOS und Linux, nslookup 8.8.8.8 unter Windows oder host 8.8.8.8 dasselbe.
dig -x bildet den in-addr.arpa- oder ip6.arpa-Namen für Sie; fügen Sie @ und den Nameserver der Zone mit +norecurse hinzu (dig -x 8.8.8.8 @ns1.google.com +norecurse), um statt eines Caches die eigene Antwort der Zone mit ihrer vollen TTL zu lesen. In PowerShell übergibt die von Microsoft dokumentierte Form den umgekehrten Namen: Resolve-DnsName -Name 8.8.8.8.in-addr.arpa -Type PTR.
dig -x 8.8.8.8 +noall +answerdig bildet 8.8.8.8.in-addr.arpa selbst. Die Zahl vor IN ist die TTL, die Ihrem Resolver noch bleibt.
$ dig -x 8.8.8.8 @8.8.8.8 ;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 24160 ;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 ;; QUESTION SECTION: ;8.8.8.8.in-addr.arpa. IN PTR ;; ANSWER SECTION: 8.8.8.8.in-addr.arpa. 14003 IN PTR dns.google. ;; SERVER: 8.8.8.8#53(8.8.8.8) $ dig -x 8.8.8.8 @ns1.google.com +norecurse ;; flags: qr aa; QUERY: 1, ANSWER: 1, AUTHORITY: 0, ADDITIONAL: 1 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. ;; SERVER: 216.239.32.10#53(216.239.32.10)
- Status. NOERROR mit einer Antwort. NXDOMAIN hieße, dass kein PTR gesetzt ist; SERVFAIL, dass die Reverse-Zone gestört ist.
- Die Frage. dig hat aus der Adresse 8.8.8.8.in-addr.arpa gebildet und nach dessen PTR gefragt.
- TTL. Noch 14.003 Sekunden in Googles Cache. Der eigene Server der Zone nennt die vollen 86.400, einen Tag.
- Der Hostname. Der Wert des PTR. Der abschließende Punkt beendet den Namen.
- Wer antwortete. 8.8.8.8, ein Cache. In der zweiten Antwort kennzeichnet das Flag
aaden eigenen Server der Zone.
+norecurse, antwortet für die Zone mit der vollen TTL.So lesen Sie das Ergebnis
Der Kopf sagt in einem Satz, zu welchem Namen die Adresse rückwärts auflöst und ob dieser zurückzeigt, mit der TTL der Zone und dem Server, der geantwortet hat. Farbige Hinweise darunter sagen, wer den Namen ändern kann und was daran ungewöhnlich ist.
Die Ansicht PTR listet jeden Namen mit seiner TTL und Forward-Prüfung; Mail bewertet ihn nach den Regeln der Empfänger; Delegation zeigt jeden gefragten Server; Kopien vergleicht die Antworten im Cache von Google und Cloudflare; Befehle liefert dieselbe Abfrage fürs Terminal. Rechts zeichnet der Reverse-Pfad den ganzen Weg.
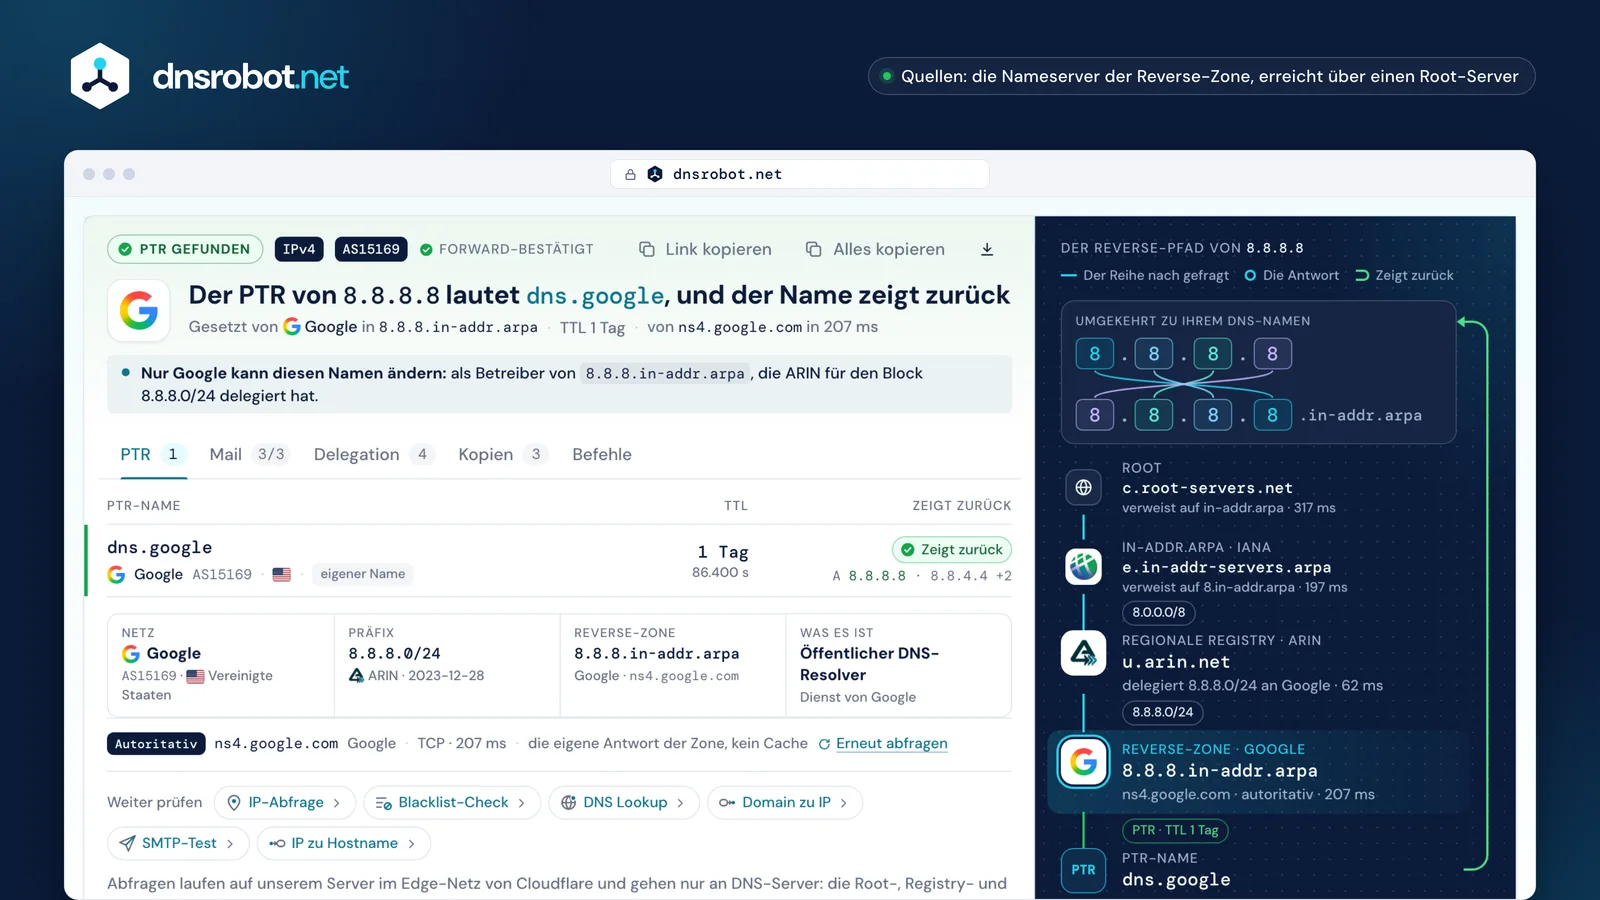
 Der BefundZu welchem Namen die Adresse rückwärts auflöst, ob dieser Name zurückzeigt und wer ihn gesetzt hat, mit der TTL und dem antwortenden Server.Die PTR-EinträgeJeder Name, den die Zone für die Adresse enthält, mit seiner TTL und den Adressen, die seine Forward-Abfrage liefert.Die AnsichtenMail-Regeln, die Delegation Schritt für Schritt, die Kopien im Cache mit ihren Countdowns und die Befehle.Der Reverse-PfadDie Adresse umgekehrt zu ihrem DNS-Namen, dann die Root, die IANA, die Registry und die Zone, die geantwortet hat.
Was ist ein PTR-Eintrag?
Ein PTR-Eintrag (Pointer), DNS-Typ 12, enthält einen Hostnamen für die Adresse, unter der er steht: 8.8.8.8.in-addr.arpa. 86400 IN PTR dns.google. Er ist ein reiner Datensatz: Anders als ein CNAME leitet er nirgendwohin weiter (RFC 1035 §3.3.12).
Der Inhaber der Adresse schreibt ihn, nicht der Inhaber des darin genannten Namens: Googles Reverse-Zone sagt, dass 8.8.8.8 dns.google ist, und nur der A-Eintrag in der Zone dns.google sagt das Umgekehrte. Eine Adresse kann mehrere PTR-Einträge tragen (RFC 2181 §10.2): 208.67.222.222 hat vier. Der Name muss ein echter Hostname sein, nie ein Alias.
Ein PTR enthält einen Namen und sonst nichts: keinen Inhaber, kein Land, keine Stadt. Ein Ort neben einer Abfrage stammt aus Wörtern, die der Betreiber in den Namen geschrieben hat, oder aus einer separaten Datenbank.
Bereitgestellt von ns1.zdns.google für den Inhaber von dns.google
Von ARIN an Google delegiert, bereitgestellt von ns1.google.com

Was ist forward-bestätigtes Reverse DNS (FCrDNS)?
Forward-bestätigtes Reverse DNS bedeutet, dass der Name des PTR wieder zur selben Adresse auflöst: 8.8.8.8 → dns.google → 8.8.8.8. Mailserver nennen die Prüfung iprev (RFC 8601 §3): die PTR-Namen der Adresse abfragen, die A- oder AAAA-Einträge jedes Namens abfragen und bestehen, wenn die Adresse darunter ist.
Der zweite Schritt zählt, weil jeder, der eine Adresse hält, jeden beliebigen Namen in ihren PTR schreiben kann, auch google.com. Der Name beweist erst etwas, wenn der Inhaber der Domain ihn zurückzeigen lässt. Das Tool prüft jeden PTR-Namen, bis zu zehn, und zeichnet die Schleife rechts: grün, wenn sie sich schließt, orange, wenn der Name woandershin zeigt.
Bei mehreren PTR-Einträgen genügt einer, der zurückzeigt. Ein Name, dessen A-Eintrag noch weitere Adressen nennt, besteht trotzdem, solange diese Adresse darunter ist.

Reverse-DNS-Check für Mailserver: Was Gmail, Yahoo und Outlook.com verlangen
Alle drei wollen einen PTR-Eintrag auf jeder sendenden IP. Gmail verlangt zudem, dass der Name zur selben IP zurück auflöst, und Yahoo verlangt „einen gültigen Forward- und Reverse-DNS-Eintrag“, beides seit Februar 2024 für jeden Absender. Die Richtlinie von Outlook.com verlangt gültiges Reverse DNS und sagt nichts über den Forward-Schritt.
Ein generischer Name wie ec2-3-80-0-1.compute-1.amazonaws.com verletzt keine Regel: Yahoo empfiehlt lediglich einen aussagekräftigen, nicht generischen Namen, der Ihre Domain widerspiegelt. Outlook.com warnt, dass Verbindungen aus dynamischem IP-Adressraum möglicherweise nicht angenommen werden; das trifft die Pool-Namen eines Internetanbieters, nicht den statischen Standardnamen eines Cloud-Servers. Die Ansicht Mail zeigt diese als Warnungen und die Anforderungen als bestanden oder nicht bestanden; eine Prüfung, die nicht abgeschlossen wurde, ist keins von beidem.
Zwei Dinge sind nie Fehler: mehrere PTR-Einträge, die RFC 2181 erlaubt, und ein PTR, der vom HELO-Namen des Servers abweicht: Laut RFC 5321 §4.1.4 darf ein Server Mails deshalb nicht ablehnen. Gmail drosselt mit 421 4.7.0 oder 451 4.7.23 und blockiert mit 550 5.7.25, wenn der PTR fehlt oder nicht zurückzeigt.
| Prüfung | GmailAbsender-Richtlinien | Yahoo MailBest Practices für Absender | Outlook.comPostmaster-Richtlinie |
|---|---|---|---|
| Hat einen PTR-Eintrag | verlangt | verlangt | verlangt |
| Der Name zeigt zurück | verlangt | verlangt | nicht genannt |
| Nicht generisch oder dynamisch | nicht genannt | empfiehlt | kann dynamische IPs ablehnen |
| Vier echte Absender, live geprüft | |||
| mail-sor-f41.google.com209.85.220.41 · Gmails eigener Ausgangsserver | bestanden | bestanden | bestanden |
| ec2-3-80-0-1.compute-1.amazonaws.com3.80.0.1 · Standardname von AWS | bestanden | bestandenWarnung | bestandenWarnung |
| dns.adguard-dns.com94.140.14.14 · zeigt auf 185.113.30.30 | nicht bestanden | nicht bestanden | bestanden |
| Kein PTR104.18.0.1 · NXDOMAIN | nicht bestanden | nicht bestanden | nicht bestanden |


Antworten von Gmail
Wer Reverse DNS kontrolliert und wie Sie einen PTR-Eintrag setzen
Der Inhaber des Adressblocks, nie der Inhaber einer Domain. Die IANA delegiert die Reverse-Zone jedes Blocks an dessen Regionale Internet-Registry und die Registry an das Netz, das die Adressen hält; dieses betreibt die Zone selbst oder gibt sie weiter (RFC 3172). Wer example.com besitzt, kann damit noch keine Adresse benennen: Das muss Ihr Hoster oder Internetanbieter tun.
Clouds lassen Kunden den PTR selbst setzen, jede mit eigener Regel: AWS will zuerst den Forward-A-Eintrag, Azure setzt nur IPv4 und nicht im Portal, DigitalOcean bildet den PTR aus dem Namen des Droplets, Google Cloud verlangt einen Nachweis der Domain. Bei einem Heimanschluss bekommt meist nur ein Business-Tarif mit statischer IP einen eigenen PTR: Fragen Sie den Internetanbieter. Blöcke kleiner als ein /24 werden oft mit CNAMEs weitergegeben (RFC 2317), denen das Tool folgt, wohin sie auch zeigen.
Eine Änderung erreicht alle, sobald Caches die alte Antwort verwerfen: Es entscheidet die TTL des alten Eintrags oder, wenn es keinen gab, die Zeit, für die „kein PTR“ zwischengespeichert wird (RFC 2308), keine feste Frist von 24 bis 48 Stunden. Vultr nennt für eigene Änderungen 6 bis 12 Stunden.
- in-addr.arpaVerwaltet von der IANA, bereitgestellt von a bis f.in-addr-servers.arpa
- 8.in-addr.arpa · 208.in-addr.arpaDie regionale Registry des Blocks: ARIN für 8.0.0.0/8 und 208.0.0.0/8ARINRIPE NCCAPNICLACNICAFRINIC
- 8.8.8.in-addr.arpaDer Inhaber von 8.8.8.0/24: Google schreibt den PTR, auf ns1 bis ns4.google.com


| Anbieter | So setzen Sie ihn | Einschränkungen |
|---|---|---|
| AWSDokumentation | Nur Elastic IPs. Veröffentlichen Sie einen A-Eintrag für Ihren Namen, der auf die Elastic IP zeigt, dann EC2 console › Elastic IPs › die Adresse › Actions › Update reverse DNS, oder aws ec2 modify-address-attribute --allocation-id … --domain-name mail.example.com. | Der Forward-A-Eintrag muss zuerst existieren. Solange sie einen Reverse-Eintrag hat, ist die Elastic IP an Ihr Konto gebunden. In GovCloud (US) kann nur der AWS Support einen setzen. Die Port-25-Beschränkungen werden mit einem separaten Antrag aufgehoben. |
| Microsoft AzureDokumentation | Setzen Sie ReverseFqdn der öffentlichen IP: az network public-ip update --resource-group RG --name PublicIp --reverse-fqdn mail.example.com. (der Name endet mit einem Punkt), oder Set-AzPublicIpAddress in PowerShell. | Nur IPv4: Azure-eigene IPv6-Adressen bekommen keinen PTR. Nicht im Azure-Portal. Der Name muss zu dieser IP auflösen oder zu Ihrem Abonnement gehören. Ein PTR pro Adresse, standardmäßig keiner, und keiner für App Service oder Application Gateway. |
| Google CloudDokumentation | Verifizieren Sie zuerst die Domain (Search Console oder ein A-Eintrag auf die externe IP der VM). Dann VM instances › die Instanz › Edit › die primäre Netzwerkschnittstelle › Public DNS PTR record, oder gcloud compute instances update-access-config INSTANCE --public-ptr --public-ptr-domain mail.example.com. | Nur die primäre Netzwerkschnittstelle; kein PTR für Load Balancer oder Cloud NAT. IPv6-PTRs brauchen ein Dual-Stack- oder Nur-IPv6-Subnetz mit externem IPv6. Der Standardname ist <reversed-ip>.bc.googleusercontent.com. |
| HetznerDokumentation | Cloud: Hetzner Console › der Server (oder Primary IP, Floating IP) › Networking › rDNS neben der IP bearbeiten; bei IPv6 nur den Interface-Teil eingeben, etwa ::1. Dedicated: Robot › der Server › IPs, das Feld neben jeder IP. | Hetzner betreibt die Reverse-Zone. Ein rDNS-Eintrag gilt dort nur als gültig, wenn er in beide Richtungen auflöst (FCrDNS). Der Standard ist static.<reversed-ip>.clients.your-server.de. |
| DigitalOceanDokumentation | Es gibt keinen PTR-Editor: Benennen Sie das Droplet mit dem vollständigen gewünschten Namen, etwa mail.example.com, oder benennen Sie es um, und DigitalOcean erstellt den PTR daraus. | Der Name muss ein gültiger FQDN sein (my-droplet ergibt keinen PTR). Nur die erste IPv6-Adresse des Droplets bekommt einen PTR. PTRs lassen sich nicht von Hand anlegen. |
| OVHcloudDokumentation | Richten Sie zuerst einen A- oder AAAA-Eintrag auf die IP. Dann Control Panel › Network › Public IP Addresses › die Aktionsschaltfläche in der Zeile der IP › Configure the reverse DNS (Public Cloud: Ihr Projekt › Public IPs). | OVHcloud prüft sofort, ob der Name auf dieselbe IP zurückzeigt, der Eintrag muss also schon live sein. Der Name muss kleingeschrieben sein und mit einem Punkt enden. |
| VultrDokumentation | Products › Compute › die Instanz › Settings › IPv4 oder IPv6 › Public Network: Klicken Sie auf den Namen in der Spalte Reverse DNS, geben Sie den vollständigen Namen ein und speichern Sie. | Vultr verlangt, dass der Name zur selben IP zurück auflöst, und gibt an, dass Änderungen 6 bis 12 Stunden brauchen, bis sie sichtbar sind. Der Standard ist <ip>.vultrusercontent.com. |
| Akamai Cloud (Linode)Dokumentation | Legen Sie zuerst den A- (und AAAA-)Eintrag an. Dann Cloud Manager › Linodes › der Linode › Network › das Ellipsenmenü der IP › Edit RDNS, und geben Sie den vollständigen Namen ein; ein leeres Feld stellt den Standard wieder her. | Scheitert mit einer Fehlermeldung, bis der A-Eintrag zur IP passt. IPv6-Bereiche: Edit rDNS für den Bereich, dann für jede Adresse. Standards: <ip-with-dashes>.ip.linodeusercontent.com, älter li<n>-<n>.members.linode.com. |
| Oracle CloudDokumentation | Legen Sie zuerst den A- oder AAAA-Eintrag an und eröffnen Sie dann einen Service Request mit der IP, dem gewünschten Namen für den PTR und dem Namen des Forward-Eintrags; Oracle prüft das und legt den PTR an. | Ein PTR pro IP, nur per Support-Anfrage; der Forward-Eintrag muss zu dieser IP auflösen. |
| Ihr InternetanbieterRFC 8501 | Fragen Sie Ihren Internetanbieter: Nur der Anbieter, der die Adresse hält, kann ihren PTR setzen. In der Praxis setzt das eine statische IP in einem Business-Tarif voraus. | Heimanschlüsse behalten den Pool-Namen des Anbieters, und Empfänger wie Comcast behandeln solche Namen als dynamisch und lehnen direkte Mails von ihnen ab. |



Warum die meisten IPv6-Adressen keinen PTR-Eintrag haben
Weil es zu viele sind, um sie einzeln zu benennen. Ein Internetanbieter kann für jede IPv4-Adresse, die er vergibt, vorab einen PTR eintragen, aber ein einziges /48 umfasst 2⁸⁰ Adressen, und Geräte wählen ihre Adressen selbst, oft nur für kurze Zeit (RFC 8501).
RFC 8501 nennt die Optionen des Anbieters: NXDOMAIN antworten (kein PTR, die genaueste Antwort), ein Wildcard-PTR für das Präfix jedes Kunden, dynamisches DNS, die Zone an den Kunden delegieren oder passende PTR- und AAAA-Einträge im Moment der Anfrage erzeugen. Nur der Wildcard-PTR bricht die Forward-Prüfung; für Heimnutzer ist ein sauberes NXDOMAIN in Ordnung, eine Zeitüberschreitung nicht.
Server, die Mails über IPv6 senden, brauchen trotzdem einen forward-bestätigten PTR: Gmail lehnt IPv6-Mails ohne einen mit 550-5.7.1 Message does not meet IPv6 sending guidelines regarding PTR records and authentication ab. Azure gibt seinen eigenen IPv6-Adressen gar keinen PTR.
Balkenlänge: Bits des Adressraums. Jedes Bit verdoppelt die Anzahl.
Bei 1.000 PTR-Einträgen pro Sekunde wäre ein /48 auch nach 38 Billionen Jahren nicht vollständig (RFC 8501).
Die Optionen eines Anbieters nach RFC 8501
Ein Mailserver braucht trotzdem einen eigenen, forward-bestätigten:2001:4860:4860::8888 → dns.google → 2001:4860:4860::8888
Googlebot und andere Crawler verifizieren
Fragen Sie die Adresse des Besuchers ab, prüfen Sie, ob der PTR-Name auf die dokumentierte Domain des Crawlers endet, fragen Sie diesen Namen dann forward ab und bestätigen Sie, dass er dieselbe Adresse liefert: 66.249.66.1 → crawl-66-249-66-1.googlebot.com → 66.249.66.1. Oder gleichen Sie die Adresse mit der veröffentlichten Liste des Betreibers ab (Googles Methode).
Die dokumentierten Domains: googlebot.com und google.com für Google, search.msn.com für Bingbot, applebot.apple.com für Applebot, yandex.ru, yandex.net und yandex.com für Yandex. DuckDuckBot veröffentlicht nur eine Liste von Adressen.
googleusercontent.com beweist allein nichts: Jede VM von Google Compute Engine bekommt standardmäßig einen Namen darunter, daher zählt das Tool ihn nur dann als Google, wenn die Adresse in Googles veröffentlichten Listen steht. Ein Name mit der richtigen Endung, der nicht zurückzeigt, ist eine Fälschung, und das Tool sagt es.
- Reverse-AbfrageDer PTR der besuchenden Adresse.66.249.66.1 → crawl-66-249-66-1.googlebot.com
- Googles Domain?Er endet auf googlebot.com. Ein googleusercontent.com-Name bräuchte zusätzlich die Adresse in Googles Listen.
- Forward-Abfragecrawl-66-249-66-1.googlebot.com → 66.249.66.1Dieselbe Adresse: ein echter Googlebot.
| Crawler | PTR-Name endet auf | Veröffentlichte IP-Liste |
|---|---|---|
| GooglebotPTR und Forward-Abfrage oder die Liste | googlebot.com | common-crawlers.json |
| Google-Crawler für SonderfällePTR und Forward-Abfrage oder die Liste | rate-limited-proxy-….google.com | special-crawlers.json |
| Von Nutzern ausgelöste Google-FetcherPTR und Forward-Abfrage oder die Liste | google-proxy-….google.com….gae.googleusercontent.comnur mit der Liste | user-triggered-fetchers-google.jsonuser-triggered-fetchers.jsonuser-triggered-agents.json |
| BingbotPTR und Forward-Abfrage oder die Liste | search.msn.com | bingbot.json |
| ApplebotPTR und Forward-Abfrage oder die Liste | applebot.apple.com | applebot.json |
| YandexBotPTR und Forward-Abfrage | yandex.ruyandex.netyandex.com | keine |
| DuckDuckBotnur IP-Liste | keine | duckduckbot.json |

Heute live, jeder zeigt zurück:crawl-66-249-66-1.googlebot.commsnbot-157-55-39-1.search.msn.com17-58-101-179.applebot.apple.com
Reverse-DNS-Fehler erklärt
NXDOMAIN bedeutet, dass der Reverse-Name nicht existiert: Niemand hat einen PTR für die Adresse gesetzt. NOERROR ohne Antwort (NODATA) bedeutet, dass der Name existiert, aber keinen PTR enthält. Resolver behalten beide Antworten für die negative Cache-Zeit aus dem SOA der Zone (RFC 2308), daher kann es so lange dauern, bis ein neuer PTR sichtbar wird.
SERVFAIL bedeutet, dass die Zone gestört ist, meist durch eine Lame Delegation: Die für die Zone eingetragenen Server stellen sie nicht bereit, und jeder Resolver gibt auf. REFUSED kommt von einem Server, der für die Zone gar nicht antwortet. Private und Dokumentationsadressen bekommen nie einen öffentlichen PTR: Das Tool beantwortet sie aus dem IANA-Register, ohne jemanden zu fragen.
Reverse DNS Lookup: häufige Fragen
Was ist ein Reverse DNS Lookup?
Wie prüfe ich einen PTR-Eintrag mit dig oder nslookup?
Warum hat meine IP-Adresse kein Reverse DNS?
Wie richte ich einen PTR-Eintrag ein oder ändere ihn?
Wie lange dauert eine Änderung am PTR-Eintrag?
Kann eine IP-Adresse mehr als einen PTR-Eintrag haben?
Was ist FCrDNS?
Brauche ich Reverse DNS, um E-Mails zu senden?
Was bedeutet „reverse DNS is not a valid hostname“?
Ist Reverse DNS dasselbe wie ein Reverse IP Lookup?
Funktioniert Reverse DNS mit IPv6?
Warum hat eine private IP-Adresse keinen PTR?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere DNS-, IP- und E-Mail-Tools
IP zu Hostname
IP-Adressen über Reverse DNS in Hostnamen umwandeln
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
IP-Abfrage
IP-Adress-Geolokalisierung, ISP und Netzwerkdetails sofort nachschlagen
MX-Abfrage
Mail-Exchange-Einträge und Mailserver-Details finden
IP-Blacklist-Check
Prüfen, ob eine IP-Adresse auf Spam- oder Malware-Blacklists steht
SPF-Eintrag-Checker
SPF-Einträge validieren und DNS-Lookup-Anzahl gemäß RFC 7208 prüfen
SMTP-Test-Tool
Jeden Mailserver testen: STARTTLS, Zertifikat, AUTH und Open Relay
Domain zu IP
Jeden Domainnamen in seine IP-Adresse mit Geolokalisierung und CDN-Erkennung umwandeln