











CMS Detector
Welches CMS nutzt diese Website? Sehen Sie Plattform, Theme, Plugins und den ganzen Stack hinter jeder Website, jeweils mit der Codezeile, die es belegt.
Eine Domain oder eine vollständige URL mit Pfad. Wir veröffentlichen nie die Websites, die Sie prüfen.
Jede Technologie, die wir finden, wird dort markiert, wo ihr Beleg steht: ein DNS-Eintrag, ein Antwort-Header, eine Zeile der Seite oder etwas, das ein echter Browser geladen hat.
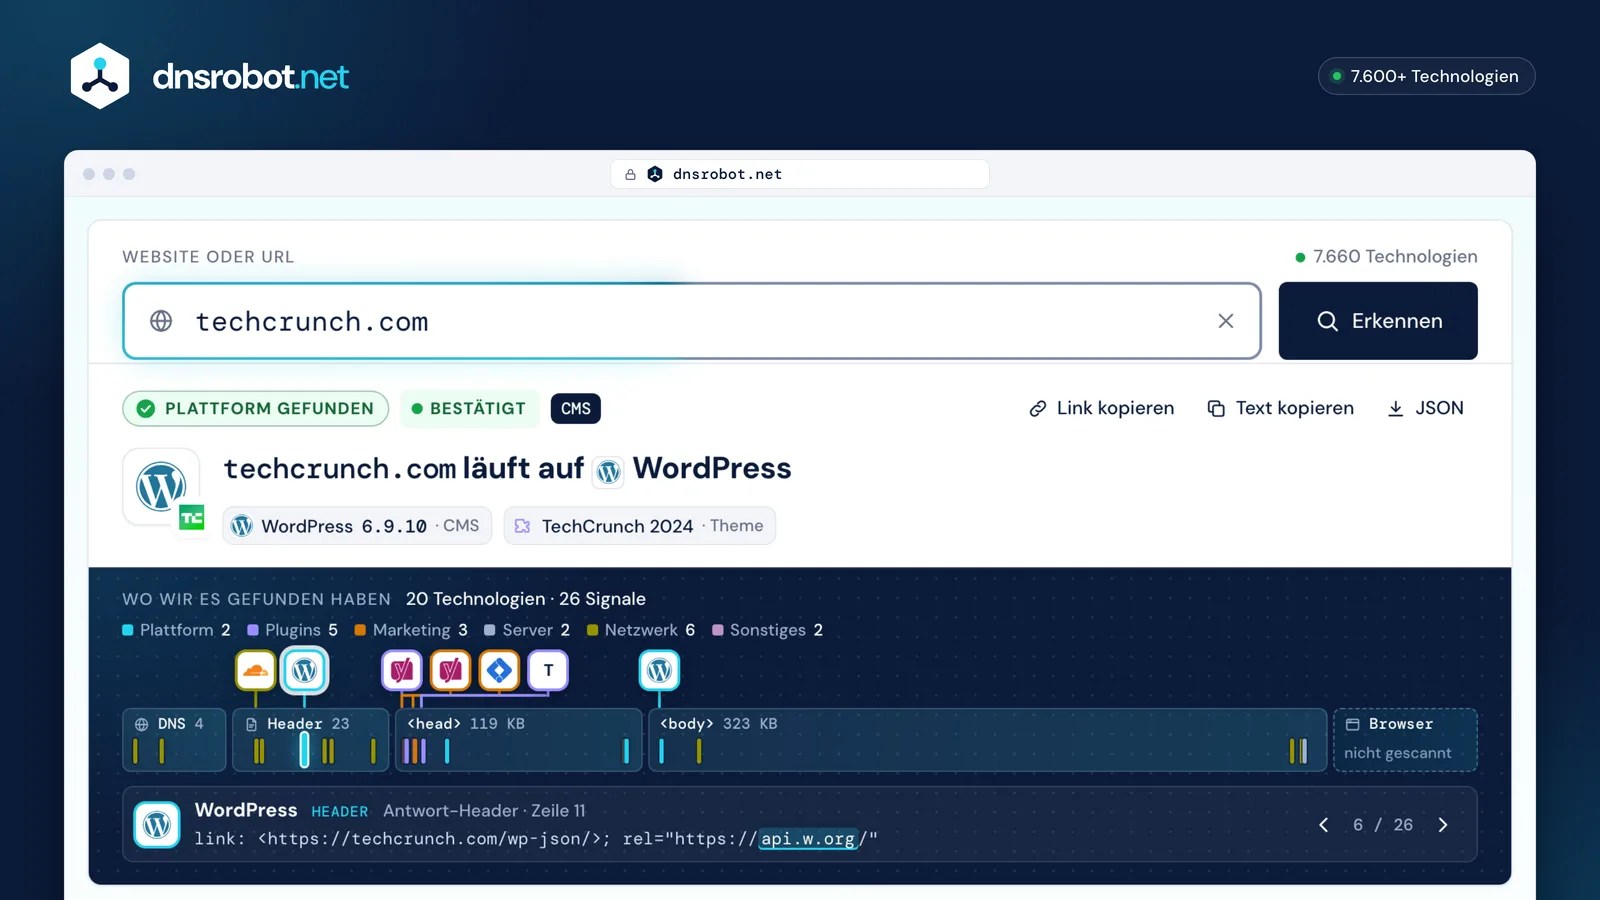
 Jede WebsiteEine Domain oder eine vollständige URL mit Pfad: Die Seite wird live gelesen, nie aus einem alten Crawl.Die AntwortDie Plattform, ihre Version (bei WordPress mit dem neuesten Release abgeglichen) und das Theme.Wo wir es gefunden habenJede Technologie ist dort markiert, wo ihr Beleg steht: im DNS, in einem Header, in einer Zeile der Seite oder im Browser.Der BelegDas gewählte Signal genau so, wie die Website es gesendet hat: eine Header-Zeile, ein Tag oder ein Dateipfad; mit ‹ › blättern Sie durch alle.
Wie funktioniert ein CMS Detector?
Er ruft die Seite einmal ab und gibt sich dabei mit eigenem Namen zu erkennen, dann sucht er nach den Merkmalen, die jede Plattform hinterlässt: in den Antwort-Headern, den Cookies, dem HTML und den Pfaden ihrer Dateien.
Manche Merkmale setzt die Plattform selbst, und sie lassen sich kaum fälschen oder entfernen: WordPress kündigt seine REST API in einem Link-Header an, Shopify setzt ein _shopify_essential-Cookie. Andere stehen in der Seite selbst und lassen sich entfernen oder kopieren: ein Generator-Tag, ein Klassenname, ein Kommentar.
Deshalb ist ein Merkmal, das jeder kopieren kann, ein Hinweis, während zwei unabhängige Merkmale oder eines, das nur die Plattform selbst setzt, ein Beweis sind. Jede Antwort oben zeigt die Merkmale, auf denen sie beruht, wörtlich so zitiert, wie wir sie gefunden haben, und wie sicher wir uns damit sind: Bestätigt, Wahrscheinlich oder Möglich.
Neben der Seite lesen wir die DNS-Einträge der Domain und bei einer WordPress-Website höchstens zwei weitere Dateien vom selben Host: die style.css des Themes und den /wp-json/-Index, auf den die Seite verweist. Ein echter Browser kommt nur hinzu, wenn Sie ihn anfordern.
- HTTP/2 200 · 23 Header
- 1Zeile 3
server: cloudflare - 2Zeile 7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3Zeile 8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4Zeile 15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5Byte 1.085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6Byte 8.283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7Byte 52.255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8Byte 432.563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1HeaderCloudflare liefert die Website ausBestätigt
- 2HeaderDie REST API von WordPress: von WordPress selbst gesetztBestätigt
- 3HeaderDie eigene REST-Adresse der Seite: wieder der WordPress-CoreBestätigt
- 4CookieCloudflare Bot ManagementBestätigt
- 5KommentarYoast SEO und seine VersionWahrscheinlich
- 6DateipfadDer Ordner des Themes, dann der Header seiner style.cssBestätigt
- 7GeneratorWP Rocket: selbst deklariert, leicht zu entfernenWahrscheinlich
- 8?ver=WordPress 7.1.3 an seinem eigenen Core-SkriptWahrscheinlich
CMS, Website-Baukasten, Headless CMS oder Framework?
Mit allen entstehen Websites, aber nur manche hinterlassen ihren Namen in der Seite. Wo die Inhalte liegen, entscheidet darüber, was ein CMS Detector sehen kann.
Ein klassisches CMS wie WordPress speichert die Inhalte und erzeugt jede Seite selbst, daher finden sich seine Merkmale überall. Ein Website-Baukasten wie Wix hostet die Website zusätzlich, daher verraten ihn seine Datei-Hosts.
Ein Headless CMS wie Contentful speichert nur Inhalte; ein separates Frontend, oft Next.js, rendert die Seite, sodass höchstens der Bild-Host des CMS zu sehen ist. Ein statischer Website-Generator wie Hugo erzeugt vorab reines HTML und hinterlässt höchstens ein Generator-Tag auf der Startseite.
- Inhalte + Theme
- von WordPress gerendert
- auf eigenem Server
- Die Seite
Was die Seite zeigt
/wp-content/rel="https://api.w.org/"<meta name="generator">Der Detector meldetWordPressBestätigt

- Inhalte
- von Wix gerendert
- von Wix gehostet
- Die Seite
Was die Seite zeigt
static.wixstatic.com/mediax-wix-request-idserver: PepyakaDer Detector meldetWixBestätigt


- Inhalte in Contentful
- über eine API abgerufen
- von Next.js gerendert
- Die Seite
Was die Seite zeigt
/_next/static/images.ctfassets.netDer Detector meldetKein CMS in der SeiteMöglich

- Markdown-Dateien
- einmal zu HTML gebaut
- als einfache Dateien ausgeliefert
- Die Seite
Was die Seite zeigt
<meta name="generator" content="Hugo …">nur StartseiteDer Detector meldetHugoWahrscheinlich
Welches WordPress-Theme und welche Plugins nutzt eine Website?
Lesen Sie die Ordnernamen in den Dateipfaden der Seite. Ein WordPress-Theme-Detector entnimmt den Ordner des Themes aus /wp-content/themes/<name>/ und öffnet dann die style.css dieses Themes, deren Header das Theme, seinen Autor, seine Version und bei einem Child-Theme auch das Eltern-Theme nennt.
Der Header ist der Ausweis des Themes, festgelegt im Theme-Handbuch von WordPress. Ein Child-Theme ergänzt Template: mit dem Ordner seines Eltern-Themes, sodass eine Seite zwei Themes zeigen kann: nalgene.com nutzt sein eigenes Nalgene Twenty Twenty auf Genesis 3.5.0.
Plugins zeigen sich auf dieselbe Weise, als Ordner /wp-content/plugins/<name>/, oft mit einer ?ver=-Nummer. Diese Nummer ist nur dann die Version des Plugins, wenn sie zu einem Release passt: Die Skripte von WooCommerce auf nalgene.com tragen 11.2.1, den Stable tag in seiner Readme auf WordPress.org, während die Datei eines anderen Plugins einen Zeitstempel trägt.
Sichtbar sind nur Plugins, die etwas in die Seite schreiben. Backups, Sicherheits-Tools oder ein Formular auf der Kontaktseite hinterlassen nichts im HTML der Startseite, daher kann kein Detector jedes Plugin einer Website auflisten.
Theme
In der Seite
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Child-ThemeNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyNameAuthor: Scout DigitalAutorVersion: 9260242Version · eine Build-NummerTemplate: genesisEltern-Ordner

Eltern-ThemeGenesis 3.5.0 · StudioPress
Theme Name: GenesisNameAuthor: StudioPressAutorVersion: 3.5.0Version
Plugins
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: der Stable tag in seiner Readme auf WordPress.org
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1Eine Bibliothek, die WooCommerce mitliefert (jQuery BlockUI 2.7.0), mit der Version von WooCommerce versehen
/plugins/elasticpress/?ver=1792138636Ein Zeitstempel (16. Oktober 2026), nicht die Version von ElasticPress
- + 13 weitere Plugin-Ordner
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Plugins, die nichts in die Seite schreiben: für jeden Detector unsichtbar
Wie finden Sie heraus, welches Shopify-Theme ein Shop nutzt?
Durchsuchen Sie den Quelltext der Seite nach Shopify.theme. Jeder Shopify-Shop, den wir geprüft haben, gibt dieses Objekt aus, und ein Shopify-Theme-Detector liest es: den Namen des Themes in diesem Shop, das Theme, auf dem es aufbaut, mit dessen Version, seine Nummer im Theme Store und ob es das veröffentlichte Theme ist.
Der Name ist das, was der Händler seiner Kopie gegeben hat, und kann daher wenig aussagen: Der Museumsshop des LACMA nennt sein Theme „Updated copy of Kingdom“. schema_name und schema_version nennen das Theme darunter, Kingdom 4.3.1, und theme_store_id ist seine Nummer im Theme Store von Shopify.
Große Marken nutzen oft ein eigenes Theme: Das von allbirds.com baut auf allbirds-theme 1.231.12 auf, ohne Nummer im Theme Store. Die Plattform selbst bestätigen andere Merkmale von Shopify, etwa der Header powered-by: Shopify und das Cookie _shopify_essential.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1Der Name, den der Händler dieser Kopie des Themes gegeben hat
- 2Die ID des Themes in diesem Shop
- 3Das Theme, auf dem es aufbaut, und dessen Version
- 4Seine Nummer im Theme Store von Shopify: hier keine
- 5main: das veröffentlichte Theme, das Kunden sehen
Drei Shops, drei Arten von Theme
| Shop | Name im Shop | Basiert auf | Theme Store |
|---|---|---|---|
| allbirds.comEigenes Theme | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | keine |
| theme-dawn-demo.myshopify.comDemo-Shop von Shopify | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgMuseumsshop | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

Warum meldet ein CMS Detector „nicht gefunden“?
Meist, weil die gelesene Seite die Merkmale des CMS nicht trägt, und nicht, weil es kein CMS gibt. Vier Fälle erklären die meisten davon.
Wir nennen den Fall, wenn wir ihn erkennen: eine Bot-Prüfung statt der Website, ein Framework ohne CMS-Merkmale, Merkmale, die der Inhaber abgeschaltet hat, oder eine Seite, auf der ein anderes System läuft als auf dem Rest der Website.
Und manchmal gibt es wirklich keines: W3Techs findet auf 32,1 % der Websites kein CMS, das es kennt; ein Detector, der auf etwa jeder dritten Website nichts findet, arbeitet also normal.
 drupal.org
3 KB · nicht die Website
Fastly antwortete mit einer 3 KB großen „Client Challenge“-Seite statt der Website: kein Drupal-Markup zum Lesen. Wir melden „blockiert“ und bieten einen Browser-Scan an.
 openai.com
Framework · CMS: Möglich
Next.js auf Vercel. Die Texte stammen vielleicht aus einem Headless CMS; nur der Bild-Host von Contentful deutet darauf hin, daher bleibt es bei „Möglich“.
 nalgene.com
Generator entfernt · trotzdem Bestätigt
Kein Generator-Tag von WordPress, doch der REST-Header Link, die Pfade /wp-content/ und ?ver=7.1.3 nennen weiterhin WordPress. Alle Merkmale zu verbergen, gelingt selten vollständig.
 ghost.org
/ = Hugo · /blog/ = Ghost
Die Startseite von ghost.org ist mit Hugo gebaut; unter /blog/ läuft Ghost 6.73. Wir prüfen eine URL: Fügen Sie die Seite ein, die Sie meinen, auch einen Shop- oder Blog-Bereich.
Was findet ein Browser-Scan, das eine normale Prüfung übersieht?
Alles, was nach dem HTML ankommt: Tags, die ein Tag-Manager einfügt, Analyse- und Werbepixel, Chat- und Consent-Tools sowie Skripte, die erst existieren, wenn JavaScript läuft. Auf allbirds.com fand ein echter Chrome-Browser 15 Technologien, die beim Lesen des HTML der Seite fehlten.
Eine normale Prüfung liest, was der Server sendet. Sie ist schnell und zeigt die Plattform, das Theme und den größten Teil des Stacks. Ein Browser-Scan lädt die Seite für ein paar Sekunden in Chrome, lässt ihre Skripte laufen und liest, was sie nachladen.
In unserem Test mit fünf Websites hat der Browser nie eine Technologie verloren, die das Lesen auf dem Server gefunden hatte, und er fügte zwischen 2 (Wikipedia) und 27 (TechCrunch) hinzu. Am meisten gewinnen Websites, die über einen Tag-Manager laufen; eine schlichte Wiki-Seite ändert sich kaum.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- Im HTML
- Nur im Browser
Auf allbirds.com nur im Browser gefunden
Analyse & Marketing
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Frameworks & Bibliotheken
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Schriften
- Google Font API

E-Commerce
- Shop Pay

Welches CMS ist 2026 am beliebtesten?
WordPress, mit großem Abstand: Es läuft auf 39,6 % aller Websites und auf 58,3 % der Websites, deren CMS bekannt ist, laut W3Techs am 23. Oktober 2026.
Es folgen Shopify (5,3 % aller Websites) und Wix (4,2 %), zwei gehostete Plattformen, die 2015 unter einem halben Prozent lagen. Die älteren Open-Source-Systeme schrumpfen: Joomla fiel von 3,3 % aller Websites im Jahr 2015 auf 1,1 %, Drupal von 2,0 % auf 0,6 %.
Die Länder unterscheiden sich. Unter den .ru-Websites mit bekanntem CMS hat WordPress 33,4 %, Tilda 27,4 % und 1C-Bitrix 15,9 %; dort ist Tilda also fast so verbreitet wie WordPress. Zahlen: W3Techs.
- CMSbekanntes CMSalle Websites
- 1WordPress58,3 %39,6 %
- 2Shopify7,9 %5,3 %
- 3Wix6,2 %4,2 %
- 4Squarespace3,6 %2,4 %
- 5Joomla1,6 %1,1 %
- 6Tilda1,2 %0,8 %
- 7Webflow1,2 %0,8 %
- 8Duda1,1 %0,7 %
- 9Drupal0,9 %0,6 %
- 10GoDaddy Website Builder0,9 %0,6 %




- .ru-Websites mit bekanntem CMS
- WordPress33,4 %
- Tilda27,4 %
- 1C-Bitrix15,9 %

Kann eine Website ihr CMS verbergen?
Teilweise. Bei einem selbst gehosteten CMS kann der Inhaber das Generator-Tag abschalten und ein oder zwei Pfade umbenennen, aber die Plattform prägt die Seite weiterhin; gehostete Plattformen wie Shopify und Wix können ihre Merkmale überhaupt nicht verbergen.
Das Verbergen ist selten vollständig. Das übliche WordPress-Snippet entfernt das Generator-Tag aus der Seite, aber nicht aus dem RSS-Feed, das Umbenennen von /wp-json/ lässt den Link rel="https://api.w.org/" stehen, und wer wp-content verschiebt, hat trotzdem einen Ordner /themes/ und ?ver=-Nummern in der Seite.
Deshalb heißt „nicht gefunden“ nie „kein CMS“: Auch auf einer Seite ohne sichtbare Merkmale kann jedes davon laufen. Verbirgt eine Website ihr CMS gut, sinkt unsere Antwort auf Wahrscheinlich oder Möglich und zeigt die Merkmale, die übrig bleiben.
- Generator-Tag von WordPress
<meta name="generator" content="WordPress 7.1.3">Abgeschaltet mitremove_action( 'wp_head', 'wp_generator' )Was sichtbar bleibtDie Generator-Zeile im RSS-Feed<generator>https://wordpress.org/?v=7.1.3</generator> - REST-Pfad von WordPress
/wp-json/Abgeschaltet mitadd_filter( 'rest_url_prefix', … )Was sichtbar bleibtDie Relation des Linksrel="https://api.w.org/" - Der Ordner wp-content
/wp-content/Abgeschaltet mitWP_CONTENT_DIR · WP_CONTENT_URLWas sichtbar bleibtDer Ordner themes darin und ?ver=-Nummern…/themes/<name>/?ver= - Next.js-Header
x-powered-by: Next.jsAbgeschaltet mitpoweredByHeader: falseWas sichtbar bleibtSeine Dateipfade/_next/static/ - Generator-Tag von Hugo
<meta name="generator" content="Hugo …">Abgeschaltet mitdisableHugoGeneratorInject = trueWas sichtbar bleibtNichts: Auf einer statischen Website läuft kein CMS - Joomla-Version
<meta name="generator" content="Joomla! …">Abgeschaltet mitMetaVersionStandardmäßig ausWas sichtbar bleibtDas Generator-Tag, ohne VersionJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Abgeschaltet mitKein SchalterWas sichtbar bleibtSeine Skripte und Cookies auf jeder Seite_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaAbgeschaltet mitKein SchalterWas sichtbar bleibtSein Medien-Hoststatic.wixstatic.com/media
Warum ist eine sichtbare CMS-Version wichtig?
Weil alte Versionen Lücken haben, die bereits öffentlich bekannt sind. Der Hardening-Leitfaden von WordPress sagt selbst, dass ältere Versionen nicht mit Sicherheitsupdates gepflegt werden und dass, sobald ein Fix erscheint, fast sicher öffentlich ist, wie sich die Lücke ausnutzen lässt.
Eine Versionsnummer allein beweist aber noch nicht, dass eine Website gefährdet ist. Offiziell unterstützt wird nur WordPress 7.1, dennoch hat WordPress am 6. Oktober 2026 auf jedem Zweig bis zurück zu 4.7 eine neue Version veröffentlicht; eine Website mit 6.9.10 hat also das neueste Release ihres Zweigs.
Daher zeigen wir die Version, die eine Seite trägt, markieren sie nur dann als „aktuell“, wenn sie dem neuesten Release auf WordPress.org entspricht, und bezeichnen eine Website nie als verwundbar. Drupal zeigt nur seine Hauptversion, was reicht, um eine alte zu erkennen: Drupal 7 hat am 5. Januar 2025 den Sicherheitssupport verloren.
- Version 7
- 7.1.3 aktuell · der einzige unterstützte Zweig
- 7.0.7
- Version 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Version 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Version 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Version 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 und älter
- Veröffentlicht am 6. Oktober 2026
- Letztes Release Juli 2025
- Letztes Release 30. November 2022
- Kein Release seit 2013
Ist er auch ein Schwachstellen-Checker für Websites?
Ein passiver. Für jede exakte Version, die eine Website in ihren Headern, ihrer Seite oder bei einem Browser-Scan zeigt, listet er die veröffentlichten Sicherheitshinweise, die sie betreffen, darunter CVEs, von OSV.dev oder, bei einer JavaScript-Bibliothek, die an ihrer Datei erkannt wurde, von Retire.js; den Support-Status der Release-Linie von endoflife.date; und unsere eigenen Hinweise, etwa zu PHP2Shell. Er sendet nie aktive Testanfragen oder Angriffsanfragen.
Eine Versionsnummer hat Grenzen. Das Paket einer Linux-Distribution kann zurückportierte Fixes unter einer alten Nummer enthalten, ein Sicherheitshinweis kann eine Funktion voraussetzen, die die Website nicht nutzt, und viele Websites verbergen ihre Versionen. Deshalb nennt die Antwort Fakten zu einer Version („36 veröffentlichte Sicherheitshinweise betreffen Next.js 14.1.0“) und sagt nie, eine Website sei verwundbar.
Hinter Cloudflare lautet der Server-Header „cloudflare“, daher ist die Version des eigentlichen Webservers nicht zu sehen, aber die übrigen Header der Website kommen durch: Eine PHP-Version in X-Powered-By ist weiterhin sichtbar. Um Ihre eigene Website richtig zu testen, nutzen Sie einen Schwachstellenscanner, den Sie gegen sie einsetzen dürfen.
 Veröffentlichte Sicherheitshinweise · OSV.dev
 Supportzeitraum · endoflife.date
 Unser Hinweis
1Der Entwicklungsserver einer Flask-Appflask-app.example
Was die Website sendet
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Veröffentlichte Sicherheitshinweise · OSV.dev11 Sicherheitshinweise2 hochSupportzeitraum · endoflife.date–nicht in dieser QuelleUnser Hinweis–nicht in dieser QuellePython3.8.10Veröffentlichte Sicherheitshinweise · OSV.dev–nicht in dieser QuelleSupportzeitraum · endoflife.dateEndete am 7. Okt. 2024Unser Hinweis–nicht in dieser Quelle2PHP hinter Cloudflareshop.example
Was die Website sendet
Server: cloudflareWebserver-Version: von Cloudflare verborgenX-Powered-By: PHP/7.4.33PHP7.4.33Veröffentlichte Sicherheitshinweise · OSV.dev–nicht in dieser QuelleSupportzeitraum · endoflife.dateEndete am 28. Nov. 2022Unser HinweisPotenziell verwundbarPHP2Shell · kein Release mit Fix vom PHP-Projekt für 7.43Next.js, in einem Browser-Scan gefundenapp.exampleper Browser-Scan gefunden
Was die Website sendet
window.next.version → "14.1.0"Next.js14.1.0Veröffentlichte Sicherheitshinweise · OSV.dev36 Sicherheitshinweise4 kritischSupportzeitraum · endoflife.dateEndete am 26. Okt. 2025neueste 14.2.35Unser Hinweis–nicht in dieser Quelle

Wie unterscheidet er sich von BuiltWith, Wappalyzer und WhatCMS?
BuiltWith antwortet aus seinem eigenen Index des Webs, Wappalyzer bietet Ergebnisse, die innerhalb der letzten 30 Tage verifiziert wurden, oder ein Live-Ergebnis, das fünf Abfragen kostet, und WhatCMS liest die Seite live, listet aber die letzten Abfragen auf seiner Startseite. Als CMS-Checker und Technologie-Checker für Websites liest dieser Detector die Seite, die Sie angeben, jetzt und zeigt die Zeile hinter jeder Antwort.
Ein Index eignet sich für die Historie: Die API von BuiltWith meldet, wann sie eine Domain zuletzt indexiert hat. Eine Live-Abfrage zeigt genau die Seite, die Sie einfügen, so wie sie jetzt ist, auch einen Shop- oder Blog-Unterordner.
Auch die kostenlose Nutzung unterscheidet sich: Wappalyzer verlangt für 50 Abfragen im Monat ein Konto, die Abfragen einzelner Websites bei BuiltWith sind kostenlos, und der kostenlose API-Tarif von WhatCMS umfasst 500 Erkennungen im Monat, private Abfragen ab 40 US-Dollar im Monat. Diese Seite braucht kein Konto und veröffentlicht nichts.
DNS RobotDiese Seite
- Quelle der Antwort
- Die Seite, die Sie einfügen, jetzt gelesen, mit der Zeile hinter jeder Antwort
- Kostenlose Nutzung
- Kein Konto; nichts wird veröffentlicht
- Gut zu wissen
- Ein echter Browser-Scan auf Wunsch
BuiltWith

- Quelle der Antwort
- Ein eigener Index des Webs, gecrawlt wie bei einer Suchmaschine
- Kostenlose Nutzung
- Abfragen einzelner Websites
- Gut zu wissen
- Seine API sagt, wann sie eine Domain zuletzt indexiert hat
Wappalyzer

- Quelle der Antwort
- Ergebnisse, die innerhalb von 30 Tagen verifiziert wurden, oder eine Live-Abfrage
- Kostenlose Nutzung
- 50 Abfragen im Monat mit Konto
- Gut zu wissen
- Ein Live-Ergebnis zählt als 5 Abfragen
WhatCMS

- Quelle der Antwort
- Die Seite, abgerufen, wenn Sie fragen
- Kostenlose Nutzung
- API: 500 Erkennungen im Monat
- Gut zu wissen
- Listet die letzten Abfragen auf seiner Startseite; private ab 40 US-Dollar im Monat
CMS Detector: Fragen und Antworten
Wie kann ich erkennen, welches CMS eine Website nutzt?
generator, wp-content, Shopify.theme oder wixstatic.Kann man das WordPress-Theme einer Website herausfinden?
/wp-content/themes/<name>/ und lesen den Header der style.css dieses Themes: Name, Autor und Version. Ein Child-Theme nennt sein Eltern-Theme in einer Zeile Template:, sodass Sie beide sehen, etwa Nalgene Twenty Twenty auf Genesis 3.5.0. Blockiert ein Host die Theme-Dateien, bleibt nur der Ordnername.Kann man herausfinden, welches Shopify-Theme ein Shop nutzt?
Shopify.theme aus, mit dem Namen des Themes in diesem Shop, dem Theme, auf dem es aufbaut (schema_name), und dessen Version, seiner Nummer im Theme Store und seiner Rolle. Der Name kann alles sein, was der Händler eingetippt hat, etwa „Updated copy of Kingdom“, daher zeigen wir auch das Theme darunter. Das eigene Theme einer Marke, wie das von allbirds.com, hat keine Nummer im Theme Store.Findet er jedes Plugin, das eine WordPress-Website nutzt?
/wp-content/plugins/<name>/, einen Kommentar oder einen Klassennamen. Plugins, die im Dashboard oder auf anderen Seiten arbeiten, etwa für Backups, Sicherheit oder ein Formular auf der Kontaktseite, hinterlassen auf der Startseite keine Spur. Wer die Seite prüft, auf der ein Plugin läuft, findet mehr.Warum heißt es, eine Website sei kein WordPress, obwohl ich weiß, dass sie es ist?
wp-content verschoben, oder unter der Adresse läuft etwas anderes: Die Startseite von ghost.org läuft mit Hugo, ihr Blog mit Ghost. Prüfen Sie genau die gemeinte Seite oder versuchen Sie einen Browser-Scan.Erkennt er das CMS auch hinter Cloudflare?
X-Powered-By-Header weiterhin sichtbar; nur der Server-Header wird zu „cloudflare“, was die Version des eigentlichen Webservers verbirgt. Die Ausnahme ist eine Bot-Prüfung: Antwortet Cloudflare oder eine andere Firewall mit einer Challenge-Seite statt der Website, melden wir die Prüfung als blockiert, und ein Browser-Scan kommt eventuell durch.Warum liefern zwei CMS-Finder unterschiedliche Antworten?
Wie genau ist dieser CMS Detector?
Warum fehlt die CMS-Version?
?ver=. Wir zeigen nur eine Version, die ein Signal auf der Seite tatsächlich trägt, und sagen, wo wir sie gefunden haben.Kann er eine Website auf bekannte Schwachstellen (CVEs) prüfen?
Kann er prüfen, ob eine Website von PHP2Shell betroffen ist?
X-Powered-By- oder Server-Header der Website PHP, vergleichen wir sie mit den Fixes von php.net vom 21. Oktober 2026 (8.5.12, 8.4.27, 8.3.36 und 8.2.35), wie es der php2shell-checker von OpenAI tut: Ein älteres Release auf diesen Zweigen oder jedes PHP von 5.4 bis 8.1 ist „potenziell verwundbar“. Das Paket einer Distribution kann einen zurückportierten Fix enthalten, und eine Website, die ihre PHP-Version verbirgt, lässt sich so nicht prüfen.Speichern oder veröffentlichen Sie die Websites, die ich prüfe?
Fehlt Ihnen etwas?Funktion oder neues Tool vorschlagen
Weitere Website-Tools
Hosting-Checker
Finden Sie heraus, wer eine Website hostet: Webhoster, CDN, CMS, E-Mail-Anbieter, Registrar und SSL-Aussteller
Website-Down-Checker
Ist die Seite für alle down oder nur für Sie? Prüfen Sie jede Website von 11 Orten und Ihrer eigenen Verbindung aus, mit Live-Screenshot
SSL-Zertifikat-Check
Gültigkeit und Sicherheitsdetails des SSL-Zertifikats überprüfen
DNS-Abfrage
Alle DNS-Einträge direkt von den Nameservern der Domain, neben dem Cache von Google und Cloudflare
WHOIS-Abfrage
Domain-Registrierung, Registrar und Inhaberdetails über RDAP nachschlagen
Link-Analyse
Alle Links einer Webseite mit Dofollow/Nofollow-Erkennung und HTTP-Statusprüfung analysieren