











Detektor CMS: sprawdź, na czym stoi strona
Na jakim silniku jest ta strona? Zobacz platformę, motyw, wtyczki i cały stos technologii dowolnej strony, każdy element z wierszem kodu, który go potwierdza.
Domena lub pełny URL ze ścieżką. Nigdy nie publikujemy stron, które sprawdzasz.
Każda znaleziona technologia jest przypięta tam, gdzie leży jej dowód: w rekordzie DNS, w nagłówku odpowiedzi, w wierszu strony albo w tym, co załadowała prawdziwa przeglądarka.
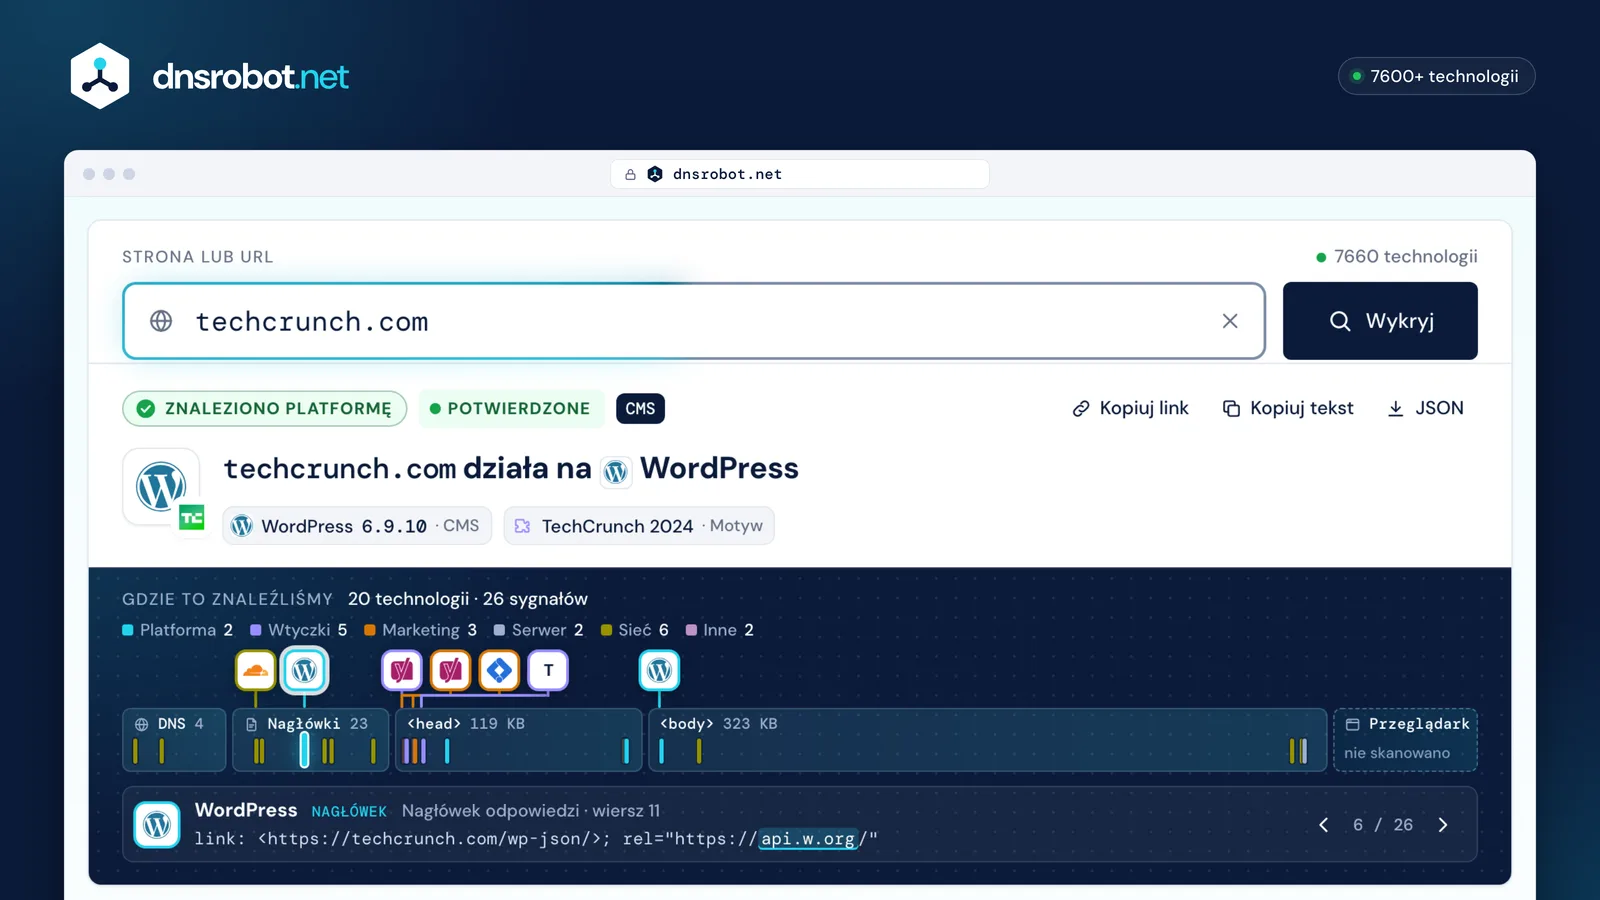
 Dowolna stronaDomena lub pełny URL ze ścieżką: strona jest czytana na żywo, nigdy ze starego indeksu.OdpowiedźPlatforma, jej wersja (dla WordPressa porównana z najnowszym wydaniem) i motyw.Gdzie to znaleźliśmyKażda technologia przypięta tam, gdzie leży jej dowód: DNS, nagłówek, wiersz strony, przeglądarka.DowódWybrany sygnał dokładnie w takiej postaci, w jakiej wysłała go strona: wiersz nagłówka, znacznik lub ścieżka pliku; przejrzyj wszystkie po kolei strzałkami ‹ ›.
Jak detektor CMS sprawdza, na czym stoi strona?
Pobiera stronę jeden raz, przedstawiając się własną nazwą, a potem szuka śladów, które zostawia każda platforma: w nagłówkach odpowiedzi, w ciasteczkach, w kodzie HTML i w ścieżkach plików.
Niektóre ślady ustawia sama platforma i trudno je podrobić lub usunąć: WordPress ogłasza swoje REST API w nagłówku Link, Shopify ustawia ciasteczko _shopify_essential. Inne są zapisane w samej stronie i można je usunąć lub skopiować: znacznik generator, nazwa klasy, komentarz.
Dlatego ślad, który każdy może skopiować, to wskazówka, a dwa niezależne ślady albo jeden, który ustawia tylko sama platforma, to dowód. Każda odpowiedź powyżej pokazuje ślady, na których się opiera, przytoczone dokładnie tak, jak je znaleźliśmy, i to, jak bardzo jesteśmy pewni: Potwierdzone, Prawdopodobne lub Możliwe.
Oprócz strony odczytujemy rekordy DNS domeny, a na stronie z WordPressem najwyżej dwa dodatkowe pliki z tego samego hosta: style.css motywu i indeks /wp-json/, na który wskazuje strona. Prawdziwa przeglądarka włącza się tylko wtedy, gdy o to poprosisz.
- HTTP/2 200 · 23 nagłówki
- 1wiersz 3
server: cloudflare - 2wiersz 7
link: <https://nalgene.com/wp-json/>; rel="https://api.w.org/" - 3wiersz 8
link: <https://nalgene.com/wp-json/wp/v2/pages/87>; rel="alternate"; title="JSON"; type="application/json" - 4wiersz 15
set-cookie: __cf_bm=BZFgzmA1kpRQ…; HttpOnly; Secure - HTML · 464 KB
- 5bajt 1085
<!-- This site is optimized with the Yoast SEO Premium plugin v28.0 (Yoast SEO v28.6) --> - 6bajt 8283
<link rel='stylesheet' href='…/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242'> - 7bajt 52 255
<meta name="generator" content="WP Rocket 3.23.5.1"> - 8bajt 432 563
<script src="…/wp-includes/js/wp-util.min.js?ver=7.1.3"></script>
- 1NagłówekStronę serwuje CloudflarePotwierdzone
- 2NagłówekREST API WordPressa: ustawia je sam WordPressPotwierdzone
- 3NagłówekWłasny adres REST strony: znowu rdzeń WordPressaPotwierdzone
- 4CiasteczkoCloudflare Bot ManagementPotwierdzone
- 5KomentarzYoast SEO i jego wersjaPrawdopodobne
- 6Ścieżka plikuFolder motywu, a potem nagłówek jego style.cssPotwierdzone
- 7GeneratorWP Rocket: sam się deklaruje, łatwo go usunąćPrawdopodobne
- 8?ver=WordPress 7.1.3 na własnym skrypcie rdzeniaPrawdopodobne
Na jakim silniku jest strona: CMS, kreator stron, headless CMS czy framework?
Wszystkie służą do budowania stron, ale tylko niektóre zostawiają w stronie swoją nazwę. To, gdzie przechowywana jest treść, decyduje o tym, co może zobaczyć detektor.
Klasyczny CMS, taki jak WordPress, przechowuje treść i sam generuje każdą stronę, więc jego ślady są wszędzie. Kreator stron, taki jak Wix, dodatkowo hostuje stronę, więc zdradzają go hosty, z których ładują się jego pliki.
Headless CMS, taki jak Contentful, tylko przechowuje treść; stronę renderuje osobny front-end, często Next.js, więc widać najwyżej host obrazów tego CMS-a. Generator stron statycznych, taki jak Hugo, z wyprzedzeniem buduje zwykły HTML i zostawia najwyżej znacznik generator na stronie głównej.
- Treść + motyw
- renderuje WordPress
- na własnym serwerze
- Strona
Co pokazuje strona
/wp-content/rel="https://api.w.org/"<meta name="generator">Wynik detektoraWordPressPotwierdzone

- Treść
- renderuje Wix
- hostuje Wix
- Strona
Co pokazuje strona
static.wixstatic.com/mediax-wix-request-idserver: PepyakaWynik detektoraWixPotwierdzone


- Treść w Contentful
- pobierana przez API
- renderuje Next.js
- Strona
Co pokazuje strona
/_next/static/images.ctfassets.netWynik detektoraBrak CMS-a w stronieMożliwe

- Pliki Markdown
- raz zbudowane do HTML
- serwowane jako zwykłe pliki
- Strona
Co pokazuje strona
<meta name="generator" content="Hugo …">tylko strona głównaWynik detektoraHugoPrawdopodobne
Jak sprawdzić motyw WordPress i wtyczki na stronie?
Odczytaj nazwy folderów w ścieżkach plików strony. Detektor motywów WordPress bierze folder motywu z /wp-content/themes/<name>/, a potem otwiera style.css tego motywu. Jego nagłówek podaje nazwę motywu, autora, wersję, a w przypadku motywu potomnego także motyw nadrzędny.
Nagłówek to dowód osobisty motywu, opisany w podręczniku motywów WordPress. Motyw potomny dodaje Template: z folderem motywu nadrzędnego, więc jedna strona może pokazać dwa motywy: nalgene.com działa na własnym motywie Nalgene Twenty Twenty opartym na Genesis 3.5.0.
Wtyczki widać tak samo, jako foldery /wp-content/plugins/<name>/, często z numerem ?ver=. Ten numer jest wersją wtyczki tylko wtedy, gdy pasuje do wydania: skrypty WooCommerce na nalgene.com mają 11.2.1, czyli Stable tag z pliku readme wtyczki na WordPress.org, a plik innej wtyczki ma znacznik czasu.
Widać tylko wtyczki, które coś umieszczają w stronie. Kopie zapasowe, narzędzia bezpieczeństwa czy formularz na stronie kontaktowej nie zostawiają niczego w HTML strony głównej, więc żaden detektor nie wymieni wszystkich wtyczek strony.
Motyw
W stronie
/wp-content/themes/nalgene-twentytwenty/style.css?ver=9260242/wp-content/themes/genesis/lib/js/skip-links.min.js?ver=3.5.0class="… wp-child-theme-nalgene-twentytwenty …"Motyw potomnyNalgene Twenty Twenty
- /wp-content/themes/nalgene-twentytwenty/style.css
Theme Name: Nalgene Twenty TwentyNazwaAuthor: Scout DigitalAutorVersion: 9260242Wersja · numer kompilacjiTemplate: genesisFolder nadrzędny

Motyw nadrzędnyGenesis 3.5.0 · StudioPress
Theme Name: GenesisNazwaAuthor: StudioPressAutorVersion: 3.5.0Wersja
Wtyczki
/plugins/woocommerce/?ver=11.2.1WooCommerce 11.2.1: Stable tag z pliku readme wtyczki na WordPress.org
/plugins/woocommerce/…/jquery-blockui/?ver=2.7.0-wc.11.2.1Biblioteka dołączona do WooCommerce (jQuery BlockUI 2.7.0), oznaczona wersją WooCommerce
/plugins/elasticpress/?ver=1792138636Znacznik czasu (16 października 2026), a nie wersja ElasticPress
- + 13 kolejnych folderów wtyczek
instagram-feed-prowoo-discount-ruleswoo-discount-rules-prowoo-variation-swatcheswoocommerce-back-in-stock-notificationswp-rocketsimple-cloudflare-turnstilekount-fraud-preventiondatalayer-for-woocommerceaddify-advanced-split-ordernalgene-customizervital-theme-modificationsvital-message-bar-master


Wtyczki, które nic nie umieszczają w stronie: niewidoczne dla każdego detektora
Jak sprawdzić, jakiego motywu Shopify używa sklep?
Wyszukaj w źródle strony Shopify.theme. Każdy sprawdzony przez nas sklep na Shopify wypisuje ten obiekt, a detektor motywów Shopify go odczytuje: nazwę motywu w tym sklepie, motyw, na którym jest zbudowany, wraz z jego wersją, numer w Theme Store i to, czy jest to motyw opublikowany.
Nazwa to to, jak sprzedawca nazwał swoją kopię, więc może niewiele mówić: sklep muzeum LACMA nazywa swój motyw „Updated copy of Kingdom”. schema_name i schema_version podają motyw bazowy, Kingdom 4.3.1, a theme_store_id to jego numer w Theme Store Shopify.
Duże marki często mają własny motyw: motyw allbirds.com jest zbudowany na allbirds-theme 1.231.12, bez numeru w Theme Store. Samą platformę potwierdzają inne ślady Shopify, np. nagłówek powered-by: Shopify i ciasteczko _shopify_essential.
Shopify.theme = {- 1
"name": "[DNAM Theme July 2026]", - 2
"id": 130450260048, - 3
"schema_name": "allbirds-theme", "schema_version": "1.231.12",- 4
"theme_store_id": null, - 5
"role": "main" }
- 1Nazwa, którą sprzedawca nadał tej kopii motywu
- 2ID motywu w tym sklepie
- 3Motyw, na którym jest zbudowany, i wersja tego motywu
- 4Jego numer w Theme Store Shopify: tu brak
- 5main: opublikowany motyw, który widzą klienci
Trzy sklepy, trzy rodzaje motywów
| Sklep | Nazwa w sklepie | Zbudowany na | Theme Store |
|---|---|---|---|
| allbirds.comWłasny motyw | [DNAM Theme July 2026] | allbirds-theme 1.231.12 | brak |
| theme-dawn-demo.myshopify.comSklep demo Shopify | Dawn | Dawn 15.0.0 | #887 |
| thelacmastore.orgSklep muzealny | Updated copy of Kingdom | Kingdom 4.3.1 | #725 |

Dlaczego detektor CMS pokazuje „nie znaleziono”?
Zwykle dlatego, że odczytana strona nie ma śladów CMS-a, a nie dlatego, że CMS-a nie ma. Większość przypadków sprowadza się do czterech.
Nazywamy przypadek, gdy go widzimy: weryfikacja botów zamiast strony, framework bez śladów CMS-a, ślady wyłączone przez właściciela strony albo podstrona, na której działa inny system niż na reszcie witryny.
A czasem CMS-a naprawdę nie ma: W3Techs nie znajduje znanego sobie CMS-a na 32,1% stron, więc detektor, który nic nie znajduje mniej więcej na co trzeciej stronie, działa normalnie.
 drupal.org
3 KB · to nie strona
Fastly odpowiedział 3-kilobajtową stroną „Client Challenge” zamiast strony: nie ma kodu Drupala do odczytania. Piszemy „zablokowane” i proponujemy skan w przeglądarce.
 openai.com
framework · CMS: Możliwe
Next.js na Vercel. Teksty mogą pochodzić z headless CMS-a; wskazuje na to tylko host obrazów Contentful, więc zostaje „Możliwe”.
 nalgene.com
generator usunięty · nadal Potwierdzone
Brak znacznika generator WordPressa, a jednak nagłówek REST Link, ścieżki /wp-content/ i ?ver=7.1.3 nadal wskazują WordPress. Ukrycie wszystkich śladów rzadko się udaje.
 ghost.org
/ = Hugo · /blog/ = Ghost
Strona główna ghost.org jest zbudowana w Hugo, a jej /blog/ działa na Ghost 6.73. Sprawdzamy jeden URL: wklej stronę, o którą ci chodzi, także sekcję sklepu lub bloga.
Co znajduje skan w przeglądarce, czego nie widzi zwykłe sprawdzenie?
Wszystko, co przychodzi po HTML: tagi dodawane przez menedżera tagów, piksele analityczne i reklamowe, czaty i narzędzia do zgód oraz skrypty, które istnieją dopiero po uruchomieniu JavaScriptu. Na allbirds.com prawdziwy Chrome znalazł 15 technologii, których nie wykazał odczyt HTML strony.
Zwykłe sprawdzenie czyta to, co wysyła serwer. Jest szybkie i pokazuje platformę, motyw i większość stosu technologicznego. Skan w przeglądarce ładuje stronę w Chrome na kilka sekund, pozwala działać jej skryptom i odczytuje to, co one ładują.
W naszym teście pięciu stron przeglądarka ani razu nie zgubiła technologii znalezionej przy odczycie z serwera i dodała od 2 (Wikipedia) do 27 (TechCrunch). Najwięcej zyskują strony działające przez menedżera tagów; zwykła strona wiki prawie się nie zmienia.
 allbirds.com
 bbc.com
 nextjs.org
 techcrunch.com
 wikipedia.org
- W HTML
- Tylko w przeglądarce
Znalezione tylko w przeglądarce na allbirds.com
Analityka i marketing
- Google Analytics
- Facebook Pixel
- Microsoft Clarity
- OneTrust
- Attentive
- Impact
- DoubleClick Floodlight


Frameworki i biblioteki
- Vue.js
- GSAP
- Framer Motion
- core-js
- Datadog
- Goober


Czcionki
- Google Font API

E-commerce
- Shop Pay

Jaki CMS jest najpopularniejszy w 2026 roku?
WordPress, z dużą przewagą: według W3Techs z 23 października 2026 r. działa na nim 39,6% wszystkich stron i 58,3% stron, których CMS jest znany.
Dalej są Shopify (5,3% wszystkich stron) i Wix (4,2%), dwie platformy hostowane, które w 2015 roku miały poniżej pół procent. Starsze systemy open source się kurczą: Joomla spadła z 3,3% wszystkich stron w 2015 roku do 1,1%, Drupal z 2,0% do 0,6%.
Kraje się różnią. Wśród stron .ru ze znanym CMS-em WordPress ma 33,4%, Tilda 27,4%, a 1C-Bitrix 15,9%, więc tam Tilda jest prawie tak popularna jak WordPress. Dane: W3Techs.
- CMSznany CMSwszystkie strony
- 1WordPress58,3%39,6%
- 2Shopify7,9%5,3%
- 3Wix6,2%4,2%
- 4Squarespace3,6%2,4%
- 5Joomla1,6%1,1%
- 6Tilda1,2%0,8%
- 7Webflow1,2%0,8%
- 8Duda1,1%0,7%
- 9Drupal0,9%0,6%
- 10GoDaddy Website Builder0,9%0,6%




- Strony .ru ze znanym CMS-em
- WordPress33,4%
- Tilda27,4%
- 1C-Bitrix15,9%

Czy strona może ukryć swój CMS?
Częściowo. W samodzielnie hostowanym CMS-ie właściciel może wyłączyć znacznik generator i zmienić nazwę jednej czy dwóch ścieżek, ale platforma nadal kształtuje stronę; platformy hostowane, takie jak Shopify i Wix, w ogóle nie mogą ukryć swoich śladów.
Ukrycie rzadko jest pełne. Popularny fragment kodu dla WordPressa usuwa znacznik generator ze strony, ale nie z kanału RSS, po zmianie nazwy /wp-json/ zostaje link rel="https://api.w.org/", a po przeniesieniu wp-content w stronie i tak widać folder /themes/ i numery ?ver=.
Dlatego „nie znaleziono” nigdy nie znaczy „brak CMS-a”: strona bez widocznych śladów może działać na dowolnym z nich. Gdy strona dobrze się ukrywa, nasza odpowiedź spada do Prawdopodobne lub Możliwe i pokazuje ślady, które zostały.
- Znacznik generator WordPressa
<meta name="generator" content="WordPress 7.1.3">Wyłączany przezremove_action( 'wp_head', 'wp_generator' )Co nadal widaćWiersz generator w kanale RSS<generator>https://wordpress.org/?v=7.1.3</generator> - Ścieżka REST WordPressa
/wp-json/Wyłączany przezadd_filter( 'rest_url_prefix', … )Co nadal widaćRelacja linkurel="https://api.w.org/" - Folder wp-content
/wp-content/Wyłączany przezWP_CONTENT_DIR · WP_CONTENT_URLCo nadal widaćFolder themes w środku i numery ?ver=…/themes/<name>/?ver= - Nagłówek Next.js
x-powered-by: Next.jsWyłączany przezpoweredByHeader: falseCo nadal widaćJego ścieżki plików/_next/static/ - Znacznik generator Hugo
<meta name="generator" content="Hugo …">Wyłączany przezdisableHugoGeneratorInject = trueCo nadal widaćNic: na stronie statycznej nie działa żaden CMS - Wersja Joomli
<meta name="generator" content="Joomla! …">Wyłączany przezMetaVersionDomyślnie wyłączoneCo nadal widaćZnacznik generator, bez wersjiJoomla! - Open Source Content Management - Shopify
{{ content_for_header }}Wyłączany przezNie da się wyłączyćCo nadal widaćJego skrypty i ciasteczka na każdej stronie_shopify_essentialpowered-by: Shopify - Wix
static.wixstatic.com/mediaWyłączany przezNie da się wyłączyćCo nadal widaćJego host multimediówstatic.wixstatic.com/media
Dlaczego widoczna wersja CMS-a ma znaczenie?
Bo stare wersje mają luki, które są już publicznie znane. Sam przewodnik WordPress po zabezpieczaniu mówi, że starsze wersje nie dostają aktualizacji bezpieczeństwa i że gdy wychodzi poprawka, sposób wykorzystania luki jest niemal na pewno publiczny.
Sam numer wersji nie dowodzi jednak, że strona jest zagrożona. Oficjalnie wspierany jest tylko WordPress 7.1, a mimo to 6 października 2026 r. WordPress wydał nową wersję w każdej gałęzi aż do 4.7, więc strona na 6.9.10 ma najnowsze wydanie swojej gałęzi.
Dlatego pokazujemy wersję, którą zawiera strona, oznaczamy ją jako „najnowsza” tylko wtedy, gdy zgadza się z najnowszym wydaniem na WordPress.org, i nigdy nie nazywamy strony podatną. Drupal pokazuje tylko wersję główną, ale to wystarczy, by wypatrzyć starą: Drupal 7 stracił wsparcie bezpieczeństwa 5 stycznia 2025 r.
- Wersja 7
- 7.1.3 najnowsza · jedyna wspierana gałąź
- 7.0.7
- Wersja 6
- 6.9.10
- 6.8.11
- 6.7.10
- 6.6.10
- 6.5.13
- 6.4.13
- 6.3.13
- 6.2.14
- 6.1.15
- 6.0.17
- Wersja 5
- 5.9.19
- 5.8.18
- 5.7.20
- 5.6.22
- 5.5.23
- 5.4.24
- 5.3.26
- 5.2.29
- 5.1.27
- 5.0.30
- Wersja 4
- 4.9.34
- 4.8.33
- 4.7.38
- 4.6.30
- 4.5.33
- 4.4.34
- 4.3.35
- 4.2.39
- 4.1.42
- 4.0.38
- Wersja 3
- 3.9.40
- 3.8.41
- 3.7.41
- 3.6 i starsze
- Wydane 6 października 2026
- Ostatnie wydanie: lipiec 2025
- Ostatnie wydanie: 30 listopada 2022
- Brak wydań od 2013 roku
Czy to narzędzie do sprawdzania podatności strony?
Pasywne. Dla każdej dokładnej wersji, którą strona pokazuje w nagłówkach, w kodzie lub w skanie w przeglądarce, wymienia opublikowane biuletyny bezpieczeństwa, które jej dotyczą, w tym CVE, z OSV.dev lub, w przypadku biblioteki JavaScript rozpoznanej po pliku, z Retire.js; wsparcie linii wydań według endoflife.date; oraz nasze własne komunikaty, np. o PHP2Shell. Nigdy nie wysyła żądań sondujących ani atakujących.
Numer wersji ma swoje ograniczenia. Pakiet z dystrybucji Linuksa może zawierać przeniesione poprawki (backporty) pod starym numerem, biuletyn może dotyczyć funkcji, z której strona nie korzysta, a wiele stron ukrywa swoje wersje. Dlatego odpowiedź podaje fakty o wersji („Next.js 14.1.0 dotyczy 36 opublikowanych biuletynów bezpieczeństwa”) i nigdy nie twierdzi, że strona jest podatna.
Za Cloudflare nagłówek Server brzmi „cloudflare”, więc wersja samego serwera WWW jest niewidoczna, ale pozostałe nagłówki strony przechodzą: wersja PHP w X-Powered-By nadal jest widoczna. Żeby porządnie przetestować własną stronę, użyj skanera podatności, który masz prawo na niej uruchomić.
 Opublikowane biuletyny · OSV.dev
 Wsparcie · endoflife.date
 Nasz komunikat
1Serwer deweloperski aplikacji Flaskflask-app.example
Co wysyła strona
Server: Werkzeug/2.0.1 Python/3.8.10Werkzeug2.0.1Opublikowane biuletyny · OSV.dev11 biuletynów2 wysokieWsparcie · endoflife.date–brak w tym źródleNasz komunikat–brak w tym źródlePython3.8.10Opublikowane biuletyny · OSV.dev–brak w tym źródleWsparcie · endoflife.dateZakończone 7 paź 2024Nasz komunikat–brak w tym źródle2PHP za Cloudflareshop.example
Co wysyła strona
Server: cloudflareWersja serwera WWW: ukryta przez CloudflareX-Powered-By: PHP/7.4.33PHP7.4.33Opublikowane biuletyny · OSV.dev–brak w tym źródleWsparcie · endoflife.dateZakończone 28 lis 2022Nasz komunikatPotencjalnie podatnyPHP2Shell · brak poprawionego wydania od projektu PHP dla 7.43Next.js wykryty w skanie w przeglądarceapp.examplewykryte w skanie w przeglądarce
Co wysyła strona
window.next.version → "14.1.0"Next.js14.1.0Opublikowane biuletyny · OSV.dev36 biuletynów4 krytyczneWsparcie · endoflife.dateZakończone 26 paź 2025najnowsza 14.2.35Nasz komunikat–brak w tym źródle

Jak wypada w porównaniu z BuiltWith, Wappalyzer i WhatCMS?
BuiltWith odpowiada z własnego indeksu sieci, Wappalyzer podaje wyniki zweryfikowane w ciągu ostatnich 30 dni albo odczyt na żywo, który kosztuje pięć sprawdzeń, a WhatCMS czyta stronę na żywo, ale pokazuje ostatnie sprawdzenia na swojej stronie głównej. Jako narzędzie do sprawdzania CMS-a i technologii strony ten detektor czyta podaną przez ciebie stronę teraz i pokazuje wiersz, na którym opiera się każda odpowiedź.
Indeks przydaje się do historii: API BuiltWith podaje, kiedy ostatnio zaindeksowało domenę. Odczyt na żywo pokazuje dokładnie wklejoną stronę w obecnej postaci, łącznie z podfolderem sklepu czy bloga.
Darmowe korzystanie też wygląda inaczej: Wappalyzer wymaga konta do 50 sprawdzeń miesięcznie, sprawdzenia pojedynczych stron w BuiltWith są darmowe, a darmowy plan API WhatCMS daje 500 wykryć miesięcznie, z prywatnymi sprawdzeniami od 40 USD miesięcznie. Ta strona nie wymaga konta i niczego nie publikuje.
DNS RobotTa strona
- Skąd odpowiedź
- Wklejona strona, odczytana teraz, z wierszem, na którym opiera się każda odpowiedź
- Za darmo
- Bez konta; nic nie jest publikowane
- Warto wiedzieć
- Skan w prawdziwej przeglądarce na żądanie
BuiltWith

- Skąd odpowiedź
- Własny indeks sieci, zbierany jak przez wyszukiwarkę
- Za darmo
- Sprawdzenia pojedynczych stron
- Warto wiedzieć
- Jego API podaje, kiedy ostatnio zaindeksowało domenę
Wappalyzer

- Skąd odpowiedź
- Wyniki zweryfikowane w ciągu 30 dni albo odczyt na żywo
- Za darmo
- 50 sprawdzeń miesięcznie z kontem
- Warto wiedzieć
- Wynik na żywo liczy się jako 5 sprawdzeń
WhatCMS

- Skąd odpowiedź
- Strona pobierana, gdy pytasz
- Za darmo
- API: 500 wykryć miesięcznie
- Warto wiedzieć
- Pokazuje ostatnie sprawdzenia na stronie głównej; prywatne od 40 USD miesięcznie
Detektor CMS: pytania i odpowiedzi
Jak sprawdzić, na czym stoi strona i jaki to CMS?
generator, wp-content, Shopify.theme lub wixstatic.Czy da się sprawdzić motyw WordPress na stronie?
/wp-content/themes/<name>/ i odczytujemy nagłówek style.css tego motywu: nazwę, autora i wersję. Motyw potomny podaje motyw nadrzędny w wierszu Template:, więc widzisz oba, np. Nalgene Twenty Twenty na Genesis 3.5.0. Jeśli hosting blokuje pliki motywów, zostaje tylko nazwa folderu.Czy da się sprawdzić, jakiego motywu Shopify używa sklep?
Shopify.theme z nazwą motywu w tym sklepie, motywem, na którym jest zbudowany (schema_name), i jego wersją, numerem w Theme Store i rolą. Nazwa może być dowolna, jaką wpisał sprzedawca, np. „Updated copy of Kingdom”, więc pokazujemy też motyw bazowy. Własny motyw marki, jak ten na allbirds.com, nie ma numeru w Theme Store.Czy znajdzie wszystkie wtyczki, których używa strona na WordPressie?
/wp-content/plugins/<name>/, komentarz albo nazwę klasy. Wtyczki działające w kokpicie lub na innych podstronach, np. kopie zapasowe, zabezpieczenia czy formularz na stronie kontaktowej, nie zostawiają śladu na stronie głównej. Sprawdzenie podstrony, na której działa wtyczka, znajdzie więcej.Dlaczego pokazuje, że strona nie stoi na WordPressie, choć wiem, że stoi?
wp-content, albo pod tym adresem działa coś innego: strona główna ghost.org działa na Hugo, a jej blog na Ghost. Sprawdź dokładnie tę podstronę, o którą chodzi, albo spróbuj skanu w przeglądarce.Czy wykryje CMS strony za Cloudflare?
X-Powered-By nadal są widoczne; tylko nagłówek Server zmienia się na „cloudflare”, co ukrywa wersję samego serwera WWW. Wyjątkiem jest weryfikacja botów: gdy Cloudflare lub inna zapora odpowiada stroną weryfikacji zamiast strony, informujemy, że sprawdzenie zostało zablokowane, a skan w przeglądarce może przejść.Dlaczego dwa detektory CMS dają różne odpowiedzi?
Jak dokładny jest ten detektor CMS?
Dlaczego brakuje wersji CMS-a?
?ver=. Pokazujemy tylko wersję, którą naprawdę zawiera sygnał na stronie, i mówimy, gdzie ją znaleźliśmy.Czy sprawdzi stronę pod kątem znanych podatności (CVE)?
Czy sprawdzi, czy strona jest narażona na PHP2Shell?
X-Powered-By lub Server strony wskazuje PHP, porównujemy ją z poprawkami php.net z 21 października 2026 r. (8.5.12, 8.4.27, 8.3.36 i 8.2.35), tak jak robi to php2shell-checker od OpenAI: starsze wydanie w tych gałęziach lub dowolne PHP od 5.4 do 8.1 jest „potencjalnie podatne”. Pakiet z dystrybucji może zawierać backport poprawki, a strony, która ukrywa wersję PHP, nie da się tak sprawdzić.Czy przechowujecie lub publikujecie strony, które sprawdzam?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi do stron
Sprawdzanie hostingu
Sprawdź, kto hostuje dowolną stronę: hosting, CDN, CMS, dostawca poczty, rejestrator i wystawca SSL
Czy strona działa?
Awaria dla wszystkich czy tylko u Ciebie? Sprawdź dowolną stronę z 11 miejsc i ze swojego łącza, ze zrzutem ekranu na żywo
Sprawdzanie Certyfikatu SSL
Weryfikuj ważność certyfikatu SSL i szczegóły bezpieczeństwa
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Wyszukiwanie WHOIS
Wyszukaj rejestrację domeny, rejestratora i dane właściciela przez RDAP
Analiza Linków
Analizuj wszystkie linki na stronie z wykrywaniem dofollow/nofollow i sprawdzaniem statusu HTTP