











Wyszukiwarka Subdomen — Znajdź Wszystkie Subdomeny
Ta wyszukiwarka subdomen znajdzie subdomeny dowolnej domeny w logach certyfikatów, na liście popularnych nazw, na jej stronie głównej i w rekordach DNS. Potem zobaczysz, które z nich się rozwiązują, gdzie działa każda i kiedy wygasa jej certyfikat.
Subdomena lub URL też zadziała: docs.python.org przeszuka całe python.org.
- Cert Spotter · Tylko niewygasłe · nasz serwer
- crt.sh · Pełna historia · twoja przeglądarka
- Popularne nazwy · Etykiety: 1000 · nasz serwer
- Strona główna · Linki, nagłówki · nasz serwer
- Rekordy DNS · NS, MX, SPF… · nasz serwer
- Transfer strefy · Do 6 serwerów nazw · nasz serwer


Jak działa wyszukiwarka subdomen?
Zbiera nazwy z publicznych rejestrów i z DNS samej domeny, a potem pyta DNS o każdą z nich.
Każdy certyfikat HTTPS wystawiony przez zaufany urząd certyfikacji trafia do logów Certificate Transparency razem z każdą nazwą, którą obejmuje. Ta wyszukiwarka korzysta z dwóch usług przeszukujących te logi: Cert Spotter dla aktualnych certyfikatów i crt.sh dla pełnej historii, razem z wygasłymi certyfikatami, gdy odpowie na czas (duże lub obciążone domeny często przekraczają limit czasu). Równolegle pyta DNS o 1000 popularnych nazw, czyta linki ze strony głównej i własne rekordy domeny oraz próbuje transferu strefy.
Potem DNS zamienia listę w mapę. Nazwa, która się rozwiązuje, dostaje swoje adresy i sieć, która je ogłasza, a ta wskazuje hosting lub CDN. Nazwa z certyfikatu lub rekordu DNS, która dziś się nie rozwiązuje, była kiedyś prawdziwa: to wycofana nazwa albo nazwa, która rozwiązuje się tylko wewnątrz sieci prywatnej. Link ze strony głównej może natomiast wskazywać na nazwę, która nigdy nie istniała.
- Cert Spotter511,1 s
- crt.sh7421,6 s
- Popularne nazwy242,6 s
- Strona główna141,9 s
- Rekordy DNS10,4 s
- Transfer strefyOdmowa ×42,3 s





- Logi certyfikatów: każda nazwa z publicznego certyfikatu; Cert Spotter pokazuje bieżące, crt.sh dodaje wygasłe, gdy jego pełna historia odpowie na czas.
- Popularne nazwy, strona główna, rekordy: działające nazwy, których nie ma w żadnym certyfikacie.
- DNS: jedno pytanie na nazwę i typ do Google Public DNS.
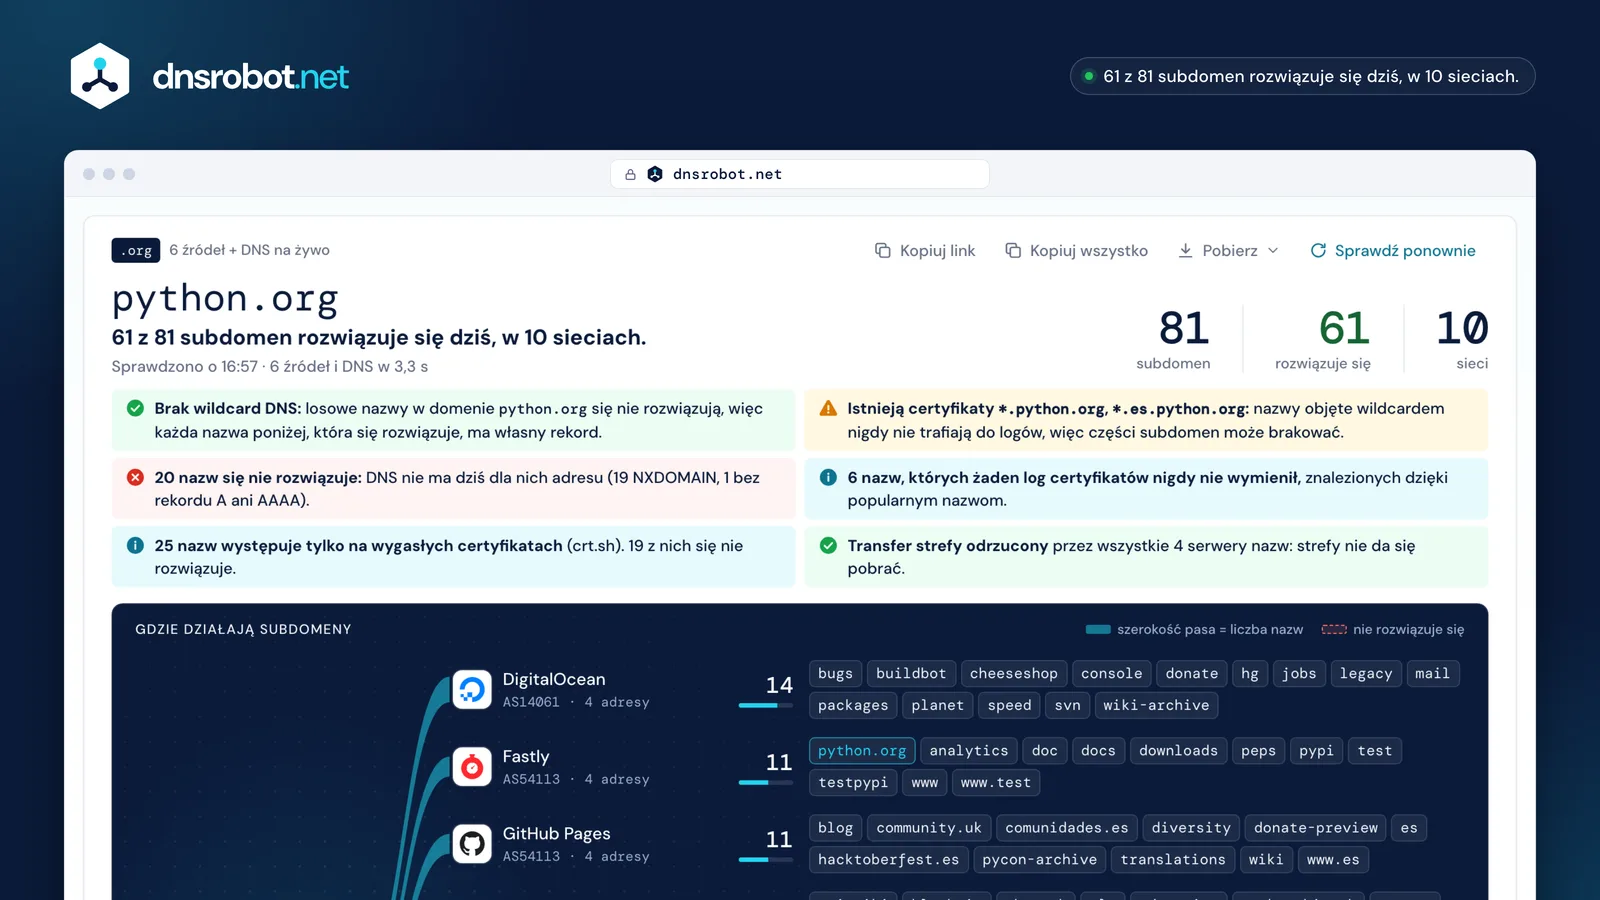
 Najpierw odpowiedźIle nazw znaleziono, ile z nich rozwiązuje się dziś i w ilu sieciach.Fakty o DNS, nie werdyktyWildcard DNS, certyfikaty wildcard, nazwy, które się nie rozwiązują, nazwy, których nie wymienia żaden log certyfikatów, i transfer strefy – każde z dowodem.Gdzie działa każda nazwaJeden pas na każdy hosting lub CDN, tak szeroki, ile ma nazw, z platformami, które zdradzają jego rekordy CNAME.Każda nazwa o jedno kliknięcieKażda etykieta prowadzi do swojego wiersza: status, adresy, łańcuch CNAME, hosting i daty certyfikatu.
Jak znaleźć wszystkie subdomeny domeny?
Połącz pasywne źródła z kilkoma zapytaniami DNS: żadna pojedyncza metoda nie znajdzie każdej nazwy.
Logi certyfikatów wymieniają każdą nazwę, która kiedykolwiek miała publiczny certyfikat, ale nic pod wildcardem i nic, co nigdy nie działało przez HTTPS. Pytanie DNS o popularne nazwy znajduje działające hosty, których logi nigdy nie widziały. Strona główna i rekordy domeny dokładają kilka kolejnych, a transfer strefy, tam gdzie serwer na niego pozwala, wymienia całą strefę.
Ta wyszukiwarka uruchamia wszystkie metody naraz. Nie używa metod, które wymagają płatnego zbioru danych (pasywny DNS) albo kopiują dane innych serwisów wbrew ich regulaminom (scraping wyszukiwarek, niektóre publiczne API).
| Metoda | Znajduje | Pomija | Tutaj |
|---|---|---|---|
| Logi certyfikatów | Każdą nazwę z publicznego certyfikatu, także wygasłego (crt.sh) | Nazwy pod wildcardami; nazwy, które nigdy nie miały HTTPS | Obie wyszukiwarki |
| Popularne nazwy | Działające hosty z łatwymi do zgadnięcia etykietami | Nietypowe etykiety | 1000 + 4000 |
| Strona główna | Hosty, do których strona linkuje lub z których coś ładuje | Nazwy bez linków | Tak |
| Rekordy DNS | Hosty poczty, serwerów nazw i SPF | Wszystko inne | Tak |
| Transfer strefy | Całą strefę, tam gdzie jest dozwolony | Prawie wszędzie odrzucany | Do 6 serwerów nazw |
| Przechodzenie NSEC | Każdą nazwę w strefie z czystym NSEC | Strefy z NSEC3 i niepodpisane | Jeszcze nie |
| Pasywny DNS | Nazwy widziane w ruchu resolverów | Wymaga płatnego zbioru danych | Nie |
| Wyszukiwarki | Hosty zaindeksowanych stron | Niezaindeksowane nazwy; scraping łamie ich regulaminy | Nie |
Jak znaleźć subdomeny, które nie mają certyfikatu?
Zapytaj DNS o prawdopodobne nazwy: każda zmierzona przez nas domena miała działające nazwy, których żaden log certyfikatów nigdy nie wymienił.
Zapytaliśmy o 1000 popularnych etykiet (www, mail, vpn, dev…) w 13 znanych domenach i porównaliśmy trafienia z pełną historią crt.sh. Każda domena miała od 3 do 71 działających nazw, których żaden log nigdy nie pokazał; najwięcej zyskały uber.com (71), kompas.com (37) i github.com (32). Linki ze strony głównej dodały do 65 kolejnych (kompas.com); 160 podlinkowanych wersji językowych wordpress.org nie da się potwierdzić w DNS, bo jego wildcard odpowiada na każdą nazwę.
Wyszukiwarka domyślnie pyta o pierwsze 1000 etykiet z listy SecLists, a na życzenie o 4000 kolejnych, co przy łącznie pięciokrotnie większej liczbie zapytań dało około 60% więcej trafień. Wildcard DNS jest sprawdzany najpierw, więc zgadnięta nazwa liczy się tylko wtedy, gdy ma własny rekord.
- uber.com71
- kompas.com37
- github.com32
- stripe.com28
- tesla.com22
- tokopedia.com20
- wordpress.org14
- nasa.gov13
- isc.org7
- ycombinator.com6
- python.org5
- mozilla.org5
- dnsrobot.net3
- nigdy w CT
- w logach CT
- wordpress.org: wildcard DNS: to, że nazwa się rozwiązuje, niczego nie dowodzi
Czym jest Certificate Transparency i jak ujawnia subdomeny?
Certificate Transparency (CT) to zestaw publicznych logów, do których można tylko dopisywać, z każdym certyfikatem wystawionym przez zaufane urzędy certyfikacji.
Przeglądarki to egzekwują: Chrome odrzuca certyfikat wystawiony po 30 kwietnia 2018 roku, jeśli nie ma podpisanych znaczników czasu z logów CT. Każdy log to drzewo Merkle, które każdy może czytać, a nikt nie może zmienić, więc gdy certyfikat trafi do logu, każda nazwa w nim staje się publiczna, często zanim strona zacznie jej używać.
Dlatego nowa subdomena pojawia się tutaj, w ciągu kilku godzin od uzyskania HTTPS (Sprawdź ponownie pomija naszą 6-godzinną kopię), a starą da się znaleźć jeszcze po jej wyłączeniu. Wyszukiwarka certyfikatów, taka jak crt.sh czy Cert Spotter, czyta te logi za ciebie; ta wyszukiwarka subdomen pyta obie.

- Wystawca
- Let's Encrypt
- Wystawiony
- 20 paź 2026
- Wygasa
- 18 sty 2027


Dlaczego subdomena się nie rozwiązuje?
Bo DNS nie ma już dla niej adresu: nazwę usunięto, nigdy nie miała adresu albo wskazuje na coś, czego już nie ma.
NXDOMAIN oznacza, że nazwa już nie istnieje. Brak adresu (NOERROR bez rekordu A ani AAAA) oznacza, że istnieje, ale tylko dla innych rekordów, np. poczty. Osierocony oznacza, że jej CNAME wskazuje na cel, który nie istnieje.
Stare nazwy to norma: z 2036 nazw w logach certyfikatów 11 sprawdzonych domen połowa już nie istniała. Nazwa, która się nie rozwiązuje, nie jest na tej stronie błędem: to wycofana nazwa albo nazwa, która rozwiązuje się tylko wewnątrz sieci prywatnej. Sprzątania wymagają pozostałe rekordy: osierocone rekordy CNAME i nazwy bez adresu.
- 922 rozwiązuje się (45%)
- 1008 NXDOMAIN (50%)
- 106 bez adresu (5%)
- blog-stage.python.org
$ dig blog-stage.python.org
status: NXDOMAIN
Nie rozwiązuje sięNazwa nie istnieje. - mg.python.org
$ dig mg.python.org A
status: NOERROR, ANSWER: 0
$ dig +short mg.python.org MX
10 mxa.mailgun.org.
Brak adresuIstnieje, ale tylko dla innych rekordów, np. poczty. - shop.example.com
$ dig shop.example.com
shop.example.com. CNAME old-shop.example.net.
old-shop.example.net: NXDOMAIN
OsieroconyWskazuje na nazwę, której już nie ma.
Czym jest osierocony CNAME (dangling CNAME)?
Osierocony CNAME to rekord DNS, który wciąż wskazuje na nazwę, która już nie istnieje, np. usunięty load balancer albo anulowaną usługę hostowaną.
Przede wszystkim to rzecz do posprzątania: subdomena pokazuje błąd, a rekord nic nie robi. W 2036 nazwach z certyfikatów 11 domen znaleźliśmy 25 osieroconych rekordów CNAME w 8 z 11 domen, głównie usunięte chmurowe load balancery.
Może to być też ryzyko. Jeśli celem jest usługa, w której każdy może zająć zwolnioną nazwę, np. bucket w chmurze albo strona na niektórych platformach, obca osoba mogłaby serwować strony na twojej subdomenie: to przejęcie subdomeny (subdomain takeover). Ta wyszukiwarka pokazuje fakt DNS dla każdej nazwy i pisze „możliwe przejęcie” tylko wtedy, gdy CNAME i strona pasują do opublikowanej sygnatury niezajętego zasobu danej usługi.
25 osieroconych rekordów CNAME w 2036 nazwach (1,2%), w 8 z 11 domen
- Usunięte chmurowe load balancery
- Wycofane punkty końcowe Skype for Business Online
- Anulowane hostowane forum
- OsieroconyCel CNAME nie istniejeFakt DNS, pokazywany dla każdej nazwy: usuń rekord, jeśli jest nieużywany.
- Możliwe przejęcieCNAME i strona pasują do sygnatury niezajętego zasobu usługiPokazywane z dowodami. Sygnały, nie dowód.
- Nie grozi przejęciemUsługa weryfikuje, do kogo należy domenaFastly, CloudFront, Zendesk, Statuspage i inne: nigdy nie są oznaczane.
Czy twój transfer strefy DNS jest otwarty?
Raczej nie: wszystkie serwery nazw 12 prawdziwych domen, które przetestowaliśmy, odmówiły transferu strefy DNS, ale serwery prowadzone na własną rękę mogą być otwarte, więc sprawdź tutaj swój.
Transfer strefy (AXFR) służy do kopiowania strefy na jej serwery zapasowe (secondary). Gdy pyta ktokolwiek inny, otwarty serwer wysyła każdą nazwę w strefie. RFC 5936 mówi, że serwery powinny go ograniczać i domyślnie nie powinny być otwarte dla wszystkich.
Wyszukiwarka wysyła jedno zapytanie AXFR do nie więcej niż sześciu serwerów nazw domeny (przez IPv4) i pokazuje każdą odpowiedź. Odpowiedziała tylko testowa domena zonetransfer.me, stworzona, by pokazać ten problem: wysłała swoje 52 rekordy.
- ns-1134.awsdns-13.org205.251.196.110REFUSED
- ns-2046.awsdns-63.co.uk205.251.199.254REFUSED
- ns-981.awsdns-58.net205.251.195.213REFUSED
- ns-484.awsdns-60.com205.251.193.228REFUSED
- nsztm1.digi.ninjaAXFR zonetransfer.meWysłano 52 rekordy
12 z 12 prawdziwych domen: odmowa na każdym serwerze nazw
Dlaczego nie da się znaleźć każdej subdomeny?
Bo niektóre nazwy nigdy nie są publiczne: nie wymienia ich żaden certyfikat, nie prowadzi do nich żaden link i nie pasuje do nich żadna popularna etykieta.
Trzy rodzaje nazw rzadko albo nigdy nie trafiają do logów, a DNS znajduje je tylko wtedy, gdy ich etykietę da się zgadnąć. Sam Chrome wskazuje certyfikaty wildcard jako sposób na ograniczenie tego, co ujawnia Certificate Transparency: wildcard trafia do logów, a nazwy, które obsługuje, nie.
Nazwy pod wildcardem
Certyfikat
*.python.orgobejmuje każdą nazwę o jeden poziom niżej, nie wymieniając żadnej z nich. Log zapisuje wildcard, a nie nazwy, które obsługuje.W logachTylko*.python.orgNazwy w sieci prywatnej
Nazwy, które istnieją tylko w wewnętrznym DNS firmy, rzadko dostają publiczny certyfikat. Bez niego nigdy nie trafiają do logu.
W logachNicNazwy bez HTTPS
Host SSH, przekaźnik poczty czy stary serwer FTP nie potrzebują publicznego certyfikatu, więc ich nazwy często nigdy nie trafiają do logu.
W logachNic
Gdzie jest hostowana każda subdomena?
Adresy każdej nazwy należą do jakiejś sieci, a sieć wskazuje hosting lub CDN, na którym ta nazwa działa.
Wyszukiwarka pyta Team Cymru, która sieć ogłasza każdy adres, a potem porównuje sieć i łańcuch CNAME z ponad 200 dostawcami z narzędzia Sprawdzanie hostingu. CNAME często zdradza platformę za CDN: Read the Docs za Cloudflare albo Heroku i Netlify w sieci Amazona.
Za CDN adresy należą do brzegowych serwerów CDN i są takie same dla wielu stron; serwer za nimi pozostaje ukryty. Wyszukiwarka nigdy nie zgaduje adresu serwera źródłowego.
- DigitalOceanAS1406114
- FastlyAS5411311
- GitHub PagesAS5411311
- Amazon Web ServicesAS16509· przez9
- HetznerAS249406
- CloudflareAS13335· przez5
- Google CloudAS396982· przez2
- OVHcloudAS162761
- Advanced Software Production Line, S.L.AS2061021
- Civilized Discourse Construction Kit, Inc.AS394230· przez1
- University of OregonAS37011





- brzeg CDN: wspólne adresy, serwer źródłowy pozostaje ukryty
- własna sieć hostingu
Czym jest enumeracja subdomen?
Enumeracja subdomen to wyliczanie subdomen domeny: pasywnie z publicznych rejestrów albo aktywnie przez zapytania DNS i inne żądania.
Źródła pasywne czytają to, co już jest publiczne, np. logi certyfikatów, i nie wysyłają nic do serwerów domeny. Sprawdzenia aktywne zadają DNS jedno pytanie na nazwę, tutaj przez Google Public DNS, pobierają stronę główną albo proszą serwery nazw domeny o transfer strefy. Zespoły bezpieczeństwa wyliczają subdomeny, aby znaleźć zapomniane hosty, zanim zrobi to ktoś inny, często skanerem subdomen; skan subdomen tutaj wykonuje tylko lekkie, standardowe sprawdzenia: popularne nazwy, rekordy, stronę główną i transfer strefy.
Pasywne
Czyta publiczne rejestry; nic nie wysyła do domeny
- Cert Spotter51 nazw
- crt.sh74 nazwy
Aktywne
Pyta Google Public DNS o każdą nazwę, pobiera stronę główną i prosi każdy serwer nazw o strefę
- Popularne nazwy24 nazwy
- Strona główna14 nazw
- Rekordy DNS1 nazwa
- Transfer strefyOdmowa ×4
Jak NSEC i NSEC3 ukrywają lub ujawniają nazwy w strefie?
W strefie podpisanej DNSSEC rekordy NSEC łączą każdą nazwę z następną, więc każdy może przejść cały łańcuch; NSEC3 hashuje nazwy, aby temu zapobiec.
Pytanie o brakującą nazwę w strefie z czystym NSEC zwraca dwie prawdziwe nazwy wokół niej; powtarzając to, przechodzi się całą strefę. NSEC3 zwraca zamiast tego hashe, które i tak da się złamać słownikiem. Nowsza metoda, compact denial (RFC 9824), nie ujawnia żadnego sąsiada.
Większość sprawdzonych przez nas domen używa NSEC3 lub nie ma DNSSEC; kilka, np. isc.org, używa czystego NSEC, który zaleca RFC 9276, więc ich nazwy można przejść po kolei.
NSECnastępna prawdziwa nazwa, po kolei
NSEC3hash następnej nazwy
Compact Denialzmyślona następna nazwa: nie ma czego przechodzić
Bez DNSSECNXDOMAIN
Co możesz zrobić z listą?
Prowadzić inwentarz, sprzątać stare rekordy i sprawdzać, co serwuje każda subdomena.
Wyeksportuj listę do CSV, usuń pozostałe rekordy (osierocone rekordy CNAME, nazwy bez adresu) i sprawdź certyfikat, hosting i rekordy DNS tych, które działają.
Prowadź inwentarz
Pobierz każdą nazwę z jej statusem, adresami, hostingiem i datami certyfikatu jako CSV lub JSON.
Posprzątaj stare rekordy
Usuń pozostałe rekordy: rekordy CNAME, które prowadzą donikąd, i nazwy bez adresu.
Sprawdź każdy certyfikat
Zobacz łańcuch, datę wygaśnięcia i to, co certyfikat obejmuje.
Sprawdź, kto hostuje
Hosting, CDN i dostawca poczty za dowolną nazwą.
Przeczytaj rekordy DNS
Każdy typ rekordu, ścieżka od serwera głównego i DNSSEC.
Sprawdź, ile ma lat
Data rejestracji, pierwszy certyfikat i pierwsza kopia w archiwum.
Dane i źródła
- Dane o certyfikatach z Cert Spotter (SSLMate) i crt.sh (Sectigo).
- Popularne nazwy: pierwsze 1000 (i 5000) etykiet z
subdomains-top1million-5000.txtz SecLists, © Daniel Miessler, licencja MIT. - Sygnatury przejęć na podstawie can-i-take-over-xyz autorstwa EdOverflow i współtwórców, CC BY 4.0, zmodyfikowane przez DNS Robot.
- Sieci z usługi IP to ASN od Team Cymru; odpowiedzi DNS z Google Public DNS.
Wyszukiwarka subdomen: najczęstsze pytania
Czym jest wyszukiwarka subdomen?
Czy ta wyszukiwarka subdomen jest darmowa i jakie ma limity?
Ile subdomen może mieć domena?
Dlaczego wyszukiwanie pokazuje mniej subdomen niż poprzednio?
Czym jest crt.sh?
Czy sprawdzanie subdomen cudzej domeny jest legalne?
Jak sprawdzić, czy subdomena działa?
Czym jest certyfikat wildcard?
Czym jest transfer strefy DNS?
dig AXFR example.com @ns1.example.com dla każdego serwera nazw: bezpieczny odmówi. Aby go zamknąć, zezwól na transfer tylko adresom swoich serwerów zapasowych (allow-transfer w BIND albo ustawienie u twojego dostawcy DNS).Czym jest przejęcie subdomeny (subdomain takeover)?
Czy mogę ukryć swoje subdomeny?
Czy jest API?
Czegoś brakuje?Zaproponuj funkcję lub nowe narzędzie
Więcej narzędzi do domen i DNS
Wyszukiwanie DNS
Wszystkie rekordy DNS prosto z serwerów nazw domeny, obok pamięci podręcznej Google i Cloudflare
Sprawdzanie Certyfikatu SSL
Weryfikuj ważność certyfikatu SSL i szczegóły bezpieczeństwa
Sprawdzanie hostingu
Sprawdź, kto hostuje dowolną stronę: hosting, CDN, CMS, dostawca poczty, rejestrator i wystawca SSL
Domena na IP
Konwertuj dowolną nazwę domeny na adres IP z geolokalizacją i wykrywaniem CDN
Wyszukiwanie WHOIS
Wyszukaj rejestrację domeny, rejestratora i dane właściciela przez RDAP
Sprawdzanie Wieku Domeny
Sprawdź datę rejestracji domeny, wiek, wygaśnięcie i dane rejestratora przez WHOIS